PECB · Έκπτωση 15% Αποκτήστε την προσφορά →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

Πλαίσιο Κυβερνοασφάλειας του NIST: Συνολική επισκόπηση

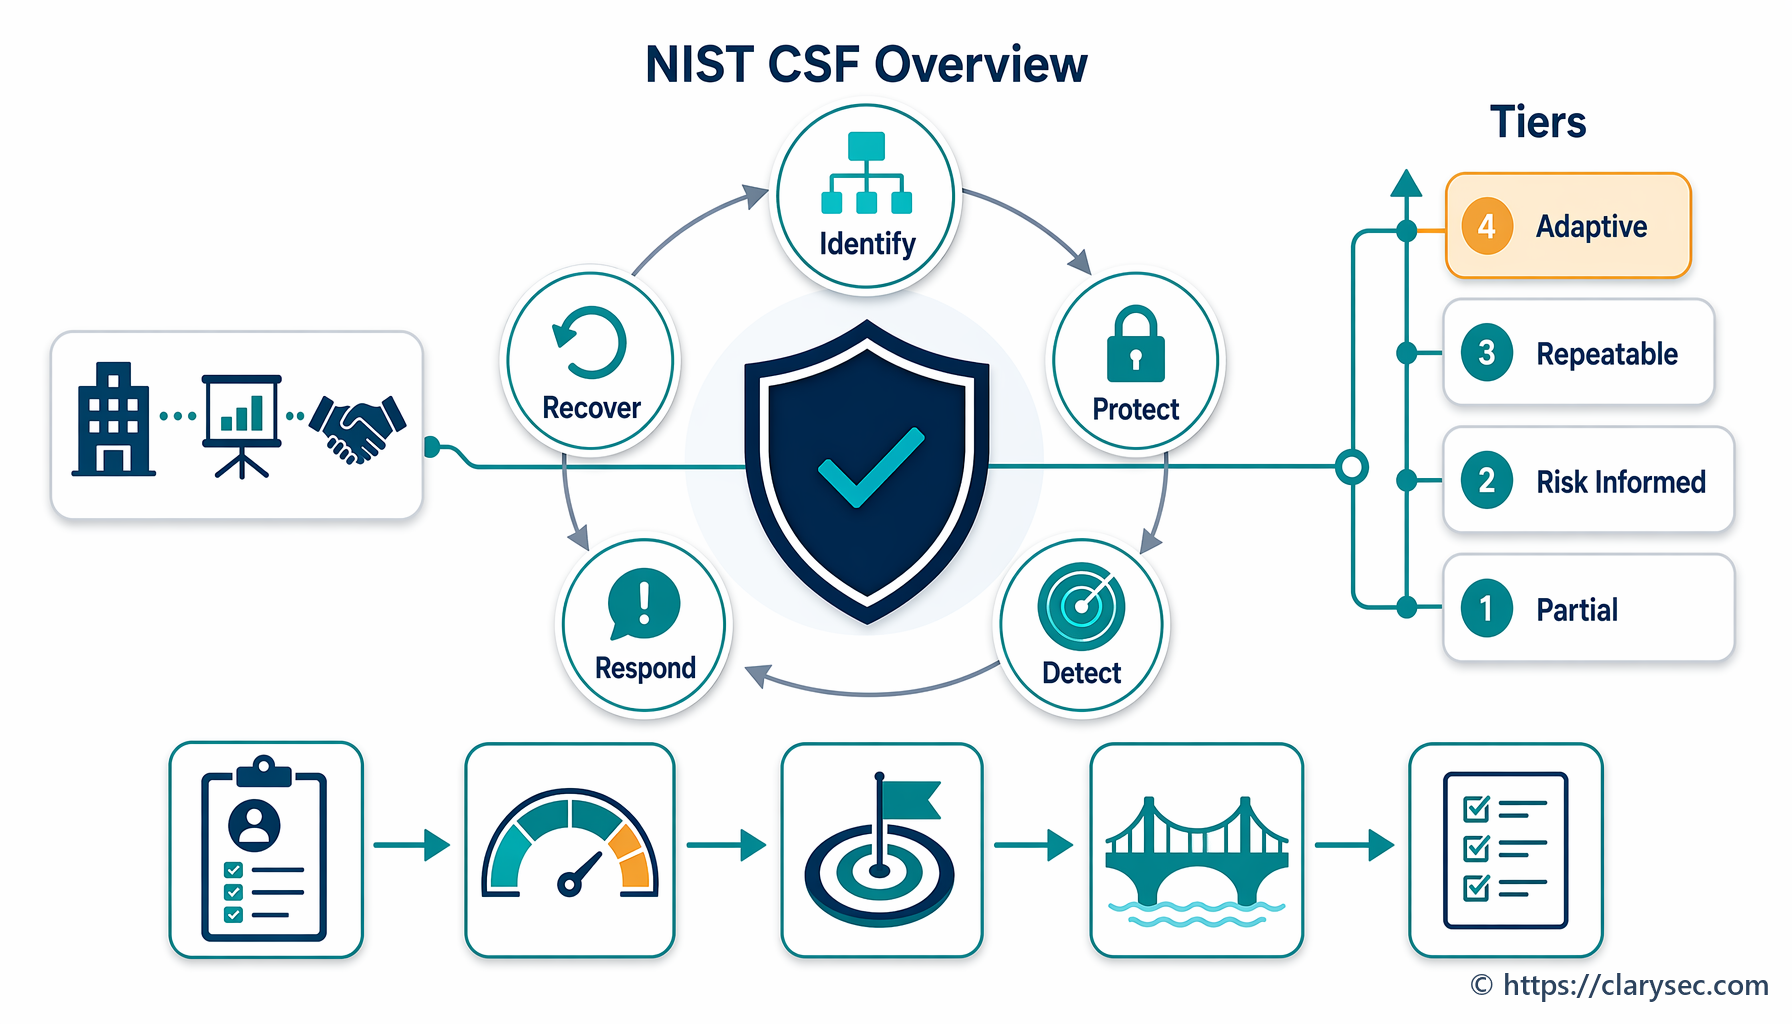
Πλαίσιο Κυβερνοασφάλειας του NIST: Συνολική επισκόπηση

Το Πλαίσιο Κυβερνοασφάλειας του NIST (CSF) έχει εξελιχθεί σε ένα από τα ευρύτερα υιοθετημένα πλαίσια κυβερνοασφάλειας διεθνώς. Αναπτύχθηκε αρχικά για κρίσιμες υποδομές, ενώ σήμερα χρησιμοποιείται από οργανισμούς κάθε μεγέθους για τη βελτίωση της διαχείρισης κινδύνων κυβερνοασφάλειας.

Τι είναι το Πλαίσιο Κυβερνοασφάλειας του NIST;

Το NIST CSF είναι ένα προαιρετικό πλαίσιο που παρέχει στους οργανισμούς κοινή γλώσσα και συστηματική μεθοδολογία για τη διαχείριση κινδύνων κυβερνοασφάλειας. Έχει σχεδιαστεί ώστε να είναι ευέλικτο, οικονομικά αποδοτικό και εφαρμόσιμο σε διαφορετικούς κλάδους.
Δημιουργία προγράμματος ανθεκτικότητας κατά του phishing: οδηγός ISO 27001

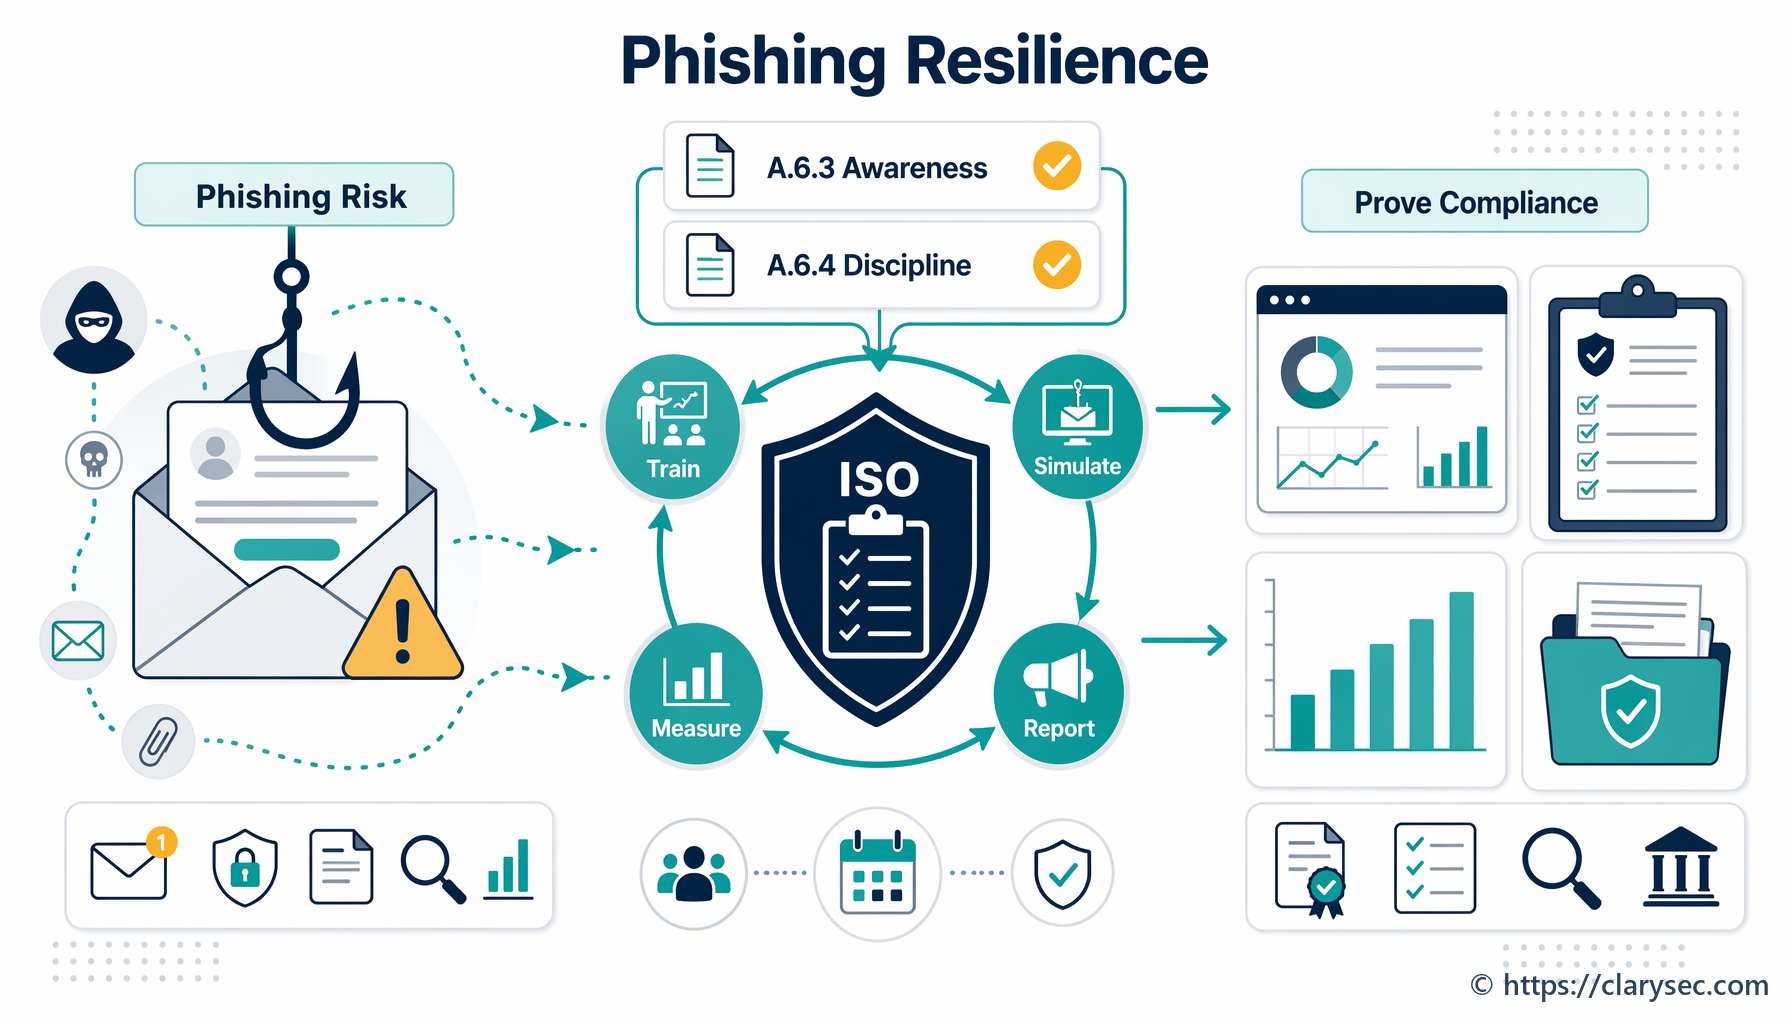
Δημιουργία προγράμματος ανθεκτικότητας κατά του phishing: οδηγός ISO 27001

Μάθετε πώς να δημιουργήσετε ένα μετρήσιμο πρόγραμμα ανθεκτικότητας κατά του phishing, αξιοποιώντας τους ελέγχους A.6.3 και A.6.4 του ISO 27001:2022 για τη μείωση του κινδύνου που απορρέει από τον ανθρώπινο παράγοντα και την τεκμηρίωση της συμμόρφωσης.

Ξεκινώντας με το ISO 27001:2022: Πρακτικός οδηγός

Ξεκινώντας με το ISO 27001:2022: Πρακτικός οδηγός

Εισαγωγή

Το ISO 27001 είναι το διεθνές πρότυπο για τα Συστήματα Διαχείρισης Ασφάλειας Πληροφοριών (ΣΔΑΠ/ISMS). Ο παρών ολοκληρωμένος οδηγός παρουσιάζει τα βασικά βήματα για την υλοποίηση του ISO 27001 στον οργανισμό σας, από τον αρχικό σχεδιασμό έως την πιστοποίηση.

Τι είναι το ISO 27001;

Το ISO 27001 παρέχει μια συστηματική προσέγγιση για τη διαχείριση ευαίσθητων εταιρικών πληροφοριών και τη διασφάλιση της προστασίας τους. Καλύπτει ανθρώπους, διαδικασίες και συστήματα πληροφορικής, μέσω της εφαρμογής διαδικασίας διαχείρισης κινδύνων.

8 min
Διακυβέρνηση καταβολής λύτρων σε περιστατικά ransomware για NIS2 και DORA

Διακυβέρνηση καταβολής λύτρων σε περιστατικά ransomware για NIS2 και DORA

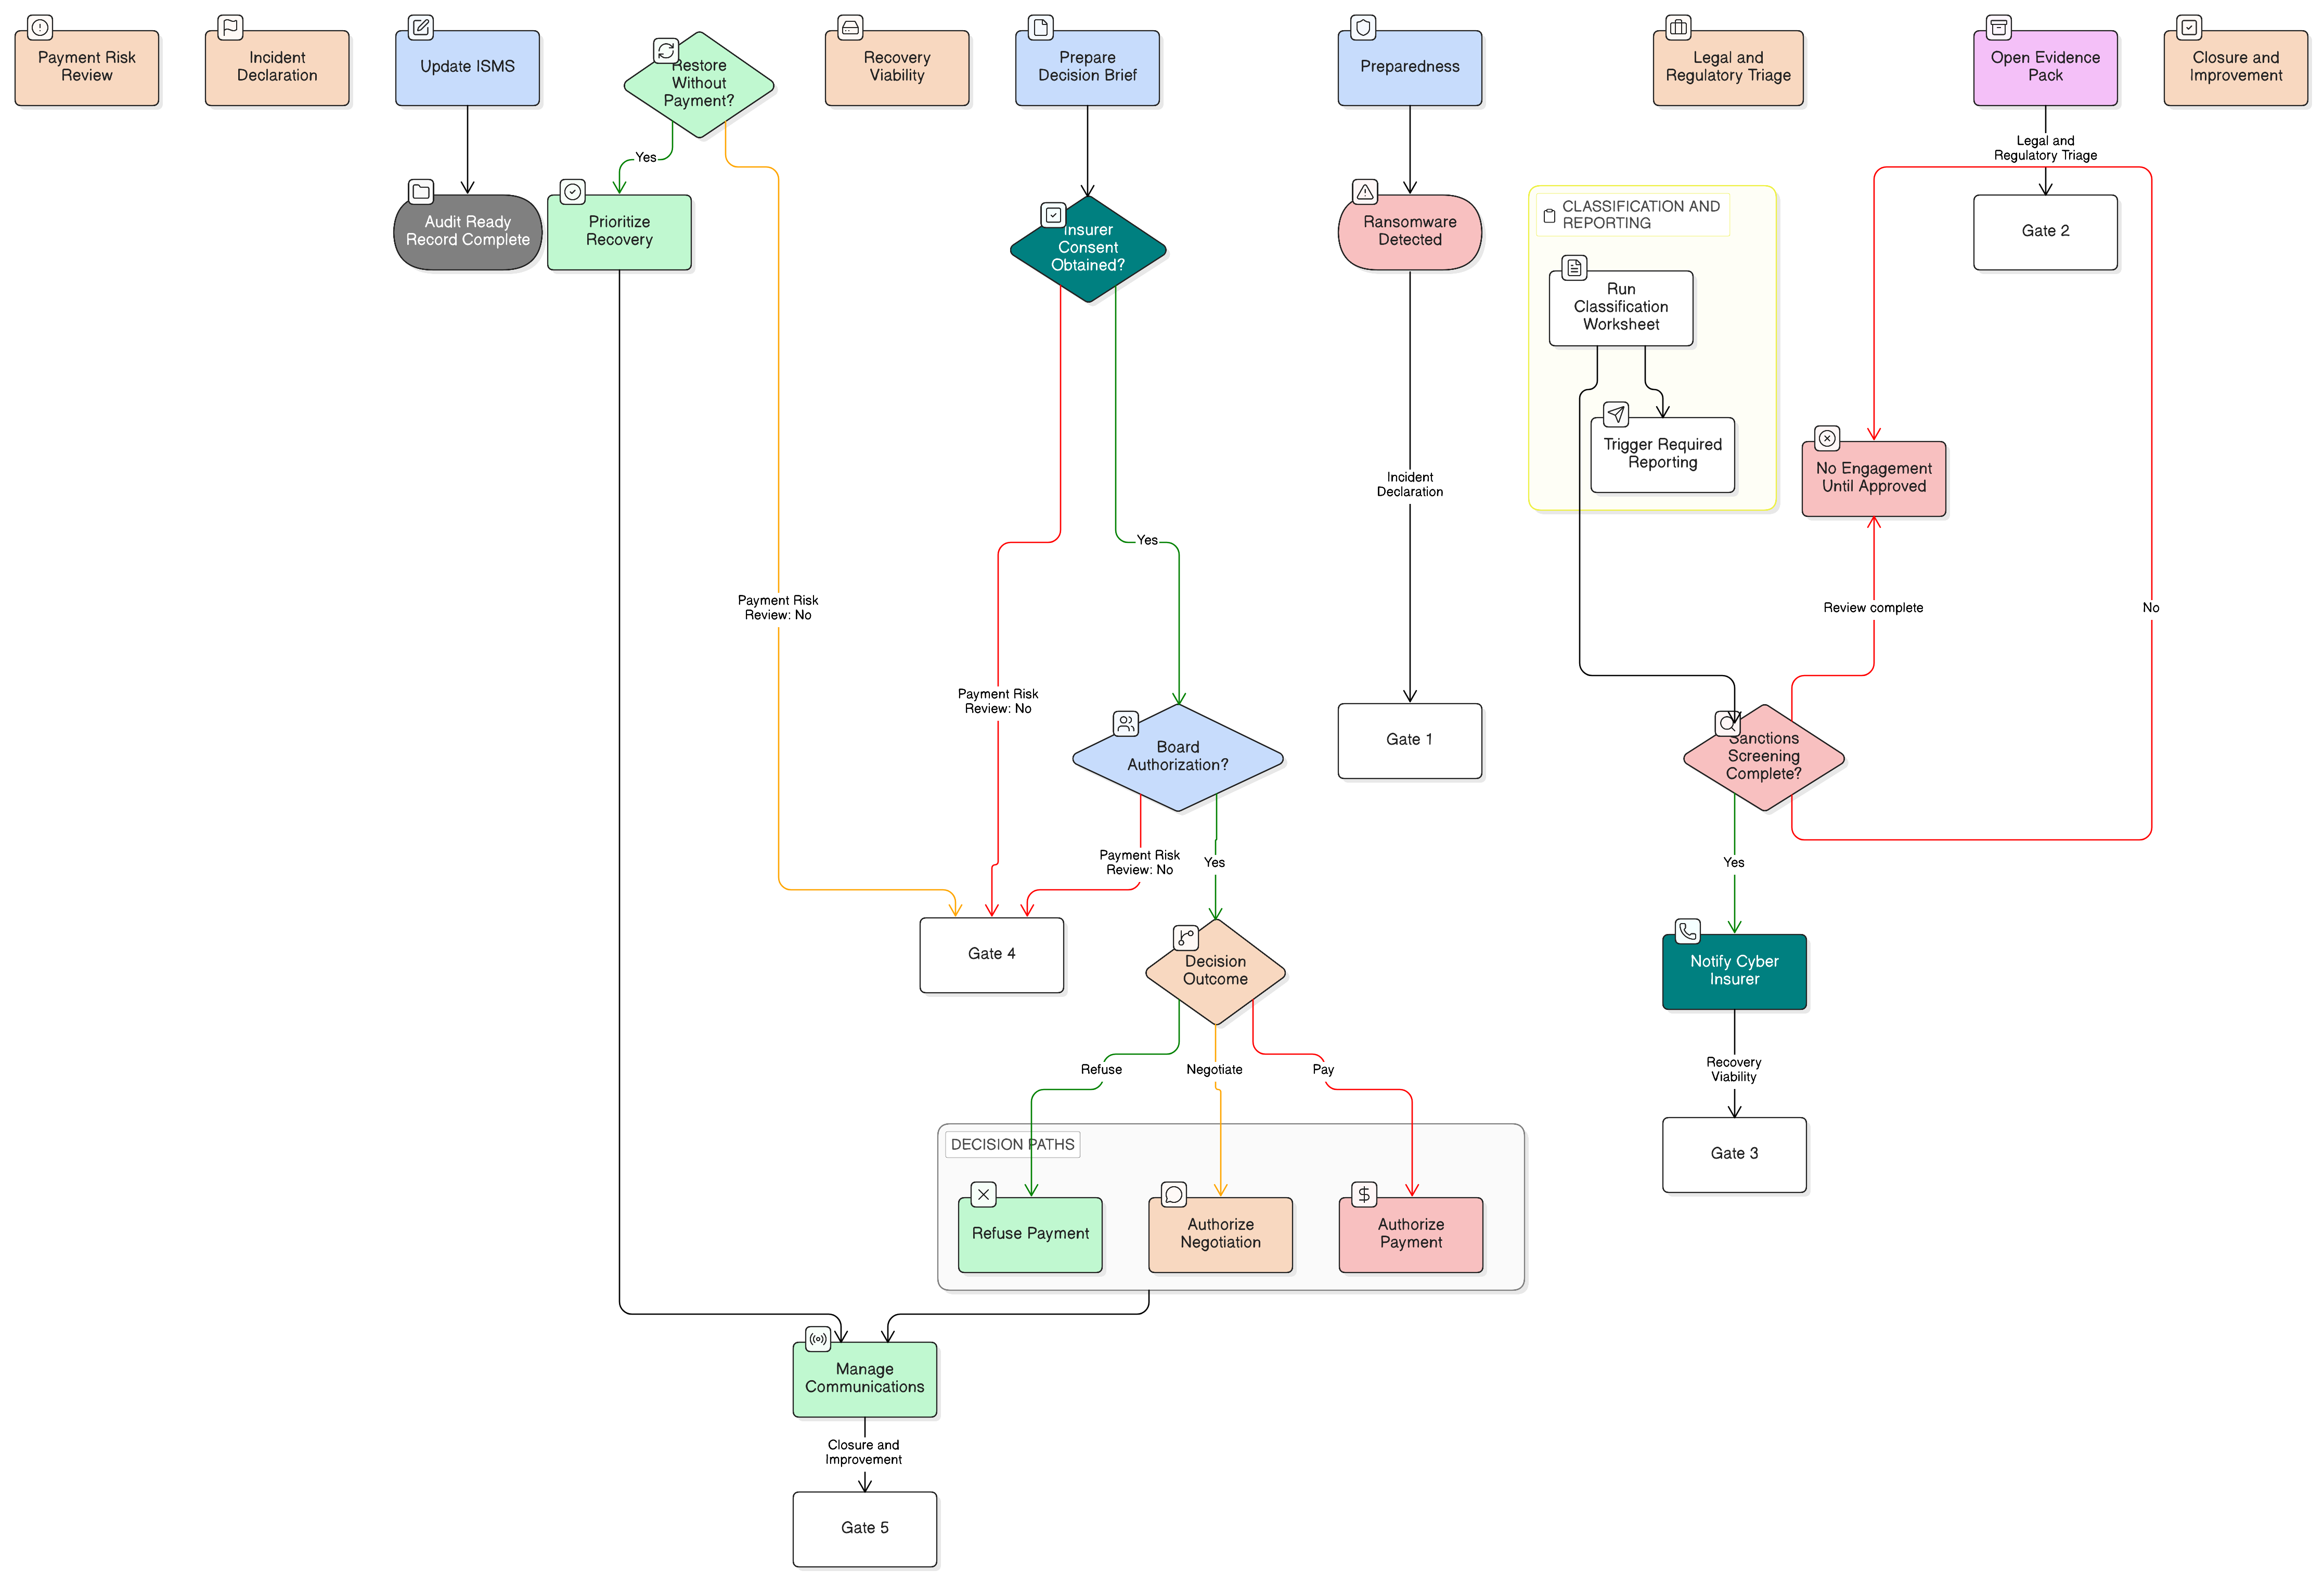
Ένα πρακτικό πλαίσιο, ευθυγραμμισμένο με το ISO 27001:2022, για τη διακυβέρνηση αποφάσεων καταβολής λύτρων σε περιστατικά ransomware, ελέγχους κυρώσεων, διατήρηση τεκμηρίων, έγκριση ασφαλιστή και αναφορές NIS2, DORA και GDPR.

Clarysec · Συνεργάτης μεταπώλησης PECB

Πιστοποιηθείτε. Γίνετε έτοιμοι για έλεγχο.

Συνδυάστε επίσημη εκπαίδευση PECB με πολιτικές, μητρώα και οδηγίες εφαρμογής της Clarysec σε ένα πακέτο Certify + Comply.
Έκπτωση 15% σε επιλεγμένα μαθήματα και πακέτα PECB