Διακυβέρνηση δεδομένων προσωπικού χαρακτήρα για ISO 27701:2025 και GDPR

Το αίτημα έφθασε στα εισερχόμενα του CISO με παραπλανητική απλότητα: «Project Wellness». Μια ταχέως αναπτυσσόμενη fintech ήθελε να αναλύσει υφιστάμενα δεδομένα συναλλαγών πελατών, ώστε να παρέχει εξατομικευμένες συμβουλές αποταμίευσης, προτάσεις προϊόντων και δείκτες κινδύνου αποχώρησης πελατών. Το Μάρκετινγκ έβλεπε ευκαιρία ενίσχυσης της αλληλεπίδρασης με τους πελάτες. Η ομάδα Προϊόντος έβλεπε καινοτομία. Η διοίκηση έβλεπε ανταγωνιστικό πλεονέκτημα.
Ο CISO έβλεπε νάρκη διακυβέρνησης.
Τα δεδομένα συναλλαγών είχαν συλλεχθεί για την επεξεργασία πληρωμών, βάσει καθορισμένου σκοπού και νομικής βάσης. Τώρα η επιχείρηση ήθελε να τα επαναχρησιμοποιήσει για αναλύσεις οικονομικής ευεξίας, εξατομίκευση εκστρατειών και προγνωστική βαθμολόγηση. Για να επιταχυνθεί η παράδοση, η ομάδα ήθελε επίσης να αποστείλει ψευδωνυμοποιημένο σύνολο δεδομένων σε τρίτο προμηθευτή αναλύσεων τεχνητής νοημοσύνης.
Δεν υπήρχε επιτιθέμενος στο δίκτυο. Δεν είχε διαρρεύσει καμία βάση δεδομένων. Κανένα ticket περιστατικού δεν αναβόσβηνε κόκκινο.
Κι όμως, ακριβώς εδώ αρχίζουν πολλές αποτυχίες λογοδοσίας βάσει GDPR.
Το ζήτημα δεν είναι αν ο οργανισμός διαθέτει ειδοποίηση ιδιωτικότητας, Υπεύθυνο Προστασίας Δεδομένων, μητρώο νομικών βάσεων ή πρόγραμμα διατήρησης. Το βαθύτερο ερώτημα είναι επιχειρησιακό: ποιος εγκρίνει τη νέα συλλογή δεδομένων προσωπικού χαρακτήρα, ποιος επιβεβαιώνει την αναγκαιότητα, ποιος ορίζει την επιτρεπόμενη εσωτερική χρήση, ποιος αποφασίζει αν η δευτερογενής χρήση είναι συμβατή, ποιος εξουσιοδοτεί την κοινολόγηση σε προμηθευτή και ποιος μπορεί να αποδείξει την απόφαση αργότερα;
Αυτό είναι το κενό ελέγχου που πρέπει να κλείνουν οι υλοποιήσεις του Συστήματος Διαχείρισης Πληροφοριών Ιδιωτικότητας ISO/IEC 27701:2025, ή PIMS. Το Άρθρο 5 του GDPR απαιτεί τα δεδομένα προσωπικού χαρακτήρα να υποβάλλονται σε επεξεργασία νόμιμα, θεμιτά και με διαφάνεια, να συλλέγονται για συγκεκριμένους, ρητούς και νόμιμους σκοπούς, να περιορίζονται σε ό,τι είναι αναγκαίο, να είναι ακριβή, να διατηρούνται μόνο για όσο απαιτείται, να προστατεύονται κατάλληλα και να τελούν υπό τη λογοδοσία του υπευθύνου επεξεργασίας. Το Άρθρο 6 του GDPR προσθέτει τη νομική βάση και τη λογική συμβατότητας για περαιτέρω επεξεργασία. Ωστόσο, οι αρχές αυτές καθίστανται υπερασπίσιμες μόνο όταν μεταφράζονται σε ροές εργασίας, μητρώα, εγκρίσεις, κανόνες πρόσβασης, ελέγχους προμηθευτών, παρακολούθηση και τεκμήρια.
Η προσέγγιση της Clarysec είναι απλή: η διακυβέρνηση της συλλογής, χρήσης και κοινολόγησης δεδομένων προσωπικού χαρακτήρα πρέπει να αντιμετωπίζεται ως ελεγχόμενο λειτουργικό μοντέλο, όχι ως νομικό υπόμνημα. Το μοντέλο εντάσσεται στον κορμό του ISO/IEC 27001:2022 ISMS, επεκτείνεται στους ρόλους ISO/IEC 27701:2025 PIMS και τεκμηριώνεται μέσω πολιτικών, μητρώων, του Zenith Blueprint: Οδικός Χάρτης 30 Βημάτων για Ελεγκτές και του Zenith Controls: Οδηγός Διασταυρούμενης Συμμόρφωσης της Clarysec.
Γιατί αποτυγχάνει η διακυβέρνηση δεδομένων προσωπικού χαρακτήρα ακόμη και όταν υπάρχουν έγγραφα ιδιωτικότητας
Τα περισσότερα προγράμματα ιδιωτικότητας δεν αποτυγχάνουν επειδή κανείς δεν γνωρίζει ότι υπάρχει το GDPR. Αποτυγχάνουν επειδή οι αποφάσεις ιδιωτικότητας λαμβάνονται μέσα σε αιτήματα προϊόντος, emails ένταξης προμηθευτών, εξαγωγές υπολογιστικών φύλλων, πειράματα σε πίνακες ελέγχου και πιλοτικά έργα τεχνητής νοημοσύνης, χωρίς επαναλήψιμη πύλη ελέγχου.
Ένα τυπικό μοτίβο είναι οικείο:
- Μια ομάδα προσθέτει νέο πεδίο σε φόρμα εγγραφής επειδή βελτιώνει την τμηματοποίηση.
- Κανείς δεν καταγράφει γιατί το συγκεκριμένο πεδίο είναι αναγκαίο.
- Αργότερα, άλλη ομάδα επαναχρησιμοποιεί τα δεδομένα για διαφορετικό σκοπό.
- Ένας προμηθευτής λαμβάνει εξαγωγή βάσει γενικής συμφωνίας υπηρεσιών.
- Το μητρώο επεξεργασίας επικαιροποιείται μετά την παραγωγική διάθεση, αν επικαιροποιηθεί καθόλου.
- Κατά τον έλεγχο, ο οργανισμός μπορεί να επιδείξει ειδοποίηση ιδιωτικότητας, αλλά όχι τεκμήρια απόφασης.
Τα Άρθρα 4 και 5 του GDPR ορίζουν την επεξεργασία με ευρύ τρόπο. Η συλλογή, καταγραφή, αποθήκευση, χρήση, κοινολόγηση, διαγραφή και καταστροφή εμπίπτουν όλες στον ορισμό. Το Άρθρο 5 καθιστά επίσης ρητή τη λογοδοσία. Οι υπεύθυνοι επεξεργασίας πρέπει να είναι σε θέση να αποδεικνύουν τη συμμόρφωση με τις αρχές.
Αυτό σημαίνει ότι το ελεγκτικό ερώτημα δεν είναι μόνο «Έχετε πολιτική;». Είναι: «Δείξτε μου πώς εγκρίθηκε το συγκεκριμένο στοιχείο δεδομένων, γιατί ήταν αναγκαίο, πώς χρησιμοποιήθηκε, ποιος το έλαβε και ποιοι έλεγχοι απέτρεψαν την κακή χρήση».
Η P17 Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας της Clarysec θέτει με σαφήνεια την προσδοκία κύκλου ζωής:
Τυποποιεί τις ευθύνες της επιχείρησης βάσει διεθνών προτύπων και κανονιστικών πλαισίων, διασφαλίζοντας ότι οι πληροφορίες προσωπικής ταυτοποίησης (PII) συλλέγονται, υποβάλλονται σε επεξεργασία, διατηρούνται, κοινοποιούνται και διατίθενται νόμιμα, με ασφάλεια και διαφάνεια.
Για τις ΜΜΕ, η Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας - ΜΜΕ της Clarysec μετατρέπει την ίδια αρχή σε πρακτικό λειτουργικό κανόνα:
Τα δεδομένα προσωπικού χαρακτήρα μπορούν να συλλέγονται μόνο όταν είναι αναγκαία για νόμιμο, θεμιτό ή συμβατικό σκοπό.
Και για την ελαχιστοποίηση:
Πρέπει να συλλέγονται και να διατηρούνται μόνο τα ελάχιστα αναγκαία δεδομένα προσωπικού χαρακτήρα.
Οι δηλώσεις αυτές έχουν ισχύ μόνο όταν εφαρμόζονται πριν από την έναρξη της επεξεργασίας. Διαφορετικά, παραμένουν διατύπωση ιδιωτικότητας χωρίς επιχειρησιακή απόδειξη.
Ο στόχος ελέγχου: διακοπή της ανεξέλεγκτης επεξεργασίας σε τρεις πύλες
Ένα ισχυρό PIMS πρέπει να ελέγχει τις αποφάσεις για δεδομένα προσωπικού χαρακτήρα σε τρία σημεία: πριν από τη συλλογή, πριν από τη χρήση και πριν από την κοινολόγηση.
Πριν από τη συλλογή, ο οργανισμός πρέπει να γνωρίζει τι θέλει να συλλέξει, από ποιον, μέσω ποιου διαύλου, για ποιον σκοπό, βάσει ποιας νομικής βάσης και γιατί κάθε πεδίο είναι αναγκαίο.
Πριν από τη χρήση, ο οργανισμός πρέπει να ορίζει τους επιτρεπόμενους κανόνες εσωτερικής χρήσης. Η υποστήριξη, η εξυπηρέτηση πελατών, το μάρκετινγκ, η διαχείριση απάτης, τα οικονομικά και η μηχανική σπάνια χρειάζονται την ίδια ορατότητα ή την ίδια άδεια ενέργειας επί δεδομένων προσωπικού χαρακτήρα.
Πριν από την κοινολόγηση, ο οργανισμός πρέπει να γνωρίζει ποιος είναι ο αποδέκτης, ποιον ρόλο επιτελεί, γιατί η κοινολόγηση είναι αναγκαία, πού πραγματοποιείται η επεξεργασία, ποιες κατηγορίες δεδομένων προσωπικού χαρακτήρα κοινοποιούνται, πόσο συχνά πραγματοποιείται η κοινοχρησία και ποια πηγή αρμοδιότητας την επιτρέπει.
Η PII09 Πολιτική Συλλογής, Χρήσης, Κοινολόγησης και Κοινοχρησίας Δεδομένων Προσωπικού Χαρακτήρα της Clarysec έχει σχεδιαστεί για αυτό το επίπεδο διακυβέρνησης. Χρησιμοποιεί επισήμανση ρόλων PIMS, ιδίως τον ρόλο του Υπευθύνου επεξεργασίας, επειδή οι αποφάσεις συλλογής, χρήσης και κοινολόγησης συνήθως ανήκουν στον οργανισμό που καθορίζει τους σκοπούς και τα μέσα.
Για τον περιορισμό της συλλογής, η PII09 Πολιτική Συλλογής, Χρήσης, Κοινολόγησης και Κοινοχρησίας Δεδομένων Προσωπικού Χαρακτήρα απαιτεί:
[Υπεύθυνος επεξεργασίας] Ο Υπεύθυνος Διεργασίας / Επιχειρησιακός Υπεύθυνος ΠΡΕΠΕΙ να καταγράφει στο REG02 τον σκοπό συλλογής, την πηγή ή τον δίαυλο, τις κατηγορίες δεδομένων προσωπικού χαρακτήρα, τις κατηγορίες υποκειμένων των δεδομένων προσωπικού χαρακτήρα και τα ελάχιστα στοιχεία δεδομένων, πριν ξεκινήσει οποιαδήποτε νέα δραστηριότητα συλλογής ή ουσιώδης αλλαγή συλλογής.
Στη συνέχεια καθιστά την ελαχιστοποίηση ελέγξιμη:
[Υπεύθυνος επεξεργασίας] Ο Υπεύθυνος Διεργασίας / Επιχειρησιακός Υπεύθυνος ΠΡΕΠΕΙ να καταγράφει στο REG02 αιτιολόγηση αναγκαιότητας για κάθε στοιχείο δεδομένων προσωπικού χαρακτήρα, πριν το στοιχείο αυτό συλλεχθεί.
Η απαίτηση «για κάθε στοιχείο δεδομένων προσωπικού χαρακτήρα» είναι η διαφορά ανάμεσα σε μια γενική απογραφή επεξεργασιών και σε τεκμήρια λογοδοσίας σε επίπεδο πεδίου.
Για την εσωτερική χρήση, η ίδια πολιτική απαιτεί:
[Υπεύθυνος επεξεργασίας] Ο Υπεύθυνος Διεργασίας / Επιχειρησιακός Υπεύθυνος ΠΡΕΠΕΙ να καταγράφει στο REG02 τους εγκεκριμένους κανόνες εσωτερικής χρήσης για κάθε δραστηριότητα επεξεργασίας, πριν αρχίσει η χρήση.
Για τη δευτερογενή χρήση:
[Υπεύθυνος επεξεργασίας] Ο Υπεύθυνος Διεργασίας / Επιχειρησιακός Υπεύθυνος ΠΡΕΠΕΙ να καταγράφει στο REG02 έλεγχο συμβατότητας δευτερογενούς χρήσης, πριν χρησιμοποιηθούν δεδομένα προσωπικού χαρακτήρα για σκοπό που δεν έχει ήδη εγκριθεί για τη δραστηριότητα επεξεργασίας.
Και για την εξωτερική κοινολόγηση:
[Υπεύθυνος επεξεργασίας] Ο Υπεύθυνος Προμηθευτή / Προμηθειών ΠΡΕΠΕΙ να καταγράφει στο REG08 την ταυτότητα του αποδέκτη, τον ρόλο του αποδέκτη, τον σκοπό κοινολόγησης, τις κατηγορίες δεδομένων προσωπικού χαρακτήρα, τη συχνότητα κοινοχρησίας, την τοποθεσία επεξεργασίας και την πηγή αρμοδιότητας, πριν αρχίσει επαναλαμβανόμενη εξωτερική κοινοχρησία.
Οι ρήτρες αυτές δημιουργούν σαφή απάντηση όταν η διοίκηση ρωτά αν η επιχείρηση μπορεί να καινοτομεί γρήγορα: ναι, εφόσον η απόφαση περνά από τεκμηριωμένη ροή εργασίας διακυβέρνησης και οι έλεγχοι αντιστοιχούν στην έγκριση.
REG02 και REG08: η αλυσίδα από την πολιτική στον έλεγχο της Clarysec
Στις υλοποιήσεις της Clarysec, το REG02 δεν είναι παθητική απογραφή επεξεργασιών. Είναι το αρχείο αποφάσεων για τον σκοπό συλλογής, τη νομική βάση, τις κατηγορίες δεδομένων προσωπικού χαρακτήρα, την αναγκαιότητα, τους κανόνες εσωτερικής χρήσης, την ευθυγράμμιση με τη διατήρηση και τη συμβατότητα δευτερογενούς χρήσης.
Το REG08 είναι το μητρώο ελέγχου κοινολογήσεων και κοινοχρησίας. Είναι ιδιαίτερα σημαντικό για προμηθευτές, συνεργάτες, εταιρείες ομίλου, αρχές, υπεργολάβους επεξεργασίας, ενσωματώσεις και επαναλαμβανόμενες εξαγωγές.
Μαζί, δημιουργούν μια αλυσίδα από την πολιτική στον έλεγχο που μπορεί να δοκιμαστεί από ομάδες ιδιωτικότητας, ασφάλειας, προμηθειών και ελέγχου.
| Ερώτημα διακυβέρνησης | Τεκμήριο | Έναυσμα πολιτικής Clarysec | Πρακτικό αποτέλεσμα ελέγχου |
|---|---|---|---|
| Ποια δεδομένα προσωπικού χαρακτήρα συλλέγουμε; | Αρχείο επεξεργασίας REG02 | Ρήτρα PII09 4.1.1 | Η συλλογή ορίζεται πριν από την παραγωγική διάθεση |
| Γιατί χρειάζεται κάθε πεδίο; | Αιτιολόγηση αναγκαιότητας στοιχείου δεδομένων στο REG02 | Ρήτρα PII09 4.1.3 | Η ελαχιστοποίηση δεδομένων τεκμηριώνεται |
| Πώς μπορούν οι ομάδες να χρησιμοποιούν τα δεδομένα προσωπικού χαρακτήρα; | Κανόνες εσωτερικής χρήσης REG02 | Ρήτρα PII09 4.2.1 | Η πρόσβαση και η χρήση δεσμεύονται από τον σκοπό |
| Μπορούμε να επαναχρησιμοποιήσουμε δεδομένα προσωπικού χαρακτήρα για νέο σκοπό; | Έλεγχος συμβατότητας REG02 | Ρήτρα PII09 4.3.1 | Η δευτερογενής χρήση εγκρίνεται, τίθεται υπό όρους ή αποκλείεται |
| Ποιος λαμβάνει εξωτερικά δεδομένα προσωπικού χαρακτήρα; | Αρχείο κοινολόγησης REG08 | Ρήτρα PII09 4.4.2 | Η κοινολόγηση είναι ιχνηλάσιμη και εξουσιοδοτημένη |
| Περιορίζονται οι προμηθευτές στην ανάγκη γνώσης; | Ανασκόπηση πρόσβασης προμηθευτή | Ρήτρα πολιτικής τρίτων 6.2.1 | Η πρόσβαση προμηθευτών ελαχιστοποιείται |
Το μοντέλο αυτό ευθυγραμμίζεται φυσικά με το ISO/IEC 27001:2022. Οι ρήτρες 4 έως 10 απαιτούν από τον οργανισμό να κατανοεί το πλαίσιο, τις απαιτήσεις των ενδιαφερόμενων μερών, το πεδίο εφαρμογής, τις αρμοδιότητες της ηγεσίας, την αξιολόγηση κινδύνου, την αντιμετώπιση κινδύνων, τον επιχειρησιακό έλεγχο, την αξιολόγηση επιδόσεων και τη βελτίωση. Οι υποχρεώσεις ιδιωτικότητας βάσει GDPR και ISO/IEC 27701:2025 εντάσσονται στο σύστημα διαχείρισης, αντί να αποτελούν ξεχωριστή νησίδα ιδιωτικότητας.
Το ISO/IEC 27002:2022 υποστηρίζει επίσης το λειτουργικό μοντέλο. Ο έλεγχος 5.31, Νομικές, κανονιστικές, ρυθμιστικές και συμβατικές απαιτήσεις, θεμελιώνει το GDPR και τις τομεακές υποχρεώσεις. Ο έλεγχος 5.34, Ιδιωτικότητα και προστασία PII, αφορά την προστασία ειδικά για την ιδιωτικότητα. Ο έλεγχος 5.9, Απογραφή πληροφοριών και άλλων συναφών περιουσιακών στοιχείων, υποστηρίζει την επίγνωση των δεδομένων. Οι έλεγχοι 5.12 και 5.13 υποστηρίζουν την ταξινόμηση και την επισήμανση. Ο έλεγχος 5.14 διέπει τη μεταφορά πληροφοριών. Οι έλεγχοι 5.19 έως 5.23 καλύπτουν τις σχέσεις με προμηθευτές, τις συμφωνίες προμηθευτών, την εφοδιαστική αλυσίδα ΤΠΕ, την παρακολούθηση υπηρεσιών προμηθευτών και τις υπηρεσίες νέφους. Ο έλεγχος 8.11 υποστηρίζει την απόκρυψη δεδομένων, ο 8.12 την πρόληψη διαρροής δεδομένων, ο 8.15 την καταγραφή, ο 8.16 τις δραστηριότητες παρακολούθησης και ο 8.24 τη χρήση κρυπτογραφίας.
Το Zenith Blueprint τοποθετεί αυτούς τους ελέγχους σε διαδρομή υλοποίησης. Στη φάση Controls in Action, το Step 23 καλύπτει τους οργανωτικούς ελέγχους 5.19 έως 5.37, συμπεριλαμβανομένου του ελέγχου 5.34 για την Ιδιωτικότητα και προστασία PII. Το Blueprint εξηγεί:
Στον σημερινό κόσμο που καθοδηγείται από τα δεδομένα, οι προσωπικά αναγνωρίσιμες πληροφορίες δεν είναι απλώς ακόμη ένας τύπος δεδομένων· είναι μια βαθιά ευαίσθητη αποτύπωση εμπιστοσύνης. Ονόματα, διευθύνσεις, ταυτότητες, ιατρικά αρχεία, οικονομικά στοιχεία· τα δεδομένα αυτά αφηγούνται μια ιστορία για πραγματικούς ανθρώπους.
Στη συνέχεια παρέχει τη λειτουργική βάση αναφοράς:
Η βάση αυτού του ελέγχου είναι η επίγνωση των δεδομένων. Ο οργανισμός πρέπει να γνωρίζει ποια δεδομένα προσωπικού χαρακτήρα συλλέγει, πού βρίσκονται, γιατί υποβάλλονται σε επεξεργασία και ποιος μπορεί να έχει πρόσβαση σε αυτά.
Αυτό παρέχουν τα REG02 και REG08 όταν αντιμετωπίζονται ως ενεργά αρχεία διακυβέρνησης.
Πρακτικό παράδειγμα: έγκριση του Project Wellness χωρίς απώλεια ελέγχου
Επιστρέφουμε στο σενάριο της fintech. Η επιχείρηση θέλει να αναλύσει δεδομένα συναλλαγών πελατών για εξατομικευμένες συστάσεις οικονομικής ευεξίας. Το Μάρκετινγκ θέλει να χρησιμοποιήσει τα αποτελέσματα για εκστρατείες. Η ομάδα Προϊόντος θέλει να δημιουργήσει βαθμολογίες αποχώρησης και αλληλεπίδρασης. Μια τρίτη πλατφόρμα αναλύσεων τεχνητής νοημοσύνης θα επεξεργαστεί μέρος του συνόλου δεδομένων.
Έτσι θα διαχειριζόταν η Clarysec το αίτημα.
Βήμα 1: Δημιουργία ή επικαιροποίηση της δραστηριότητας επεξεργασίας στο REG02
Ο Υπεύθυνος Διεργασίας ανοίγει το REG02 και καταγράφει τη δραστηριότητα επεξεργασίας πριν αρχίσουν οι εργασίες.
| Πεδίο REG02 | Παράδειγμα Project Wellness |
|---|---|
| Δραστηριότητα επεξεργασίας | Αναλύσεις οικονομικής ευεξίας και λειτουργία συστάσεων |
| Πρωτεύων σκοπός | Παροχή εξατομικευμένων πληροφοριών αποταμίευσης και καθοδήγησης προϊόντων στους πελάτες |
| Κατηγορίες υποκειμένων δεδομένων προσωπικού χαρακτήρα | Πελάτες λιανικής, κάτοχοι λογαριασμών, εξουσιοδοτημένοι χρήστες |
| Κατηγορίες δεδομένων προσωπικού χαρακτήρα | Κατηγορία συναλλαγής, ποσό συναλλαγής, ημερομηνία συναλλαγής, κατάσταση λογαριασμού, προϊόντα που κατέχει ο πελάτης |
| Πηγή ή δίαυλος | Πλατφόρμα πληρωμών, αρχεία λογαριασμών πελατών, συστήματα χρήσης προϊόντων |
| Νομική βάση | Καθορίζεται από τον νομικό σύμβουλο ιδιωτικότητας ή τον υπεύθυνο ιδιωτικότητας βάσει του πλαισίου του υπευθύνου επεξεργασίας |
| Διατήρηση | Συνδέεται με το εγκεκριμένο χρονοδιάγραμμα διατήρησης |
| Κανόνες εσωτερικής χρήσης | Η ομάδα Προϊόντος μπορεί να χρησιμοποιεί συγκεντρωτικά συμπεράσματα· το Μάρκετινγκ απαιτεί έγκριση δευτερογενούς χρήσης· η Μηχανική πρέπει να χρησιμοποιεί σύνολα δεδομένων με απόκρυψη στοιχείων |
Το κρίσιμο σημείο είναι ο χρόνος. Το REG02 επικαιροποιείται πριν αρχίσει η νέα επεξεργασία, όχι αφού η λειτουργία έχει ήδη τεθεί σε παραγωγή.
Βήμα 2: Καταγραφή αιτιολογήσεων αναγκαιότητας σε επίπεδο πεδίου
Το Μάρκετινγκ αρχικά ζητά πλήρες ιστορικό συναλλαγών πέντε ετών, συμπεριλαμβανομένων ονομάτων εμπόρων, ακριβών χρονοσημάνσεων, μεταδεδομένων κάρτας και χαρακτηριστικών προφίλ πελάτη. Η ομάδα διακυβέρνησης αμφισβητεί κάθε πεδίο.
| Στοιχείο δεδομένων προσωπικού χαρακτήρα | Αιτιολόγηση αναγκαιότητας | Απόφαση |
|---|---|---|
| Κατηγορία συναλλαγής | Απαιτείται για τον εντοπισμό μοτίβων δαπανών για συμβουλές αποταμίευσης | Εγκρίνεται |
| Ποσό συναλλαγής | Απαιτείται για τον υπολογισμό εύρους τάσεων και συνάφειας συστάσεων | Εγκρίνεται με όρια συγκέντρωσης |
| Ημερομηνία συναλλαγής | Απαιτείται για ανάλυση τάσεων | Εγκρίνεται σε επίπεδο μήνα όπου είναι εφικτό |
| Όνομα εμπόρου | Δεν απαιτείται για την πρώτη έκδοση και αυξάνει τον κίνδυνο επαναταυτοποίησης | Απορρίπτεται |
| Ακριβής χρονοσήμανση | Δεν είναι αναγκαία για συστάσεις ευεξίας | Απορρίπτεται |
| Email πελάτη | Απαιτείται μόνο για συσχέτιση λογαριασμού, όχι για εκπαίδευση μοντέλου | Περιορίζεται |
| Προϊόντα που κατέχει ο πελάτης | Απαιτείται για την αποφυγή άσχετων συστάσεων | Εγκρίνεται με όρια πρόσβασης |
Αυτό είναι ελαχιστοποίηση δεδομένων ως τεκμήριο, όχι ως φιλοδοξία. Η επιχείρηση εξακολουθεί να λαμβάνει χρήσιμες αναλύσεις, αλλά το σύνολο δεδομένων περιορίζεται σε ό,τι είναι αναγκαίο για τον εγκεκριμένο σκοπό.
Βήμα 3: Ταξινόμηση και επισήμανση του συνόλου δεδομένων
Το σύνολο δεδομένων ταξινομείται βάσει της Πολιτικής Ταξινόμησης και Επισήμανσης Δεδομένων της Clarysec. Η έκδοση για ΜΜΕ απαιτεί:
Η εξωτερική κοινοχρησία πρέπει να εξουσιοδοτείται ρητά και να καταγράφεται.
Η επιχειρησιακή Πολιτική Ταξινόμησης και Επισήμανσης Δεδομένων προσθέτει δικλίδα ασφαλείας για ευαίσθητες πληροφορίες:
Μπορεί να κοινοποιείται εξωτερικά μόνο βάσει NDA ή ισοδύναμων συμβατικών δικλίδων ασφαλείας.
Στην πράξη, το σύνολο δεδομένων του Project Wellness δεν μπορεί να εξαχθεί ανεπίσημα σε πλατφόρμα τεχνητής νοημοσύνης. Χρειάζεται εγκεκριμένο αρχείο κοινολόγησης, συμβατικές δικλίδες ασφαλείας, τεχνικούς ελέγχους μεταφοράς και αρχεία καταγραφής.
Το Zenith Blueprint, στο Step 22 για τον έλεγχο 5.12 Ταξινόμηση πληροφοριών, εξηγεί γιατί αυτό έχει σημασία:
Κάθε έλεγχος ασφάλειας πληροφοριών που έχει γραφτεί ποτέ — περιορισμός πρόσβασης, κρυπτογράφηση, αντίγραφα ασφαλείας, παρακολούθηση ή διάθεση — προϋποθέτει ένα πράγμα: ότι ο οργανισμός γνωρίζει τι προστατεύει.
Χωρίς ταξινόμηση, οι περιορισμοί πρόσβασης, η κρυπτογράφηση, το DLP και οι κανόνες διατήρησης γίνονται εικασία.
Βήμα 4: Ορισμός κανόνων εσωτερικής χρήσης πριν από την παραγωγική διάθεση
Ο Υπεύθυνος Διεργασίας καταγράφει τους εγκεκριμένους κανόνες εσωτερικής χρήσης στο REG02. Εδώ συχνά σταματά η διεύρυνση σκοπού.
Ένα υπερασπίσιμο σύνολο κανόνων θα μπορούσε να αναφέρει:
- Η ομάδα Προϊόντος μπορεί να χρησιμοποιεί συγκεντρωτικές μετρικές απόδοσης συστάσεων.
- Η υποστήριξη πελατών μπορεί να βλέπει αν εμφανίστηκε σύσταση σε πελάτη κατά τον χειρισμό αιτήματος υποστήριξης.
- Το Μάρκετινγκ δεν μπορεί να χρησιμοποιεί βαθμολογίες ευεξίας σε επίπεδο ατόμου για τμηματοποίηση εκστρατειών, εκτός αν ολοκληρωθεί έλεγχος συμβατότητας δευτερογενούς χρήσης.
- Τα οικονομικά δεν μπορούν να έχουν πρόσβαση σε λεπτομερείς αναλύσεις ευεξίας, εκτός αν υπάρχει ξεχωριστός εγκεκριμένος σκοπός.
- Οι προγραμματιστές δεν πρέπει να χρησιμοποιούν δεδομένα προσωπικού χαρακτήρα παραγωγής σε περιβάλλοντα δοκιμών.
- Η αξιολόγηση μοντέλων τεχνητής νοημοσύνης πρέπει να χρησιμοποιεί σύνολα δεδομένων με απόκρυψη, ψευδωνυμοποίηση ή συγκέντρωση, όπου είναι εφικτό.
Οι δύο τελευταίοι κανόνες συνδέονται με τον έλεγχο ISO/IEC 27002:2022 8.11, Απόκρυψη δεδομένων. Το Zenith Blueprint, Step 19, περιγράφει την απόκρυψη δεδομένων ως πρακτική μέθοδο για την πρόληψη περιττής έκθεσης σε περιβάλλοντα δοκιμών, εκπαιδευτικά σύνολα δεδομένων, πλατφόρμες αναλύσεων, ενσωματώσεις τρίτων μερών και αγωγούς δοκιμών CI/CD.
Βήμα 5: Εκτέλεση ελέγχου συμβατότητας δευτερογενούς χρήσης
Αργότερα, το Μάρκετινγκ ζητά να χρησιμοποιήσει βαθμολογίες ευεξίας για στοχευμένες εκστρατείες. Αυτός είναι νέος σκοπός. Βάσει της ρήτρας 4.3.1 της PII09 Πολιτικής Συλλογής, Χρήσης, Κοινολόγησης και Κοινοχρησίας Δεδομένων Προσωπικού Χαρακτήρα, ο Επιχειρησιακός Υπεύθυνος πρέπει να καταγράψει έλεγχο συμβατότητας στο REG02 πριν αρχίσει η νέα χρήση.
Ο έλεγχος πρέπει να αξιολογεί:
- Αν το μάρκετινγκ οικονομικής ευεξίας είναι συμβατό με τον αρχικό σκοπό επεξεργασίας.
- Τι γνωστοποιήθηκε στους πελάτες κατά τη συλλογή και στην ειδοποίηση ιδιωτικότητας.
- Αν τα συμπεράσματα που παράγονται από συναλλαγές θα μπορούσαν να είναι ευαίσθητα ή μη αναμενόμενα.
- Αν η νέα χρήση θα μπορούσε να δημιουργήσει πίεση, αποκλεισμό ή αθέμιτη κατάρτιση προφίλ.
- Αν δικλίδες ασφαλείας όπως η συγκέντρωση, το opt-out, η ψευδωνυμοποίηση ή η τμηματοποίηση σε επίπεδο λογαριασμού μειώνουν τον κίνδυνο.
- Αν η νομική βάση παραμένει έγκυρη.
- Αν απαιτούνται επικαιροποιήσεις διαφάνειας ή μηχανισμοί συγκατάθεσης.
Το αποτέλεσμα μπορεί να είναι έγκριση, έγκριση με δικλίδες ασφαλείας ή απόρριψη. Η αξία είναι ότι η απόφαση τεκμηριώνεται πριν αρχίσει η χρήση.
Βήμα 6: Έγκριση εξωτερικής κοινολόγησης μέσω REG08
Αν ο προμηθευτής αναλύσεων τεχνητής νοημοσύνης θα λάβει δεδομένα, ο Υπεύθυνος Προμηθευτή ή Προμηθειών καταγράφει στο REG08:
| Πεδίο REG08 | Απαιτούμενα τεκμήρια απόφασης |
|---|---|
| Ταυτότητα αποδέκτη | Επωνυμία νομικής οντότητας, ιδιοκτήτης υπηρεσίας και επαφή προμηθευτή |
| Ρόλος αποδέκτη | Εκτελών την επεξεργασία, υπεργολάβος επεξεργασίας, ανεξάρτητος υπεύθυνος επεξεργασίας ή από κοινού υπεύθυνος επεξεργασίας |
| Σκοπός κοινολόγησης | Καθορισμένος σκοπός αναλύσεων συνδεδεμένος με το Project Wellness |
| Κατηγορίες δεδομένων προσωπικού χαρακτήρα | Μόνο εγκεκριμένα πεδία, με εξαίρεση τα απορριφθέντα στοιχεία δεδομένων |
| Συχνότητα κοινοχρησίας | Εφάπαξ διαβίβαση, συχνότητα batch ή ροή API |
| Τοποθεσία επεξεργασίας | Χώρες και περιοχές φιλοξενίας |
| Πηγή αρμοδιότητας | Σύμβαση, DPA, τεκμηριωμένη εντολή ή άλλη εγκεκριμένη βάση |
| Απαιτήσεις ασφάλειας | Κρυπτογράφηση, περιορισμός πρόσβασης, καταγραφή, διαγραφή και κοινοποίηση περιστατικών |
| Απαιτήσεις εξόδου | Επιστροφή, διαγραφή, υποστήριξη μετάβασης και ελεγκτικά τεκμήρια |
Η Πολιτική Ασφάλειας Τρίτων Μερών και Προμηθευτών - ΜΜΕ της Clarysec ενισχύει την ελαχιστοποιημένη πρόσβαση προμηθευτών:
Στους προμηθευτές πρέπει να χορηγείται πρόσβαση μόνο στα ελάχιστα συστήματα και δεδομένα που απαιτούνται για την εκτέλεση της λειτουργίας τους.
Αυτό είναι ελαχιστοποίηση ιδιωτικότητας εφαρμοσμένη στην πρόσβαση προμηθευτών και στην κοινολόγηση.
Βήμα 7: Προσθήκη τεχνικής εφαρμογής
Τα αρχεία διακυβέρνησης πρέπει να υποστηρίζονται από τεχνικούς ελέγχους. Για το Project Wellness, η Clarysec θα συνιστούσε συνήθως κανόνες DLP για εξαγωγές, περιορισμούς πρόσβασης βάσει ρόλων, καταγραφή συμβάντων πρόσβασης και μεταφοράς, σύνολα δεδομένων με απόκρυψη για ανάπτυξη, κρυπτογράφηση για μεταφορά και αποθήκευση, αναθεωρήσεις δικαιωμάτων πρόσβασης προμηθευτών, δέουσα επιμέλεια ασφάλειας νέφους και περιοδική δειγματοληψία των REG02 και REG08 έναντι της πραγματικής συμπεριφοράς των συστημάτων.
Έτσι μετατρέπονται το ISO/IEC 27701:2025 και η λογοδοσία βάσει GDPR σε επιχειρησιακά τεκμήρια.
Χαρτογράφηση ελέγχων: από την απόφαση ιδιωτικότητας στην εφαρμογή ασφάλειας
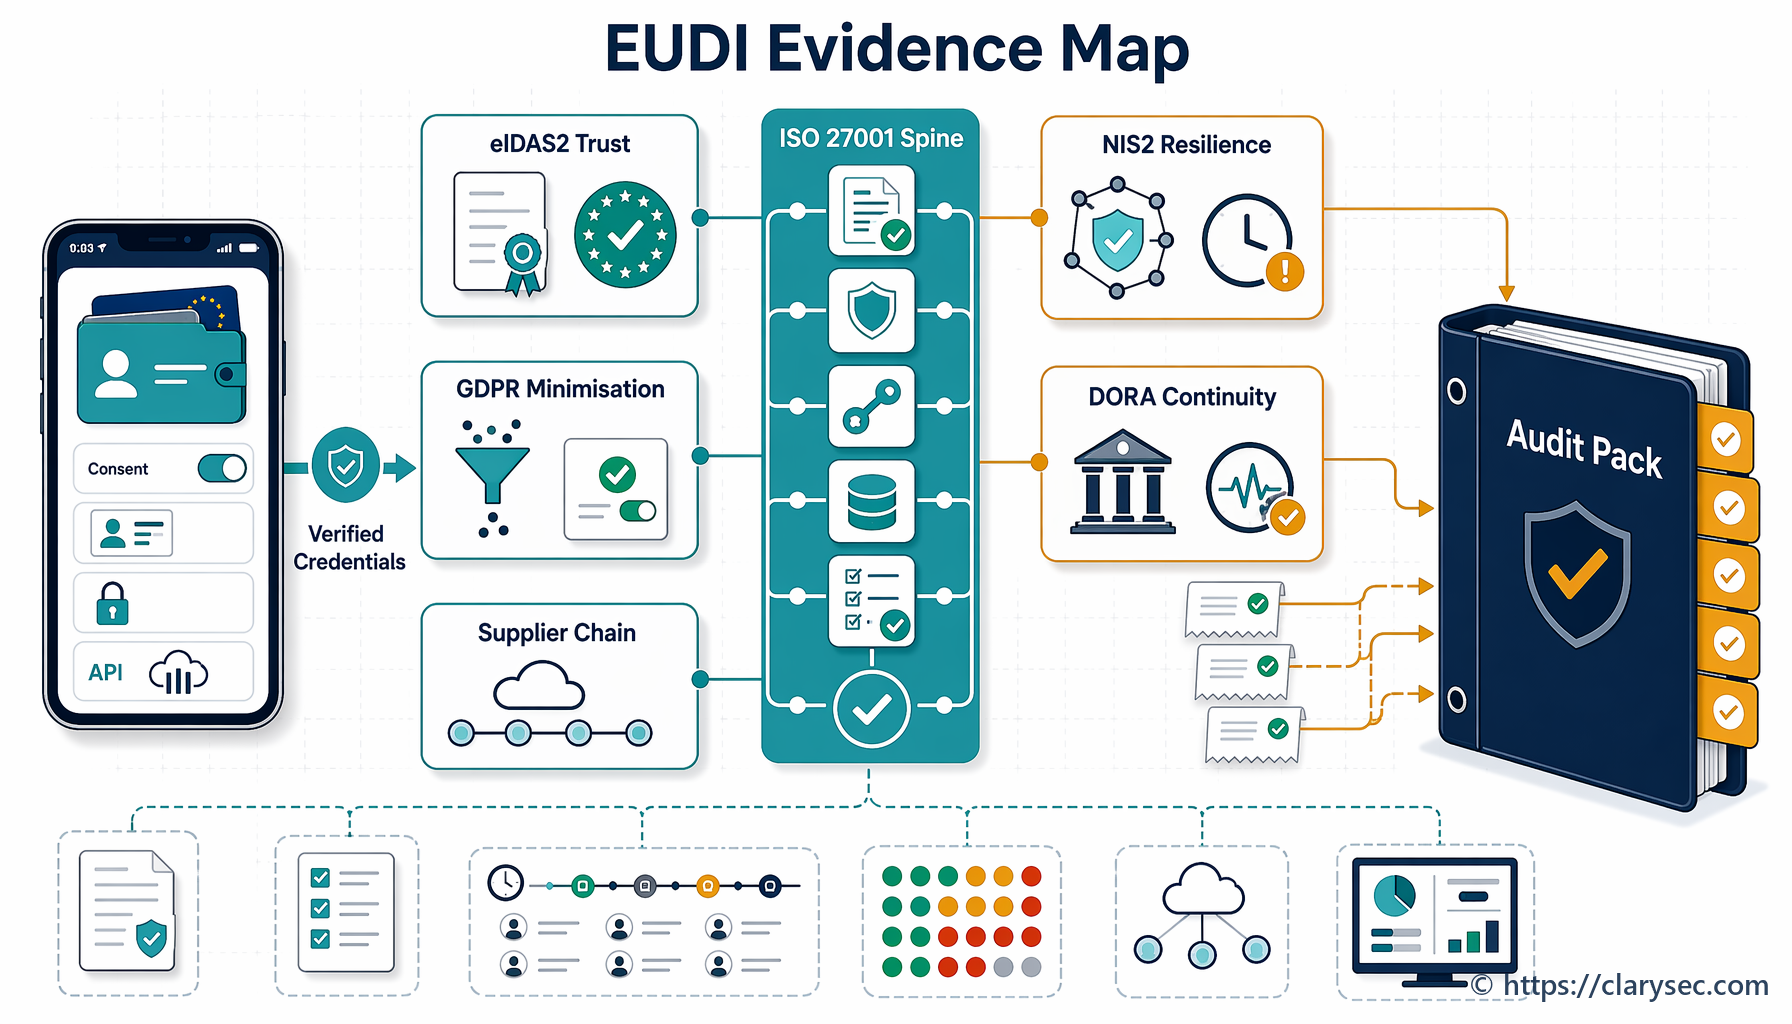
Η διακυβέρνηση δεδομένων προσωπικού χαρακτήρα δεν είναι ένας μεμονωμένος έλεγχος. Είναι σχέση μεταξύ απαιτήσεων ιδιωτικότητας, ελέγχων ασφάλειας, διακυβέρνησης προμηθευτών και ελεγκτικών τεκμηρίων.
Το Zenith Controls αντιμετωπίζει τον έλεγχο ISO/IEC 27002:2022 5.34, Ιδιωτικότητα και προστασία PII, ως προληπτικό έλεγχο που υποστηρίζει την εμπιστευτικότητα, την ακεραιότητα και τη διαθεσιμότητα, με έννοιες κυβερνοασφάλειας Identify και Protect και επιχειρησιακές δυνατότητες στην προστασία πληροφοριών, καθώς και στη νομική και κανονιστική συμμόρφωση.
Για τον 5.34, το Zenith Controls χαρτογραφεί το περιβάλλον των συναφών ελέγχων, συμπεριλαμβανομένων της απογραφής, της ταξινόμησης, της μεταφοράς, της πρόσβασης, της ταυτότητας, του νέφους, της ασφάλειας προμηθευτών, της απόκρυψης, της πρόληψης διαρροής, της καταγραφής, της παρακολούθησης και της κρυπτογραφίας.
| Έλεγχος ISO/IEC 27002:2022 | Όνομα ελέγχου | Γιατί έχει σημασία για τη διακυβέρνηση δεδομένων προσωπικού χαρακτήρα |
|---|---|---|
| 5.9 | Απογραφή πληροφοριών και άλλων συναφών περιουσιακών στοιχείων | Τα αποθέματα δεδομένων προσωπικού χαρακτήρα πρέπει να είναι γνωστά πριν προστατευθούν |
| 5.12 | Ταξινόμηση πληροφοριών | Τα δεδομένα προσωπικού χαρακτήρα πρέπει να ταξινομούνται βάσει ευαισθησίας και απαιτήσεων χειρισμού |
| 5.13 | Επισήμανση πληροφοριών | Οι επισημάνσεις βοηθούν στην εφαρμογή κανόνων χειρισμού, κοινοχρησίας και διατήρησης |
| 5.14 | Μεταφορά πληροφοριών | Η μετακίνηση δεδομένων προσωπικού χαρακτήρα πρέπει να είναι εξουσιοδοτημένη, προστατευμένη και ιχνηλάσιμη |
| 5.15 | Έλεγχος πρόσβασης | Η πρόσβαση σε δεδομένα προσωπικού χαρακτήρα πρέπει να περιορίζεται σε εγκεκριμένους ρόλους και σκοπούς |
| 5.16 | Διαχείριση ταυτοτήτων | Οι χρήστες και οι ταυτότητες υπηρεσίας που αποκτούν πρόσβαση σε δεδομένα προσωπικού χαρακτήρα πρέπει να διέπονται από διακυβέρνηση |
| 5.19 | Ασφάλεια πληροφοριών στις σχέσεις με προμηθευτές | Ο κίνδυνος δεδομένων προσωπικού χαρακτήρα σε σχέση με προμηθευτές πρέπει να αναγνωρίζεται και να ελέγχεται |
| 5.20 | Αντιμετώπιση της ασφάλειας πληροφοριών στις συμφωνίες με προμηθευτές | Οι συμβάσεις πρέπει να περιλαμβάνουν απαιτήσεις ασφάλειας και ιδιωτικότητας |
| 5.21 | Διαχείριση ασφάλειας πληροφοριών στην εφοδιαστική αλυσίδα ΤΠΕ | Οι κίνδυνοι κατάντη ΤΠΕ και υπεργολάβων επεξεργασίας πρέπει να διαχειρίζονται |
| 5.22 | Παρακολούθηση, ανασκόπηση και διαχείριση αλλαγών υπηρεσιών προμηθευτών | Οι υπηρεσίες προμηθευτών πρέπει να ανασκοπούνται και οι αλλαγές να αξιολογούνται |
| 5.23 | Ασφάλεια πληροφοριών για τη χρήση υπηρεσιών νέφους | Η επεξεργασία δεδομένων προσωπικού χαρακτήρα σε SaaS και περιβάλλον νέφους πρέπει να διέπεται από διακυβέρνηση |
| 5.31 | Νομικές, κανονιστικές, ρυθμιστικές και συμβατικές απαιτήσεις | Το GDPR, το DORA, το NIS2 και οι υποχρεώσεις προς πελάτες πρέπει να αναγνωρίζονται |
| 5.34 | Ιδιωτικότητα και προστασία PII | Η προστασία δεδομένων προσωπικού χαρακτήρα πρέπει να υλοποιείται σύμφωνα με τις απαιτήσεις ιδιωτικότητας |
| 8.11 | Απόκρυψη δεδομένων | Τα πραγματικά δεδομένα προσωπικού χαρακτήρα πρέπει να αποκρύπτονται όπου δεν είναι αναγκαία τα πλήρη δεδομένα |
| 8.12 | Πρόληψη διαρροής δεδομένων | Η μη εξουσιοδοτημένη μετακίνηση δεδομένων προσωπικού χαρακτήρα πρέπει να εντοπίζεται και να αποτρέπεται |
| 8.15 | Καταγραφή | Η πρόσβαση, οι αλλαγές και οι μεταφορές πρέπει να τεκμηριώνονται |
| 8.16 | Δραστηριότητες παρακολούθησης | Η ύποπτη ή μη εξουσιοδοτημένη δραστηριότητα πρέπει να εντοπίζεται |
| 8.24 | Χρήση κρυπτογραφίας | Τα δεδομένα προσωπικού χαρακτήρα πρέπει να προστατεύονται κατά την αποθήκευση και τη μεταφορά, όπου απαιτείται |
Για την απόκρυψη, το Zenith Controls αναφέρει:
Η απόκρυψη δεδομένων (8.11) είναι τεχνική που χρησιμοποιείται συχνά για την προστασία δεδομένων προσωπικού χαρακτήρα σε περιβάλλοντα μη παραγωγικής λειτουργίας ή κατά την κοινοχρησία δεδομένων. Υποστηρίζει άμεσα τον 5.34 μειώνοντας την έκθεση πραγματικών δεδομένων προσωπικού χαρακτήρα και, κατά συνέπεια, μειώνοντας τον κίνδυνο ιδιωτικότητας.
Για την πρόληψη απώλειας δεδομένων, ο οδηγός εξηγεί το πρακτικό όριο:
Το DLP διαδραματίζει άμεσο ρόλο στην προστασία δεδομένων προσωπικού χαρακτήρα. Ο έλεγχος 8.12 εφαρμόζει όρια στον τρόπο με τον οποίο τα δεδομένα προσωπικού χαρακτήρα μπορούν να προσπελαύνονται, να κοινοποιούνται ή να μετακινούνται, διασφαλίζοντας ότι δεν μπορούν να διαρρεύσουν μέσω μη εξουσιοδοτημένων διαύλων.
Επομένως, ένας ελεγκτής που δοκιμάζει τη διακυβέρνηση κοινολογήσεων μπορεί να ζητήσει όχι μόνο το REG08, αλλά και πολιτικές DLP, αρχεία καταγραφής αποκλεισμένων μεταφορών, ελέγχους εξερχόμενου email, περιορισμούς κοινοχρησίας σε περιβάλλον νέφους, απαιτήσεις κρυπτογράφησης, αρχεία πρόσβασης προμηθευτών και τεκμήρια εγκεκριμένων εξαιρέσεων.
Αξία διασταυρούμενης συμμόρφωσης: GDPR, ISO 27701, NIS2, DORA, NIST και COBIT
Η διακυβέρνηση συλλογής, χρήσης και κοινολόγησης δεδομένων προσωπικού χαρακτήρα καθοδηγείται από την ιδιωτικότητα, αλλά τα τεκμήριά της υποστηρίζουν ευρύτερες υποχρεώσεις κυβερνοασφάλειας, ανθεκτικότητας και διακυβέρνησης.
Τα Άρθρα 2 και 3 του GDPR ορίζουν ευρύ καθ’ ύλην και εδαφικό πεδίο εφαρμογής, το οποίο μπορεί να περιλαμβάνει παρόχους SaaS, fintech και ψηφιακών υπηρεσιών εκτός ΕΕ όταν εξυπηρετούν ή παρακολουθούν φυσικά πρόσωπα στην ΕΕ. Το Άρθρο 5 απαιτεί περιορισμό σκοπού, ελαχιστοποίηση δεδομένων, ακρίβεια, περιορισμό αποθήκευσης, ακεραιότητα, εμπιστευτικότητα και λογοδοσία. Το Άρθρο 6 απαιτεί νομική βάση και αξιολόγηση συμβατότητας για περαιτέρω επεξεργασία. Το Άρθρο 9 προσθέτει αυστηρότερες προϋποθέσεις για ειδικές κατηγορίες δεδομένων, σημαντικές όταν εμπλέκονται κατάρτιση προφίλ, δεδομένα συναφή με την υγεία, βιομετρική ένταξη ή ευαίσθητα χαρακτηριστικά.
Το Άρθρο 21 του NIS2 απαιτεί από τις ουσιώδεις και σημαντικές οντότητες να εφαρμόζουν αναλογικά τεχνικά, επιχειρησιακά και οργανωτικά μέτρα διαχείρισης κινδύνων. Οι ελάχιστοι τομείς του περιλαμβάνουν ανάλυση κινδύνου, πολιτικές ασφάλειας πληροφοριακών συστημάτων, χειρισμό περιστατικών, επιχειρησιακή συνέχεια, ασφάλεια εφοδιαστικής αλυσίδας, ασφαλή ανάπτυξη, αποτελεσματικότητα ελέγχων, εκπαίδευση, κρυπτογραφία, ασφάλεια ανθρώπινων πόρων, έλεγχο πρόσβασης, διαχείριση περιουσιακών στοιχείων και αυθεντικοποίηση.
Το DORA απαιτεί από τις χρηματοπιστωτικές οντότητες να διατηρούν πλαίσιο διαχείρισης κινδύνων ΤΠΕ, λογοδοσία διοικητικού οργάνου, αναγνώριση περιουσιακών στοιχείων και εξαρτήσεων ΤΠΕ, ελέγχους προστασίας και πρόληψης, ανίχνευση, απόκριση, ανάκαμψη, αντίγραφα ασφαλείας, μάθηση, διαχείριση περιστατικών, δοκιμές και διαχείριση κινδύνων τρίτων παρόχων ΤΠΕ. Απαιτεί επίσης μητρώα πληροφοριών για συμβάσεις υπηρεσιών ΤΠΕ, δέουσα επιμέλεια, δικαιώματα ελέγχου, απαιτήσεις ασφάλειας και στρατηγικές εξόδου.
Το NIST Cybersecurity Framework 2.0 παρέχει ενιαία γλώσσα διακυβέρνησης. Η λειτουργία GOVERN αναμένει οι νομικές, κανονιστικές και συμβατικές απαιτήσεις, συμπεριλαμβανομένων των υποχρεώσεων ιδιωτικότητας, να κατανοούνται και να διαχειρίζονται. Καλύπτει επίσης στρατηγική κινδύνου, ρόλους, πολιτικές, εποπτεία και διαχείριση κινδύνων προμηθευτών.
Οι ελεγκτές COBIT 2019 αναζητούν στόχους διακυβέρνησης, δικαιώματα λήψης αποφάσεων, λογοδοσία, ιδιοκτησία διεργασιών, δείκτες επιδόσεων και τεκμήρια διασφάλισης. Για τη διακυβέρνηση δεδομένων προσωπικού χαρακτήρα, αυτό σημαίνει ότι οι απαιτήσεις ιδιωτικότητας πρέπει να ενσωματώνονται στην εταιρική διακυβέρνηση, όχι να διαχειρίζονται ως παράπλευρη διαδικασία.
| Πλαίσιο ή καθεστώς | Τι αναμένει | Τεκμήρια Clarysec που βοηθούν |
|---|---|---|
| ISO/IEC 27701:2025 PIMS | Διακυβέρνηση ιδιωτικότητας βάσει ρόλων για υποχρεώσεις υπευθύνου επεξεργασίας και εκτελούντος την επεξεργασία | Ρήτρες PII09, REG02, REG08, ρόλοι ιδιωτικότητας, έλεγχοι συμβατότητας |
| GDPR | Περιορισμός σκοπού, ελαχιστοποίηση, νομική βάση, λογοδοσία και ασφαλής επεξεργασία | Αιτιολογήσεις αναγκαιότητας, κανόνες εσωτερικής χρήσης, εγκρίσεις κοινολόγησης, DLP, αρχεία καταγραφής πρόσβασης |
| ISO/IEC 27001:2022 και ISO/IEC 27002:2022 | Έλεγχοι ISMS βάσει κινδύνου για δεδομένα προσωπικού χαρακτήρα, προμηθευτές, μεταφορές, πρόσβαση, απόκρυψη και παρακολούθηση | Δήλωση Εφαρμοσιμότητας, Σχέδιο Αντιμετώπισης Κινδύνων, 5.34, 5.12, 5.14, 8.11, 8.12 |
| NIS2 | Επιχειρησιακά και οργανωτικά μέτρα κινδύνου κυβερνοασφάλειας, ασφάλεια προμηθευτών και λογοδοσία διοίκησης | Αποθετήριο Περιουσιακών Στοιχείων, έλεγχοι προμηθευτών, έλεγχοι περιστατικών και παρακολούθησης, αναφορές προς το Διοικητικό Συμβούλιο |
| DORA | Διαχείριση κινδύνων ΤΠΕ, προστασία δεδομένων, κίνδυνος τρίτων, δοκιμές ανθεκτικότητας και δικαιώματα ελέγχου | Μητρώα προμηθευτών, συμβατικές ρήτρες, έλεγχοι πρόσβασης, τεκμήρια δοκιμών, αρχεία καταγραφής κοινολογήσεων |
| NIST CSF 2.0 | Διακυβέρνηση, νομικές απαιτήσεις, διαχείριση κινδύνων και αποτελέσματα προστασίας δεδομένων | Current Profile, Target Profile, χαρτογράφηση πολιτικών, Μητρώο Κινδύνων, σχέδιο ενεργειών ελέγχων |
| COBIT 2019 | Λογοδοσία διακυβέρνησης, ιδιοκτησία διεργασιών, διασφάλιση και παρακολούθηση επιδόσεων | RACI, KPIs ελέγχων, δείγματα ελέγχου, πρακτικά Ανασκόπησης της Διοίκησης, παρακολούθηση εξαιρέσεων |
Πώς οι ελεγκτές δοκιμάζουν το ίδιο επίπεδο διακυβέρνησης
Μια ισχυρή υλοποίηση PIMS πρέπει να αντέχει διαφορετικά στυλ ελέγχου.
Ένας ελεγκτής ISO/IEC 27001:2022 και ISO/IEC 27701:2025 θα ξεκινήσει από το πεδίο εφαρμογής, τα ενδιαφερόμενα μέρη, τις νομικές και συμβατικές απαιτήσεις, την αξιολόγηση κινδύνου, τη Δήλωση Εφαρμοσιμότητας, τον επιχειρησιακό σχεδιασμό και τα τεκμηριωμένα στοιχεία. Μπορεί να εξετάσει δειγματοληπτικά δραστηριότητες επεξεργασίας από το REG02 και να ελέγξει αν έλεγχοι όπως οι 5.34, 5.12, 5.14, 5.19 έως 5.23, 8.11, 8.12, 8.15, 8.16 και 8.24 έχουν υλοποιηθεί και παρακολουθούνται.
Ένας ελεγκτής ή ρυθμιστική αρχή με επίκεντρο το GDPR θα δοκιμάσει τη λογοδοσία. Μπορεί να ξεκινήσει από μια ειδοποίηση ιδιωτικότητας, καταγγελία, αίτημα υποκειμένου δεδομένων ή κοινολόγηση σε προμηθευτή και να ιχνηλατήσει προς τα πίσω. Γιατί συλλέχθηκαν αυτά τα δεδομένα; Ποια νομική βάση εφαρμόστηκε; Ήταν ο σκοπός συγκεκριμένος; Ήταν συμβατή η μεταγενέστερη χρήση; Ήταν εξουσιοδοτημένος ο αποδέκτης; Ενημερώθηκαν τα φυσικά πρόσωπα; Επικαιροποιήθηκαν τα αρχεία πριν αρχίσει η επεξεργασία;
Ένας επόπτης DORA, όπου εφαρμόζεται, θα εστιάσει σε επιχειρησιακές λειτουργίες που υποστηρίζονται από ΤΠΕ, τρίτους παρόχους ΤΠΕ, συμβατικές ρήτρες, δικαιώματα ελέγχου, προστασία δεδομένων, επικοινωνία περιστατικών, δοκιμές ανθεκτικότητας και σχεδιασμό εξόδου. Αν δεδομένα προσωπικού χαρακτήρα πελατών κοινοποιούνται σε κρίσιμο πάροχο αναλύσεων ή υπηρεσιών νέφους, το REG08, η δέουσα επιμέλεια προμηθευτών και οι συμβατικοί έλεγχοι καθίστανται κεντρικά τεκμήρια.
Ένας αξιολογητής NIST CSF θα πλαισιώσει το ζήτημα μέσω αποτελεσμάτων διακυβέρνησης. Διαχειρίζονται οι νομικές και κανονιστικές απαιτήσεις; Είναι σαφείς οι ρόλοι και οι αρμοδιότητες; Διατηρούνται και εφαρμόζονται οι πολιτικές; Υπόκεινται σε διακυβέρνηση οι κίνδυνοι προμηθευτών; Λειτουργούν τα αποτελέσματα προστασίας δεδομένων, παρακολούθησης και απόκρισης;
Ένας ελεγκτής τύπου COBIT ή ISACA θα ρωτήσει αν έχουν οριστεί δικαιώματα λήψης αποφάσεων, αν οι ιδιοκτήτες επιχειρησιακών διεργασιών αποδέχονται τον κίνδυνο ιδιωτικότητας, αν μετράται η απόδοση ελέγχων, αν παρακολουθούνται οι εξαιρέσεις και αν η διοίκηση λαμβάνει ουσιαστική αναφορά.
| Προφίλ ελεγκτή | Κύριοι τομείς εστίασης | Τεκμήρια που θα ζητήσει |
|---|---|---|
| Ελεγκτής ISO 27001 και ISO 27701 | Ενοποίηση ISMS και PIMS, αποτελεσματικότητα ελέγχων, τεκμηριωμένα στοιχεία | REG02, REG08, Δήλωση Εφαρμοσιμότητας, αντιμετώπιση κινδύνων, τεκμήρια 5.34, αρχεία απόκρυψης |
| Ρυθμιστική αρχή GDPR | Νομική βάση, περιορισμός σκοπού, ελαχιστοποίηση, διαφάνεια, λογοδοσία | Έλεγχοι συμβατότητας, αιτιολογήσεις αναγκαιότητας, ειδοποιήσεις ιδιωτικότητας, εγκρίσεις κοινολόγησης |
| Επόπτης DORA | Κίνδυνος ΤΠΕ, ανθεκτικότητα τρίτων, εποπτεία Διοικητικού Συμβουλίου, συμβατικοί έλεγχοι | Δέουσα επιμέλεια προμηθευτών, μητρώο συμβάσεων ΤΠΕ, δικαιώματα ελέγχου, σχέδιο εξόδου, διαδικασίες περιστατικών |
| Αξιολογητής NIS2 | Μέτρα κινδύνου κυβερνοασφάλειας, εφοδιαστική αλυσίδα, ετοιμότητα περιστατικών, λογοδοσία διοίκησης | Ανασκοπήσεις προμηθευτών, τεκμήρια παρακολούθησης, έλεγχοι πρόσβασης, Αποθετήριο Περιουσιακών Στοιχείων, playbooks περιστατικών |
| Ελεγκτής COBIT ή ISACA | Ωριμότητα διακυβέρνησης, ρόλοι, ιδιοκτησία διεργασιών, μετρικές, διασφάλιση | RACI, πρακτικά διακυβέρνησης, KPIs, παρακολούθηση εξαιρέσεων, αρχεία Ανασκόπησης της Διοίκησης |
Συνήθεις παγίδες που εντοπίζει η Clarysec στις υλοποιήσεις
Η πρώτη παγίδα είναι η αντιμετώπιση της απογραφής επεξεργασιών ως άσκησης τεκμηρίωσης και όχι ως πύλης έγκρισης. Αν το REG02 επικαιροποιείται μετά την παραγωγική διάθεση, δεν μπορεί να αποδείξει προηγούμενη διακυβέρνηση.
Η δεύτερη είναι η αόριστη διατύπωση σκοπού. Όροι όπως «αναλύσεις», «βελτίωση υπηρεσίας» ή «γνώση πελάτη» σπάνια είναι αρκετά συγκεκριμένοι ώστε να ελέγχουν την εσωτερική ή τη δευτερογενή χρήση.
Η τρίτη είναι η απουσία αναγκαιότητας σε επίπεδο πεδίου. Η ελαχιστοποίηση δεδομένων δεν μπορεί να αποδειχθεί με τον ισχυρισμό ότι κάθε πεδίο είναι χρήσιμο. Η επιχείρηση πρέπει να εξηγεί γιατί κάθε πεδίο είναι αναγκαίο για τον εγκεκριμένο σκοπό.
Η τέταρτη είναι η ανεξέλεγκτη δευτερογενής χρήση. Δεδομένα που συλλέχθηκαν για διαχείριση λογαριασμού μετατρέπονται αθόρυβα σε πληροφορίες πωλήσεων, έπειτα σε τμηματοποίηση μάρκετινγκ και στη συνέχεια σε εκπαίδευση τεχνητής νοημοσύνης. Κάθε αλλαγή σκοπού απαιτεί ανάλυση συμβατότητας και, σε ορισμένες περιπτώσεις, νέα νομική βάση ή επικαιροποίηση διαφάνειας.
Η πέμπτη είναι η αδύναμη διακυβέρνηση κοινολογήσεων. Οι κατάλογοι προμηθευτών δεν είναι το ίδιο με τα αρχεία κοινολόγησης. Το REG08 συνδέει τον αποδέκτη, τον ρόλο, τον σκοπό, τις κατηγορίες δεδομένων προσωπικού χαρακτήρα, την τοποθεσία, τη συχνότητα και την πηγή αρμοδιότητας σε μία διαδρομή έγκρισης.
Η έκτη είναι η απουσία τεχνικής εφαρμογής. Οι πολιτικές μπορεί να αναφέρουν ότι τα δεδομένα προσωπικού χαρακτήρα δεν πρέπει να εξέρχονται από εγκεκριμένους διαύλους, όμως το email, οι εξαγωγές, οι κοινόχρηστοι δίσκοι και τα εργαλεία αναλύσεων συχνά το επιτρέπουν. Εδώ οι έλεγχοι ISO/IEC 27002:2022 5.14, 8.12, 8.15, 8.16 και 8.24 καθίστανται ουσιώδεις.
Πρακτικό σχέδιο εκκίνησης 30 ημερών
Οι οργανισμοί δεν χρειάζεται να λύσουν τα πάντα ταυτόχρονα. Ξεκινήστε με μία δραστηριότητα επεξεργασίας υψηλού κινδύνου, κατά προτίμηση μία που περιλαμβάνει κατάρτιση προφίλ πελατών, αναλύσεις τεχνητής νοημοσύνης, ευαίσθητα χαρακτηριστικά, διασυνοριακή διαβίβαση ή πλατφόρμα τρίτου μέρους.
Την πρώτη εβδομάδα, προσδιορίστε τη δραστηριότητα επεξεργασίας, τον ιδιοκτήτη, τις κατηγορίες δεδομένων προσωπικού χαρακτήρα, τα συστήματα, τους προμηθευτές και τον τρέχοντα σκοπό. Επιβεβαιώστε αν η δραστηριότητα αποτυπώνεται ήδη στο REG02 και αν η κοινολόγηση αποτυπώνεται στο REG08.
Τη δεύτερη εβδομάδα, ολοκληρώστε τις αιτιολογήσεις αναγκαιότητας σε επίπεδο πεδίου. Αμφισβητήστε τα υπερβολικά στοιχεία δεδομένων. Επιβεβαιώστε την ταξινόμηση και την επισήμανση. Προσδιορίστε αν η απόκρυψη, η συγκέντρωση ή η ψευδωνυμοποίηση μπορούν να μειώσουν τον κίνδυνο.
Την τρίτη εβδομάδα, ορίστε κανόνες εσωτερικής χρήσης και εκτελέστε τυχόν ελέγχους συμβατότητας δευτερογενούς χρήσης. Αποφασίστε αν απαιτούνται επικαιροποιήσεις ειδοποιήσεων ιδιωτικότητας, αξιολογήσεις νομικής βάσης ή έλεγχοι για τα υποκείμενα των δεδομένων.
Την τέταρτη εβδομάδα, επικυρώστε τα αρχεία εξωτερικής κοινολόγησης, την πρόσβαση προμηθευτών, τις συμβατικές δικλίδες ασφαλείας, τους όρους DPA, τους ελέγχους διαβίβασης, την καταγραφή, το DLP και τις υποχρεώσεις διαγραφής. Στη συνέχεια, συγκρίνετε δειγματοληπτικά την πραγματική συμπεριφορά συστημάτων με τις εγκρίσεις.
Στο τέλος των 30 ημερών, η διοίκηση πρέπει να διαθέτει συγκεκριμένη δέσμη τεκμηρίων: REG02, REG08, αρχεία ταξινόμησης, μήτρες πρόσβασης, τεκμήρια DLP και καταγραφής, δέουσα επιμέλεια προμηθευτών, συμβατικές δικλίδες ασφαλείας, ελέγχους συμβατότητας και ανοικτές ενέργειες αποκατάστασης.
Από την πολιτική στην απόδειξη
Η διακυβέρνηση συλλογής, χρήσης και κοινολόγησης δεδομένων προσωπικού χαρακτήρα είναι το σημείο όπου η ιδιωτικότητα γίνεται πραγματική. Είναι η διαφορά ανάμεσα στο «συμμορφωνόμαστε με το GDPR» και στην απόδειξη ότι κάθε απόφαση συλλογής, χρήσης, επαναχρησιμοποίησης και κοινολόγησης ελέγχθηκε πριν πραγματοποιηθεί η επεξεργασία.
Το toolkit της Clarysec παρέχει στις ομάδες ιδιωτικότητας, ασφάλειας και συμμόρφωσης μια πρακτική διαδρομή:
- Χρησιμοποιήστε την PII09 Πολιτική Συλλογής, Χρήσης, Κοινολόγησης και Κοινοχρησίας Δεδομένων Προσωπικού Χαρακτήρα για να ορίσετε υποχρεωτικές πύλες έγκρισης.
- Χρησιμοποιήστε την P17 Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας ή την Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας - ΜΜΕ για να θεμελιώσετε νόμιμη, θεμιτή, διαφανή και ελαχιστοποιημένη επεξεργασία.
- Χρησιμοποιήστε την Πολιτική Ταξινόμησης και Επισήμανσης Δεδομένων και την Πολιτική Ασφάλειας Τρίτων Μερών και Προμηθευτών - ΜΜΕ για να διέπετε την ταξινόμηση, την κοινοχρησία και την πρόσβαση προμηθευτών.
- Ακολουθήστε το Zenith Blueprint: Οδικός Χάρτης 30 Βημάτων για Ελεγκτές για να υλοποιήσετε το περιβάλλον ελέγχων στη σωστή ακολουθία.
- Χρησιμοποιήστε το Zenith Controls: Οδηγός Διασταυρούμενης Συμμόρφωσης για να κατανοήσετε πώς οι έλεγχοι ISO/IEC 27002:2022, όπως οι 5.34, 5.12, 5.14, 8.11 και 8.12, υποστηρίζουν τις προσδοκίες GDPR, NIS2, DORA, NIST και ελέγχου.
Αν ο επόμενος έλεγχος, το επόμενο αίτημα δέουσας επιμέλειας πελάτη ή η επόμενη ανασκόπηση του Διοικητικού Συμβουλίου ζητήσει πώς ελέγχετε ποια δεδομένα προσωπικού χαρακτήρα συλλέγονται, πώς χρησιμοποιούνται και πότε κοινολογούνται, μη βασιστείτε μόνο σε δηλώσεις πολιτικής.
Ξεκινήστε με μία δραστηριότητα υψηλού κινδύνου. Δημιουργήστε το αρχείο REG02. Αιτιολογήστε κάθε στοιχείο δεδομένων. Ορίστε κανόνες εσωτερικής χρήσης. Εκτελέστε τον έλεγχο συμβατότητας δευτερογενούς χρήσης. Δημιουργήστε το αρχείο κοινολόγησης REG08. Στη συνέχεια, ελέγξτε αν η πρόσβαση, το DLP, η απόκρυψη, η καταγραφή, η κρυπτογράφηση και οι έλεγχοι προμηθευτών αντιστοιχούν στην απόφαση.
Έτσι μετατρέπονται το ISO/IEC 27701:2025 και η λογοδοσία βάσει GDPR σε τεκμήρια.
Εξερευνήστε το toolkit Clarysec PIMS, ξεκινήστε με την PII09 Πολιτική Συλλογής, Χρήσης, Κοινολόγησης και Κοινοχρησίας Δεδομένων Προσωπικού Χαρακτήρα και χρησιμοποιήστε το Zenith Blueprint για να μετατρέψετε τη διακυβέρνηση ιδιωτικότητας από πρόθεση πολιτικής σε ελεγκτικά έτοιμη απόδειξη.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council