Διακυβέρνηση έργων ΤΠΕ με ασφάλεια εκ σχεδιασμού το 2026

Το έργο ήταν εντός χρονοδιαγράμματος, μέχρι που ο έλεγχος έθεσε μία ερώτηση
Ο CISO μιας ταχέως αναπτυσσόμενης εταιρείας τεχνολογίας πληρωμών είχε καλά νέα για το διοικητικό συμβούλιο. Η νέα πλατφόρμα ένταξης πελατών ήταν έτοιμη για διάθεση. Η ομάδα προϊόντος είχε παραδώσει την εμπειρία σε κινητές συσκευές, η ομάδα μηχανικής είχε ενσωματώσει την επαλήθευση ψηφιακής ταυτότητας, το νομικό τμήμα είχε υπογράψει τις συμβάσεις με τους παρόχους υπηρεσιών νέφους και API, και οι λειτουργίες είχαν πραγματοποιήσει δοκιμαστική εκτέλεση του σχεδίου θέσης σε παραγωγική λειτουργία.
Στη συνέχεια, ο εσωτερικός ελεγκτής έθεσε μια απλή ερώτηση:
«Δείξτε μου πού εξετάστηκαν η ασφάλεια και η προστασία της ιδιωτικότητας σε κάθε στάδιο του έργου.»
Η αίθουσα του έργου σίγησε.
Υπήρχε αναφορά δοκιμών διείσδυσης, αλλά πραγματοποιήθηκε αργά. Υπήρχε διάγραμμα αρχιτεκτονικής νέφους, αλλά δεν υπήρχαν τεκμήρια ότι οι ροές δεδομένων είχαν ανασκοπηθεί σε σχέση με τις αρχές του GDPR. Υπήρχε ερωτηματολόγιο δέουσας επιμέλειας προμηθευτών, αλλά δεν είχε συνδεθεί με το μητρώο κινδύνων. Υπήρχε δελτίο αλλαγής για εγκατάσταση σε περιβάλλον παραγωγής, αλλά η έγκριση δεν ανέφερε τον αντίκτυπο σε κρίσιμες υπηρεσίες, την αναφορά περιστατικών, τις δοκιμές ανθεκτικότητας, τη γνωστοποίηση προς πελάτες ή την κλιμάκωση παραβίασης δεδομένων προσωπικού χαρακτήρα. Υπήρχαν σημειώσεις sprint, αλλά οι απαιτήσεις ασφάλειας ήταν διάσπαρτες σε ιστορίες χρήστη και μηνύματα συνομιλίας.
Τίποτα δεν έδειχνε προφανώς αμελές. Όλα έμοιαζαν με ένα σύγχρονο, πολυάσχολο έργο ΤΠΕ. Όμως για μια χρηματοοικονομική οντότητα που υπάγεται στο DORA, έναν πάροχο SaaS που ενδέχεται να εμπίπτει στο πεδίο εφαρμογής του NIS2 και έναν υπεύθυνο επεξεργασίας ή εκτελούντα την επεξεργασία βάσει GDPR, το ζήτημα δεν ήταν πλέον μόνο αν υπήρχε ασφάλεια. Το ζήτημα ήταν αν μπορούσε να αποδειχθεί η ασφάλεια εκ σχεδιασμού.
Αυτό είναι το πρόβλημα του 2026. Τα έργα ΤΠΕ δεν αξιολογούνται πλέον μόνο με βάση την ταχύτητα παράδοσης, τον έλεγχο κόστους και την τεχνική ποιότητα. Αξιολογούνται με βάση τεκμήρια διακυβέρνησης: αξιολογήσεις κινδύνου, αποφάσεις σχεδιασμού, δέουσα επιμέλεια προμηθευτών, αρχεία ασφαλούς ανάπτυξης, εγκρίσεις αλλαγών, αποφάσεις προστασίας της ιδιωτικότητας, αποτελέσματα δοκιμών και εποπτεία από τη διοίκηση.
Το ISO/IEC 27001:2022 παρέχει στους οργανισμούς έναν πρακτικό κορμό συστήματος διαχείρισης για την επίλυση αυτού του προβλήματος. Βοηθά τους CISO, τους διευθυντές συμμόρφωσης, τους χορηγούς έργων, τους DPO, τους αρχιτέκτονες, τις ομάδες προμηθειών και τους ελεγκτές να μετατρέπουν σημαντικά έργα ΤΠΕ σε τεκμηριωμένα τεκμήρια ασφάλειας εκ σχεδιασμού.
Γιατί η διακυβέρνηση έργων ΤΠΕ είναι πλέον ζήτημα κανονιστικών τεκμηρίων
Μια μετεγκατάσταση υπηρεσιών στο νέφος, μια πύλη πελατών, μια πλατφόρμα πληρωμών, μια υλοποίηση CRM, μια αλλαγή παρόχου ταυτότητας, ένας αγωγός αναλυτικής επεξεργασίας, μια ενσωμάτωση API, μια ροή εργασίας SaaS, μια εφαρμογή χαμηλού κώδικα ή η μετάβαση σε διαχειριζόμενη υπηρεσία μπορούν όλα να αλλάξουν το προφίλ κινδύνου του οργανισμού. Το 2026, αυτές οι αλλαγές πραγματοποιούνται υπό επικαλυπτόμενες υποχρεώσεις.
Το NIS2 εφαρμόζεται ευρέως σε βασικές και σημαντικές οντότητες στους τομείς του Παραρτήματος I και του Παραρτήματος II, συμπεριλαμβανομένων της ψηφιακής υποδομής, των παρόχων διαχειριζόμενων υπηρεσιών, των παρόχων διαχειριζόμενων υπηρεσιών ασφάλειας και των ψηφιακών παρόχων. Το NIS2 Article 20 καθιστά τα όργανα διοίκησης υπεύθυνα για την έγκριση μέτρων διαχείρισης κινδύνων κυβερνοασφάλειας και για την εποπτεία της υλοποίησής τους. Το NIS2 Article 21 απαιτεί κατάλληλα και αναλογικά τεχνικά, επιχειρησιακά και οργανωτικά μέτρα για τη διαχείριση κινδύνων, τον χειρισμό περιστατικών, την επιχειρησιακή συνέχεια, την ασφάλεια εφοδιαστικής αλυσίδας, την ασφαλή απόκτηση, την ασφαλή ανάπτυξη, τον χειρισμό ευπαθειών, την αξιολόγηση αποτελεσματικότητας, την κυβερνοϋγιεινή, την κρυπτογραφία, τον έλεγχο πρόσβασης, τη διαχείριση περιουσιακών στοιχείων και τις ασφαλείς επικοινωνίες.
Το DORA εφαρμόζεται σε χρηματοοικονομικές οντότητες και εστιάζει στην ψηφιακή επιχειρησιακή ανθεκτικότητα. Το DORA Article 5 αναθέτει στο όργανο διοίκησης την ευθύνη για τη διαχείριση κινδύνων ΤΠΕ. Το DORA Article 6 απαιτεί άρτιο, ολοκληρωμένο και καλά τεκμηριωμένο πλαίσιο διαχείρισης κινδύνων ΤΠΕ. Το DORA καλύπτει επίσης την αναφορά περιστατικών σχετιζόμενων με ΤΠΕ, τις δοκιμές ψηφιακής επιχειρησιακής ανθεκτικότητας, την επιχειρησιακή συνέχεια ΤΠΕ, την απόκριση και ανάκαμψη, την ανταλλαγή πληροφοριών κυβερνοαπειλών, τη διαχείριση κινδύνων τρίτων παρόχων υπηρεσιών ΤΠΕ, τις συμβατικές ρυθμίσεις και την εποπτεία κρίσιμων τρίτων παρόχων υπηρεσιών ΤΠΕ.
Το GDPR προσθέτει το επίπεδο λογοδοσίας για τα δεδομένα προσωπικού χαρακτήρα. Το GDPR Article 25 απαιτεί προστασία δεδομένων ήδη από τον σχεδιασμό και εξ ορισμού. Οι υπεύθυνοι επεξεργασίας πρέπει να μπορούν να αποδεικνύουν τη συμμόρφωση με αρχές όπως η νομιμότητα, η αντικειμενικότητα, η διαφάνεια, ο περιορισμός του σκοπού, η ελαχιστοποίηση των δεδομένων, ο περιορισμός της περιόδου αποθήκευσης, η ακεραιότητα, η εμπιστευτικότητα και η λογοδοσία. Όταν η επεξεργασία είναι πιθανό να επιφέρει υψηλό κίνδυνο, μπορεί επίσης να απαιτείται Εκτίμηση Αντικτύπου σχετικά με την Προστασία Δεδομένων βάσει του GDPR Article 35.
Ο κοινός παρονομαστής είναι τα τεκμήρια. Οι ρυθμιστικές αρχές και οι ελεγκτές δεν ρωτούν μόνο αν μια πλατφόρμα ήταν κρυπτογραφημένη, ενημερωμένη με επιδιορθώσεις, σαρωμένη ή δοκιμασμένη. Ρωτούν αν ο οργανισμός μπορεί να δείξει ότι η ασφάλεια, η προστασία της ιδιωτικότητας, ο κίνδυνος προμηθευτών και η ανθεκτικότητα αποτέλεσαν μέρος της λήψης αποφάσεων από την αρχή.
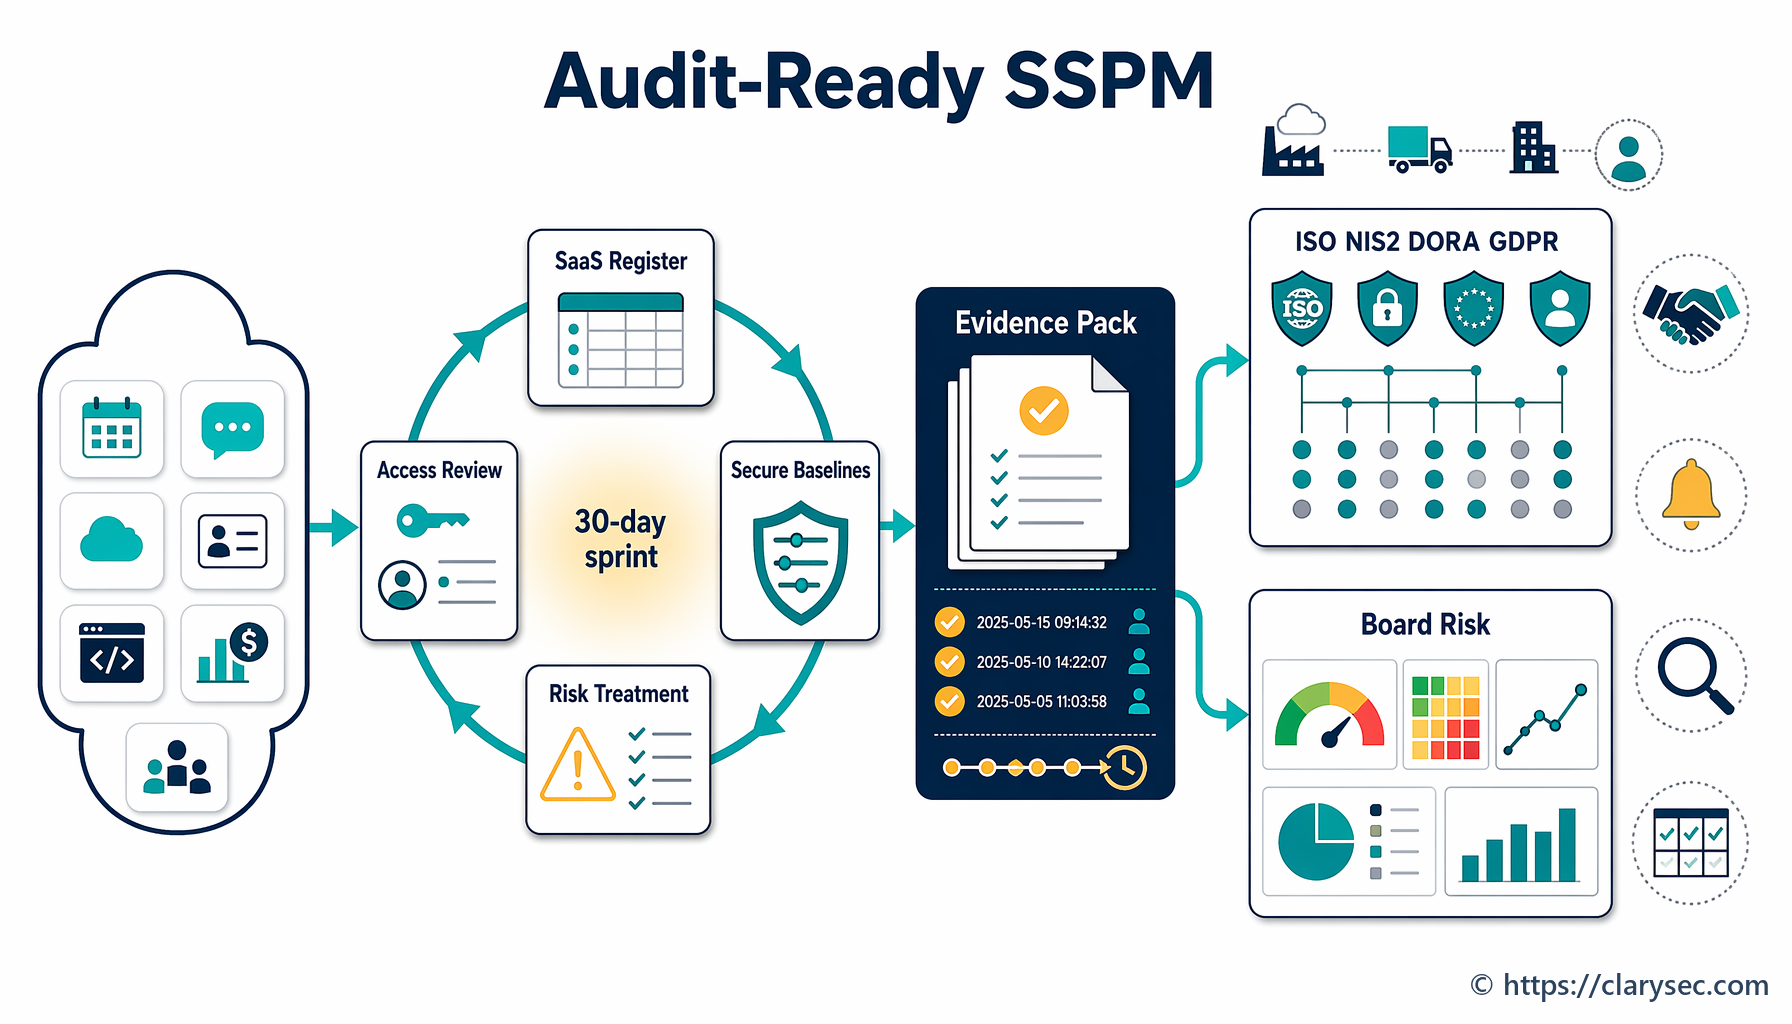
Γι’ αυτό η διακυβέρνηση έργων βάσει ISO/IEC 27001:2022 είναι τόσο ισχυρή. Επιτρέπει στον οργανισμό να διαχειρίζεται NIS2, DORA, GDPR, NIST CSF 2.0, συμβατικές υποχρεώσεις και διασφάλιση πελατών μέσω μίας επαναλήψιμης διαδικασίας ISMS, αντί για πολλαπλές ασύνδετες λίστες ελέγχου.
Ο κορμός διακυβέρνησης έργων του ISO 27001
Το ISO/IEC 27001:2022 συχνά παρερμηνεύεται ως άσκηση πιστοποίησης. Για τα έργα ΤΠΕ, η επιχειρησιακή του αξία είναι ευρύτερη. Παρέχει έναν κορμό διακυβέρνησης για τις επιχειρησιακές αλλαγές.
Οι ρήτρες 4.1 έως 4.4 απαιτούν από τους οργανισμούς να κατανοούν τα εσωτερικά και εξωτερικά ζητήματα, τα ενδιαφερόμενα μέρη, τις νομικές, κανονιστικές και συμβατικές απαιτήσεις, το πεδίο εφαρμογής του ISMS, τις διεπαφές και τις εξαρτήσεις. Σε όρους έργου, αυτό σημαίνει ότι ο καταστατικός χάρτης του έργου πρέπει να προσδιορίζει τις επηρεαζόμενες υπηρεσίες, πελάτες, προμηθευτές, κανονισμούς, επιχειρησιακές διαδικασίες, δεδομένα προσωπικού χαρακτήρα, κρίσιμες λειτουργίες και υπηρεσίες εξωτερικής ανάθεσης.
Οι ρήτρες 5.1 έως 5.3 απαιτούν δέσμευση της ηγεσίας, ευθυγράμμιση με τις πολιτικές, πόρους, ενσωμάτωση στις επιχειρησιακές διαδικασίες και ανατεθειμένες αρμοδιότητες. Αυτό έχει σημασία επειδή τόσο το NIS2 όσο και το DORA θέτουν την κυβερνοασφάλεια και τον κίνδυνο ΤΠΕ υπό την ευθύνη του οργάνου διοίκησης. Ένα έργο που αλλάζει μια κρίσιμη πλατφόρμα πελατών δεν μπορεί να βασίζεται σε ένα άτυπο σχόλιο ασφάλειας σε νήμα συνομιλίας. Χρειάζεται σαφή λογοδοσία.
Οι ρήτρες 6.1.1 έως 6.1.3 απαιτούν επαναλήψιμη διαδικασία αξιολόγησης και αντιμετώπισης κινδύνου, κριτήρια κινδύνου, ιδιοκτήτες κινδύνου, αξιολόγηση εμπιστευτικότητας, ακεραιότητας και διαθεσιμότητας, σχέδια αντιμετώπισης κινδύνων, Δήλωση Εφαρμοσιμότητας και έγκριση υπολειπόμενου κινδύνου. Εδώ ο κίνδυνος έργου γίνεται ελεγκτικό τεκμήριο.
Οι ρήτρες 7.1 έως 7.5 απαιτούν πόρους, επάρκεια, ευαισθητοποίηση, επικοινωνία και έλεγχο τεκμηριωμένων πληροφοριών. Έτσι τα αρχεία έργου γίνονται αξιόπιστα τεκμήρια και όχι διάσπαρτα τεχνουργήματα.
Η ρήτρα 8.1 απαιτεί επιχειρησιακό σχεδιασμό και έλεγχο, τεκμηριωμένες πληροφορίες που δείχνουν ότι οι διαδικασίες εκτελέστηκαν όπως είχαν σχεδιαστεί, έλεγχο προγραμματισμένων αλλαγών, ανασκόπηση μη επιδιωκόμενων αλλαγών, μετριασμό δυσμενών επιπτώσεων και έλεγχο εξωτερικά παρεχόμενων διαδικασιών, προϊόντων ή υπηρεσιών που σχετίζονται με το ISMS. Οι ρήτρες 8.2 και 8.3 απαιτούν αξιολογήσεις κινδύνων ασφάλειας πληροφοριών και αντιμετώπιση σε προγραμματισμένα διαστήματα ή όταν προκύπτουν σημαντικές αλλαγές.
Στη συνέχεια, το Παράρτημα A συνδέει αυτόν τον κύκλο διαχείρισης με πρακτικά μέτρα ελέγχου. Για την ασφάλεια εκ σχεδιασμού σε έργα ΤΠΕ, τρία μέτρα ελέγχου του Παραρτήματος A του ISO/IEC 27001:2022 είναι κεντρικά:
| Μέτρο ελέγχου ISO/IEC 27001:2022 | Ονομασία μέτρου ελέγχου | Γιατί έχει σημασία για τα έργα ΤΠΕ |
|---|---|---|
| A.5.8 | Ασφάλεια πληροφοριών στη διαχείριση έργων | Ενσωματώνει την ασφάλεια σε όλες τις φάσεις του έργου και δημιουργεί τεκμήρια διακυβέρνησης πριν δημιουργηθεί έκθεση |
| A.8.25 | Κύκλος ζωής ασφαλούς ανάπτυξης | Ενσωματώνει απαιτήσεις ασφάλειας, ασφαλή σχεδιασμό, ασφαλή κωδικοποίηση, δοκιμές και πειθαρχία στην εγκατάσταση |
| A.8.32 | Διαχείριση αλλαγών | Διασφαλίζει ότι οι αλλαγές σε περιβάλλον παραγωγής σχεδιάζονται, αξιολογούνται ως προς τον κίνδυνο, δοκιμάζονται, εγκρίνονται, παρακολουθούνται και μπορούν να ανασκοπηθούν |
Το Zenith Blueprint: Ο οδικός χάρτης 30 βημάτων για ελεγκτές της Clarysec αντιμετωπίζει την ασφάλεια πληροφοριών στη διαχείριση έργων ως ζήτημα διακυβέρνησης για όλους τους τύπους έργων, όχι μόνο για την ανάπτυξη λογισμικού:
«Οποιοδήποτε έργο — μια μετεγκατάσταση συστήματος marketing, μια μετεγκατάσταση κτιρίου, ένας ανασχεδιασμός επιχειρησιακής διαδικασίας, μια πλατφόρμα ένταξης προσωπικού HR, ακόμη και μια συγχώνευση ή εξαγορά — μπορεί να επηρεάσει την εμπιστευτικότητα, την ακεραιότητα ή τη διαθεσιμότητα των πληροφοριών. Και όταν το κάνει, η ασφάλεια πρέπει να έχει θέση στο τραπέζι.»
Η ίδια ενότητα αποτυπώνει το βασικό μάθημα εφαρμογής:
«Ο στόχος αυτού του ελέγχου δεν είναι να επιβαρύνει τα έργα με γραφειοκρατία. Είναι να διασφαλίσει ότι η ασφάλεια αντιμετωπίζεται ως είσοδος σχεδιασμού, όχι ως φάση δοκιμών.»
Αυτή η διάκριση διαχωρίζει το θέατρο συμμόρφωσης από την τεκμηριωμένη ασφάλεια εκ σχεδιασμού.
Πώς μοιάζει η ασφάλεια εκ σχεδιασμού μέσα σε ένα έργο ΤΠΕ
Η ασφάλεια εκ σχεδιασμού ξεκινά πριν από το πρώτο sprint, αίτημα προμήθειας, διάγραμμα αρχιτεκτονικής ή εγχειρίδιο εκτέλεσης μετεγκατάστασης. Θέτει μια απλή ερώτηση: τι θα μπορούσε να αλλάξει αυτό το έργο ως προς τον κίνδυνο;
Ένα πρακτικό μοντέλο διακυβέρνησης έργου χρησιμοποιεί επτά πύλες τεκμηρίων.
| Πύλη έργου | Τεκμήρια ασφάλειας εκ σχεδιασμού | Τυπικός ιδιοκτήτης | Αξία διατομεακής συμμόρφωσης |
|---|---|---|---|
| Έναρξη | Ταξινόμηση ασφάλειας έργου, επηρεαζόμενες υπηρεσίες, εφαρμοσιμότητα κανονιστικών απαιτήσεων, κατηγορίες δεδομένων, κρισιμότητα | Χορηγός έργου και CISO | Υποστηρίζει το πεδίο εφαρμογής ISO, τα μέτρα κινδύνου NIS2, την ανάλυση κρίσιμων λειτουργιών DORA και τη λογοδοσία GDPR |
| Απαιτήσεις | Απαιτήσεις ασφάλειας, απαιτήσεις προστασίας της ιδιωτικότητας, απαιτήσεις ανθεκτικότητας, απαιτήσεις προμηθευτών | Ιδιοκτήτης προϊόντος, επικεφαλής ασφάλειας, DPO, προμήθειες | Υποστηρίζει ασφαλή απόκτηση, προστασία της ιδιωτικότητας ήδη από τον σχεδιασμό και ρήτρες τρίτων μερών |
| Σχεδιασμός | Ανασκόπηση αρχιτεκτονικής, μοντελοποίηση απειλών, αποτύπωση ροής δεδομένων, όρια εμπιστοσύνης, αποφάσεις κρυπτογραφίας | Ομάδες αρχιτεκτονικής και ασφάλειας | Υποστηρίζει ασφαλή ανάπτυξη, προστασία δεδομένων GDPR και ελέγχους κινδύνου ΤΠΕ DORA |
| Υλοποίηση ή διαμόρφωση | Αρχεία ασφαλούς κωδικοποίησης, απογραφή στοιχείων, κίνδυνος εξαρτήσεων, βασικές γραμμές διαμόρφωσης | Ομάδα μηχανικής ή πλατφόρμας | Υποστηρίζει χειρισμό ευπαθειών και ασφάλεια εφοδιαστικής αλυσίδας λογισμικού |
| Δοκιμή | Αποτελέσματα δοκιμών ασφάλειας, σενάρια κατάχρησης, σαρώσεις ευπαθειών, δοκιμές αντιγράφων ασφαλείας και ανάκαμψης όπου σχετίζεται | QA, ασφάλεια, λειτουργίες | Υποστηρίζει δοκιμές DORA, αξιολόγηση αποτελεσματικότητας NIS2 και τεκμήρια ISO |
| Έγκριση αλλαγής | Αποδοχή κινδύνου, σχέδιο επαναφοράς, σχέδιο παρακολούθησης, επικαιροποιήσεις κλιμάκωσης περιστατικών | CAB ή εξουσιοδοτημένοι εγκριτές | Υποστηρίζει έλεγχο αλλαγών ISO, αναφορά διακυβέρνησης DORA και λειτουργική ανθεκτικότητα |
| Μετά την υλοποίηση | Διδάγματα που αντλήθηκαν, ανασκόπηση υπολειπόμενου κινδύνου, παρακολούθηση προμηθευτών, ανασκόπηση αποτελεσματικότητας μέτρων ελέγχου | Ιδιοκτήτης υπηρεσίας και υπεύθυνος ISMS | Υποστηρίζει συνεχή βελτίωση και ετοιμότητα ελέγχου |
Το ζητούμενο δεν είναι η γραφειοκρατία. Το ζητούμενο είναι να γίνεται η ασφάλεια ορατή εκεί όπου λαμβάνονται στην πράξη οι αποφάσεις έργου.
Η εταιρική Πολιτική Ασφάλειας Πληροφοριών της Clarysec το διατυπώνει άμεσα:
«Η διακυβέρνηση ασφάλειας πρέπει να ενσωματώνεται στην εταιρική διακυβέρνηση, στη διαχείριση έργων, στις προμήθειες και στις λειτουργίες νομικής εποπτείας, ώστε να διασφαλίζεται ότι η ασφάλεια πληροφοριών δεν λειτουργεί απομονωμένα, αλλά ενσωματώνεται σε όλη τη λήψη επιχειρησιακών αποφάσεων.»
Από την ενότητα «Απαιτήσεις διακυβέρνησης», ρήτρα πολιτικής 5.5.
Καθιστά επίσης τους κύκλους ζωής έργων ζήτημα υλοποίησης:
«Κύκλοι ζωής έργων (π.χ. ασφαλής ανάπτυξη, μοντελοποίηση απειλών)»
Από την ενότητα «Απαιτήσεις εφαρμογής της πολιτικής», ρήτρα πολιτικής 6.3.1.1.
Και δηλώνει την αρχή ελέγχου που πολλοί οργανισμοί ανακαλύπτουν πολύ αργά:
«Όλα τα υλοποιημένα μέτρα ελέγχου πρέπει να είναι ελέγξιμα, να υποστηρίζονται από τεκμηριωμένες διαδικασίες και από διατηρούμενα τεκμήρια λειτουργίας.»
Από την ενότητα «Απαιτήσεις εφαρμογής της πολιτικής», ρήτρα πολιτικής 6.6.1.
Με άλλα λόγια, εργασία ασφάλειας που δεν διέπεται από διακυβέρνηση, δεν διατηρείται και δεν αντιστοιχίζεται συχνά αποτυγχάνει στον έλεγχο, ακόμη κι αν οι τεχνικές ομάδες έλαβαν εύλογες αποφάσεις.
Από τη μοντελοποίηση απειλών στα τεκμήρια: ένα πρακτικό παράδειγμα fintech
Σκεφτείτε ένα έργο για την κυκλοφορία μιας νέας πύλης ένταξης πελατών στην ΕΕ για μια fintech. Η πύλη συλλέγει έγγραφα ταυτότητας, εκτελεί βιομετρική επαλήθευση μέσω τρίτου μέρους, αποθηκεύει την κατάσταση ένταξης, ενσωματώνεται με CRM, ενεργοποιεί γνωστοποιήσεις πελατών και τροφοδοτεί τη βαθμολόγηση κινδύνου.
Μια προσέγγιση ασφάλειας εκ σχεδιασμού θα δημιουργούσε τα τεκμήρια καθώς προχωρά το έργο.
Πρώτον, ανοίξτε μια εγγραφή ταξινόμησης ασφάλειας έργου. Προσδιορίστε αν το έργο επηρεάζει κρίσιμες ή σημαντικές λειτουργίες, δεδομένα προσωπικού χαρακτήρα, ειδικές κατηγορίες δεδομένων προσωπικού χαρακτήρα, αυθεντικοποίηση, διαθεσιμότητα προς πελάτες, υπηρεσίες ΤΠΕ εξωτερικής ανάθεσης, ρυθμιζόμενες διαδικασίες αναφοράς ή επικοινωνίες πελατών. Βάσει GDPR, τα βιομετρικά δεδομένα που χρησιμοποιούνται για μοναδική ταυτοποίηση αποτελούν ειδική κατηγορία δεδομένων προσωπικού χαρακτήρα, εκτός αν εφαρμόζεται συγκεκριμένη εξαίρεση. Αυτό αυξάνει αμέσως το απαιτούμενο επίπεδο νομικής ανάλυσης και δικλίδων ασφαλείας.
Δεύτερον, δημιουργήστε αξιολόγηση κινδύνου έργου. Η Πολιτική Διαχείρισης Κινδύνων της Clarysec για SME καθιστά τη διαχείριση κινδύνων μέρος του σχεδιασμού και όχι τριμηνιαία άσκηση υπολογιστικού φύλλου:
«1.2 Διασφαλίζει ότι η διαχείριση κινδύνων αποτελεί ενεργό στοιχείο του σχεδιασμού, της εκτέλεσης έργων, της επιλογής προμηθευτών και της αντιμετώπισης περιστατικών, σε ευθυγράμμιση με ISO 27001, ISO 31000 και τις εφαρμοστέες κανονιστικές απαιτήσεις.»
Από την ενότητα «Σκοπός», ρήτρα πολιτικής 1.2.
Για εταιρικά περιβάλλοντα, η εταιρική Πολιτική Διαχείρισης Κινδύνων της Clarysec ορίζει το πεδίο εφαρμογής σε στρατηγικό, έργου και τεχνικό επίπεδο:
«Καλύπτει κινδύνους ασφάλειας πληροφοριών σε στρατηγικό, επιχειρησιακό, έργου και τεχνικό επίπεδο και είναι υποχρεωτική για όλο το προσωπικό, τους αναδόχους και τους παρόχους υπηρεσιών που συμμετέχουν σε δραστηριότητες του Συστήματος Διαχείρισης Ασφάλειας Πληροφοριών (ISMS).»
Από την ενότητα «Πεδίο εφαρμογής», ρήτρα πολιτικής 2.3.
Τρίτον, εκτελέστε μοντελοποίηση απειλών πριν αρχίσει η ανάπτυξη. Η εταιρική Πολιτική Ασφαλούς Ανάπτυξης είναι σαφής:
«Όλες οι νέες εφαρμογές και οι μείζονες αλλαγές πρέπει να υποβάλλονται σε ανασκόπηση ασφαλούς αρχιτεκτονικής και μοντελοποίηση απειλών πριν από την έναρξη της ανάπτυξης.»
Από την ενότητα «Απαιτήσεις εφαρμογής της πολιτικής», ρήτρα πολιτικής 6.1.1.
Για την πύλη ένταξης, η μοντελοποίηση απειλών πρέπει να καλύπτει εκτεθειμένες διεπαφές, ροές ταυτότητας, όρια προνομίων, σενάρια κατάχρησης API, παραποίηση webhooks, επιθέσεις επανάληψης, παραβιασμένα διαπιστευτήρια, διαδρομές διαρροής δεδομένων, κίνδυνο εξαρτήσεων, απαιτήσεις καταγραφής, παραδοχές για αντίγραφα ασφαλείας, απαιτήσεις ανάκαμψης και τρόπους αστοχίας παρόχων.
Τέταρτον, επικαιροποιήστε τα τεκμήρια προστασίας της ιδιωτικότητας. Η Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας της Clarysec για SME θέτει τη βασική γραμμή:
«5.3.1. Η προστασία της ιδιωτικότητας ήδη από τον σχεδιασμό και εξ ορισμού πρέπει να εφαρμόζεται σε όλα τα νέα συστήματα και υπηρεσίες»
Από την ενότητα «Απαιτήσεις διακυβέρνησης», ρήτρα πολιτικής 5.3.1.
Η εγγραφή έργου πρέπει να περιλαμβάνει σκοπό, νομική βάση, ρόλο υπευθύνου επεξεργασίας ή εκτελούντος την επεξεργασία, αποφάσεις ελαχιστοποίησης δεδομένων, κανόνες διατήρησης, ρόλους πρόσβασης, επιλογές κρυπτογράφησης, εκτιμήσεις αντικτύπου στα υποκείμενα των δεδομένων, απαιτήσεις διαφάνειας, όρους για εκτελούντες την επεξεργασία και διαδρομές κοινοποίησης παραβίασης δεδομένων προσωπικού χαρακτήρα.
Πέμπτον, καταγράψτε τεκμήρια ασφαλούς ανάπτυξης. Η Πολιτική Ασφαλούς Ανάπτυξης της Clarysec για SME παρέχει έναν συνοπτικό κατάλογο τεκμηρίων που λειτουργεί για μικρές και μεσαίες ομάδες:
«5.3 Ο Γενικός Διευθυντής (GM) πρέπει να τηρεί αρχεία για: 5.3.1 Όλα τα ενεργά έργα ανάπτυξης λογισμικού και τους υπεύθυνους προγραμματιστές ή προμηθευτές 5.3.2 Τις λίστες ελέγχου ασφάλειας που χρησιμοποιήθηκαν για κάθε έργο 5.3.3 Τις ανασκοπήσεις κώδικα που πραγματοποιήθηκαν και τα άτομα που τις εκτέλεσαν 5.3.4 Τα αποτελέσματα δοκιμών πριν από την εγκατάσταση 5.3.5 Τα στοιχεία τρίτων μερών και τη σχετική κατάσταση αδειοδότησης ή κινδύνου»
Από την ενότητα «Απαιτήσεις διακυβέρνησης», ρήτρα πολιτικής 5.3.
Έκτον, ελέγξτε την εγκατάσταση ως αλλαγή. Η Πολιτική Διαχείρισης Αλλαγών της Clarysec για SME ορίζει:
«1.1 Η παρούσα πολιτική διασφαλίζει ότι όλες οι αλλαγές σε συστήματα ΤΠ, ρυθμίσεις παραμέτρων, επιχειρησιακές εφαρμογές ή υπηρεσίες νέφους σχεδιάζονται, αξιολογούνται ως προς τον κίνδυνο, δοκιμάζονται και εγκρίνονται πριν από την υλοποίηση.»
Από την ενότητα «Σκοπός», ρήτρα πολιτικής 1.1.
Για την πύλη ένταξης, το δελτίο αλλαγής πρέπει να περιλαμβάνει επηρεαζόμενες υπηρεσίες, αξιολόγηση κινδύνου, αποτελέσματα δοκιμών, σχέδιο επαναφοράς, σχέδιο παρακολούθησης, εγκρίσεις ασφάλειας, επίσημη έγκριση προστασίας της ιδιωτικότητας, ετοιμότητα προμηθευτή, επικαιροποιήσεις κλιμάκωσης περιστατικών και εναύσματα επικοινωνίας με πελάτες.
Τέλος, αντιστοιχίστε τις υποχρεώσεις. Η Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης της Clarysec για SME παρέχει τον επιχειρησιακό κανόνα:
«5.2.2 Όταν ένας κανονισμός εφαρμόζεται σε πολλαπλούς τομείς (π.χ. το GDPR εφαρμόζεται στη διατήρηση, την ασφάλεια και την ιδιωτικότητα), αυτό πρέπει να αποτυπώνεται σαφώς στο Μητρώο Συμμόρφωσης και στο εκπαιδευτικό υλικό.»
Από την ενότητα «Απαιτήσεις διακυβέρνησης», ρήτρα πολιτικής 5.2.2.
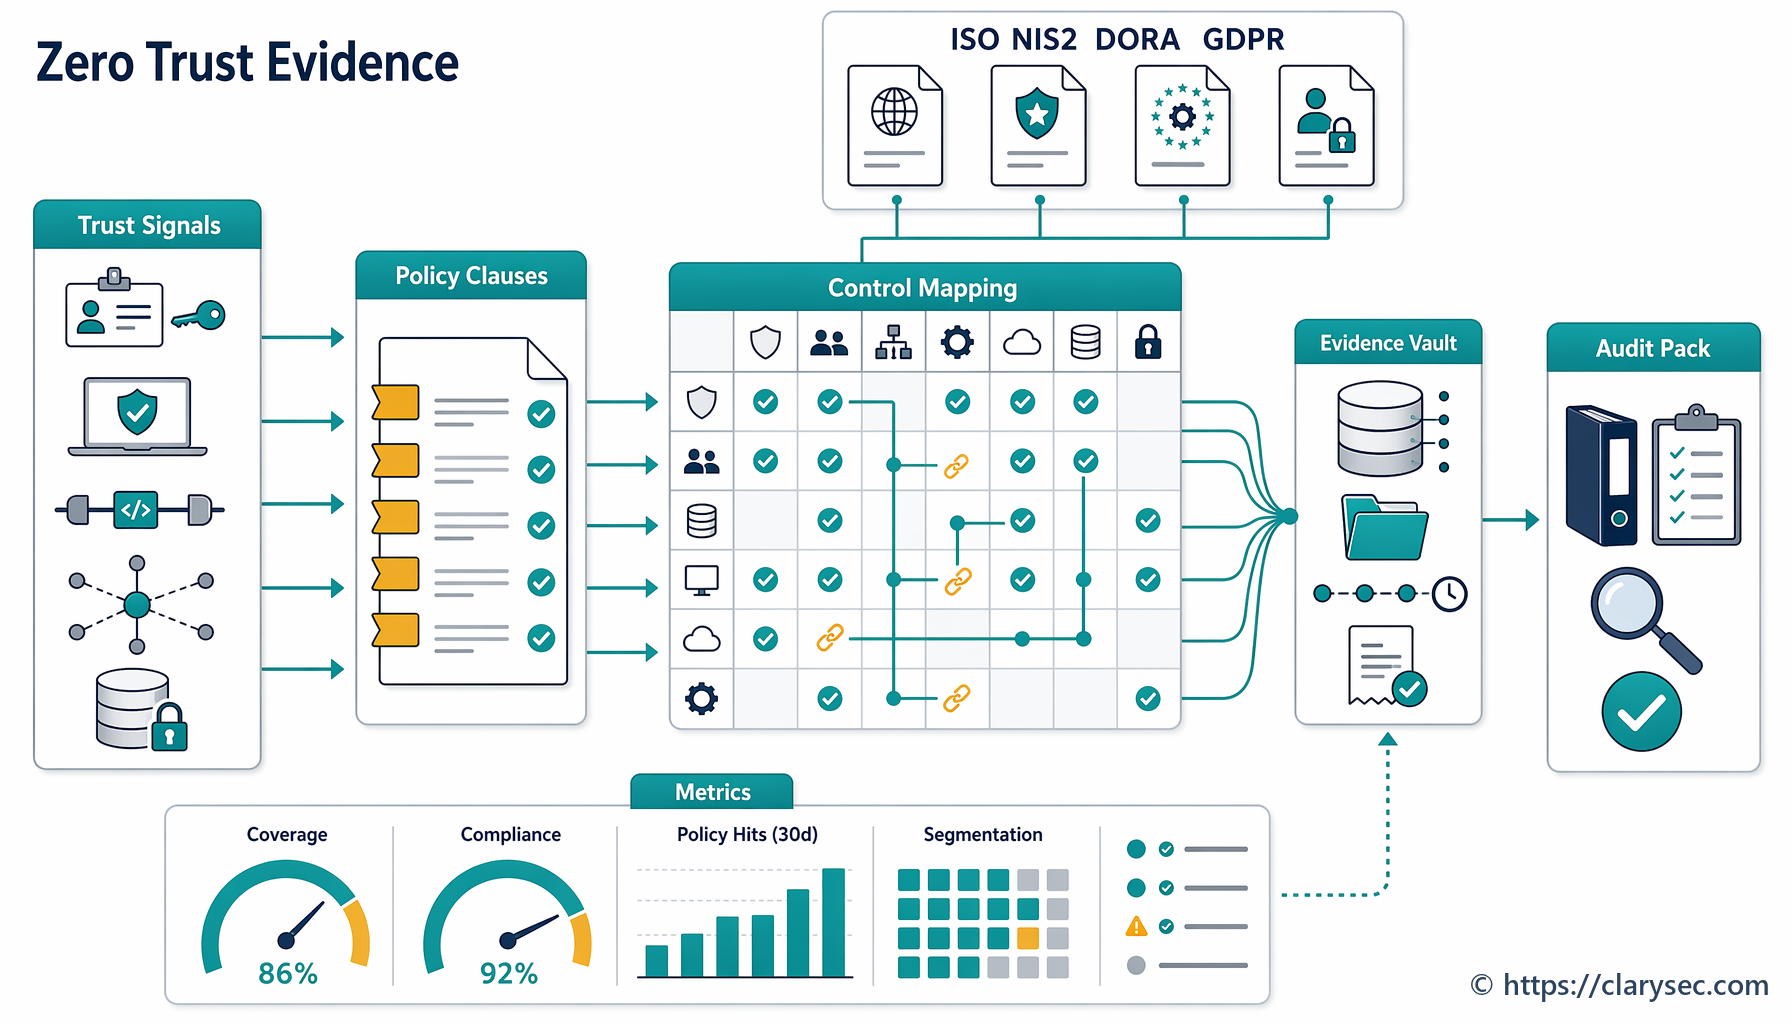
Το Μητρώο Συμμόρφωσης γίνεται η γέφυρα μεταξύ των μέτρων ελέγχου ISO/IEC 27001:2022, των μέτρων NIS2 Article 21, των υποχρεώσεων κινδύνου ΤΠΕ DORA, της λογοδοσίας GDPR και των δεσμεύσεων συμβάσεων με πελάτες.
Αντιστοίχιση μίας δέσμης τεκμηρίων έργου με NIS2, DORA, GDPR και NIST CSF 2.0
Η πιο αποδοτική στρατηγική συμμόρφωσης δεν είναι η διπλή εργασία. Είναι η αντιστοίχιση ενός ισχυρού συνόλου τεκμηρίων με πολλαπλές υποχρεώσεις.
Το Zenith Blueprint, στη φάση Διαχείρισης Κινδύνων, Step 14, συνιστά αυτού του είδους την εργασία διασταύρωσης:
«Για κάθε κανονισμό, εφόσον εφαρμόζεται, μπορείτε να δημιουργήσετε έναν απλό πίνακα αντιστοίχισης (θα μπορούσε να είναι παράρτημα σε μια αναφορά) που απαριθμεί τις βασικές απαιτήσεις ασφάλειας του κανονισμού και τους αντίστοιχους ελέγχους/πολιτικές στο ISMS σας.»
Προσθέτει ότι αυτό είναι χρήσιμο επειδή δείχνει σε ελεγκτές και αξιολογητές «ότι δεν διαχειρίζεστε την ασφάλεια στο κενό, αλλά με επίγνωση του νομικού πλαισίου.»
Το Zenith Controls: Ο οδηγός διατομεακής συμμόρφωσης της Clarysec υποστηρίζει την ίδια ενοποιημένη προσέγγιση, αντιστοιχίζοντας τα μέτρα ελέγχου ISO/IEC 27001:2022 με άλλα πλαίσια, προσδοκίες ελέγχου και ανάγκες συμμόρφωσης. Για τη διακυβέρνηση έργων ΤΠΕ, πλαισιώνει τα A.5.8, A.8.25 και A.8.32 ως προληπτικά μέτρα ελέγχου που προστατεύουν την εμπιστευτικότητα, την ακεραιότητα και τη διαθεσιμότητα σε ζητήματα διακυβέρνησης, ασφάλειας εφαρμογών, οικοσυστήματος, προστασίας και ασφάλειας συστημάτων και δικτύων.
| Τεχνούργημα τεκμηρίων | Σκοπός ISO/IEC 27001:2022 | Αξία για NIS2 | Αξία για DORA | Αξία για GDPR |
|---|---|---|---|---|
| Ταξινόμηση ασφάλειας έργου | Ορίζει πεδίο εφαρμογής, ενδιαφερόμενα μέρη, εξαρτήσεις και επιχειρησιακό έλεγχο | Δείχνει αναγνώριση βάσει κινδύνου των επηρεαζόμενων συστημάτων και υπηρεσιών | Προσδιορίζει αντίκτυπο σε κρίσιμες ή σημαντικές λειτουργίες | Προσδιορίζει δεδομένα προσωπικού χαρακτήρα, ρόλους και πλαίσιο επεξεργασίας |
| Μοντελοποίηση απειλών | Υποστηρίζει αξιολόγηση κινδύνου και μέτρα ελέγχου ασφαλούς ανάπτυξης | Υποστηρίζει ασφαλή απόκτηση, ανάπτυξη και χειρισμό ευπαθειών | Υποστηρίζει το πλαίσιο κινδύνου ΤΠΕ και τη στρατηγική ανθεκτικότητας | Υποστηρίζει προστασία της ιδιωτικότητας ήδη από τον σχεδιασμό και κατάλληλες δικλίδες ασφαλείας |
| Δέουσα επιμέλεια προμηθευτών και ανασκόπηση σύμβασης | Υποστηρίζει ελέγχους προμηθευτών και εφοδιαστικής αλυσίδας ΤΠΕ | Υποστηρίζει ασφάλεια εφοδιαστικής αλυσίδας και άμεση αξιολόγηση προμηθευτών | Υποστηρίζει κίνδυνο τρίτων μερών ΤΠΕ, δικαιώματα ελέγχου και σχεδιασμό εξόδου | Υποστηρίζει δικλίδες ασφαλείας εκτελούντων την επεξεργασία και εντολές επεξεργασίας |
| Αρχεία ασφαλούς ανάπτυξης και δοκιμών | Υποστηρίζει ασφαλή SDLC, διαχείριση ευπαθειών και ετοιμότητα αλλαγών | Υποστηρίζει ασφαλή ανάπτυξη και αξιολόγηση αποτελεσματικότητας | Υποστηρίζει δοκιμές ανθεκτικότητας και αποκατάσταση | Υποστηρίζει την ασφάλεια της επεξεργασίας και τη μείωση κινδύνου παραβίασης |
| Αρχείο έγκρισης αλλαγής | Υποστηρίζει προγραμματισμένες αλλαγές, ανασκόπηση και μετριασμό δυσμενών επιπτώσεων | Υποστηρίζει υλοποίηση διαχειριζόμενη βάσει κινδύνου | Υποστηρίζει αναφορά διακυβέρνησης και λειτουργική ανθεκτικότητα | Υποστηρίζει λογοδοσία για αλλαγές συστημάτων που επηρεάζουν δεδομένα προσωπικού χαρακτήρα |
| Επικαιροποίηση περιστατικών και παρακολούθησης | Υποστηρίζει καταγραφή, παρακολούθηση, σχεδιασμό περιστατικών και συλλογή τεκμηρίων | Υποστηρίζει χειρισμό περιστατικών και ετοιμότητα αναφοράς | Υποστηρίζει ταξινόμηση και κλιμάκωση μείζονων περιστατικών ΤΠΕ | Υποστηρίζει ανίχνευση και απόκριση σε παραβίαση δεδομένων προσωπικού χαρακτήρα |
| Αντιστοίχιση Μητρώου Συμμόρφωσης | Υποστηρίζει νομικές και κανονιστικές απαιτήσεις και τεκμηριωμένες πληροφορίες | Αποδεικνύει ευθυγράμμιση με Article 21 | Αποδεικνύει ενσωμάτωση στο πλαίσιο DORA | Αποδεικνύει λογοδοσία σε όλες τις αρχές |
Αυτός ο πίνακας δεν υποκαθιστά τη νομική ανάλυση. Είναι επιταχυντής διακυβέρνησης. Διασφαλίζει ότι ο CISO, ο DPO, ο χορηγός έργου, ο επικεφαλής προμηθειών, ο ιδιοκτήτης συστήματος και ο εσωτερικός έλεγχος εξετάζουν τα ίδια τεκμήρια.
Το NIST CSF 2.0 εντάσσεται επίσης φυσικά σε αυτό το μοντέλο. Η λειτουργία GOVERN βοηθά τους οργανισμούς να καθορίζουν πολιτικές, ρόλους, διάθεση ανάληψης κινδύνου, εποπτεία και επίγνωση νομικών ή συμβατικών υποχρεώσεων. Οι λειτουργίες IDENTIFY, PROTECT, DETECT, RESPOND και RECOVER βοηθούν τις ομάδες να συζητούν περιουσιακά στοιχεία, υπηρεσίες προμηθευτών, έλεγχο πρόσβασης, ασφάλεια δεδομένων, ασφάλεια πλατφόρμας, ασφαλή ανάπτυξη λογισμικού, παρακολούθηση, απόκριση σε περιστατικά και ανάκαμψη σε κοινή επιχειρησιακή γλώσσα.
| Κανονιστική απαίτηση ή απαίτηση πλαισίου | Πώς η διακυβέρνηση έργων ISO 27001 παρέχει τεκμήρια |
|---|---|
| DORA Article 5, Governance and organisation | Δείχνει εποπτεία από τη διοίκηση, καθορισμένες αρμοδιότητες, διαδρομές κλιμάκωσης και έγκριση αποφάσεων κινδύνου ΤΠΕ |
| DORA Article 6, ICT risk management framework | Παράγει αξιολογήσεις κινδύνου ΤΠΕ σε επίπεδο έργου, αρχεία αντιμετώπισης κινδύνων, απαιτήσεις ανθεκτικότητας και τεκμήρια ελέγχων |
| DORA Article 28, ICT third-party risk | Τεκμηριώνει δέουσα επιμέλεια προμηθευτών, συμβατικές δικλίδες ασφαλείας, δικαιώματα ελέγχου, σχεδιασμό εξόδου και συνεχή παρακολούθηση |
| NIS2 Article 20, Governance | Δείχνει έγκριση από τη διοίκηση και εποπτεία των μέτρων διαχείρισης κινδύνων κυβερνοασφάλειας |
| NIS2 Article 21(2)(d), Supply chain security | Καταγράφει αξιολόγηση προμηθευτών, κριτήρια προμηθειών, κινδύνους παρόχων υπηρεσιών και συμβατικές απαιτήσεις ασφάλειας |
| NIS2 Article 21(2)(e), Secure acquisition, development and maintenance | Αποτυπώνει ασφαλείς απαιτήσεις, ανασκόπηση αρχιτεκτονικής, χειρισμό ευπαθειών, δοκιμές και τεκμήρια αποκατάστασης |
| GDPR Article 25, Data protection by design and by default | Δείχνει απαιτήσεις προστασίας της ιδιωτικότητας, ελαχιστοποίηση, διατήρηση, έλεγχο πρόσβασης, δικλίδες ασφαλείας για εκτελούντες την επεξεργασία και αποτελέσματα DPIA όπου απαιτείται |
| NIST CSF 2.0 GV.PO-01 and GV.PO-02 | Αποδεικνύει ότι οι πολιτικές κυβερνοασφάλειας έχουν καθοριστεί, κοινοποιηθεί, εφαρμοστεί, ανασκοπηθεί και επικαιροποιηθεί μέσω της εκτέλεσης του έργου |
Μία ενιαία διαδικασία ευθυγραμμισμένη με ISO 27001 και επικεντρωμένη στο Παράρτημα A.5.8 μπορεί να παράγει τεκμηριωμένα τεκμήρια για όλες αυτές τις προσδοκίες.
Η ασφαλής ανάπτυξη είναι ευρύτερη από τη συγγραφή κώδικα
Πολλές αποτυχίες έργων ΤΠΕ συμβαίνουν επειδή ο οργανισμός αντιμετωπίζει την ασφαλή ανάπτυξη ως κάτι που κάνουν μόνο οι προγραμματιστές. Το 2026, η ασφαλής ανάπτυξη περιλαμβάνει επίσης διαμόρφωση SaaS, αυτοματοποίηση ροών εργασίας, υποδομή ως κώδικα, ενσωματώσεις API, κανόνες ταυτότητας, ζώνες προσγείωσης νέφους, αγωγούς αναλυτικής επεξεργασίας, ρομποτική αυτοματοποίηση διεργασιών και επιχειρησιακές εφαρμογές χαμηλού κώδικα.
Το Zenith Blueprint, στη φάση Controls in Action, Step 20, αναφέρεται στο μέτρο ελέγχου 8.25 Κύκλος Ζωής Ασφαλούς Ανάπτυξης του ISO/IEC 27002:2022:
«Αυτός ο έλεγχος εφαρμόζεται είτε γράφετε δικές σας εφαρμογές, είτε διαμορφώνετε πλατφόρμες όπως συστήματα ERP ή CRM, είτε προσαρμόζετε ροές εργασίας SaaS, είτε διαχειρίζεστε περιβάλλοντα infrastructure-as-code.»
Εξηγεί επίσης ότι οι απαιτήσεις ασφάλειας πρέπει να συνυπάρχουν με τις λειτουργικές απαιτήσεις και ότι η μοντελοποίηση απειλών βοηθά στον εντοπισμό εκτεθειμένων τμημάτων του συστήματος, ρόλων χρηστών υψηλού κινδύνου και ροών δεδομένων που απαιτούν υψηλότερη προστασία.
Για ένα σύγχρονο έργο, τα τεκμήρια ασφαλούς ανάπτυξης μπορεί να περιλαμβάνουν:
- Απαιτήσεις ασφάλειας συνδεδεμένες με επιχειρησιακές απαιτήσεις
- Μοντελοποίηση απειλών ή ανασκόπηση ασφαλούς αρχιτεκτονικής
- Λίστα ελέγχου ασφαλούς κωδικοποίησης ή ασφαλούς διαμόρφωσης
- Αρχεία ανασκόπησης κώδικα ή ομότιμης αξιολόγησης
- Απογραφή στοιχείων και κατάσταση κινδύνου εξαρτήσεων
- Αποφάσεις διαχείρισης μυστικών
- Σχεδιασμό ελέγχου πρόσβασης και αρχής των ελάχιστων προνομίων
- Απαιτήσεις καταγραφής και παρακολούθησης
- Αποτελέσματα σαρώσεων ευπαθειών και αρχεία αποκατάστασης
- Δοκιμές ασφάλειας πριν από την παραγωγή
- Δοκιμές αντιγράφων ασφαλείας, ανάκαμψης και ανθεκτικότητας όπου σχετίζεται
- Έγκριση εγκατάστασης και τεκμήρια επαναφοράς
Ο στόχος δεν είναι να υποχρεωθεί κάθε έργο να περάσει από την ίδια βαριά διαδικασία. Ο στόχος είναι η αναλογικότητα. Μια μικρή εσωτερική αλλαγή ροής εργασίας δεν απαιτεί τα ίδια τεκμήρια με τη μετεγκατάσταση μιας βασικής πλατφόρμας πληρωμών. Όμως κάθε έργο πρέπει να ταξινομείται, να αξιολογείται ως προς τον κίνδυνο και να διέπεται από διακυβέρνηση ανάλογα με τον αντίκτυπο.
Η διαχείριση αλλαγών προστατεύει το έργο από τον ίδιο του τον εαυτό
Η πιο επικίνδυνη στιγμή σε πολλά έργα δεν είναι ο σχεδιασμός ή η κωδικοποίηση. Είναι η εγκατάσταση.
Μια ομάδα μπορεί να εκτελέσει μοντελοποίηση απειλών, ανασκόπηση κώδικα, αξιολόγηση προμηθευτών και ανασκόπηση προστασίας της ιδιωτικότητας, και παρ’ όλα αυτά να προκαλέσει διακοπή λειτουργίας ή παραβίαση μέσω βιαστικής αλλαγής σε περιβάλλον παραγωγής. Μια σημαία αποσφαλμάτωσης παραμένει ενεργή. Ένας κανόνας τείχους προστασίας είναι ευρύτερος από τον εγκεκριμένο. Ένα script μετεγκατάστασης αντιγράφει δεδομένα προσωπικού χαρακτήρα σε μη παραγωγικό περιβάλλον. Ένα endpoint webhook τρίτου μέρους εγκαθίσταται χωρίς αυθεντικοποίηση. Μια αλλαγή καταγραφής καταγράφει αριθμούς εγγράφων ταυτότητας. Μια εργασία αντιγράφων ασφαλείας αποτυγχάνει σιωπηρά μετά τη μεταγωγή.
Το Zenith Blueprint, στη φάση Controls in Action, Step 21, περιγράφει το μέτρο ελέγχου 8.32 Διαχείριση Αλλαγών του ISO/IEC 27002:2022 με άμεσο τρόπο:
«Η αλλαγή είναι αναπόφευκτη, αλλά στην κυβερνοασφάλεια η μη ελεγχόμενη αλλαγή είναι επικίνδυνη.»
Συνεχίζει:
«Στον πυρήνα της, η αποτελεσματική διαχείριση αλλαγών είναι μια επαναλήψιμη ροή εργασίας. Ξεκινά με μια σαφή πρόταση, που περιγράφει τι αλλάζει, γιατί, πότε και ποιοι είναι οι πιθανοί κίνδυνοι.»
Ένα ισχυρό αρχείο αλλαγής ΤΠΕ πρέπει να απαντά:
- Ποιο σύστημα, υπηρεσία, ροή δεδομένων, προμηθευτής ή διαμόρφωση αλλάζει;
- Ποιοι κίνδυνοι αναγνωρίστηκαν και ποιος τους κατέχει;
- Επηρεάζει η αλλαγή δεδομένα προσωπικού χαρακτήρα, κρίσιμες υπηρεσίες, αυθεντικοποίηση, καταγραφή, αντίγραφα ασφαλείας ή απόκριση σε περιστατικά;
- Ποια μέτρα ασφάλειας, προστασίας της ιδιωτικότητας, ανθεκτικότητας και προμηθευτών εφαρμόστηκαν;
- Ποιες δοκιμές ολοκληρώθηκαν πριν από την εγκατάσταση;
- Ποια παρακολούθηση θα επιβεβαιώσει την αναμενόμενη συμπεριφορά;
- Ποιο σχέδιο επαναφοράς ή ανάκαμψης υπάρχει;
- Ποιος ενέκρινε τον υπολειπόμενο κίνδυνο;
- Ποια τεκμήρια θα διατηρηθούν;
Για το DORA, αυτό υποστηρίζει τεκμηριωμένη διαχείριση κινδύνων ΤΠΕ, ανθεκτικότητα, συνέχεια, ταξινόμηση περιστατικών και διδάγματα που αντλήθηκαν. Για το NIS2, υποστηρίζει μέτρα διαχείρισης κινδύνων, ασφαλή ανάπτυξη, πρόληψη περιστατικών και συνέχεια. Για το GDPR, βοηθά να αποδειχθεί ότι οι αλλαγές που επηρεάζουν δεδομένα προσωπικού χαρακτήρα ανασκοπήθηκαν σε σχέση με τον σκοπό, την ελαχιστοποίηση, τη διατήρηση, την πρόσβαση και τις αρχές ασφάλειας.
Οι αποφάσεις για προμηθευτές και νέφος πρέπει να αποτελούν μέρος του σχεδιασμού έργου
Στα σύγχρονα έργα ΤΠΕ, η απόφαση σχεδιασμού με τον υψηλότερο κίνδυνο είναι συχνά η «αγορά» και όχι η «κατασκευή». Υπηρεσίες νέφους, πάροχοι API, πλατφόρμες επαλήθευσης ταυτότητας, εκτελούντες πληρωμές, προμηθευτές αναλυτικής επεξεργασίας, πάροχοι διαχειριζόμενων υπηρεσιών και πάροχοι διαχειριζόμενων υπηρεσιών ασφάλειας γίνονται μέρος της επιφάνειας κινδύνου.
Το NIS2 περιλαμβάνει ρητά την ασφάλεια εφοδιαστικής αλυσίδας, τις ευπάθειες άμεσων προμηθευτών και παρόχων υπηρεσιών, τις πρακτικές κυβερνοασφάλειας προμηθευτών, τις διαδικασίες ασφαλούς ανάπτυξης και τα αποτελέσματα συντονισμένης αξιολόγησης κινδύνων εφοδιαστικής αλυσίδας. Το DORA εμβαθύνει περισσότερο για τις χρηματοοικονομικές οντότητες. Απαιτεί διαχείριση κινδύνων τρίτων παρόχων υπηρεσιών ΤΠΕ ως μέρος του πλαισίου διαχείρισης κινδύνων ΤΠΕ, συνεχή ευθύνη ακόμη και όταν οι υπηρεσίες ΤΠΕ ανατίθενται εξωτερικά, μητρώα πληροφοριών, αξιολογήσεις πριν από τη σύναψη σύμβασης, ανάλυση κινδύνου συγκέντρωσης, συμβατικούς ελέγχους, δικαιώματα ελέγχου και επιθεώρησης, εναύσματα καταγγελίας και δοκιμασμένες στρατηγικές εξόδου για κρίσιμες ή σημαντικές λειτουργίες.
Για την πύλη ένταξης, ο πάροχος βιομετρικής επαλήθευσης δεν μπορεί να εγκριθεί μόνο επειδή στις προμήθειες αρέσει η τιμή και η τεκμηρίωση API είναι καλή. Το έργο χρειάζεται τεκμήρια δέουσας επιμέλειας ασφάλειας, ρόλου επεξεργασίας, τοποθεσίας δεδομένων, υπεργολάβων, δεσμεύσεων διαθεσιμότητας, υποστήριξης περιστατικών, δικαιωμάτων ελέγχου, υποστήριξης καταγγελίας σύμβασης, εφικτότητας εξόδου και υποχρεώσεων παρακολούθησης.
Σε ένα ώριμο μοντέλο τεκμηρίων, οι αποφάσεις για προμηθευτές και νέφος εντάσσονται στη δέσμη τεκμηρίων του έργου, όχι σε αποσυνδεδεμένο φάκελο προμηθευτή. Όταν ο ελεγκτής ρωτά γιατί έγινε αποδεκτό ένα τρίτο μέρος, η απάντηση πρέπει να περιλαμβάνει επιχειρησιακή ανάγκη, αξιολόγηση κινδύνου, συμβατικές δικλίδες ασφαλείας, ανασκόπηση προστασίας δεδομένων, αντίκτυπο στην ανθεκτικότητα και συνεχή παρακολούθηση.
Πώς θα ανασκοπήσουν οι ελεγκτές τα τεκμήρια ασφάλειας εκ σχεδιασμού
Διαφορετικοί ελεγκτές προσεγγίζουν το ίδιο έργο ΤΠΕ από διαφορετικές οπτικές. Ένας ελεγκτής πιστοποίησης, εσωτερικός ελεγκτής, αξιολογητής DORA, αρμόδια αρχή NIS2, ελεγκτής προστασίας της ιδιωτικότητας, αξιολογητής με προσανατολισμό NIST ή ελεγκτής τύπου COBIT μπορεί να ζητήσει παρόμοια τεκμήρια, αλλά να τα ερμηνεύσει διαφορετικά.
| Οπτική ελέγχου | Τι θα ρωτήσει ο ελεγκτής | Τεκμήρια που συνήθως ικανοποιούν την ερώτηση |
|---|---|---|
| Ελεγκτής ISO/IEC 27001:2022 | Ενσωματώθηκε η ασφάλεια πληροφοριών στη διαχείριση έργου και στον επιχειρησιακό σχεδιασμό, και τεκμηριώνονται οι αποφάσεις αντιμετώπισης κινδύνων; | Καταστατικός χάρτης έργου, αξιολόγηση κινδύνου, αντιστοίχιση SoA, σχέδιο αντιμετώπισης, εγκρίσεις stage-gate, έλεγχοι τεκμηριωμένων πληροφοριών |
| Αξιολογητής NIST CSF 2.0 | Αντικατοπτρίζονται τα αποτελέσματα διακυβέρνησης, κινδύνου, προμηθευτών, προστασίας, ανίχνευσης, απόκρισης και ανάκαμψης στις αποφάσεις του έργου; | Current and Target Profile, σχέδιο κενών, αποθετήριο προμηθευτών, σχεδιασμός πρόσβασης, σχέδιο παρακολούθησης, διαδικασίες περιστατικών και ανάκαμψης |
| Ελεγκτής τύπου COBIT ή ISACA | Είναι σαφείς οι στόχοι, η ιδιοκτησία, οι έλεγχοι διεργασιών, τα δικαιώματα λήψης αποφάσεων και η παρακολούθηση επιδόσεων; | RACI, πρακτικά διακυβέρνησης, ιδιοκτησία ελέγχων, αναφορές KPI και KRI, εγκρίσεις αλλαγών, ευρήματα εσωτερικού ελέγχου |
| Αξιολογητής DORA | Επηρεάζει το έργο κρίσιμες ή σημαντικές λειτουργίες, εξαρτήσεις από τρίτους παρόχους ΤΠΕ, δοκιμές ανθεκτικότητας ή αναφορά περιστατικών; | Αξιολόγηση κρισιμότητας, αρχείο κινδύνου ΤΠΕ, μητρώο προμηθευτών, συμβατικές ρήτρες, αποτελέσματα δοκιμών, επικαιροποιήσεις ταξινόμησης περιστατικών |
| Ελεγκτής GDPR ή προστασίας της ιδιωτικότητας | Εφάρμοσε το έργο προστασία της ιδιωτικότητας ήδη από τον σχεδιασμό, νομική βάση, ελαχιστοποίηση, διατήρηση, ασφάλεια και λογοδοσία; | Αποτύπωση ροής δεδομένων, αρχείο νομικής βάσης, DPIA όπου ενδείκνυται, μήτρα πρόσβασης, κανόνες διατήρησης, όροι εκτελούντων την επεξεργασία, επικαιροποιήσεις playbook παραβίασης |
Οι ελεγκτές δεν θέλουν μια όμορφη παρουσίαση διαφανειών έργου. Θέλουν ιχνηλασιμότητα. Θέλουν να δουν ότι οι απαιτήσεις οδήγησαν σε κινδύνους, οι κίνδυνοι σε μέτρα ελέγχου, τα μέτρα ελέγχου σε τεκμήρια υλοποίησης και η υλοποίηση σε ανασκόπηση.
Γι’ αυτό το Zenith Controls είναι χρήσιμο στην προετοιμασία ελέγχου. Βοηθά τις ομάδες να εξηγούν γιατί τα A.5.8, A.8.25 και A.8.32 του Παραρτήματος A είναι προληπτικά μέτρα ελέγχου που προστατεύουν την εμπιστευτικότητα, την ακεραιότητα και τη διαθεσιμότητα πριν οι προβλέψιμες αστοχίες φτάσουν στην παραγωγή.
Η ελάχιστη δέσμη τεκμηρίων έργου της Clarysec
Μια ισχυρή δέσμη τεκμηρίων ασφάλειας εκ σχεδιασμού δεν χρειάζεται να είναι τεράστια. Πρέπει να είναι συνεπής, αναλογική και αντιστοιχισμένη.
Για ένα έργο ΤΠΕ μεσαίου κινδύνου, η Clarysec συνήθως συνιστά την ακόλουθη ελάχιστη δέσμη:
- Αρχείο ταξινόμησης ασφάλειας έργου
- Σημείωμα κανονιστικής εφαρμοσιμότητας που καλύπτει NIS2, DORA όπου σχετίζεται, GDPR και συμβατικές υποχρεώσεις
- Χάρτης επιπτώσεων σε ροές δεδομένων και περιουσιακά στοιχεία
- Αξιολόγηση κινδύνου έργου και σχέδιο αντιμετώπισης κινδύνων
- Μοντελοποίηση απειλών ή ανασκόπηση ασφαλούς αρχιτεκτονικής
- Αξιολόγηση προμηθευτών και υπηρεσιών νέφους, όπου εφαρμόζεται
- Λίστα ελέγχου ασφαλούς ανάπτυξης ή λίστα ελέγχου διαμόρφωσης
- Αποτελέσματα δοκιμών ασφάλειας και τεκμήρια αποκατάστασης
- Έγκριση αλλαγής με σχέδιο επαναφοράς και παρακολούθησης
- Αρχείο προστασίας της ιδιωτικότητας ήδη από τον σχεδιασμό, συμπεριλαμβανομένης της νομικής βάσης και της διατήρησης όπου εμπλέκονται δεδομένα προσωπικού χαρακτήρα
- Επικαιροποιήσεις απόκρισης σε περιστατικά και παρακολούθησης
- Ανασκόπηση μετά την υλοποίηση και διδάγματα που αντλήθηκαν
- Αντιστοίχιση του Μητρώου Συμμόρφωσης με μέτρα ελέγχου και υποχρεώσεις
Το Zenith Blueprint παρέχει τη λογική του οδικού χάρτη. Το Step 22 φέρνει την ασφάλεια πληροφοριών σε όλα τα στάδια έργου. Το Step 20 ενσωματώνει την ασφαλή ανάπτυξη στον σχεδιασμό, την αρχιτεκτονική, τον κώδικα, τις δοκιμές και την εγκατάσταση. Το Step 21 καθιστά τη διαχείριση αλλαγών δομημένη, ιχνηλάσιμη και ανασκοπήσιμη. Το Step 14 συνιστά διασταυρούμενη αντιστοίχιση GDPR, NIS2, DORA και άλλων υποχρεώσεων, ώστε οι απαιτήσεις συμμόρφωσης να μην χάνονται στα κενά.
Οι πολιτικές παρέχουν επιχειρησιακούς κανόνες. Η Πολιτική Ασφάλειας Πληροφοριών ενσωματώνει την ασφάλεια στη διαχείριση έργων, στις προμήθειες και στη νομική εποπτεία. Η Πολιτική Διαχείρισης Κινδύνων καθιστά τους κινδύνους έργων μέρος της δραστηριότητας του ISMS. Η Πολιτική Ασφαλούς Ανάπτυξης απαιτεί μοντελοποίηση απειλών. Η Πολιτική Διαχείρισης Αλλαγών απαιτεί αλλαγές που είναι σχεδιασμένες, αξιολογημένες ως προς τον κίνδυνο, δοκιμασμένες και εγκεκριμένες. Η Πολιτική Προστασίας Δεδομένων και Ιδιωτικότητας απαιτεί προστασία της ιδιωτικότητας ήδη από τον σχεδιασμό και εξ ορισμού. Η Πολιτική Νομικής και Κανονιστικής Συμμόρφωσης απαιτεί οι κανονισμοί που καλύπτουν πολλαπλούς τομείς να αντιστοιχίζονται στο Μητρώο Συμμόρφωσης.
Μαζί, αυτά τα εργαλεία μετατρέπουν την ασφάλεια εκ σχεδιασμού από φιλοδοξία σε ελέγξιμο επιχειρησιακό μοντέλο.
Συνήθη μοτίβα αστοχίας σε έργα ΤΠΕ
Οι αστοχίες είναι συνήθως προβλέψιμες.
Η πρώτη είναι η καθυστερημένη εμπλοκή της ασφάλειας. Οι ανασκοπήσεις ασφάλειας γίνονται αφού η αρχιτεκτονική έχει οριστικοποιηθεί, οι συμβάσεις έχουν υπογραφεί και οι ημερομηνίες παράδοσης έχουν δημοσιοποιηθεί. Σε εκείνο το σημείο, η ασφάλεια γίνεται εμπόδιο αντί για είσοδος σχεδιασμού.
Η δεύτερη είναι τα κατακερματισμένα τεκμήρια. Το έργο έχει αποτελέσματα δοκιμών σε ένα εργαλείο, ανασκόπηση προμηθευτή σε άλλο, σχόλια προστασίας της ιδιωτικότητας σε email, αποδοχή κινδύνου σε πρακτικό σύσκεψης και έγκριση αλλαγής σε δελτίο. Κανένα ενιαίο νήμα δεν αποδεικνύει τη διακυβέρνηση.
Η τρίτη είναι τα τυφλά σημεία προμηθευτών. Το έργο βασίζεται σε υπηρεσία νέφους ή πάροχο API, αλλά κανείς δεν ελέγχει υπεργολάβους, τοποθεσία δεδομένων, δικαιώματα ελέγχου, υποστήριξη περιστατικών, σχέδια εξόδου ή κίνδυνο συγκέντρωσης.
Η τέταρτη είναι η διολίσθηση προστασίας της ιδιωτικότητας. Ένα σύστημα που κατασκευάστηκε για έναν σκοπό αρχίζει να υποστηρίζει αναλυτική επεξεργασία, πειραματισμό AI, εξαγωγές marketing ή επιχειρησιακή παρακολούθηση χωρίς επανεξέταση νομικής βάσης, διαφάνειας, ελαχιστοποίησης ή διατήρησης.
Η πέμπτη είναι η μη ανασκοπημένη αλλαγή. Μια εγκατάσταση σε περιβάλλον παραγωγής εγκρίνεται για λειτουργικότητα, αλλά δεν αξιολογείται για πρόσβαση, καταγραφή, κρυπτογράφηση, αντίγραφα ασφαλείας, ανθεκτικότητα, δεδομένα προσωπικού χαρακτήρα ή αντίκτυπο στην αναφορά περιστατικών.
Η έκτη είναι η αδύναμη εποπτεία από τη διοίκηση. Κίνδυνοι έργου υψηλού αντικτύπου γίνονται αποδεκτοί σε υπερβολικά χαμηλό επίπεδο, χωρίς τεκμήρια ότι ο υπεύθυνος ιδιοκτήτης κινδύνου κατανόησε τις κανονιστικές συνέπειες.
Αυτά τα προβλήματα δεν λύνονται με την αγορά ενός ακόμη σαρωτή. Λύνονται με την ενσωμάτωση της διακυβέρνησης ασφάλειας στον τρόπο με τον οποίο τα έργα προτείνονται, σχεδιάζονται, προμηθεύονται, κατασκευάζονται, δοκιμάζονται, αλλάζουν και ανασκοπούνται.
Το συμπέρασμα για τον CISO το 2026
Η ασφάλεια εκ σχεδιασμού στα έργα ΤΠΕ είναι πλέον ζήτημα διοικητικού συμβουλίου, ελέγχου και κανονιστικής συμμόρφωσης. Το NIS2 καθιστά τη διαχείριση κινδύνων κυβερνοασφάλειας ευθύνη του οργάνου διοίκησης. Το DORA καθιστά τον κίνδυνο ΤΠΕ, τις δοκιμές ανθεκτικότητας, τη διαχείριση περιστατικών και την εποπτεία τρίτων μερών δομημένη υποχρέωση του χρηματοοικονομικού τομέα. Το GDPR απαιτεί λογοδοσία για την επεξεργασία δεδομένων προσωπικού χαρακτήρα και κατάλληλη ασφάλεια. Το ISO/IEC 27001:2022 παρέχει τη δομή συστήματος διαχείρισης για να γίνουν αυτές οι υποχρεώσεις επιχειρησιακές.
Για τους CISO, η ευκαιρία είναι να σταματήσουν να συγκρούονται με τις ομάδες έργου στο τέλος της παράδοσης. Εντάξτε την ασφάλεια στην έναρξη, στις απαιτήσεις, στον σχεδιασμό, στην επιλογή προμηθευτών, στην υλοποίηση, στις δοκιμές, στην έγκριση αλλαγών και στην ανασκόπηση μετά την υλοποίηση.
Για τους διευθυντές συμμόρφωσης, η ευκαιρία είναι να αντικαταστήσουν τα διάσπαρτα τεκμήρια με μία αντιστοιχισμένη δέσμη τεκμηρίων έργου.
Για τους ελεγκτές, η ευκαιρία είναι να ελέγχουν τον κύκλο ζωής του έργου, όχι μόνο το τελικό σύστημα.
Για τους ιδιοκτήτες επιχειρησιακών λειτουργιών, η ευκαιρία είναι ταχύτερη και ασφαλέστερη παράδοση. Η ασφάλεια εκ σχεδιασμού μειώνει την επανεργασία, προλαμβάνει εκπλήξεις συμμόρφωσης, βελτιώνει τις αποφάσεις προμηθευτών και παρέχει στην ηγεσία μια τεκμηριωμένη αφήγηση κινδύνου.
Αν τα έργα ΤΠΕ σας κινούνται ταχύτερα από το μοντέλο τεκμηρίων σας, ξεκινήστε με ένα πιλοτικό έργο. Χρησιμοποιήστε το Zenith Blueprint της Clarysec για να ορίσετε πύλες ασφάλειας έργου, εφαρμόστε τις πολιτικές Clarysec για διαχείριση κινδύνων, ασφαλή ανάπτυξη, διαχείριση αλλαγών και προστασία της ιδιωτικότητας, και χρησιμοποιήστε το Zenith Controls για να αντιστοιχίσετε τη διακυβέρνηση έργων ISO/IEC 27001:2022 με NIS2, DORA, GDPR και NIST CSF 2.0.
Η Clarysec μπορεί να σας βοηθήσει να δημιουργήσετε μια επαναχρησιμοποιήσιμη δέσμη τεκμηρίων έργου για ασφάλεια εκ σχεδιασμού, να την ευθυγραμμίσετε με το ISMS σας και να την προετοιμάσετε για εσωτερικό έλεγχο, έλεγχο πιστοποίησης, ετοιμότητα DORA, διακυβέρνηση NIS2 και λογοδοσία GDPR.
Ξεκινήστε με το επόμενο σημαντικό έργο ΤΠΕ σας. Αν αλλάζει συστήματα, προμηθευτές, δεδομένα, πρόσβαση, ανθεκτικότητα ή την εμπιστοσύνη των πελατών, αξίζει ασφάλεια εκ σχεδιασμού από την πρώτη ημέρα.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council