#Έλεγχος Πρόσβασης
Articles tagged with "Έλεγχος Πρόσβασης"
28 articles
Πρακτικός οδηγός για Υπευθύνους Ασφάλειας Πληροφοριών σχετικά με τη δημιουργία ενιαίου μοντέλου ελεγκτικών τεκμηρίων ελέγχου πρόσβασης για ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST και COBIT.
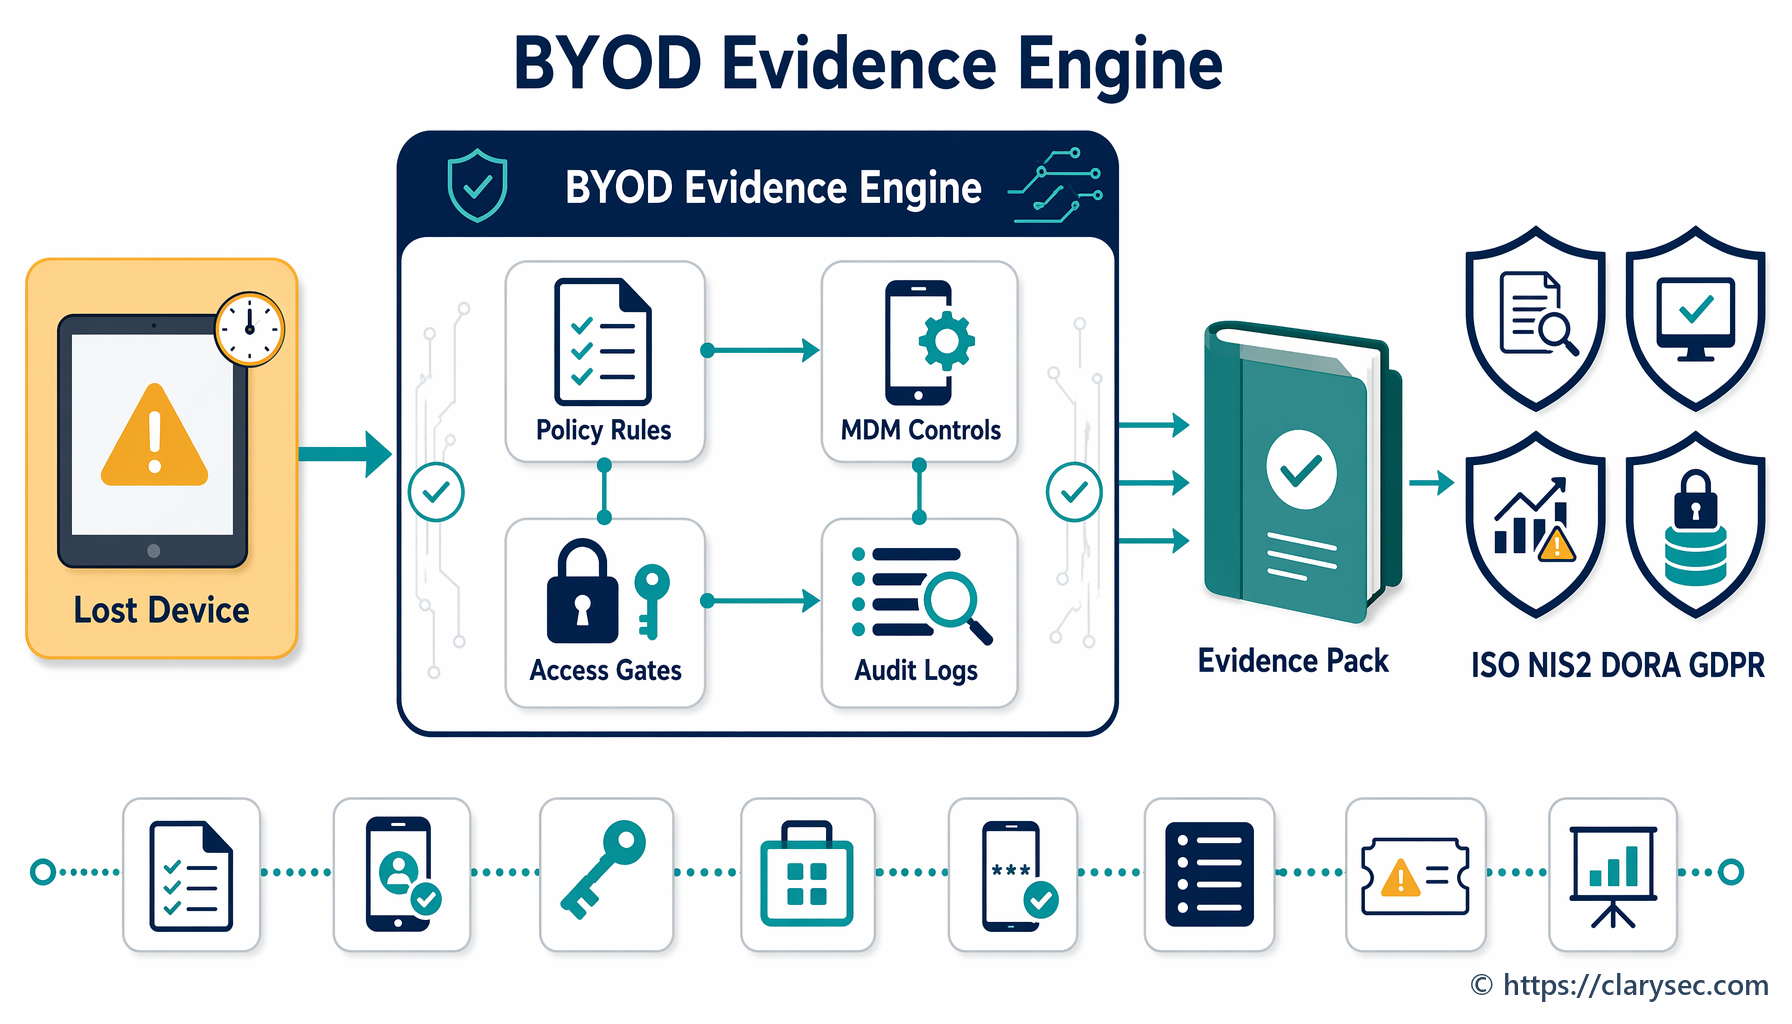
Η πρόσβαση μέσω κινητών συσκευών και το BYOD αποτελούν πλέον ζήτημα συμμόρφωσης σε επίπεδο Διοικητικού Συμβουλίου. Μάθετε πώς να μετατρέπετε μη διαχειριζόμενα τηλέφωνα και tablet σε ελέγξιμα τεκμήρια για ISO 27001, NIS2, DORA και GDPR.
Μάθετε πώς να δημιουργείτε ελέγχους προστασίας δεδομένων προσωπικού χαρακτήρα έτοιμους για έλεγχο, επεκτείνοντας το ISO/IEC 27001:2022 με ISO/IEC 27701:2025 και ISO/IEC 29151:2022, με αντιστοίχιση σε GDPR, NIS2, DORA, διασφάλιση με βάση το NIST και απαιτήσεις διακυβέρνησης COBIT 2019.
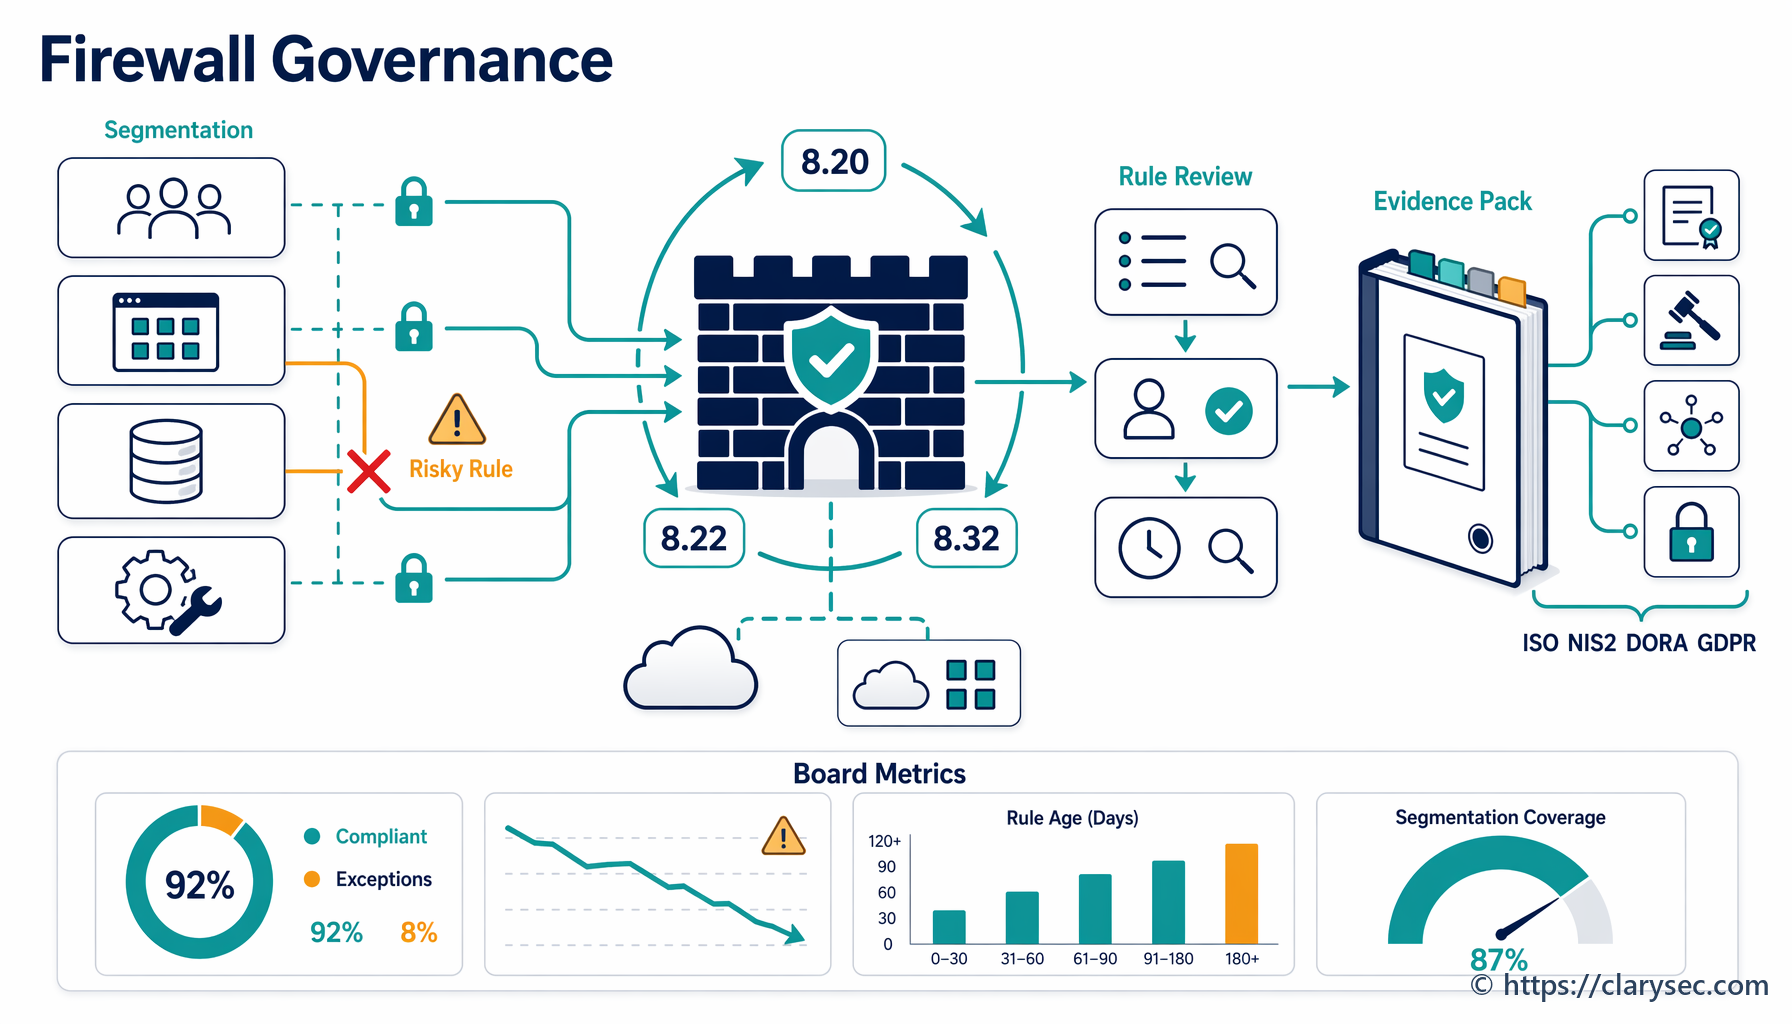
Πρακτικός οδηγός για τη διακυβέρνηση της τμηματοποίησης δικτύου και των ανασκοπήσεων κανόνων τείχους προστασίας ως τεκμήρια ISO/IEC 27001:2022 για την κυβερνοϋγιεινή NIS2, τη διαχείριση κινδύνων ΤΠΕ του DORA και το GDPR Article 32.
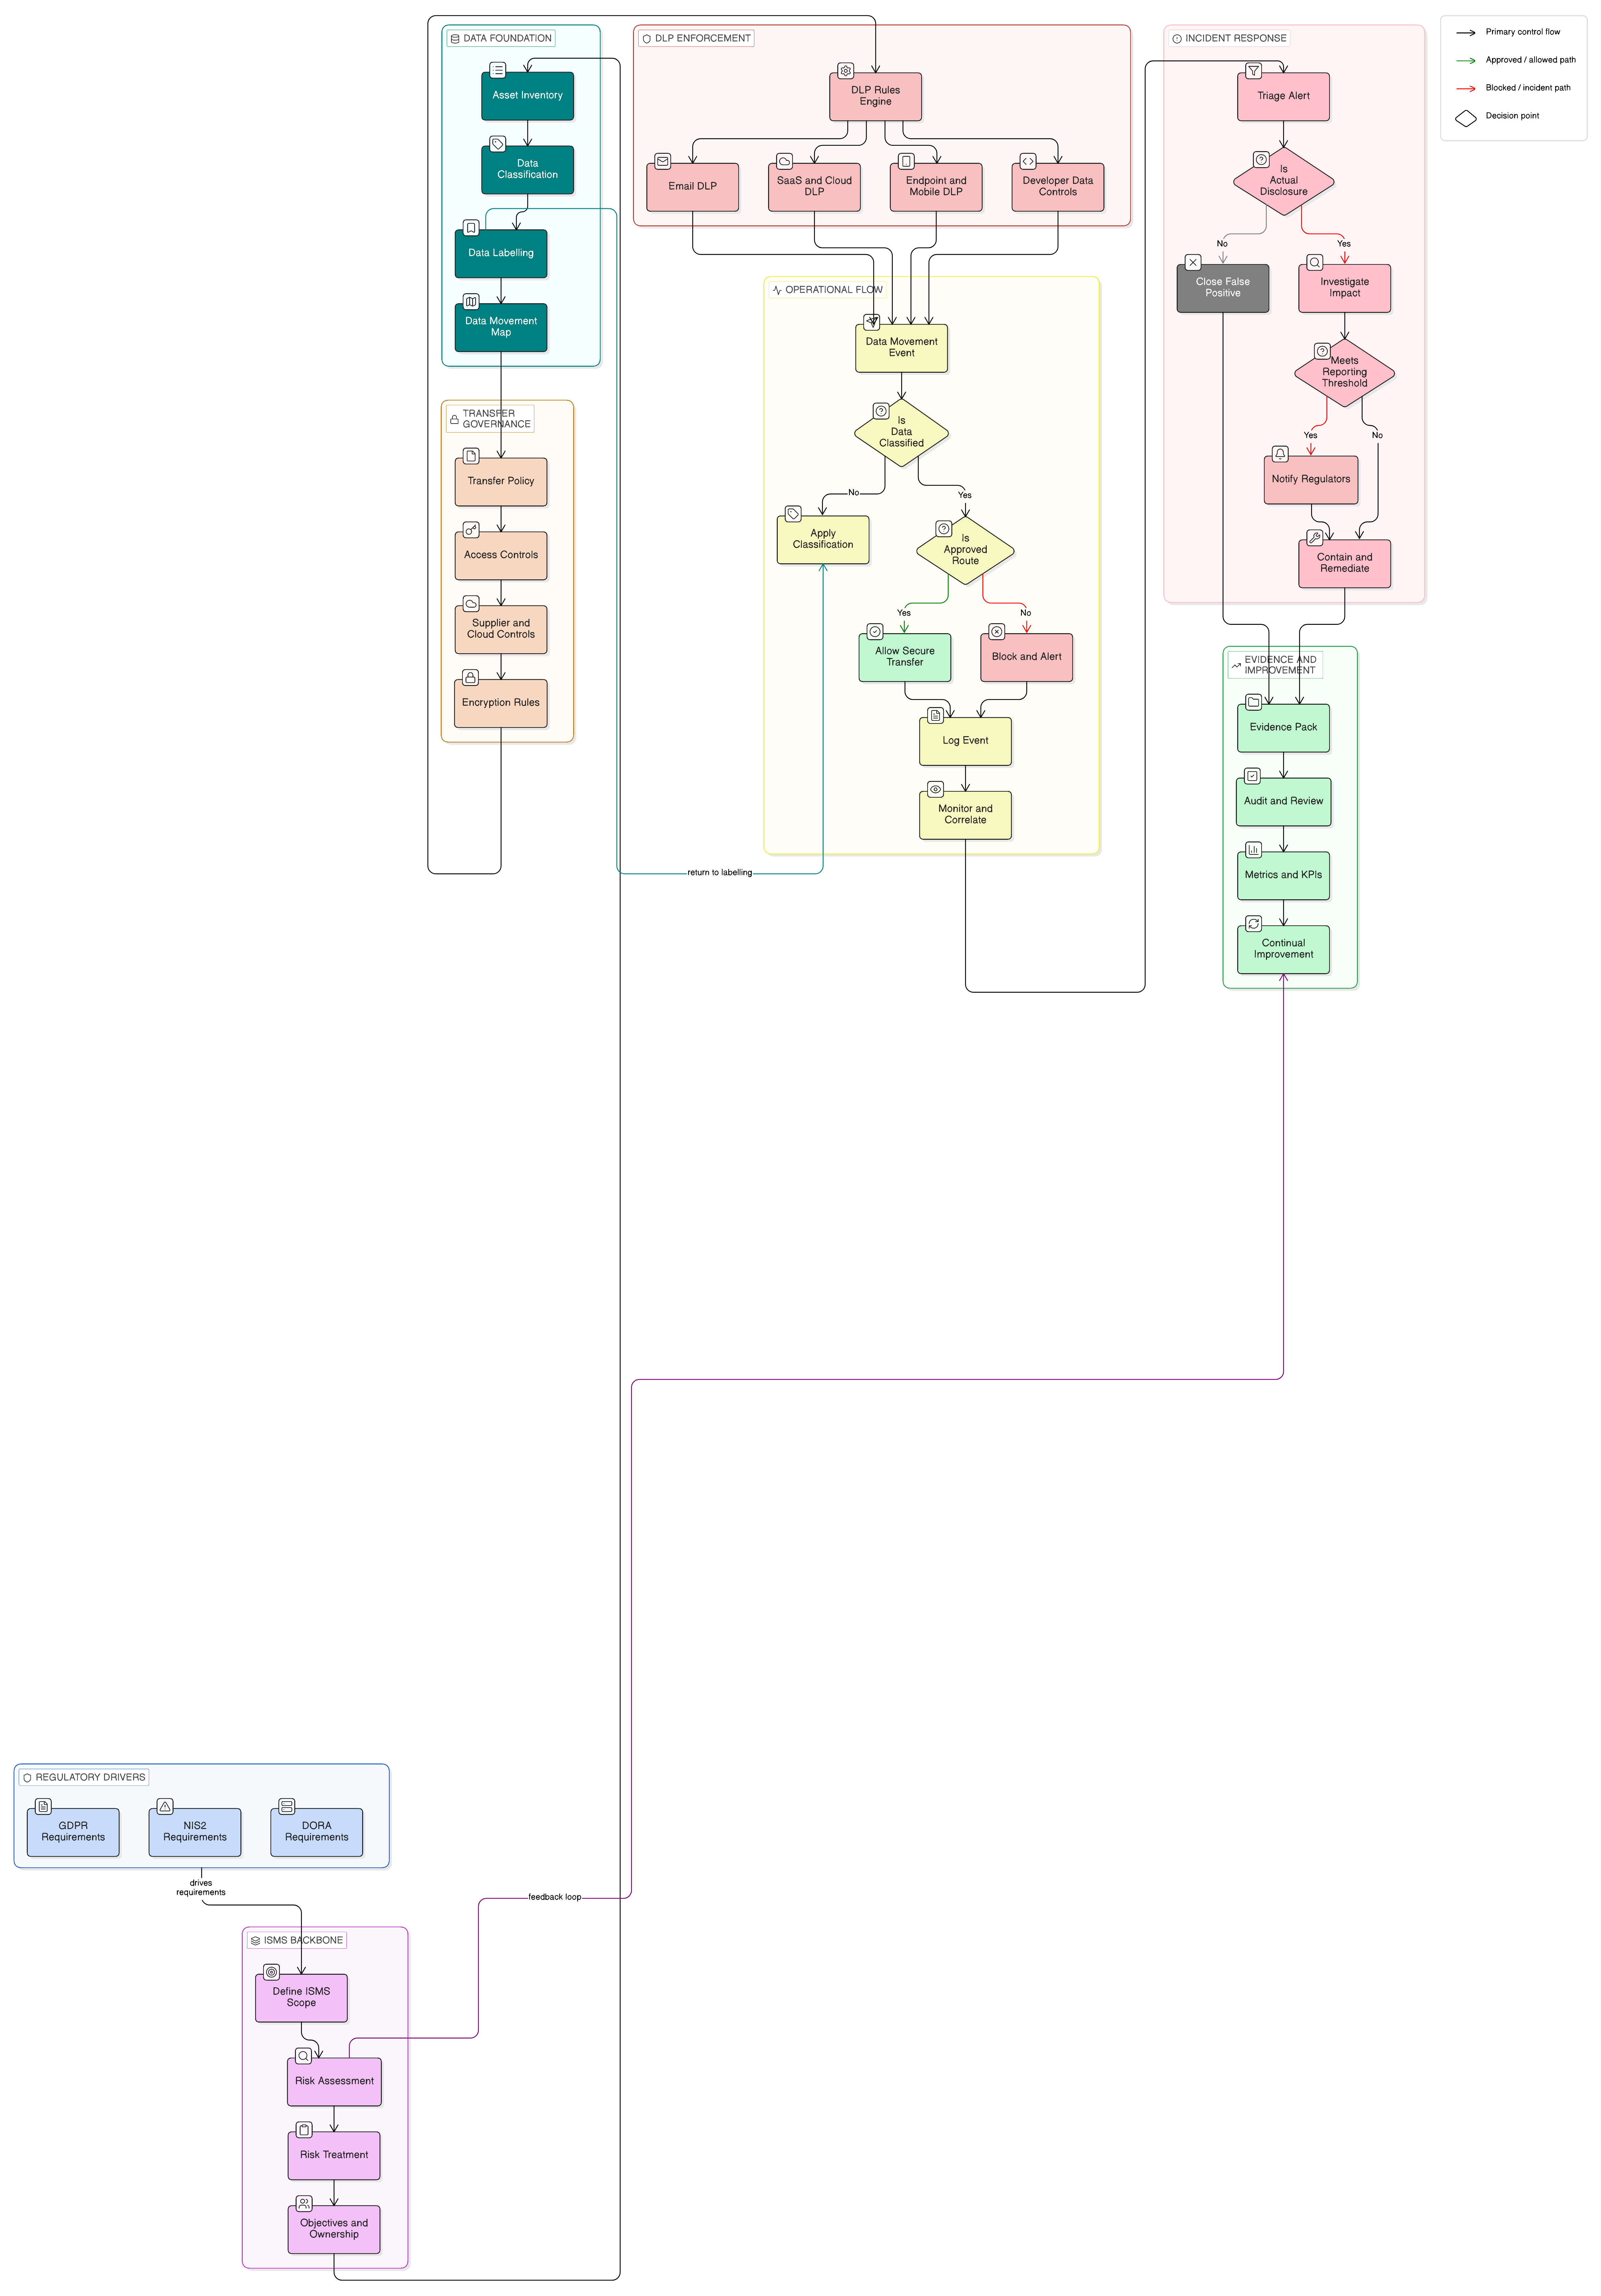
Η Πρόληψη Απώλειας Δεδομένων δεν είναι πλέον μια απομονωμένη ρύθμιση εργαλείου. Το 2026, οι CISO χρειάζονται ένα πρόγραμμα DLP που καθοδηγείται από πολιτικές και τεκμηριώνεται με ελεγκτικά τεκμήρια, συνδέοντας ταξινόμηση δεδομένων, ασφαλή μεταφορά, καταγραφή, αντιμετώπιση περιστατικών, διακυβέρνηση προμηθευτών και ελέγχους ISO/IEC 27001:2022 με το GDPR Article 32, το NIS2 και το DORA.
Το άρθρο παρέχει ένα πρακτικό εγχειρίδιο ενεργειών για CISO που πρέπει να διαχειριστούν τη σύνθετη τομή του GDPR και της τεχνητής νοημοσύνης. Παρουσιάζουμε μια καθοδηγούμενη προσέγγιση βάσει σεναρίων για τη συμμόρφωση προϊόντων SaaS με LLMs, με έμφαση στα δεδομένα εκπαίδευσης, στους ελέγχους πρόσβασης, στα δικαιώματα υποκειμένων των δεδομένων και στην ετοιμότητα ελέγχου σε πολλαπλά πλαίσια.
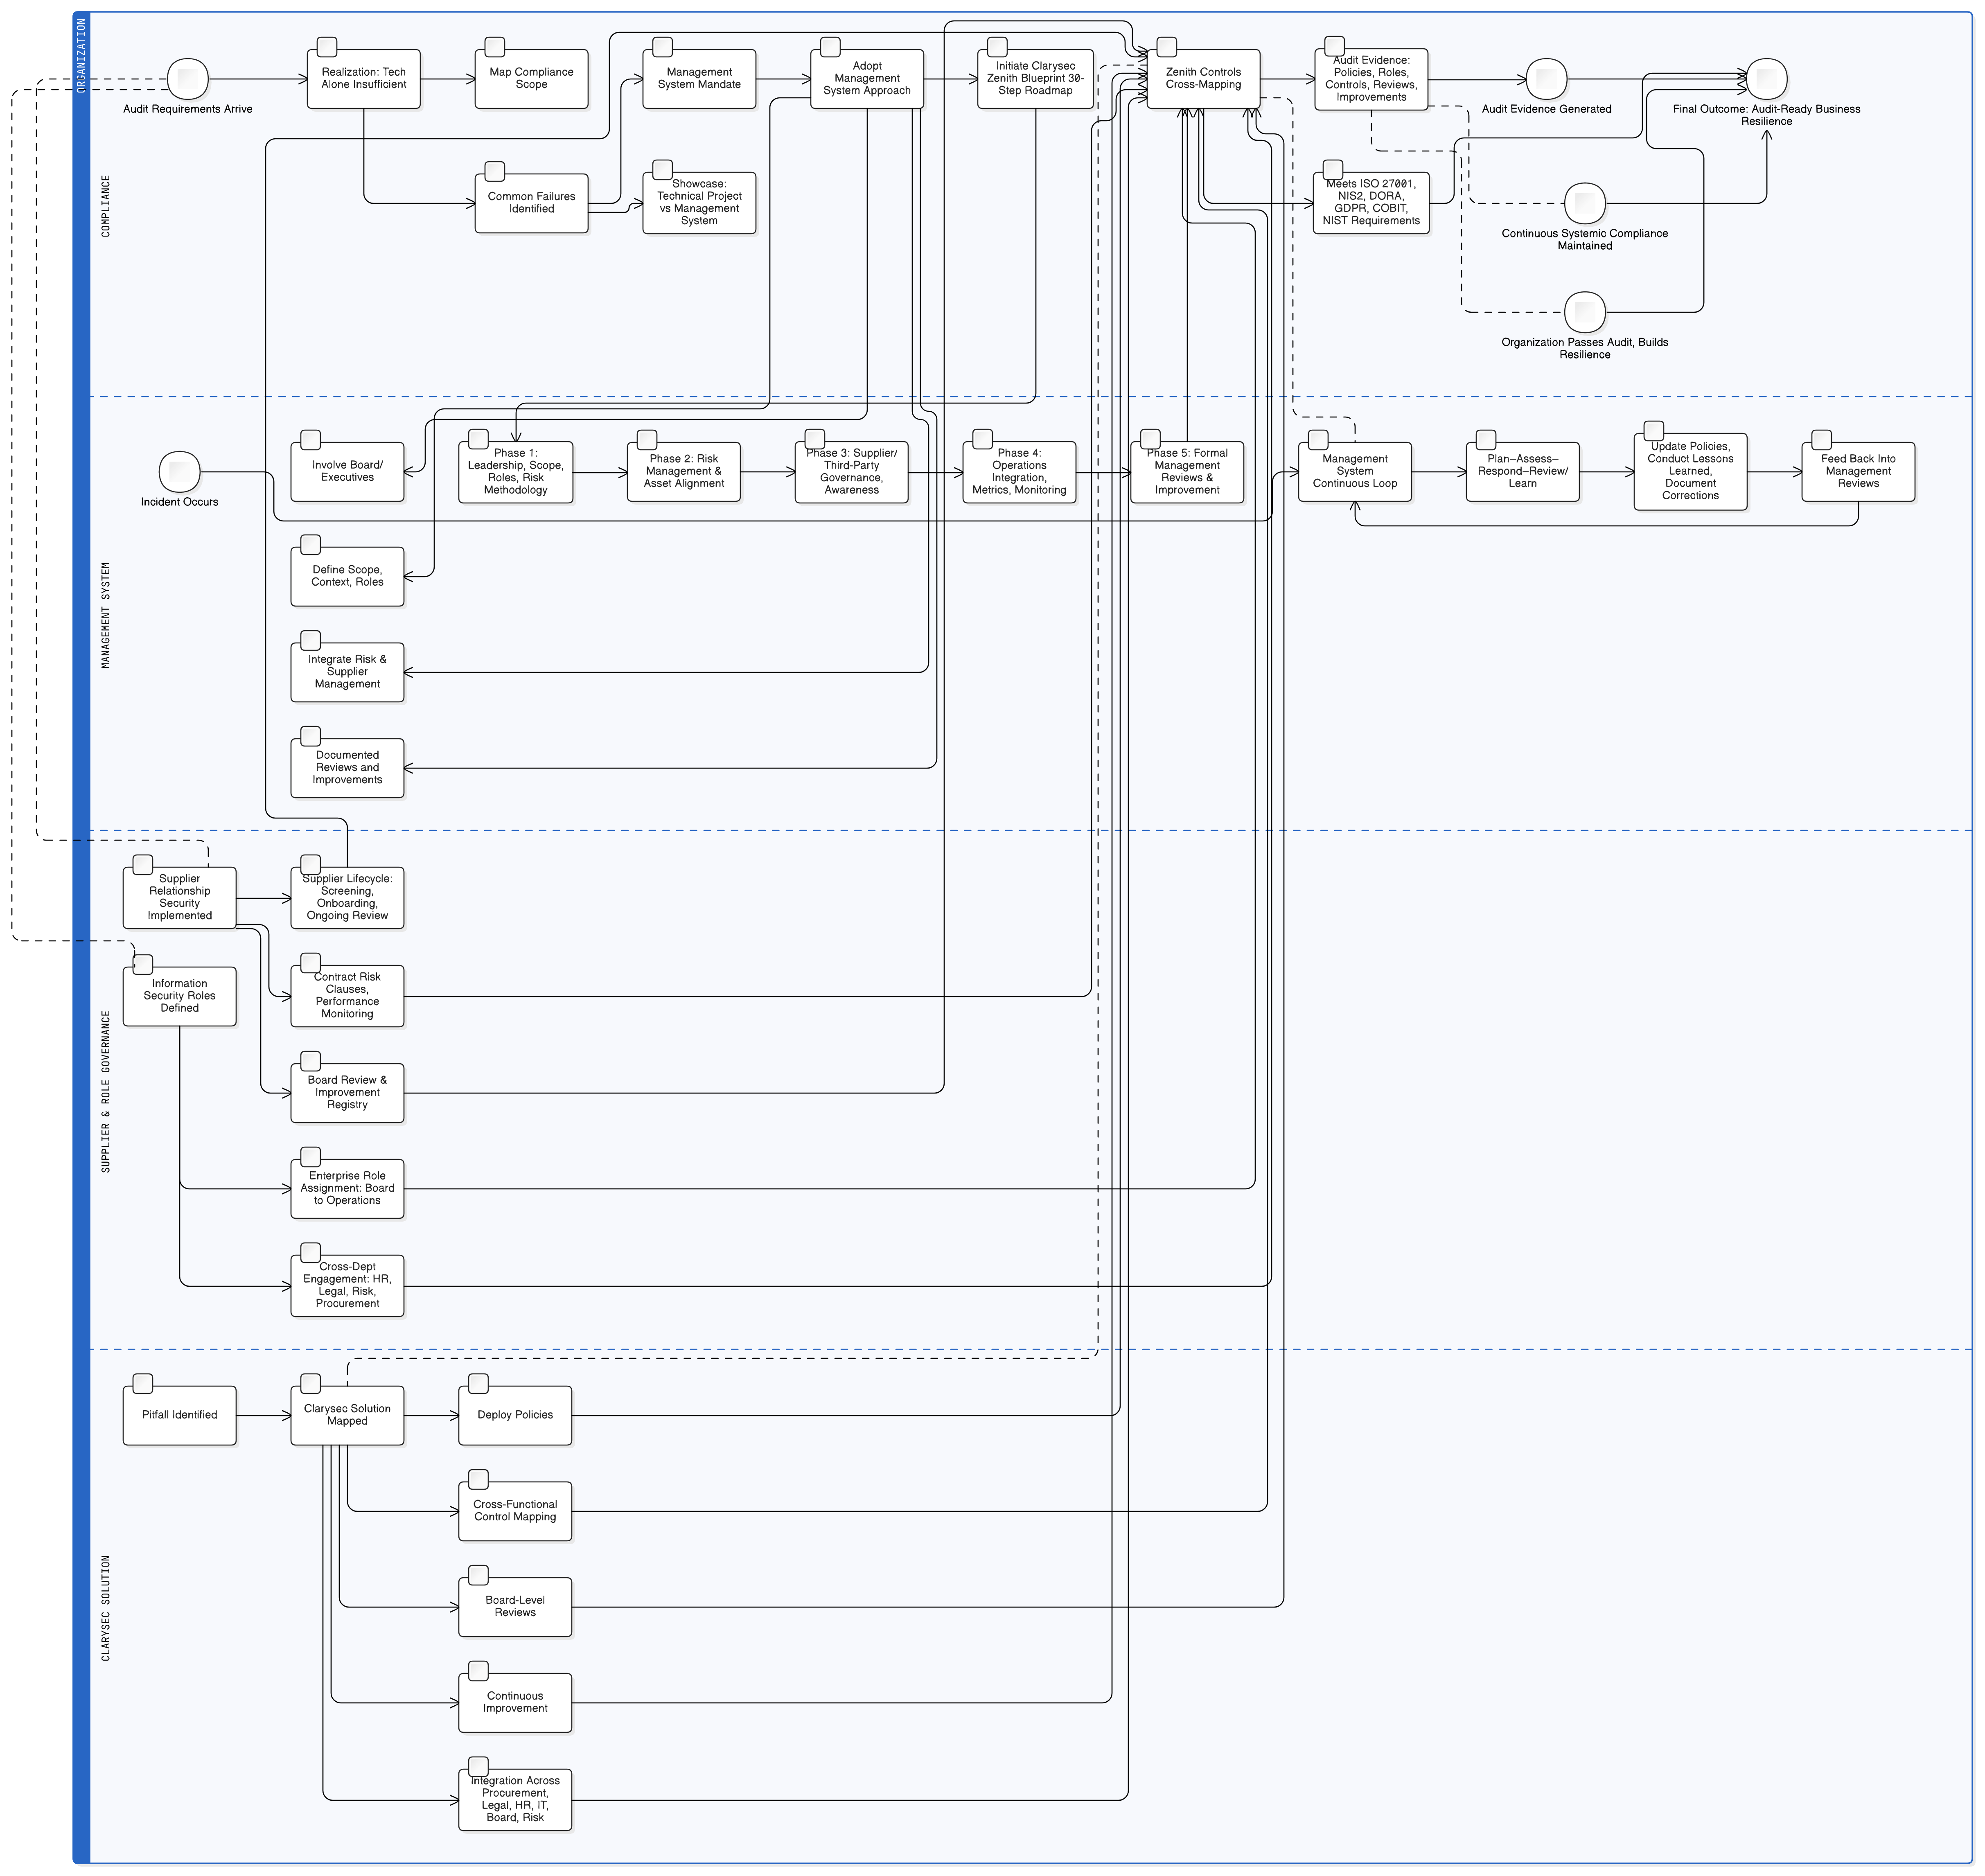
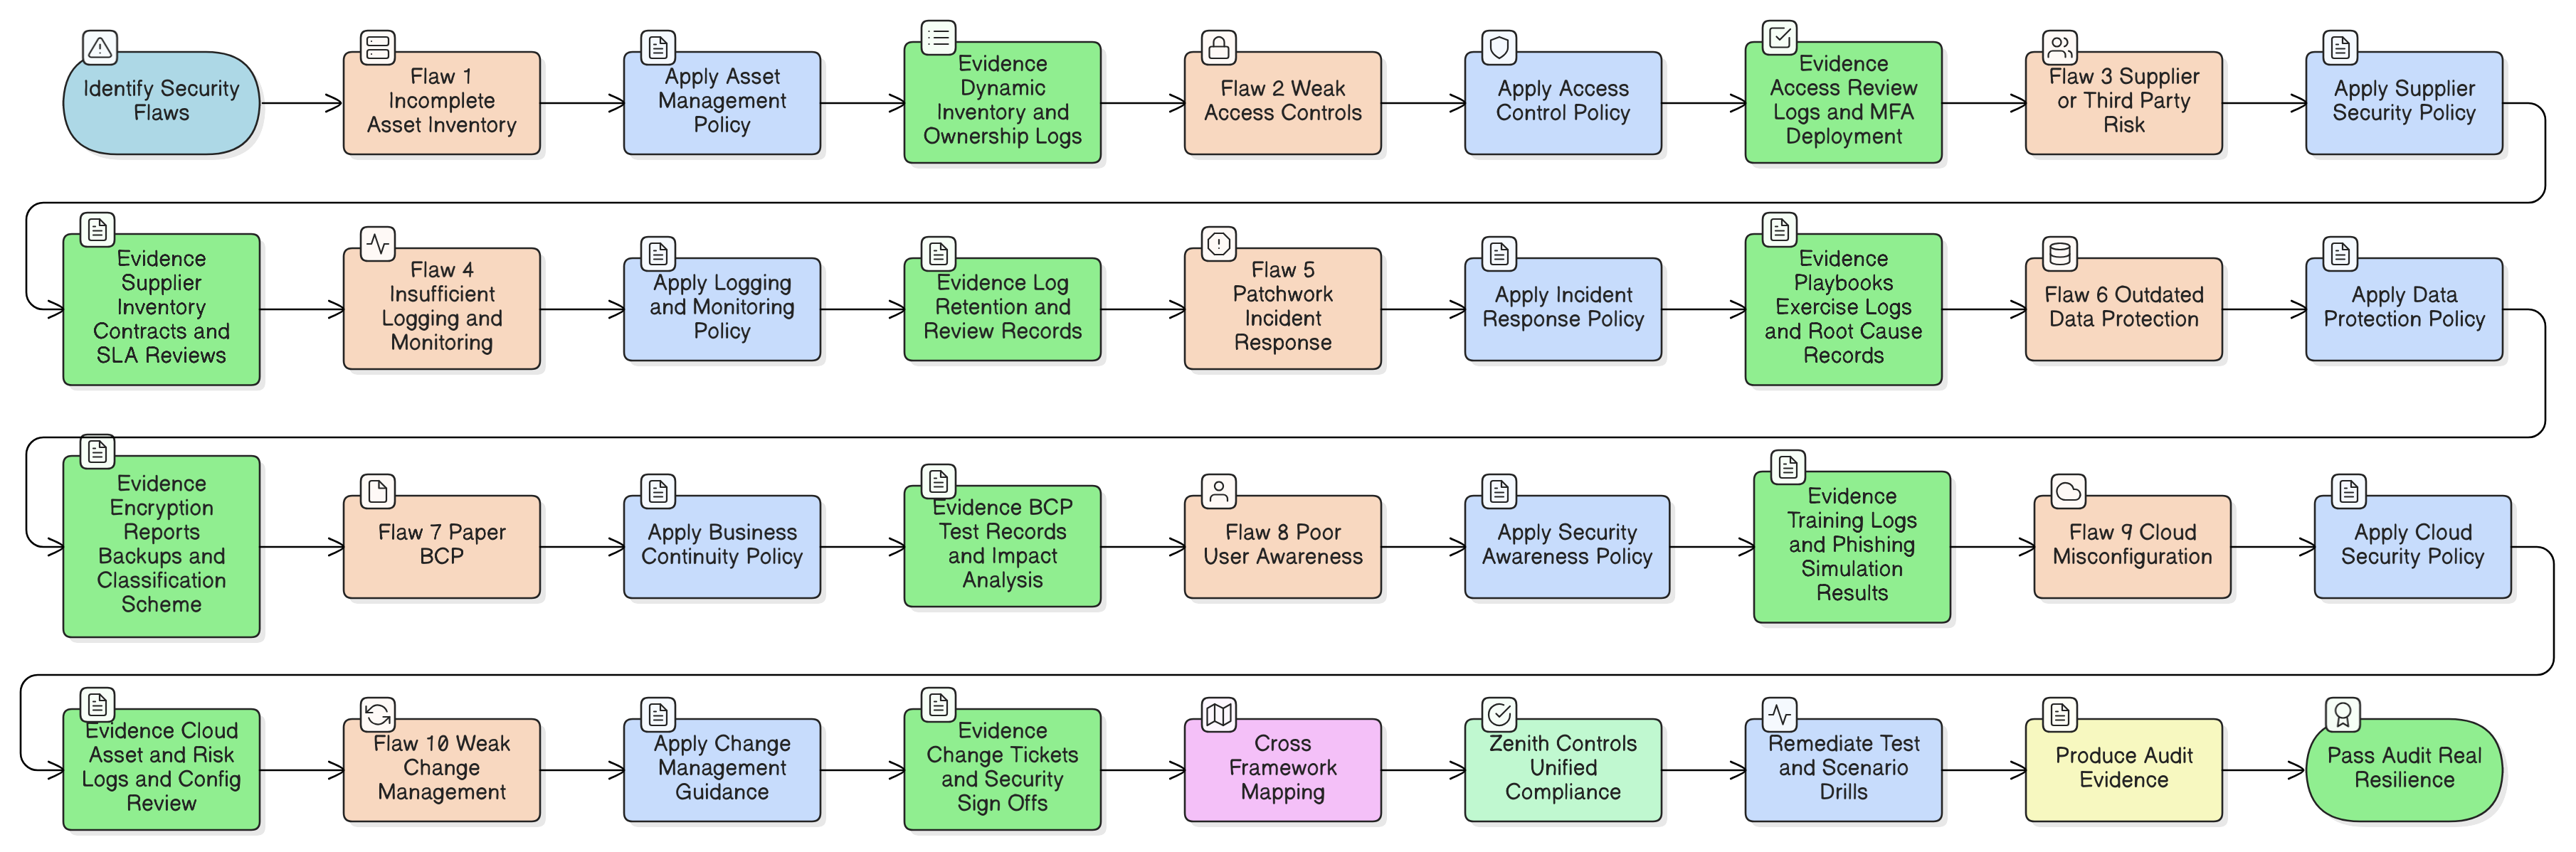
Οι αποτυχίες ελέγχου δεν προκαλούνται από αδύναμα τείχη προστασίας· προκύπτουν όταν η συμμόρφωση αντιμετωπίζεται ως τεχνική λίστα ελέγχου. Ανακαλύψτε τις στρατηγικές συστήματος διαχείρισης της Clarysec, τους αντιστοιχισμένους ελέγχους και τις εφαρμόσιμες πολιτικές για ομαλή συμμόρφωση με ISO 27001, NIS2 και DORA.
Όταν η προσομοίωση συναντά την πραγματικότητα: η κρίση που αποκάλυψε τα τυφλά σημεία ασφάλειας
Ήταν 14:00, Τρίτη, όταν ο Alex, ο Επικεφαλής Ασφάλειας Πληροφοριών σε μια ταχέως αναπτυσσόμενη εταιρεία χρηματοοικονομικής τεχνολογίας, αναγκάστηκε να διακόψει την προσομοίωση ransomware. Στο Slack επικρατούσε ένταση, το Διοικητικό Συμβούλιο παρακολουθούσε με αυξανόμενη ανησυχία και η προθεσμία συμμόρφωσης με το DORA πλησίαζε απειλητικά. Η προσομοίωση, που προοριζόταν να είναι διαδικασία ρουτίνας, εξελίχθηκε σε επίδειξη ευπαθειών: σημεία εισόδου δεν εντοπίστηκαν, κρίσιμα περιουσιακά στοιχεία δεν ιεραρχήθηκαν, το σχέδιο επικοινωνίας απέτυχε και ο κίνδυνος προμηθευτών παρέμενε, στην καλύτερη περίπτωση, ασαφής.
Η ασφάλεια δικτύου είναι κρίσιμη για τη συμμόρφωση με το ISO 27001 και την NIS2, καθώς στηρίζει τη διαχείριση κινδύνων, την ανθεκτικότητα και την κανονιστική διασφάλιση των σύγχρονων οργανισμών.