#Αντιμετώπιση Περιστατικών
Articles tagged with "Αντιμετώπιση Περιστατικών"
52 articles
Πρακτικός οδηγός για τον ορισμό, την έγκριση, την παρακολούθηση, την τεκμηρίωση και την τεκμηριωμένη υπεράσπιση SLA αποκατάστασης ευπαθειών έναντι των προσδοκιών ελέγχου των ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 και COBIT 2019.
Πρακτικός οδηγός για CISO, Υπευθύνους Συμμόρφωσης και παρόχους ΤΠΕ σχετικά με τη διακυβέρνηση προγράμματος δοκιμών ψηφιακής επιχειρησιακής ανθεκτικότητας DORA και τη μετατροπή κάθε δοκιμής σε επαναχρησιμοποιήσιμα ελεγκτικά τεκμήρια ISO/IEC 27001:2022.
Πρακτικός οδηγός για τη δημιουργία ενιαίου μοντέλου ταξινόμησης σοβαρότητας περιστατικών που αντιστοιχίζει τα μείζονα περιστατικά ΤΠΕ του DORA, τα σημαντικά περιστατικά NIS2 και τον κίνδυνο παραβίασης βάσει GDPR με τεκμήρια ISO/IEC 27001:2022.
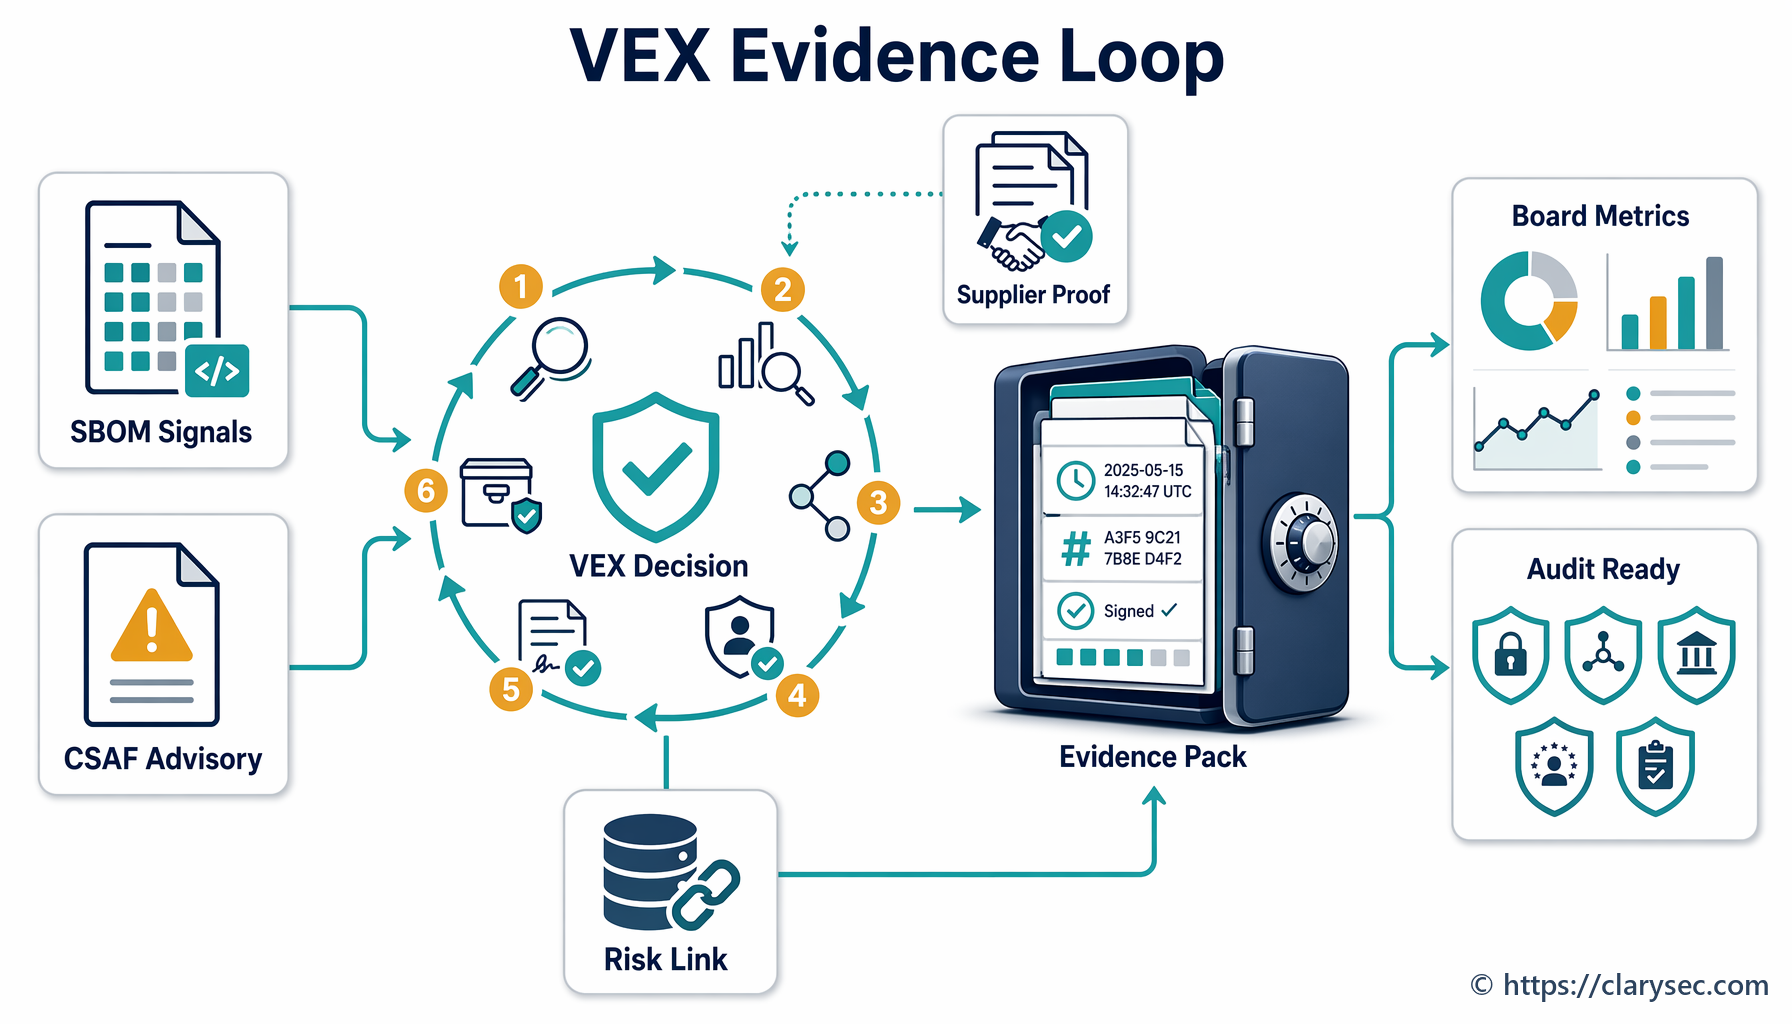
Τα VEX και CSAF αποτελούν το επίπεδο τεκμηρίωσης μεταξύ SBOM, ενημερώσεων προμηθευτών για ευπάθειες, διαλογής ευπαθειών και κανονιστικής τεκμηρίωσης. Αυτός ο οδηγός δείχνει πώς πρέπει να διέπονται οι αποφάσεις κατάστασης ευπάθειας στο πλαίσιο ISO 27001, NIS2, DORA, GDPR και CRA.
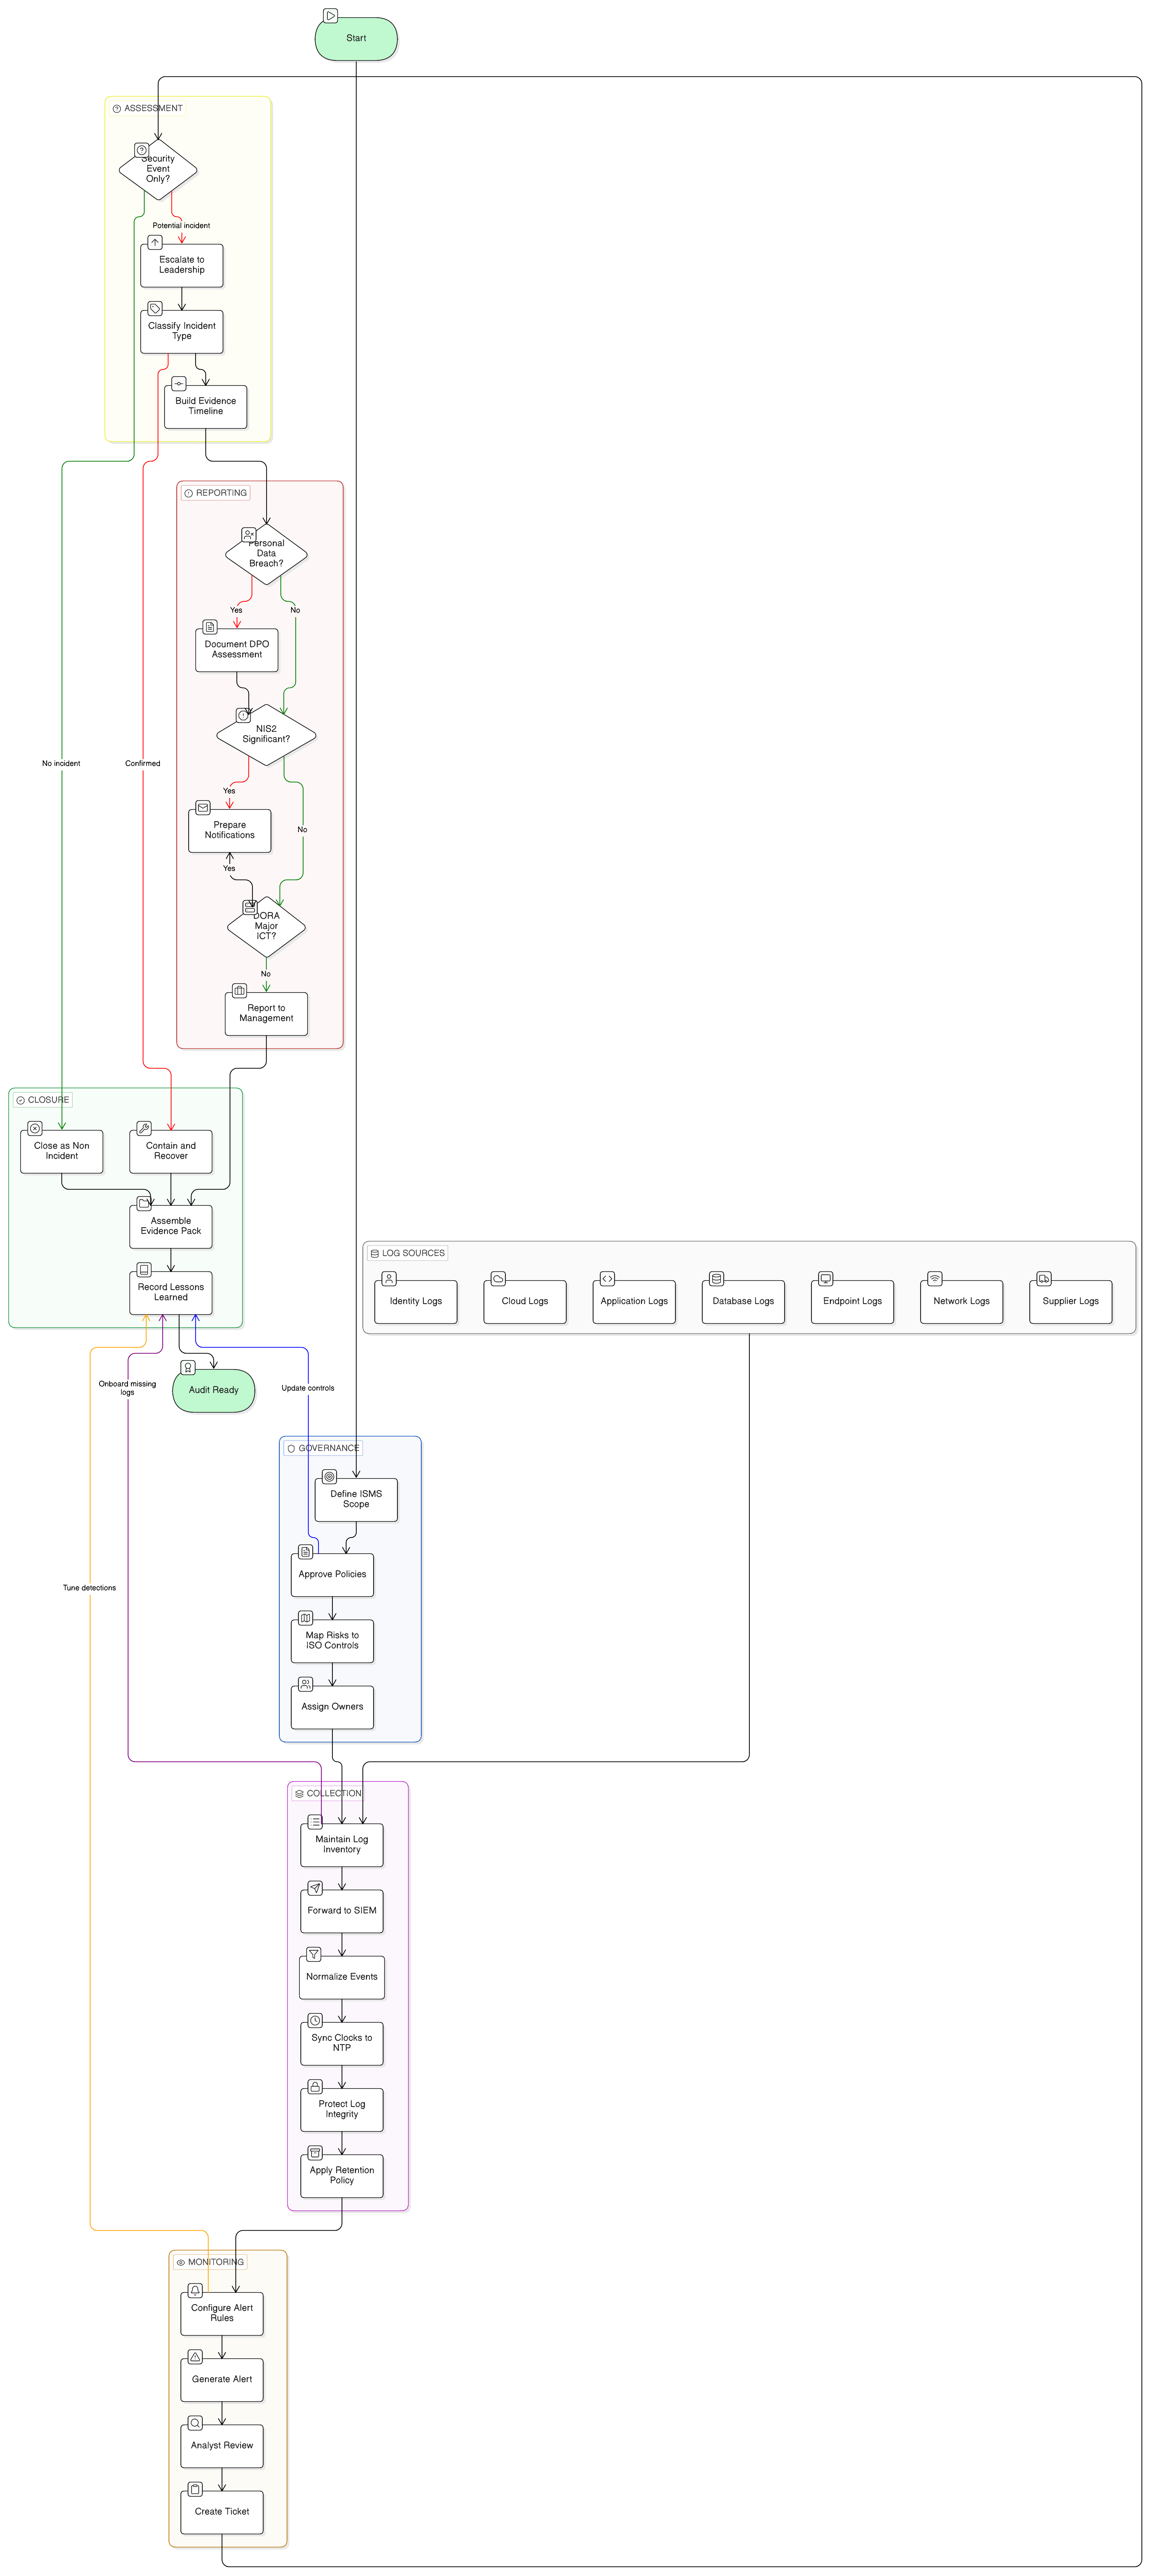
Πρακτικός οδηγός για τη δημιουργία ελεγκτικά έτοιμων τεκμηρίων καταγραφής και παρακολούθησης ISO/IEC 27001:2022 για NIS2, DORA και GDPR, με χαρτογράφηση ελέγχων, ρήτρες πολιτικής, ροές εργασίας περιστατικών, απαιτήσεις καταγραφής προμηθευτών και οδηγίες για πακέτο τεκμηρίων.
Το μητρώο κανονιστικών επαφών δεν αποτελεί πλέον απλή διοικητική τακτοποίηση. Για NIS2, DORA, GDPR και ISO/IEC 27001:2022, αποτελεί επιχειρησιακό τεκμήριο ότι ο οργανισμός σας μπορεί να ειδοποιήσει τη σωστή αρχή, εποπτική αρχή, προμηθευτή ή διοικητικό στέλεχος πριν λήξει η προθεσμία.
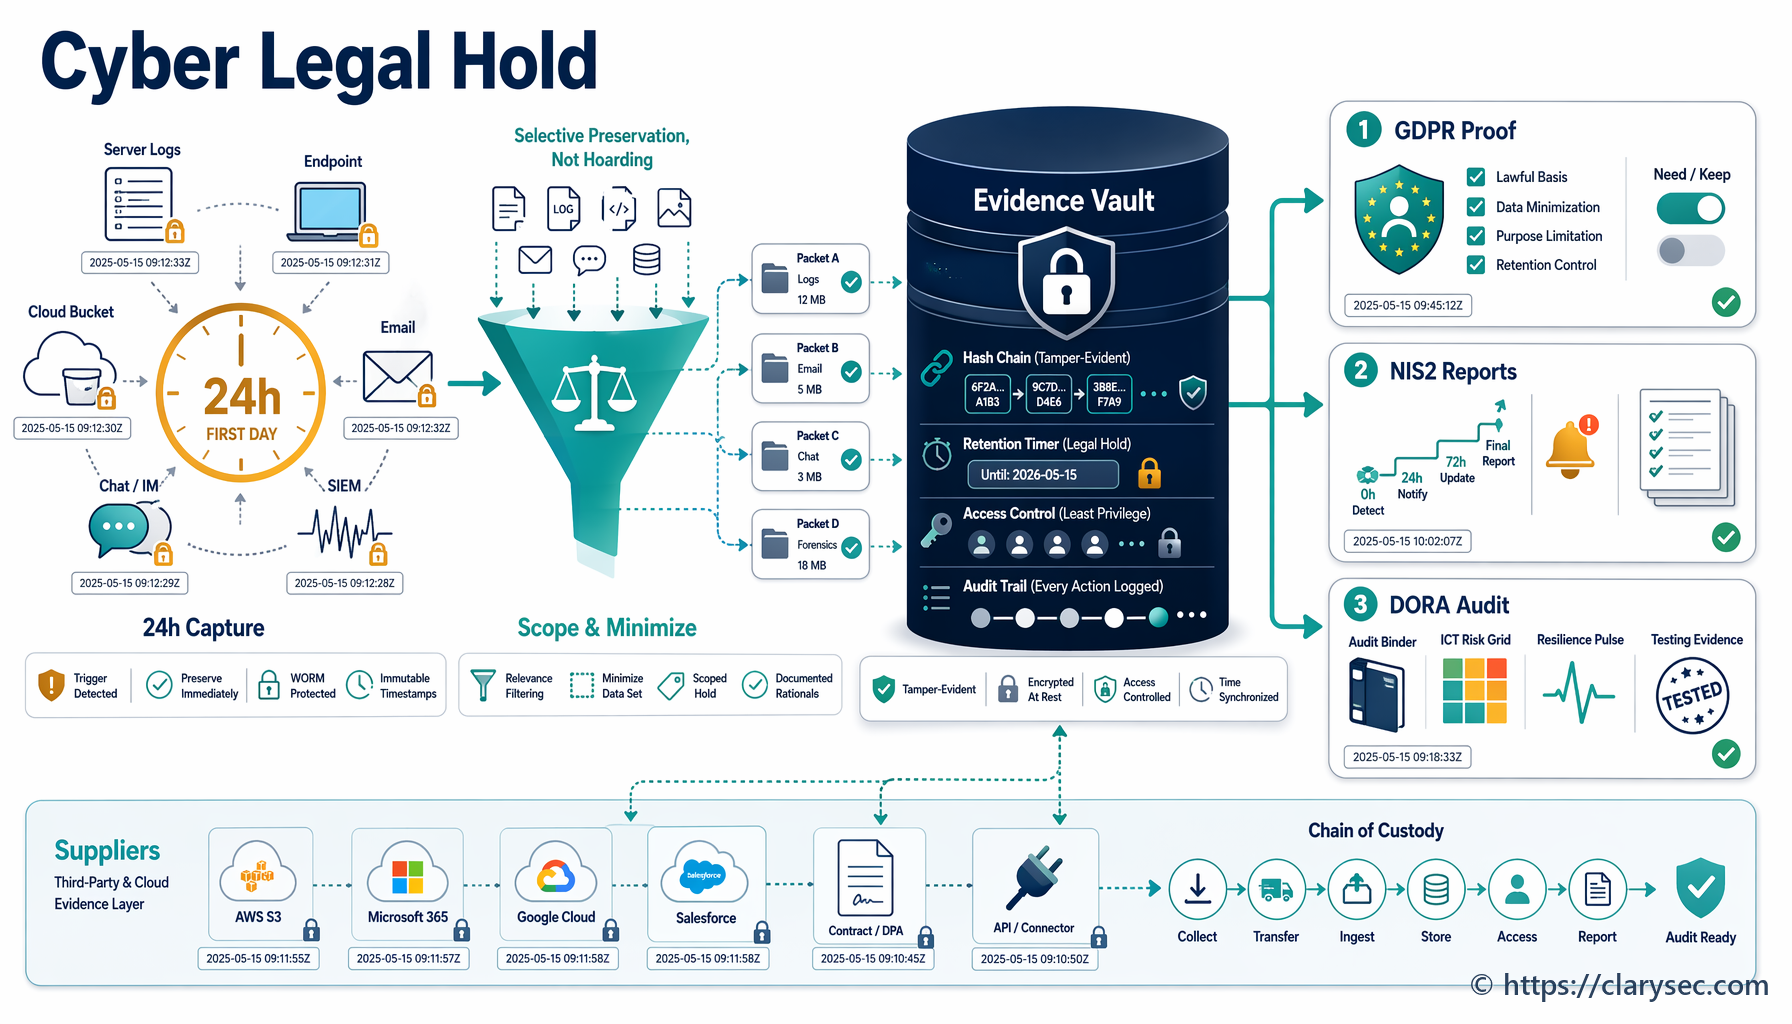
Πρακτικός οδηγός για υπευθύνους ασφάλειας πληροφοριών σχετικά με τη νομική δέσμευση διατήρησης και τη διατήρηση τεκμηρίων μετά από κυβερνοπεριστατικό, με αντιστοίχιση σε ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 και COBIT 2019.
Ενιαία χαρτογράφηση ελέγχων του Εκτελεστικού Κανονισμού NIS2 2024/2690 στο ISO/IEC 27001:2022 για παρόχους υπηρεσιών νέφους, MSP, MSSP και παρόχους κέντρων δεδομένων. Περιλαμβάνει ρήτρες πολιτικών Clarysec, ελεγκτικά τεκμήρια, ευθυγράμμιση με DORA και GDPR και πρακτικό οδικό χάρτη υλοποίησης.
Ένας βασικός οδηγός για CISO, Διευθυντές Συμμόρφωσης και επιχειρησιακά στελέχη που πρέπει να μετατρέψουν τα τεχνικά μέτρα του NIS2 Article 21 σε ελέγχους ISO 27001:2022, πολιτικές, υπευθύνους, αρχεία και τεκμηριωμένα αποδεικτικά στοιχεία.