
ISO 27001 SoA για ετοιμότητα έναντι NIS2 και DORA
Μάθετε πώς να χρησιμοποιείτε τη Δήλωση Εφαρμοσιμότητας του ISO 27001 ως γέφυρα έτοιμη για έλεγχο μεταξύ NIS2, DORA, GDPR, αντιμετώπισης κινδύνων, προμηθευτών, απόκρισης σε περιστατικά και τεκμηρίων.
Articles tagged with "Αντιμετώπιση Περιστατικών"
Μάθετε πώς να χρησιμοποιείτε τη Δήλωση Εφαρμοσιμότητας του ISO 27001 ως γέφυρα έτοιμη για έλεγχο μεταξύ NIS2, DORA, GDPR, αντιμετώπισης κινδύνων, προμηθευτών, απόκρισης σε περιστατικά και τεκμηρίων.
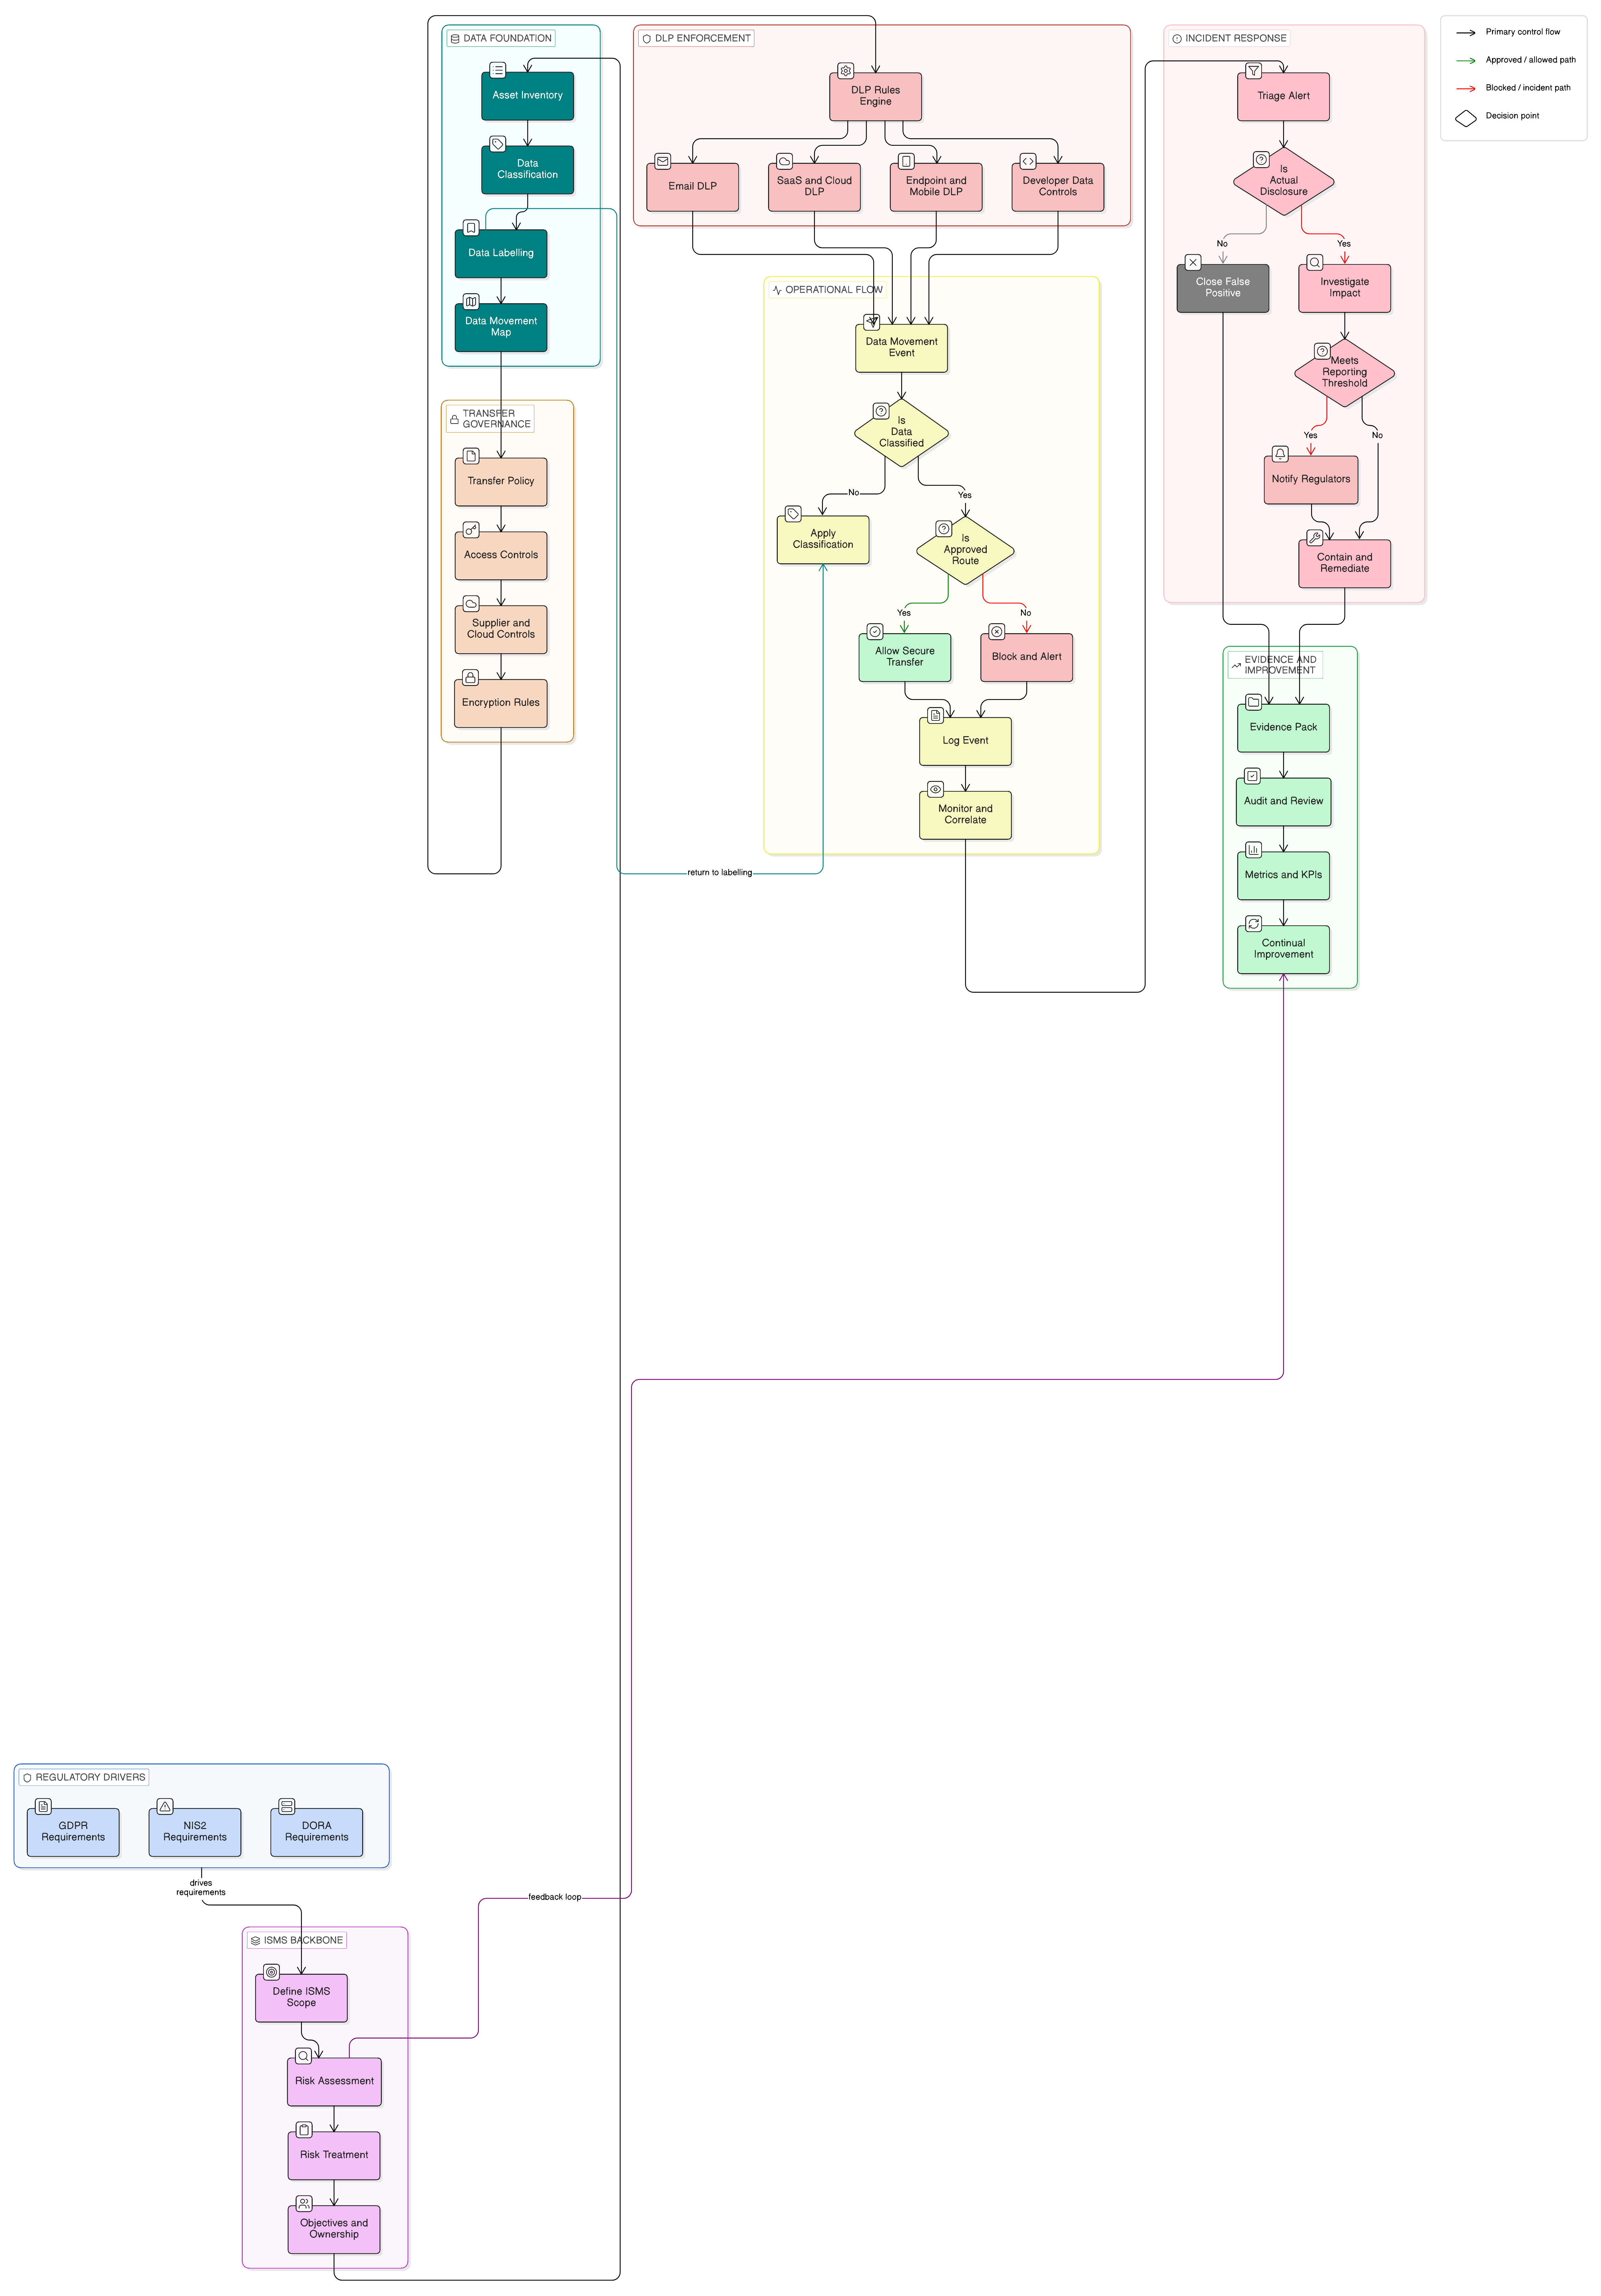
Η Πρόληψη Απώλειας Δεδομένων δεν είναι πλέον μια απομονωμένη ρύθμιση εργαλείου. Το 2026, οι CISO χρειάζονται ένα πρόγραμμα DLP που καθοδηγείται από πολιτικές και τεκμηριώνεται με ελεγκτικά τεκμήρια, συνδέοντας ταξινόμηση δεδομένων, ασφαλή μεταφορά, καταγραφή, αντιμετώπιση περιστατικών, διακυβέρνηση προμηθευτών και ελέγχους ISO/IEC 27001:2022 με το GDPR Article 32, το NIS2 και το DORA.
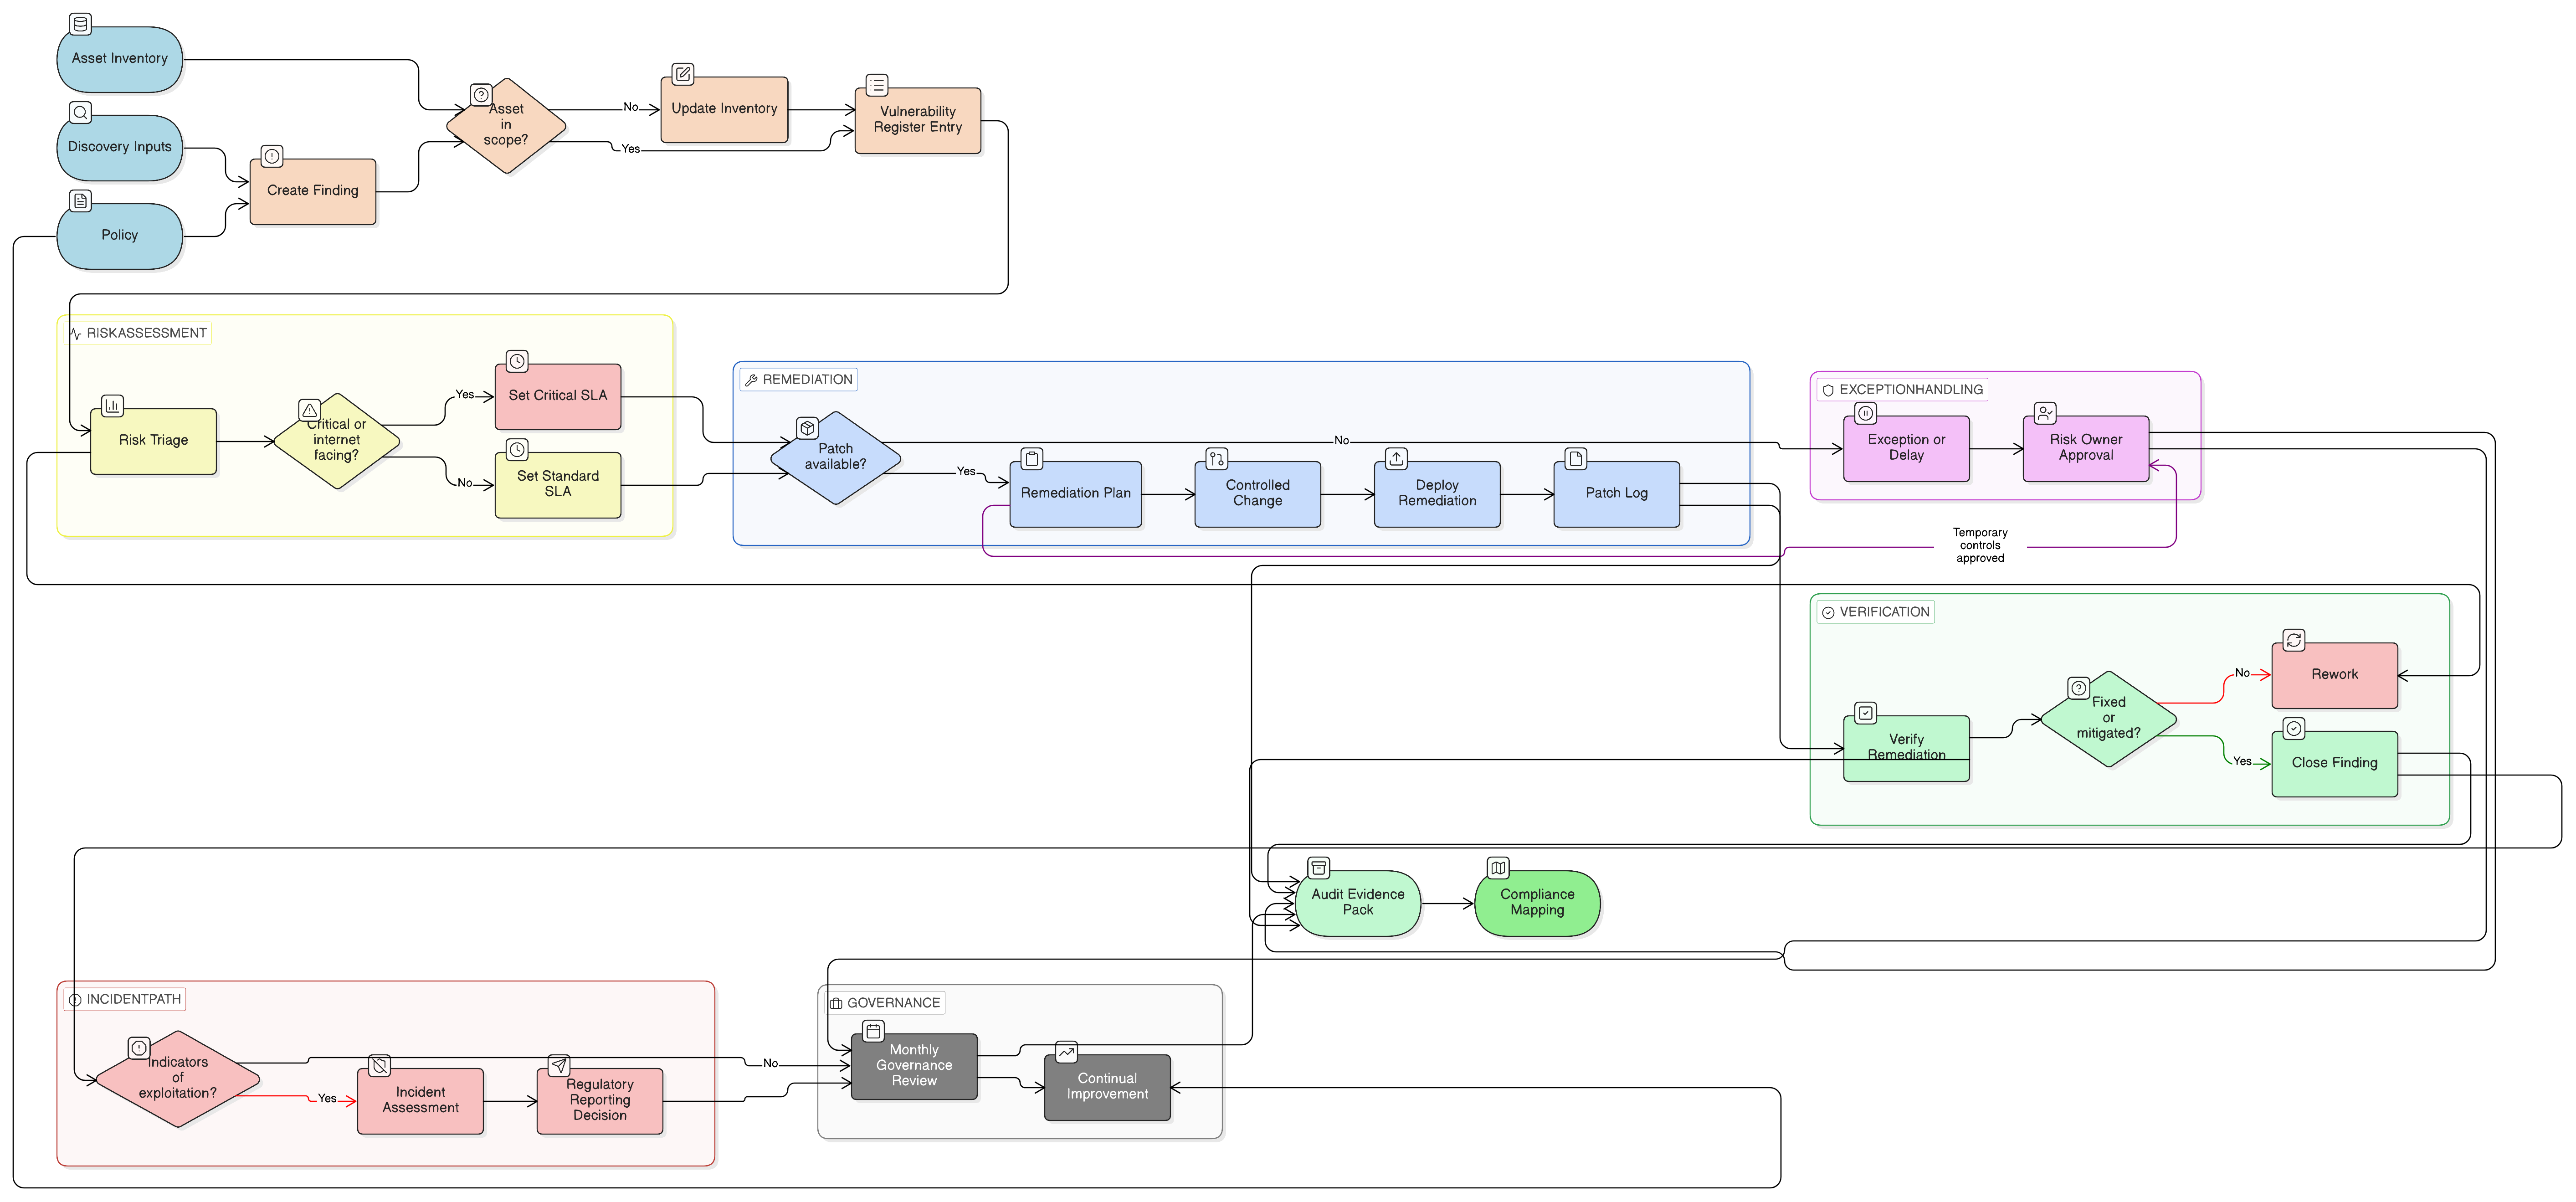
Πρακτικός οδηγός για τον Επικεφαλής Ασφάλειας Πληροφοριών σχετικά με τη μετατροπή σαρώσεων ευπαθειών, αρχείων καταγραφής διορθώσεων, αποφάσεων κινδύνου και εξαιρέσεων σε ελεγκτικά τεκμήρια για ISO 27001:2022, NIS2, DORA, GDPR και COBIT 2019.

Πρακτικός οδηγός για CISO, διευθυντές συμμόρφωσης και διοικητικά συμβούλια σχετικά με τη μετατροπή ποιοτικών κυβερνοκινδύνων σε οικονομική έκθεση, τεκμήρια ISO 27001, εποπτεία βάσει NIS2 και αποφάσεις ανθεκτικότητας ΤΠΕ βάσει DORA.
Το παρόν ολοκληρωμένο άρθρο παρέχει έναν οδηγό βάσει σεναρίων για τους Υπευθύνους Ασφάλειας Πληροφοριών σχετικά με τη θέσπιση ικανότητας ετοιμότητας ψηφιακής διερεύνησης που ανταποκρίνεται στις αυστηρές κανονιστικές και ελεγκτικές απαιτήσεις των NIS2, DORA, ISO 27001 και GDPR.

Ένας πρακτικός οδηγός για CISO σχετικά με τη διακυβέρνηση αγωγών CI/CD ως ελέγξιμων συστημάτων εφοδιαστικής αλυσίδας λογισμικού, με προέλευση build, σκληρυμένους runners, υπογεγραμμένα τεχνουργήματα, τεκμήρια διάθεσης σε παραγωγή και αντιστοιχίσεις πολιτικών Clarysec.

Η υποχρέωση κοινοποίησης εντός 24 ωρών της Οδηγίας NIS2 αλλάζει τους κανόνες. Αυτός ο οριστικός οδηγός δείχνει σε CISOs και ελεγκτές πώς να σχεδιάσουν ένα ανθεκτικό, συμβατό Σχέδιο Αντιμετώπισης Περιστατικών που αντέχει στον κανονιστικό έλεγχο και σε πραγματικές επιθέσεις, αξιοποιώντας τις πολιτικές και τα εργαλεία διασταυρούμενης συμμόρφωσης της Clarysec.

Μια επίθεση ransomware εκδηλώνεται κατά τη διάρκεια συνεδρίασης του Διοικητικού Συμβουλίου. Τα αντίγραφα ασφαλείας σας λειτουργούν, αλλά λειτουργεί και η ασφάλειά σας; Δείτε πώς να εφαρμόσετε τους ελέγχους ανθεκτικότητας του ISO/IEC 27001:2022, ώστε να διατηρείτε την ασφάλεια υπό πίεση, να ικανοποιείτε τις απαιτήσεις των ελεγκτών και να καλύπτετε τις αυστηρές απαιτήσεις DORA και NIS2 με τον εξειδικευμένο οδικό χάρτη της Clarysec.
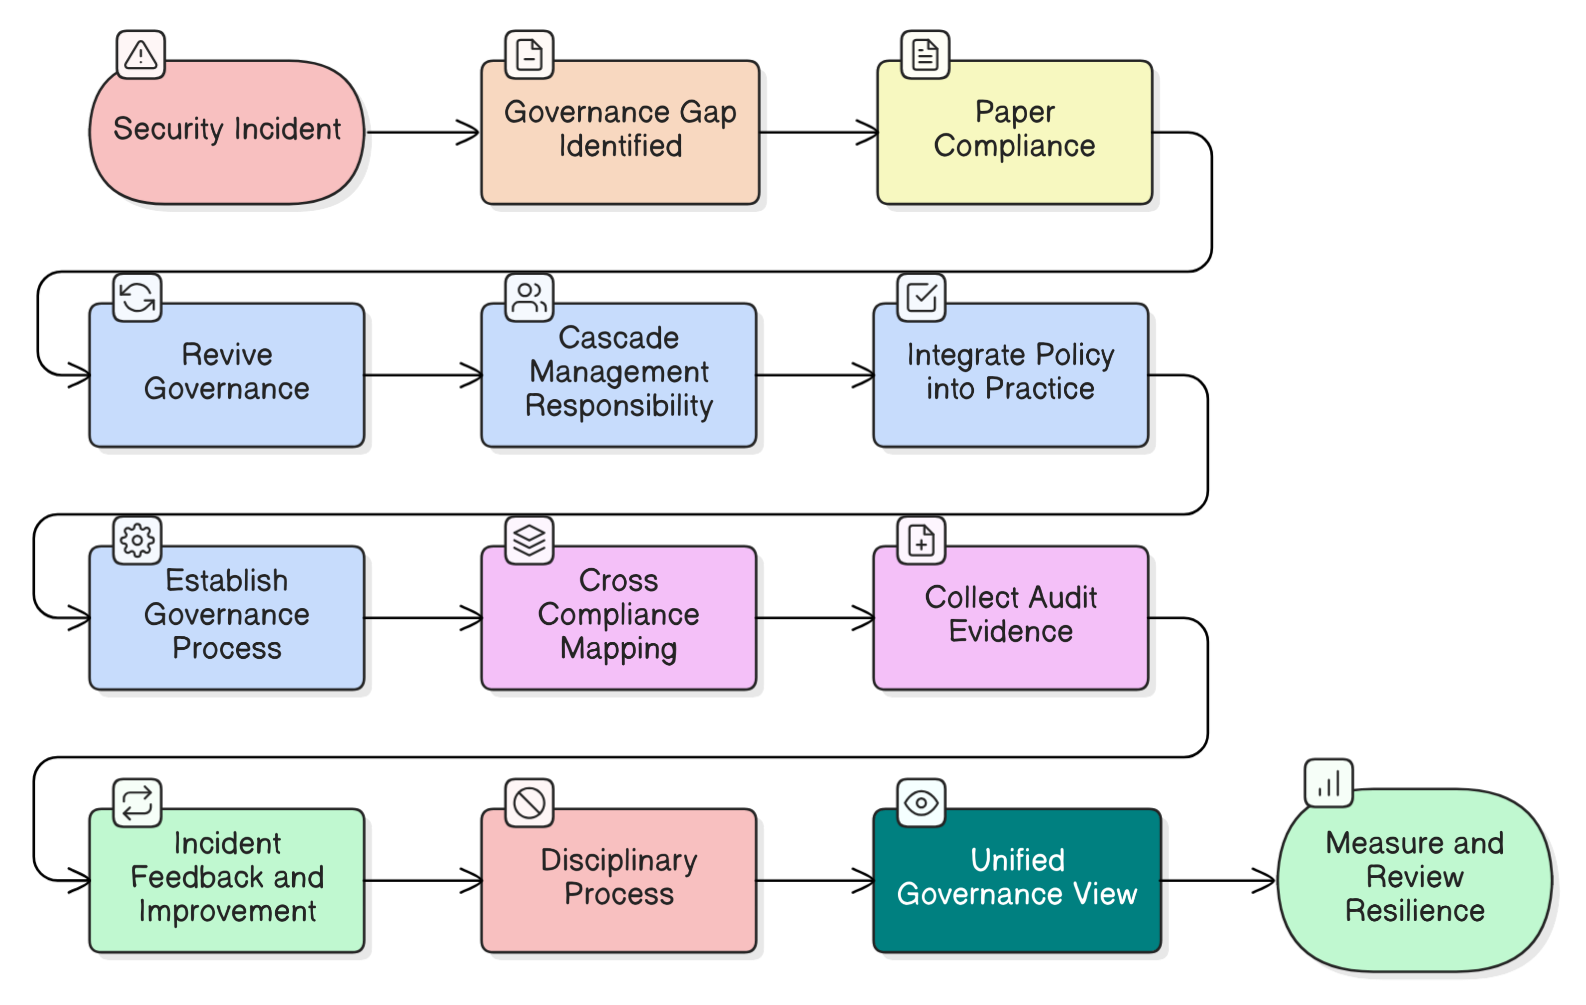
Οι λίστες ελέγχου συμμόρφωσης δεν αποτρέπουν παραβιάσεις· η ενεργή διακυβέρνηση τις αποτρέπει. Αναλύουμε τους σημαντικότερους μύθους διακυβέρνησης για τον CISO μέσα από ένα πραγματικό περιστατικό και παρέχουμε οδικό χάρτη για την οικοδόμηση ουσιαστικής οργανωσιακής ανθεκτικότητας, με εφαρμόσιμα βήματα, παραδείγματα πολιτικών και αντιστοιχίσεις διασταυρούμενης συμμόρφωσης για ISO 27001:2022, NIS2, DORA και άλλα πλαίσια.