#Αντιμετώπιση Περιστατικών
Articles tagged with "Αντιμετώπιση Περιστατικών"
52 articles
Όταν η προσομοίωση συναντά την πραγματικότητα: η κρίση που αποκάλυψε τα τυφλά σημεία ασφάλειας
Ήταν 14:00, Τρίτη, όταν ο Alex, ο Επικεφαλής Ασφάλειας Πληροφοριών σε μια ταχέως αναπτυσσόμενη εταιρεία χρηματοοικονομικής τεχνολογίας, αναγκάστηκε να διακόψει την προσομοίωση ransomware. Στο Slack επικρατούσε ένταση, το Διοικητικό Συμβούλιο παρακολουθούσε με αυξανόμενη ανησυχία και η προθεσμία συμμόρφωσης με το DORA πλησίαζε απειλητικά. Η προσομοίωση, που προοριζόταν να είναι διαδικασία ρουτίνας, εξελίχθηκε σε επίδειξη ευπαθειών: σημεία εισόδου δεν εντοπίστηκαν, κρίσιμα περιουσιακά στοιχεία δεν ιεραρχήθηκαν, το σχέδιο επικοινωνίας απέτυχε και ο κίνδυνος προμηθευτών παρέμενε, στην καλύτερη περίπτωση, ασαφής.
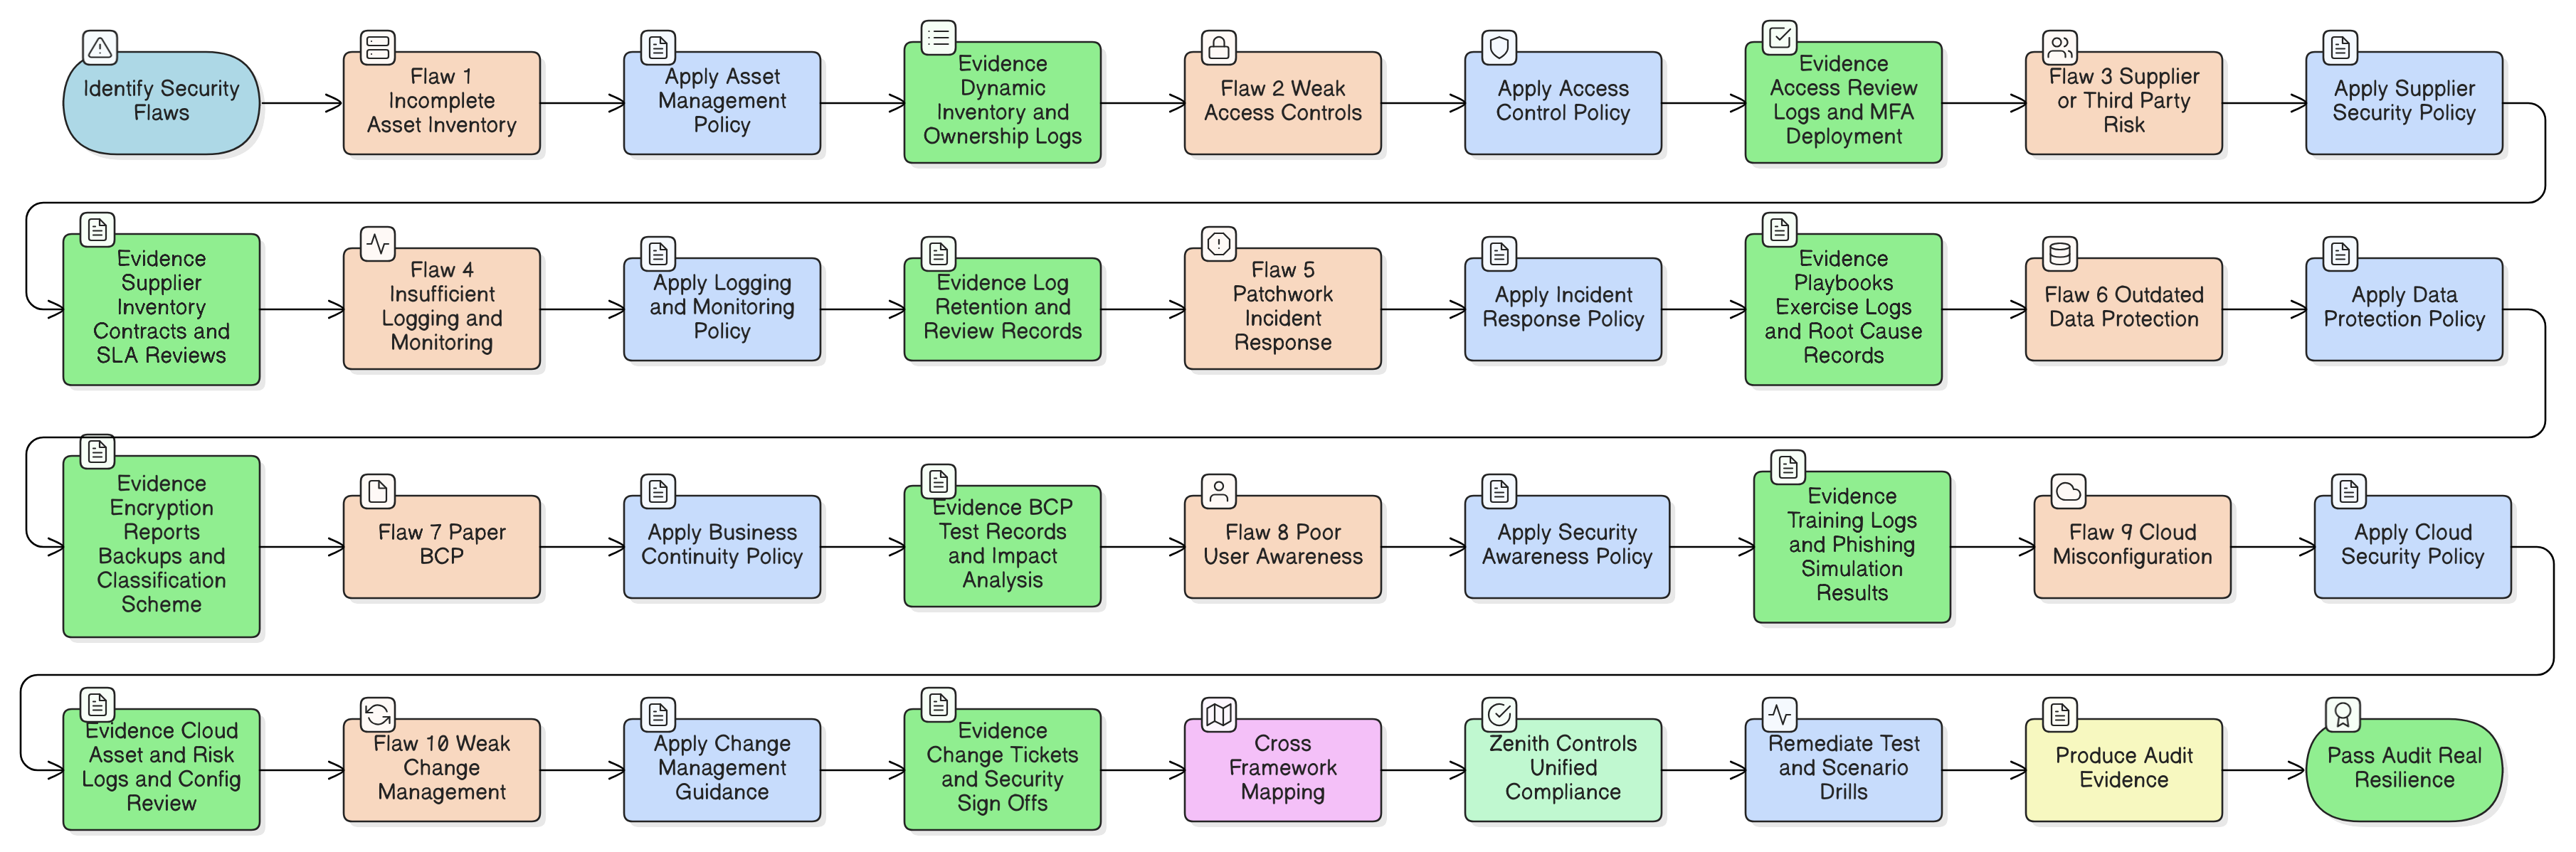
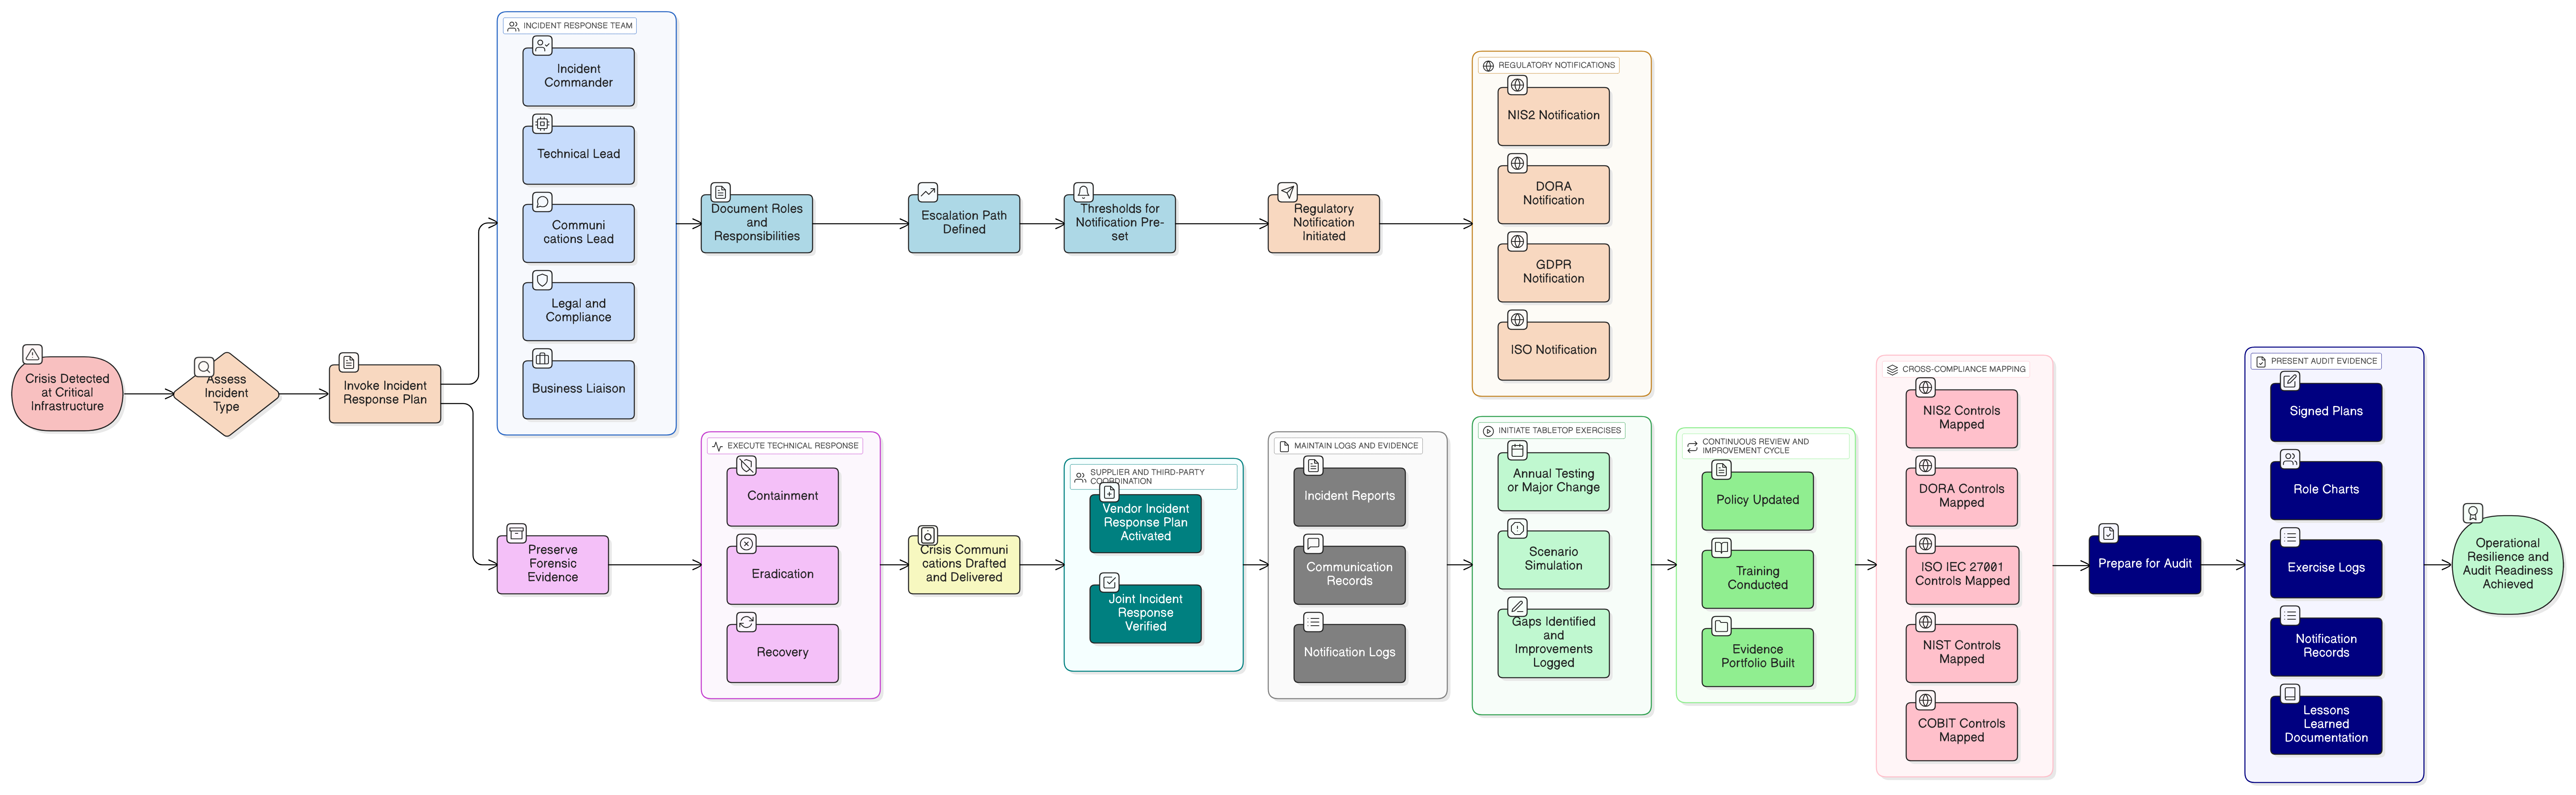
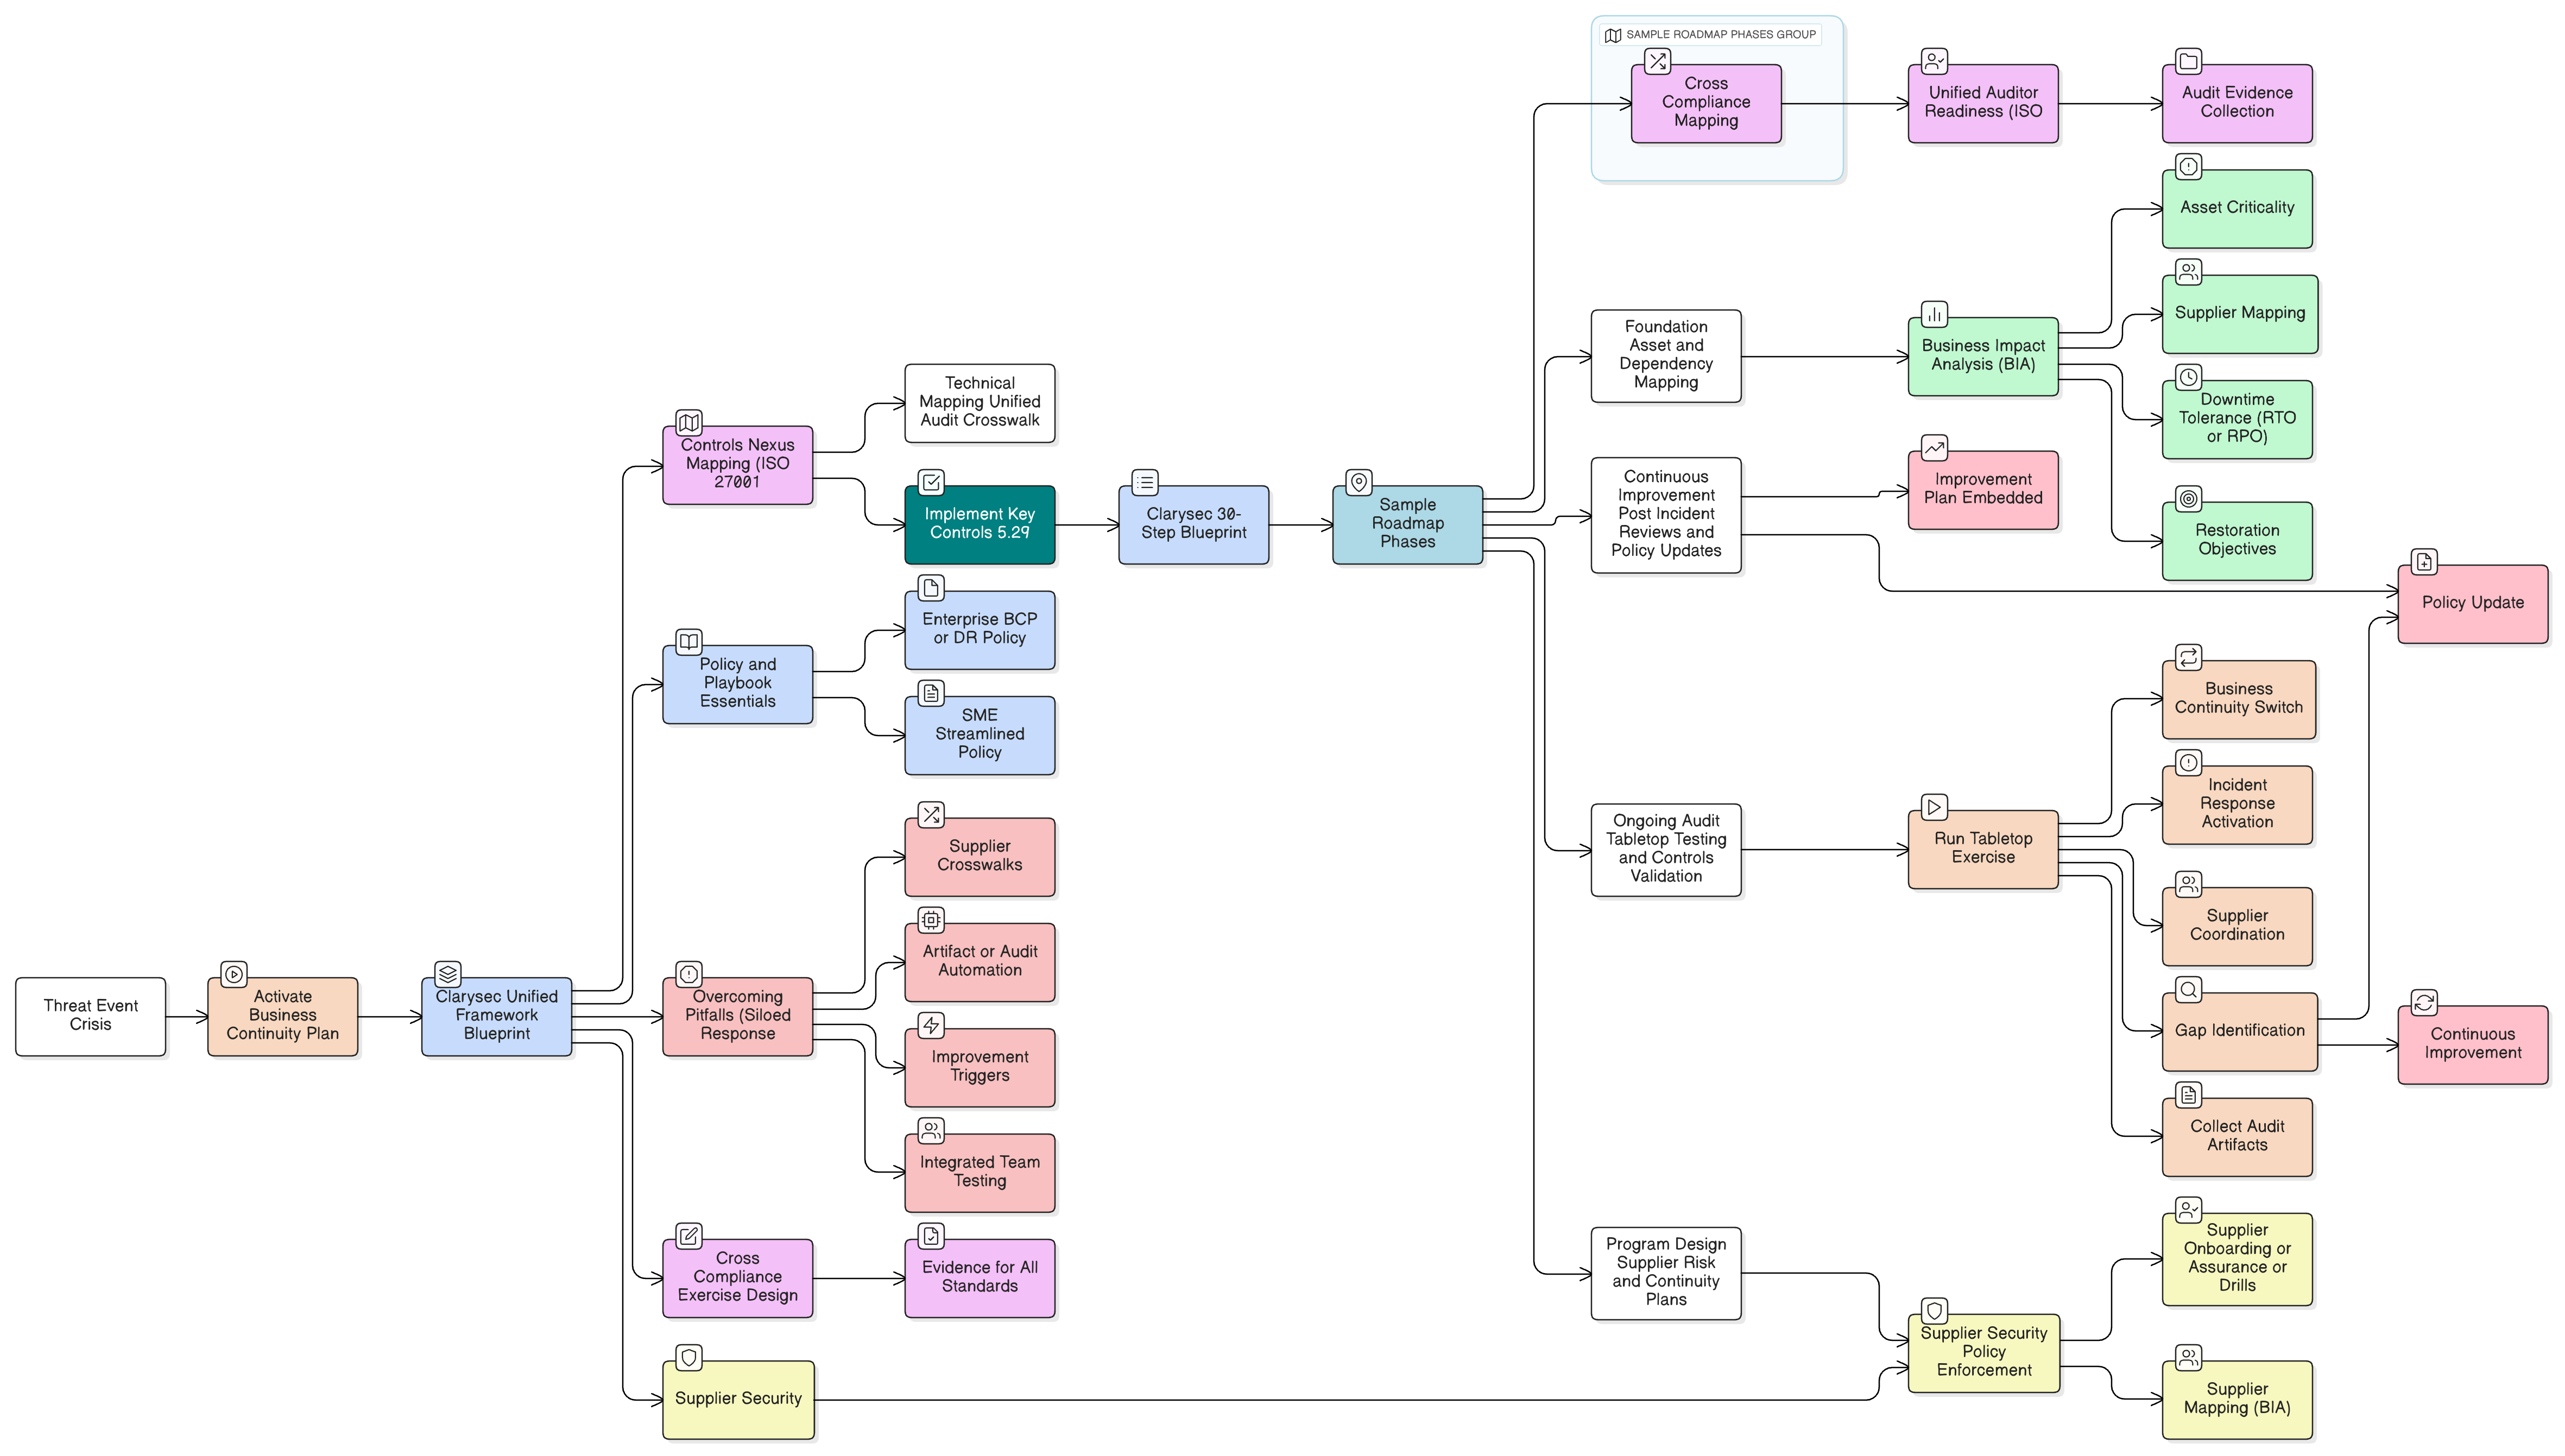
Ενοποιήστε τη στρατηγική αντιμετώπισης περιστατικών για συμμόρφωση με NIS2, DORA και ISO/IEC 27001:2022, αξιοποιώντας τις δοκιμασμένες πρακτικές, τις εφαρμόσιμες αντιστοιχίσεις και τις ισχυρές πολιτικές της Clarysec. Περιλαμβάνει ρεαλιστικά σενάρια, πρακτικούς καταλόγους ελέγχου και βήματα παραγωγής τεκμηρίων για ετοιμότητα ελέγχου.
Οι CISO και οι επικεφαλής συμμόρφωσης αντιμετωπίζουν νέα επιτακτικότητα λόγω DORA και NIS2. Αυτός ο βασικός οδηγός της Clarysec δείχνει πώς να οικοδομήσετε ισχυρή επιχειρησιακή ανθεκτικότητα σε σχέδια, μέτρα ελέγχου, διαχείριση προμηθευτών και επιθεωρήσεις, ενοποιώντας διεθνή πρότυπα με δοκιμασμένα βήματα υλοποίησης.
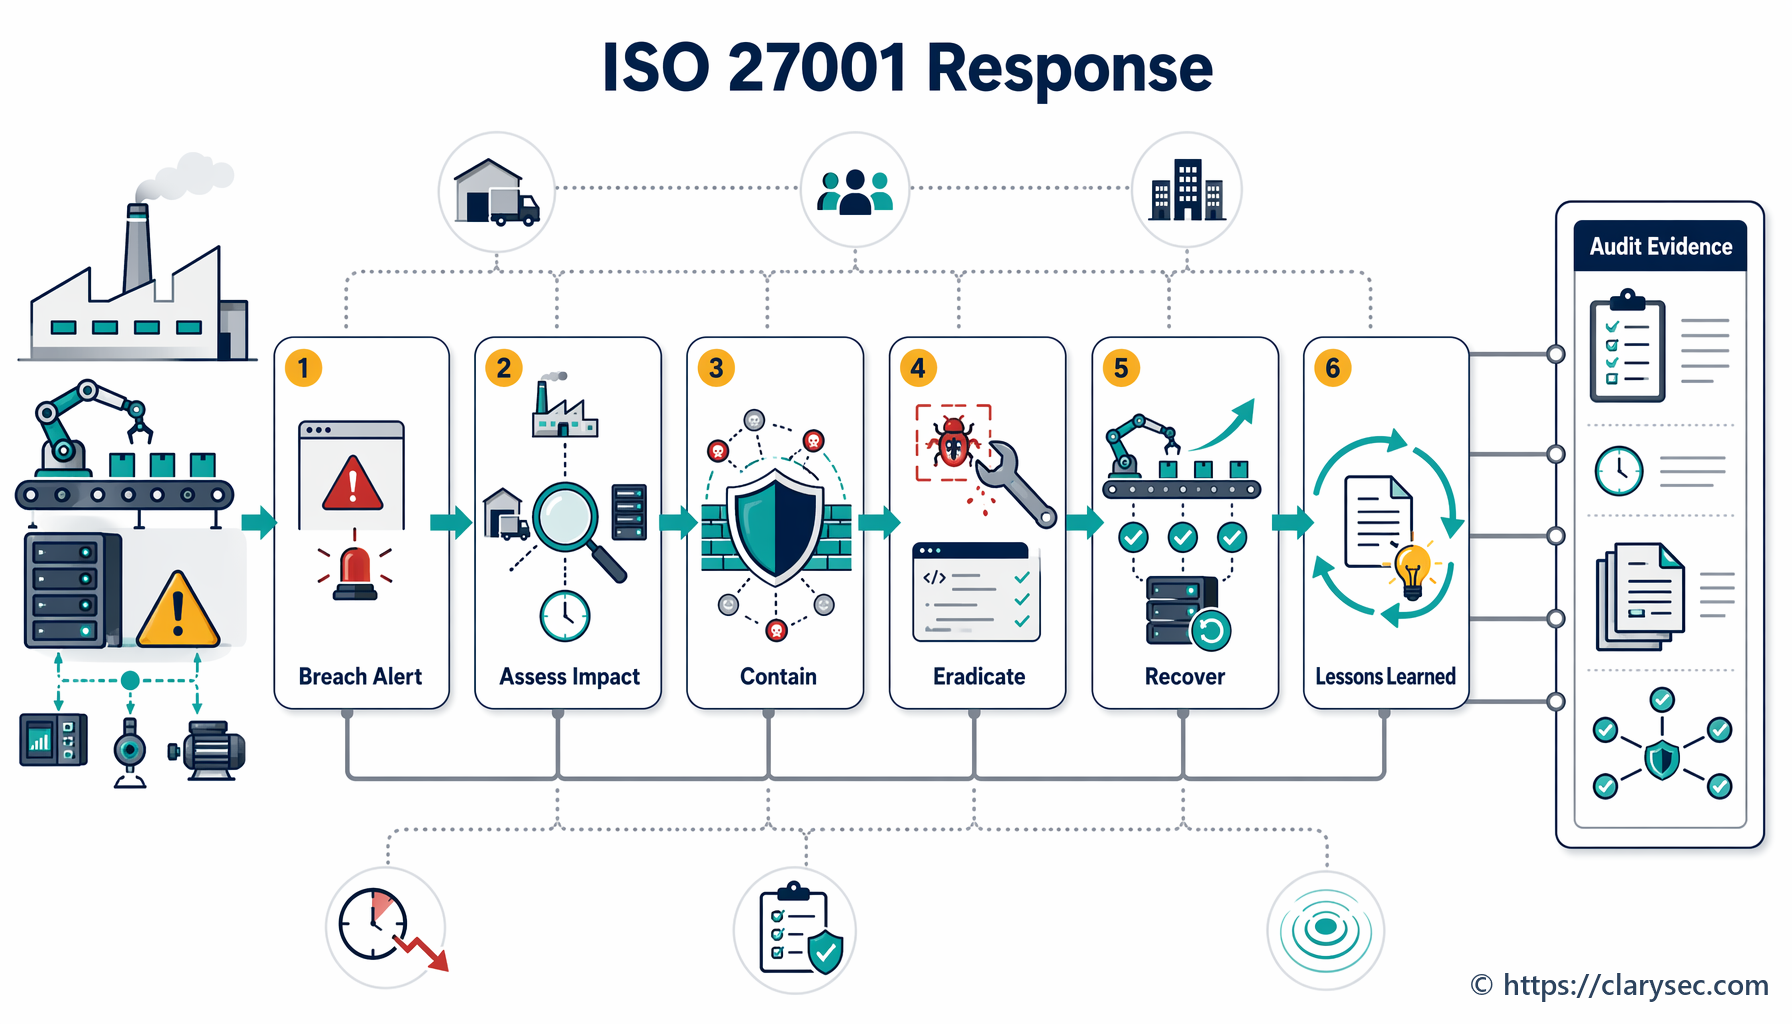
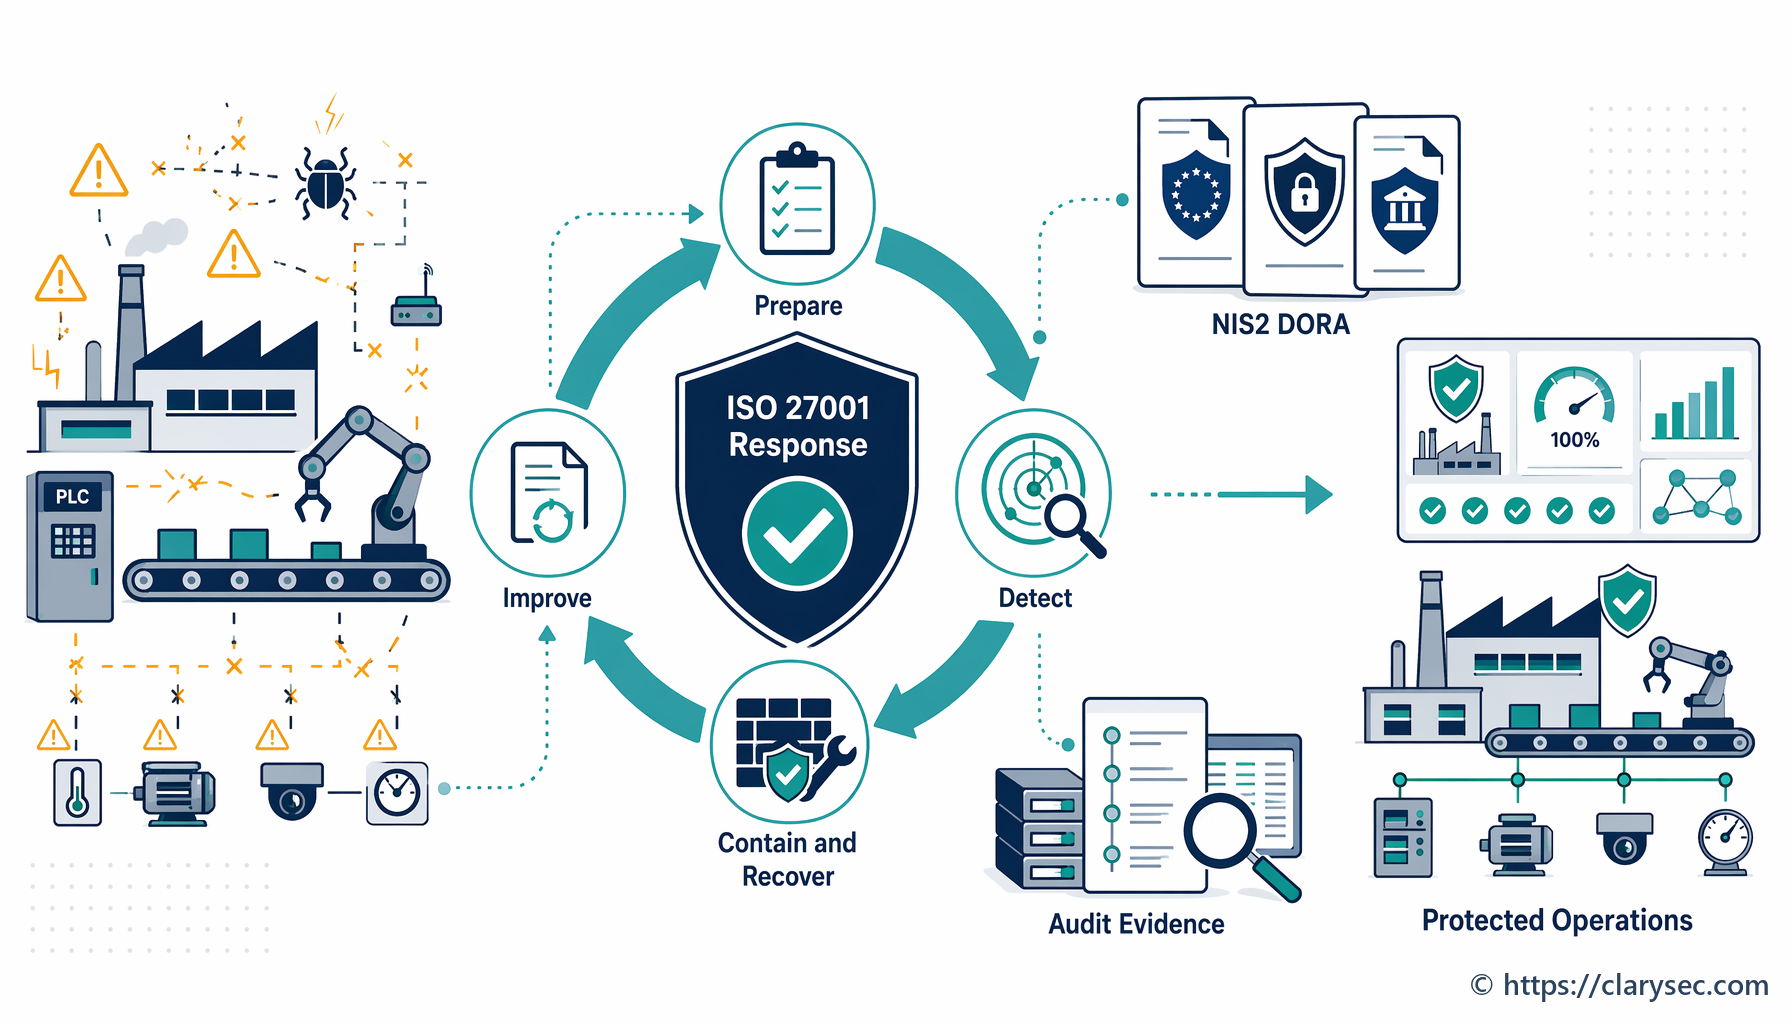
Κατακτήστε την αντιμετώπιση περιστατικών κατά ISO 27001 με έναν οδηγό για CISO. Μάθετε από ένα ρεαλιστικό σενάριο βιομηχανικής παραγωγής, από την προετοιμασία έως την ανάλυση μετά την παραβίαση και τη συμμόρφωση.
Οδηγός για μεταποιητικές επιχειρήσεις σχετικά με τη δημιουργία ισχυρού σχεδίου αντιμετώπισης περιστατικών, ευθυγραμμισμένου με το ISO 27001, για την προστασία των λειτουργιών και τη διασφάλιση της συμμόρφωσης.
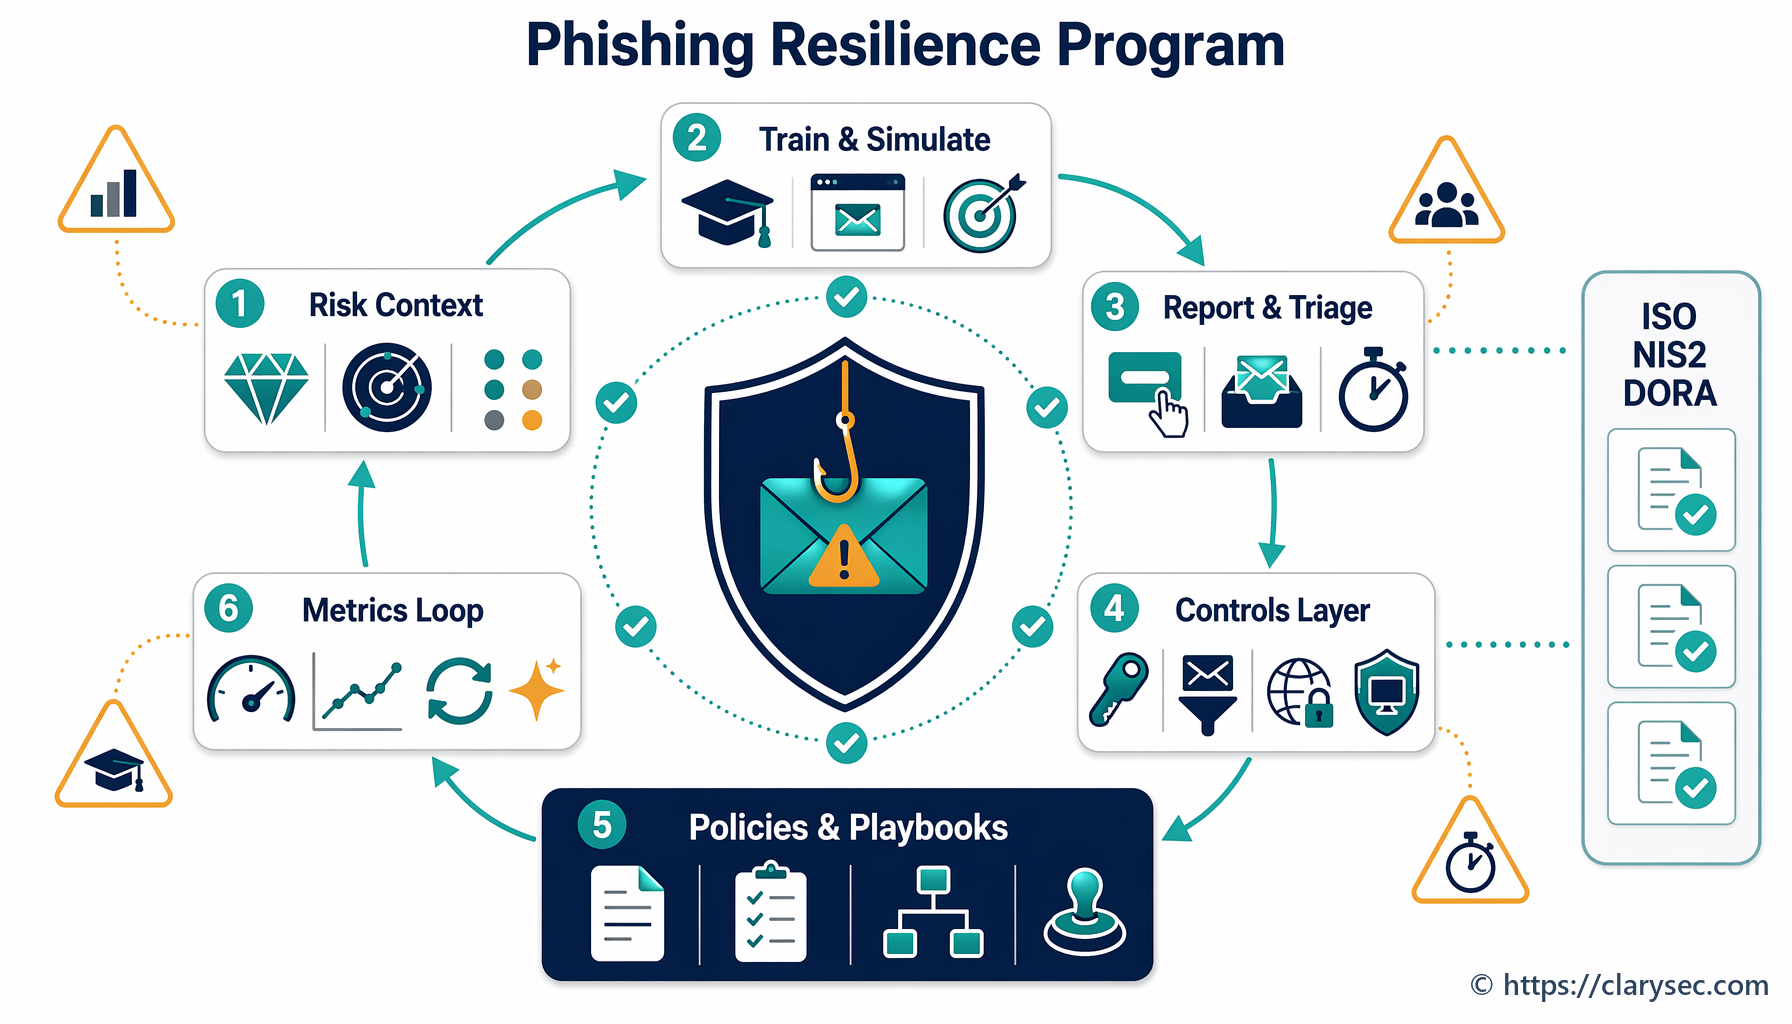
Πρακτικός οδηγός για Υπεύθυνους Ασφάλειας Πληροφοριών και ιδιοκτήτες ΜΜΕ σχετικά με τη δημιουργία ενός ισχυρού προγράμματος ανθεκτικότητας έναντι του phishing, ευθυγραμμισμένου με τις απαιτήσεις του ISO 27001:2022, του NIS2 και του DORA.
Η ασφάλεια δικτύου είναι κρίσιμη για τη συμμόρφωση με το ISO 27001 και την NIS2, καθώς στηρίζει τη διαχείριση κινδύνων, την ανθεκτικότητα και την κανονιστική διασφάλιση των σύγχρονων οργανισμών.