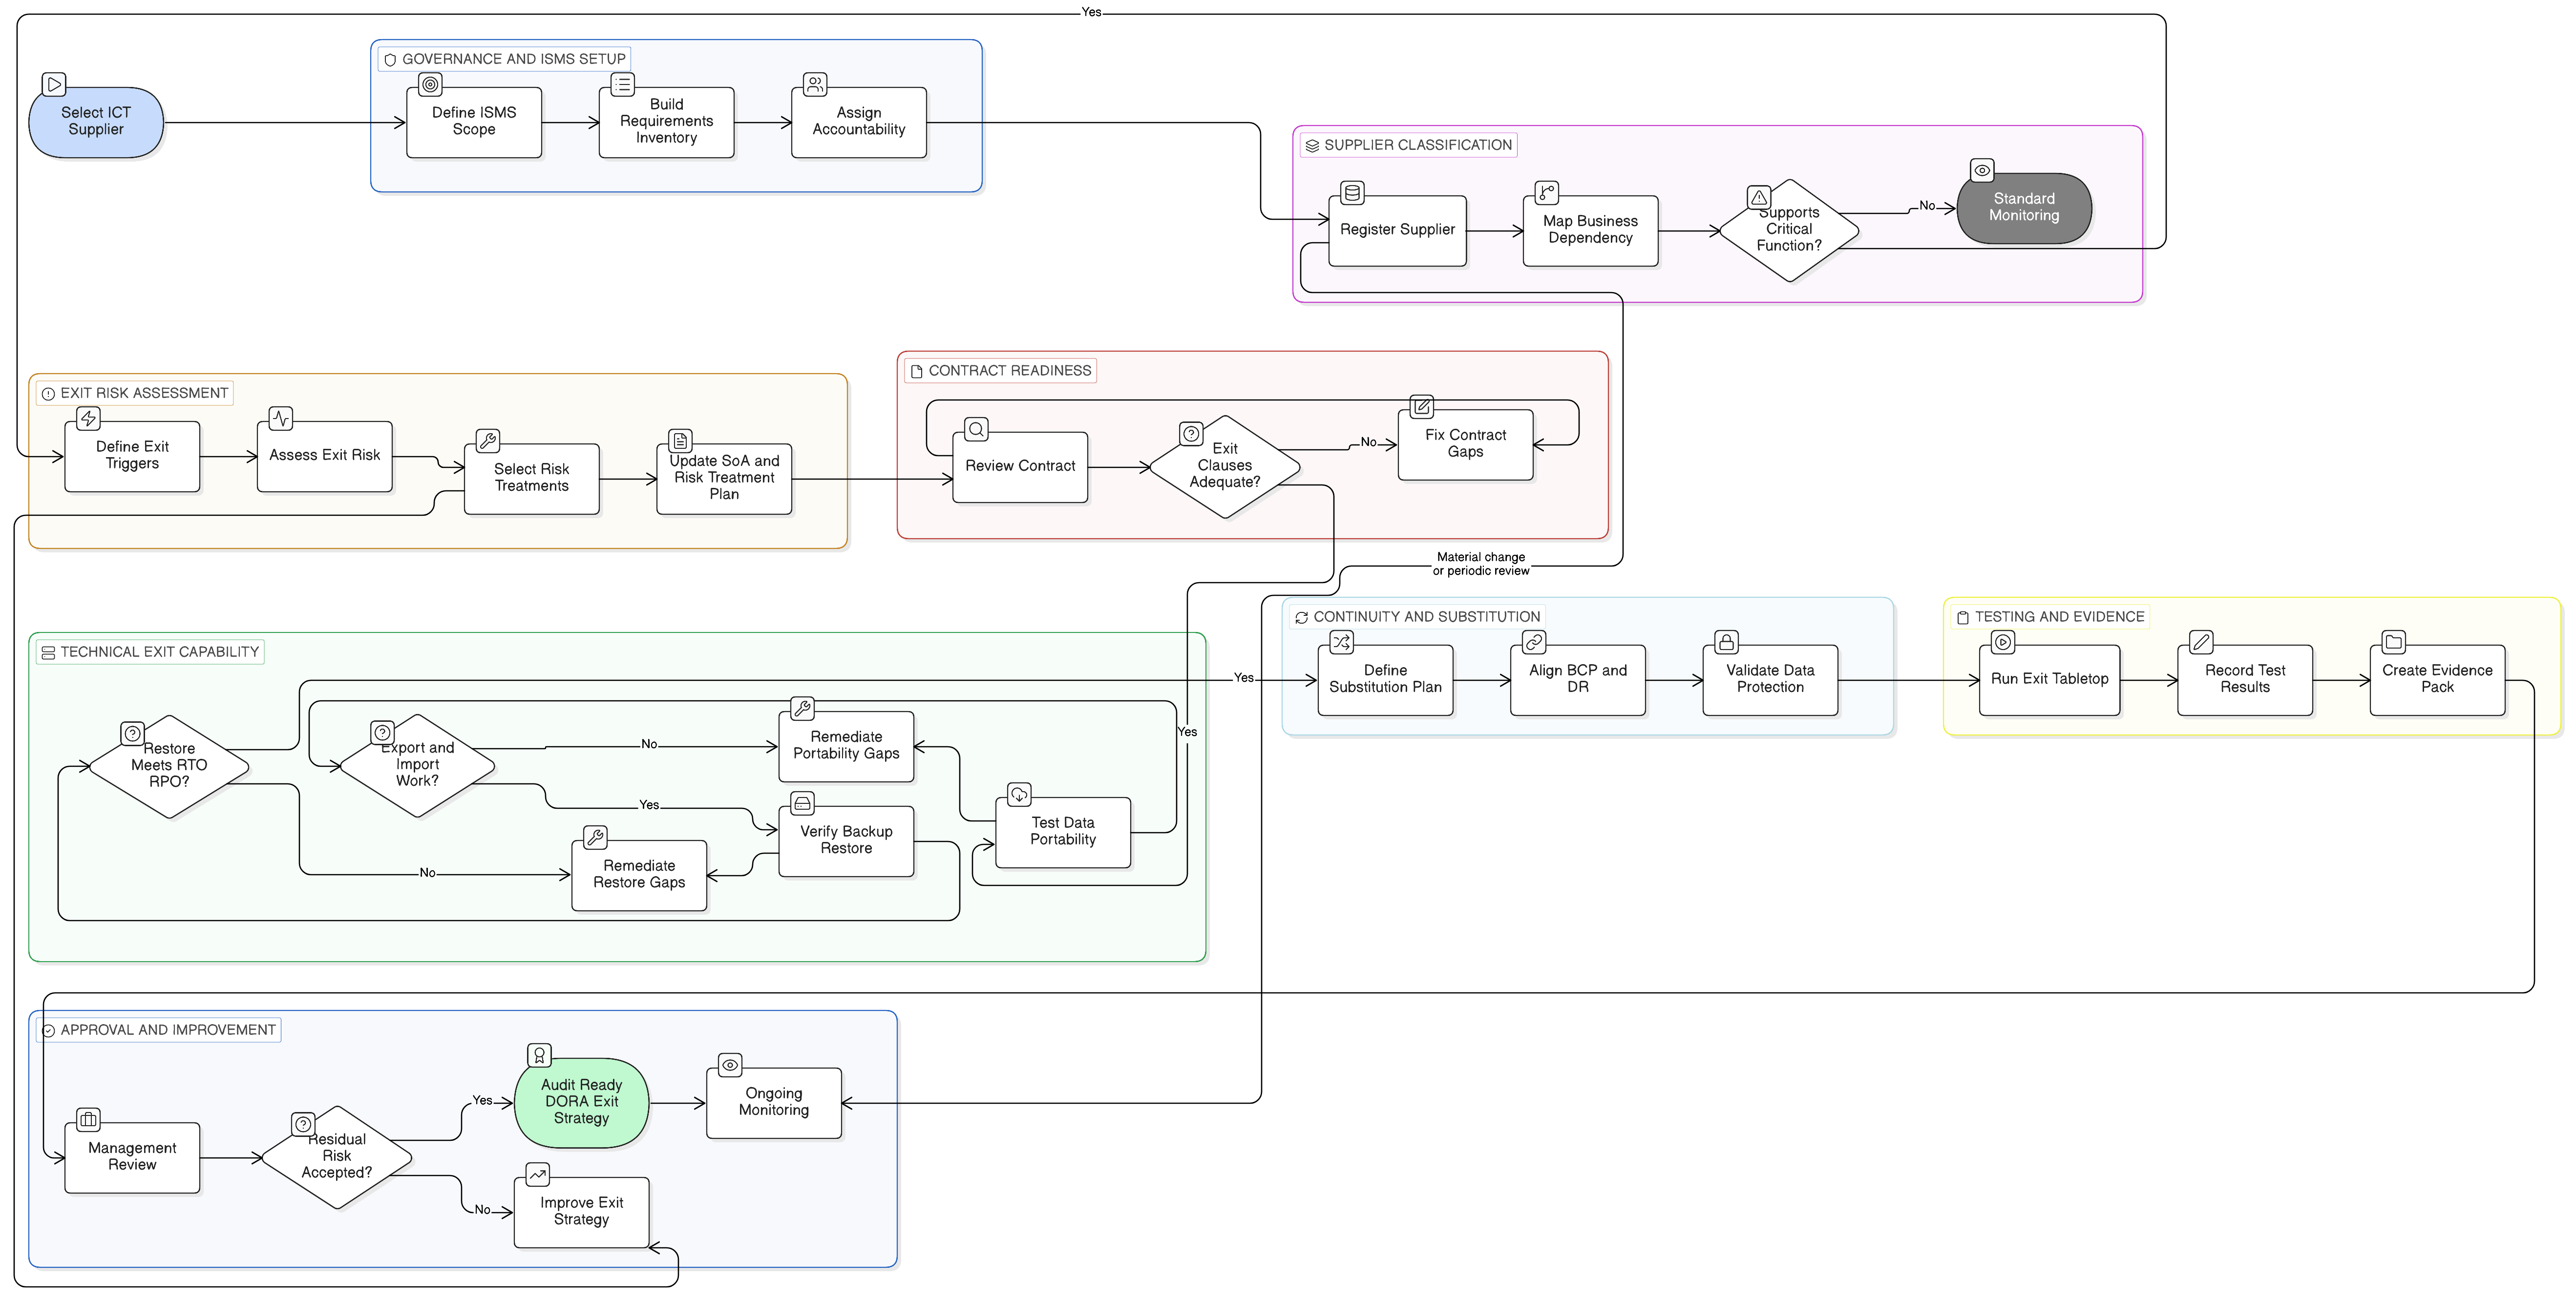
Στρατηγικές εξόδου DORA για ΤΠΕ με ελέγχους ISO 27001
Πρακτικός οδηγός για τη δημιουργία στρατηγικών εξόδου DORA για τρίτους παρόχους ΤΠΕ, οι οποίες στηρίζονται συμβατικά, είναι τεχνικά εφικτές, δοκιμασμένες και έτοιμες για έλεγχο.
Articles tagged with "Ασφάλεια Νέφους"
Πρακτικός οδηγός για τη δημιουργία στρατηγικών εξόδου DORA για τρίτους παρόχους ΤΠΕ, οι οποίες στηρίζονται συμβατικά, είναι τεχνικά εφικτές, δοκιμασμένες και έτοιμες για έλεγχο.
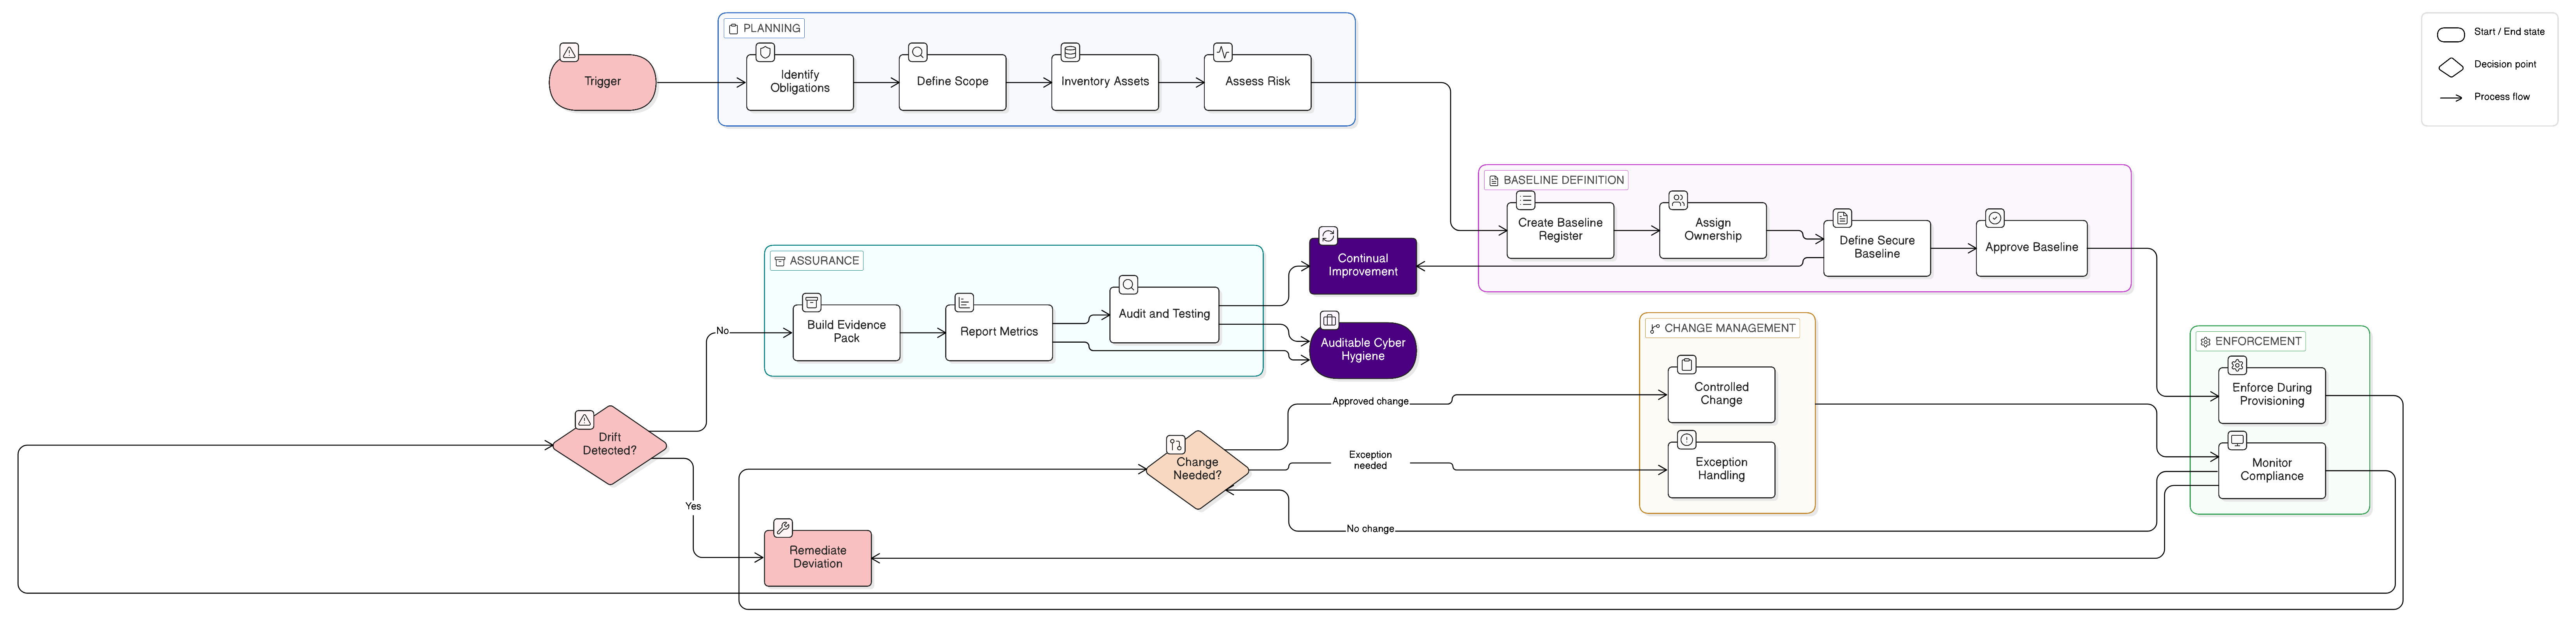
Οι βασικές γραμμές ασφαλούς διαμόρφωσης αποτελούν πλέον βασικό τεκμήριο για το ISO/IEC 27001:2022, το NIS2, το DORA, το GDPR και τις ανασκοπήσεις ασφάλειας από πελάτες. Αυτός ο βασικός οδηγός δείχνει πώς να ορίζετε, να εφαρμόζετε, να παρακολουθείτε και να τεκμηριώνετε ασφαλείς βασικές γραμμές με τις πολιτικές της Clarysec, το Zenith Blueprint και το Zenith Controls.
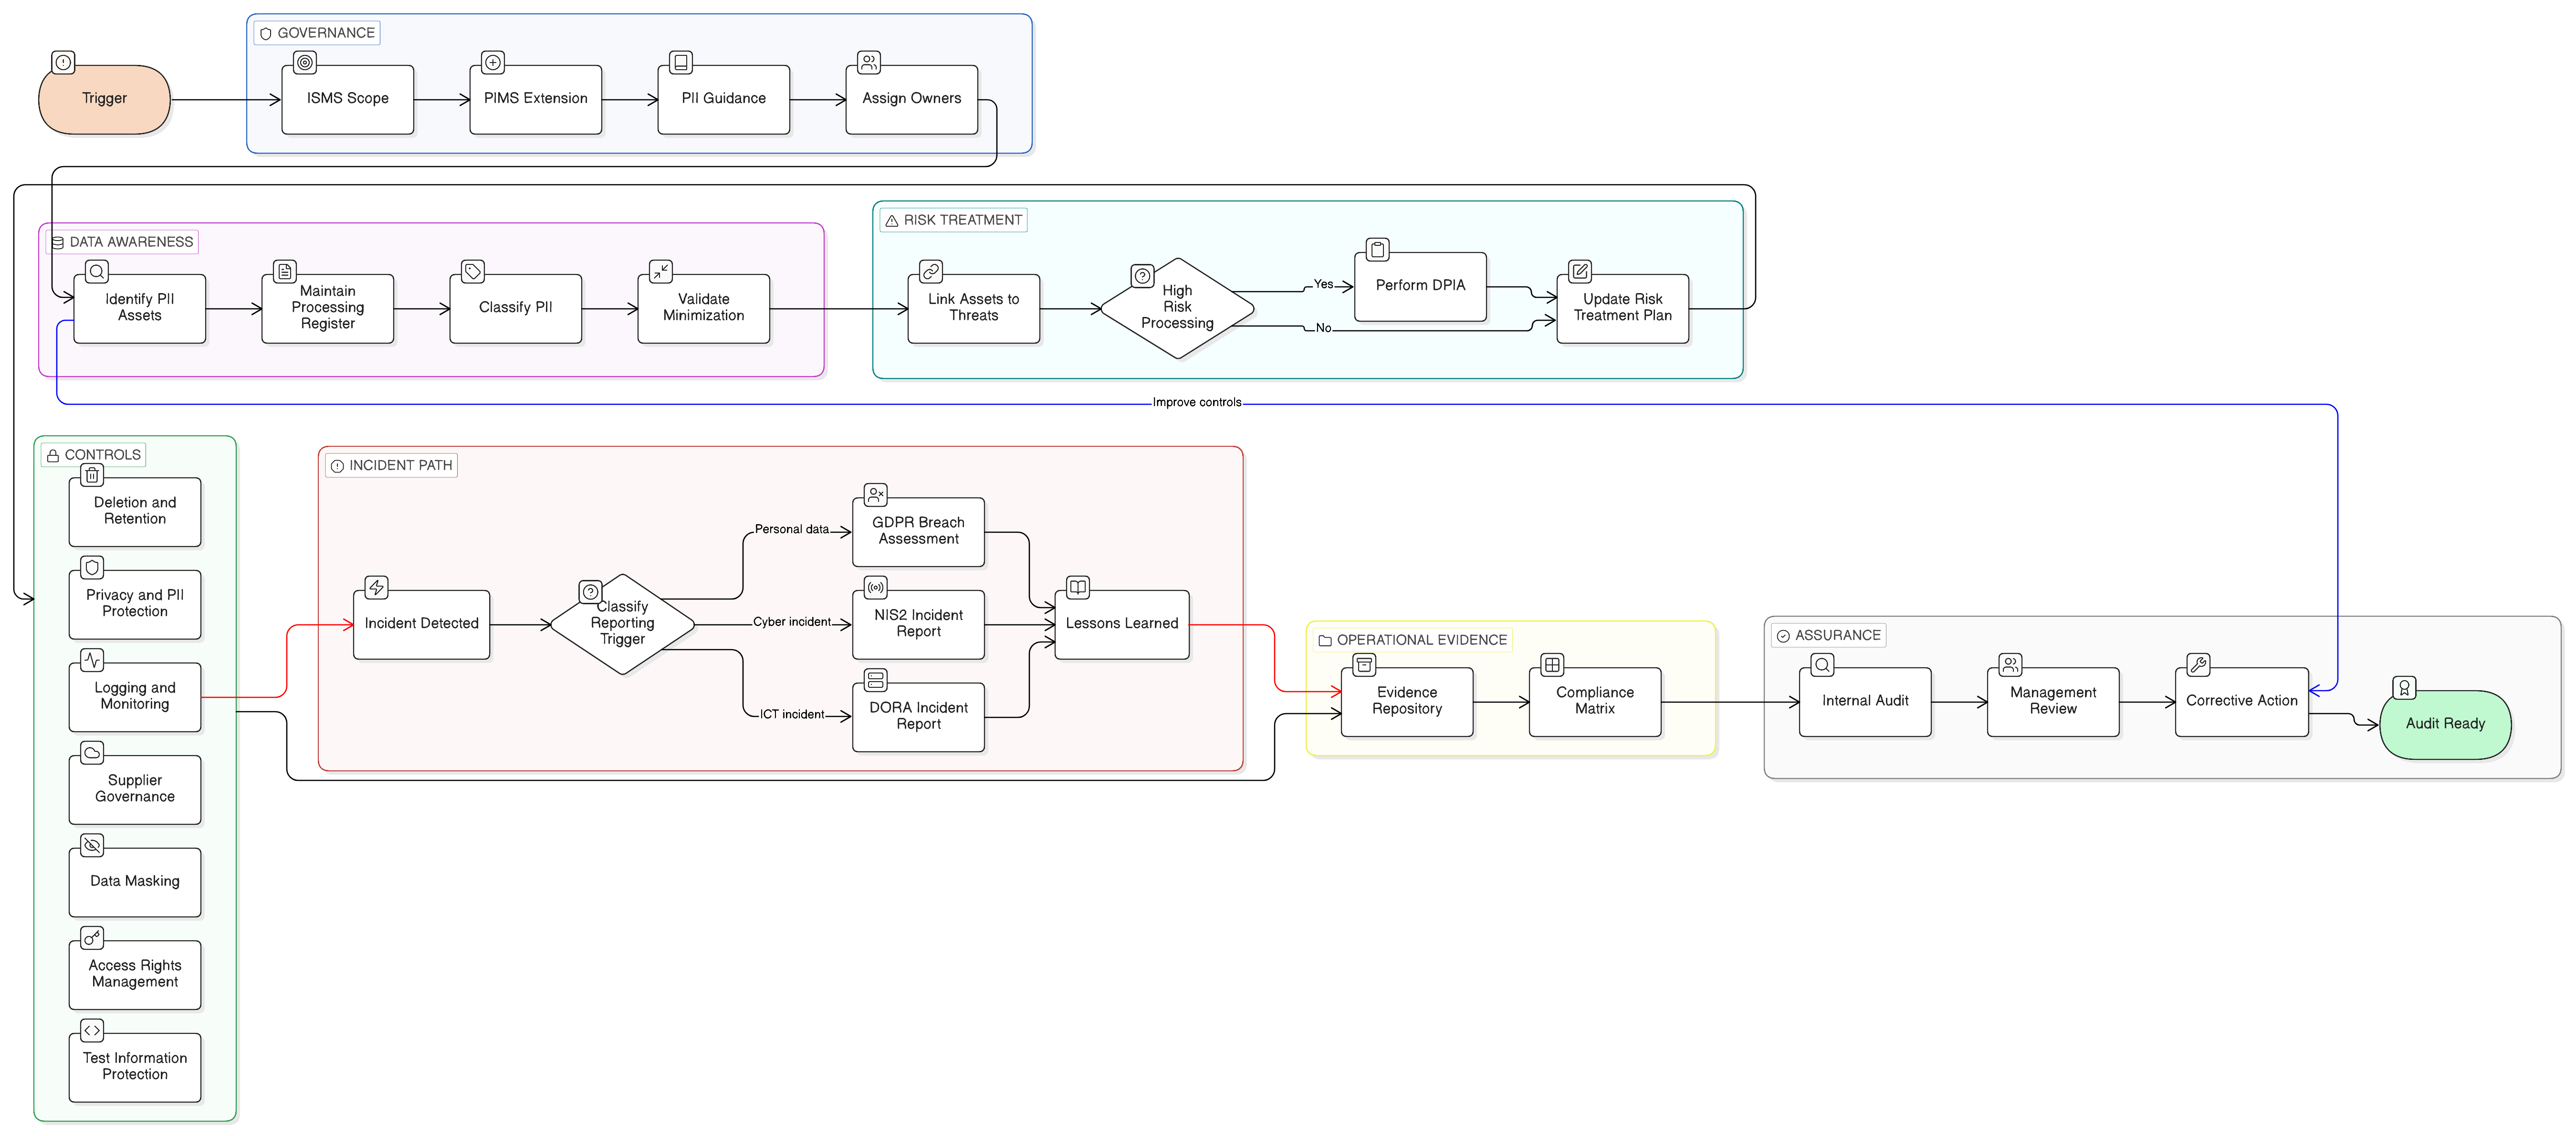
Μάθετε πώς να δημιουργείτε ελέγχους προστασίας δεδομένων προσωπικού χαρακτήρα έτοιμους για έλεγχο, επεκτείνοντας το ISO/IEC 27001:2022 με ISO/IEC 27701:2025 και ISO/IEC 29151:2022, με αντιστοίχιση σε GDPR, NIS2, DORA, διασφάλιση με βάση το NIST και απαιτήσεις διακυβέρνησης COBIT 2019.
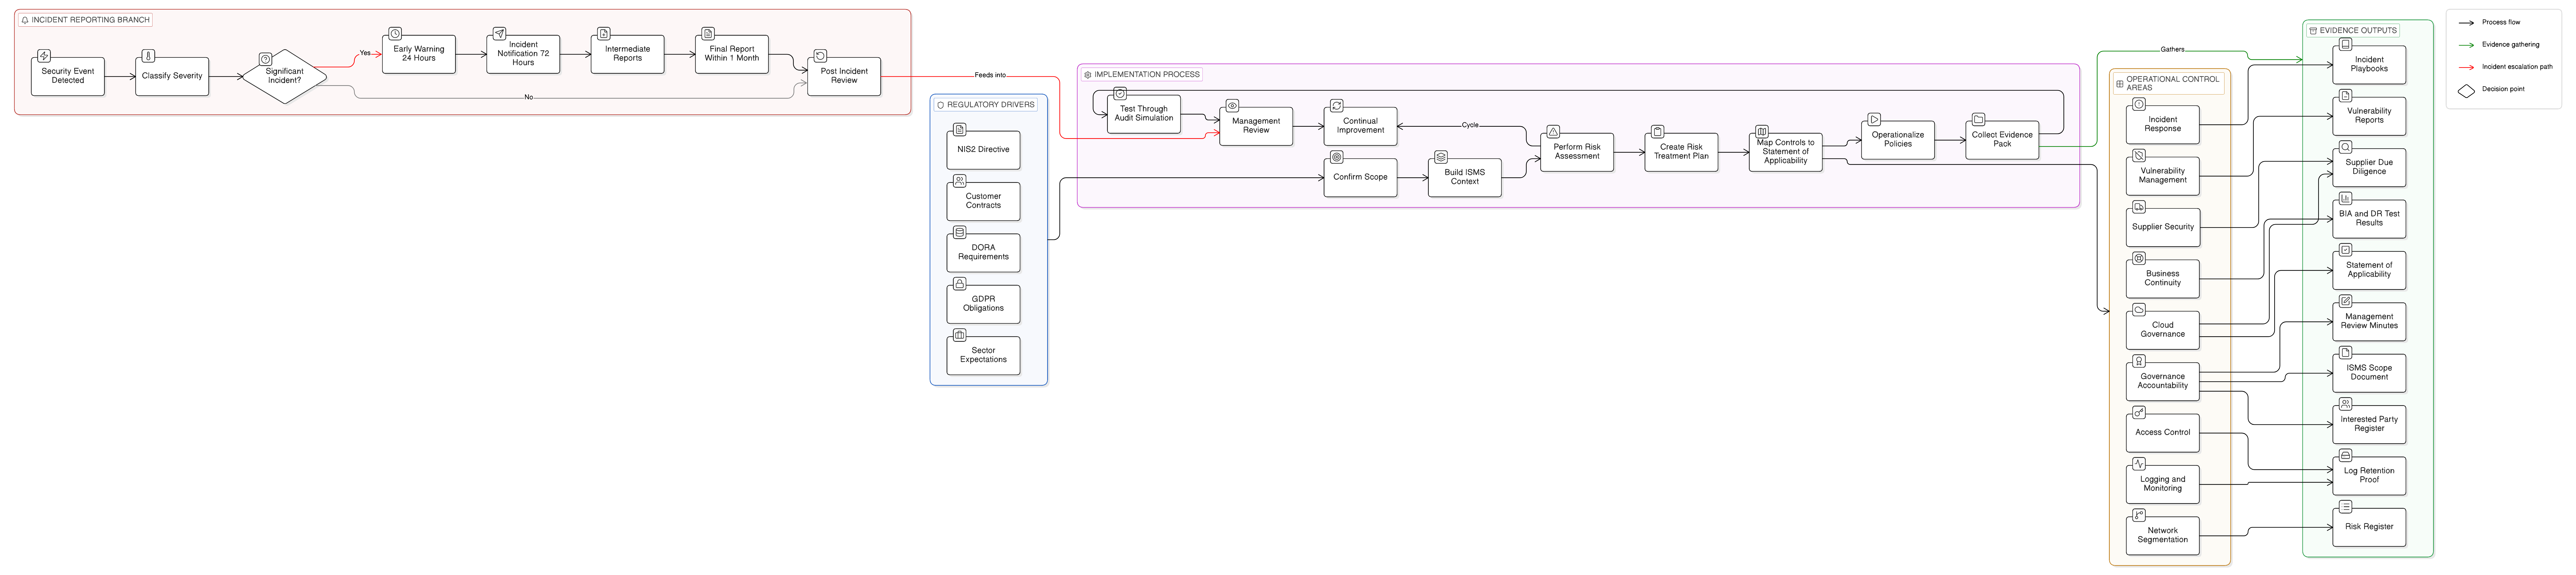
Ενιαία χαρτογράφηση ελέγχων του Εκτελεστικού Κανονισμού NIS2 2024/2690 στο ISO/IEC 27001:2022 για παρόχους υπηρεσιών νέφους, MSP, MSSP και παρόχους κέντρων δεδομένων. Περιλαμβάνει ρήτρες πολιτικών Clarysec, ελεγκτικά τεκμήρια, ευθυγράμμιση με DORA και GDPR και πρακτικό οδικό χάρτη υλοποίησης.
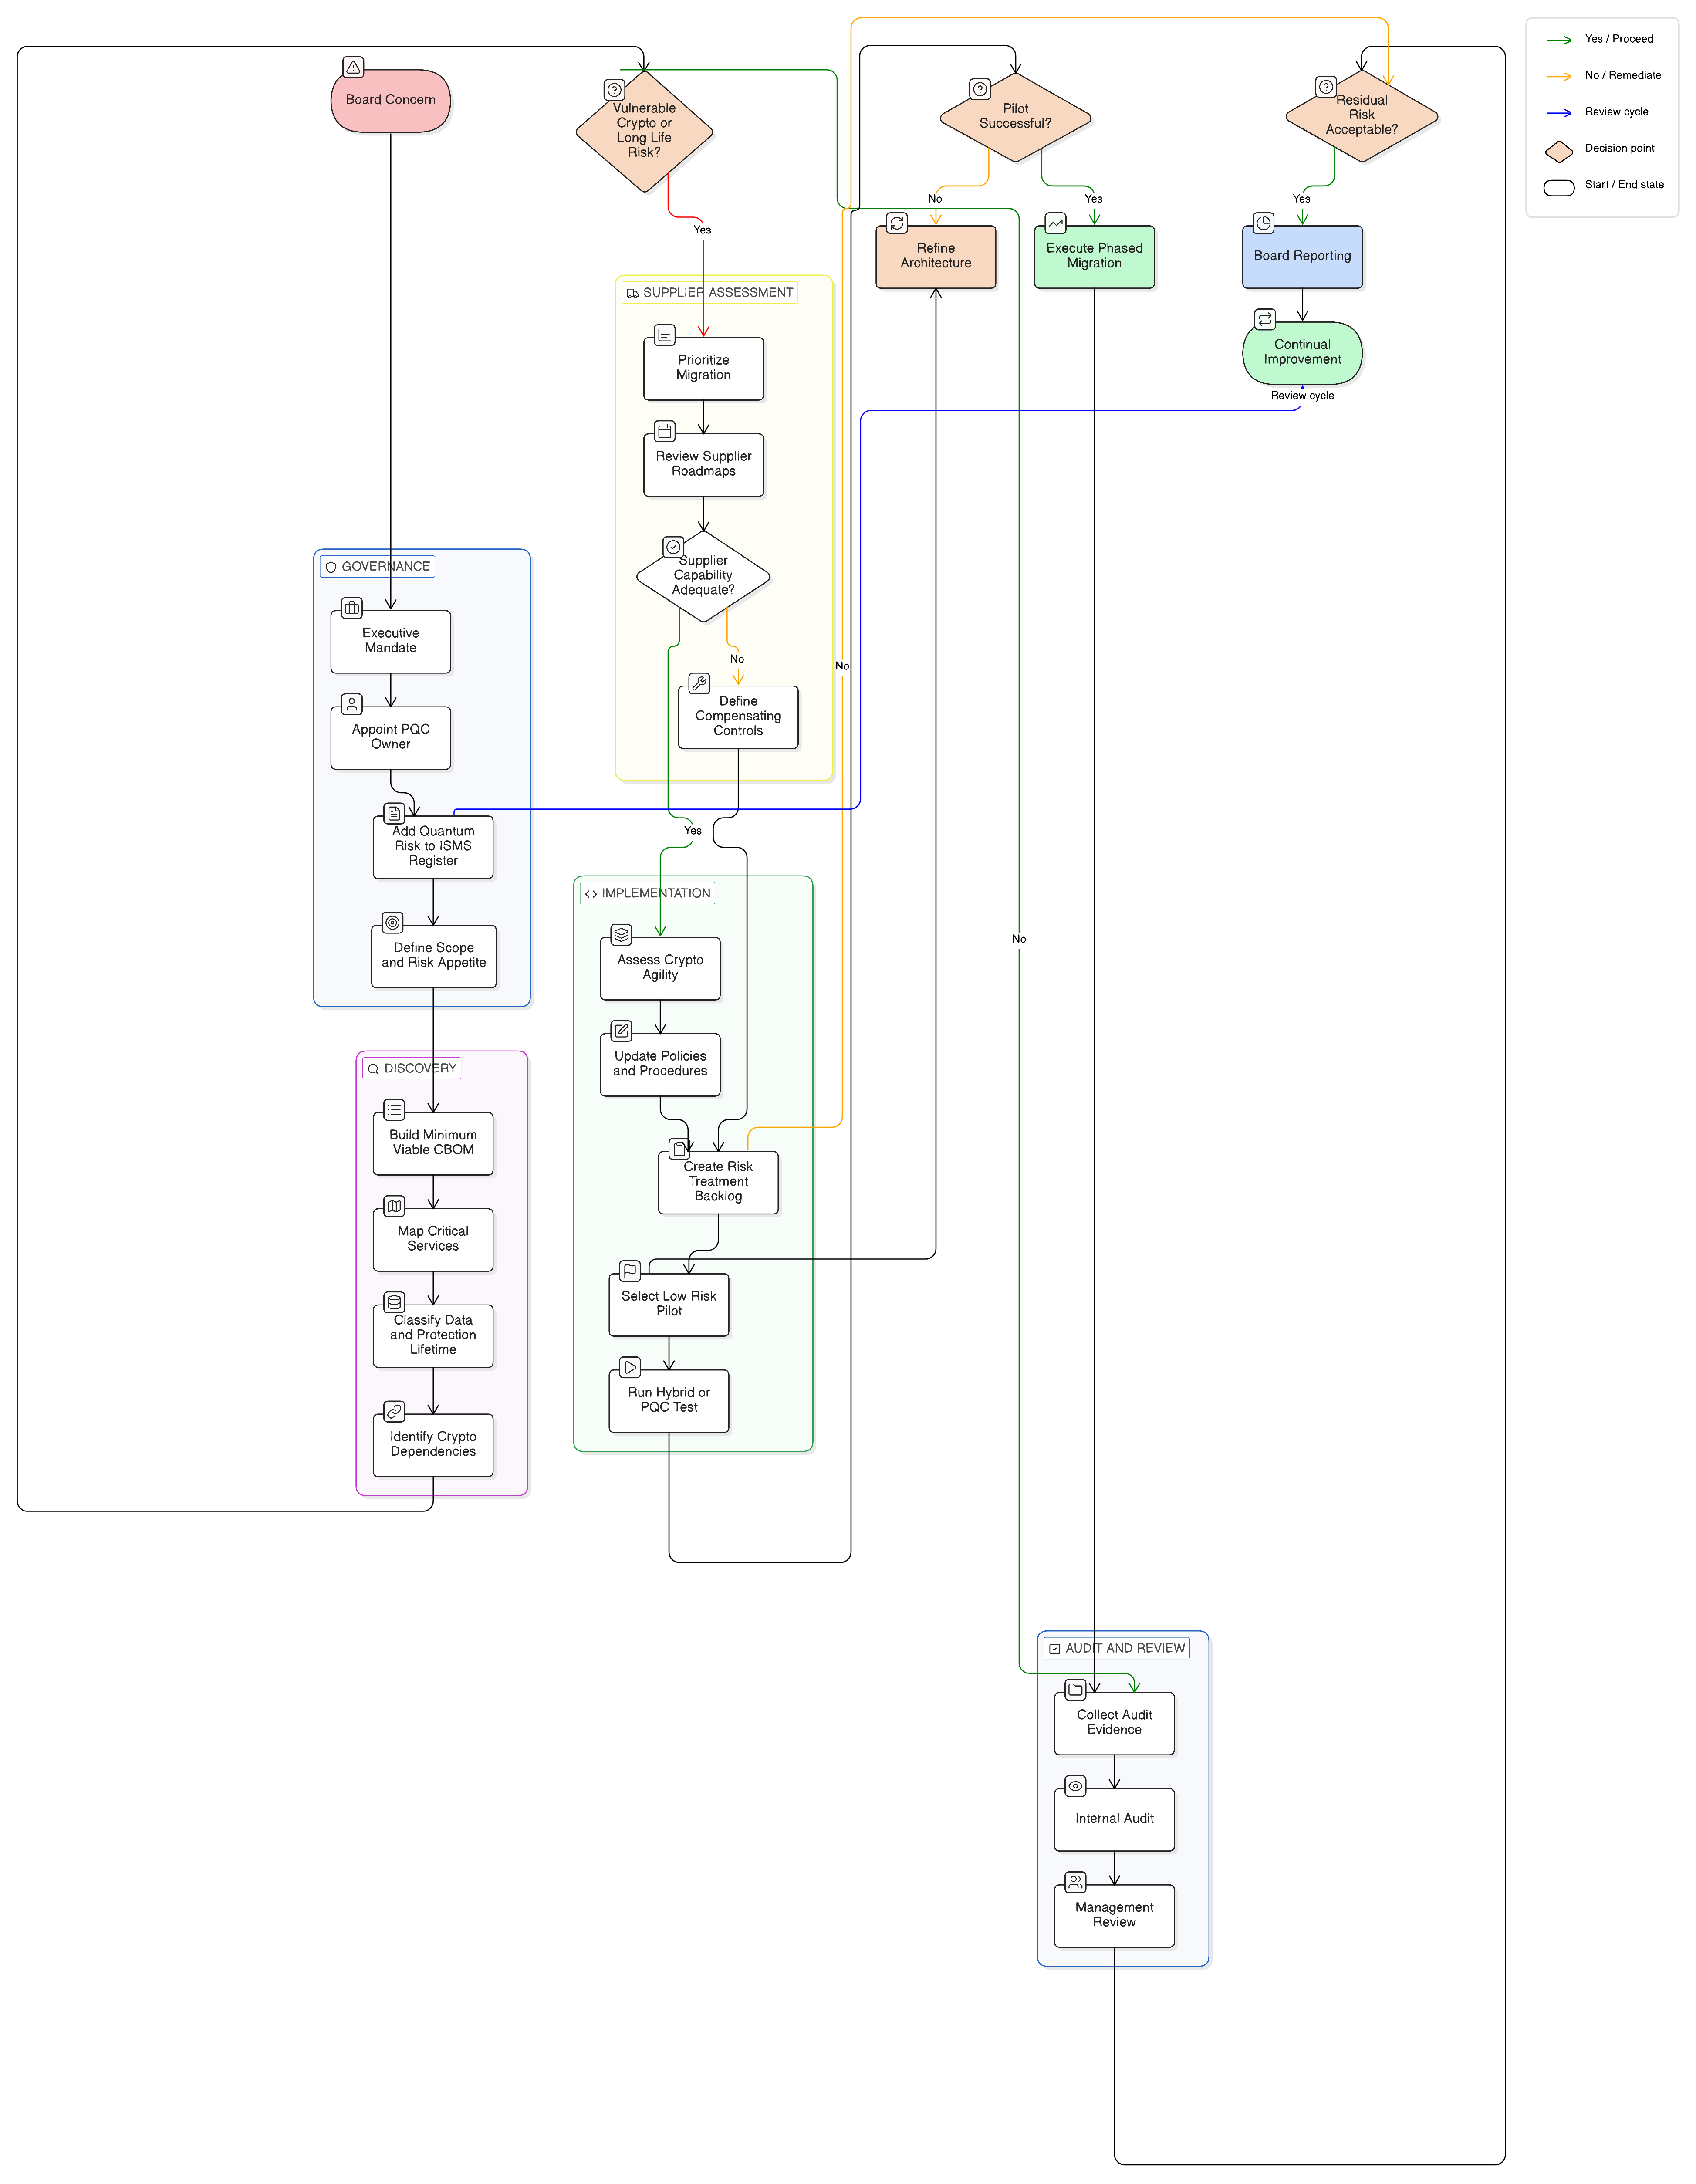
Πρακτικός οδηγός για Επικεφαλής Ασφάλειας Πληροφοριών (CISO) σχετικά με τη δημιουργία σχεδίου μετάβασης σε κρυπτογραφία έτοιμη για την κβαντική εποχή, με βάση τα ISO/IEC 27001:2022, ISO/IEC 27002:2022, τα πρότυπα NIST PQC και τα εργαλειοσύνολα της Clarysec με ετοιμότητα ελέγχου.
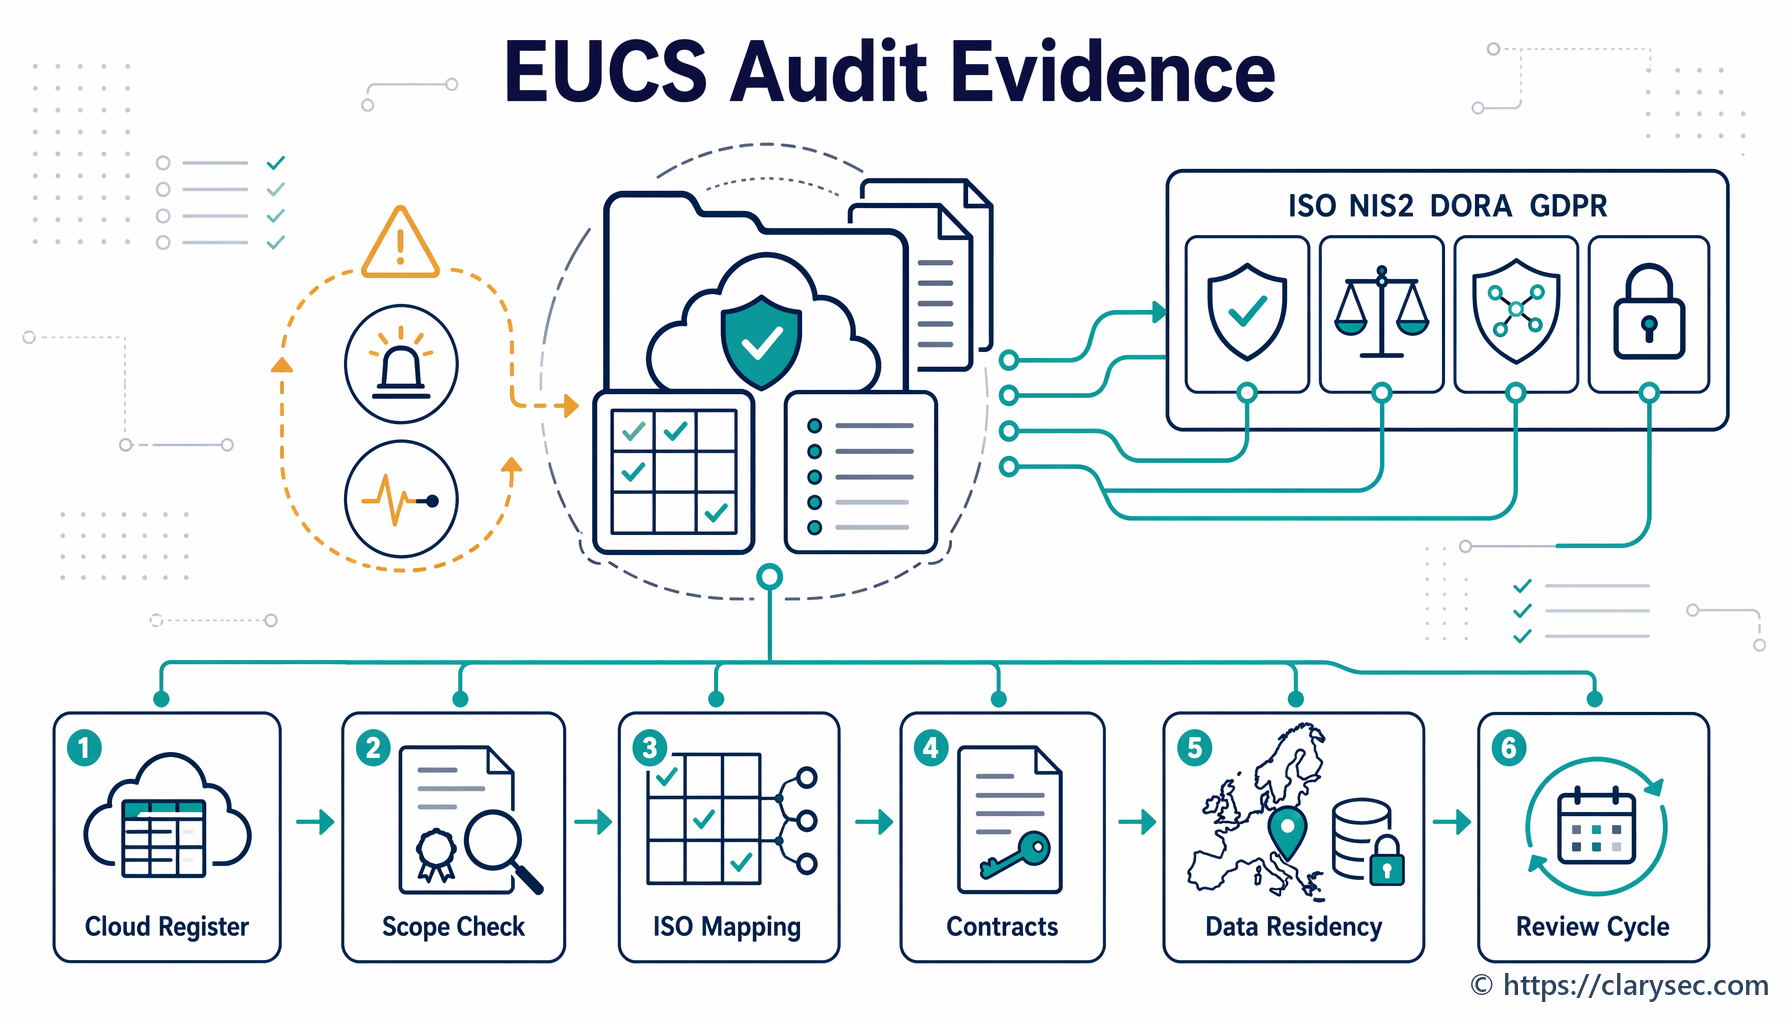
Η πιστοποίηση EUCS για υπηρεσίες νέφους μπορεί να ενισχύσει τη διασφάλιση παρόχων υπηρεσιών νέφους το 2026, αλλά πρέπει να χαρτογραφείται στο ISMS κατά ISO 27001, στη διαδικασία διαχείρισης κινδύνου προμηθευτών, στις συμβάσεις, στα εγχειρίδια απόκρισης σε περιστατικά και στα τεκμήρια λογοδοσίας GDPR.
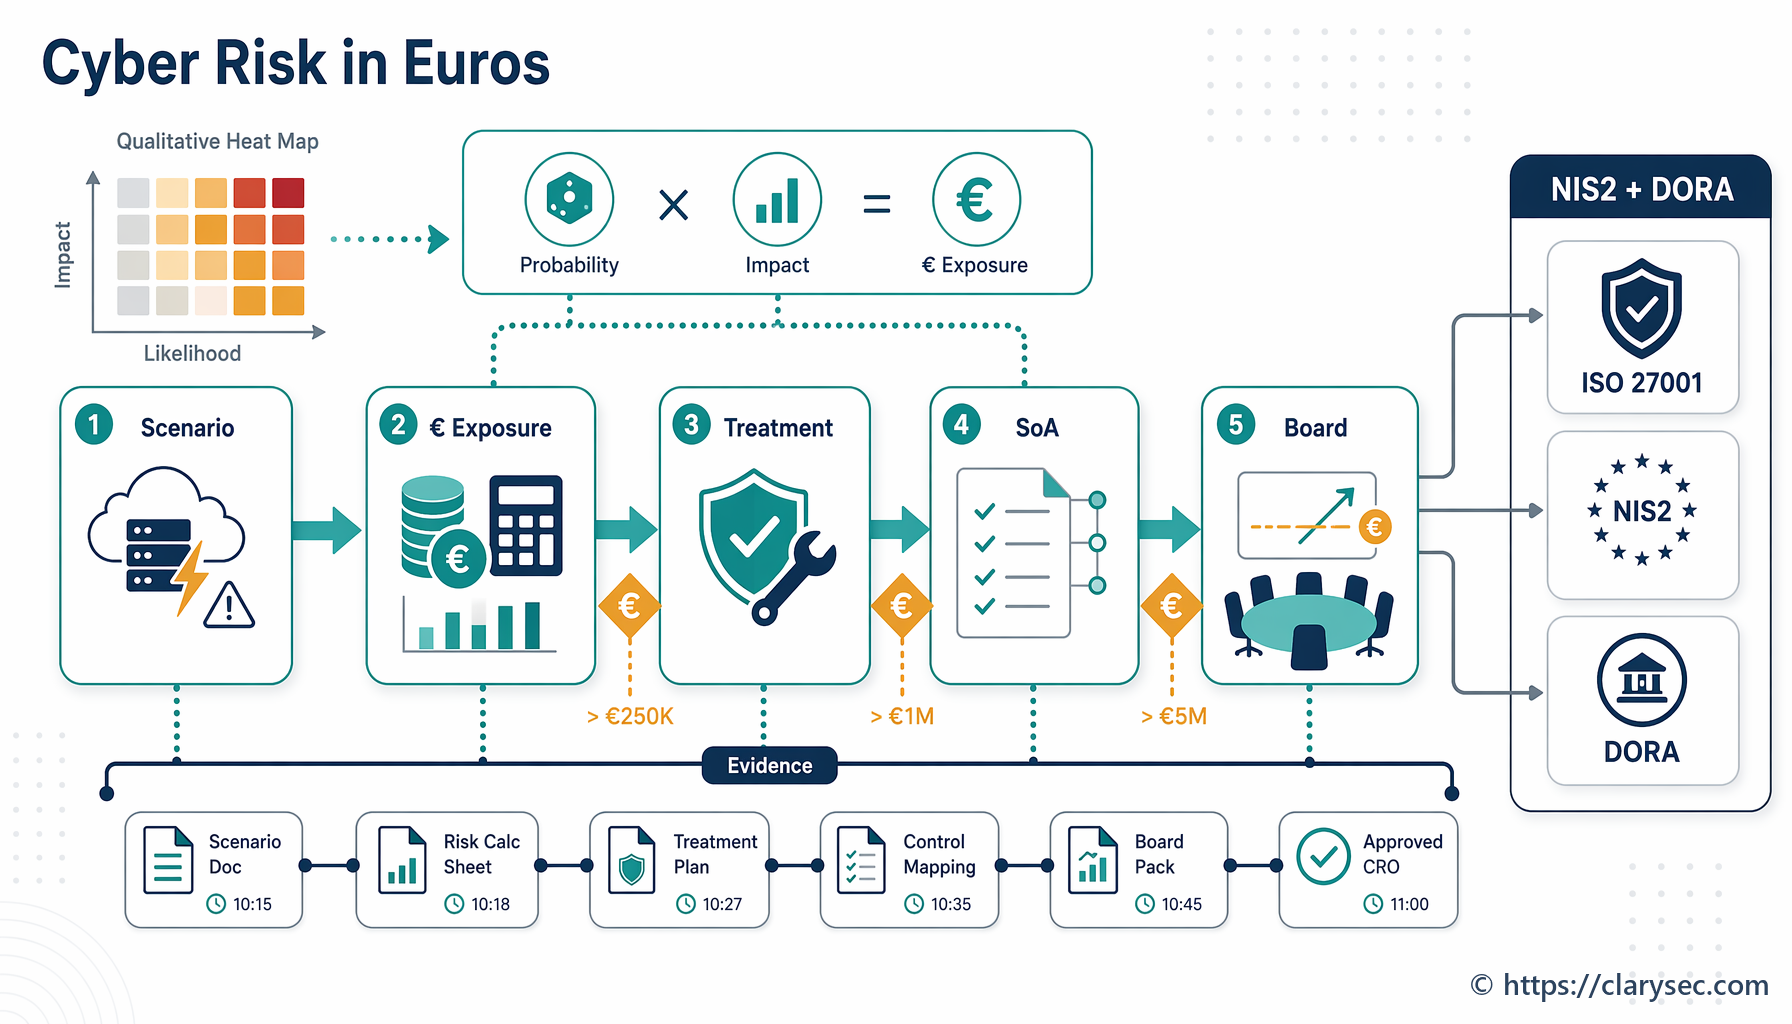
Πρακτικός οδηγός για CISO, διευθυντές συμμόρφωσης και διοικητικά συμβούλια σχετικά με τη μετατροπή ποιοτικών κυβερνοκινδύνων σε οικονομική έκθεση, τεκμήρια ISO 27001, εποπτεία βάσει NIS2 και αποφάσεις ανθεκτικότητας ΤΠΕ βάσει DORA.
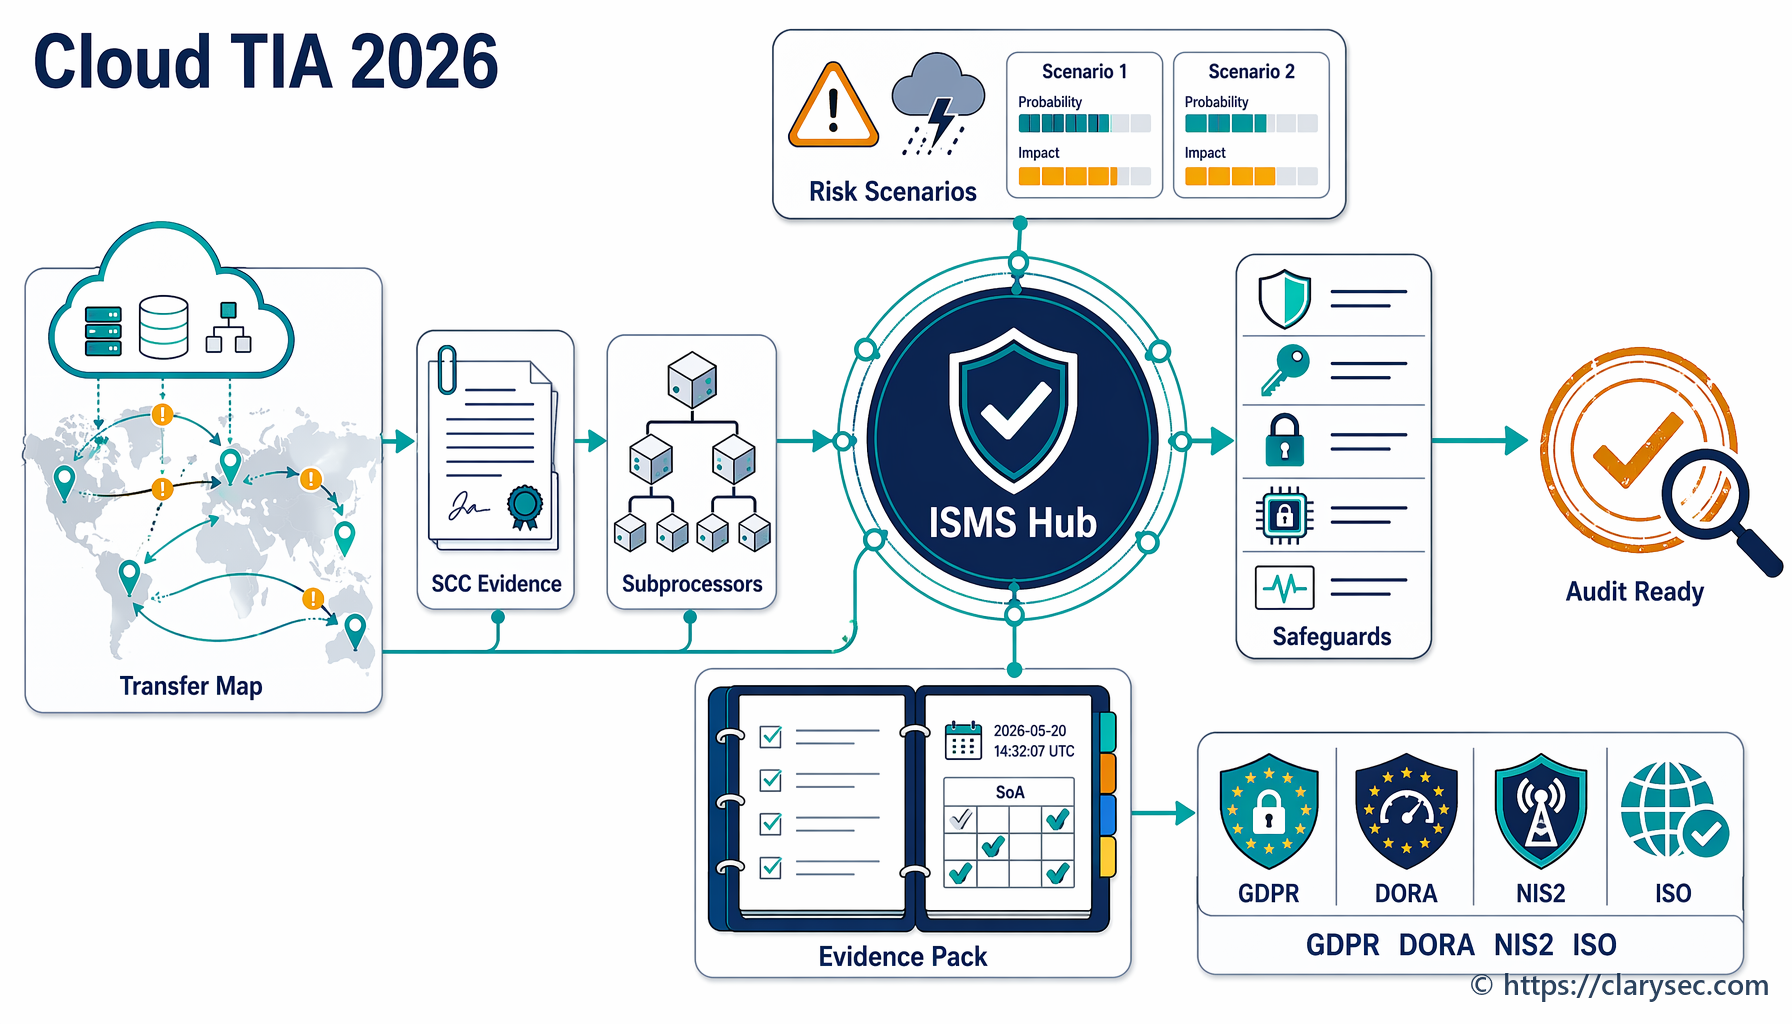
Πρακτικός οδηγός για τη δημιουργία Εκτιμήσεων Αντικτύπου Μεταφοράς έτοιμων για επιθεώρηση για υπηρεσίες νέφους, SCCs, υπεκτελούντες την επεξεργασία, συμπληρωματικά μέτρα και τεκμήρια ISO/IEC 27001:2022, NIS2 και DORA.
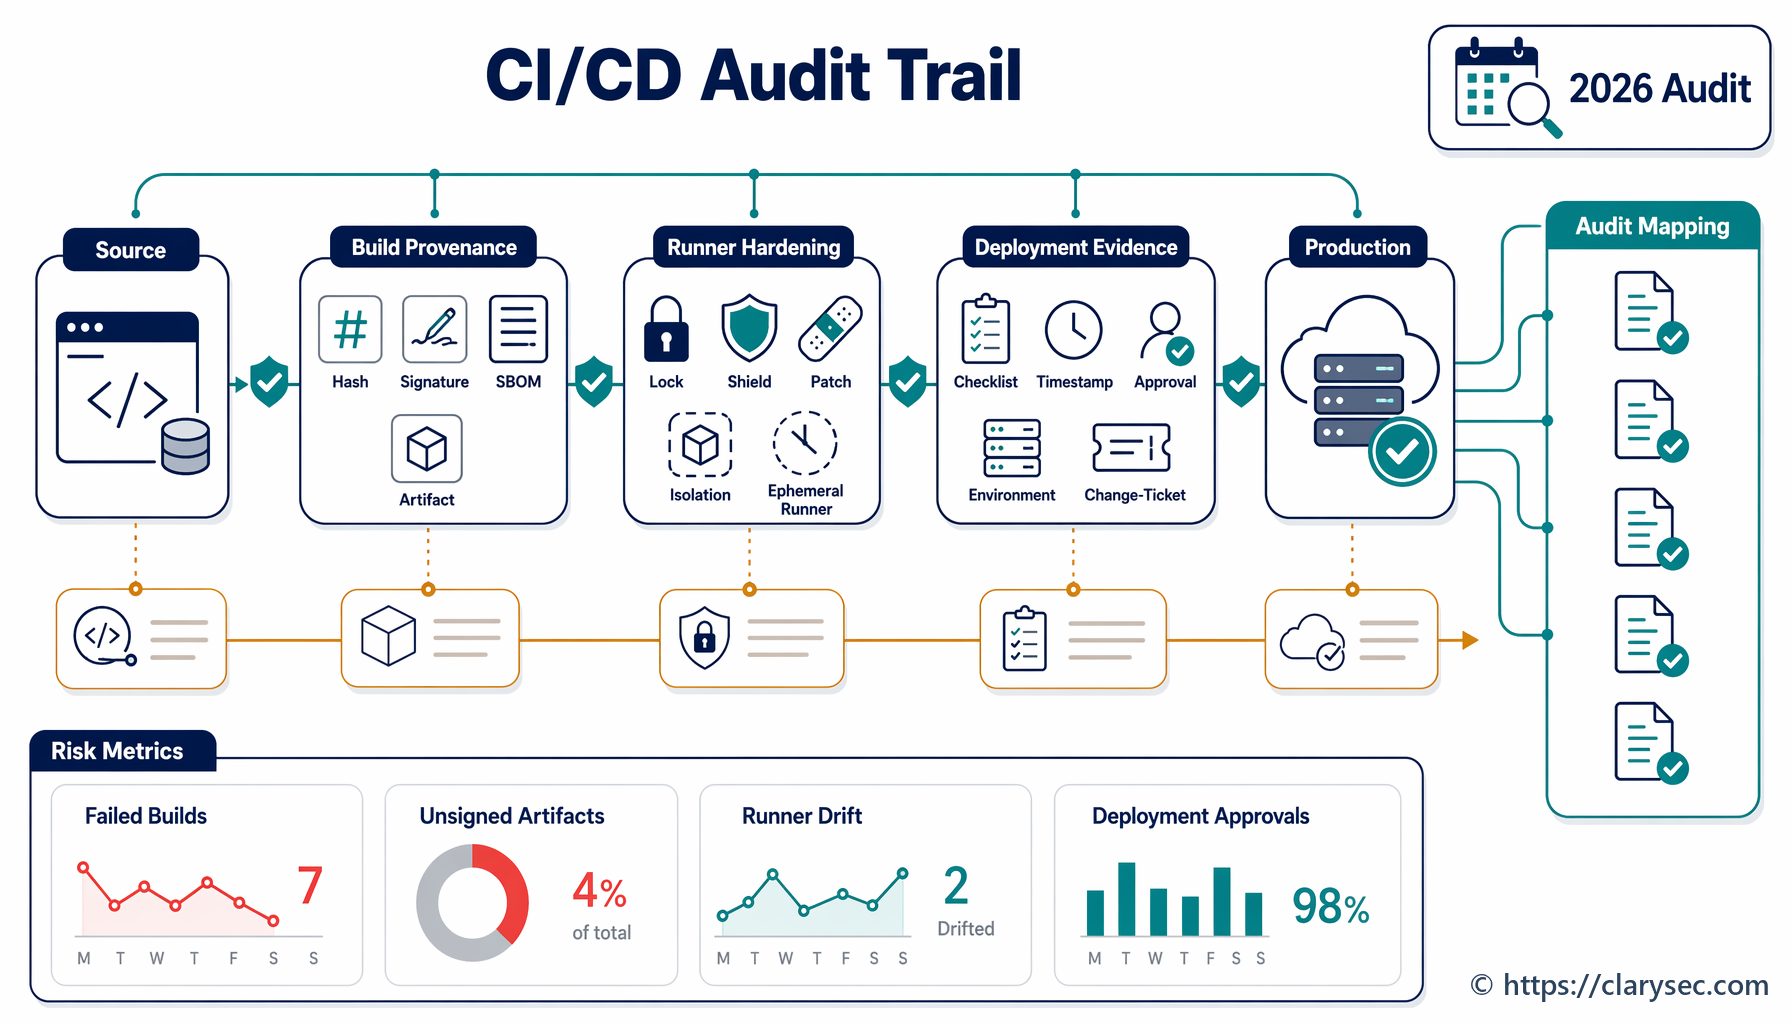
Ένας πρακτικός οδηγός για CISO σχετικά με τη διακυβέρνηση αγωγών CI/CD ως ελέγξιμων συστημάτων εφοδιαστικής αλυσίδας λογισμικού, με προέλευση build, σκληρυμένους runners, υπογεγραμμένα τεχνουργήματα, τεκμήρια διάθεσης σε παραγωγή και αντιστοιχίσεις πολιτικών Clarysec.