#Επιχειρησιακή Συνέχεια
Articles tagged with "Επιχειρησιακή Συνέχεια"
29 articles
Το μητρώο κανονιστικών επαφών δεν αποτελεί πλέον απλή διοικητική τακτοποίηση. Για NIS2, DORA, GDPR και ISO/IEC 27001:2022, αποτελεί επιχειρησιακό τεκμήριο ότι ο οργανισμός σας μπορεί να ειδοποιήσει τη σωστή αρχή, εποπτική αρχή, προμηθευτή ή διοικητικό στέλεχος πριν λήξει η προθεσμία.
Ενιαία χαρτογράφηση ελέγχων του Εκτελεστικού Κανονισμού NIS2 2024/2690 στο ISO/IEC 27001:2022 για παρόχους υπηρεσιών νέφους, MSP, MSSP και παρόχους κέντρων δεδομένων. Περιλαμβάνει ρήτρες πολιτικών Clarysec, ελεγκτικά τεκμήρια, ευθυγράμμιση με DORA και GDPR και πρακτικό οδικό χάρτη υλοποίησης.
Μάθετε πώς να χρησιμοποιείτε τη Δήλωση Εφαρμοσιμότητας του ISO 27001 ως γέφυρα έτοιμη για έλεγχο μεταξύ NIS2, DORA, GDPR, αντιμετώπισης κινδύνων, προμηθευτών, απόκρισης σε περιστατικά και τεκμηρίων.
Πρακτικός οδηγός για CISO, διευθυντές συμμόρφωσης και διοικητικά συμβούλια σχετικά με τη μετατροπή ποιοτικών κυβερνοκινδύνων σε οικονομική έκθεση, τεκμήρια ISO 27001, εποπτεία βάσει NIS2 και αποφάσεις ανθεκτικότητας ΤΠΕ βάσει DORA.
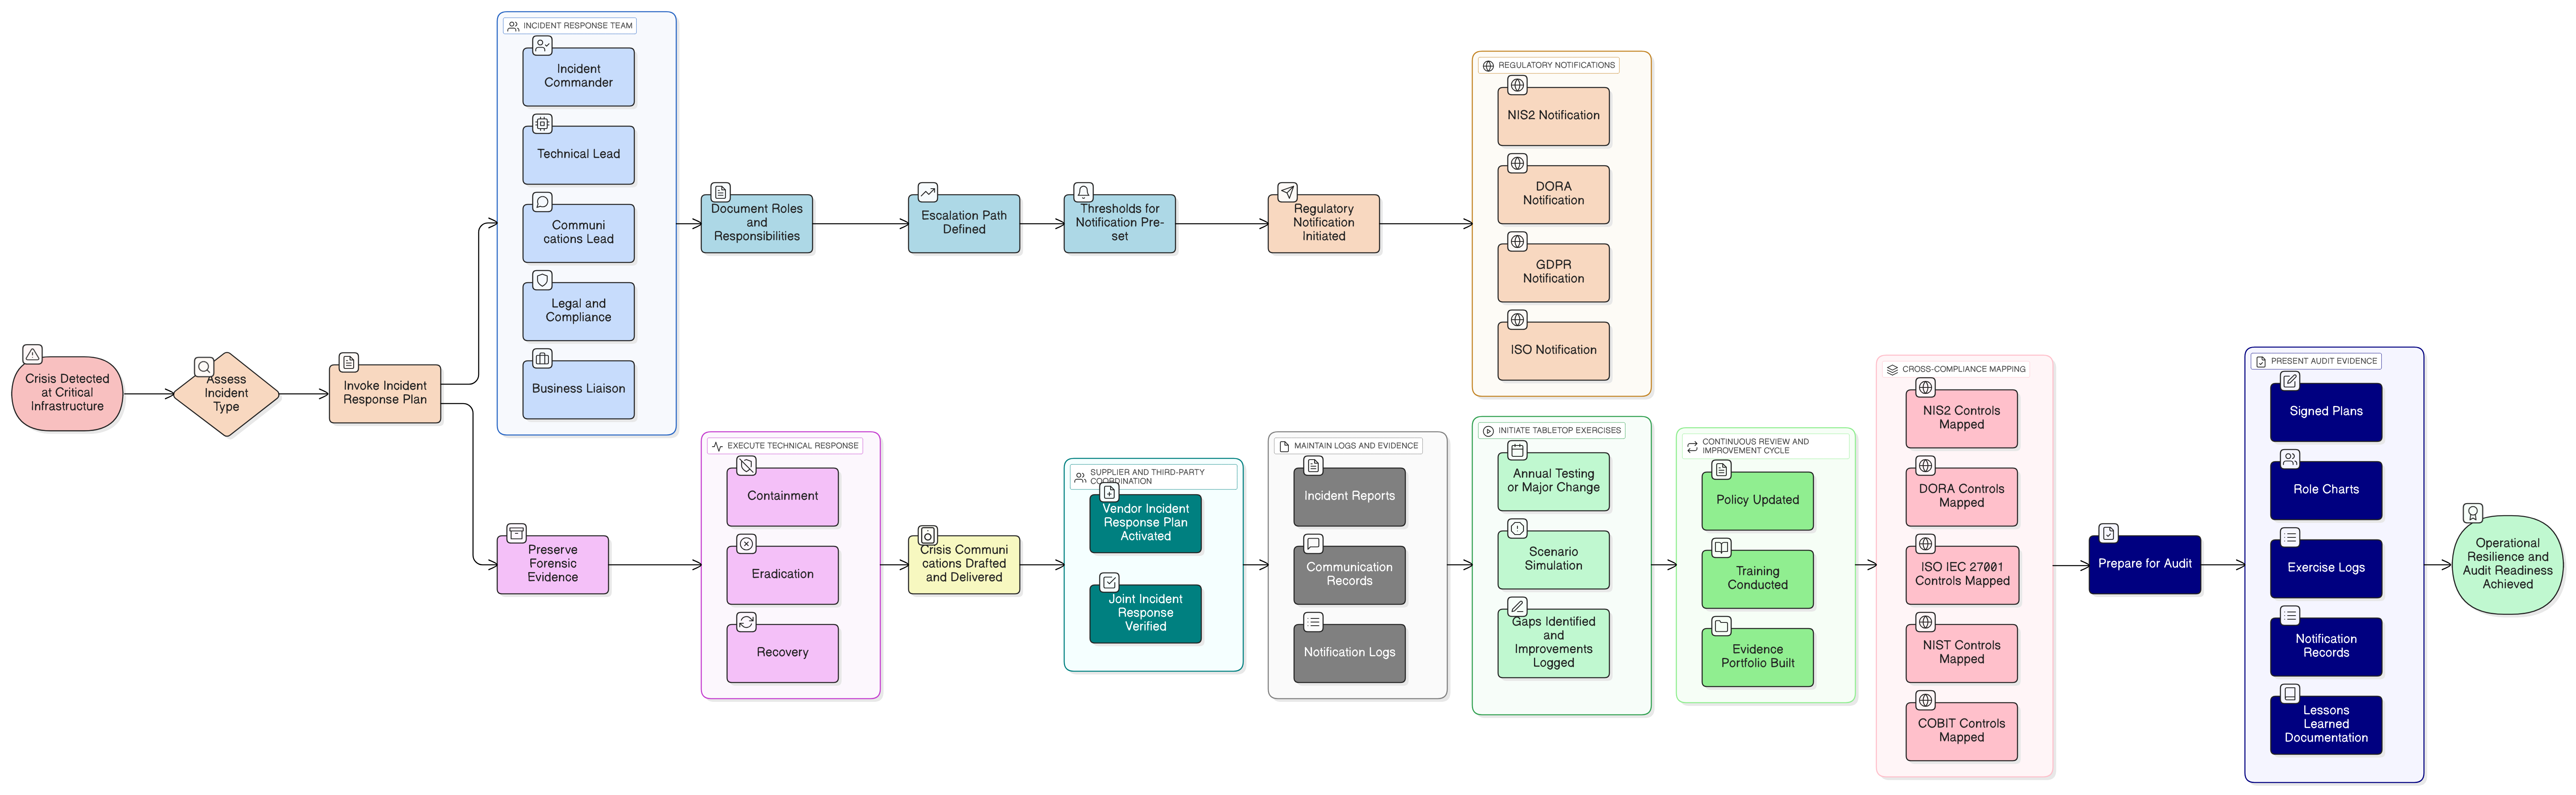
Η υποχρέωση κοινοποίησης εντός 24 ωρών της Οδηγίας NIS2 αλλάζει τους κανόνες. Αυτός ο οριστικός οδηγός δείχνει σε CISOs και ελεγκτές πώς να σχεδιάσουν ένα ανθεκτικό, συμβατό Σχέδιο Αντιμετώπισης Περιστατικών που αντέχει στον κανονιστικό έλεγχο και σε πραγματικές επιθέσεις, αξιοποιώντας τις πολιτικές και τα εργαλεία διασταυρούμενης συμμόρφωσης της Clarysec.
Μια επίθεση ransomware εκδηλώνεται κατά τη διάρκεια συνεδρίασης του Διοικητικού Συμβουλίου. Τα αντίγραφα ασφαλείας σας λειτουργούν, αλλά λειτουργεί και η ασφάλειά σας; Δείτε πώς να εφαρμόσετε τους ελέγχους ανθεκτικότητας του ISO/IEC 27001:2022, ώστε να διατηρείτε την ασφάλεια υπό πίεση, να ικανοποιείτε τις απαιτήσεις των ελεγκτών και να καλύπτετε τις αυστηρές απαιτήσεις DORA και NIS2 με τον εξειδικευμένο οδικό χάρτη της Clarysec.
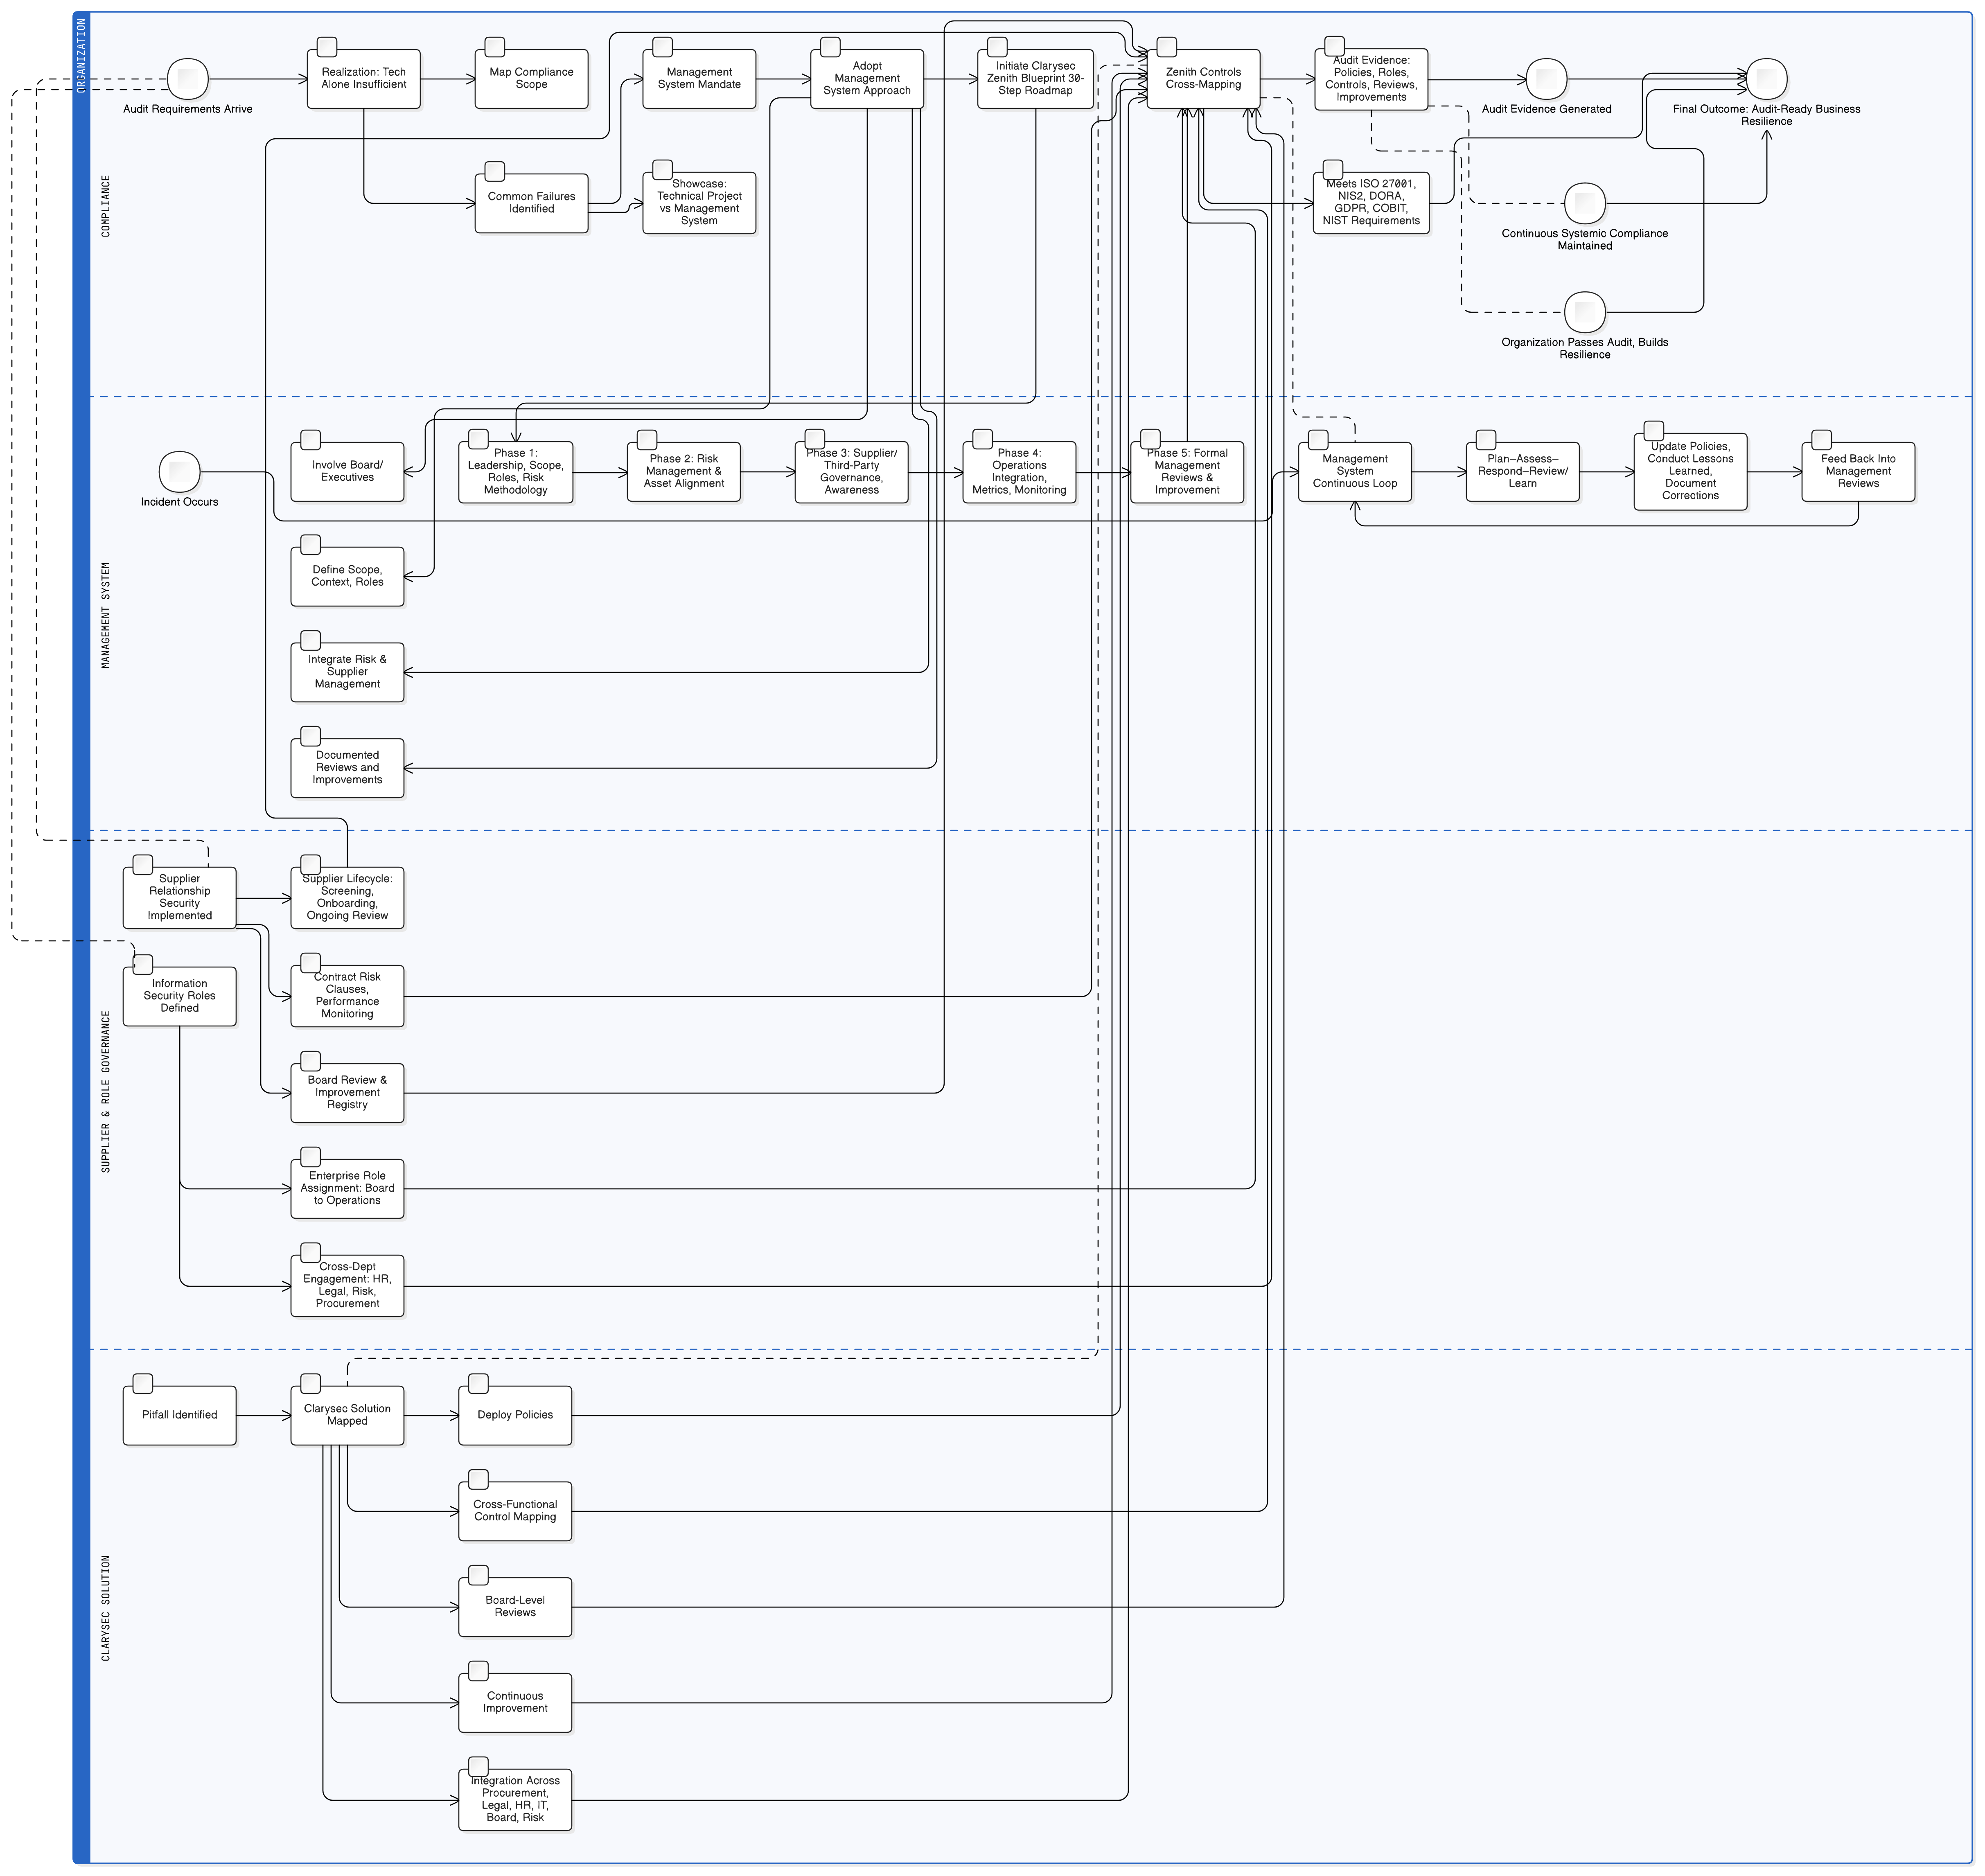
Οι αποτυχίες ελέγχου δεν προκαλούνται από αδύναμα τείχη προστασίας· προκύπτουν όταν η συμμόρφωση αντιμετωπίζεται ως τεχνική λίστα ελέγχου. Ανακαλύψτε τις στρατηγικές συστήματος διαχείρισης της Clarysec, τους αντιστοιχισμένους ελέγχους και τις εφαρμόσιμες πολιτικές για ομαλή συμμόρφωση με ISO 27001, NIS2 και DORA.
Ενοποιήστε τη στρατηγική αντιμετώπισης περιστατικών για συμμόρφωση με NIS2, DORA και ISO/IEC 27001:2022, αξιοποιώντας τις δοκιμασμένες πρακτικές, τις εφαρμόσιμες αντιστοιχίσεις και τις ισχυρές πολιτικές της Clarysec. Περιλαμβάνει ρεαλιστικά σενάρια, πρακτικούς καταλόγους ελέγχου και βήματα παραγωγής τεκμηρίων για ετοιμότητα ελέγχου.
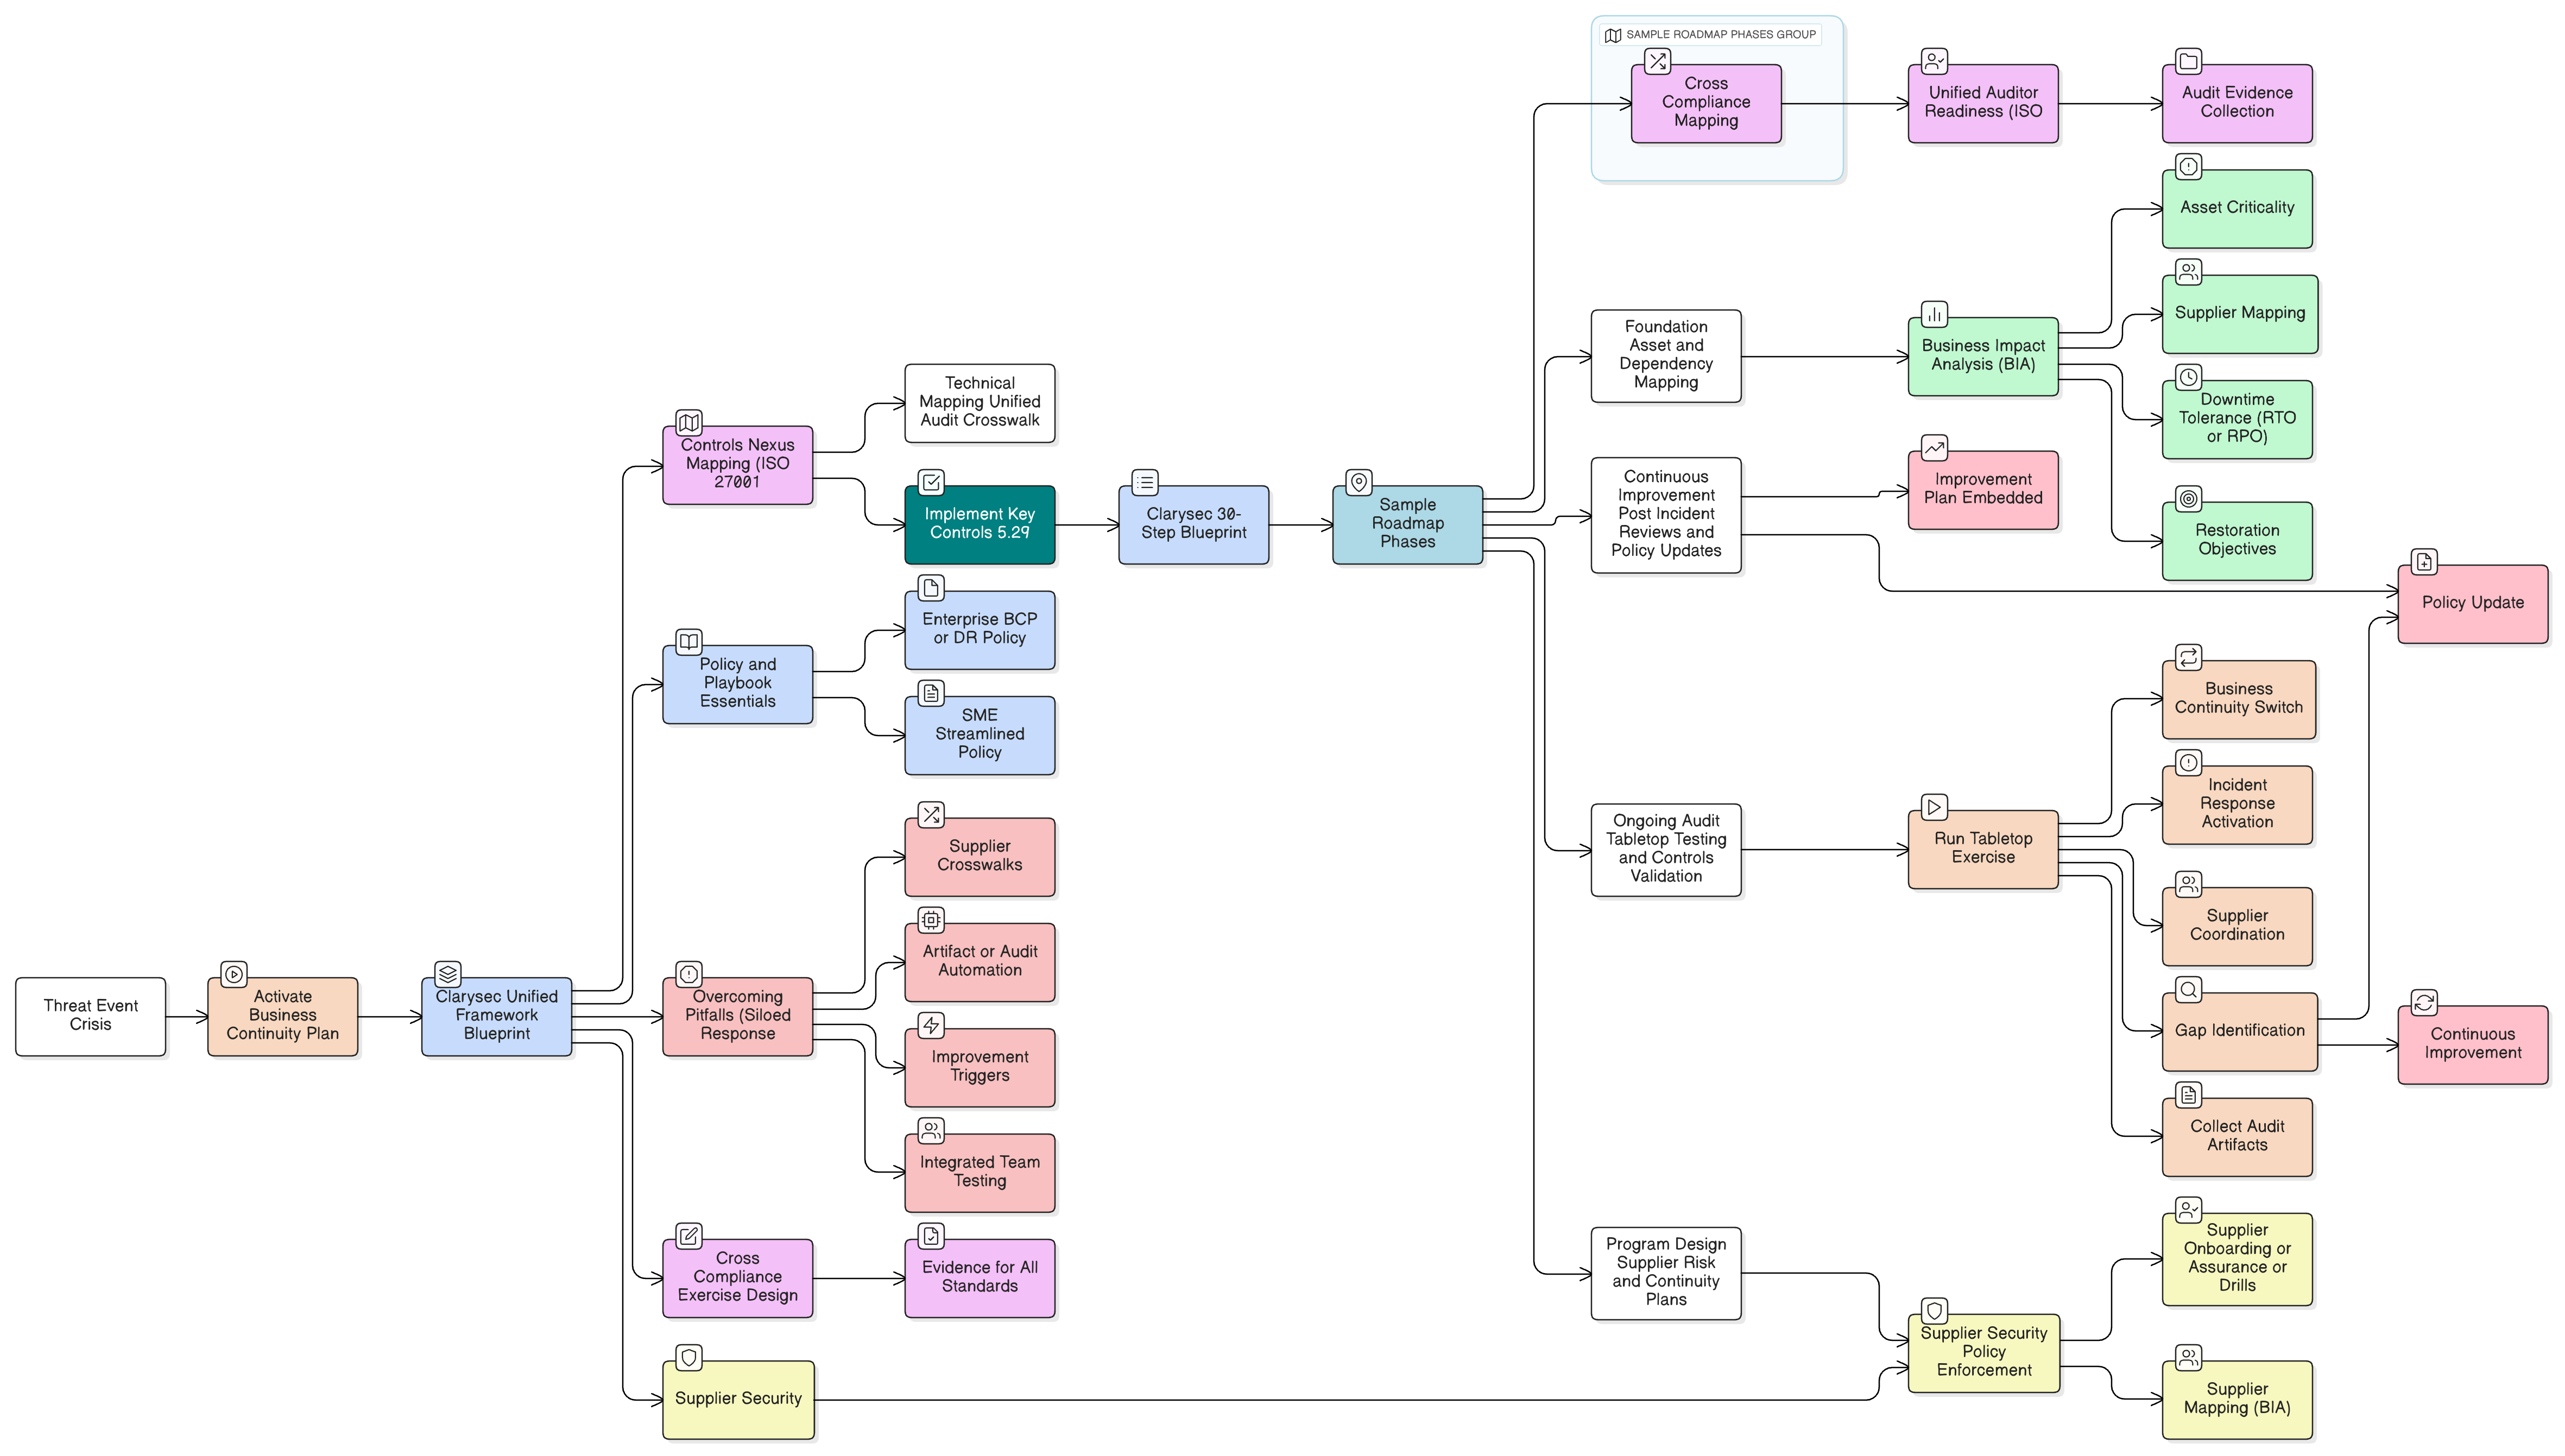
Οι CISO και οι επικεφαλής συμμόρφωσης αντιμετωπίζουν νέα επιτακτικότητα λόγω DORA και NIS2. Αυτός ο βασικός οδηγός της Clarysec δείχνει πώς να οικοδομήσετε ισχυρή επιχειρησιακή ανθεκτικότητα σε σχέδια, μέτρα ελέγχου, διαχείριση προμηθευτών και επιθεωρήσεις, ενοποιώντας διεθνή πρότυπα με δοκιμασμένα βήματα υλοποίησης.