
ISO 27001 SoA για ετοιμότητα έναντι NIS2 και DORA
Μάθετε πώς να χρησιμοποιείτε τη Δήλωση Εφαρμοσιμότητας του ISO 27001 ως γέφυρα έτοιμη για έλεγχο μεταξύ NIS2, DORA, GDPR, αντιμετώπισης κινδύνων, προμηθευτών, απόκρισης σε περιστατικά και τεκμηρίων.
Articles tagged with "Καταγραφή Και Παρακολούθηση"
Μάθετε πώς να χρησιμοποιείτε τη Δήλωση Εφαρμοσιμότητας του ISO 27001 ως γέφυρα έτοιμη για έλεγχο μεταξύ NIS2, DORA, GDPR, αντιμετώπισης κινδύνων, προμηθευτών, απόκρισης σε περιστατικά και τεκμηρίων.

Πρακτικός οδηγός για Υπευθύνους Ασφάλειας Πληροφοριών σχετικά με τη χαρτογράφηση της απόκρισης σε περιστατικά κατά NIST SP 800-61 και NIST CSF 2.0 σε τεκμήρια ISO/IEC 27001:2022, NIS2, DORA και GDPR. Περιλαμβάνει ρήτρες πολιτικών, χαρτογραφήσεις ελέγχων, χρονοδιαγράμματα αναφοράς, πακέτα τεκμηρίων και οδηγίες για την εργαλειοθήκη Clarysec.
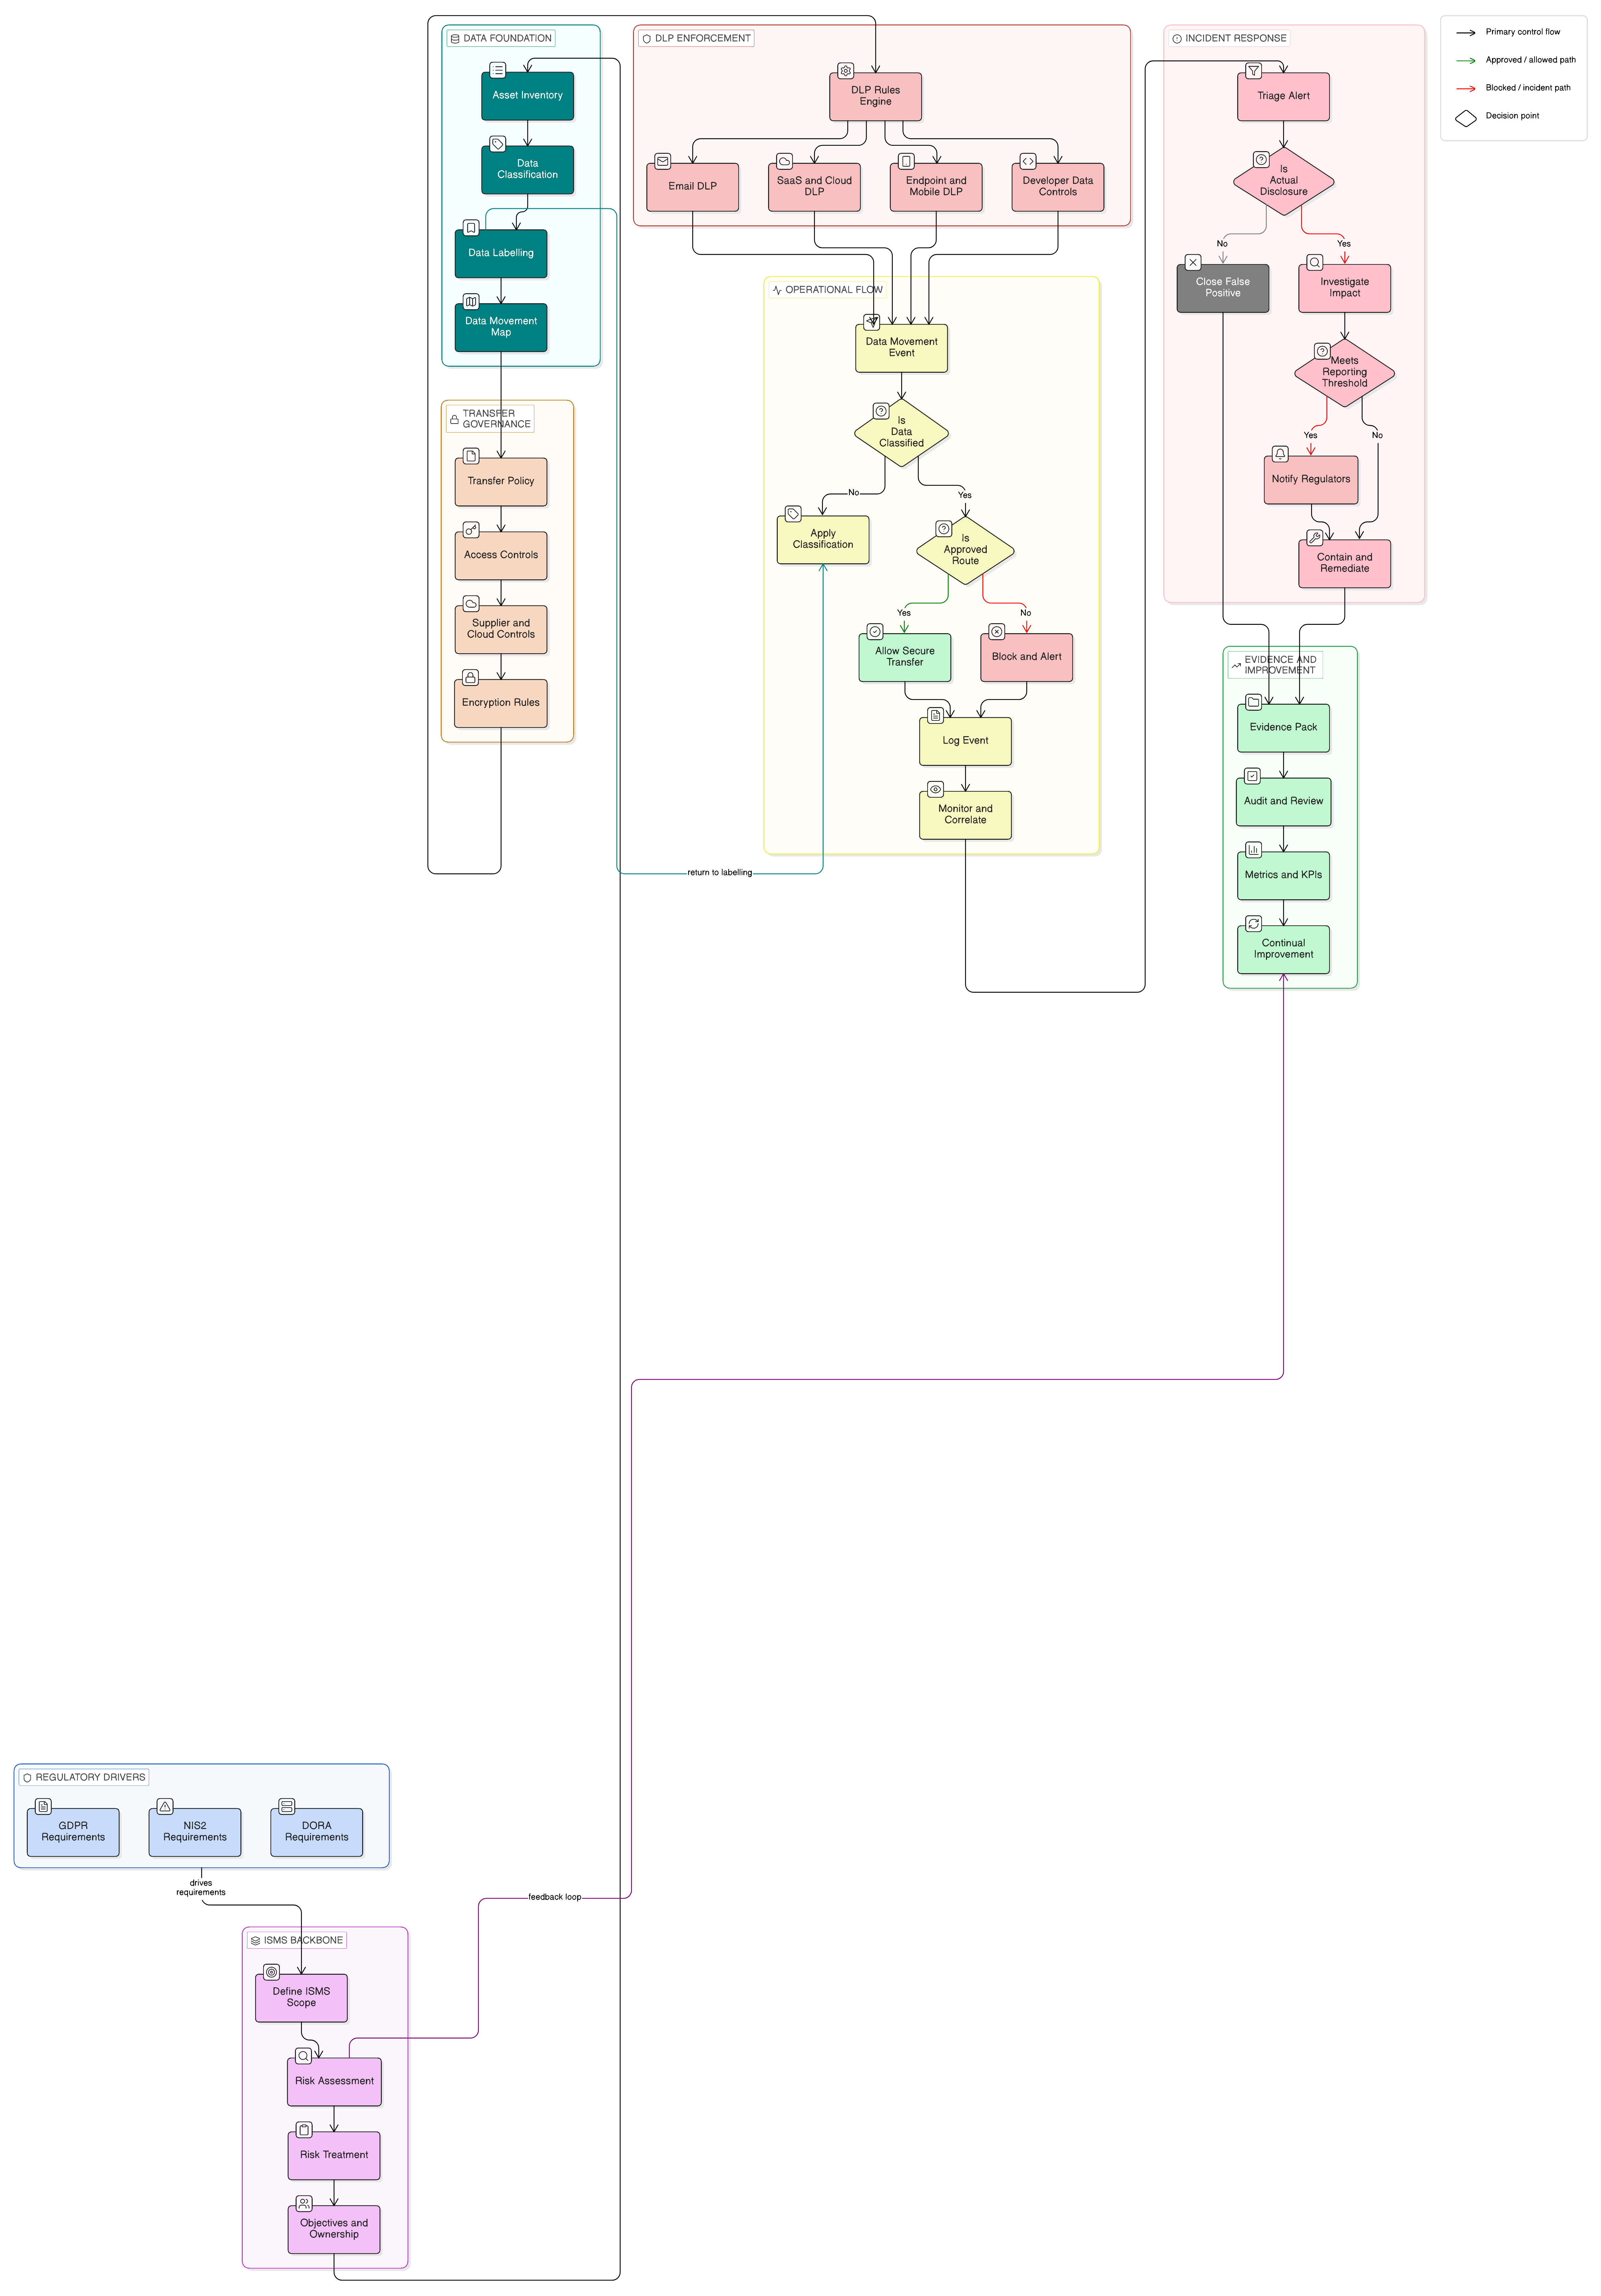
Η Πρόληψη Απώλειας Δεδομένων δεν είναι πλέον μια απομονωμένη ρύθμιση εργαλείου. Το 2026, οι CISO χρειάζονται ένα πρόγραμμα DLP που καθοδηγείται από πολιτικές και τεκμηριώνεται με ελεγκτικά τεκμήρια, συνδέοντας ταξινόμηση δεδομένων, ασφαλή μεταφορά, καταγραφή, αντιμετώπιση περιστατικών, διακυβέρνηση προμηθευτών και ελέγχους ISO/IEC 27001:2022 με το GDPR Article 32, το NIS2 και το DORA.
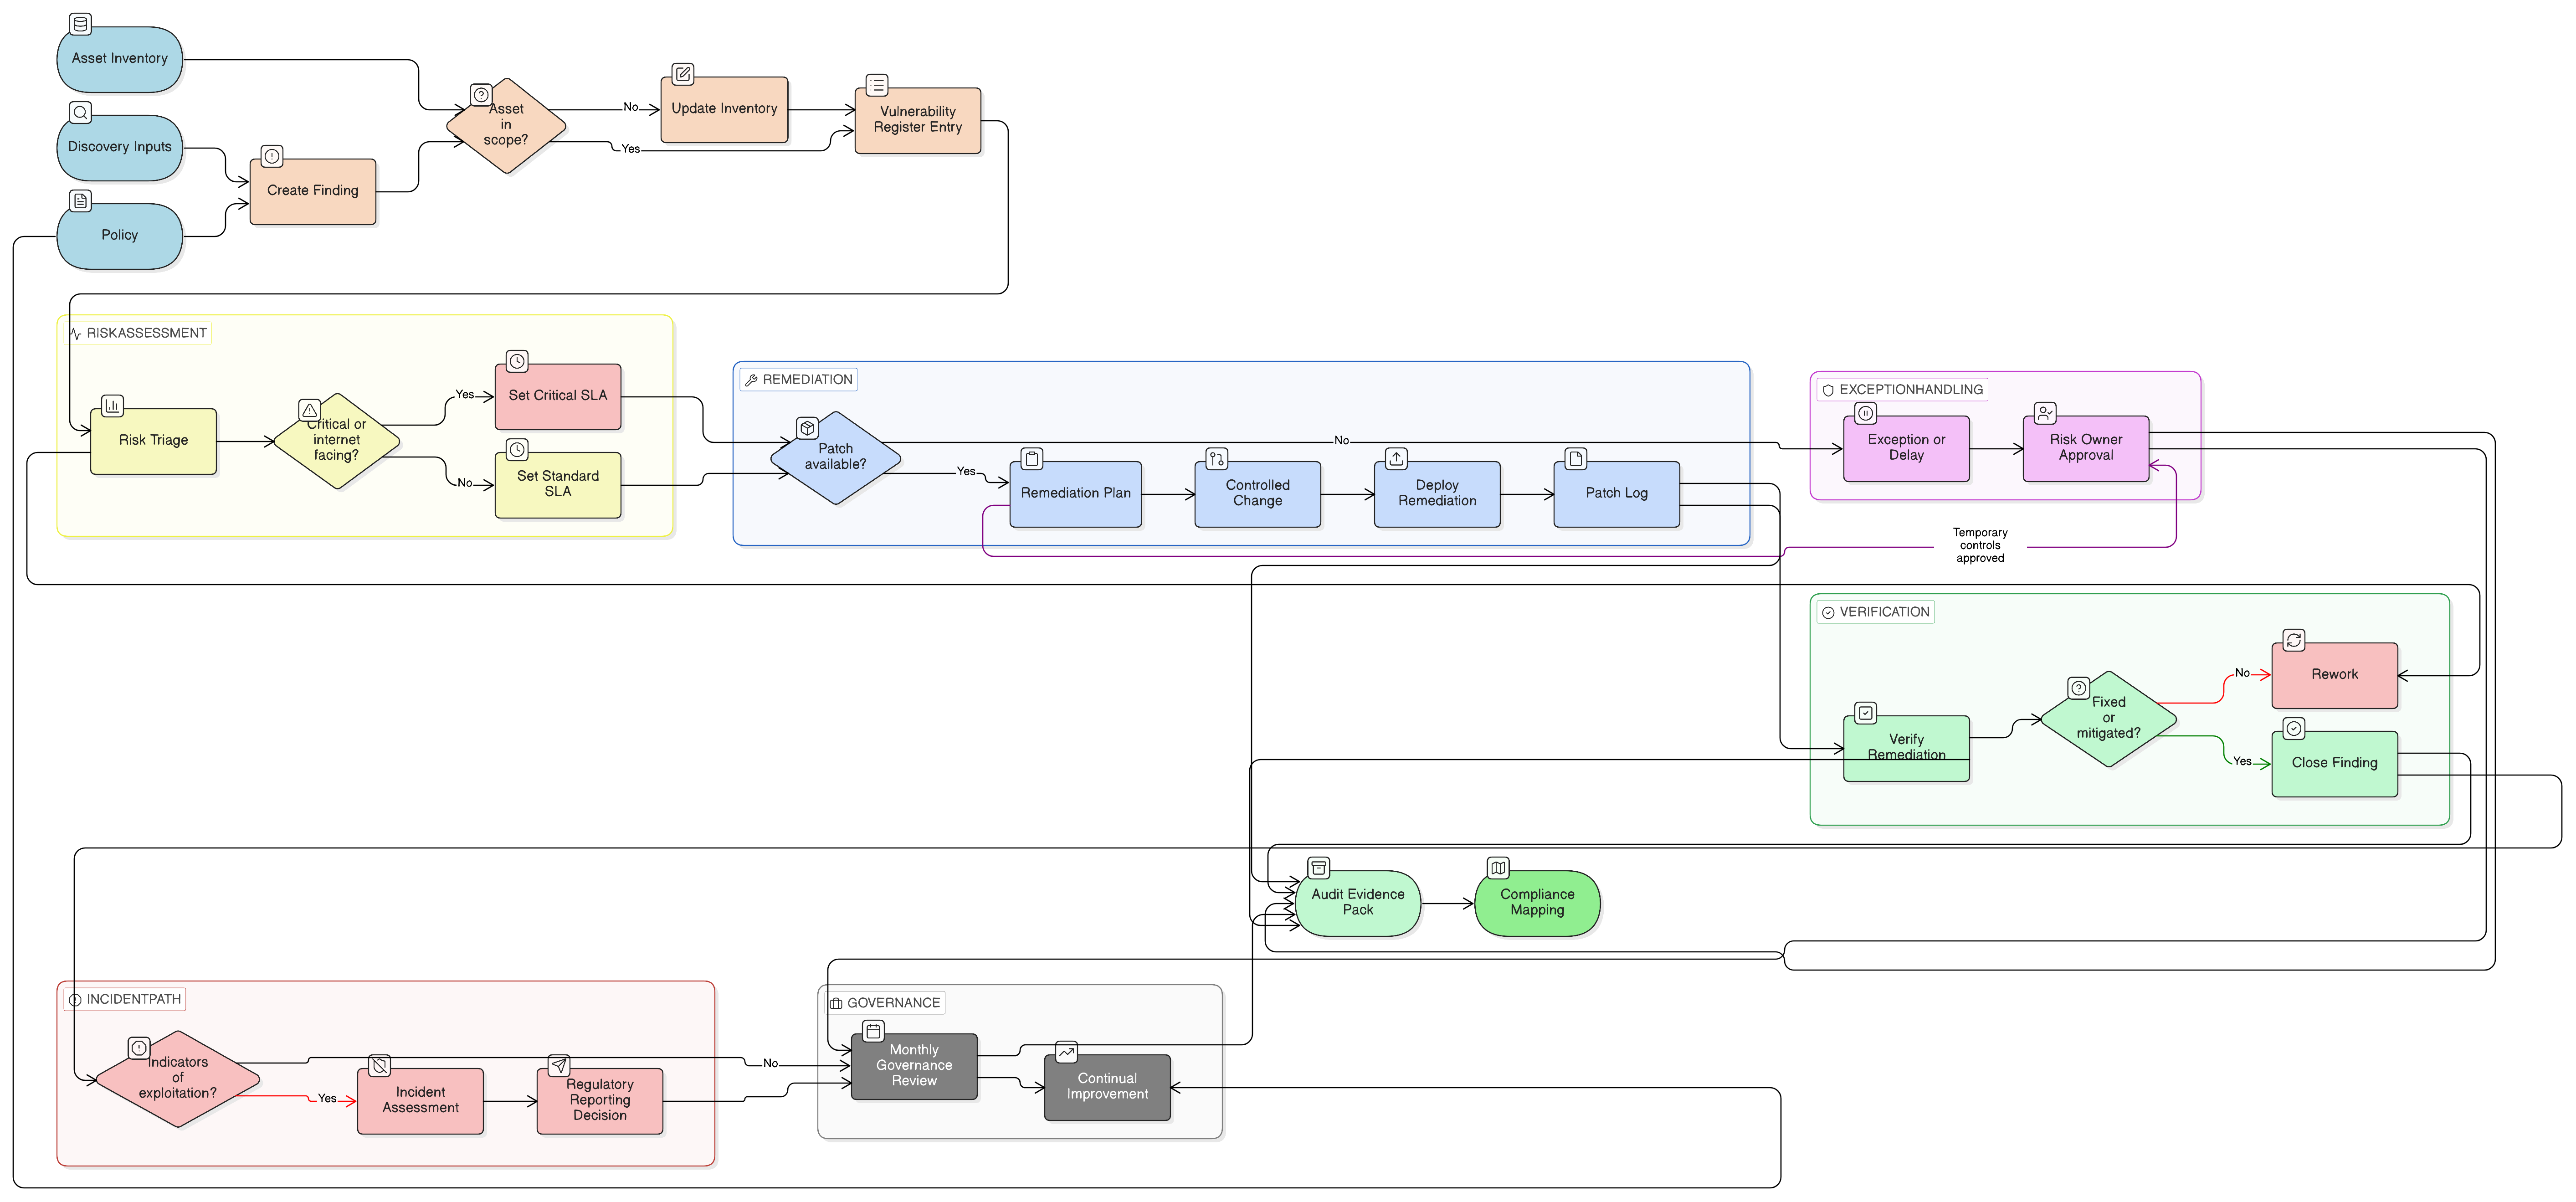
Πρακτικός οδηγός για τον Επικεφαλής Ασφάλειας Πληροφοριών σχετικά με τη μετατροπή σαρώσεων ευπαθειών, αρχείων καταγραφής διορθώσεων, αποφάσεων κινδύνου και εξαιρέσεων σε ελεγκτικά τεκμήρια για ISO 27001:2022, NIS2, DORA, GDPR και COBIT 2019.
Το παρόν ολοκληρωμένο άρθρο παρέχει έναν οδηγό βάσει σεναρίων για τους Υπευθύνους Ασφάλειας Πληροφοριών σχετικά με τη θέσπιση ικανότητας ετοιμότητας ψηφιακής διερεύνησης που ανταποκρίνεται στις αυστηρές κανονιστικές και ελεγκτικές απαιτήσεις των NIS2, DORA, ISO 27001 και GDPR.

Ένας πρακτικός οδηγός για CISO σχετικά με τη διακυβέρνηση αγωγών CI/CD ως ελέγξιμων συστημάτων εφοδιαστικής αλυσίδας λογισμικού, με προέλευση build, σκληρυμένους runners, υπογεγραμμένα τεχνουργήματα, τεκμήρια διάθεσης σε παραγωγή και αντιστοιχίσεις πολιτικών Clarysec.

Η υποχρέωση κοινοποίησης εντός 24 ωρών της Οδηγίας NIS2 αλλάζει τους κανόνες. Αυτός ο οριστικός οδηγός δείχνει σε CISOs και ελεγκτές πώς να σχεδιάσουν ένα ανθεκτικό, συμβατό Σχέδιο Αντιμετώπισης Περιστατικών που αντέχει στον κανονιστικό έλεγχο και σε πραγματικές επιθέσεις, αξιοποιώντας τις πολιτικές και τα εργαλεία διασταυρούμενης συμμόρφωσης της Clarysec.
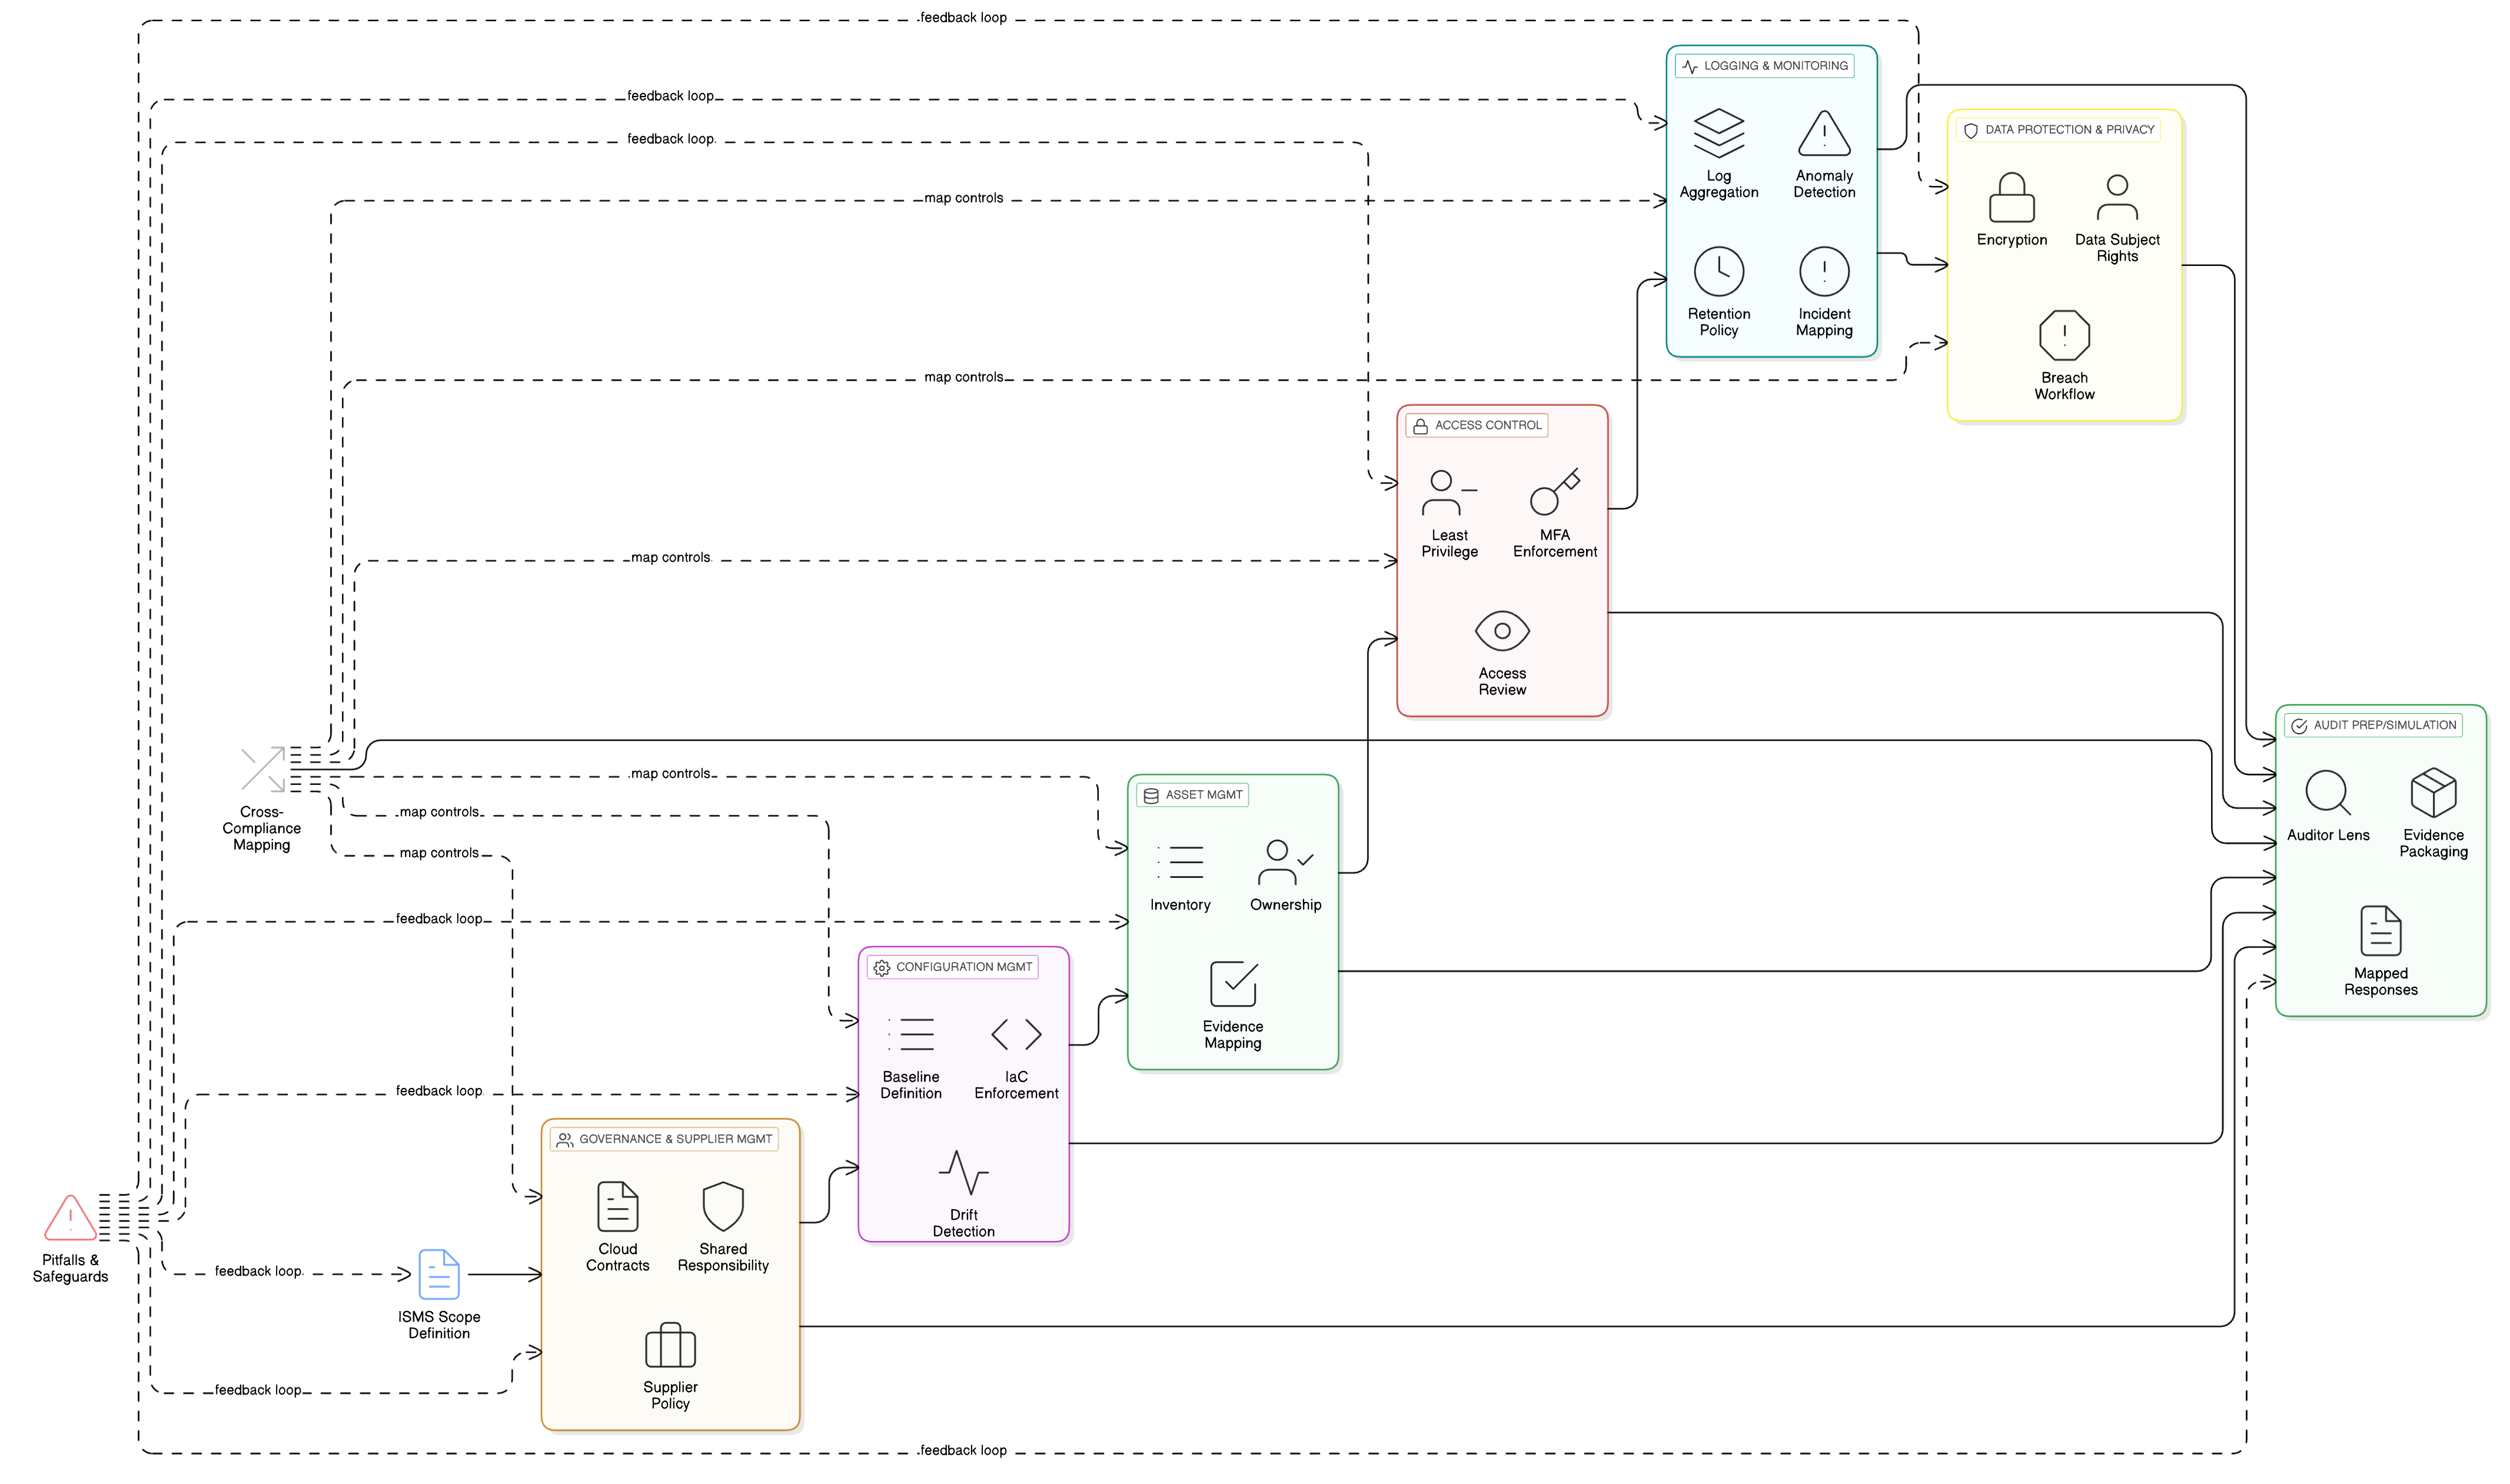
Επικεφαλής ασφάλειας πληροφοριών, υπεύθυνοι συμμόρφωσης και αρχιτέκτονες νέφους: δείτε πώς εφαρμόζονται στην πράξη οι έλεγχοι νέφους του ISO 27001:2022 για διαρκή συμμόρφωση. Πραγματικά παραδείγματα, πίνακες τεχνικής χαρτογράφησης και εφαρμόσιμα blueprints από την Clarysec ενοποιούν την ασφάλεια, τη διακυβέρνηση και την ετοιμότητα ελέγχου σε πολλαπλά πλαίσια.

Η ασφάλεια δικτύου είναι κρίσιμη για τη συμμόρφωση με το ISO 27001 και την NIS2, καθώς στηρίζει τη διαχείριση κινδύνων, την ανθεκτικότητα και την κανονιστική διασφάλιση των σύγχρονων οργανισμών.