#Προστασία Δεδομένων
Articles tagged with "Προστασία Δεδομένων"
79 articles
Πρακτικός οδηγός για CISO σχετικά με τη χαρτογράφηση τεκμηρίων βασιζόμενου μέρους του EU Digital Identity Wallet σε ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 και COBIT 2019, με χρήση πολιτικών και εργαλείων της Clarysec.
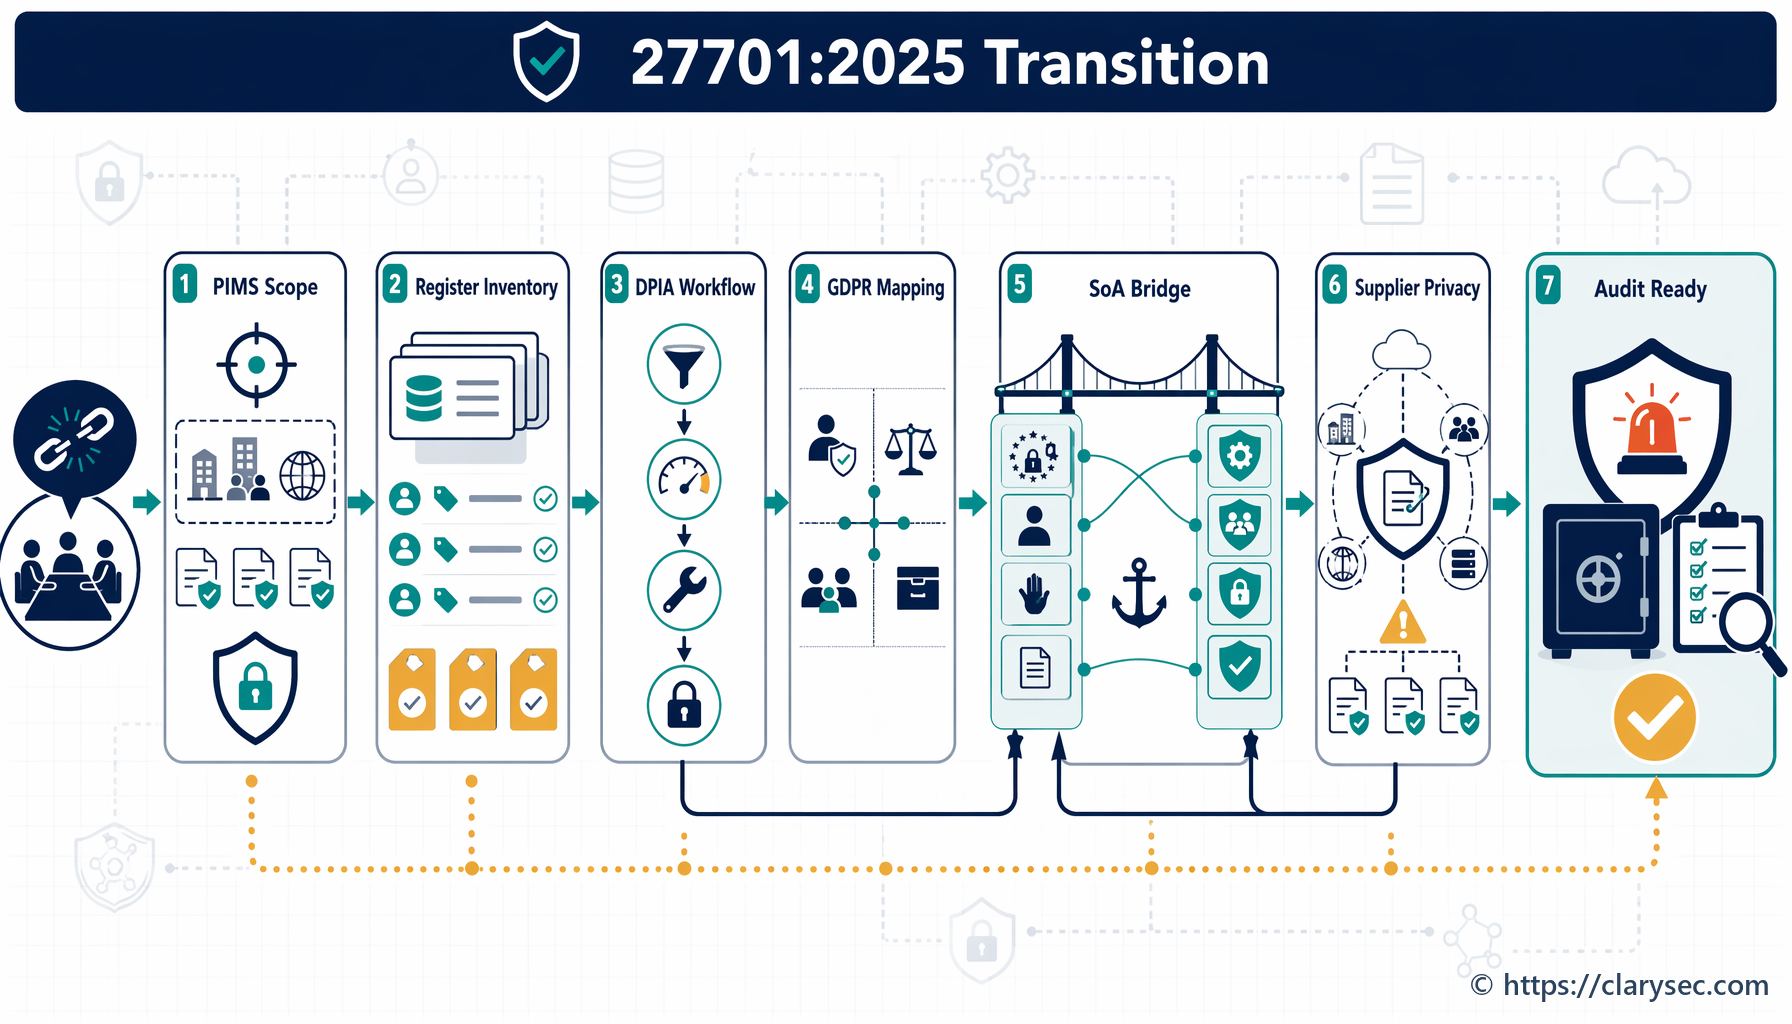
Ένας πρακτικός, τεκμηριωμένος οδικός χάρτης για τη μετάβαση από κατακερματισμένη συμμόρφωση με το GDPR σε ένα ολοκληρωμένο Σύστημα Διαχείρισης Πληροφοριών Ιδιωτικότητας ISO/IEC 27701:2025, βασισμένο στο ISO/IEC 27001:2022, στις πολιτικές PIMS της Clarysec, στις ροές εργασίας DPIA, στη διακυβέρνηση ιδιωτικότητας προμηθευτών και στη διαπλαισιακή χαρτογράφηση συμμόρφωσης.
Μάθετε πώς να δημιουργείτε έναν κύκλο ελέγχου και ανασκόπησης της διοίκησης για ISO 27701:2025 PIMS, ο οποίος αποδεικνύει τη λογοδοσία βάσει του GDPR με τεκμήρια, CAPA, αποφάσεις της ηγεσίας και χαρτογράφηση συμμόρφωσης μεταξύ πλαισίων.
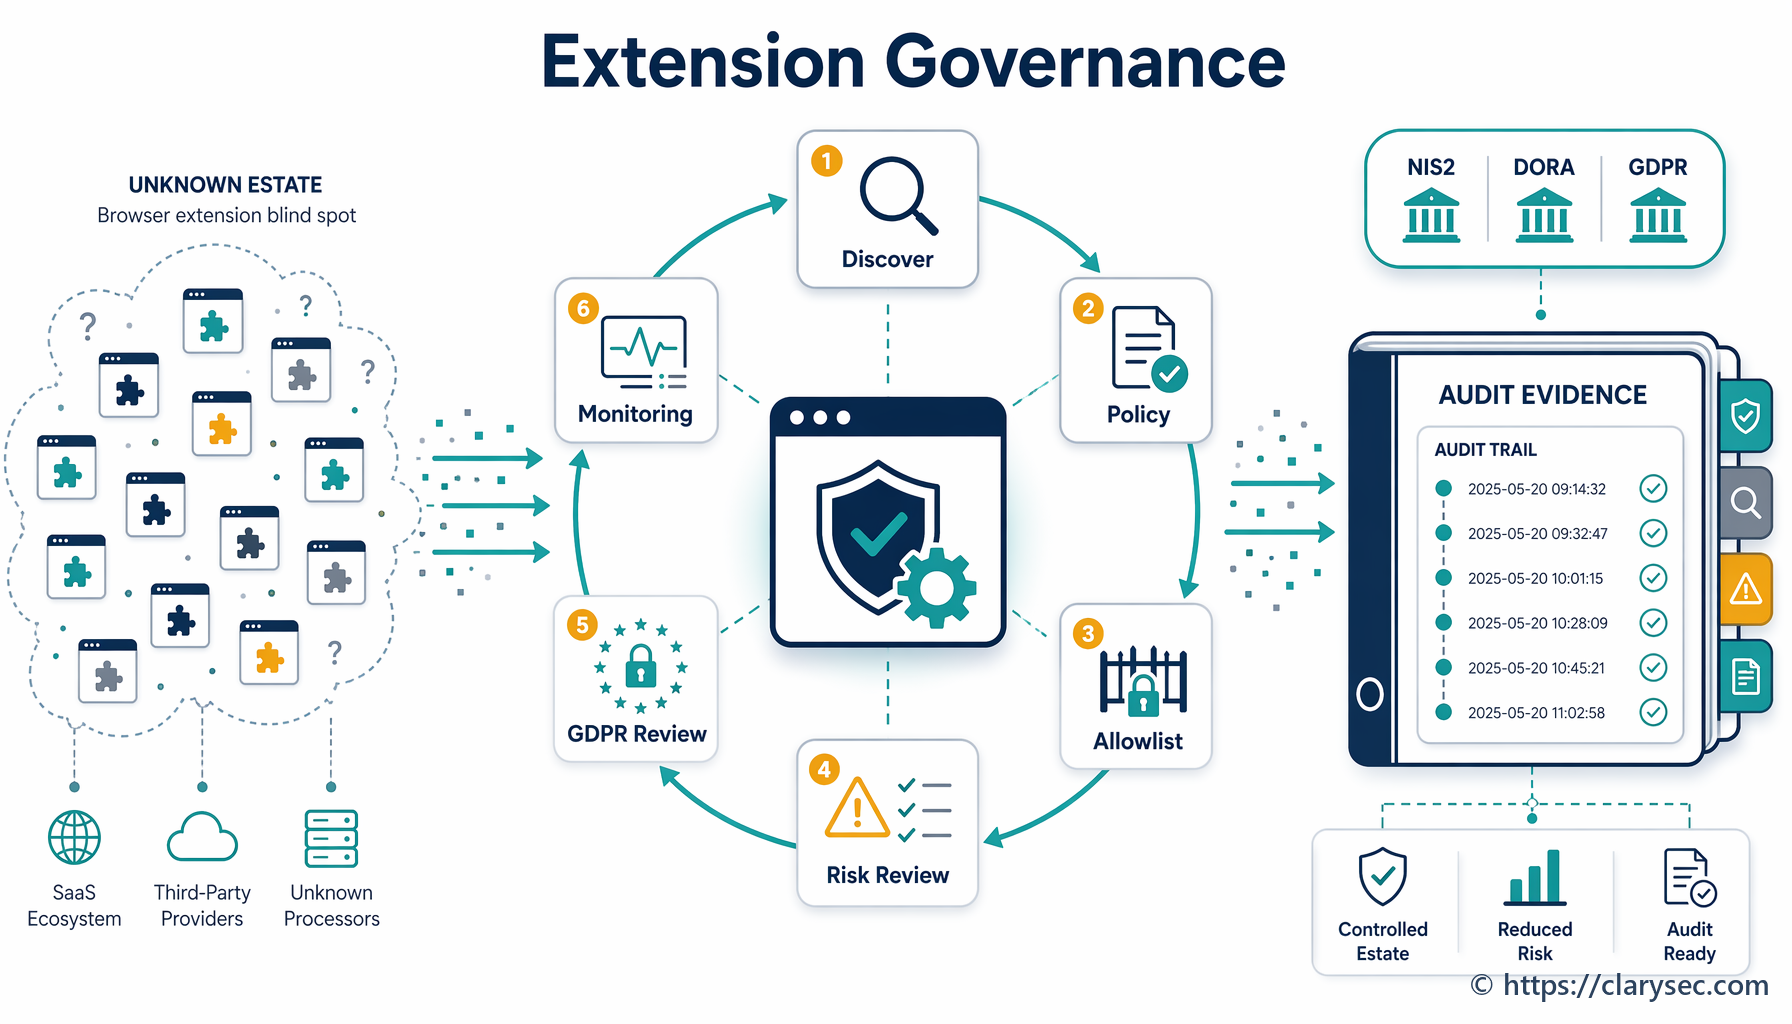
Ένα πρακτικό μοντέλο διακυβέρνησης κατά ISO/IEC 27001:2022 για τον κίνδυνο από επεκτάσεις προγράμματος περιήγησης, αντιστοιχισμένο με την κυβερνοϋγιεινή NIS2, τον κίνδυνο ΤΠΕ DORA και τα ελεγκτικά τεκμήρια GDPR.
Η έξοδος από σχέση με εκτελούντα την επεξεργασία είναι το σημείο όπου συγκλίνουν η διαχείριση προμηθευτών, η διακυβέρνηση ιδιωτικότητας, η αποχώρηση από υπηρεσίες νέφους και τα ελεγκτικά τεκμήρια. Μάθετε πώς να δημιουργήσετε ροή εργασίας πιστοποιητικού διαγραφής που υποστηρίζει τη συμμόρφωση με GDPR, DORA, ISO/IEC 27701:2025 και ISO/IEC 27001:2022.
Η ανασκόπηση από τη διοίκηση της ρήτρας 9.3 του ISO/IEC 27001:2022 γίνεται ο πρακτικός μηχανισμός τεκμηρίωσης προς το Διοικητικό Συμβούλιο για την απόδειξη της εποπτείας της κυβερνοασφάλειας στο πλαίσιο NIS2 και DORA. Ο οδηγός δείχνει πώς οι CISOs, οι διευθυντές συμμόρφωσης, οι ελεγκτές και οι υπεύθυνοι μπορούν να μετατρέψουν πρακτικά ανασκόπησης, KPIs, περιστατικά, κινδύνους και διορθωτικές ενέργειες σε ισχυρά τεκμηριωμένα τεκμήρια διακυβέρνησης.
Πρακτικός οδηγός για ελέγξιμη διακυβέρνηση από κοινού υπευθύνων επεξεργασίας βάσει του Άρθρου 26 GDPR, με χρήση του ISO/IEC 27701:2025, των μητρώων PIMS της Clarysec, συμβάσεων, ροών εργασίας δικαιωμάτων, εγχειριδίων απόκρισης σε παραβιάσεις και χαρτογράφησης συμμόρφωσης μεταξύ πλαισίων.
Πρακτικός οδηγός της Clarysec για CISO, DPO, ελεγκτές και ιδιοκτήτες επιχειρησιακών διεργασιών σχετικά με τη διακυβέρνηση της ανωνυμοποίησης και του κινδύνου επαναταυτοποίησης βάσει ISO 27701:2025, λογοδοσίας κατά GDPR, ISO/IEC 27001:2022 και απαιτήσεων πολλαπλής συμμόρφωσης.
Ένας ενιαίος οδηγός για CISO σχετικά με τη Διαχείριση Στάσης Ασφάλειας Δεδομένων το 2026, που δείχνει πώς η ανακάλυψη ευαίσθητων δεδομένων, η έκθεση πρόσβασης και ο κίνδυνος δεδομένων στο υπολογιστικό νέφος μετατρέπονται σε επαναχρησιμοποιήσιμα τεκμήρια για ISO/IEC 27001:2022, NIS2, DORA και GDPR.