#Προστασία Δεδομένων
Articles tagged with "Προστασία Δεδομένων"
79 articles
Ένας πρακτικός οδηγός για CISO και ομάδες συμμόρφωσης Ανθρώπινου Δυναμικού σχετικά με τη διακυβέρνηση δεδομένων προσωπικού χαρακτήρα εργαζομένων βάσει GDPR, ISO/IEC 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 και COBIT 2019.
Πρακτικός οδηγός για CISO, επικεφαλής συμμόρφωσης και υπευθύνους επιχειρησιακών λειτουργιών που χρειάζονται τεκμηριωμένα τεκμήρια ISO 27001 για λογοδοσία της διοίκησης βάσει NIS2, διακυβέρνηση DORA, εποπτεία προμηθευτών και ασφάλεια της επεξεργασίας βάσει GDPR Article 32.
Τα αρχεία καταγραφής ασφάλειας είναι κρίσιμα για την απόκριση σε περιστατικά, αλλά συχνά περιέχουν δεδομένα προσωπικού χαρακτήρα. Αυτό το εγχειρίδιο δείχνει πώς εφαρμόζεται διακυβέρνηση αρχείων καταγραφής σε GDPR, ISO 27701, NIS2 και DORA.
Πρακτικός οδηγός για Υπευθύνους Ασφάλειας Πληροφοριών και ομάδες συμμόρφωσης σχετικά με τη διακυβέρνηση ασφαλούς μεταφοράς αρχείων, την αντιστοίχιση ελέγχων ISO/IEC 27001:2022 με GDPR, NIS2 και DORA και την παραγωγή ελεγκτικών τεκμηρίων.
Ένας πρακτικός οδηγός για CISO σχετικά με τη δημιουργία πίνακα κατανομής ευθυνών στο cloud, ο οποίος τεκμηριώνει ποιος είναι υπεύθυνος για κάθε έλεγχο, ποια τεκμήρια απαιτούνται και πώς διέπονται οι πάροχοι υπηρεσιών cloud και οι υπεργολάβοι επεξεργασίας στο πλαίσιο των ISO/IEC 27001:2022, NIS2, DORA και GDPR.
Οδηγός βάσει σεναρίων για τη θέσπιση διακυβέρνησης πρόσβασης σε δεδομένα προσωπικού χαρακτήρα με ετοιμότητα ελέγχου για ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 και COBIT 2019, με πολιτικές, μητρώα, πίνακες χαρτογράφησης και πρακτικές ροές ανασκόπησης της Clarysec.
Πρακτικός οδηγός για τη μετατροπή της αρχιτεκτονικής μηδενικής εμπιστοσύνης του NIST SP 800-207 σε τεκμήρια έτοιμα για έλεγχο για ISO/IEC 27001:2022, NIS2, DORA, GDPR και ανασκοπήσεις ασφάλειας πελατών.
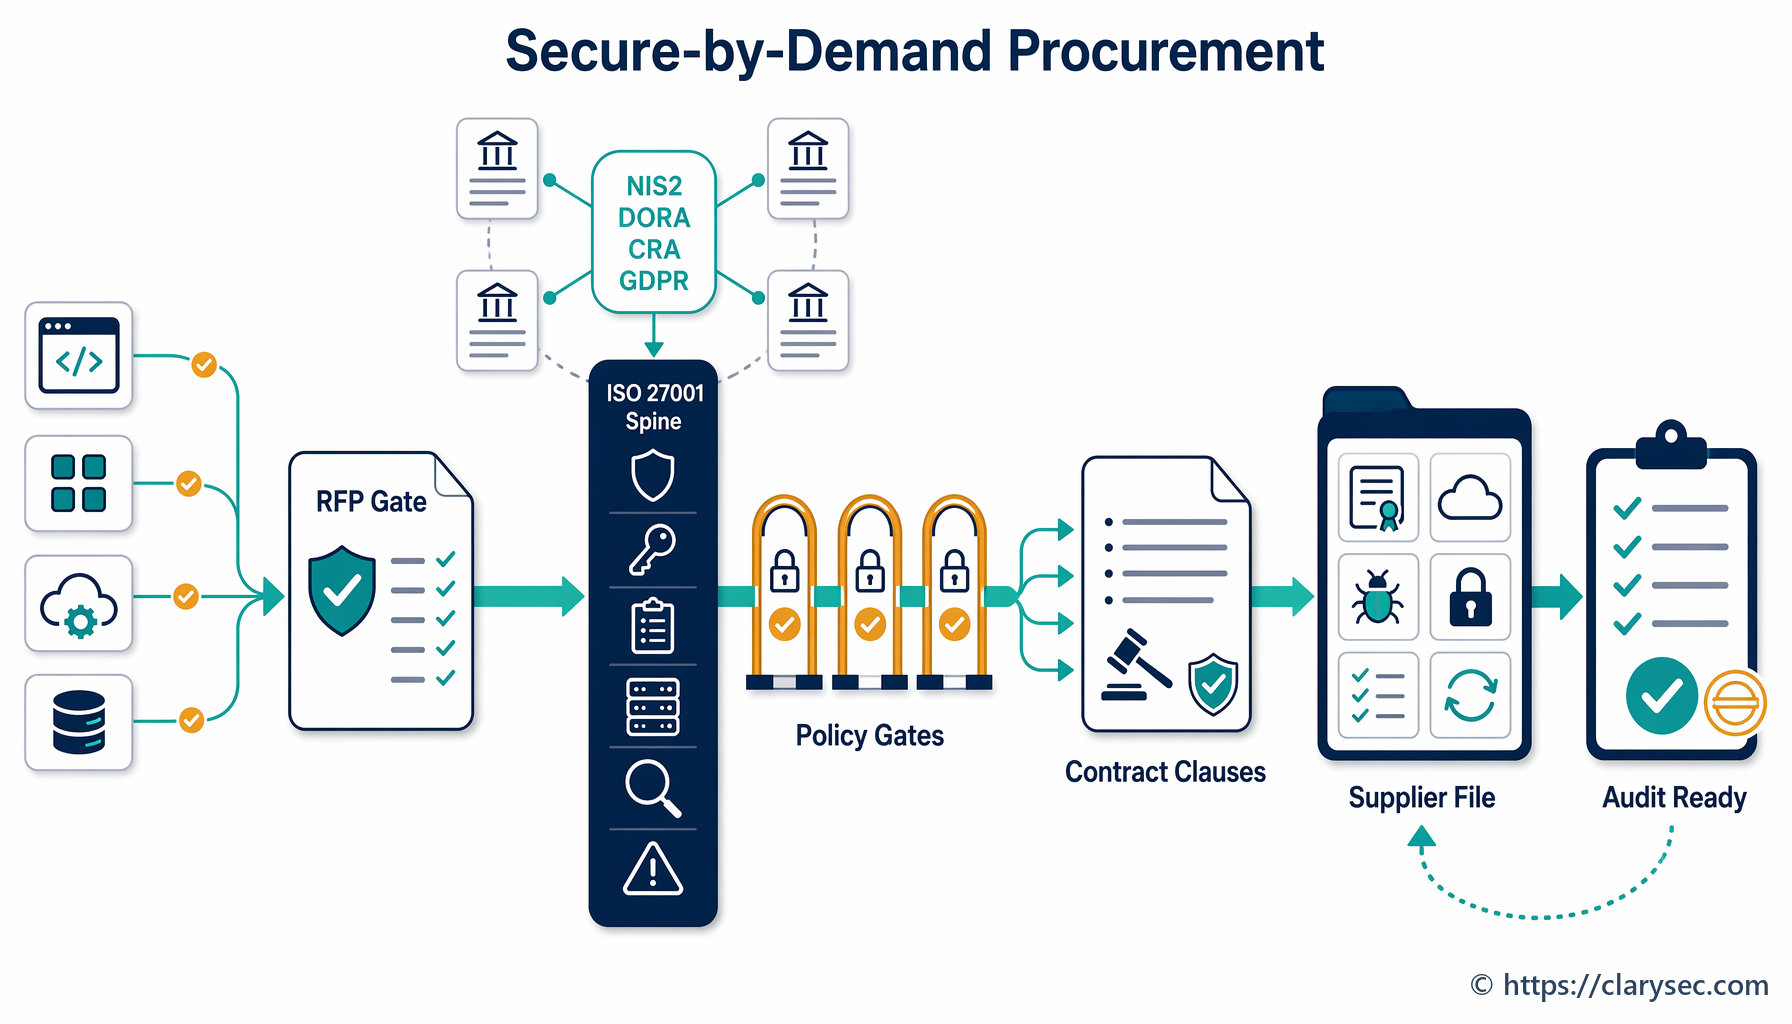
Η προμήθεια με προαπαιτούμενη ασφάλεια ενσωματώνει την ασφάλεια προμηθευτών, την ιδιωτικότητα, την ανθεκτικότητα και τη διασφάλιση προϊόντος στην ίδια την αγοραστική απόφαση. Αυτός ο βασικός οδηγός δείχνει πώς η Clarysec αντιστοιχίζει τους ελέγχους προμηθευτών του ISO/IEC 27001:2022 με τις προσδοκίες NIS2, DORA, GDPR και CRA, το NIST CSF 2.0 και τα ελεγκτικά τεκμήρια με προσανατολισμό COBIT πριν από την υπογραφή συμβάσεων.
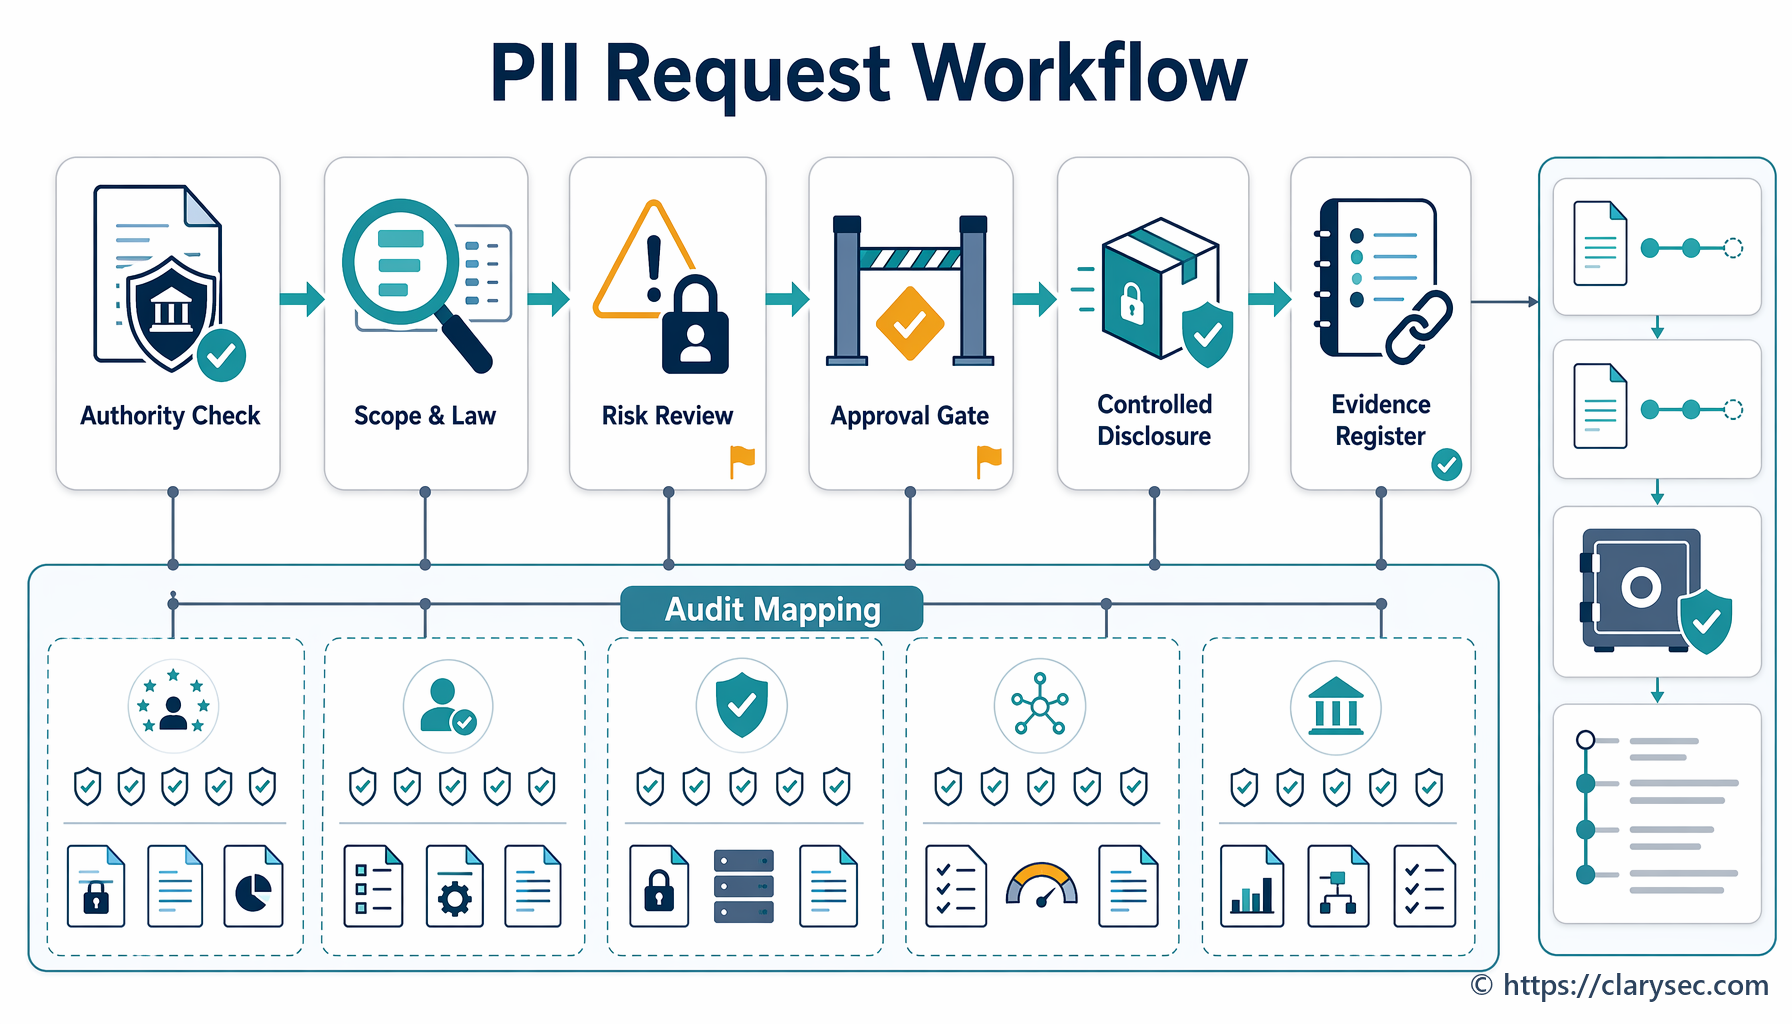
Ένα πρακτικό μοντέλο διακυβέρνησης για την επικύρωση, έγκριση, ελαχιστοποίηση, ασφαλή κοινολόγηση, καταγραφή και τεκμηρίωση αιτημάτων κοινολόγησης δεδομένων προσωπικού χαρακτήρα από διωκτικές και ρυθμιστικές αρχές βάσει GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 και των εργαλείων πολιτικών της Clarysec.