#Προστασία Δεδομένων
Articles tagged with "Προστασία Δεδομένων"
79 articles
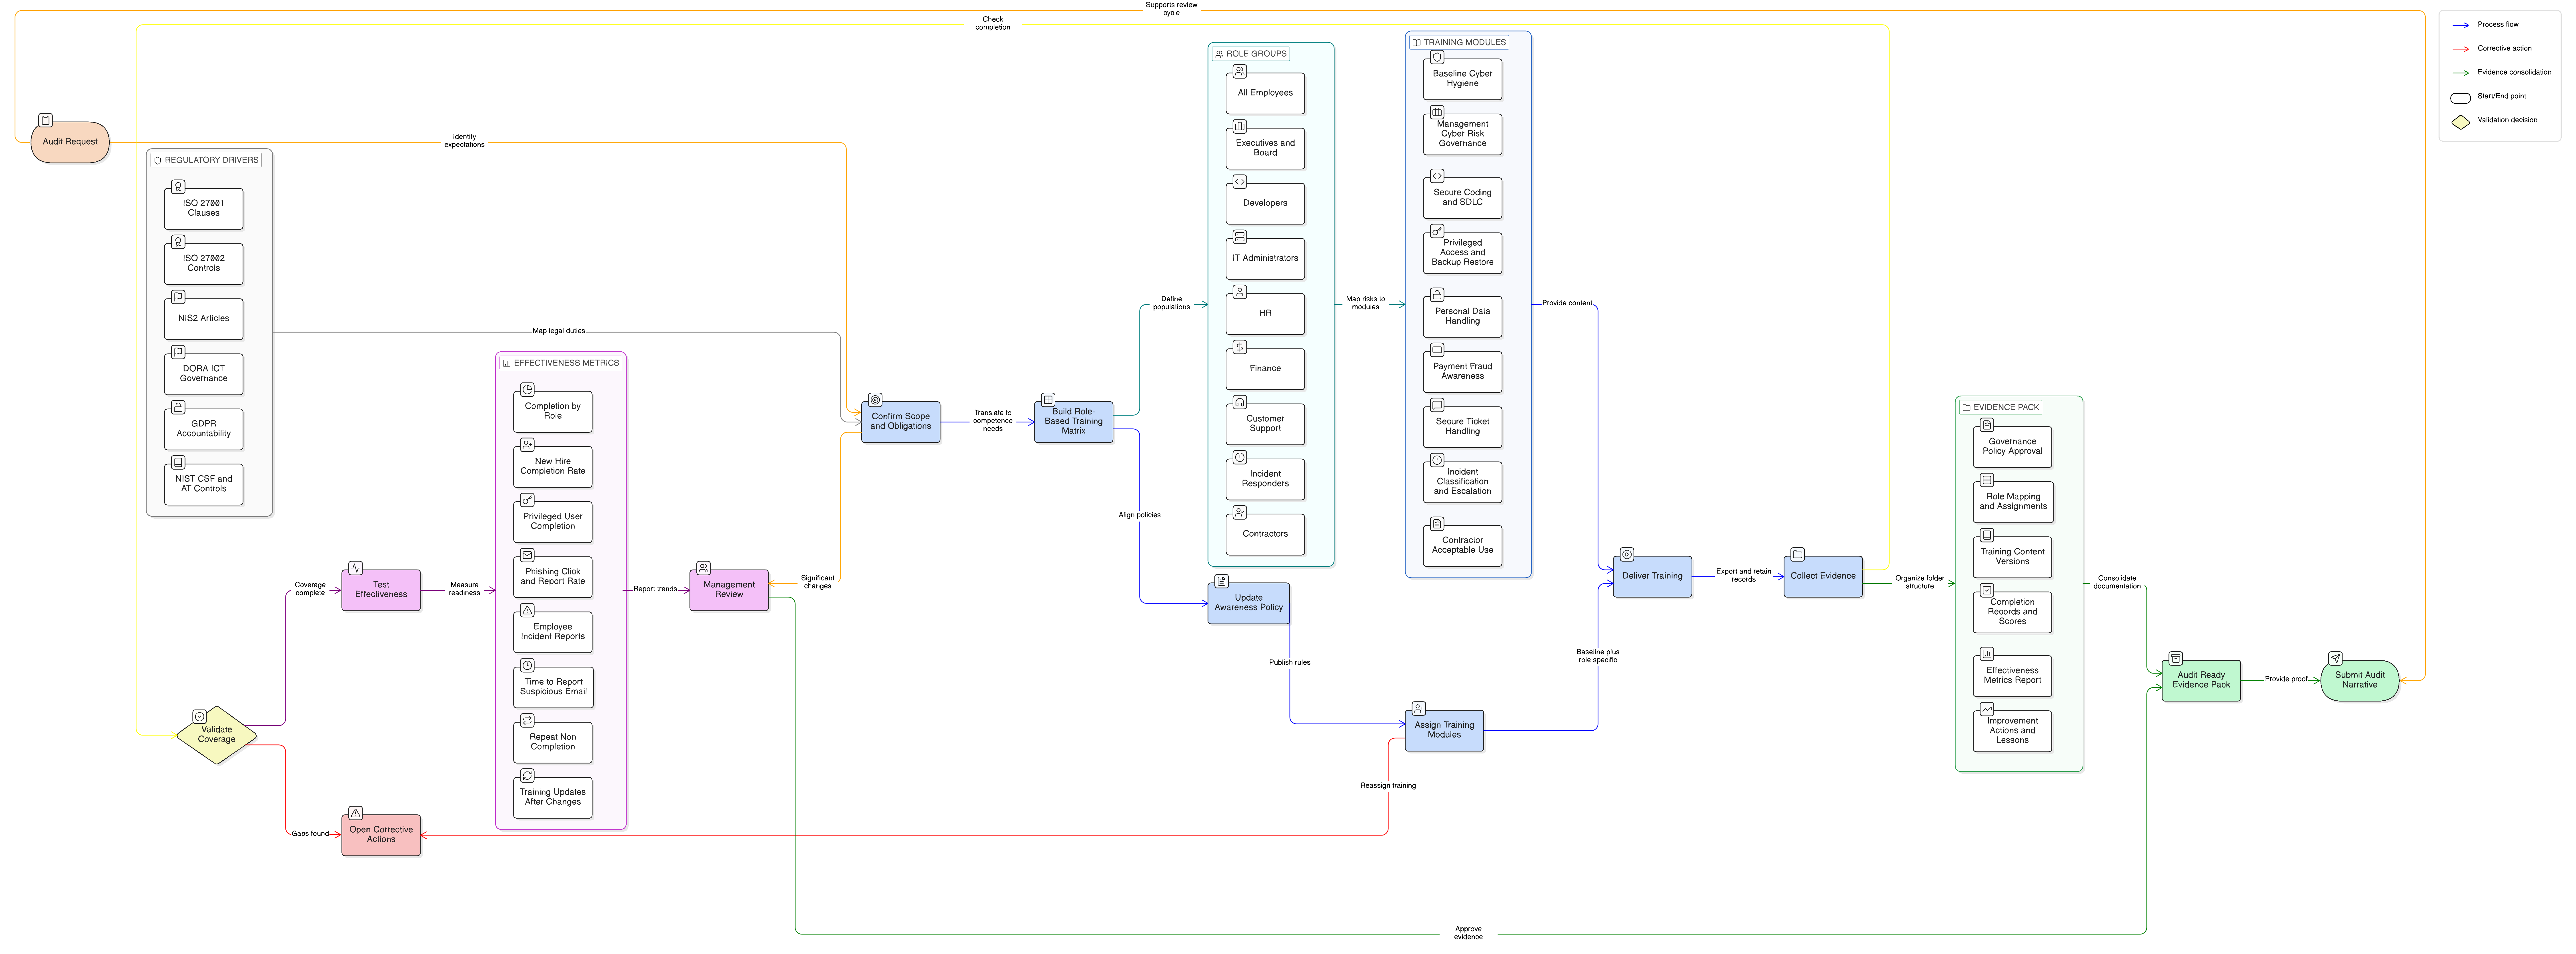
Ένα πρακτικό playbook για τον Επικεφαλής Ασφάλειας Πληροφοριών, με στόχο τη δημιουργία τεκμηρίων εκπαίδευσης ευαισθητοποίησης σε θέματα ασφάλειας, έτοιμων για έλεγχο και προσαρμοσμένων στους ρόλους, για ISO/IEC 27001:2022, NIS2, DORA, GDPR και NIST.
Ένας πρακτικός οδηγός για ΜΜΕ σχετικά με τη χρήση της λειτουργίας Govern του NIST CSF 2.0 ως επιπέδου διακυβέρνησης για ISO 27001:2022, NIS2, DORA, GDPR, εποπτεία προμηθευτών και τεκμήρια έτοιμα για έλεγχο.
Πρακτικός οδηγός για CISO σχετικά με τη συντονισμένη γνωστοποίηση ευπαθειών στο πλαίσιο NIS2, DORA, GDPR και ISO/IEC 27001:2022, με διατύπωση πολιτικής, ροή παραλαβής αναφορών, κλιμάκωση προμηθευτών, ελεγκτικά τεκμήρια και χαρτογράφηση ελέγχων.
Πρακτικός οδηγός για τη δημιουργία τεχνικών και οργανωτικών μέτρων του GDPR Article 32 με ετοιμότητα ελέγχου, με χρήση ISO 27001:2022, ISO 27005, NIS2, DORA και εργαλείων Clarysec.
Πρακτικός οδηγός για CISO σχετικά με τη μετατροπή της κυβερνοϋγιεινής και της εκπαίδευσης κυβερνοασφάλειας του NIS2 Article 21 σε τεκμήρια ISO/IEC 27001:2022 έτοιμα για έλεγχο, με ρήτρες πολιτικών, αντιστοίχιση ελέγχων, ευθυγράμμιση με DORA και GDPR και δεκαήμερο κύκλο αποκατάστασης.
Πρακτικός οδηγός για Υπευθύνους Ασφάλειας Πληροφοριών σχετικά με τη δημιουργία ενιαίου μοντέλου ελεγκτικών τεκμηρίων ελέγχου πρόσβασης για ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST και COBIT.
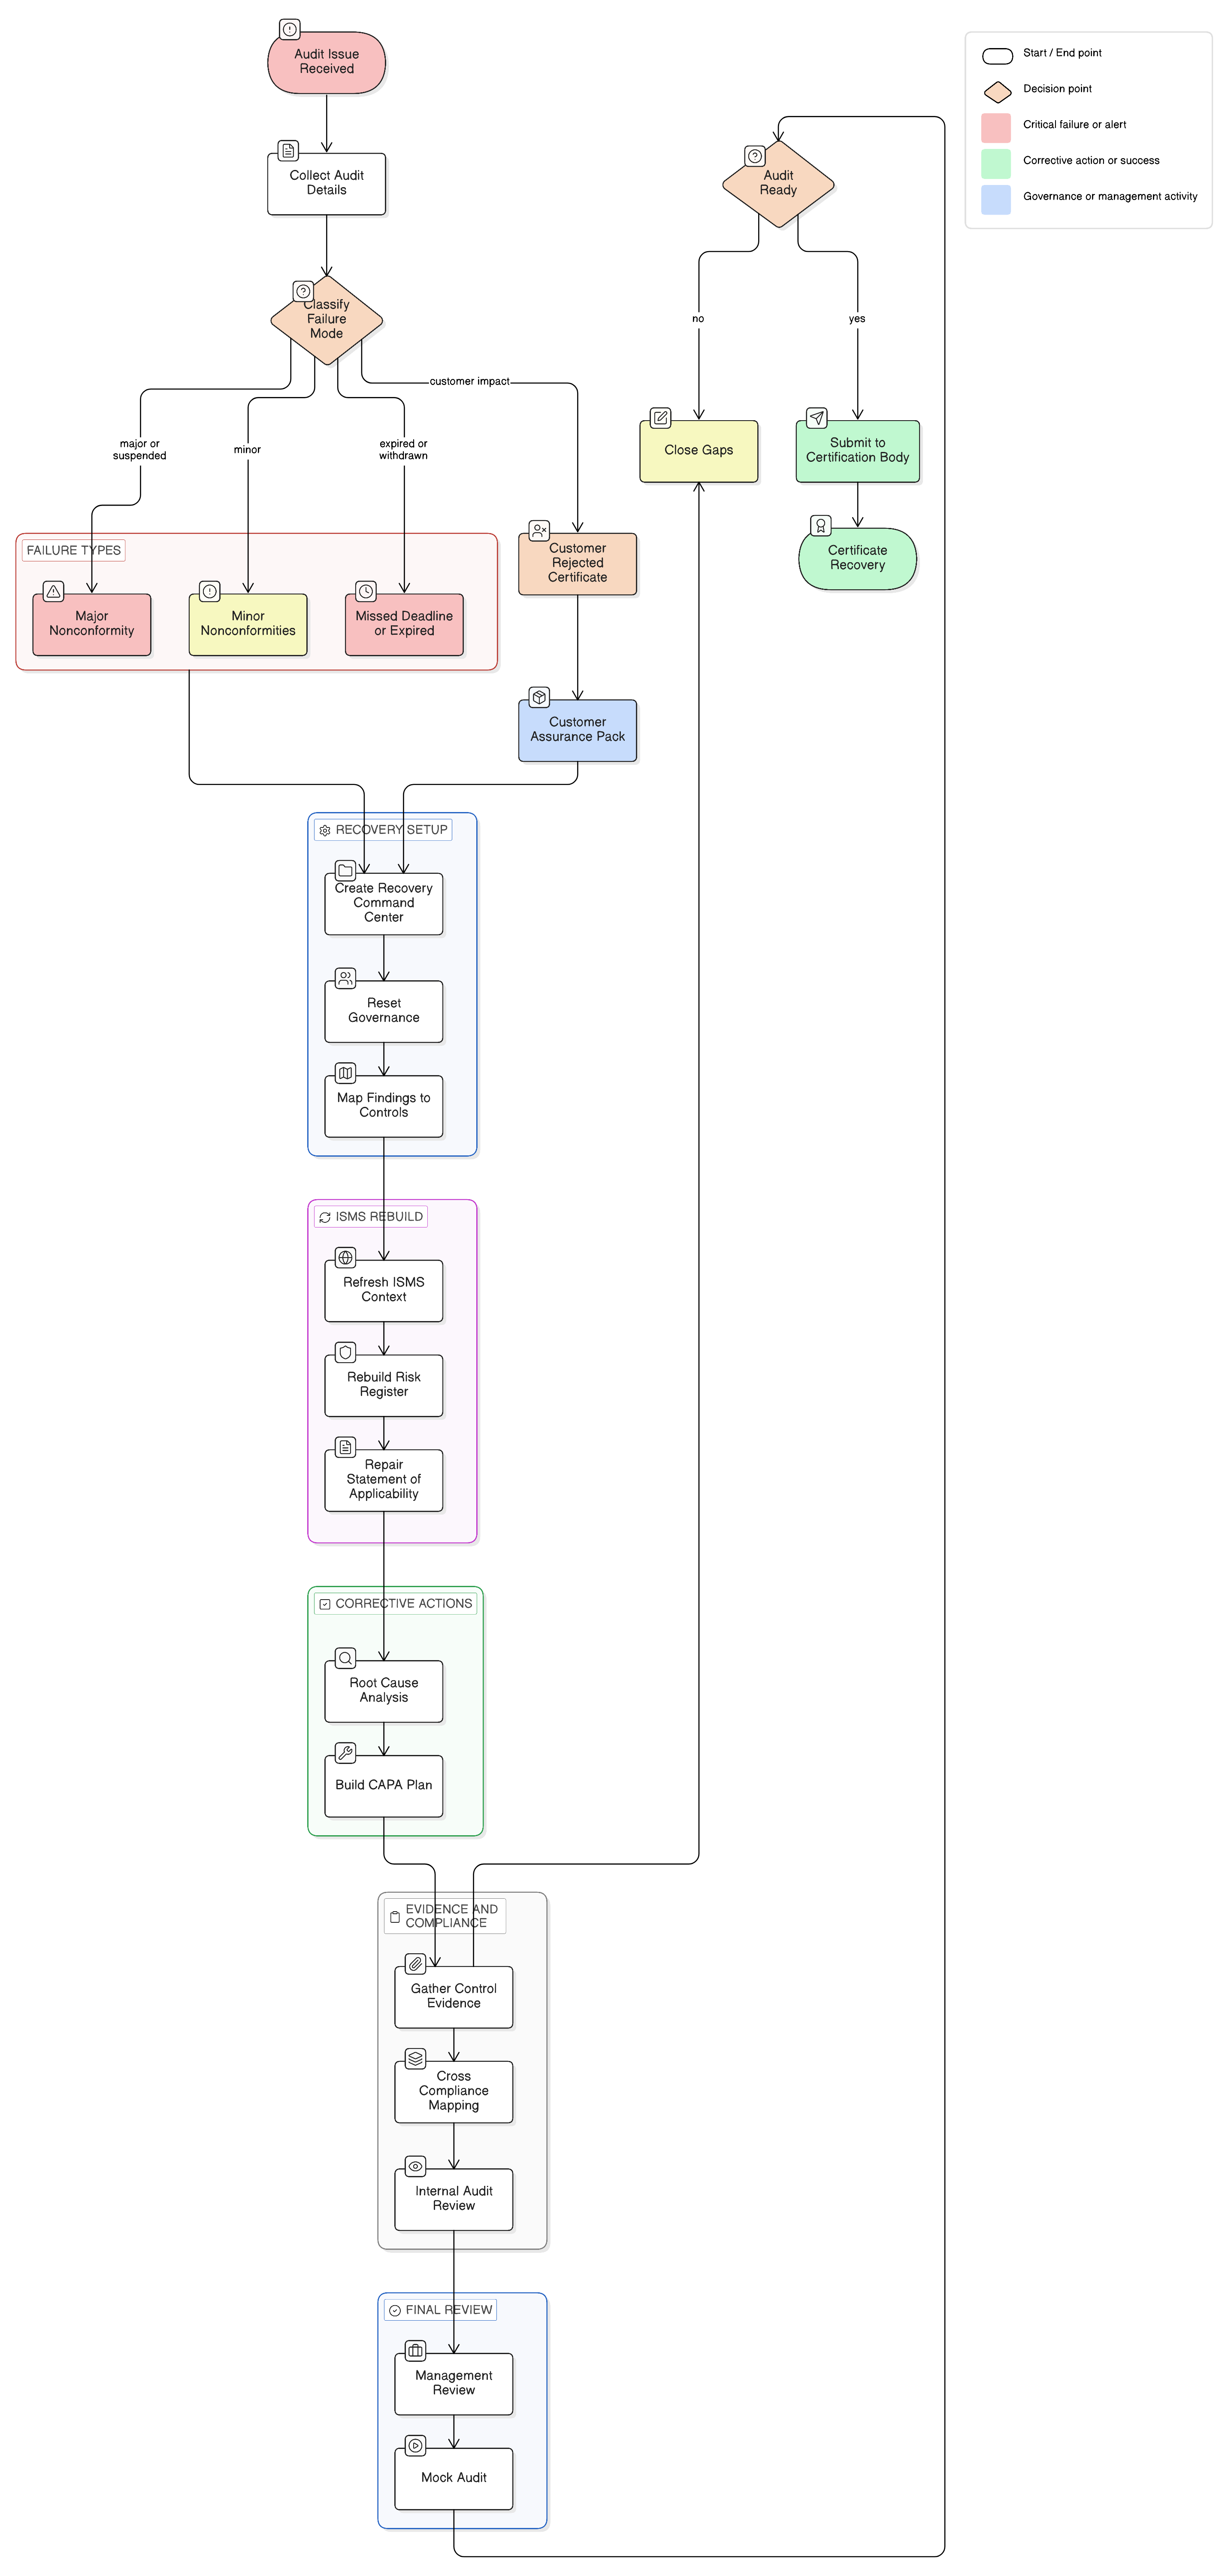
Αν η μετάβασή σας στο ISO 27001:2022 χάθηκε ή απέτυχε, η πορεία ανάκαμψης απαιτεί πειθαρχημένη αρχική αξιολόγηση, αποκατάσταση τεκμηρίων, ανάλυση βασικής αιτίας, αναδόμηση της SoA και διορθωτικές ενέργειες. Ο οδηγός εξηγεί πώς η Clarysec χρησιμοποιεί το Zenith Blueprint, πολιτικές και το Zenith Controls για να αποκαταστήσει την εμπιστοσύνη ενόψει επιθεώρησης.
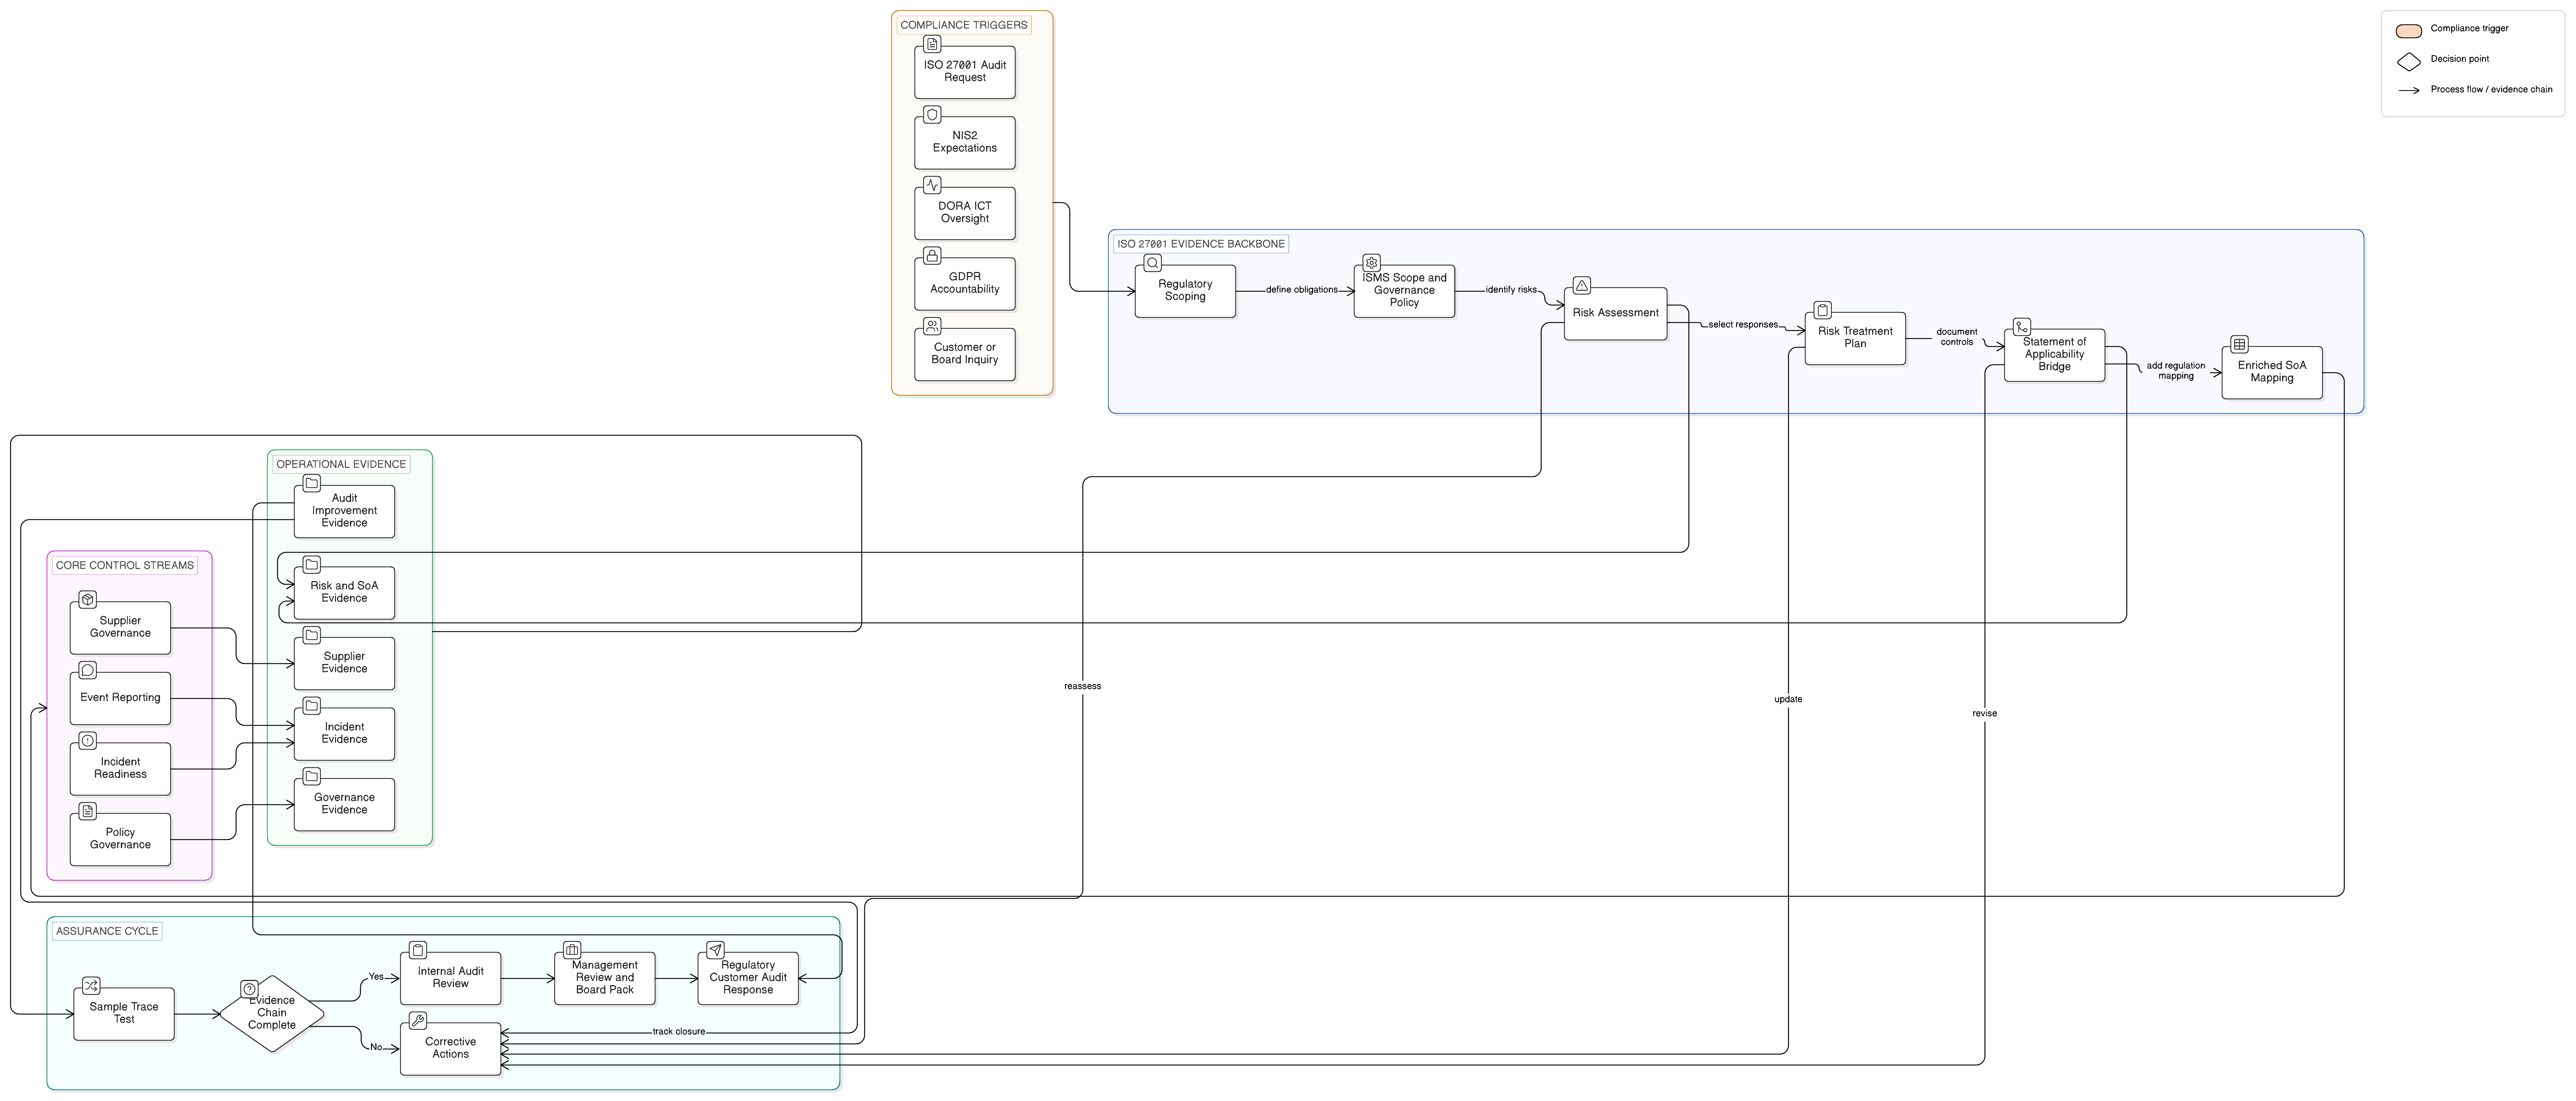
Χρησιμοποιήστε το ISO 27001:2022, τη Δήλωση Εφαρμοσιμότητας και τη χαρτογράφηση πολιτικών της Clarysec για να δημιουργήσετε έναν audit-ready κορμό τεκμηρίων για NIS2, DORA, GDPR, προμηθευτές, περιστατικά και εποπτεία από το Διοικητικό Συμβούλιο.
Πρακτικός οδηγός για CISO σχετικά με την αντιστοίχιση της αναφοράς μείζονων περιστατικών σχετιζόμενων με ΤΠΕ κατά DORA με τα μέτρα ελέγχου του Παραρτήματος A του ISO/IEC 27001:2022, τα ελεγκτικά τεκμήρια, τις ρήτρες πολιτικών και τα εργαλεία υλοποίησης της Clarysec.