#Προστασία Δεδομένων
Articles tagged with "Προστασία Δεδομένων"
79 articles
Πρακτικός οδηγός για το 2026 σχετικά με τη μετατροπή του RoPA και της χαρτογράφησης ροών δεδομένων σε ενιαίο επίπεδο τεκμηρίωσης για το GDPR Article 30, τις κρίσιμες υπηρεσίες NIS2, τις εξαρτήσεις ΤΠΕ DORA και τους ελέγχους ISO/IEC 27001:2022.
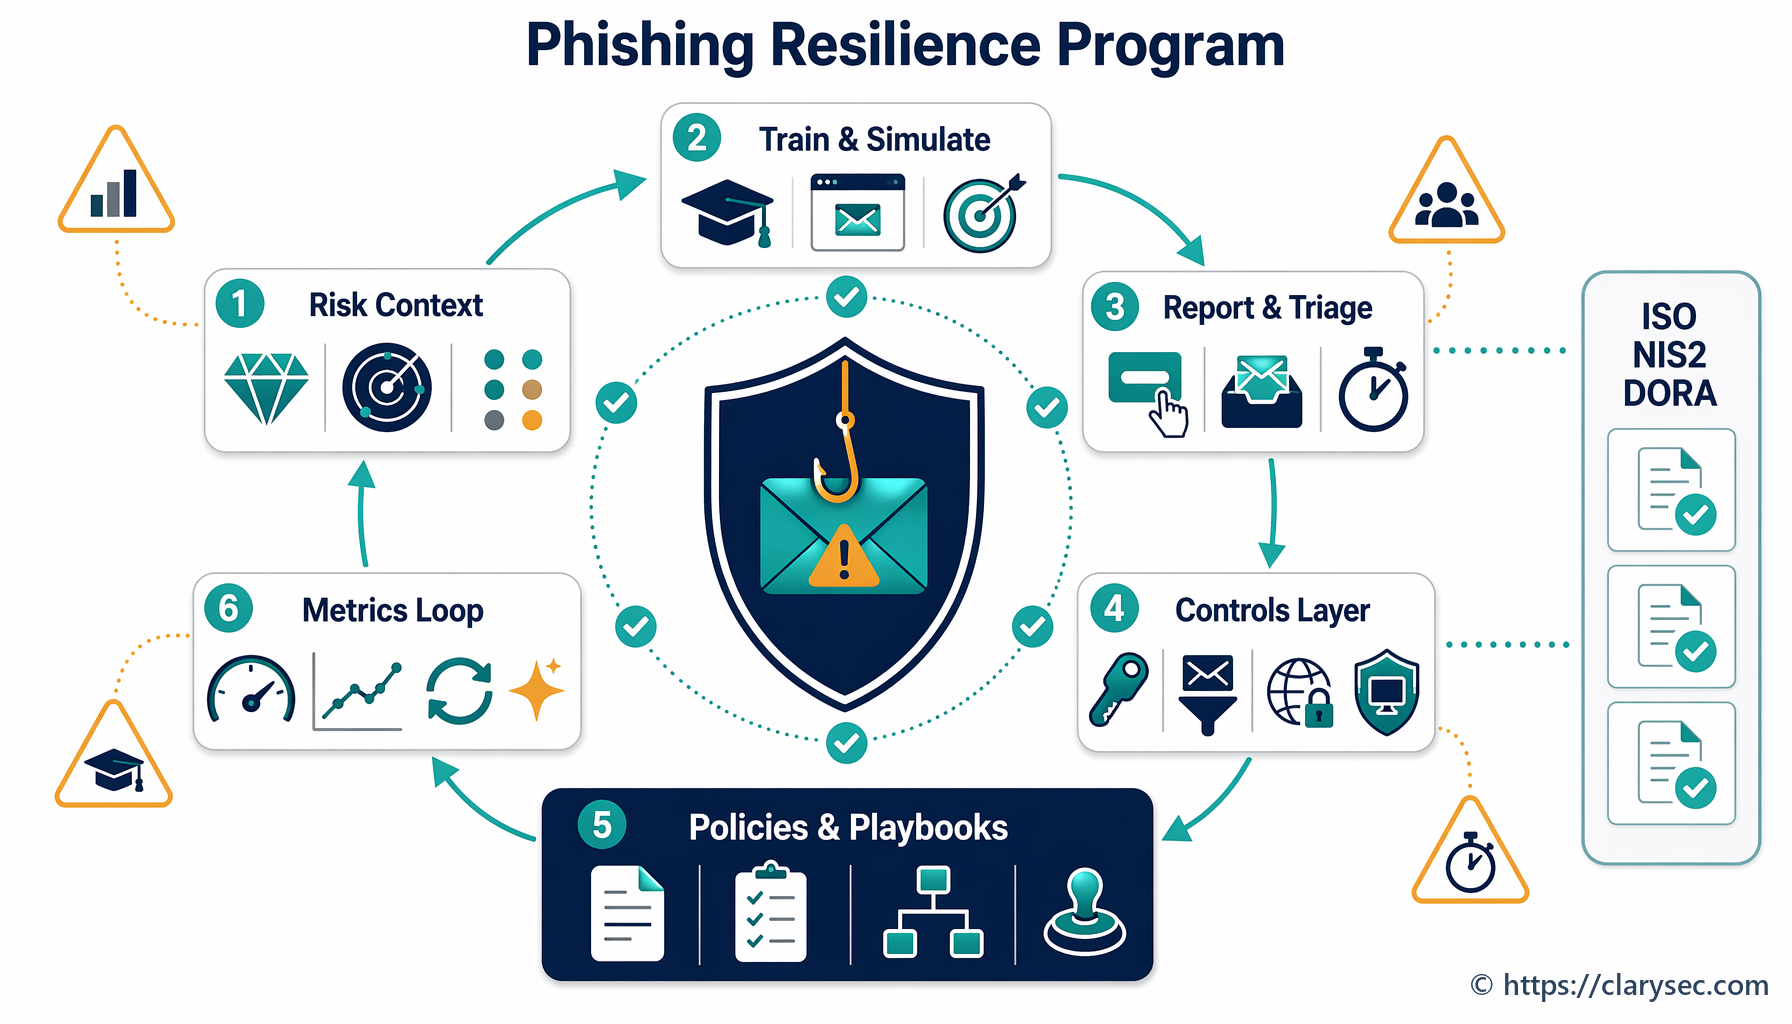
Πρακτικός οδηγός για Υπεύθυνους Ασφάλειας Πληροφοριών και ιδιοκτήτες ΜΜΕ σχετικά με τη δημιουργία ενός ισχυρού προγράμματος ανθεκτικότητας έναντι του phishing, ευθυγραμμισμένου με τις απαιτήσεις του ISO 27001:2022, του NIS2 και του DORA.
Πώς οι ΜΜΕ μπορούν να εφαρμόσουν έλεγχο πρόσβασης και MFA σύμφωνα με ISO 27001:2022 A.8.2, A.8.3 και GDPR Article 32, μειώνοντας τον κίνδυνο και τεκμηριώνοντας την κανονιστική συμμόρφωση.
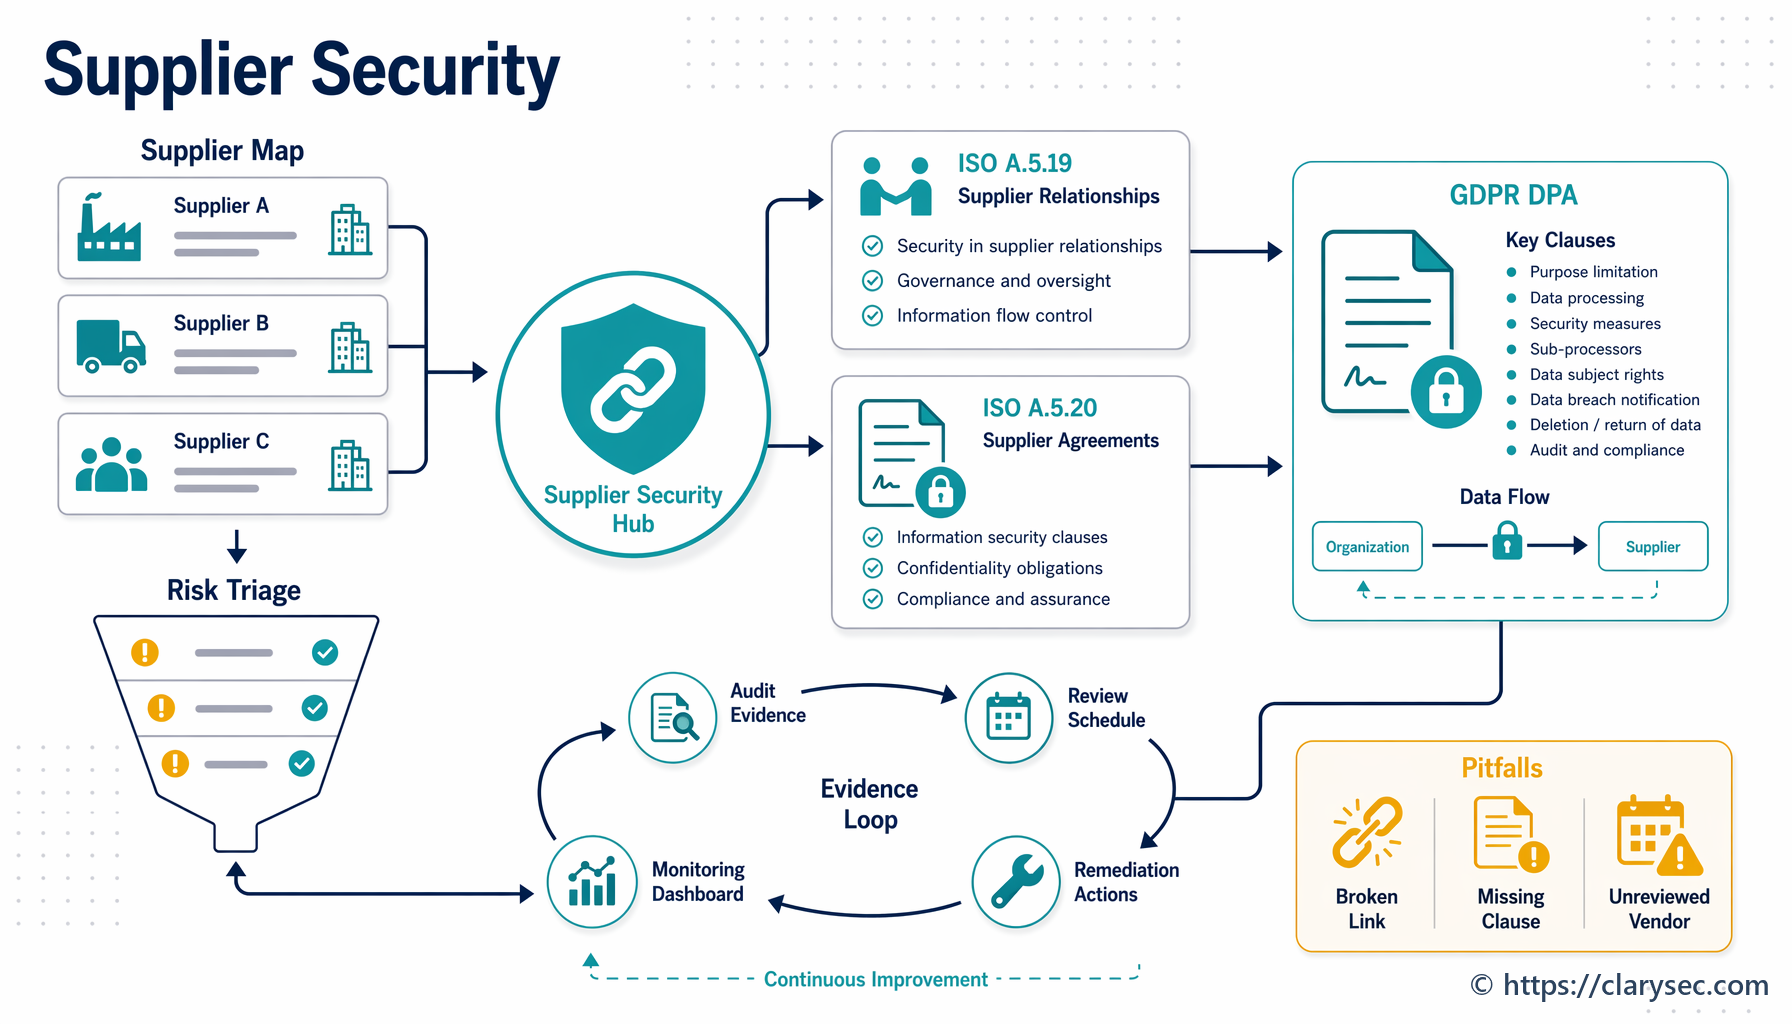
Μάθετε πώς να διαχειρίζεστε τους κινδύνους ασφάλειας προμηθευτών με τους ελέγχους A.5.19 και A.5.20 του ISO 27001:2022, διασφαλίζοντας ότι οι Συμβάσεις Επεξεργασίας Δεδομένων (DPAs) και οι συμβάσεις σας καλύπτουν τις αυστηρές απαιτήσεις του GDPR.
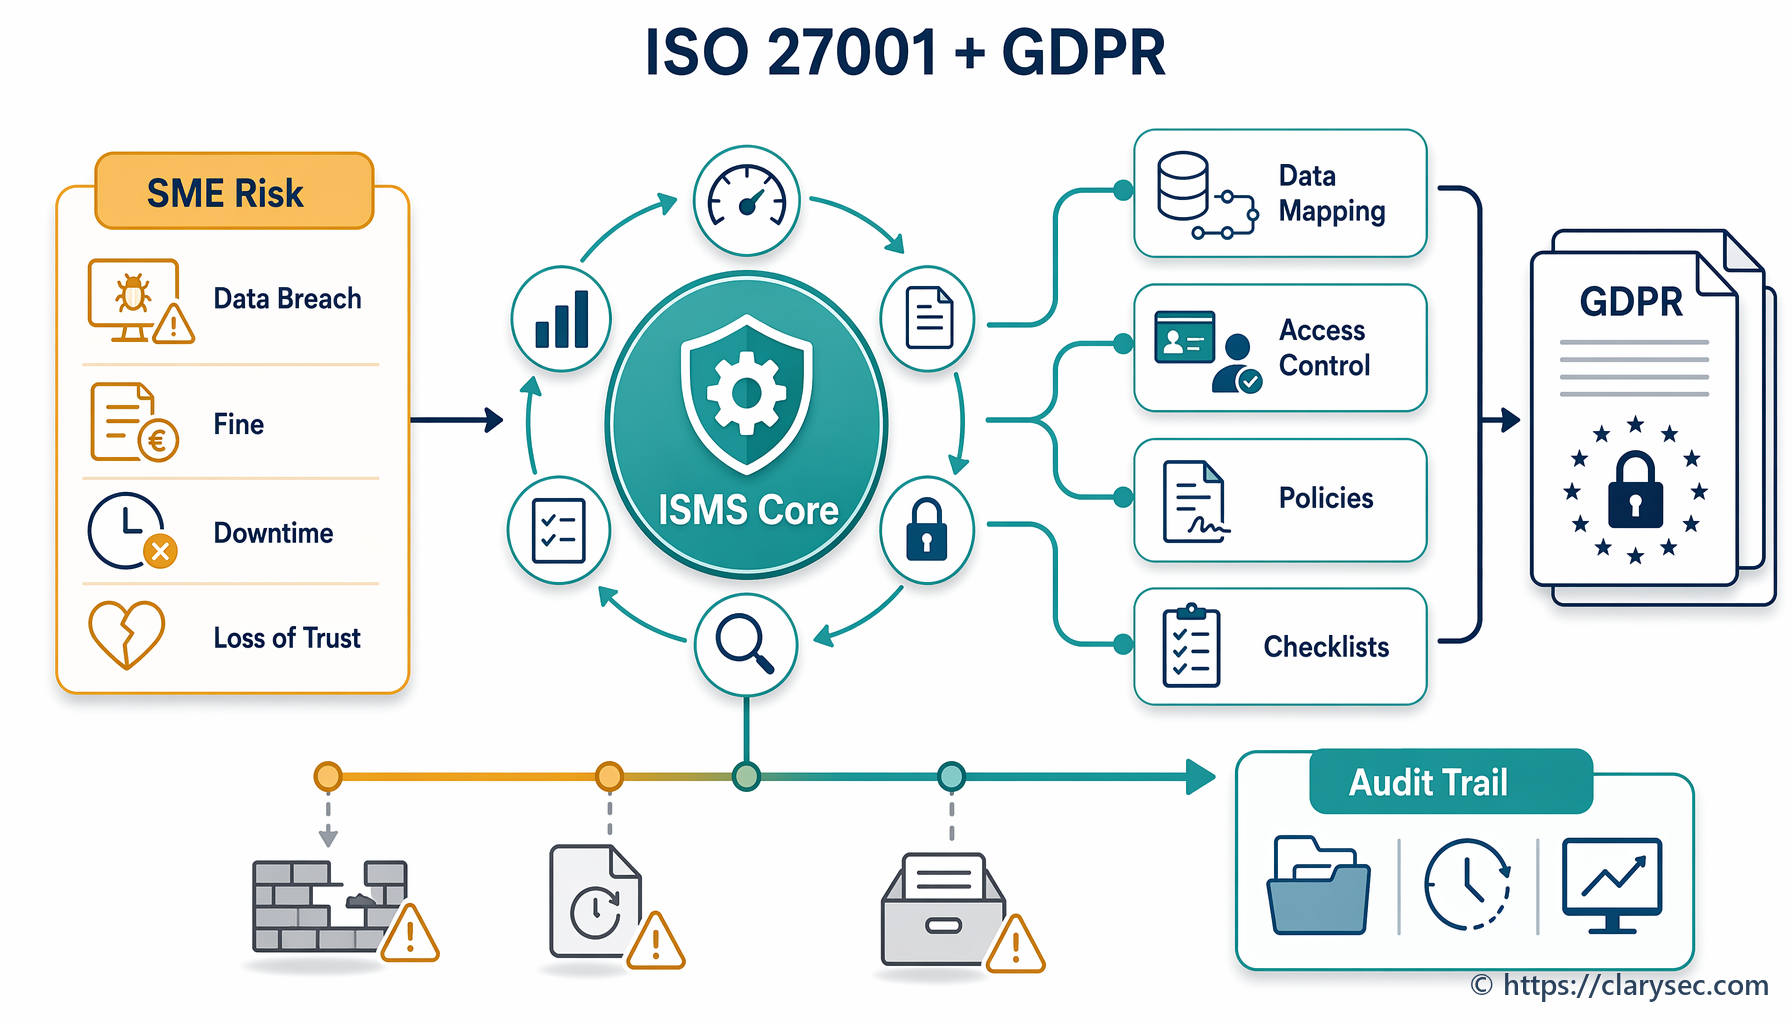
Μάθετε πώς οι ΜΜΕ μπορούν να αξιοποιήσουν το ISO/IEC 27001:2022 για να δημιουργήσουν ένα ισχυρό Σύστημα Διαχείρισης Ασφάλειας Πληροφοριών (ISMS), το οποίο καλύπτει συστηματικά τις απαιτήσεις του GDPR για την προστασία δεδομένων.
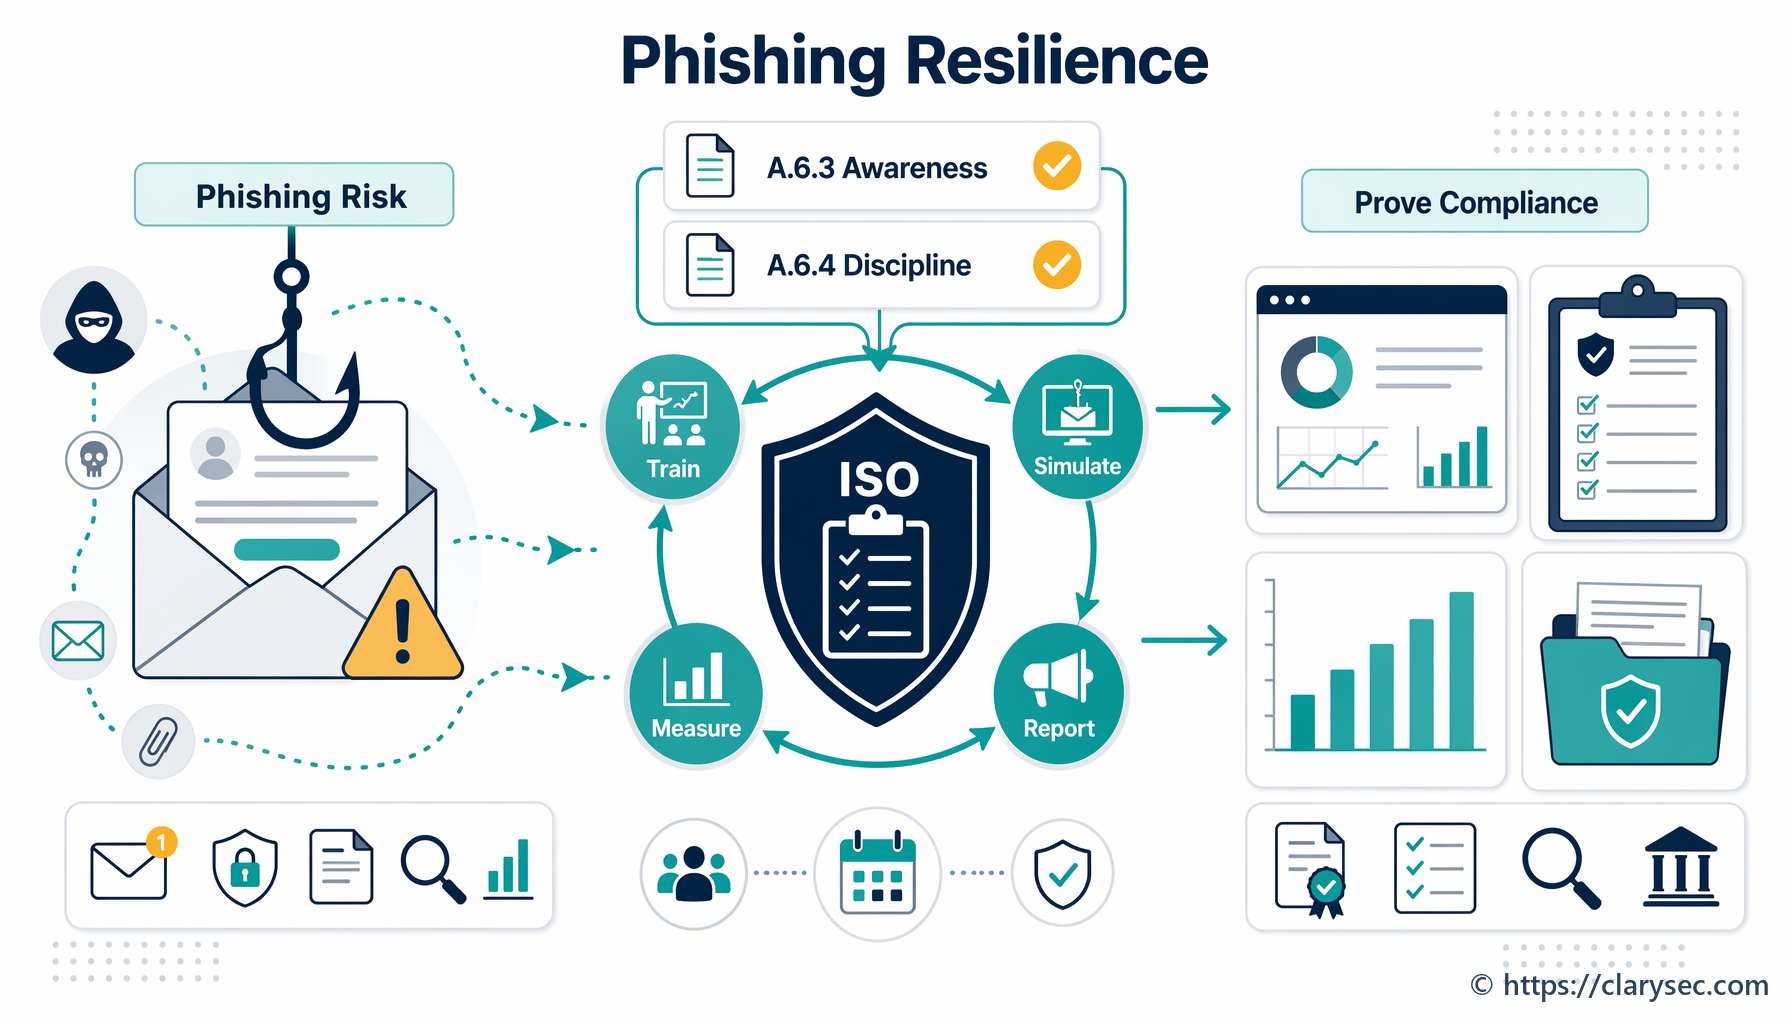
Μάθετε πώς να δημιουργήσετε ένα μετρήσιμο πρόγραμμα ανθεκτικότητας κατά του phishing, αξιοποιώντας τους ελέγχους A.6.3 και A.6.4 του ISO 27001:2022 για τη μείωση του κινδύνου που απορρέει από τον ανθρώπινο παράγοντα και την τεκμηρίωση της συμμόρφωσης.
Εισαγωγή
Το ISO 27001 είναι το διεθνές πρότυπο για τα Συστήματα Διαχείρισης Ασφάλειας Πληροφοριών (ΣΔΑΠ/ISMS). Ο παρών ολοκληρωμένος οδηγός παρουσιάζει τα βασικά βήματα για την υλοποίηση του ISO 27001 στον οργανισμό σας, από τον αρχικό σχεδιασμό έως την πιστοποίηση.
Τι είναι το ISO 27001;
Το ISO 27001 παρέχει μια συστηματική προσέγγιση για τη διαχείριση ευαίσθητων εταιρικών πληροφοριών και τη διασφάλιση της προστασίας τους. Καλύπτει ανθρώπους, διαδικασίες και συστήματα πληροφορικής, μέσω της εφαρμογής διαδικασίας διαχείρισης κινδύνων.