PECB · Προσφορά έναρξης · πρώτες 10 εξαργυρώσειςΈκπτωση 15% σε μαθήματα PECB και πακέτα Certify + Comply με τον κωδικόPECB · Έκπτωση 15%Αποκτήστε την προσφορά →
Πρακτικός οδηγός για το 2026 σχετικά με τη μετατροπή του RoPA και της χαρτογράφησης ροών δεδομένων σε ενιαίο επίπεδο τεκμηρίωσης για το GDPR Article 30, τις κρίσιμες υπηρεσίες NIS2, τις εξαρτήσεις ΤΠΕ DORA και τους ελέγχους ISO/IEC 27001:2022.
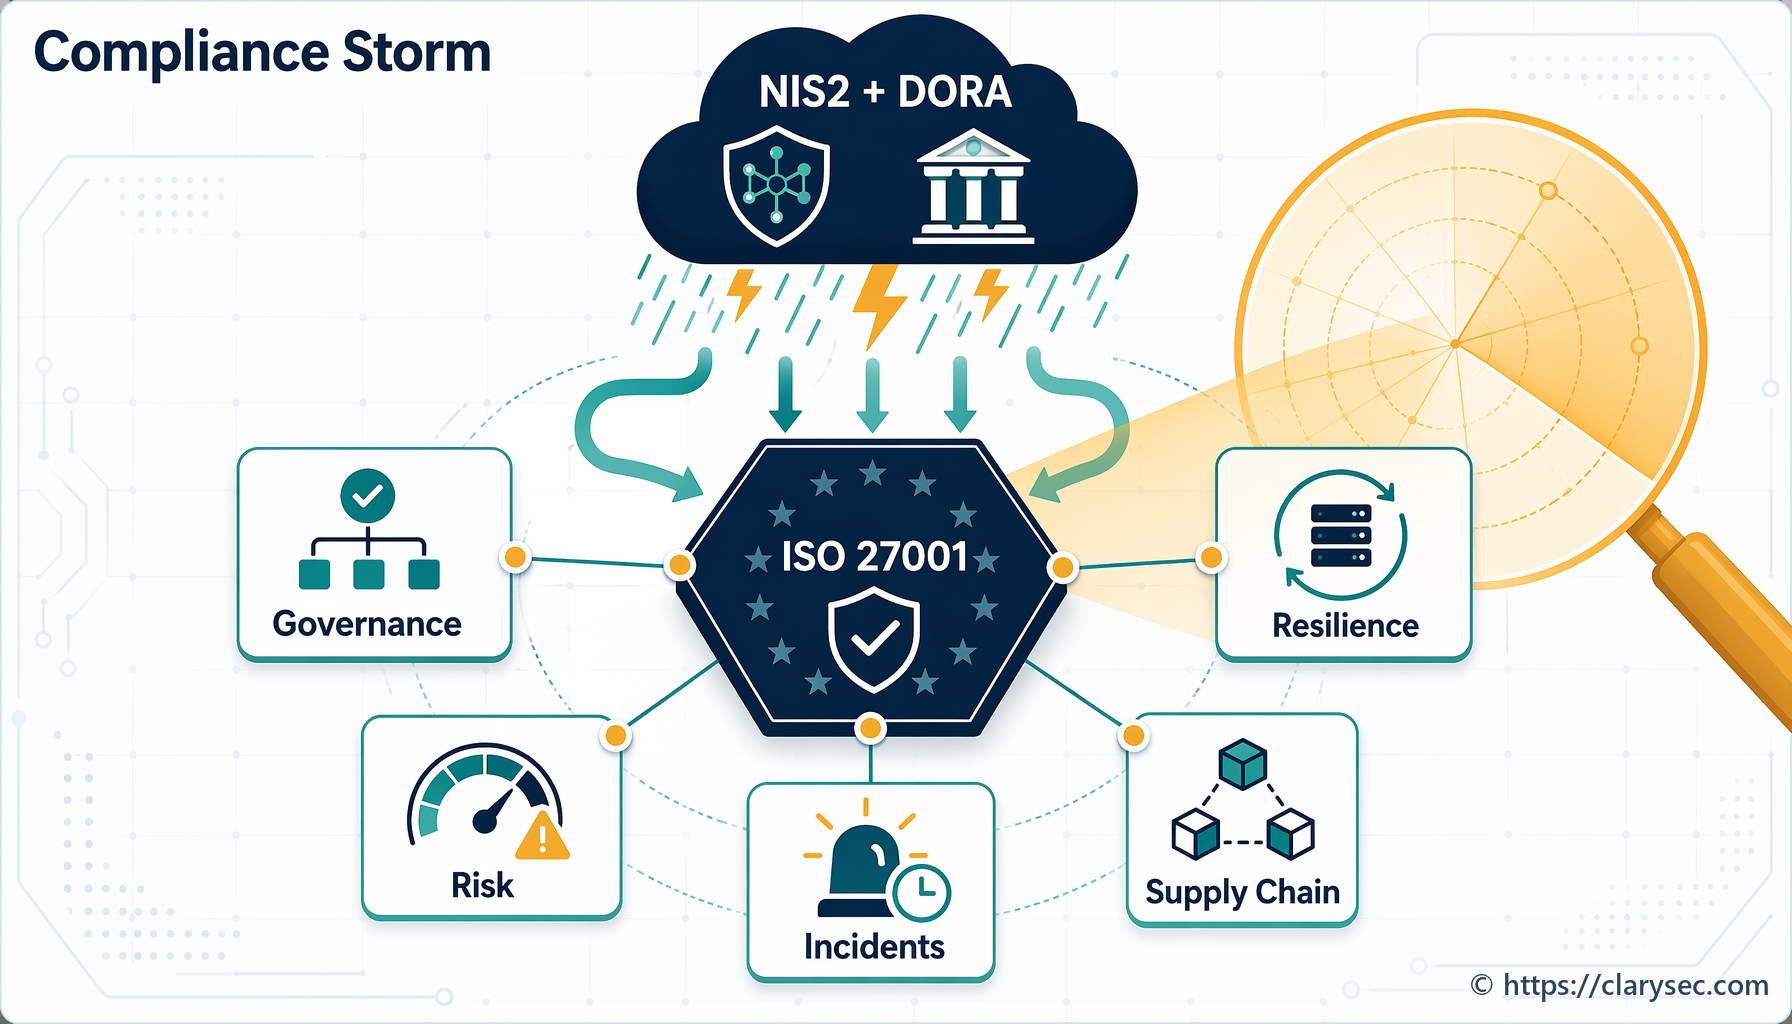
Η Οδηγία NIS2 και ο Κανονισμός DORA της ΕΕ μετασχηματίζουν τη συμμόρφωση στην κυβερνοασφάλεια. Ο οδηγός αυτός αναλύει τον αντίκτυπό τους και παρέχει πρακτική διαδρομή προς την ετοιμότητα.
Πώς οι ΜΜΕ μπορούν να εφαρμόσουν έλεγχο πρόσβασης και MFA σύμφωνα με ISO 27001:2022 A.8.2, A.8.3 και GDPR Article 32, μειώνοντας τον κίνδυνο και τεκμηριώνοντας την κανονιστική συμμόρφωση.
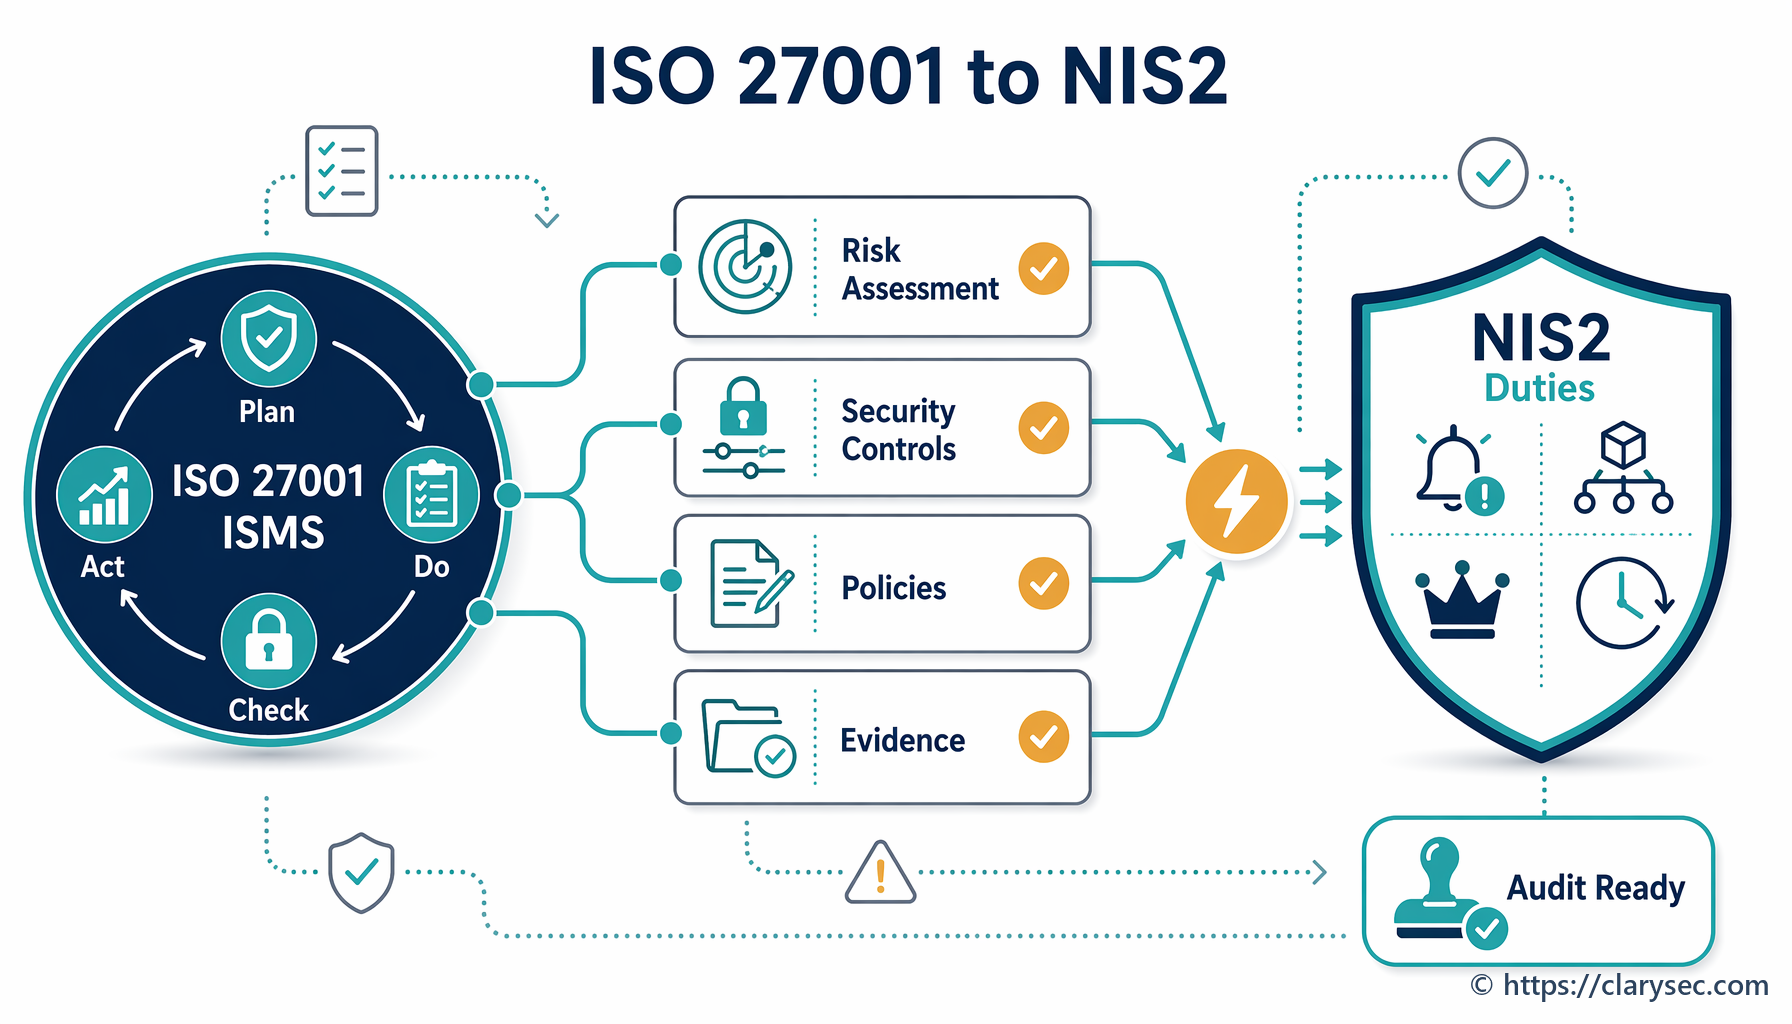
Μάθετε πώς η υλοποίηση ενός Συστήματος Διαχείρισης Ασφάλειας Πληροφοριών (ISMS) κατά ISO/IEC 27001:2022 παρέχει ισχυρό πλαίσιο που καλύπτει άμεσα τις βασικές απαιτήσεις κυβερνοασφάλειας της Οδηγίας NIS2.
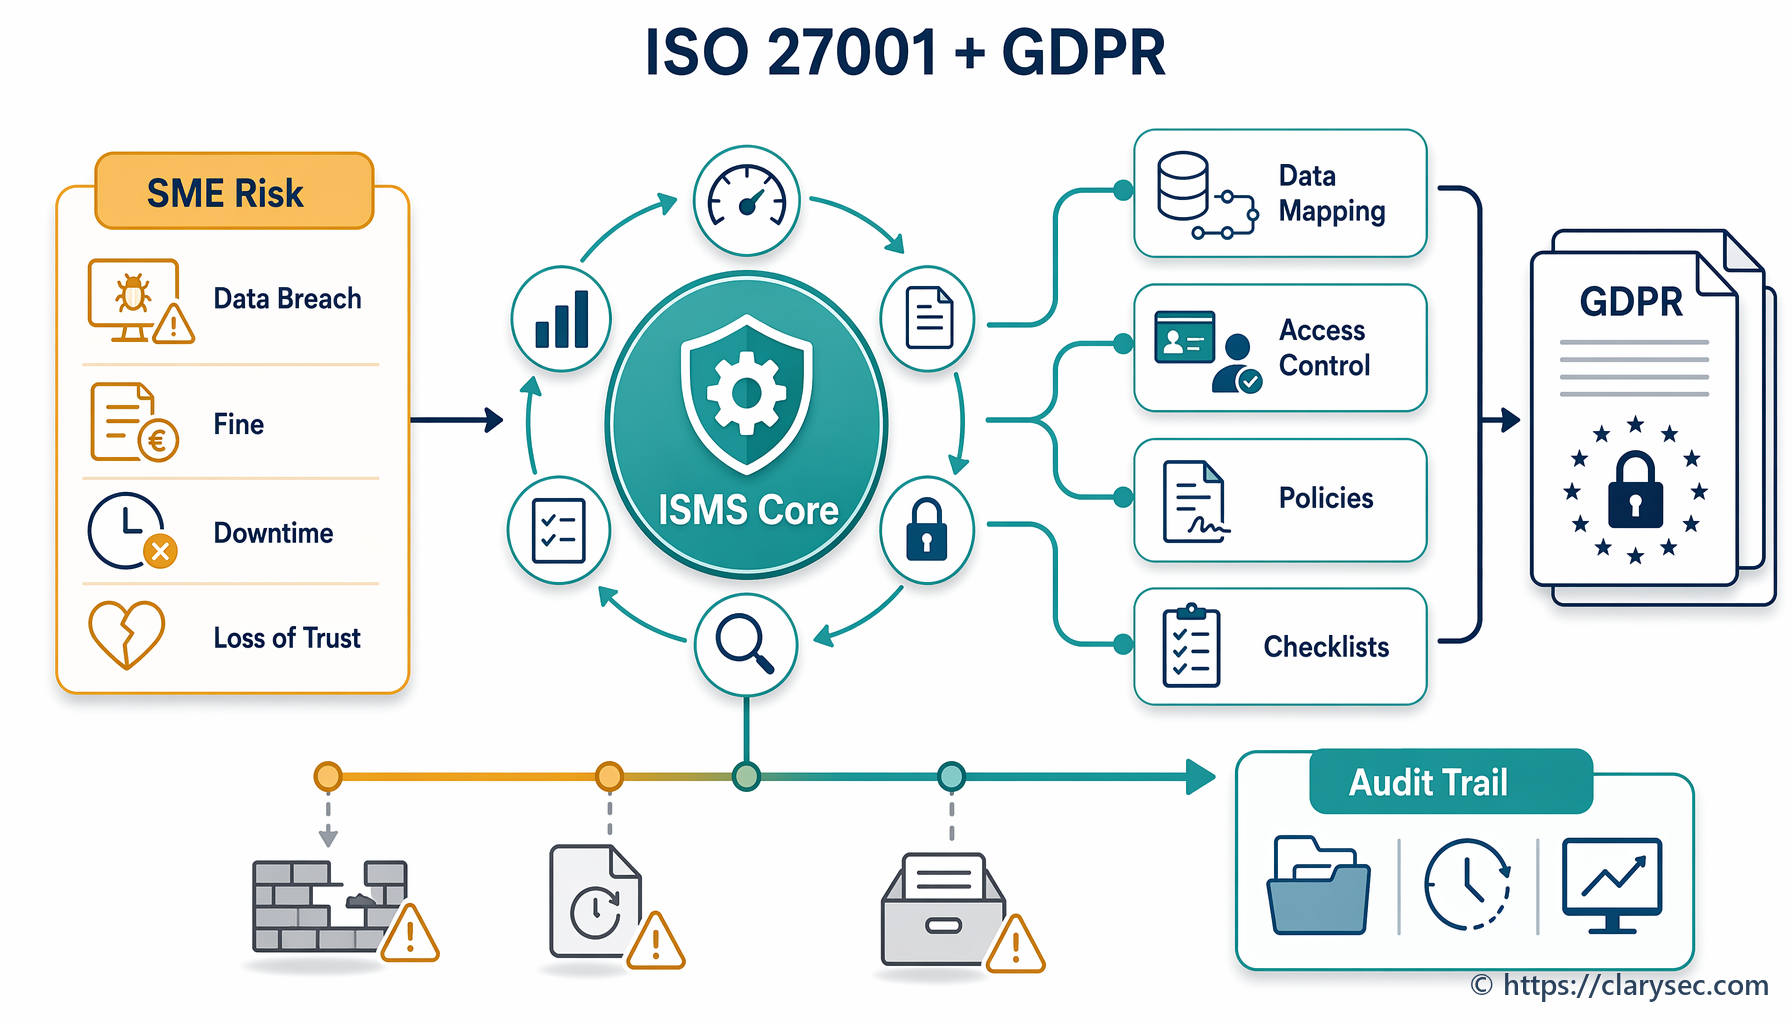
Μάθετε πώς οι ΜΜΕ μπορούν να αξιοποιήσουν το ISO/IEC 27001:2022 για να δημιουργήσουν ένα ισχυρό Σύστημα Διαχείρισης Ασφάλειας Πληροφοριών (ISMS), το οποίο καλύπτει συστηματικά τις απαιτήσεις του GDPR για την προστασία δεδομένων.