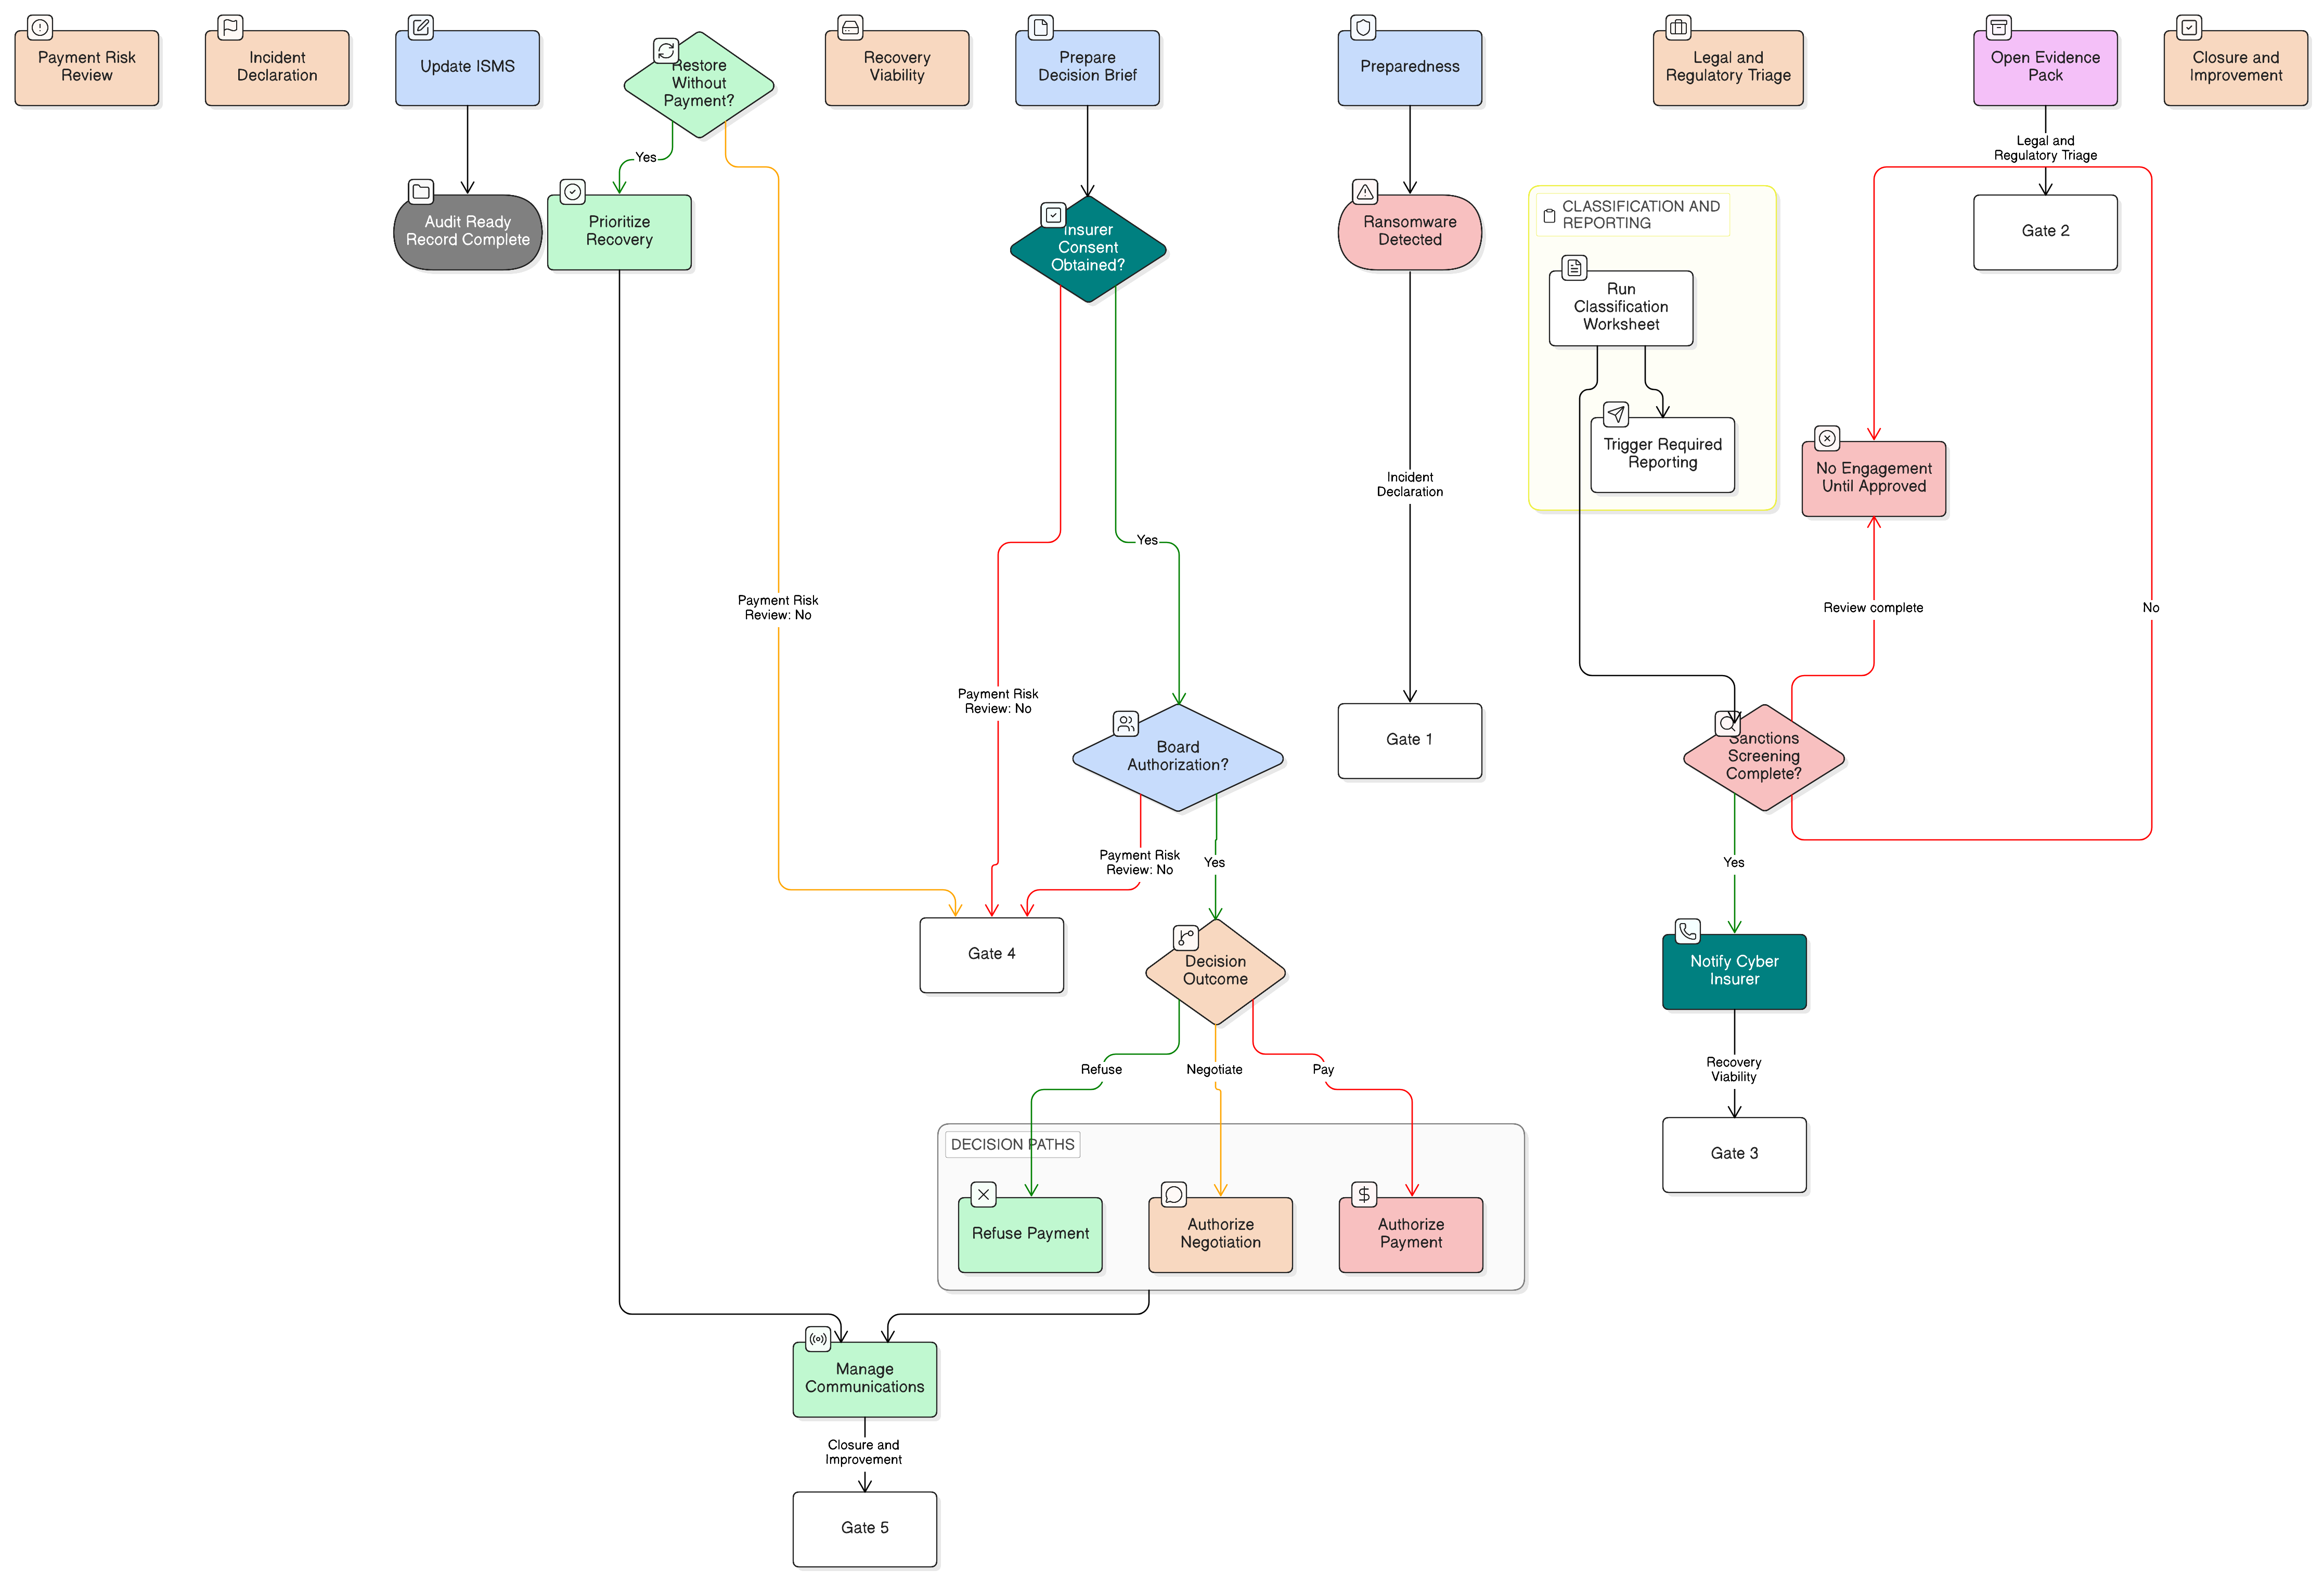
Gobernanza del pago de rescates por ransomware para NIS2 y DORA
Un marco práctico alineado con ISO 27001:2022 para gobernar decisiones de pago de rescates por ransomware, verificaciones frente a listas de sanciones, preservación de evidencias, aprobación del ciberseguro y notificaciones NIS2, DORA y GDPR.