COBIT 2019
Explore articles in the COBIT 2019 category
100 articles
Guía práctica para CISO sobre cómo mapear la notificación de incidentes graves relacionados con las TIC conforme a DORA con los controles del Anexo A de ISO/IEC 27001:2022, evidencias de auditoría, cláusulas de políticas y herramientas de implantación de Clarysec.
Una hoja de ruta DORA 2026 práctica y preparada para auditoría para entidades financieras que implantan la gestión del riesgo TIC, la supervisión de terceros, la notificación de incidentes, las pruebas de resiliencia operativa y TLPT mediante las políticas de Clarysec, Zenith Blueprint y Zenith Controls.
La evidencia de auditoría en la nube falla cuando las organizaciones no pueden demostrar la responsabilidad compartida, la configuración de SaaS, los controles de IaaS, la supervisión de proveedores, el registro de eventos, la resiliencia y la preparación ante incidentes. Esta guía muestra cómo Clarysec estructura evidencia apta para reguladores en ISO 27001:2022, NIS2, DORA y GDPR.
El registro NIS2 no es solo una presentación en un portal. Es el inicio de la visibilidad ante la supervisión. Aprenda a convertir el alcance de ISO 27001:2022, la gestión de riesgos, la respuesta a incidentes, los controles de proveedores, las correspondencias con DORA y el RGPD de la UE, y las evidencias conservadas en un paquete de evidencia NIS2 preparado para el regulador.
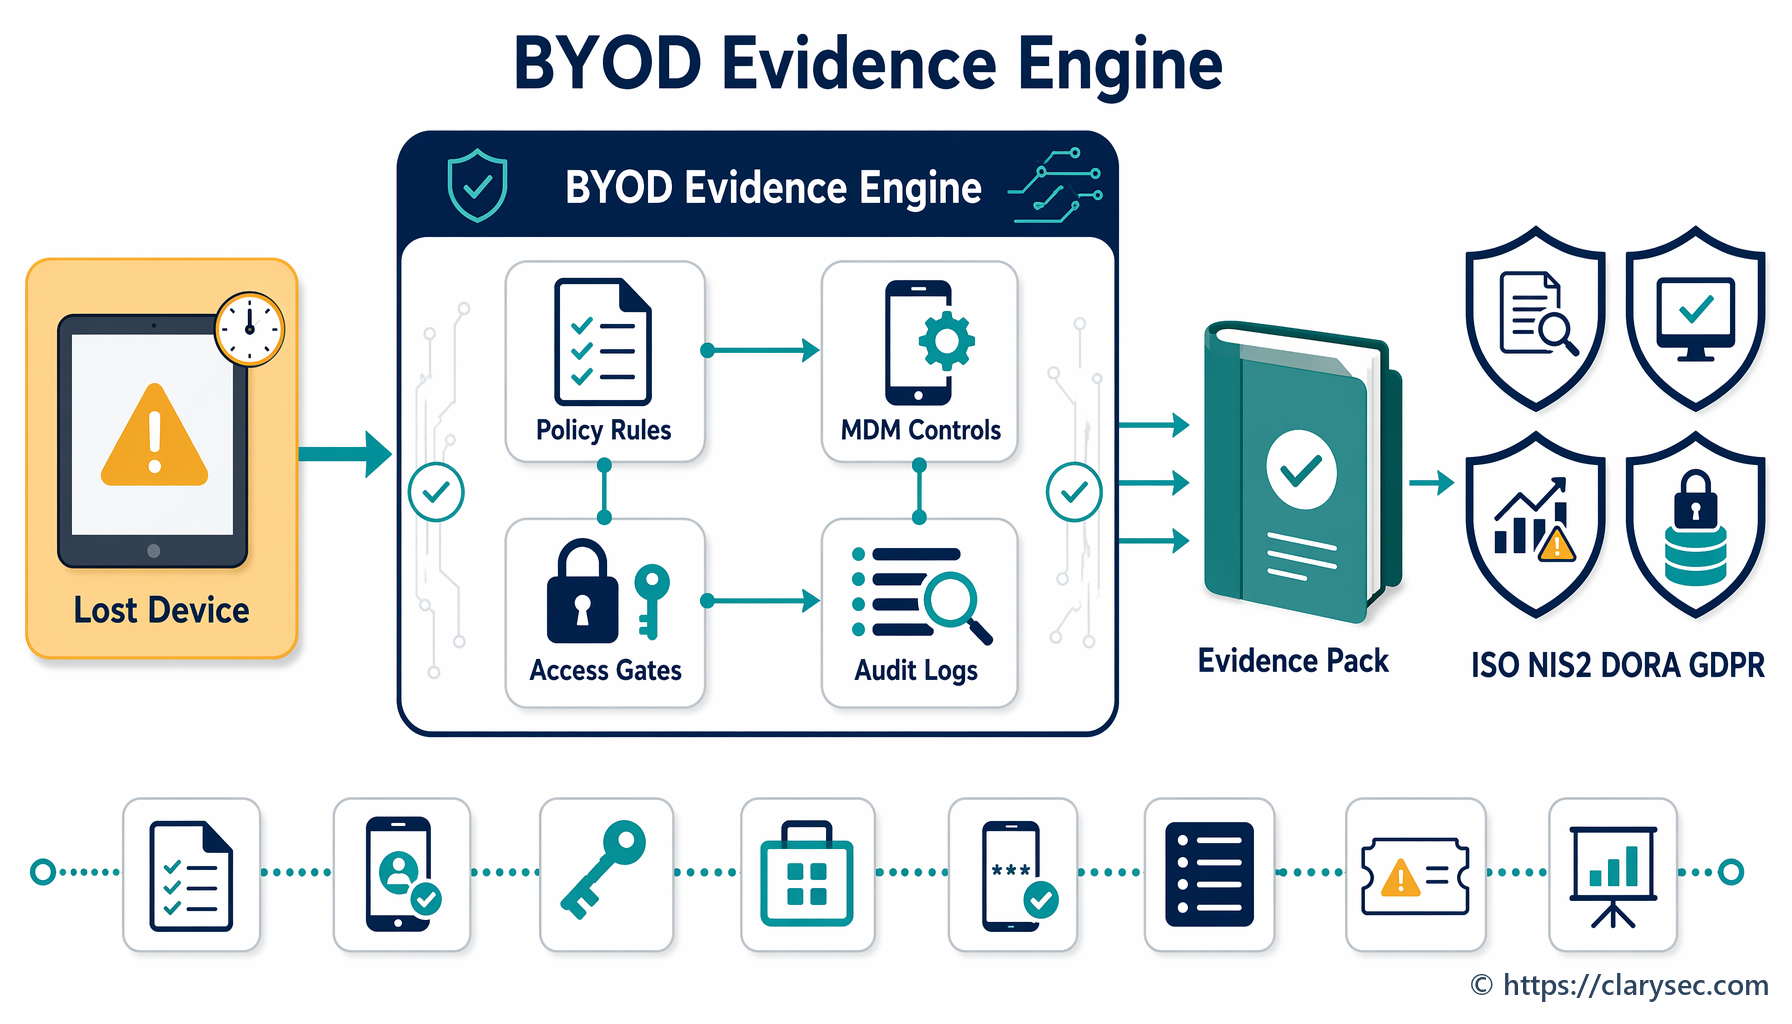
El acceso móvil y BYOD ya es una cuestión de cumplimiento a nivel del consejo de administración. Aprenda a convertir teléfonos y tabletas no gestionados en evidencias auditables para ISO 27001, NIS2, DORA y GDPR.
Guía práctica para definir, aprobar, supervisar, evidenciar y defender SLA de remediación de vulnerabilidades conforme a las expectativas de auditoría de ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 y COBIT 2019.
Una guía práctica para CISO, responsables de cumplimiento y proveedores de TIC sobre cómo gobernar un programa de pruebas de resiliencia operativa digital de DORA y convertir cada prueba en evidencia de auditoría reutilizable para ISO/IEC 27001:2022.
Guía práctica para construir un modelo unificado de clasificación de severidad de incidentes que vincule los incidentes graves de TIC de DORA, los incidentes significativos de NIS2 y el riesgo de brecha de seguridad conforme a GDPR con evidencias de ISO/IEC 27001:2022.
Aprenda a utilizar la auditoría interna y la revisión por la dirección de ISO/IEC 27001:2022 como un motor unificado de evidencias para NIS2, DORA, GDPR, riesgo de proveedores, aseguramiento de clientes y rendición de cuentas del órgano de dirección.