DORA
Explore articles in the DORA category
128 articles
La regla de notificación en 24 horas de la Directiva NIS2 cambia las reglas del juego. Esta guía definitiva muestra a los responsables de seguridad de la información y a los auditores cómo diseñar un Plan de Respuesta a Incidentes resiliente y conforme, capaz de superar el escrutinio regulatorio y los ataques reales, utilizando las políticas y los kits de cumplimiento transversal de Clarysec.
Guía práctica para CISO sobre la implantación y documentación de controles compensatorios para datos en reposo cuando el cifrado no es viable. Recorremos un escenario real de auditoría y mapeamos defensas en capas con ISO/IEC 27001:2022, el RGPD de la UE, NIS2, DORA y los marcos NIST.
Nuestro artículo de referencia para CISO sobre cómo dominar las auditorías de proveedores de alto riesgo para NIS2 y DORA. Aprenda a implantar una estrategia de auditoría continua y basada en riesgos, aprovechando marcos probados, mandatos de políticas y listas de verificación operativas para satisfacer requisitos regulatorios exigentes.
Convierta el riesgo asociado a los datos heredados en una ventaja estratégica. Esta guía detallada abarca desde la definición de políticas y el saneamiento de soportes hasta la construcción de una pista de auditoría sólida para la eliminación de datos, combinando las hojas de ruta expertas y los kits de políticas de Clarysec.
Un ataque de ransomware se produce durante una reunión del consejo de administración. Sus copias de seguridad funcionan, pero ¿funciona también su seguridad? Descubra cómo implantar los controles de resiliencia de ISO/IEC 27001:2022 para mantener la seguridad bajo presión, satisfacer a los auditores y cumplir los exigentes requisitos de DORA y la Directiva NIS2 con la hoja de ruta experta de Clarysec.
Las listas de verificación de cumplimiento no evitan incidentes de seguridad; la gobernanza activa sí. Analizamos los principales mitos de gobernanza del CISO a partir de un incidente real y ofrecemos una hoja de ruta para construir resiliencia organizativa real, con pasos aplicables, ejemplos de políticas y mapeos de cumplimiento transversal para ISO 27001:2022, NIS2, DORA y otros marcos.
Los desastres de auditoría no los causan cortafuegos débiles, sino tratar el cumplimiento normativo como una lista de verificación técnica. Descubre las estrategias de sistema de gestión de Clarysec, sus controles mapeados y sus políticas prácticas para un cumplimiento fluido de ISO 27001, NIS2 y DORA.
Cuando la simulación se encuentra con la realidad: la crisis que expuso puntos ciegos de seguridad
Eran las 14:00 de un martes cuando Alex, director de seguridad de la información (CISO) de una fintech en rápido crecimiento, tuvo que detener la simulación de ransomware. Slack ardía, el consejo de administración observaba con alarma creciente y el plazo de cumplimiento de DORA se acercaba de forma amenazante. La simulación, prevista como un ejercicio rutinario, se había convertido en una demostración de vulnerabilidades: los puntos de entrada no se detectaron, los activos críticos no se priorizaron, el plan de comunicaciones falló y el riesgo de proveedores era, en el mejor de los casos, opaco.
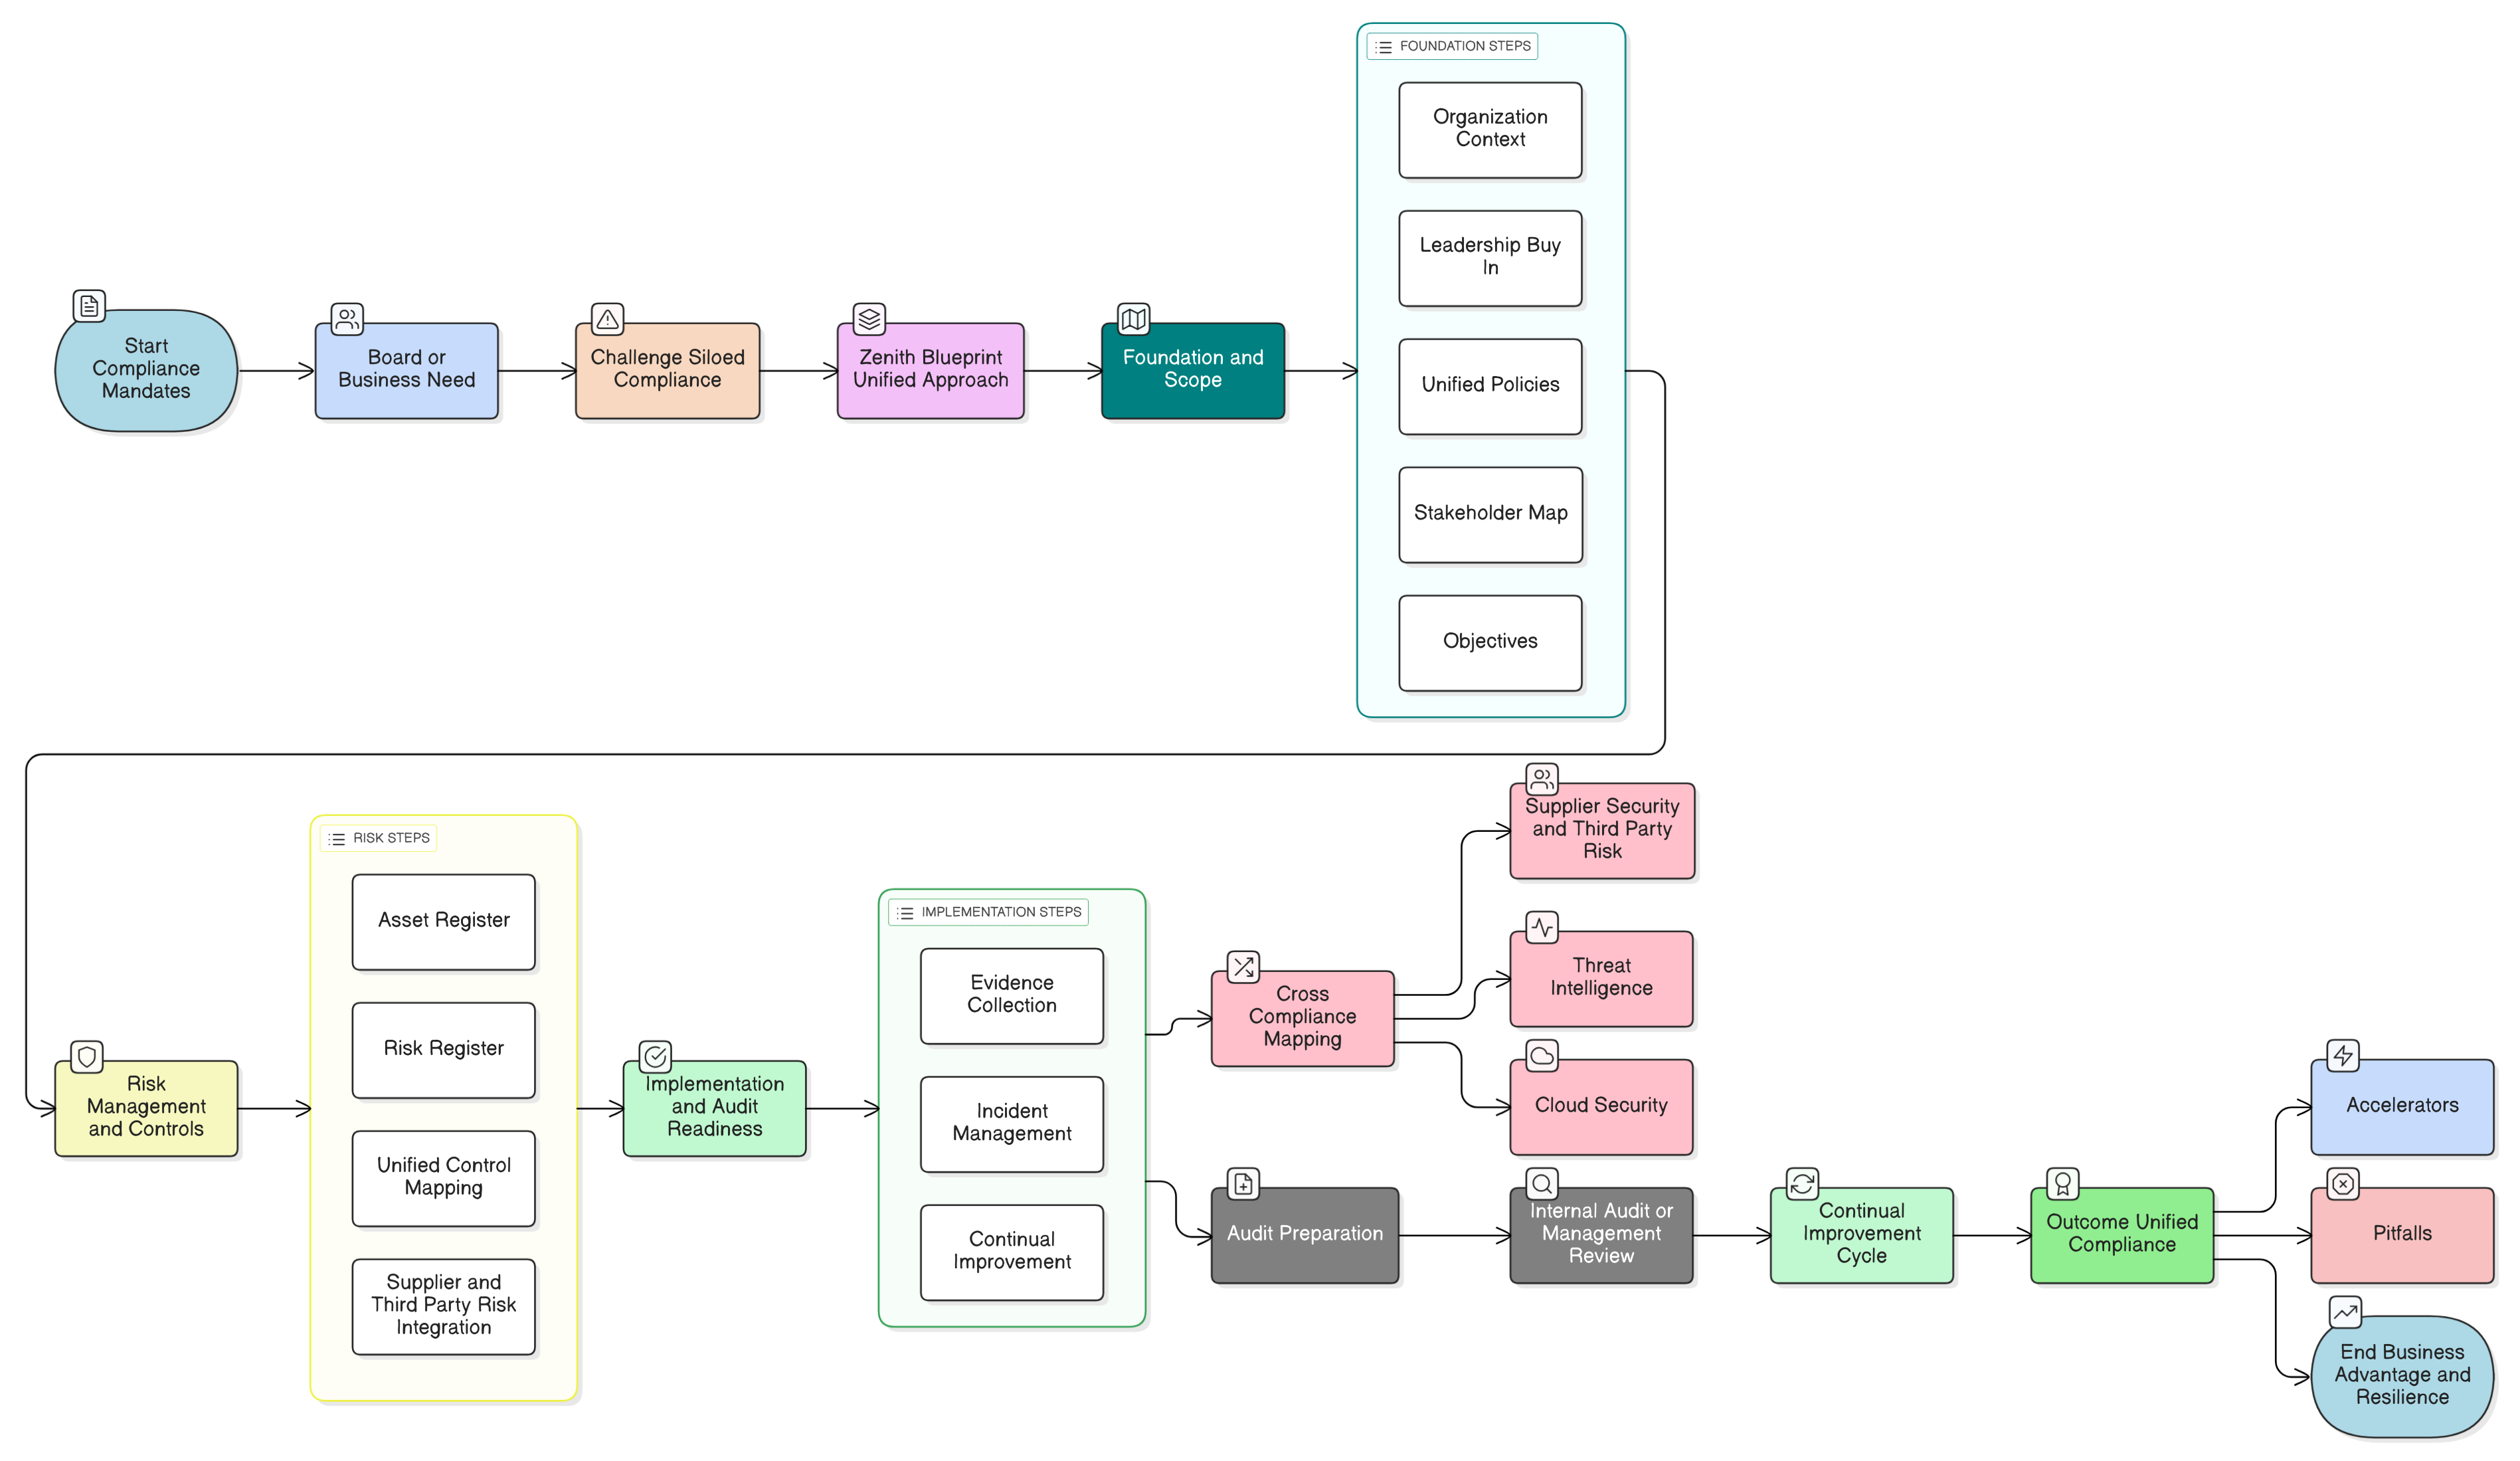
Zenith Blueprint de Clarysec proporciona el camino más rápido y fiable hacia el cumplimiento unificado de ISO 27001:2022, NIS2 y DORA. Descubra pasos prácticos, mapeos de controles y escenarios reales para que los CISO y los responsables de negocio alcancen una verdadera preparación para auditoría y resiliencia operativa.