DORA
Explore articles in the DORA category
128 articles
Guía basada en escenarios para implantar una gobernanza del acceso a datos personales preparada para auditorías en ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 y COBIT 2019 mediante políticas, registros, matrices de correspondencia y flujos prácticos de revisión de Clarysec.
Guía práctica para convertir la arquitectura Zero Trust de NIST SP 800-207 en evidencias listas para auditoría para ISO/IEC 27001:2022, NIS2, DORA, el RGPD de la UE y revisiones de seguridad de clientes.
La adquisición con seguridad exigida en la compra incorpora la seguridad de proveedores, la privacidad, la resiliencia y el aseguramiento del producto en la decisión de compra. Esta guía principal muestra cómo Clarysec mapea los controles de proveedores de ISO/IEC 27001:2022 con NIS2, DORA, GDPR, las expectativas de CRA, NIST CSF 2.0 y evidencias de auditoría orientadas a COBIT antes de la firma de los contratos.
Un modelo práctico de gobernanza para validar, aprobar, minimizar, comunicar de forma segura, registrar y evidenciar solicitudes de comunicación de datos personales procedentes de fuerzas y cuerpos de seguridad y autoridades reguladoras con arreglo al RGPD de la UE, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 y los kits de políticas de Clarysec.
Guía práctica de Clarysec para CISO, delegados de protección de datos, auditores y equipos de cumplimiento que necesitan probar controles del PIMS conforme a ISO 27701:2025, demostrar la responsabilidad proactiva conforme al RGPD de la UE y preparar evidencias para clientes, reguladores y auditorías de certificación.
Guía práctica para prepararse frente al Reglamento de Cibersolidaridad de la UE utilizando evidencias de ISO/IEC 27001:2022, políticas de Clarysec, gobernanza de proveedores, respuesta a incidentes, registro de eventos, continuidad y mapeo de cumplimiento cruzado para NIS2, DORA, RGPD de la UE, NIST CSF 2.0 y COBIT 2019.
Guía práctica de Clarysec para implantar un intercambio de inteligencia de ciberamenazas gobernado por ISO 27001 que respalde DORA Article 45, la cooperación NIS2, la divulgación segura conforme a GDPR, la participación en ISAC y evidencias listas para auditoría en 2026.
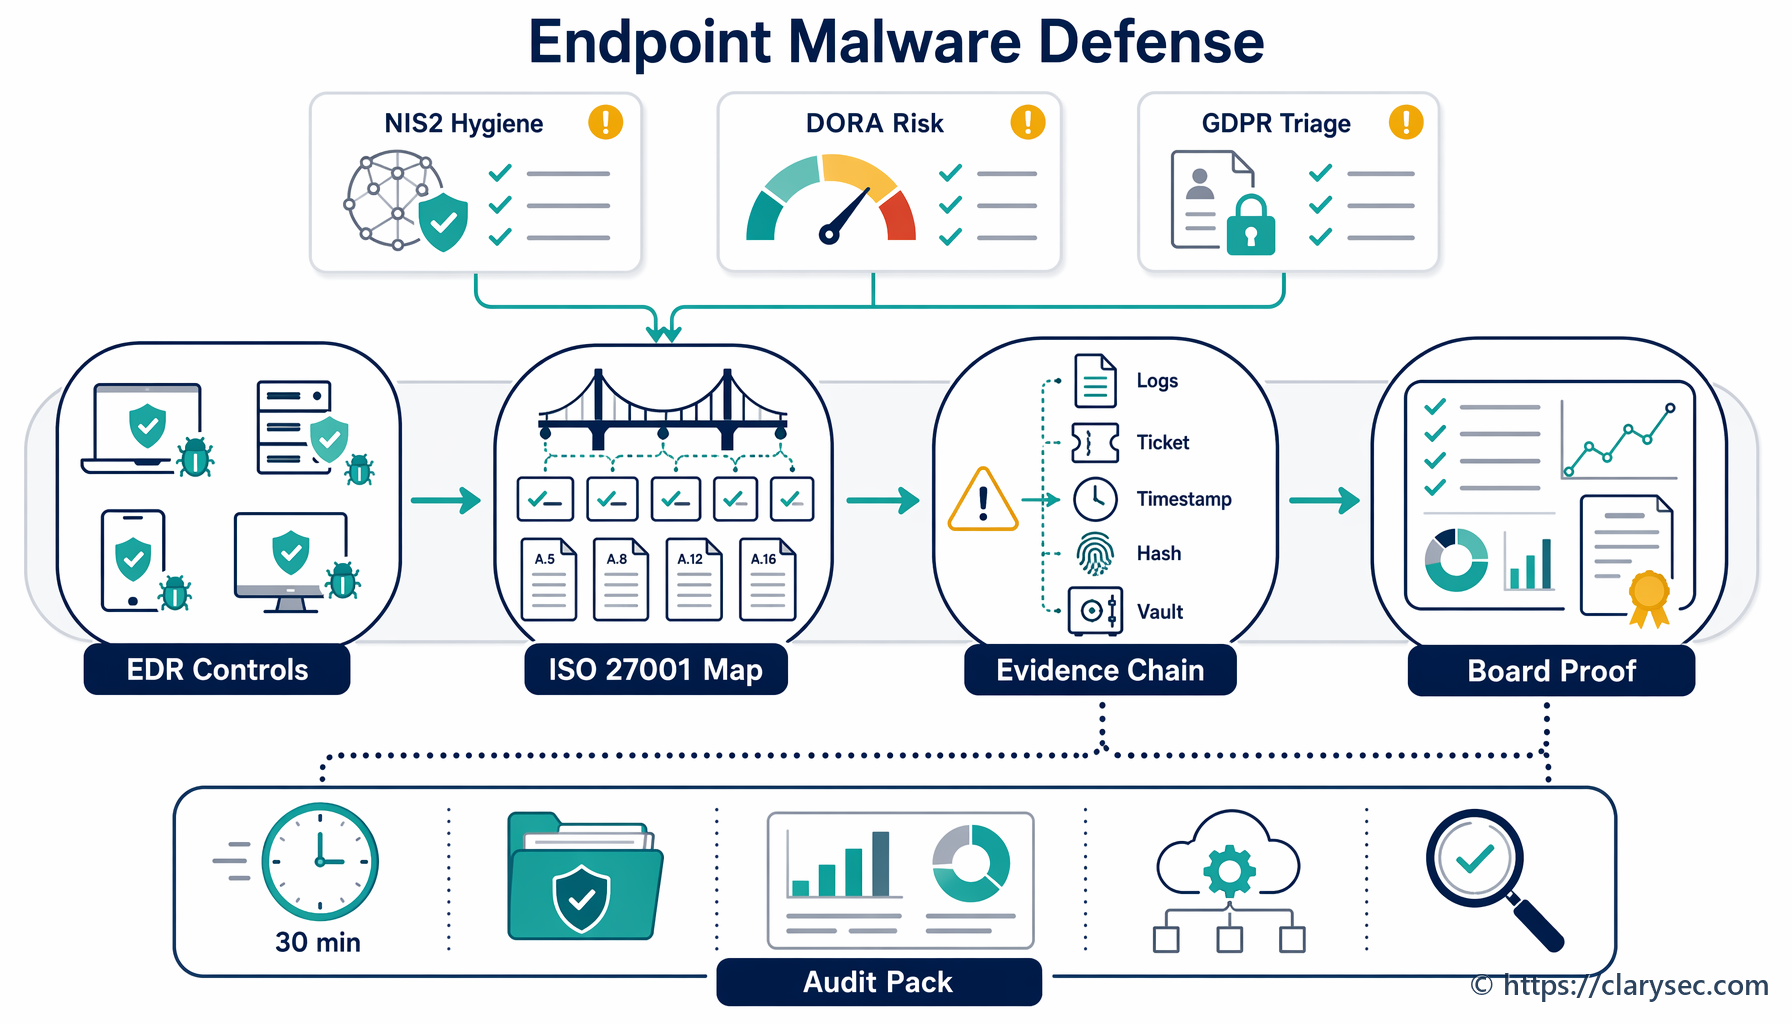
La protección de endpoints es ahora un sistema de evidencias de cumplimiento. Aprenda a utilizar ISO/IEC 27001:2022, las políticas de Clarysec, Zenith Blueprint y Zenith Controls para demostrar la defensa frente a malware ante NIS2, DORA, Article 32 del RGPD de la UE, NIST CSF 2.0 y auditorías.
Guía unificada de 2026 para convertir las EIPD en evidencias de gobernanza preparadas para auditoría en materia de responsabilidad proactiva del RGPD de la UE, ISO/IEC 27001:2022, medidas de ciberseguridad de NIS2, cambios TIC de DORA y riesgo de proveedores.