NIST
Explore articles in the NIST category
131 articles
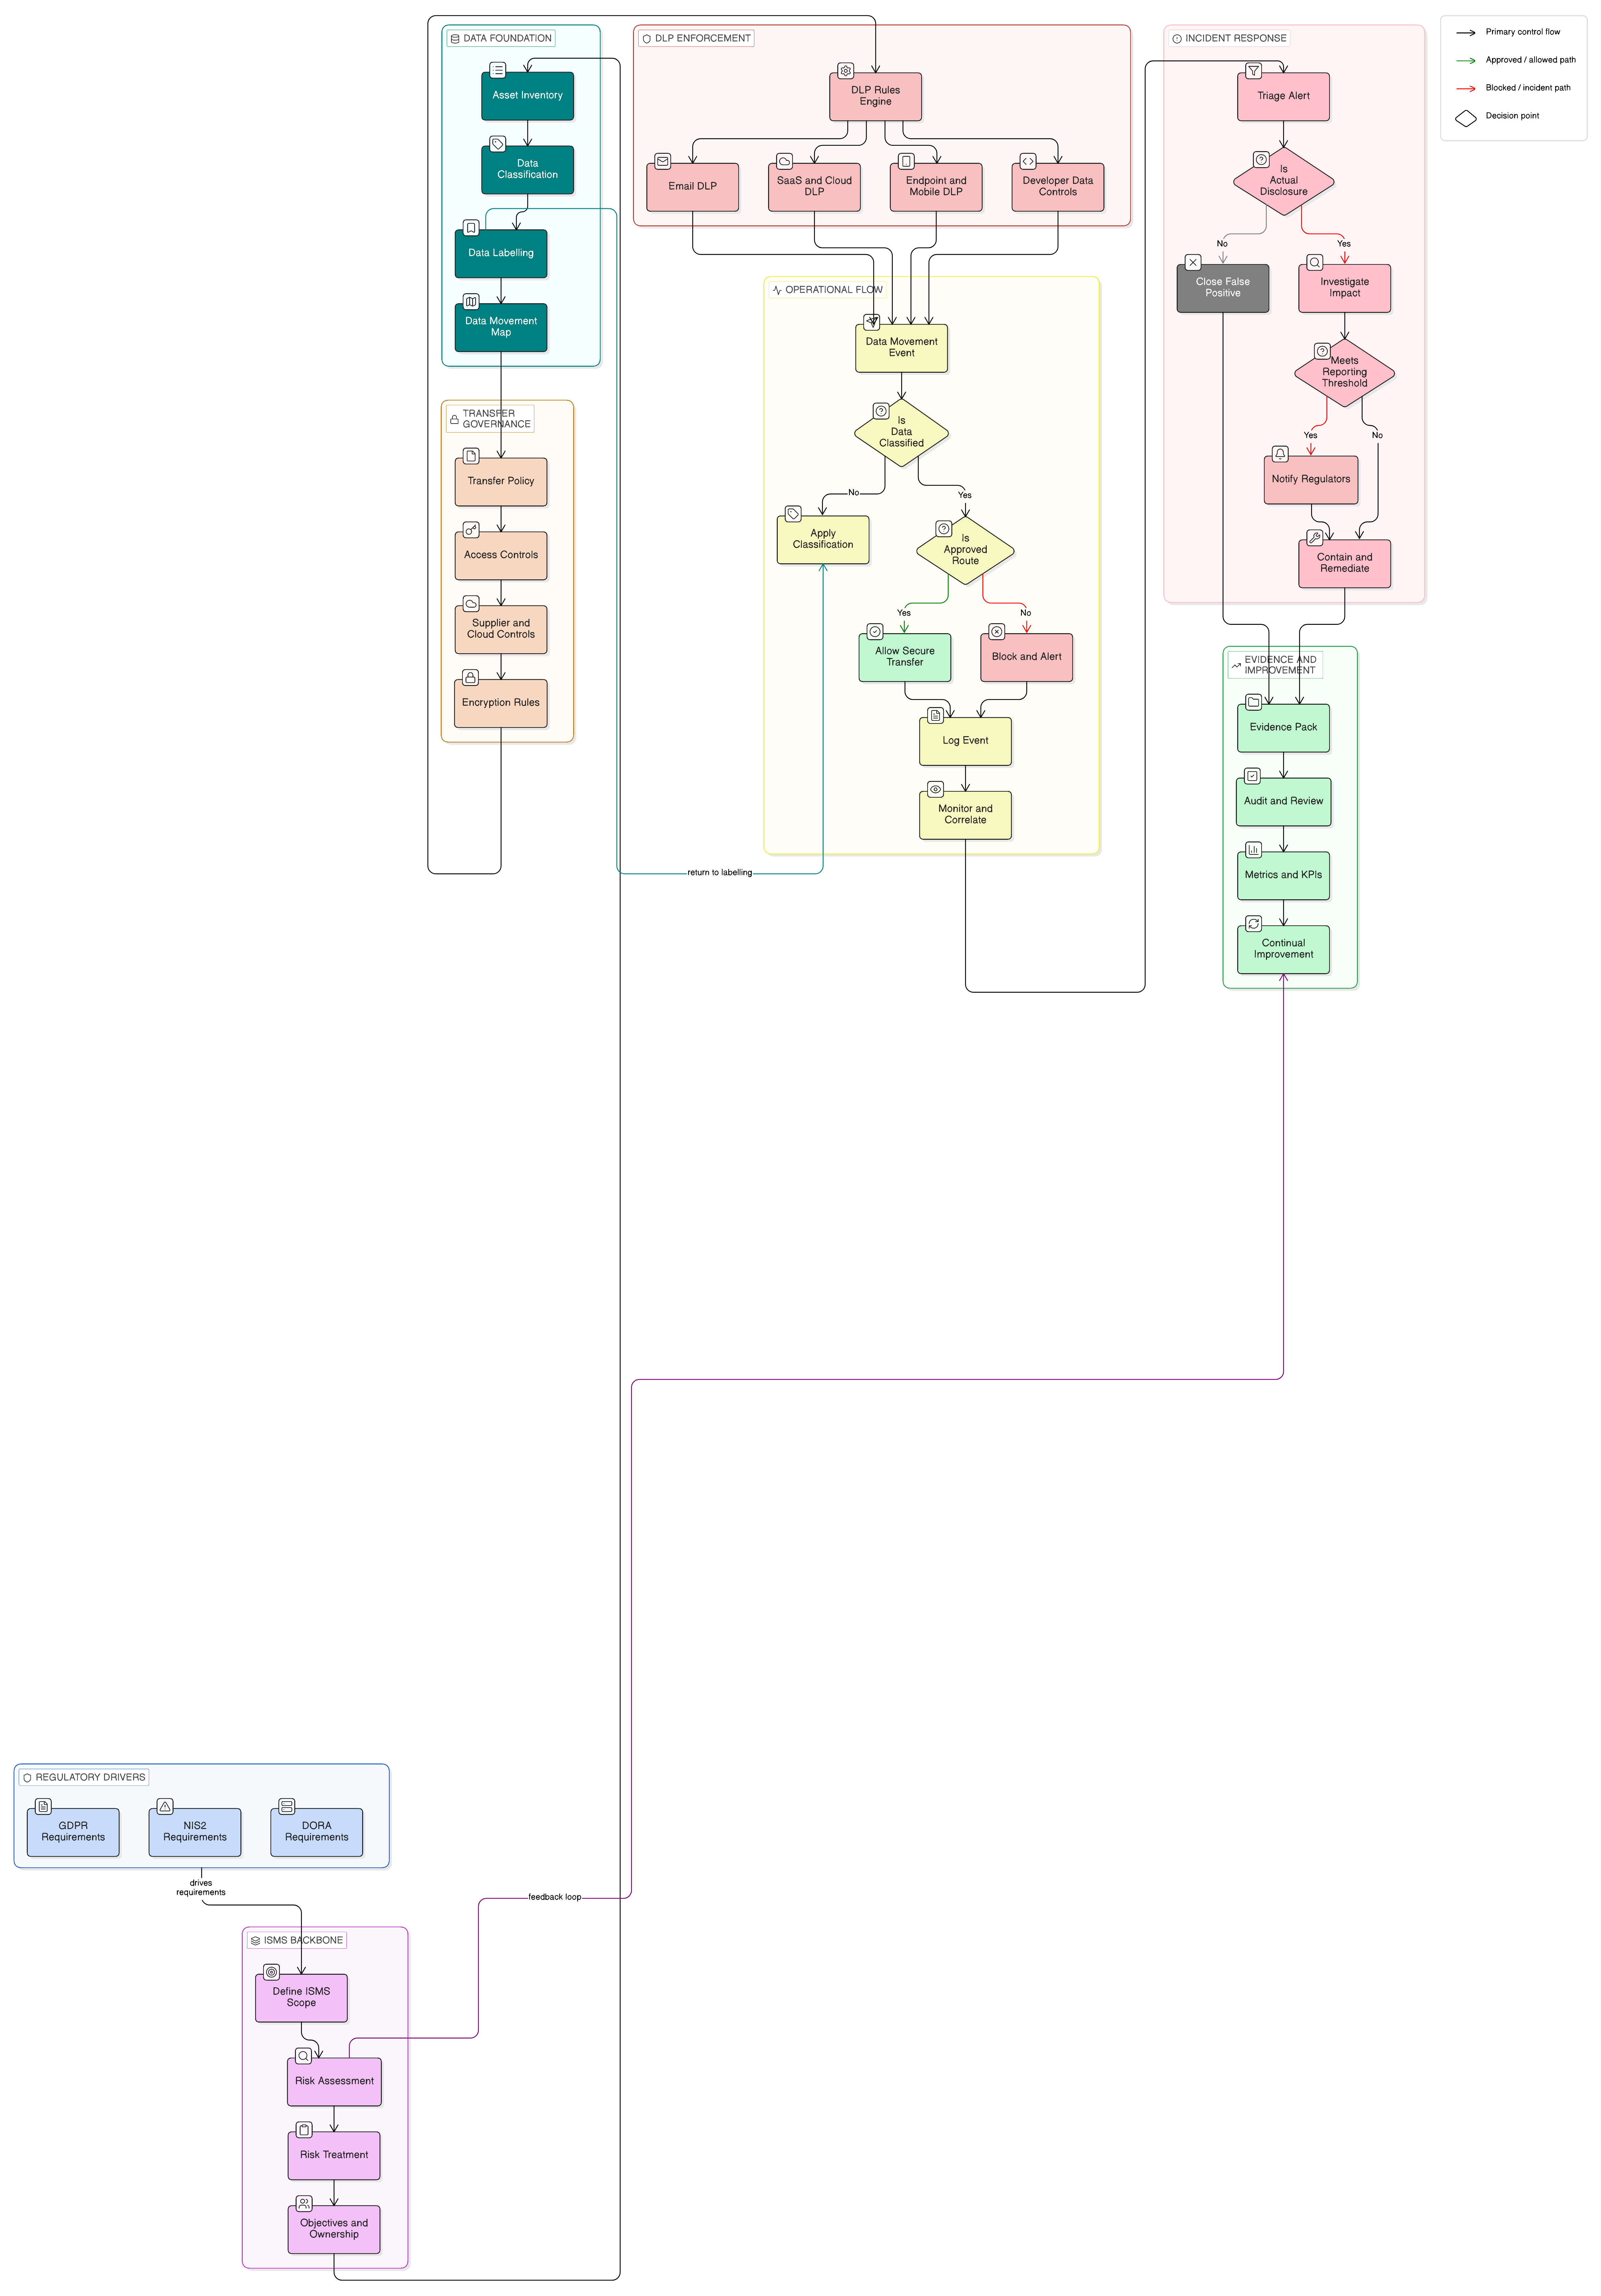
La prevención de pérdida de datos ya no es una configuración aislada de una herramienta. En 2026, los CISO necesitan un programa DLP gobernado por políticas y respaldado por evidencias que conecte la clasificación de datos, la transferencia segura, el registro de eventos, la respuesta a incidentes, la gobernanza de proveedores y los controles de ISO/IEC 27001:2022 con el Article 32 del RGPD de la UE, NIS2 y DORA.
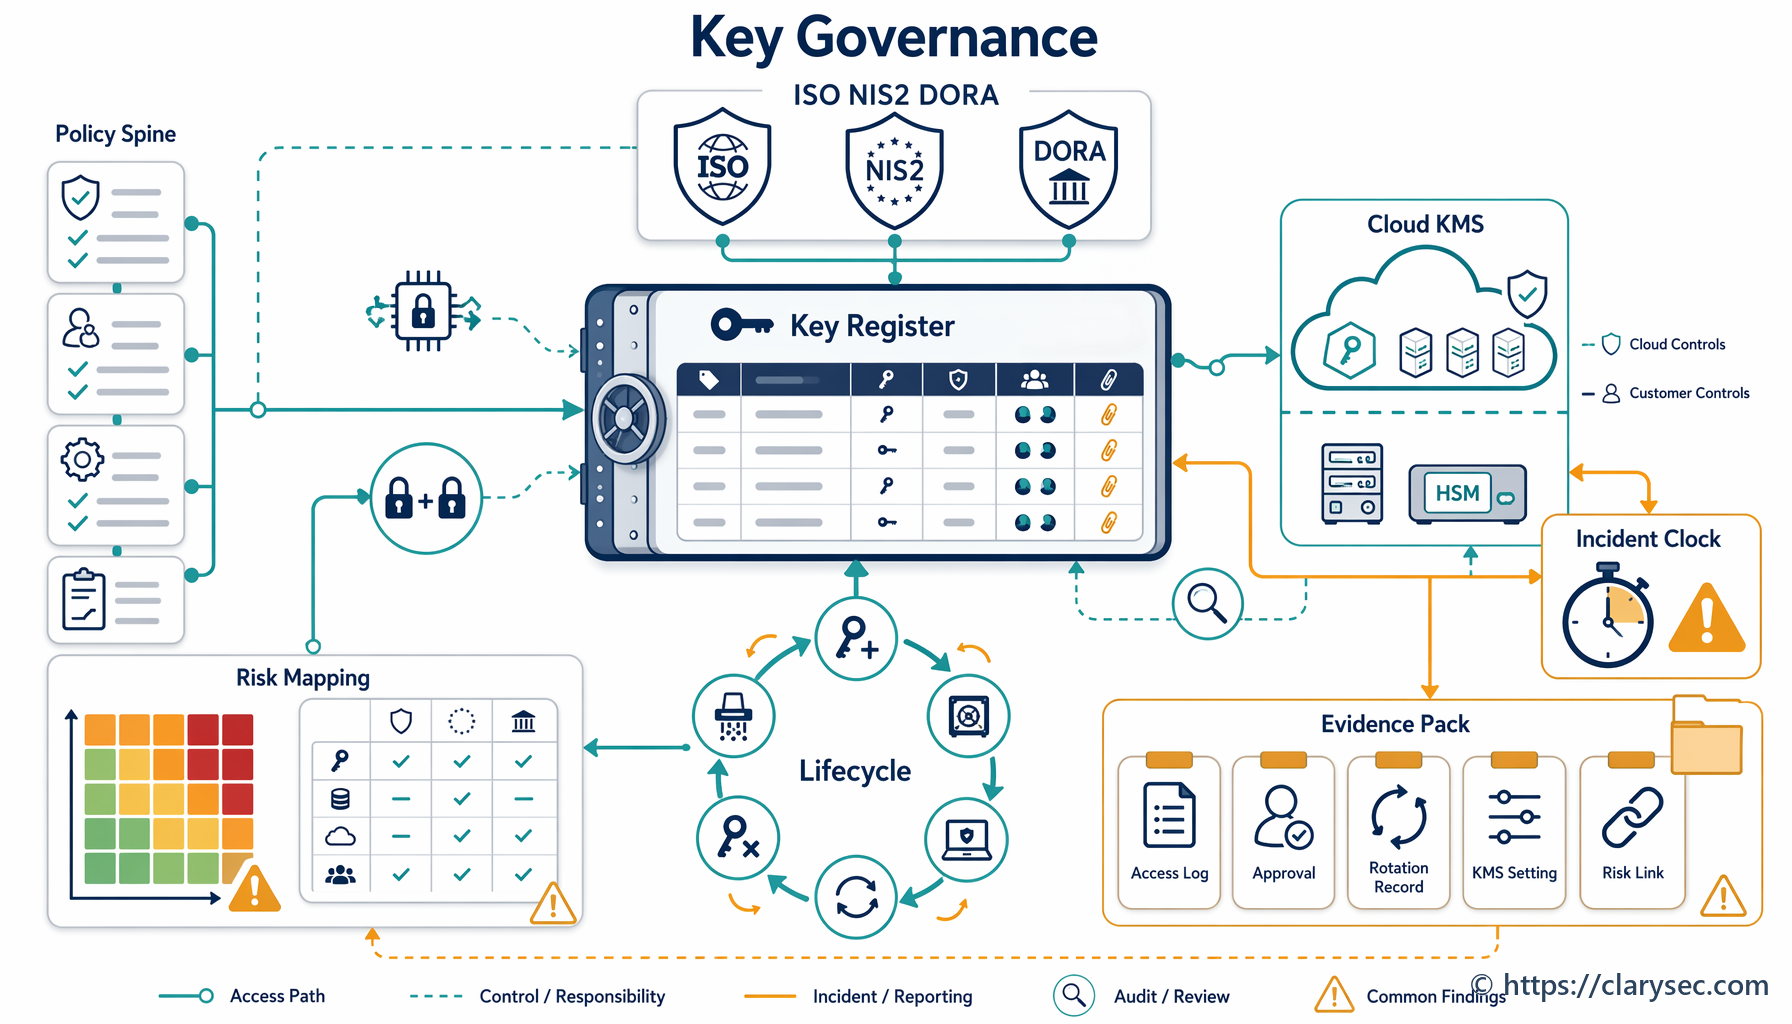
Guía práctica para gobernar claves criptográficas, KMS en la nube, HSM, rotación, recuperación y evidencias de auditoría conforme a ISO/IEC 27001:2022, NIS2, DORA y el Article 32 de GDPR.
La certificación EUCS para servicios en la nube puede reforzar el aseguramiento de proveedores cloud en 2026, pero debe mapearse en su SGSI de ISO 27001, en el proceso de gestión de riesgos de proveedores, en los contratos, en los procedimientos de respuesta a incidentes y en la evidencia de responsabilidad proactiva del GDPR.
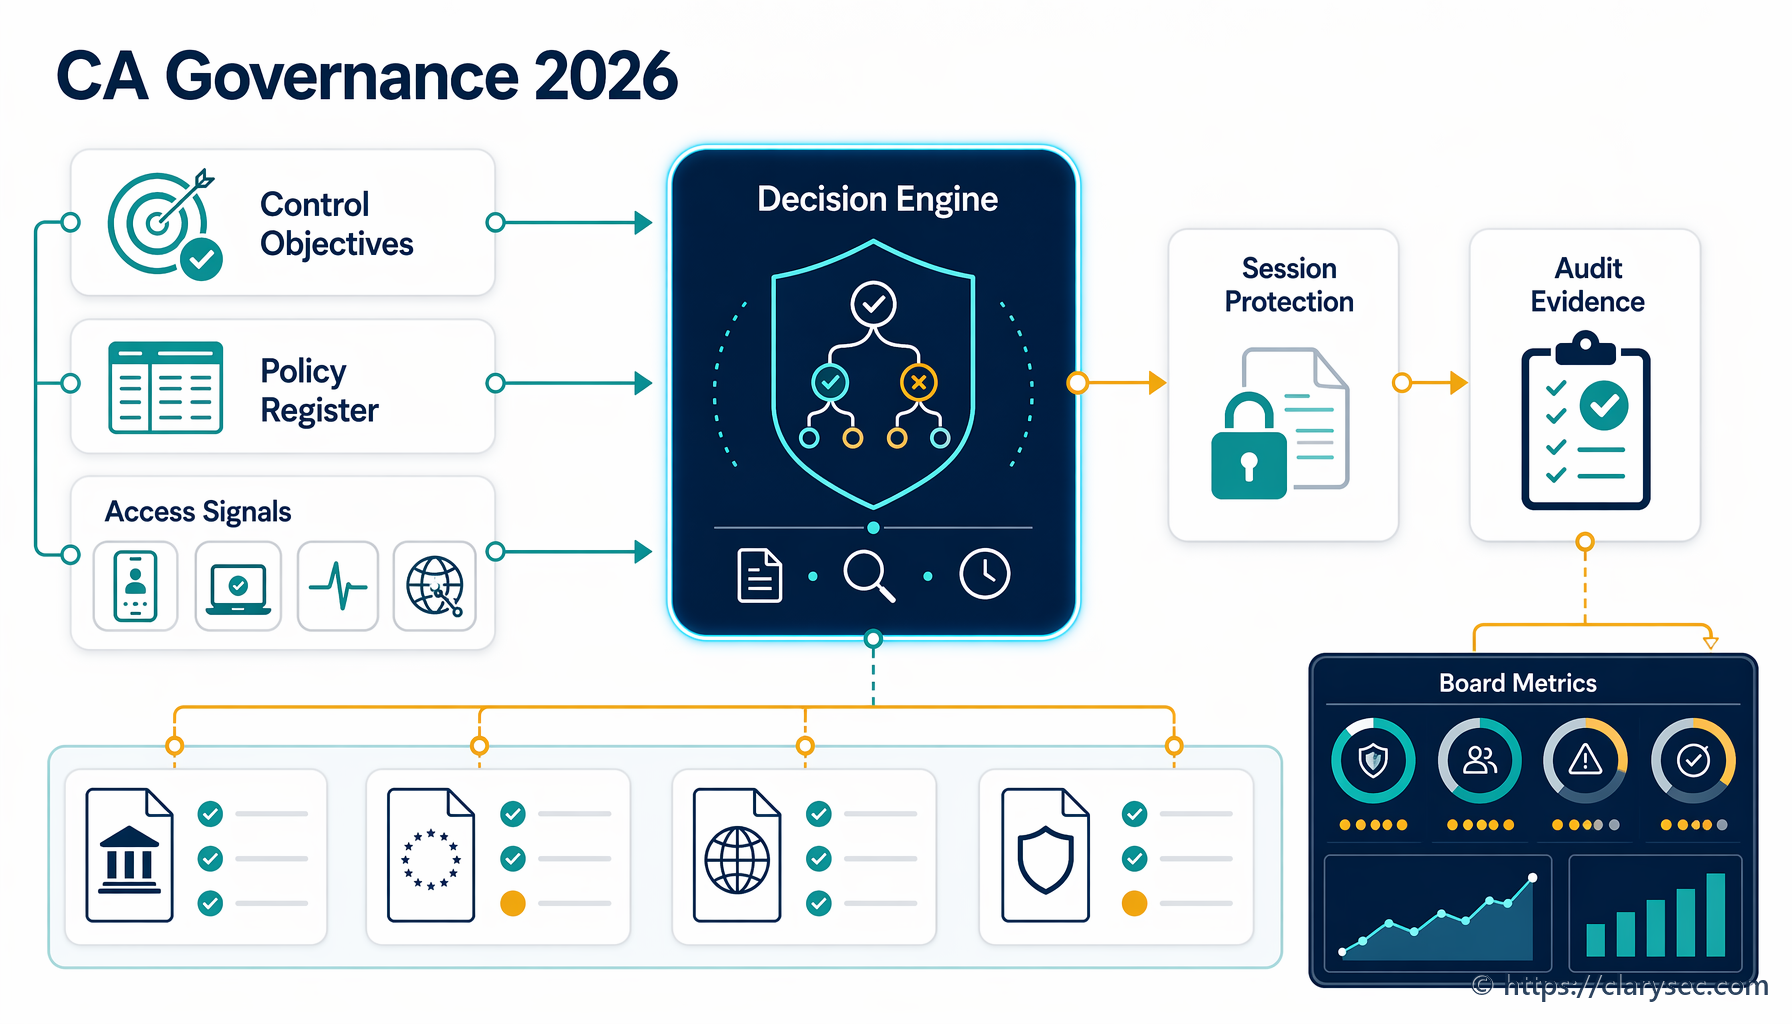
Guía práctica para gobernar Microsoft Entra Conditional Access como sistema de control auditable, con mapeo de evidencias para ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST y COBIT.
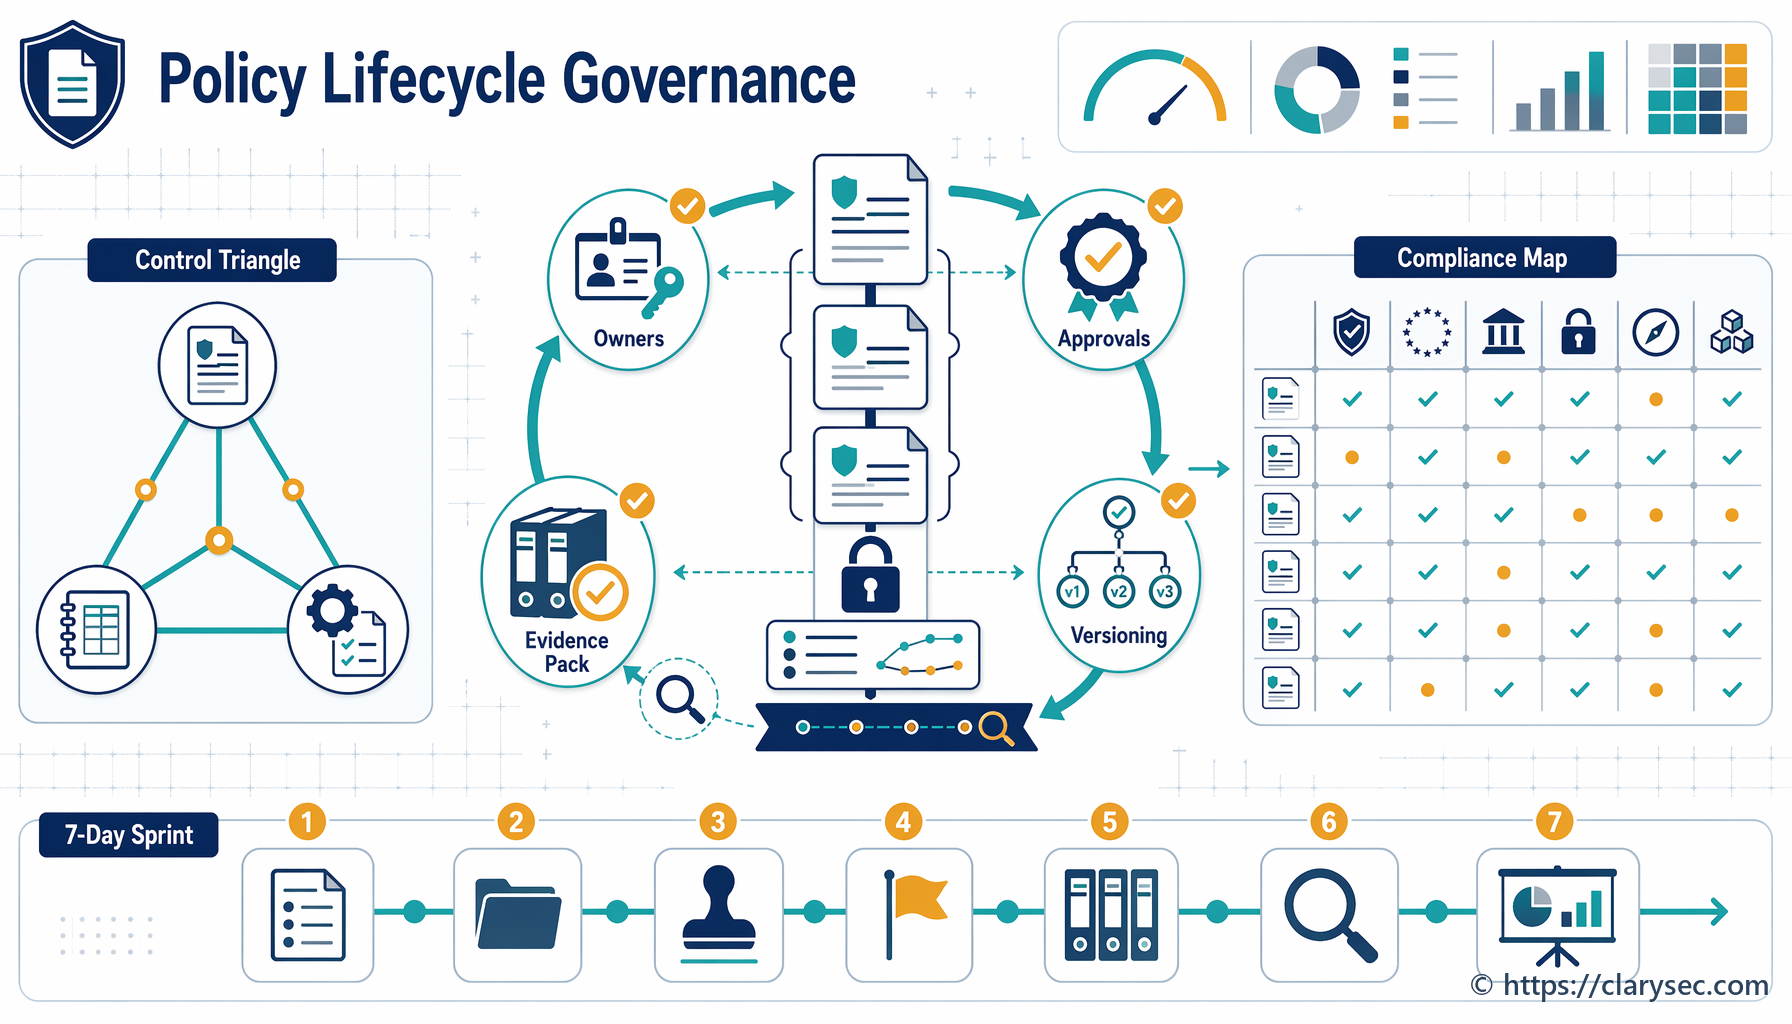
La gobernanza de políticas es ahora gobernanza de evidencias. Aprende a controlar la información documentada de ISO/IEC 27001:2022 y a generar evidencias preparadas para auditorías de NIS2, DORA y GDPR.
Guía práctica para CISO sobre cómo definir el alcance del SGSI ISO 27001 en torno a servicios esenciales NIS2, funciones críticas o importantes DORA, tratamientos GDPR, activos, proveedores y evidencias de auditoría.
Guía práctica para directores de seguridad de la información, responsables de cumplimiento y consejos de administración sobre cómo convertir riesgos de ciberseguridad cualitativos en exposición financiera, evidencias ISO 27001, supervisión NIS2 y decisiones de resiliencia TIC conforme a DORA.
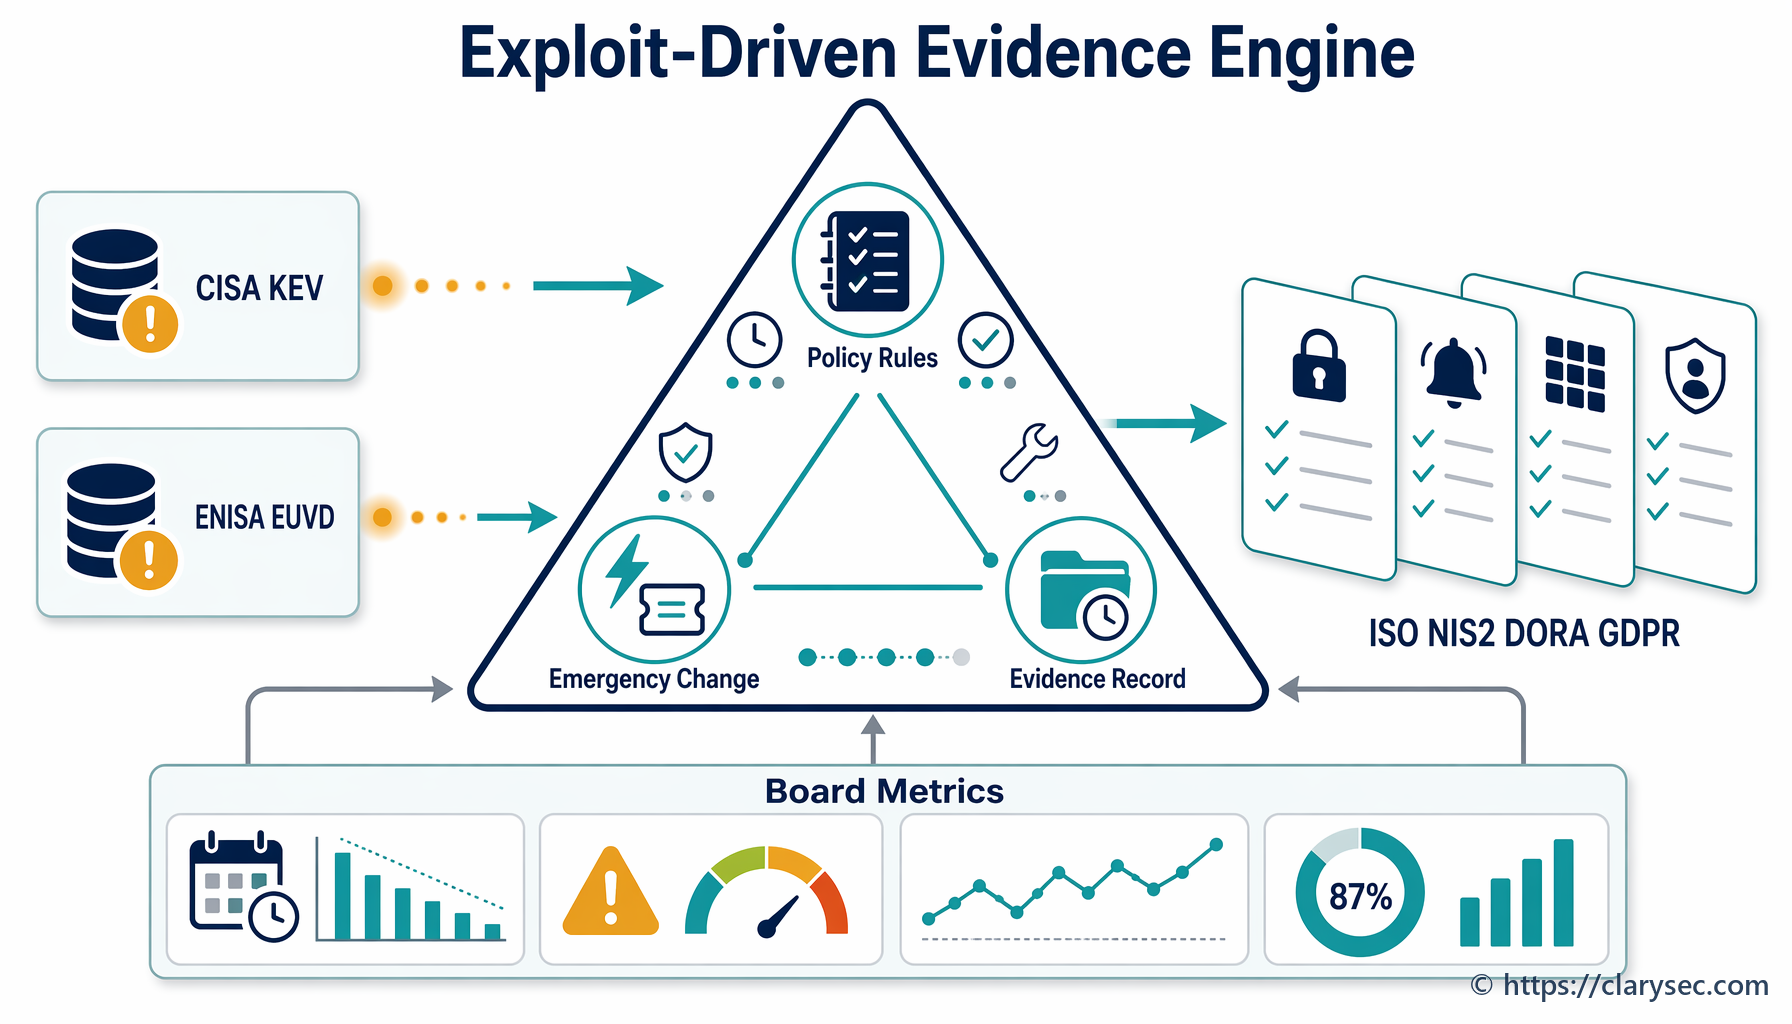
Las vulnerabilidades explotadas conocidas requieren algo más que parchear más rápido. Esta guía de referencia muestra cómo convertir la inteligencia de CISA KEV y ENISA EUVD en evidencia de gobernanza preparada para ISO 27001, NIS2, DORA y GDPR.
Guía práctica para crear evaluaciones de impacto relativas a transferencias preparadas para auditorías de servicios en la nube, CCT, subencargados, medidas suplementarias y evidencias de ISO/IEC 27001:2022, NIS2 y DORA.