NIST
Explore articles in the NIST category
131 articles
NIS2 convierte la ciberseguridad en una cuestión de responsabilidad del órgano de administración. Esta guía muestra cómo los consejos de administración, CISO y responsables de cumplimiento pueden utilizar ISO/IEC 27001:2022, las políticas de Clarysec, Zenith Blueprint y Zenith Controls para demostrar supervisión, diligencia debida y gobernanza de la ciberseguridad entre marcos.
Guía práctica para CISO sobre la supervisión continua del cumplimiento de NIS2 y DORA mediante ISO/IEC 27001:2022, responsabilidad sobre los controles, KPI, KRI, cadencia de evidencias, mapeo de políticas y evidencia preparada para auditoría.
Guía práctica para pymes sobre el uso de la función Govern de NIST CSF 2.0 como capa de gobernanza para ISO 27001:2022, NIS2, DORA, GDPR, supervisión de proveedores y evidencias preparadas para auditoría.
Guía práctica para desarrollar estrategias de salida para proveedores terceros de servicios TIC conforme a DORA, respaldadas contractualmente, viables técnicamente, probadas y preparadas para auditoría.
Guía práctica para CISO sobre la divulgación coordinada de vulnerabilidades conforme a NIS2, DORA, GDPR de la UE e ISO/IEC 27001:2022, con redacción de políticas, flujo de recepción, escalado a proveedores, evidencias de auditoría y mapeo de controles.
Guía práctica para construir medidas técnicas y organizativas del artículo 32 del RGPD de la UE preparadas para auditoría mediante ISO 27001:2022, ISO 27005, NIS2, DORA y los kits de Clarysec.
Guía práctica para CISO sobre cómo convertir la ciberhigiene y la formación en ciberseguridad de NIS2 Article 21 en evidencias listas para auditoría conforme a ISO/IEC 27001:2022, con cláusulas de políticas, mapeo de controles, alineación con DORA y GDPR, y un sprint de remediación de 10 días.
Una guía práctica para CISO sobre cómo construir un único modelo de evidencias de control de acceso para ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST y COBIT.
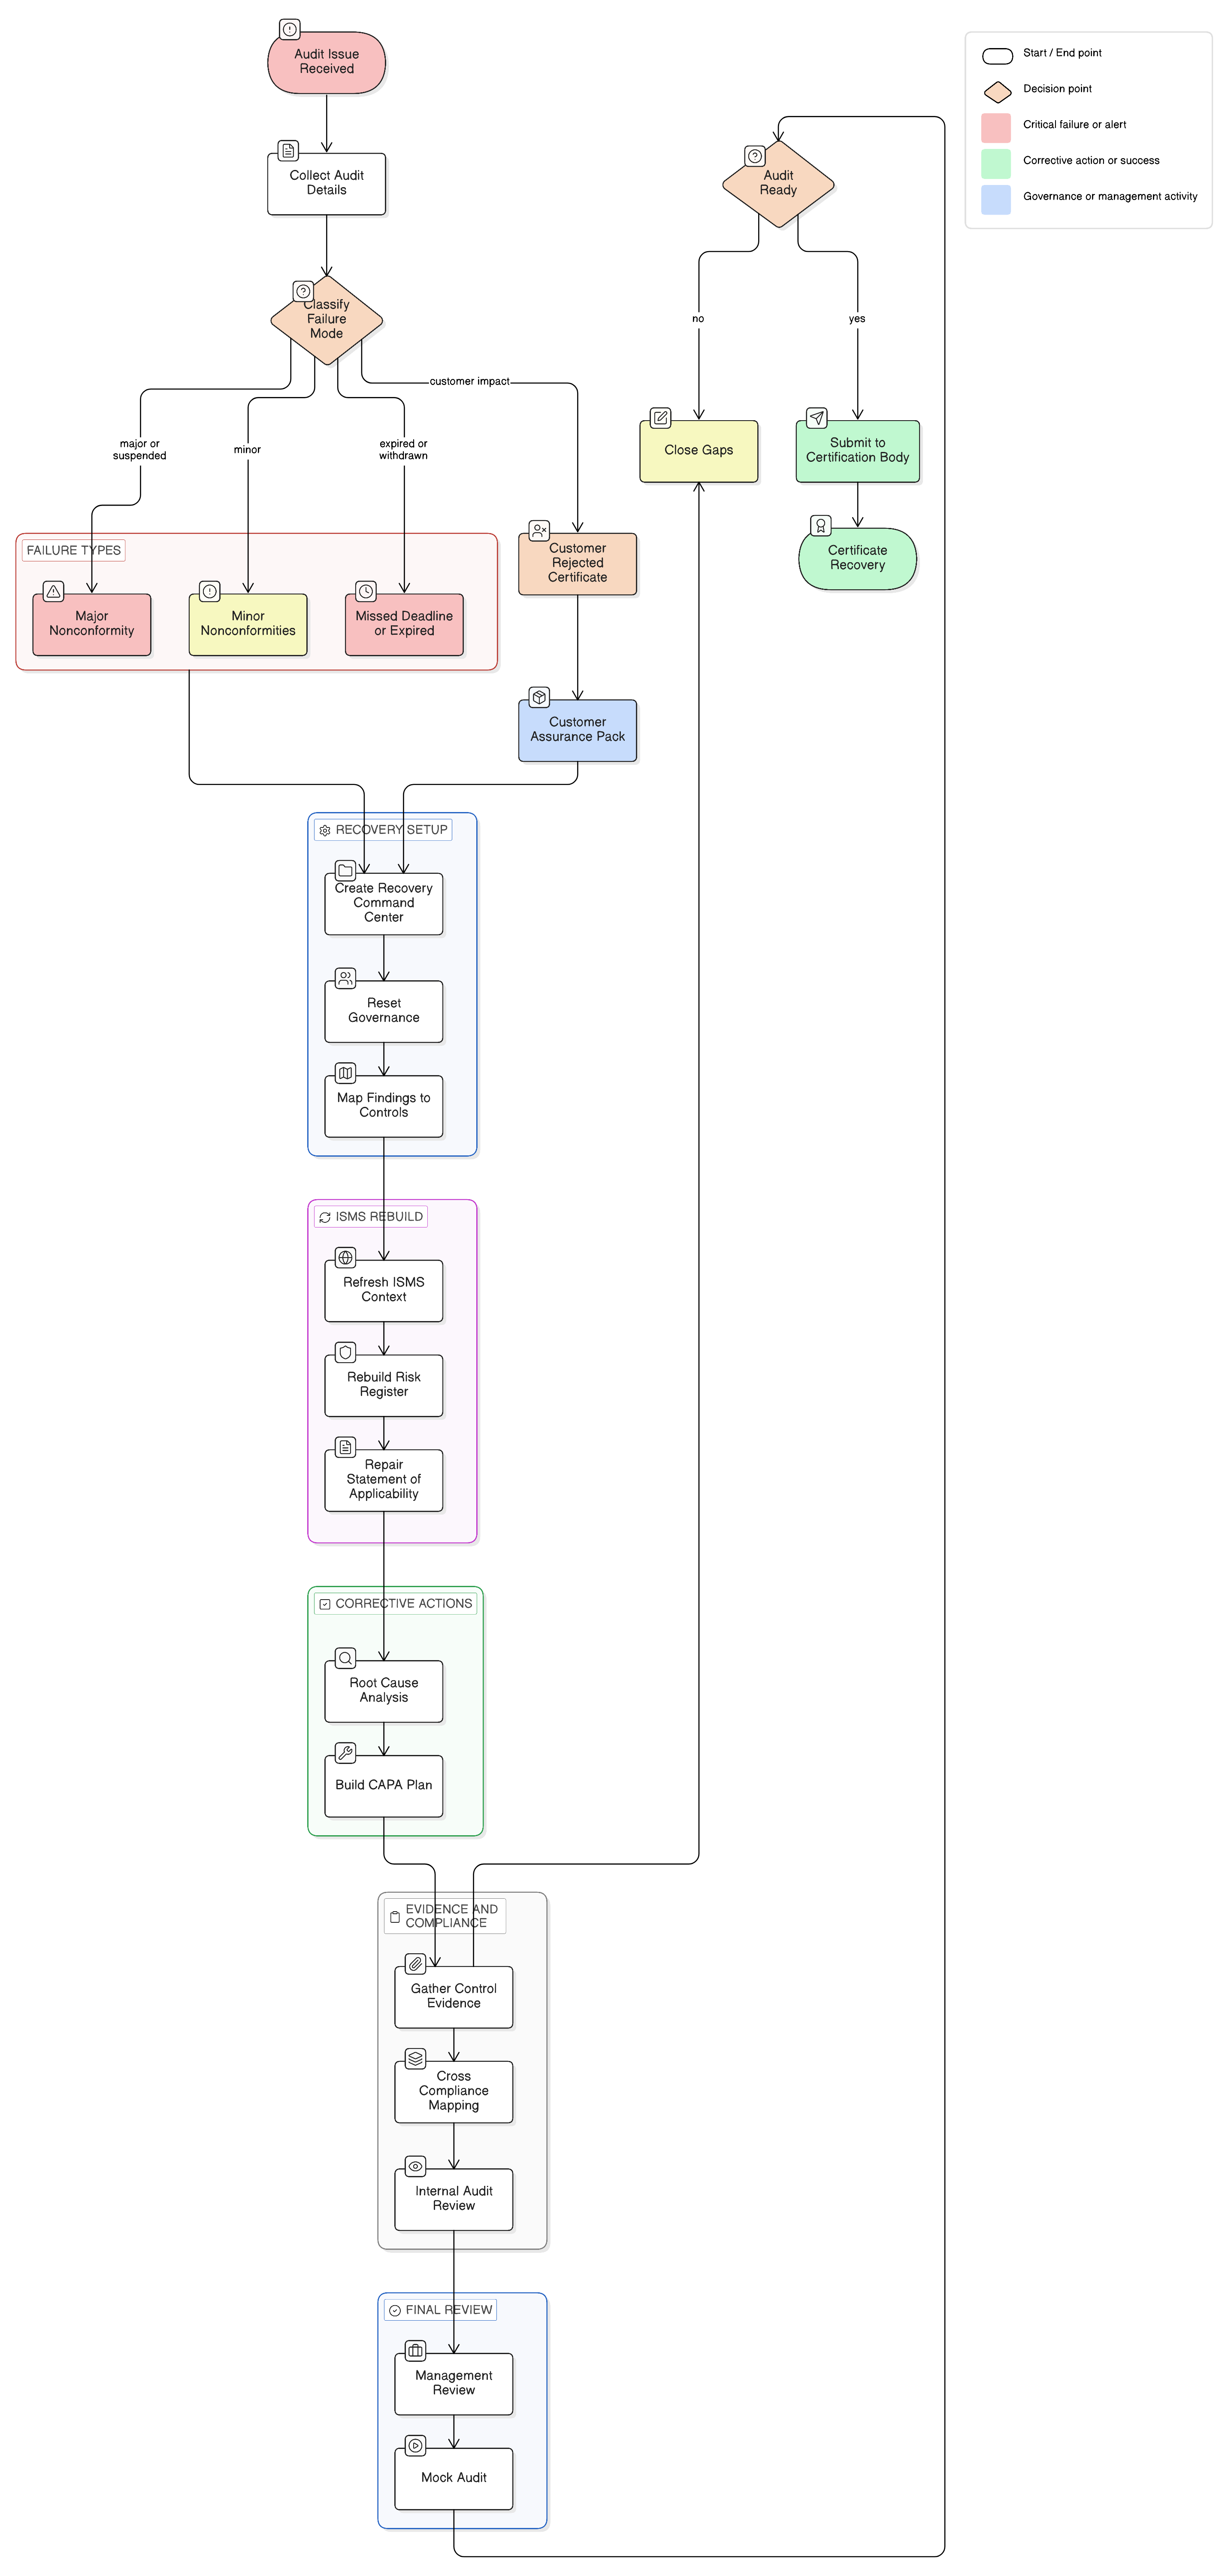
Si tu transición a ISO 27001:2022 no se completó o no superó la auditoría, el camino de recuperación exige una clasificación inicial disciplinada, regularización de evidencias, análisis de causa raíz, reconstrucción de la SoA y acciones correctivas. Esta guía explica cómo Clarysec utiliza Zenith Blueprint, sus políticas y Zenith Controls para restablecer la confianza ante auditorías.