Expediente de traspaso del DPO para GDPR e ISO 27701

La notificación llegó a la bandeja de entrada de María con un asunto aparentemente inocuo: “Actualización del equipo”. David, el Delegado de Protección de Datos (DPO) de su empresa fintech en rápido crecimiento, había aceptado un nuevo puesto. Se marcharía en dos semanas.
Al principio, María, la Directora de Seguridad de la Información (CISO), lo trató como cualquier otra salida de un alto cargo. Recursos Humanos ejecutaría la baja, TI deshabilitaría los accesos, Legal revisaría los asuntos abiertos y el nuevo DPO recibiría una llamada de traspaso. Entonces empezaron las preguntas de verdad.
“¿Dónde está la EIPD de la funcionalidad de inicio de sesión biométrico?”
“¿Puedo ver la correspondencia con la autoridad belga de protección de datos sobre la investigación del año pasado relativa al flujo transfronterizo de datos?”
“¿Cuál fue la justificación para aceptar el riesgo residual de privacidad del modelo de calificación crediticia basado en IA?”
A las 08:17 del lunes siguiente, el Consejo de Administración quería aseguramiento de que la responsabilidad proactiva conforme a GDPR seguía intacta. Un gran cliente empresarial había enviado un cuestionario de diligencia debida en privacidad solicitando el RoPA más reciente, el registro de EIPD, el registro de violaciones de seguridad, la lista de subencargados del tratamiento, el calendario de conservación y evidencias del asesoramiento en privacidad. Producto quería aprobación para un cambio de analítica. Soporte retenía tres solicitudes de derechos de los interesados. Adquisición renegociaba un contrato con un encargado del tratamiento. Seguridad investigaba un evento que podía implicar datos personales.
El traspaso de David fue una llamada de 30 minutos y una unidad compartida llena de carpetas con nombres incoherentes. El contexto, los debates, las decisiones de apetito de riesgo, el historial con autoridades de control y el asesoramiento informal se habían ido con él.
Ahí es donde la gobernanza de la privacidad demuestra que es un sistema de gestión, o revela que era la memoria de una sola persona.
Un expediente de traspaso del DPO para GDPR e ISO/IEC 27701:2025 no es un paquete de salida de Recursos Humanos. Es un expediente de continuidad de la responsabilidad proactiva. Indica al DPO entrante, al responsable de privacidad, al Responsable del PIMS, al auditor, a la autoridad de control o al patrocinador ejecutivo qué se está tratando, por qué es lícito, qué riesgos están abiertos, dónde están las evidencias, quién es responsable de la siguiente acción y qué plazos no pueden incumplirse.
El riesgo oculto de privacidad: responsabilidad proactiva atrapada en un único rol
GDPR hace explícita la responsabilidad proactiva. El Article 5(2) exige que los responsables del tratamiento sean responsables y puedan demostrar el cumplimiento de los principios básicos de licitud, lealtad y transparencia, limitación de la finalidad, minimización de datos, exactitud, limitación del plazo de conservación, integridad y confidencialidad. Los Articles 4, 6, 9, 10 y 30 añaden el vocabulario operativo y las expectativas de evidencia que deben sobrevivir a un cambio de rol: datos personales, tratamiento, base jurídica, condiciones aplicables a categorías especiales de datos, definiciones de violación de seguridad y registros de actividades de tratamiento.
La cuestión no es si una organización tenía un DPO competente. La cuestión es si el programa de privacidad puede seguir funcionando cuando cambia el DPO.
Cuando un DPO se marcha, la organización debe seguir sabiendo:
- Qué actividades de tratamiento están activas, pausadas, retiradas o en revisión.
- Qué bases jurídicas y condiciones aplicables a categorías especiales de datos respaldan cada actividad.
- Qué EIPD contienen riesgos no resueltos o aprobaciones condicionadas.
- Qué solicitudes de derechos de los interesados están abiertas, prorrogadas, rechazadas o recurridas.
- Qué violaciones de seguridad fueron notificadas, no notificadas o siguen en evaluación.
- Qué encargados del tratamiento, subencargados del tratamiento y mecanismos de transferencia están vigentes.
- Qué comunicaciones con autoridades de control, compromisos con clientes y acciones de auditoría están pendientes.
- Qué asesoramiento en privacidad se proporcionó, cuándo se proporcionó y bajo qué supuestos.
Esta es la dependencia clásica de una persona clave. El conocimiento del DPO se convierte en el repositorio principal de decisiones de privacidad, evaluaciones de riesgos e interacciones regulatorias. Cuando esa persona se marcha, la organización pierde más que un titular de rol. Pierde la trazabilidad necesaria para demostrar cumplimiento.
La Política de funciones, responsabilidades y responsabilidad proactiva en privacidad Enterprise de Clarysec [C1] convierte la transición de roles en una obligación de evidencia:
[Todos] El responsable de privacidad / Responsable del PIMS DEBE registrar las evidencias de traspaso de rol en REG01 y REG12 en un plazo de 10 días hábiles desde un cambio de rol.
De la sección ‘Implementación’, cláusula de política 7.1.6.
La misma política también exige evidencias de comunicación tras una reasignación o salida:
[Todos] El responsable de privacidad / Responsable del PIMS DEBE actualizar las evidencias de comunicación del cambio de rol en REG11 en un plazo de 10 días hábiles tras la reasignación de rol o la salida.
De la sección ‘Evidencias de responsabilidad proactiva y comunicación’, cláusula de política 4.5.4.
Estas dos cláusulas convierten un cambio de personal en un control de privacidad auditable. El traspaso deja de ser una transferencia informal de conocimiento. Se convierte en información documentada del PIMS.
Qué es realmente un expediente de traspaso del DPO
Un buen expediente de traspaso del DPO no es un único PDF. Es un paquete de evidencias controlado con índice, propietarios, enlaces, campos de estado, historial de decisiones y reglas de recuperación. Debe permitir que un DPO entrante comprenda la postura de privacidad de la organización en horas, no en semanas.
Piense en él como la caja negra del programa de privacidad. Debe mostrar no solo qué ocurrió, sino por qué se tomaron las decisiones y qué debe ocurrir después.
Un expediente de traspaso del DPO práctico debe responder a cuatro preguntas:
- ¿Qué obligaciones y decisiones de privacidad están actualmente activas?
- ¿Qué evidencias prueban que esas obligaciones se están gestionando?
- ¿Quién es responsable de cada elemento abierto durante y después de la transición?
- ¿Qué riesgos, plazos o sensibilidades regulatorias requieren atención inmediata?
El expediente no debe duplicar todos los registros. La duplicación genera evidencias desactualizadas. En su lugar, debe apuntar al registro fehaciente, explicar el estado, identificar la titularidad y señalar la siguiente decisión requerida.
La Política de información documentada y gestión de evidencias del PIMS Enterprise de Clarysec [C2] establece la base de evidencias:
[Todos] El responsable de privacidad / Responsable del PIMS DEBE mantener un índice de información documentada del PIMS en REG12 antes de la publicación inicial del PIMS y, posteriormente, con periodicidad trimestral.
De la sección ‘Control de la información documentada del PIMS’, cláusula de política 4.1.1.
También exige evidencias de recuperación:
[Todos] El responsable de privacidad / Responsable del PIMS DEBE registrar las solicitudes de recuperación de evidencias de auditoría y su estado de cumplimiento en REG12 en un plazo de cinco días hábiles desde la recepción de la solicitud.
De la sección ‘Acceso, protección, recuperación y divulgación’, cláusula de política 4.4.4.
Por tanto, un expediente de traspaso del DPO debe construirse en torno a REG12 o a un índice equivalente de información documentada. Si las evidencias de privacidad no pueden localizarse con rapidez durante una transición, no pueden respaldar la responsabilidad proactiva cuando un auditor, cliente o autoridad de control solicite prueba.
La anatomía básica de un expediente de traspaso del DPO preparado para auditoría
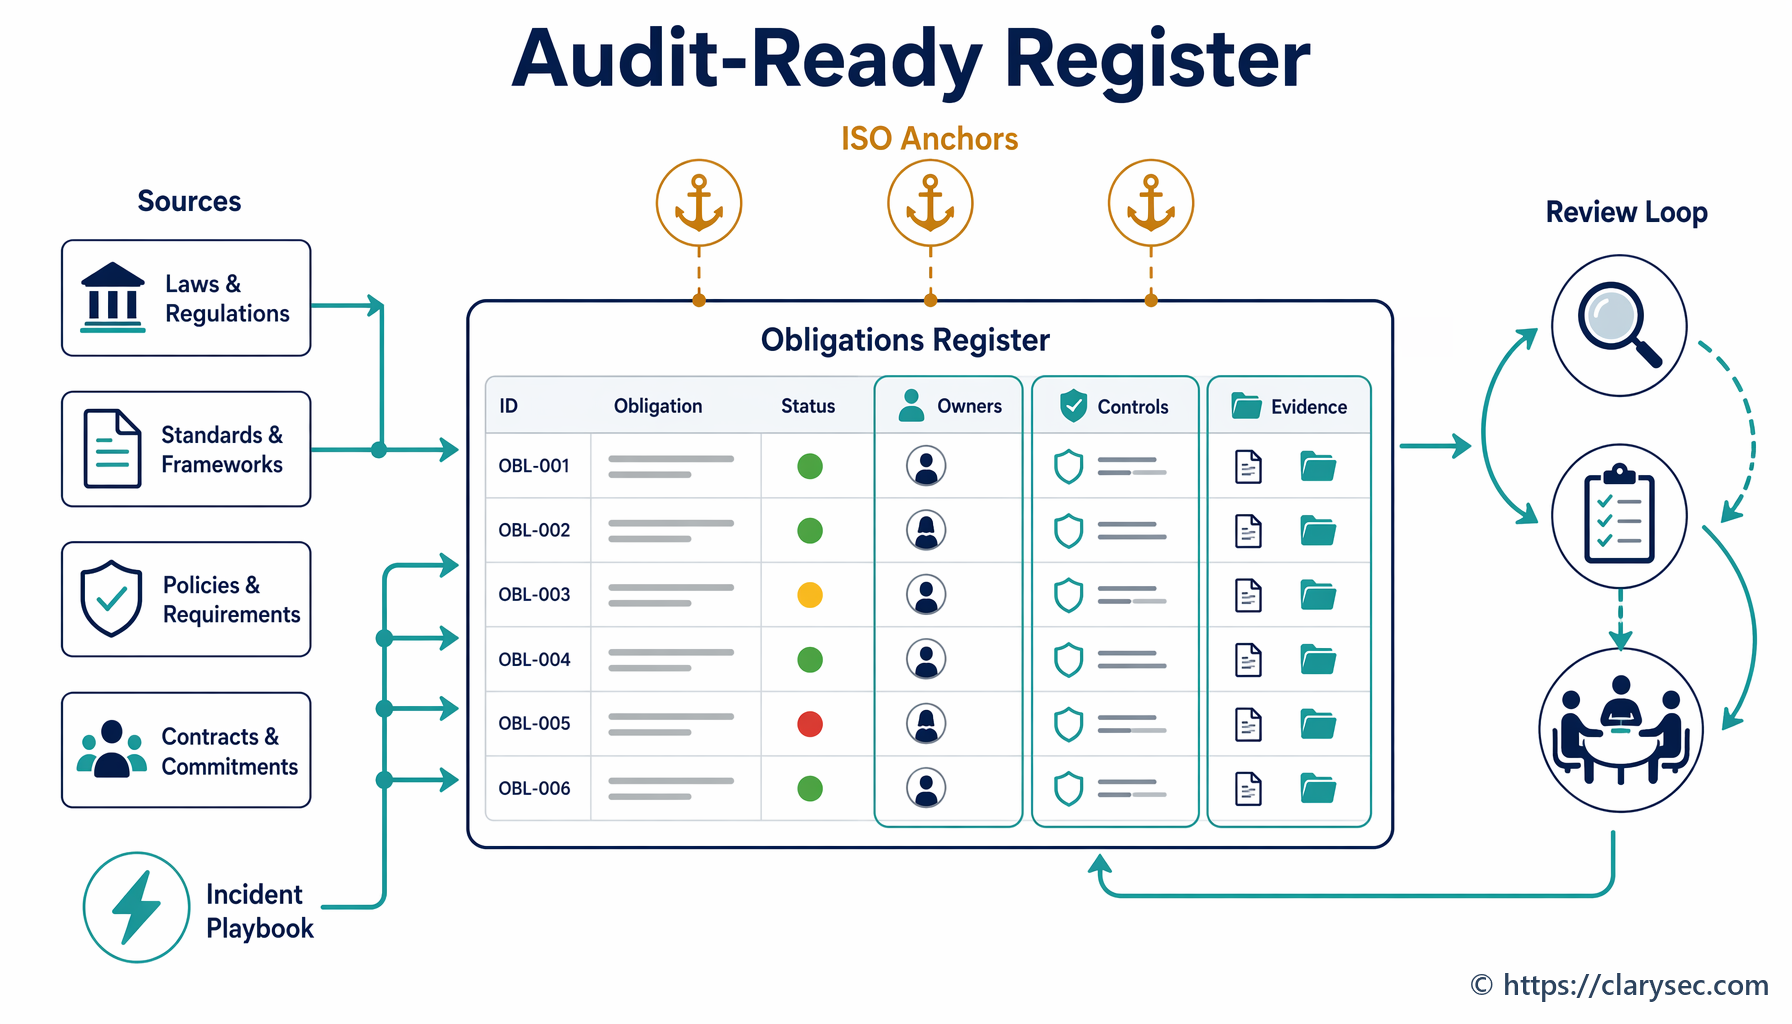
Las implantaciones de Clarysec suelen dividir el expediente de traspaso del DPO en diez secciones. Estas secciones ofrecen al DPO entrante una única vista operativa sin sustituir los sistemas de registro fehacientes.
| Sección de traspaso | Finalidad | Evidencias habituales |
|---|---|---|
| 1. Alcance y gobernanza del PIMS | Define límites, comités, rutas de escalado y modelo de responsabilidad proactiva | alcance del PIMS, calendario de gobernanza, mapa de escalado, resultados de revisión por la dirección |
| 2. Roles y delegaciones | Muestra quién posee, apoya y aprueba las actividades de privacidad | registro de roles, registro de delegaciones, entradas de REG01, comunicaciones de REG11 |
| 3. RoPA e inventario de tratamientos | Muestra qué datos personales se tratan y por qué | RoPA, mapas de datos, registro de bases jurídicas, inventario de categorías de datos |
| 4. Expediente de EIPD y decisiones de alto riesgo | Preserva el razonamiento de riesgos, el asesoramiento y las aprobaciones | registro de EIPD, informes de EIPD, asesoramiento de REG04, decisiones de riesgo residual |
| 5. Registro de derechos de los interesados | Protege los plazos de respuesta y la coherencia | registro de solicitudes de derechos de los interesados, registros de validación, plantillas de respuesta, exenciones |
| 6. Expediente de privacidad de violaciones de seguridad e incidentes | Mantiene intacto el contexto de evaluación de violaciones de seguridad | registro de violaciones de seguridad, decisiones de notificación, comunicaciones a autoridades de control, lecciones aprendidas |
| 7. Expediente de privacidad de encargados y proveedores | Mantiene la responsabilidad proactiva frente a terceros | lista de encargados del tratamiento, contratos de encargo de tratamiento, avisos de subencargados del tratamiento, diligencia debida, riesgos de salida |
| 8. Expediente de conservación y eliminación | Vincula la limitación del plazo de conservación con reglas de la organización | calendario de conservación, registros de eliminación, registro de retención legal |
| 9. Expediente de autoridades de control, clientes y auditoría | Evita compromisos incumplidos y deficiencias de evidencias | correspondencia con autoridades, compromisos con clientes, hallazgos de auditoría, acciones correctivas |
| 10. Plan de acción de transición | Convierte el traspaso en ejecución controlada | acciones abiertas, propietarios, fechas límite, prioridad y estado de escalado |
La parte más valiosa del expediente no suelen ser los documentos en sí. Es el contexto entre documentos. Una EIPD puede mostrar una conclusión, pero el DPO entrante también necesita saber qué asesoramiento se proporcionó, qué riesgos residuales se aceptaron, qué condiciones se adjuntaron y si esas condiciones siguen supervisándose.
La columna vertebral de GDPR: RoPA, EIPD, solicitudes de derechos, violaciones de seguridad y base jurídica
Un expediente de traspaso del DPO debe comenzar con la columna vertebral operativa de GDPR. Aquí es donde fallan muchas transiciones, porque el DPO saliente comprende la historia detrás de los registros, mientras que el DPO entrante solo ve fragmentos.
La Política de protección de datos y privacidad Enterprise [C3] asigna al DPO la responsabilidad sobre registros clave:
Mantiene el Registro de Actividades de Tratamiento (RoPA) de conformidad con GDPR Article 30.
De la sección ‘Roles y responsabilidades’, cláusula de política 4.2.2.
También establece:
Lidera la interacción regulatoria, realiza Evaluaciones de Impacto relativas a la Protección de Datos (EIPD) y gestiona los procesos de notificación de violaciones de seguridad.
De la sección ‘Roles y responsabilidades’, cláusula de política 4.2.3.
Y para la gestión de derechos:
El Delegado de Protección de Datos (DPO) deberá mantener procesos documentados para la recepción y registro, validación, seguimiento y respuesta de solicitudes de derechos de los interesados.
De la sección ‘Requisitos de implantación de la política’, cláusula de política 6.4.1.
No son tareas administrativas separadas. Forman una cadena de responsabilidad proactiva.
Si un interesado solicita la supresión, el DPO entrante necesita el RoPA para identificar sistemas y encargados del tratamiento, el registro de bases jurídicas para evaluar si procede la supresión, el calendario de conservación para comprobar la limitación del plazo de conservación, los registros de proveedores para coordinar la supresión aguas abajo y el registro de solicitudes de derechos de los interesados para evidenciar la cronología y la respuesta. Si el DPO cambia a mitad de una solicitud, el expediente de traspaso debe preservar esa cadena.
Para organizaciones más pequeñas, la Política de protección de datos y privacidad para pymes de Clarysec [C4] utiliza un lenguaje proporcional manteniendo el mismo principio de responsabilidad proactiva:
Mantiene registros de actividades de tratamiento
De la sección ‘Roles y responsabilidades’, cláusula de política 4.2.1.
También exige:
El Coordinador de Privacidad debe mantener un registro de todas las actividades de tratamiento de datos personales, incluidas categorías de datos, finalidad, base jurídica y períodos de conservación
De la sección ‘Requisitos de gobernanza’, cláusula de política 5.2.1.
Y para las solicitudes de derechos:
Todas las respuestas a solicitudes de los interesados deben registrarse en un registro seguro, con acceso restringido al Coordinador de Privacidad y al Director General
De la sección ‘Requisitos de implantación de la política’, cláusula de política 6.5.4.
Tanto en entornos empresariales como de pymes, el expediente de traspaso debe incluir un panel de operaciones de privacidad que muestre el estado del RoPA, las EIPD, las solicitudes de derechos, las violaciones de seguridad, las revisiones de conservación y las revisiones de proveedores. Así es como una organización prueba que la responsabilidad proactiva conforme a GDPR no depende de una sola persona.
ISO/IEC 27701:2025: la transición de roles como evidencia controlada del PIMS
ISO/IEC 27701:2025 amplía la gobernanza de la privacidad a un Sistema de Gestión de la Privacidad de la Información estructurado. Eso significa que la transición de roles debe tratarse como cualquier otro proceso controlado: planificado, asignado, evidenciado, revisado y mejorado.
El expediente de traspaso debe incluir campos de continuidad del PIMS para cada proceso principal de privacidad:
- Nombre del proceso, como EIPD, RoPA, solicitudes de derechos de los interesados, evaluación de violaciones de seguridad o revisión de privacidad de proveedores.
- Rol en el PIMS, como DPO, responsable de privacidad, Responsable del PIMS, representante del responsable del tratamiento o representante del encargado del tratamiento.
- Rol operativo, como responsable del tratamiento, encargado del tratamiento, corresponsable del tratamiento o subencargado del tratamiento.
- Propietario actual y delegado temporal.
- Referencia del registro de evidencias.
- Fecha de última revisión y fecha de próxima revisión.
- Decisiones abiertas y riesgos no resueltos.
- Ruta de escalado.
- Enlaces a cláusulas de políticas, procedimientos y plantillas.
- Estado de auditoría, incluida la última solicitud de evidencias y su respuesta.
La Política del Sistema de Gestión de la Privacidad de la Información Enterprise [C5] convierte el propio asesoramiento en privacidad en un objeto de evidencia:
[Todos] El Delegado de Protección de Datos / asesor de privacidad DEBE registrar el asesoramiento en privacidad sobre el alcance del PIMS, los criterios de EIPD y las decisiones de alto riesgo en REG04 antes de la aprobación de la decisión correspondiente.
De la sección ‘Roles y responsabilidades’, cláusula de política 5.1.3.
Esta cláusula es crítica durante el traspaso. El informe de EIPD puede mostrar la aprobación final, pero REG04 o un registro equivalente de asesoramiento en privacidad preserva el razonamiento profesional que sustenta la decisión. Sin él, el nuevo DPO puede no estar en condiciones de explicar por qué la organización aprobó una actividad de tratamiento de alto riesgo o qué condiciones de supervisión se adjuntaron.
Clarysec también conecta la transición de roles con una gobernanza más amplia. La Política de funciones y responsabilidades de gobernanza Enterprise [C6] establece:
Las delegaciones deberán registrarse en el Registro de funciones y responsabilidades, y el propietario original conserva la responsabilidad proactiva última.
De la sección ‘Requisitos de implantación de la política’, cláusula de política 6.2.5.
Esto evita la brecha de transición más peligrosa: que todos asuman que otra persona está cubriendo solicitudes de derechos, EIPD, evaluaciones de violaciones de seguridad o respuestas a autoridades de control. Un expediente de traspaso del DPO sólido incluye una tabla de delegaciones e indica claramente si cada responsabilidad es permanente, provisional o consultiva.
Construcción del repositorio con Zenith Blueprint
Un expediente de traspaso solo es tan útil como el repositorio que lo respalda. Una unidad compartida caótica no es un sistema de evidencias del PIMS.
Zenith Blueprint: hoja de ruta de 30 pasos para auditores de Clarysec [C7] trata la documentación como un sistema de gestión vivo. En la fase Fundamentos y liderazgo del SGSI, Paso 6, “Información documentada y creación de la biblioteca del SGSI”, Zenith Blueprint aconseja a las organizaciones crear un repositorio estructurado de documentación del SGSI:
Este es un buen momento para configurar una estructura de almacenamiento para toda la documentación del SGSI (su “biblioteca del SGSI”). Por ejemplo:
✓ Una carpeta principal denominada “Documentación del SGSI” con subcarpetas como: ✓ Políticas y procedimientos: contiene las versiones aprobadas de políticas (por ejemplo, Política de seguridad de la información, Política de Uso Aceptable) y procedimientos (procedimiento de respuesta a incidentes, procedimiento de copia de seguridad, etc.). ✓ Evaluación de riesgos y SoA: una carpeta para informes de evaluación de riesgos, Registro de Riesgos (archivo de trabajo) y la Declaración de Aplicabilidad (cuando se redacte). ✓ Registros de formación y concienciación: registros de formación, copias de cualquier contenido impartido, hojas de asistencia. ✓ Auditoría y revisión: informes de auditoría interna, actas de reuniones de revisión por la dirección, registros de acciones correctivas. ✓ Registros de incidentes: registro de incidentes, informes de incidentes, documentos de lecciones aprendidas. ✓ Activos e inventario: listas de activos, resultados de clasificación de datos, etc. ✓ Controles del Anexo A (o “Biblioteca de controles”): posiblemente la lista de controles y cualquier documentación sobre cómo están implantados.
Asegúrese de que este repositorio sea accesible pero seguro. Por ejemplo, las políticas pueden estar en una carpeta de lectura pública para todos los empleados, pero la carpeta de evaluación de riesgos puede estar restringida al equipo del SGSI y a la alta dirección.
De la fase Fundamentos y liderazgo del SGSI, Paso 6: Información documentada y creación de la biblioteca del SGSI.
Para un expediente de traspaso del DPO, el mismo patrón se convierte en una biblioteca del PIMS. Una carpeta práctica de nivel superior es “Traspaso del DPO y responsabilidad proactiva del PIMS”, con acceso restringido para el DPO, el responsable de privacidad, asesoría jurídica, CISO, auditoría interna y directivos aprobados.
| Carpeta | Qué incluye | Guía de acceso |
|---|---|---|
| 00 Índice de traspaso | índice REG12, lista de verificación de transición, mapa de propietarios | DPO, Responsable del PIMS, auditoría interna |
| 01 Gobernanza y roles | registro de roles, delegaciones, actas de comités, vías de escalado | DPO, alta dirección, legal, CISO |
| 02 RoPA y mapas de datos | RoPA, mapas de flujo de datos, mapeo de bases jurídicas, categorías de datos | DPO, equipo de privacidad, propietarios de procesos |
| 03 EIPD y asesoramiento en privacidad | EIPD, asesoramiento REG04, aprobaciones de riesgo residual, decisiones de alto riesgo | DPO, legal, propietarios del riesgo |
| 04 Gestión de solicitudes de derechos | registro de solicitudes de derechos de los interesados, plantillas, evidencias de validación, estado de respuesta | equipo de privacidad restringido |
| 05 Privacidad de violaciones de seguridad e incidentes | registro de violaciones de seguridad, notas de evaluación, decisiones de notificación, comunicaciones a autoridades de control | DPO, legal, CISO, equipo de incidentes |
| 06 Encargados y transferencias | registro de proveedores, contratos de encargo de tratamiento, avisos de subencargados del tratamiento, evaluaciones de transferencia | DPO, adquisición, legal, propietario del proveedor |
| 07 Conservación y eliminación | calendario de conservación, evidencias de eliminación, retenciones legales | DPO, responsable de registros, legal |
| 08 Evidencias de auditoría y autoridades de control | solicitudes de evidencias, estado de cumplimiento, hallazgos de auditoría, acciones correctivas | DPO, auditoría interna, cumplimiento |
| 09 Compromisos con clientes | cuestionarios de privacidad, compromisos contractuales, compromisos de remediación | DPO, legal comercial, propietario de la cuenta |
| 10 Lecciones aprendidas | revisiones posteriores al incidente, lecciones de auditoría, acciones de mejora | DPO, CISO, equipo de revisión por la dirección |
Para pymes, el mismo principio puede implantarse de forma más sencilla. La Política de supervisión de auditoría y cumplimiento para pymes de Clarysec [C8] establece:
Todas las evidencias deben almacenarse en una carpeta centralizada de auditoría.
De la sección ‘Requisitos de implantación de la política’, cláusula de política 6.2.1.
El nivel de madurez puede variar, pero el principio no debería hacerlo. Las evidencias de privacidad deben estar centralizadas, controladas, indexadas y ser recuperables.
Los anclajes de control ISO: roles, registros y protección de PII
El expediente de traspaso del DPO se alinea claramente con tres controles organizativos de ISO/IEC 27002:2022 presentados en Zenith Controls: guía de cumplimiento cruzado de Clarysec [C9]. Son controles ISO, no un conjunto de controles independiente creado por Zenith.
| Control ISO/IEC 27002:2022 | Tema del control | Por qué importa para el traspaso del DPO |
|---|---|---|
| 5.2 Roles y responsabilidades de seguridad de la información | Responsabilidades de seguridad definidas y asignadas | Muestra quién posee decisiones de privacidad, funciones delegadas, aprobaciones de riesgo residual y escalado a la dirección |
| 5.33 Protección de registros | Protección de registros frente a pérdida, destrucción, falsificación y acceso no autorizado | Protege evidencias del RoPA, EIPD, solicitudes de derechos, violaciones de seguridad, conservación, proveedores y autoridades de control |
| 5.34 Privacidad y protección de PII | Privacidad y protección de PII alineadas con requisitos legales, estatutarios, regulatorios y contractuales | Conecta base jurídica, gestión de derechos, escalado de incidentes, gobernanza de encargados del tratamiento y transparencia |
Estos controles también se conectan con los requisitos del sistema de gestión de ISO/IEC 27001:2022. La Clause 5.3 exige que los roles, responsabilidades y autoridades de la organización se asignen y comuniquen. La Clause 7.5 exige controlar la información documentada. La Clause 6.1 exige planificar riesgos y oportunidades, incluido el tratamiento de riesgos. La Clause 8.1 exige planificación y control operacional. La Clause 9.1 exige seguimiento y evaluación. La Clause 10.2 exige acciones correctivas.
Un expediente de traspaso del DPO respalda cada una de estas expectativas al convertir la transición de roles en evidencias controladas y auditables.
Un ejercicio de una sesión para construir el expediente de traspaso del DPO
No necesita esperar a una carta de dimisión. Ejecute este ejercicio antes de la salida de un DPO, durante una auditoría interna de privacidad o después de nombrar a un nuevo responsable de privacidad.
Paso 1: Crear el índice de traspaso
Abra REG12, o su índice de información documentada, y cree una sección denominada “Expediente de traspaso del DPO”. Añada campos para:
- Elemento de evidencia.
- Área de proceso.
- Ubicación fehaciente.
- Propietario.
- Propietario suplente.
- Última revisión.
- Próxima revisión.
- Nivel de confidencialidad.
- Acción abierta.
- Relevancia de auditoría.
Complete las primeras 25 entradas. Empiece por el RoPA, el registro de EIPD, el registro de solicitudes de derechos de los interesados, el registro de violaciones de seguridad, el registro de proveedores, el calendario de conservación, el registro de asesoramiento en privacidad, el expediente de correspondencia con autoridades de control, el registro de riesgos de privacidad y el alcance del PIMS.
Paso 2: Crear la lista de vigilancia de plazos a 30, 60 y 90 días
Cree un panel de zona roja para los elementos que vencen en los próximos 30, 60 y 90 días. Incluya:
- Solicitudes de derechos de los interesados abiertas.
- Aprobaciones de EIPD pendientes.
- Evaluaciones de violaciones de seguridad abiertas.
- Plazos de respuesta a autoridades de control o clientes.
- Fechas de revisión de proveedores.
- Plazos de avisos de transferencia o de subencargados del tratamiento.
- Hitos de revisión de conservación.
- Acciones correctivas de auditoría.
Esta es la página que el DPO entrante lee primero.
Paso 3: Mapear procesos de alto riesgo a propietarios nominales
Use el Registro de funciones y responsabilidades. Para cada proceso, documente si el DPO saliente era responsable último, responsable operativo, consultado o informado. Asigne un propietario provisional para cada proceso en curso. Registre la delegación y comunique el cambio, de forma coherente con la Política de funciones, responsabilidades y responsabilidad proactiva en privacidad y la Política de funciones y responsabilidades de gobernanza.
Paso 4: Preservar el contexto de decisión
Para cada EIPD activa o decisión de alto riesgo, añada una nota concisa de historial de decisión:
- ¿Qué se propuso?
- ¿Por qué era necesaria o no era necesaria una EIPD?
- ¿Qué asesoramiento en privacidad se proporcionó?
- ¿Qué riesgos permanecen?
- ¿Quién aceptó el riesgo residual?
- ¿Qué condiciones deben supervisarse?
Aquí es donde REG04 se vuelve esencial. Sin asesoramiento registrado, el DPO entrante puede ver solo la aprobación final y pasar por alto las restricciones que la sustentan.
Paso 5: Probar la recuperación
Pida a auditoría interna o cumplimiento que solicite cinco elementos del expediente de traspaso:
- La entrada del RoPA correspondiente a una actividad de tratamiento de alto riesgo.
- La EIPD y el registro de asesoramiento de la misma actividad.
- El contrato con el encargado del tratamiento que la respalda.
- La regla de conservación aplicable a los datos.
- La decisión de solicitud de derechos o de violación de seguridad más reciente que implique ese proceso, si existe.
Si el equipo no puede recuperarlos dentro del plazo establecido por la política, el expediente de traspaso no está preparado.
Dependencias de proveedores, encargados del tratamiento y nube
Muchas transiciones de DPO fallan en la frontera entre privacidad, adquisición, seguridad y operaciones.
Un DPO saliente puede saber que un encargado del tratamiento tiene un hallazgo de auditoría no resuelto, que un aviso de subencargado del tratamiento requiere revisión o que un contrato carece de cláusulas adecuadas de asistencia en incidentes. Si ese conocimiento no se captura, el DPO entrante hereda un riesgo oculto.
La Política de seguridad de terceros y proveedores para pymes de Clarysec [C10] establece la base de evidencias:
Debe mantenerse un registro de proveedores, actualizado por el contacto administrativo o de adquisición. Debe incluir:
De la sección ‘Requisitos de gobernanza’, cláusula de política 5.4.
El expediente de traspaso debe vincular el registro de proveedores con:
- Contratos de encargo de tratamiento.
- Listas de subencargados del tratamiento.
- Documentación de transferencias.
- Diligencia debida de seguridad.
- Cláusulas de notificación de incidentes.
- Derechos de auditoría.
- Obligaciones de salida y supresión.
- Elementos abiertos de remediación.
Aquí también importan NIS2 y DORA.
NIS2 exige a las entidades esenciales e importantes adoptar medidas técnicas, operativas y organizativas adecuadas de gestión de riesgos de ciberseguridad. Sus áreas de gestión de riesgos incluyen gestión de incidentes, continuidad del negocio, seguridad de la cadena de suministro, adquisición y desarrollo seguros, gestión de vulnerabilidades, evaluación de la eficacia, higiene cibernética, formación, criptografía, seguridad de Recursos Humanos, control de acceso y gestión de activos.
DORA exige a las entidades financieras mantener gobernanza de las TIC, gestión del riesgo de las TIC, clasificación y notificación de incidentes, pruebas de resiliencia operativa digital y gestión del riesgo de terceros de TIC. Para funciones esenciales o importantes, DORA también espera salvaguardas contractuales sólidas, derechos de acceso y auditoría, derechos de terminación, estrategias de salida y acuerdos de transición.
Un expediente de traspaso del DPO debe identificar dónde los proveedores relevantes para la privacidad forman parte también de obligaciones de resiliencia operativa. Si un encargado del tratamiento respalda un servicio financiero crítico o un servicio digital importante, el DPO entrante necesita comprender el impacto regulatorio de un fallo del proveedor, una notificación de incidente demorada o una debilidad contractual.
Continuidad de incidentes y violaciones de seguridad
El contexto de una violación de seguridad de datos personales es altamente perecedero. Durante una transición del DPO, es fácil perder por qué se decidió no notificar, por qué se retrasó una notificación o por qué se consideró afectado a un grupo concreto de personas.
GDPR define la violación de seguridad de datos personales de forma amplia, incluida la destrucción, pérdida, alteración, comunicación no autorizada o acceso accidental o ilícito a datos personales. Por tanto, la respuesta a incidentes debe incluir triaje de privacidad, no solo contención técnica.
Zenith Blueprint, en la fase Controles en acción, Paso 23, destaca la interfaz legal en los controles relacionados con la privacidad:
El control también introduce una interfaz legal en el SGSI. Los responsables de privacidad, asesores jurídicos o delegados de protección de datos (DPO) deben participar en la definición de cómo se gestionan los datos personales, especialmente cuando se trata de transferencias internacionales, tratamiento transfronterizo o derechos de los interesados, como acceso, rectificación y supresión. No son solo derechos; son obligaciones operativas, y deben respaldarse con procesos estructurados y auditables.
Desde una perspectiva de auditoría, este control recibe cada vez más atención. Auditores, autoridades de control y clientes quieren ver:
✓ Dónde reside la PII, ✓ Qué base jurídica rige su tratamiento, ✓ Cómo se restringe el acceso, ✓ Cómo se notifican los incidentes, ✓ Y cómo la organización respeta los derechos y mantiene la transparencia.
De la fase Controles en acción, Paso 23: Controles organizativos (5.19–5.37).
Para cada incidente de datos personales abierto o cerrado recientemente, el expediente de traspaso debe incluir una ficha de continuidad de violación de seguridad.
| Campo de continuidad de violación de seguridad | Por qué importa |
|---|---|
| Referencia del incidente | Vincula el análisis de privacidad con el registro del incidente de seguridad |
| Fecha y hora de detección | Respalda el análisis de los plazos de notificación |
| Sistemas e interesados afectados | Define alcance e impacto |
| Rol de responsable del tratamiento o encargado del tratamiento | Determina obligaciones de notificación y contractuales |
| Evaluación inicial de privacidad | Preserva el razonamiento inicial de triaje |
| Clasificación de severidad de seguridad | Conecta la severidad técnica con el riesgo de privacidad |
| Decisión de notificación y justificación | Explica si era necesaria la notificación a la autoridad de control o a las personas |
| Comunicaciones con autoridades de control y clientes | Preserva compromisos externos |
| Causa raíz y lecciones aprendidas | Respalda acciones correctivas y mejora |
| Acciones correctivas y propietarios | Evita deficiencias de remediación tras la transición |
Esto también respalda las expectativas de incidentes de NIS2 y DORA. NIS2 utiliza notificación por fases para incidentes significativos, incluida alerta temprana, notificación, actualizaciones cuando proceda y un informe final. DORA exige a las entidades financieras detectar, gestionar, clasificar y notificar incidentes graves relacionados con las TIC, con informes iniciales, intermedios y finales, y análisis de causa raíz. Un nuevo DPO debe poder distinguir un incidente de seguridad, una violación de seguridad de datos personales, un incidente significativo NIS2 y un incidente grave relacionado con las TIC conforme a DORA, incluso cuando un único evento active varios flujos de trabajo.
Conservación y eliminación: el riesgo silencioso del traspaso
Las reglas de conservación suelen quedar desactualizadas durante las transiciones de roles porque se sitúan entre legal, gestión documental, TI y propietarios de negocio. Sin embargo, la limitación del plazo de conservación de GDPR exige que los datos personales no se conserven más tiempo del necesario para los fines del tratamiento.
La Política de conservación y eliminación de datos Enterprise [C11] asigna un rol de control de privacidad:
Revisa y valida los calendarios de conservación de datos personales para garantizar una base jurídica para su almacenamiento continuado.
De la sección ‘Roles y responsabilidades’, cláusula de política 4.3.2.
El expediente de traspaso debe identificar calendarios de conservación que requieran revisión, sistemas donde la supresión esté técnicamente limitada, retenciones legales, conjuntos de datos archivados, cuestiones de conservación de copias de seguridad y dependencias de supresión con encargados del tratamiento.
Una prueba útil es sencilla. Elija una entrada del RoPA y pregunte si el DPO entrante puede determinar el período de conservación, el desencadenante de supresión, el propietario del sistema, la intervención del encargado del tratamiento, el tratamiento de las copias de seguridad y las evidencias de la última revisión. Si no, la responsabilidad proactiva de conservación no está preparada para la transición.
Mapeo de cumplimiento cruzado: un expediente, muchas expectativas
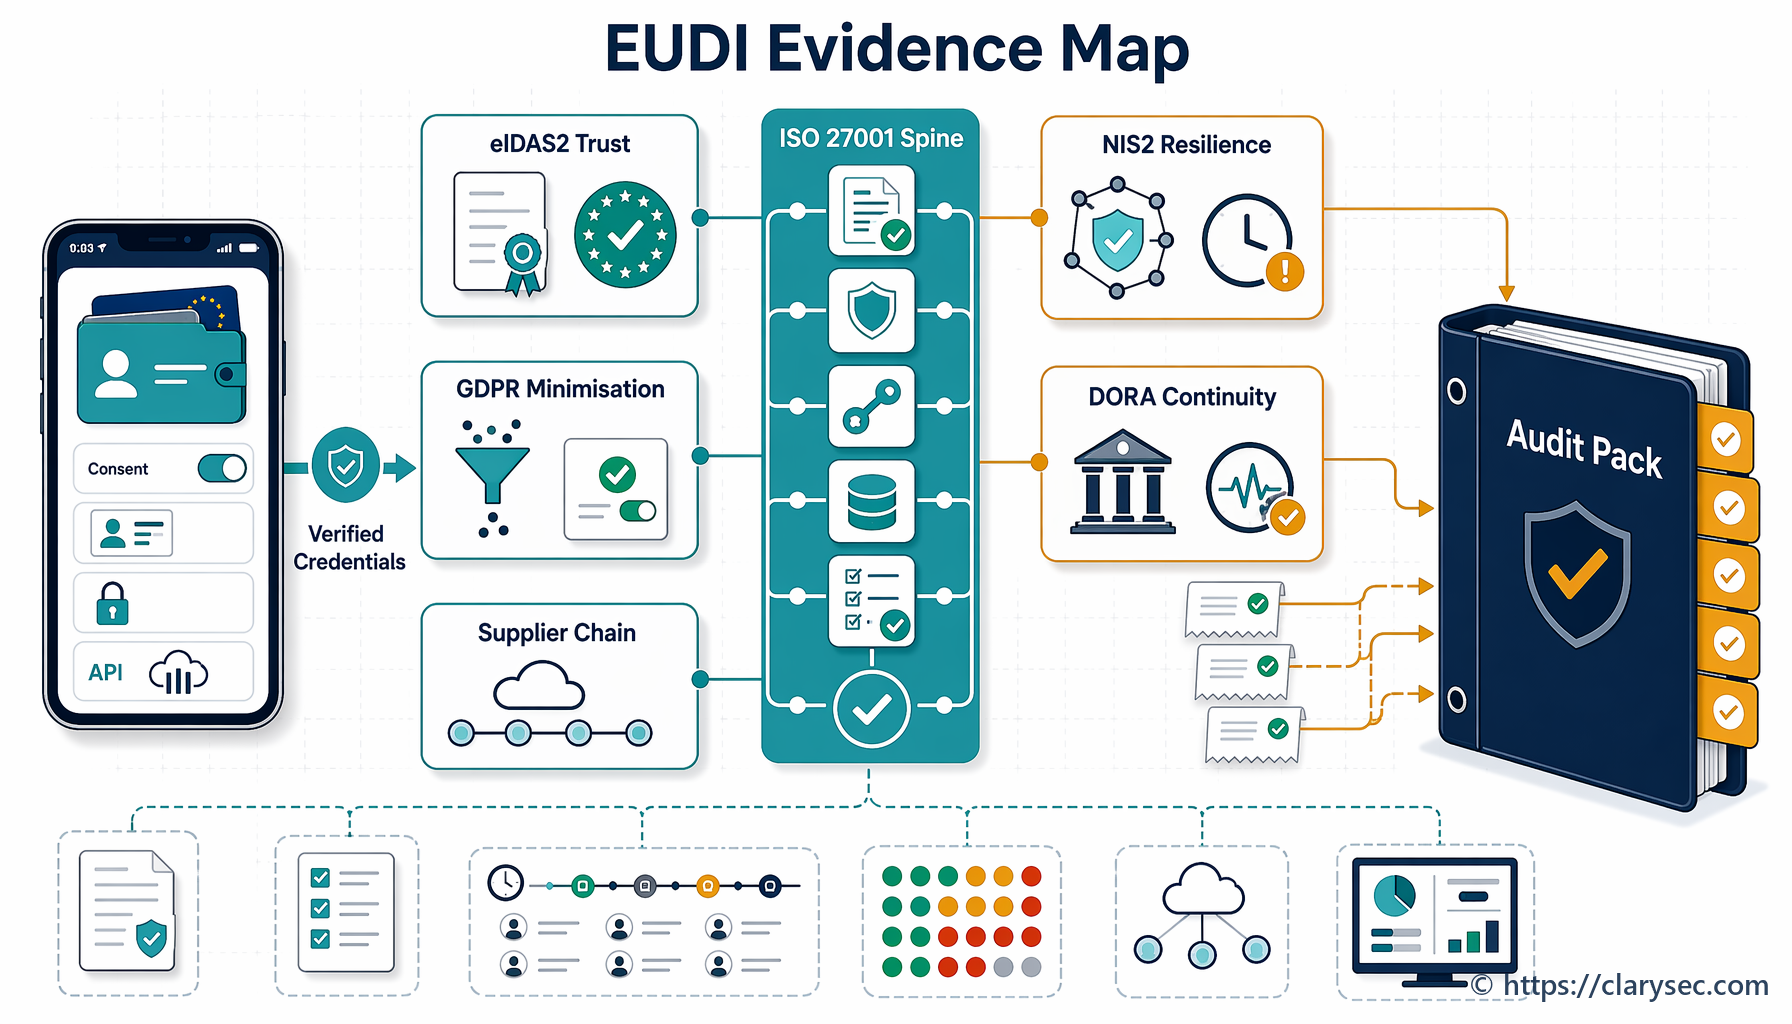
Un expediente de traspaso del DPO sólido no sustituye las obligaciones legales, pero proporciona a auditores y autoridades de control una trazabilidad de evidencias coherente entre marcos.
| Marco o regulación | Qué espera | Cómo ayuda el expediente de traspaso del DPO |
|---|---|---|
| GDPR | Responsabilidad proactiva demostrable, tratamiento lícito, gestión de derechos, gobernanza de violaciones de seguridad y supervisión de encargados del tratamiento | Preserva RoPA, base jurídica, EIPD, registros de solicitudes de derechos, decisiones de violaciones de seguridad y evidencias de encargados del tratamiento |
| ISO/IEC 27701:2025 | Gobernanza del PIMS, claridad de roles, gestión de riesgos de privacidad y evidencias documentadas | Muestra roles de privacidad, alcance del PIMS, índice de evidencias, registros de asesoramiento y propiedad de procesos |
| ISO/IEC 27001:2022 | Sistema de gestión basado en riesgos, liderazgo, responsabilidades asignadas, información documentada y operación de controles | Vincula evidencias de privacidad con el alcance del SGSI, tratamiento de riesgos, controles de proveedores, incidentes y continuidad |
| NIS2 | Responsabilidad de la dirección, gestión de riesgos cibernéticos, gestión de incidentes, cadena de suministro y formación | Identifica dependencias de privacidad en incidentes cibernéticos, proveedores, activos, accesos y continuidad |
| DORA | Gobernanza de las TIC, notificación de incidentes, pruebas, riesgo de terceros y resiliencia para entidades financieras | Conecta registros de privacidad con riesgo de las TIC, proveedores críticos, clasificación de incidentes y evidencias de salida |
| NIST CSF 2.0 | Resultados de gobernar, identificar, proteger, detectar, responder y recuperar, con perfiles y análisis de brechas | Convierte el traspaso en un perfil de estado actual, una lista de brechas respecto del estado objetivo y un plan de acción |
| COBIT 2019 | Objetivos de gobernanza, propiedad de controles, calidad de evidencias, responsabilidad proactiva y supervisión del desempeño | Proporciona evidencias basadas en roles, trazabilidad de decisiones, pista de auditoría y supervisión por la dirección |
NIST CSF 2.0 es especialmente útil como capa de comunicación. Su función GOVERN espera que las obligaciones legales, regulatorias, contractuales, de privacidad y de libertades civiles se comprendan y gestionen. Su método de perfiles organizativos ayuda a las organizaciones a definir estados actuales y objetivo, recopilar políticas e insumos de riesgo, identificar brechas y crear planes de acción priorizados.
Eso es exactamente lo que hace un expediente de traspaso del DPO. Define la postura de privacidad actual, identifica los requisitos objetivo de continuidad y crea una lista priorizada de remediación.
Cómo examinan los auditores un proceso de traspaso del DPO
Un auditor serio no se detendrá en preguntar el nombre del DPO. Probará si la función de privacidad es resiliente.
| Perspectiva de auditoría | Pregunta probable | Evidencias del expediente de traspaso |
|---|---|---|
| ISO/IEC 27001:2022 | ¿Se mantienen los roles, registros y responsabilidades de control durante un cambio de personal? | registro de roles, registro de delegaciones, índice de evidencias REG12, revisión de accesos, referencias de políticas |
| ISO/IEC 27701:2025 | ¿Sigue operando el PIMS cuando cambia el DPO? | alcance del PIMS, registros de EIPD, asesoramiento REG04, RoPA, procedimientos de solicitudes de derechos, registros de violaciones de seguridad |
| GDPR | ¿Puede la organización demostrar responsabilidad proactiva en privacidad después del cambio de DPO? | RoPA, EIPD, registro de solicitudes de derechos, registro de violaciones de seguridad, mapeo de bases jurídicas, correspondencia con autoridades de control |
| NIST CSF 2.0 | ¿Se comprende y comunica la postura actual de privacidad y riesgo cibernético? | perfil actual, brechas objetivo, Registro de Riesgos, lista de proveedores, acciones de incidentes y recuperación |
| DORA | ¿Se preservan las dependencias de privacidad en incidentes de TIC y terceros para la resiliencia operativa? | registros de proveedores críticos, clasificaciones de incidentes, registro contractual, planes de salida, evidencias de pruebas |
| NIS2 | ¿Están claras las responsabilidades de dirección, incidentes, cadena de suministro y continuidad? | informes al Consejo de Administración, playbook de incidentes, registro de proveedores, vínculos de continuidad, registros de formación |
| COBIT 2019 | ¿La responsabilidad proactiva está gobernada, supervisada y evidenciada? | RACI, propiedad de controles, pista de auditoría, acciones correctivas, actas de revisión por la dirección |
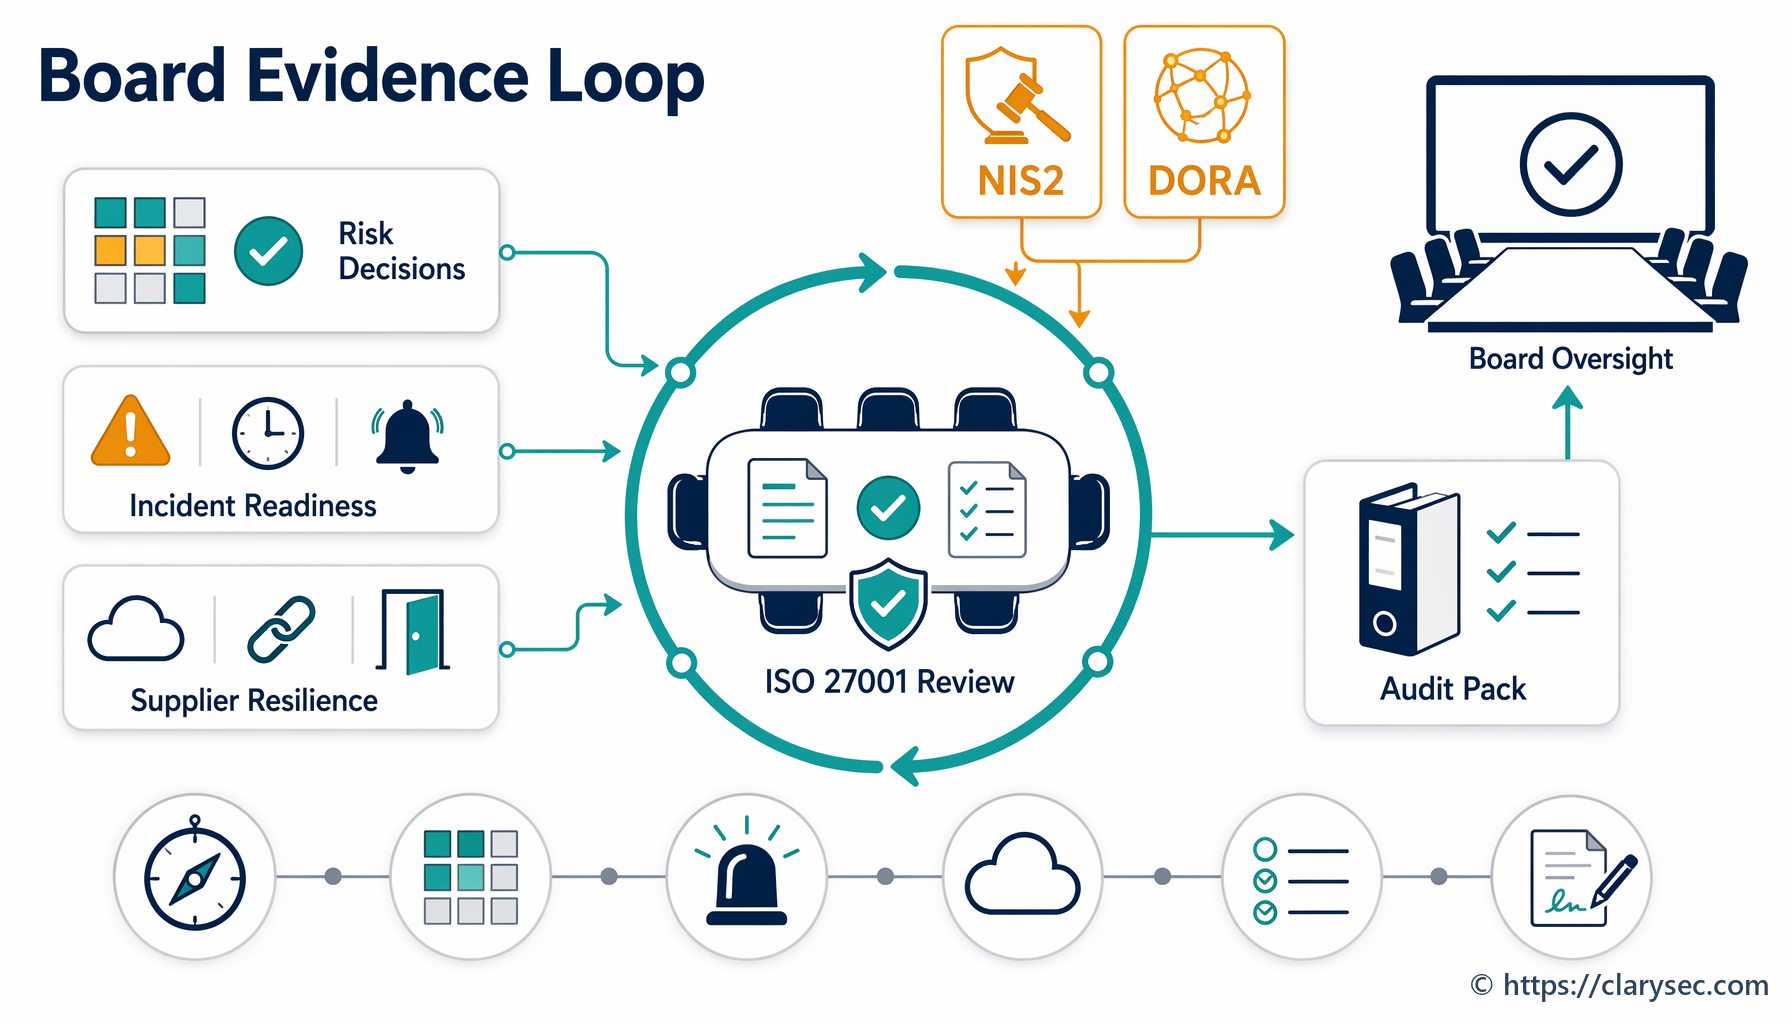
El hallazgo más común no es que no exista un expediente de traspaso. Es que el expediente no vincula evidencias con decisiones. Los auditores no quieren solo documentos. Quieren trazabilidad.
Patrones comunes de fallo y correcciones de Clarysec
El primer patrón de fallo es el traspaso por bandeja de entrada. El DPO saliente reenvía correos electrónicos, pero no existe un registro de evidencias indexado. Clarysec lo corrige obligando a llevar las evidencias a REG12 y vinculando cada elemento a un proceso, propietario y fecha de revisión.
El segundo es el traspaso por plantilla. La organización tiene plantillas de EIPD y solicitudes de derechos, pero no un estado actual. Clarysec lo corrige con un panel de zona roja de plazos abiertos, decisiones de alto riesgo y acciones no resueltas.
El tercero es la política sin delegación. Las políticas dicen que el DPO es propietario de la privacidad, pero nadie registra la responsabilidad provisional. Clarysec lo corrige mediante el Registro de funciones y responsabilidades, evidencias de traspaso de rol en REG01 y REG12, y evidencias de comunicación en REG11.
El cuarto es el punto ciego de proveedores. Los registros de privacidad de encargados del tratamiento no están vinculados a registros de adquisición y seguridad. Clarysec lo corrige conectando el registro de proveedores, el repositorio de contratos de encargo de tratamiento, la lista de subencargados del tratamiento, las cláusulas de incidentes, las obligaciones de salida y la diligencia debida de seguridad.
El quinto es la pérdida de contexto del incidente. Existe el registro técnico del incidente, pero falta el razonamiento de la violación de seguridad de datos personales. Clarysec lo corrige exigiendo fichas de continuidad de violaciones de seguridad que preserven el análisis de notificación, el impacto en los interesados, las decisiones regulatorias y las lecciones aprendidas.
Su lista de verificación de preparación para el traspaso del DPO en 30 días
Si su DPO o responsable de privacidad cambiara mañana, ¿podría probar la continuidad? Use esta lista de verificación.
- Confirme que el DPO, el responsable de privacidad, el Responsable del PIMS y los suplentes constan en el registro de roles.
- Registre las evidencias de traspaso de rol en REG01 y REG12 en un plazo de 10 días hábiles.
- Actualice las evidencias de comunicación del cambio de rol en REG11 en un plazo de 10 días hábiles.
- Verifique que el índice de información documentada del PIMS en REG12 está actualizado.
- Cree una lista de vigilancia de plazos de privacidad a 30, 60 y 90 días.
- Revise las solicitudes de derechos abiertas y confirme los responsables de respuesta.
- Revise todas las EIPD activas y las decisiones de alto riesgo.
- Confirme que REG04 incluye asesoramiento en privacidad sobre el alcance del PIMS, los criterios de EIPD y las decisiones de alto riesgo.
- Concilie el RoPA con sistemas, proveedores y calendarios de conservación.
- Revise las evaluaciones de violaciones de seguridad abiertas y recientes.
- Confirme que los registros de encargados del tratamiento, subencargados del tratamiento y proveedores están completos.
- Valide los calendarios de conservación de datos personales.
- Pruebe la recuperación de cinco elementos críticos de evidencia.
- Informe a la dirección sobre el estado de la transición.
- Añada las lecciones aprendidas al plan de mejora del PIMS.
Prepare la continuidad de privacidad para auditoría antes de que cambie el rol
El mejor momento para construir un expediente de traspaso del DPO es antes de que alguien dimita, antes de que una autoridad de control pregunte y antes de que un incidente obligue a actuar.
Clarysec ayuda a las organizaciones a convertir la gobernanza de la privacidad en evidencias operativas mediante plantillas de políticas, registros del PIMS, flujos de trabajo de traspaso, repositorios preparados para auditoría y mapeos de cumplimiento cruzado. Empiece con Zenith Blueprint para la hoja de ruta de implementación de 30 pasos, use Zenith Controls para conectar los controles ISO/IEC 27002:2022 con expectativas de cumplimiento más amplias y alinee sus cláusulas internas con las políticas de privacidad y gestión de evidencias de Clarysec.
Si su DPO cambiara mañana, ¿conservaría su organización el contexto detrás de cada EIPD, decisión de violación de seguridad, entrada del RoPA y compromiso con autoridades de control?
Si la respuesta es incierta, el siguiente paso es práctico. Construya el índice de traspaso, mapee las evidencias, asigne propietarios provisionales y pruebe la recuperación esta semana. Clarysec puede ayudarle a hacer que ese expediente sea completo, controlado y preparado para auditoría.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council