Mapa de evidencias de cumplimiento de la Cartera Europea de Identidad Digital (EUDI Wallet) 2026

Un equipo de producto fintech está a dos semanas de lanzar un proceso de alta basado en cartera. El nuevo flujo permitirá a los clientes de la UE acreditar atributos de identidad seleccionados mediante la Cartera Europea de Identidad Digital (EUDI Wallet), en lugar de cargar manualmente documentos de identidad. Al CISO le atrae la mejora de seguridad. Al delegado de protección de datos (DPO) le interesa la promesa de minimización de datos. La persona responsable de cumplimiento ve menos abandonos del proceso de alta y una experiencia de cliente más depurada.
Entonces, el comité de auditoría formula la pregunta que cambia la conversación:
“Si un regulador, un socio bancario, un auditor de cliente o una autoridad de control pregunta cómo se gobierna esta integración con la cartera, ¿qué evidencias presentamos?”
Ese es el verdadero problema de 2026.
La EUDI Wallet no es solo otra funcionalidad de producto. Para servicios digitales regulados, proveedores de pago, ecosistemas de servicios de confianza, interfaces del sector público y procesos de alta con alto nivel de aseguramiento, pasa a formar parte de la cadena de aseguramiento de identidad de la organización. Afecta a datos personales, eventos de autenticación, dependencias de proveedores, gobernanza de accesos, registro de eventos, criptografía, notificación de incidentes y responsabilidad del órgano de dirección.
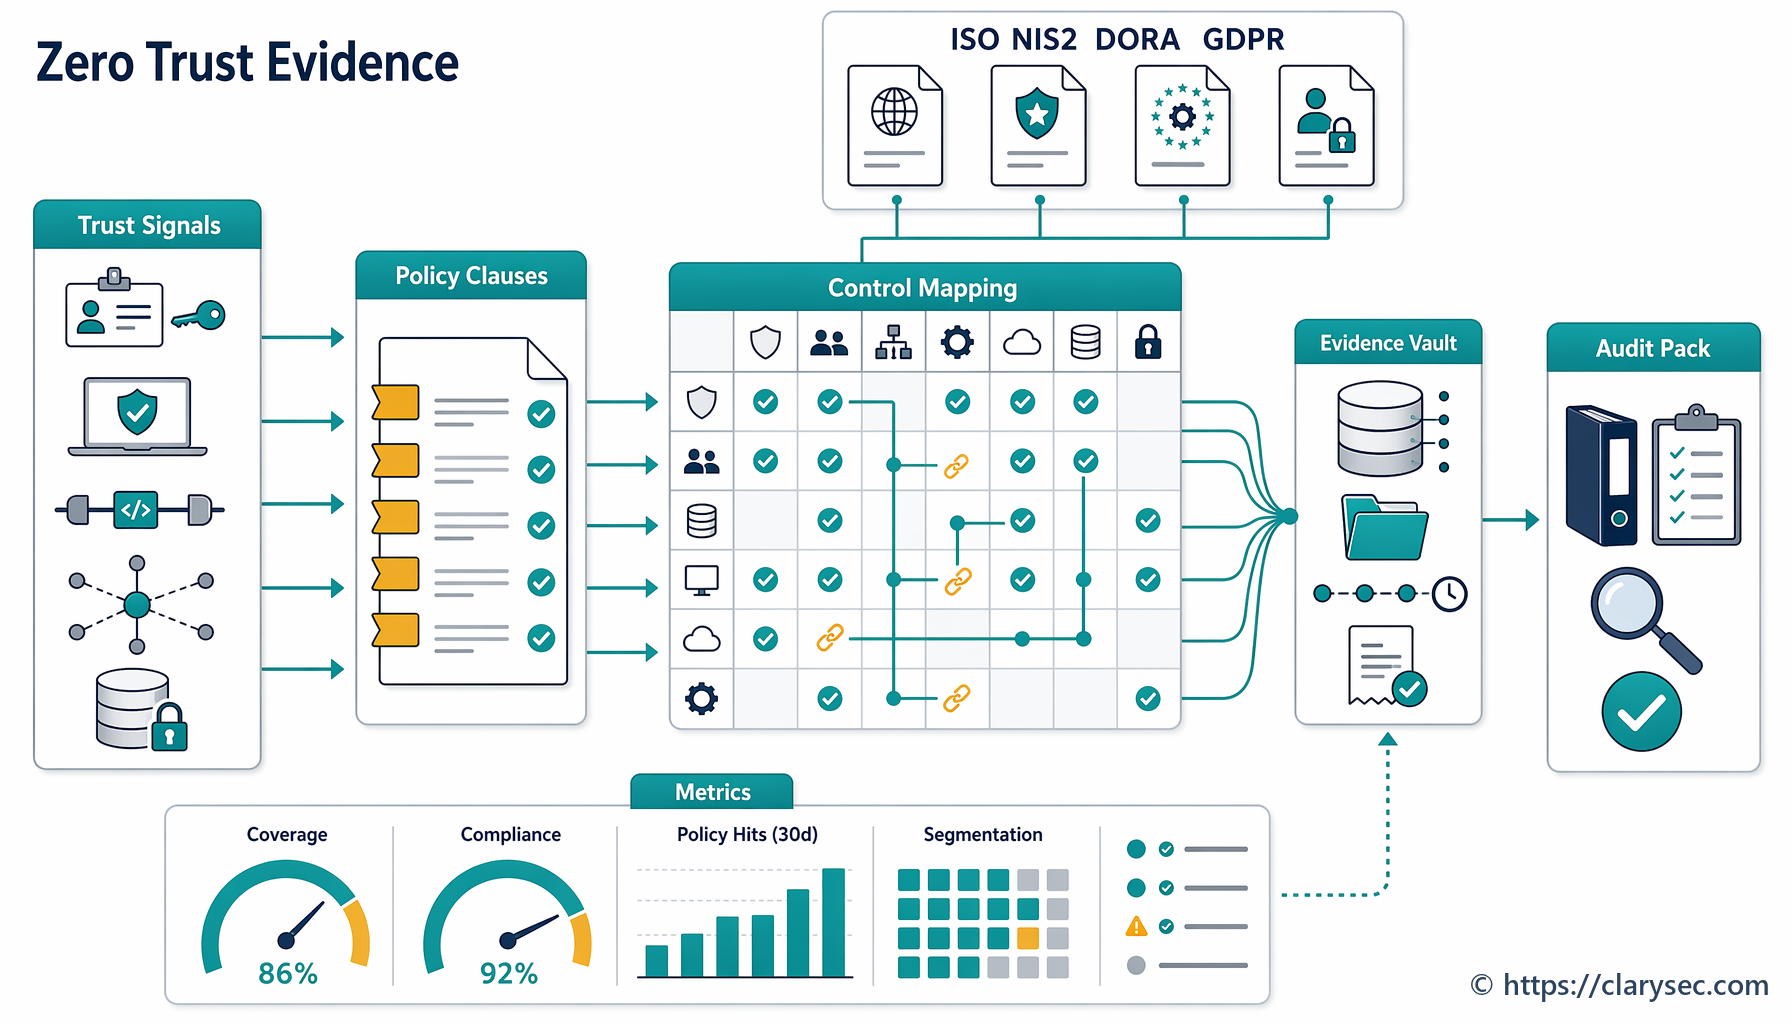
El error es tratar eIDAS2 y la EUDI Wallet como una implantación jurídica aislada. La respuesta práctica es distinta: incorporar la adopción de la cartera por parte de la parte usuaria al mismo sistema de evidencias utilizado para ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 y COBIT 2019.
Ahí es donde el enfoque de Clarysec resulta más sólido. No convertimos cada nueva regulación en otra hoja de cálculo. Mapeamos obligaciones con políticas, controles, propietarios, pistas de auditoría y evidencias repetibles.
Este artículo muestra cómo construir ese eje de evidencias utilizando Zenith Blueprint: hoja de ruta de 30 pasos para auditores, Zenith Controls: guía de cumplimiento cruzado y las plantillas de políticas de Clarysec para privacidad, identidad, registro de eventos, gobernanza de proveedores y cumplimiento normativo.
El problema de evidencias de la cartera en 2026 va más allá de eIDAS2
La mayoría de los debates sobre la EUDI Wallet se centran en la confianza, la interoperabilidad y la experiencia de usuario. Todo ello importa. Pero un CISO, un responsable de cumplimiento, un DPO o un auditor tiene una pregunta más operativa: ¿qué controles demuestran que los atributos de identidad derivados de la cartera se usan de forma segura, lícita y proporcionada?
Una parte usuaria que acepta declaraciones de la cartera debería poder responder:
- ¿Qué atributos de la cartera se solicitan y por qué?
- ¿Qué base jurídica sustenta el tratamiento?
- ¿Los usuarios, administradores y cuentas de servicio son identificables de forma única?
- ¿Los servicios de verificación de la cartera, los intermediarios de identidad, las pasarelas de API y los componentes en la nube están incluidos en el registro de proveedores?
- ¿Los eventos de autenticación y verificación se registran de forma que permitan la investigación sin recopilar datos personales en exceso?
- ¿Existe un proceso de gestión de incidentes si el alta mediante cartera se utiliza indebidamente, no está disponible o se ve comprometida?
- En el caso de entidades financieras, ¿la integración con la cartera está cubierta por la gestión del riesgo TIC de DORA, el riesgo de terceros y la clasificación de incidentes?
- En el caso de entidades NIS2, ¿la dependencia de la cartera afecta a la prestación de servicios esenciales o importantes, al control de acceso, a la continuidad del negocio o a las comunicaciones con clientes?
NIS2 es especialmente relevante porque su ámbito incluye numerosos proveedores de infraestructura digital, servicios en la nube, proveedores de servicios gestionados, proveedores de servicios de seguridad gestionados y proveedores de servicios de confianza. La Directiva también clasifica a los prestadores cualificados de servicios de confianza, proveedores de DNS, registros de TLD y varias otras entidades como esenciales en circunstancias específicas. En 2026, muchas organizaciones ya no se preguntarán si la ley llegará. Estarán respondiendo a preguntas de supervisión, de clientes y de auditoría interna sobre su implementación.
Para los servicios financieros, DORA añade otra capa. Es aplicable desde el 17 de enero de 2025 y establece un marco uniforme para el riesgo TIC, los incidentes, las pruebas y el riesgo de terceros aplicable a las entidades financieras. NIS2 reconoce DORA como un acto jurídico sectorial específico de la Unión para muchas obligaciones de ciberseguridad que se solapan en el sector financiero. En la práctica, esto significa que una funcionalidad de alta basada en cartera en una entidad de pago, un proveedor de servicios de criptoactivos, una empresa de inversión o un proveedor de servicios de información sobre cuentas debe evidenciarse mediante una gobernanza del riesgo TIC alineada con DORA, aunque NIS2 siga siendo relevante para la coordinación y las dependencias del ecosistema.
La respuesta incorrecta es crear un paquete de evidencias para eIDAS2, otro para GDPR, otro para NIS2, otro para DORA y otro para la certificación ISO. La respuesta correcta es utilizar el SGSI como modelo operativo de evidencias.
Use ISO 27001 como eje de evidencias
ISO/IEC 27001:2022 es útil porque no se limita a una lista de comprobación tecnológica. Exige que las organizaciones definan el contexto, las partes interesadas, las obligaciones legales y contractuales, el alcance, las interfaces, las dependencias, las responsabilidades de liderazgo, la evaluación de riesgos, el tratamiento de riesgos, la Declaración de Aplicabilidad y la mejora continua.
Esto importa para la adopción de la cartera porque el riesgo no está solo en una llamada a una API. El riesgo está en el proceso de negocio de extremo a extremo.
Una implantación de parte usuaria de cartera afecta a:
- alta de clientes y acceso a cuentas;
- avisos de privacidad, entradas del registro de actividades de tratamiento (RoPA) y registros de base jurídica;
- modelos de prueba de identidad y autenticación;
- contratos con proveedores y aseguramiento;
- registro de eventos, supervisión y preservación de evidencias;
- clasificación y notificación de incidentes;
- conservación, eliminación y rectificación de datos;
- auditoría y supervisión del cumplimiento;
- información de riesgos al órgano de dirección.
La política de cumplimiento empresarial de Clarysec hace explícito este modelo operativo:
“Todas las obligaciones legales y regulatorias deben mapearse con políticas, controles y propietarios específicos dentro del Sistema de Gestión de la Seguridad de la Información (SGSI).”
De Política de Cumplimiento Legal y Normativo, sección “Requisitos de implementación de la política”, cláusula de política 6.2.1.
Para pymes, el mismo principio se escala a un registro de cumplimiento práctico:
“Cuando una regulación se aplique a varias áreas (por ejemplo, GDPR se aplica a conservación, seguridad y privacidad), debe mapearse claramente en el Registro de Cumplimiento y en los materiales de formación.”
De Política de Cumplimiento Legal y Normativo - pyme, sección “Requisitos de gobernanza”, cláusula de política 5.2.2.
La organización no debería preguntar: “¿Qué departamento es propietario de eIDAS2?”. Debería preguntar: “¿Qué riesgos, controles, políticas, propietarios y registros de evidencias del SGSI se ven afectados por la dependencia de la cartera?”.
En Zenith Blueprint, la fase de Gestión de riesgos, paso 14, establece:
“Para cada regulación, si corresponde, puede crear una tabla de mapeo sencilla (podría ser un anexo de un informe) que enumere los requisitos clave de seguridad de la regulación y los controles/políticas correspondientes de su SGSI. Esto no es obligatorio en ISO 27001, pero es un ejercicio interno útil para asegurarse de que nada se ha quedado fuera. También causa una buena impresión a auditores/evaluadores porque demuestra que no gestiona la seguridad en el vacío, sino que conoce el contexto legal.”
Esta es la base: construir una única tabla de mapeo que conecte las obligaciones de la parte usuaria de la cartera con GDPR, NIS2, DORA, los controles del Anexo A de ISO/IEC 27001:2022, las políticas de Clarysec y los registros de evidencias.
Un mapa práctico de evidencias para partes usuarias de la EUDI Wallet
La EUDI Wallet se vuelve gestionable cuando se trata como un proceso de negocio definido dentro del SGSI, con datos, identidades, proveedores, registros, incidentes y propietarios mapeados.
| Pregunta de evidencia sobre la cartera | Área principal de control del SGSI | Evidencia de GDPR | Evidencia de NIS2 o DORA | Evidencia del conjunto de herramientas de Clarysec |
|---|---|---|---|---|
| ¿Qué atributos solicitamos de la cartera? | Privacidad y protección de PII, clasificación de la información, registro legal | Minimización de datos, base jurídica, limitación de la finalidad, conservación | Confidencialidad de datos y gobernanza del riesgo TIC de DORA cuando apliquen los servicios financieros | Política de Protección de Datos y Privacidad, Política de Cumplimiento Legal y Normativo, Registro de Cumplimiento |
| ¿Cómo sabemos que las identidades son únicas y trazables? | Gestión de identidades, derechos de acceso, acceso privilegiado | Responsabilidad proactiva y seguridad del tratamiento | Article 21(2)(i) de NIS2 sobre control de acceso y gestión de activos, gobernanza de accesos de DORA | Política de gestión de cuentas de usuario y privilegios, evidencias del ciclo de vida de IAM |
| ¿Cómo se protege la autenticación de la cartera? | Autenticación segura, información de autenticación, supervisión | Control de acceso, seguridad desde el diseño, prevención de brechas de seguridad | Article 21(2)(j) de NIS2 sobre MFA o autenticación continua cuando proceda, protección TIC de DORA | Configuración de autenticación, cobertura de MFA, controles de sesión, registros |
| ¿Qué proveedores dan soporte a la verificación o al alta? | Relaciones con proveedores, acuerdos con proveedores, servicios en la nube | Análisis del rol de encargado o responsable del tratamiento, contratos de encargo de tratamiento | Seguridad de la cadena de suministro de NIS2, registro de terceros TIC y estrategia de salida de DORA | Política de Seguridad de Terceros y Proveedores, diligencia debida de proveedores, cláusulas contractuales |
| ¿Qué se registra y conserva? | Registro, supervisión, recopilación de evidencias | Responsabilidad proactiva, detección de brechas de seguridad, conservación proporcional | Gestión de incidentes de NIS2, clasificación y notificación de incidentes de DORA | Política de registro y supervisión, registros inmutables, procedimientos operativos de respuesta a incidentes |
| ¿Qué ocurre si el alta mediante cartera falla o se utiliza indebidamente? | Respuesta a incidentes, continuidad del negocio, preparación TIC | Evaluación de brecha de datos personales cuando corresponda | Notificación de NIS2 a 24 y 72 horas, informes iniciales, intermedios y finales de DORA | Guía de actuación ante incidentes, recopilación de evidencias, revisión posterior al incidente |
Esta tabla no es una opinión jurídica. Es un modelo de controles y evidencias que CISO, equipos de cumplimiento y auditores pueden usar para estructurar la prueba.
La gestión de identidades será el punto de partida de los auditores
Para una parte usuaria de cartera, la identidad es la familia de controles evidente. Pero la gestión de identidades no es lo mismo que la autenticación. La gestión de identidades responde a “quién existe en el sistema y cómo se gobierna esa identidad”. La autenticación responde a “cómo se verifica la identidad declarada en el momento del acceso”.
En Zenith Controls, el control 5.16 de ISO/IEC 27002:2022, Gestión de identidades, se trata como un control preventivo que respalda la confidencialidad, la integridad y la disponibilidad. Se vincula directamente con control de acceso, información de autenticación, derechos de acceso, relaciones con proveedores, supervisión del cumplimiento y acceso privilegiado. El mapeo de cumplimiento cruzado vincula esta área con la seguridad y la responsabilidad proactiva de GDPR, el control de acceso y la gestión de activos de NIS2, la gobernanza de identidad y acceso de DORA, la gestión de identificadores de NIST SP 800-53 y la gobernanza del ciclo de vida de la identidad de COBIT 2019.
Para las evidencias de la cartera, la organización debería poder demostrar que:
- las identidades de clientes y plantilla no se confunden;
- las identidades administrativas son únicas y trazables;
- las identidades de proveedores se gobiernan con la misma disciplina que las de empleados;
- las identidades no humanas, como clientes de API y cuentas de servicio, tienen propietarios;
- las identidades se desaprovisionan cuando dejan de ser necesarias;
- las excepciones, las cuentas de emergencia (break-glass) y las identidades privilegiadas están controladas.
La política de cuentas para pymes de Clarysec recoge el principio en lenguaje sencillo:
“Cada cuenta debe ser única, trazable a una persona concreta y estar vinculada a una función de negocio.”
De Política de gestión de cuentas de usuario y privilegios - pyme, sección “Requisitos de implementación de la política”, cláusula de política 6.1.2.
Para entornos empresariales, el requisito es más estricto respecto de las cuentas compartidas:
“Todas las identidades de usuario deben estar asociadas a un identificador único. Se prohíbe el uso de cuentas compartidas o genéricas, salvo cuentas break-glass o de emergencia aprobadas y sujetas a controles estrictos.”
De Política de gestión de cuentas de usuario y privilegios, sección “Requisitos de gobernanza”, cláusula de política 5.3.
Las normas de apoyo refuerzan la misma lógica de evidencias. ISO/IEC 24760-1:2019 proporciona conceptos del ciclo de vida de la identidad, como registro, vinculación, uso y baja. ISO/IEC 29115:2013 respalda el aseguramiento de identidad basado en riesgos. ISO/IEC 27005:2024 trata las debilidades de identidad y acceso como temas de tratamiento de riesgos. ISO/IEC 27018:2020 amplía las expectativas de gestión de identidades para el tratamiento de PII en nube pública. ISO/IEC 29100:2011 añade la perspectiva de privacidad al vincular la identificabilidad con la gestión de información personal.
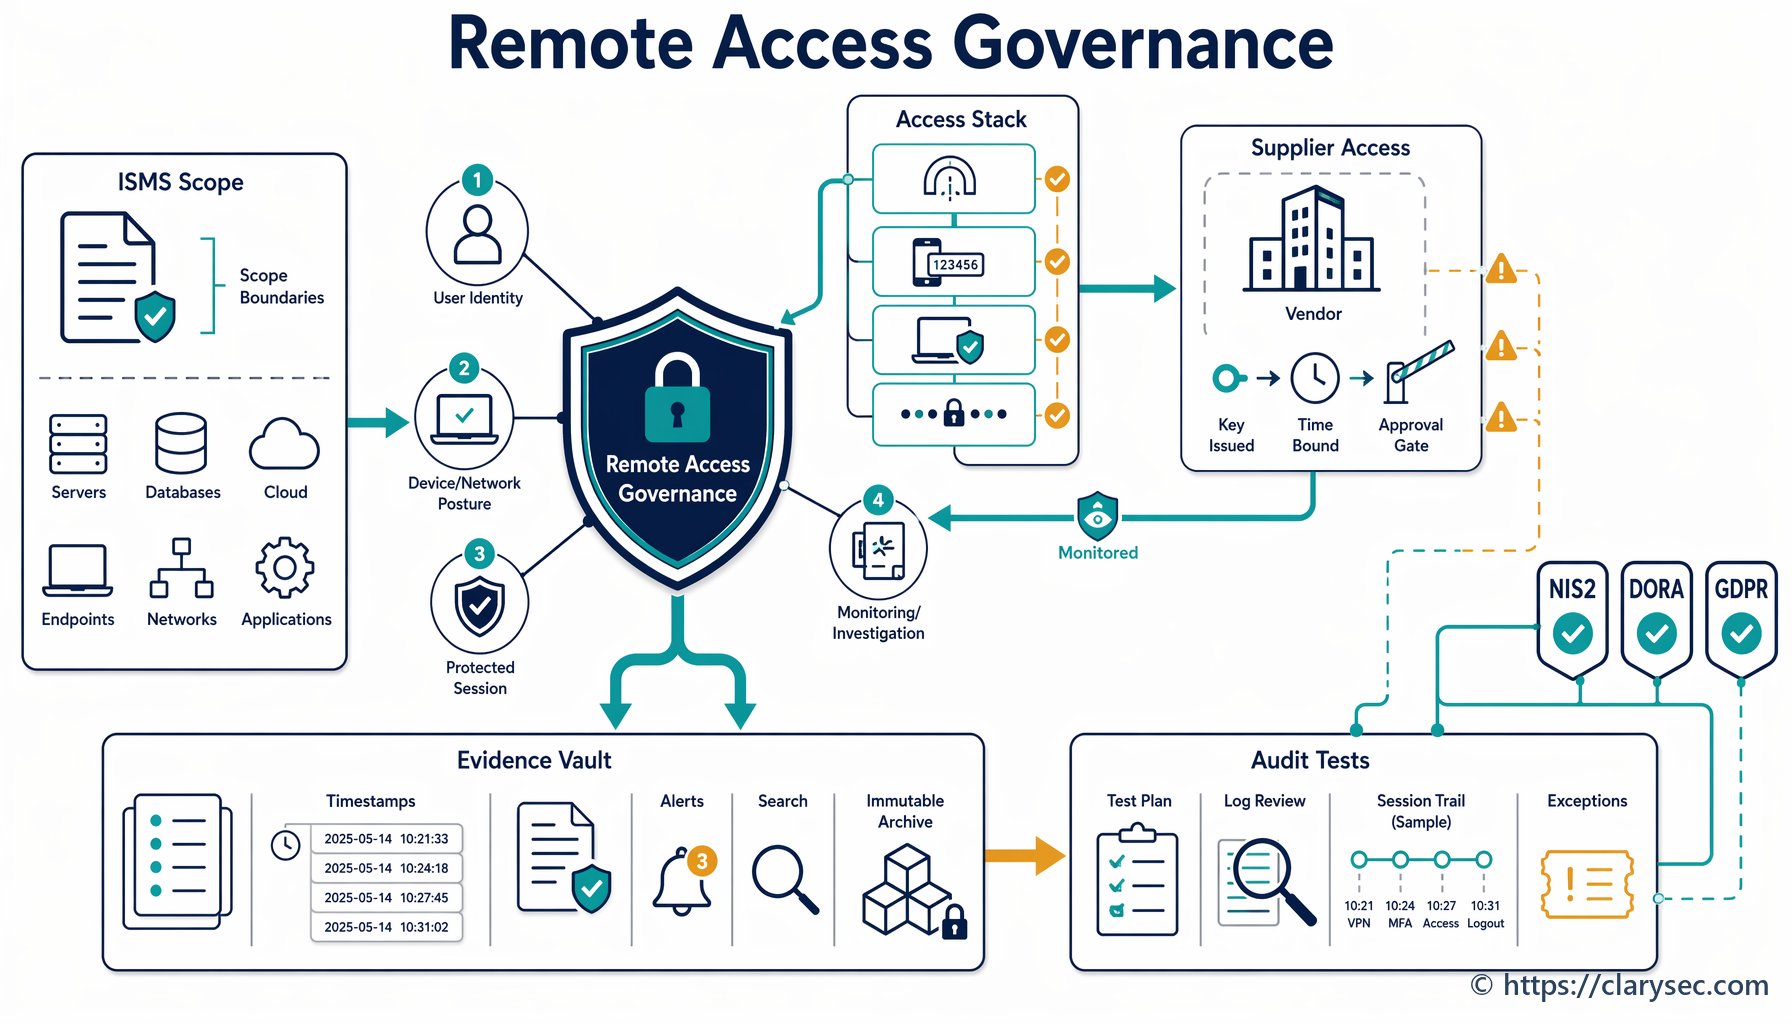
Para la adopción de EUDI Wallet, la pregunta de auditoría es simple: ¿puede trazar cada acción privilegiada, cambio de configuración, cambio de integración de verificación de cartera y evento de acceso de proveedor hasta una identidad única con un rol aprobado?
Si la respuesta es no, el proyecto de cartera no está preparado para auditoría.
Autenticación segura: la confianza en la cartera no elimina sus obligaciones de control
Un malentendido habitual es pensar que la prueba de identidad basada en cartera elimina las obligaciones de autenticación de la parte usuaria. Puede mejorar el aseguramiento de atributos de identidad específicos, pero no elimina la obligación de proteger sistemas, sesiones, interfaces de programación de aplicaciones, interfaces administrativas y recorridos de cliente.
En Zenith Blueprint, fase Controles en acción, paso 19, Clarysec afirma:
“La autenticación es la primera y más crítica línea de defensa entre un actor de amenaza y sus sistemas, datos y servicios. Si la autenticación es débil, todo lo demás —cifrado, supervisión, segmentación— puede eludirse.”
El mismo paso explica que la autenticación moderna debe estar basada en riesgos, ser más robusta para objetivos de mayor valor y estar respaldada por MFA, almacenamiento seguro de credenciales, TLS, protección de tokens, gestión de secretos, gestión segura de sesiones y revisión de registros de autenticación.
En Zenith Controls, el control 8.5 de ISO/IEC 27002:2022, Autenticación segura, se mapea como un control preventivo dentro de la capacidad de gestión de identidades y accesos. Se vincula con gestión de identidades, información de autenticación, acceso privilegiado, restricción de acceso a la información, actividades de supervisión, gestión de incidentes y protección de la privacidad de PII. También se mapea de forma cruzada con la seguridad y la protección de datos desde el diseño de GDPR, la gestión de riesgos de ciberseguridad y MFA o autenticación continua de NIS2 cuando proceda, la gobernanza del riesgo TIC de DORA, las familias IA y AC de NIST SP 800-53 y la gobernanza del acceso lógico de COBIT 2019.
Para una parte usuaria de cartera, las evidencias de autenticación segura deberían incluir:
- autenticación y autorización del punto de conexión de verificación de la cartera;
- MFA de administradores para los paneles de configuración de la cartera;
- autenticación segura de API entre servicios de alta;
- almacenamiento en bóveda de secretos para claves o certificados de integración con la cartera;
- tiempos de espera de sesión y protección de tokens cuando proceda;
- alertas de autenticación fallida y protecciones contra fuerza bruta;
- controles separados para inicio de sesión de clientes, acceso de empleados y acceso máquina a máquina.
La política de registro de eventos de Clarysec para pymes proporciona un requisito de evidencias práctico:
“Registros de autenticación: intentos de inicio de sesión correctos y fallidos, duración de la sesión, uso de MFA”
De Política de registro y supervisión - pyme, sección “Requisitos de gobernanza”, cláusula de política 5.4.2.
Para entornos empresariales, la fiabilidad de auditoría se vuelve central:
“Los archivos de registro deben ser inmutables o estar sujetos a control de versiones, con acceso concedido solo a personal autorizado.”
De Política de registro y supervisión, sección “Requisitos de implementación de la política”, cláusula de política 6.5.1.
Este es el puente entre el aseguramiento de identidad y la respuesta a incidentes. Si el alta mediante cartera es atacada mediante relleno de credenciales, repetición de tokens, compromiso administrativo o uso indebido por proveedores, los registros de autenticación se convierten en la pista de evidencias.
GDPR: la promesa de la cartera es la minimización, pero debe demostrarla
La EUDI Wallet puede favorecer un proceso de alta con mayor privacidad porque una parte usuaria puede solicitar atributos específicos en lugar de recopilar documentos de identidad completos. Pero la responsabilidad proactiva de GDPR no se basa en buenas intenciones. Exige cumplimiento demostrable.
Los atributos derivados de la cartera son datos personales cuando se refieren a una persona identificada o identificable. Algunos casos de uso también pueden afectar a datos biométricos, datos de verificación de identidad, filtrado de sanciones, riesgo de fraude u otros contextos de tratamiento sensible.
Los principios de GDPR exigen un tratamiento lícito, leal y transparente, finalidades especificadas, minimización de datos, exactitud, limitación del plazo de conservación, integridad y confidencialidad, además de responsabilidad proactiva. Una parte usuaria debería poder demostrar por qué se solicita cada atributo de la cartera, durante cuánto tiempo se conserva, quién puede acceder a él, cómo se protege y cómo se controla su reutilización.
La política de privacidad empresarial de Clarysec establece:
“Solo podrán recopilarse y tratarse los datos necesarios para una finalidad de negocio específica y legítima.”
De Política de Protección de Datos y Privacidad, sección “Requisitos de implementación de la política”, cláusula de política 6.2.1.
La versión para pymes es deliberadamente concisa:
“Solo deben recopilarse y conservarse los datos personales mínimos necesarios”
De Política de Protección de Datos y Privacidad - pyme, sección “Requisitos de implementación de la política”, cláusula de política 6.2.1.
En Zenith Controls, el control 5.34 de ISO/IEC 27002:2022, Privacidad y protección de PII, se mapea con inventario de activos, enmascaramiento de datos, gobernanza de servicios en la nube, clasificación de la información, transferencia segura, control de acceso, gestión de identidades y revisión de cambios de proyecto. También se conecta con ISO/IEC 27701:2021 para gestión de privacidad, ISO/IEC 27018 para tratamiento de PII en la nube e ISO/IEC 29100 para principios de privacidad.
Para la adopción de la cartera, el paquete de evidencias de privacidad debería incluir:
- diagrama de flujo de datos para los atributos de la cartera;
- entrada en el Registro de Bases Jurídicas;
- registro de decisión de minimización de atributos;
- calendario de conservación de datos derivados de la cartera;
- actualización del aviso de privacidad;
- EIPD o evaluación de riesgos de privacidad cuando el caso de uso sea de alto riesgo;
- matriz de control de acceso para datos de la cartera;
- proceso de supresión y rectificación de datos;
- evidencias de supervisión que demuestren que el acceso a PII derivada de la cartera está controlado.
Muchas organizaciones recopilan datos en exceso porque la cartera facilita obtener datos verificados. Es el planteamiento inverso al correcto. El beneficio de seguridad y privacidad proviene de solicitar menos, no de almacenar más datos de identidad verificados de los que necesita la organización.
NIS2 y DORA: la responsabilidad del órgano de dirección se une a la resiliencia de la cartera
NIS2 y DORA trasladan la ciberseguridad al ámbito de la gobernanza. Exigen que los órganos de dirección aprueben, supervisen y asuman la responsabilidad de las medidas de gestión de riesgos. También esperan controles técnicos, operativos y organizativos proporcionados.
El Article 21 de NIS2 exige medidas de gestión de riesgos que cubran políticas, gestión de incidentes, continuidad del negocio, seguridad de la cadena de suministro, adquisición y desarrollo seguros, gestión de vulnerabilidades, eficacia de controles, higiene cibernética, formación, criptografía, seguridad de RR. HH., control de acceso, gestión de activos y, cuando proceda, MFA o autenticación continua. Para partes usuarias de cartera en sectores NIS2, la integración con la cartera debería aparecer en la evaluación de riesgos, el inventario de activos, el registro de proveedores, el plan de incidentes y el marco de control de acceso.
El Article 23 de NIS2 añade notificación escalonada de incidentes significativos. Las entidades esenciales e importantes deben proporcionar una alerta temprana en un plazo de 24 horas, una notificación en un plazo de 72 horas y un informe final en el plazo de un mes, con comunicaciones a los destinatarios cuando corresponda. Si un fallo de integración con la cartera pudiera causar interrupción operativa, pérdida financiera o perjuicio material o inmaterial a los destinatarios del servicio, debe incluirse en la lógica de clasificación de incidentes.
DORA es más específico para entidades financieras. Exige un marco interno de gobernanza y control del riesgo TIC, una estrategia de resiliencia aprobada por el órgano de dirección, políticas TIC, planes de continuidad del negocio y respuesta, planes de auditoría, políticas de terceros, canales de notificación de incidentes y un marco documentado de gestión del riesgo TIC. También exige gestión de incidentes relacionados con las TIC, clasificación mediante criterios como clientes afectados, tiempo de inactividad, alcance geográfico, pérdida de datos, criticidad e impacto económico, además de notificación de incidentes graves relacionados con las TIC.
Para el alta basada en cartera en servicios financieros, las evidencias deberían demostrar que:
- la integración con la cartera está en el inventario de activos y procesos TIC;
- los riesgos se evalúan y aceptan por el propietario adecuado;
- se evalúa la criticidad para el alta de clientes o el acceso a cuentas;
- existen resiliencia y opciones alternativas;
- los incidentes pueden clasificarse según los criterios de DORA;
- las notificaciones a clientes están planificadas cuando se vean afectados intereses financieros;
- la notificación externalizada, si se utiliza, no elimina la responsabilidad proactiva.
La clave es la proporcionalidad. Una fintech pequeña y un banco grande no producirán el mismo volumen de evidencias, pero ambos necesitan gobernanza trazable.
Dependencias de proveedores y nube: el flujo de cartera es tan sólido como su cadena
La mayoría de las implantaciones de partes usuarias de cartera implican servicios externos: alojamiento en la nube, pasarelas de API, bibliotecas de verificación, intermediarios de identidad, proveedores de KYC, motores antifraude, plataformas de registro de eventos, proveedores de detección y respuesta gestionadas (MDR) o herramientas de soporte al cliente. Esto hace que la gobernanza de proveedores sea central.
NIS2 exige que las entidades consideren las vulnerabilidades específicas de los proveedores y la calidad general y las prácticas de ciberseguridad de proveedores y prestadores de servicios. DORA va más allá para las entidades financieras al exigir un registro de acuerdos contractuales de servicios TIC, evaluaciones precontractuales, análisis de riesgo de concentración, diligencia debida, enfoques de auditoría e inspección, derechos de terminación y estrategias de salida probadas para servicios TIC que soporten funciones críticas o importantes.
En Zenith Blueprint, fase Controles en acción, paso 23, Clarysec indica a los equipos que elaboren una lista completa de proveedores, clasifiquen a los proveedores por acceso a sistemas, datos o control operativo, incorporen expectativas en los contratos, identifiquen subcontratistas, definan desencadenantes de cambios y construyan un proceso de evaluación de servicios en la nube. El mismo paso recomienda evaluar la ubicación de los datos, el modelo de acceso, el registro de eventos y el cifrado antes de aprobar futuros servicios en la nube.
La política de proveedores para pymes de Clarysec ofrece una regla clara de acceso mínimo:
“A los proveedores se les debe conceder acceso únicamente a los sistemas y datos mínimos necesarios para desempeñar su función.”
De Política de Seguridad de Terceros y Proveedores - pyme, sección “Requisitos de implementación de la política”, cláusula de política 6.2.1.
NIST CSF 2.0 respalda esta visión integrada. Su función GOVERN incluye obligaciones legales, regulatorias, contractuales y de privacidad, apetito de riesgo, responsabilidad proactiva, política, dotación de recursos y supervisión. Sus resultados de cadena de suministro exigen roles de proveedores, priorización por criticidad, requisitos contractuales de ciberseguridad, diligencia debida, supervisión, planificación de incidentes y disposiciones posteriores a la relación.
Los auditores de COBIT 2019 buscarán madurez de gobernanza. Preguntarán si las responsabilidades de proveedores, el ciclo de vida de la identidad, los controles de privacidad y la supervisión están integrados en los procesos de negocio, y no solo en listas de comprobación del equipo de seguridad. Para identidad y acceso lógico, COBIT 2019 DSS05.04, Manage user identity and logical access, es especialmente relevante al evaluar si la propiedad de cuentas, las aprobaciones, la asignación de privilegios y la eliminación están controladas.
Construya un paquete de evidencias de parte usuaria de cartera en una tarde
Un ejercicio práctico al estilo Clarysec empieza con un caso de uso específico, no con una declaración amplia de programa. Use “alta de cliente mediante nombre legal, fecha de nacimiento y dirección proporcionados por la cartera” como primer registro. Añada el propietario de negocio, el propietario del sistema, el propietario de la información y el propietario del riesgo.
Registre:
- finalidad del tratamiento;
- atributos de la cartera solicitados;
- si los atributos se almacenan, se cachean o solo se verifican;
- sistemas e interfaces de programación de aplicaciones implicados;
- proveedores y subencargados;
- países o regiones de nube implicados;
- proceso alternativo si falla la verificación de la cartera;
- puntos de contacto para comunicaciones con clientes.
A continuación, añada el caso de uso al Registro de Cumplimiento.
| Área de requisito | Interpretación específica para la cartera | Propietario | Evidencia |
|---|---|---|---|
| Minimización de datos de GDPR | Solicitar solo nombre legal, fecha de nacimiento y dirección porque son necesarios para el alta | DPO | EIPD, Registro de Bases Jurídicas, decisión de minimización de atributos |
| Gestión de identidades | El acceso de administradores y soporte a los registros de alta mediante cartera debe ser único y basado en roles | Propietario de IAM | Exportación de IAM, revisión de accesos, registros de altas, cambios y bajas |
| Autenticación segura | Las consolas administrativas y las API deben usar MFA o autenticación fuerte de máquina | Ingeniería de seguridad | Informe de MFA, inventario de credenciales de API, evidencias de bóveda de secretos |
| Gobernanza de proveedores | Los proveedores de verificación y nube deben evaluarse y controlarse contractualmente | Compras y CISO | Evaluación de proveedor, contrato de encargo de tratamiento, anexo de seguridad, plan de salida |
| Respuesta a incidentes | El uso indebido o la indisponibilidad del alta mediante cartera debe poder clasificarse y notificarse | Responsable de incidentes | Guía de actuación ante incidentes, matriz de notificación NIS2 o DORA, registro de ejercicio de simulación |
Después, revise la Declaración de Aplicabilidad y el Plan de Tratamiento de Riesgos. Para los casos de uso de EUDI Wallet, suelen ser relevantes las siguientes áreas de control de ISO/IEC 27002:2022.
| Control ISO/IEC 27002:2022 | Nombre del control | Relevancia de la evidencia de la cartera |
|---|---|---|
| 5.16 | Gestión de identidades | Identidades únicas, propiedad de cuentas, ciclo de vida de altas, cambios y bajas, y gobernanza de identidades no humanas |
| 8.5 | Autenticación segura | MFA, autenticación de API, sesiones seguras, protección de credenciales y registros de autenticación |
| 5.34 | Privacidad y protección de PII | Minimización de atributos, tratamiento lícito, evaluación de riesgos de privacidad y acceso a PII derivada de la cartera |
| 5.19 | Seguridad de la información en las relaciones con proveedores | Clasificación de proveedores, diligencia debida y responsabilidades de seguridad de proveedores |
| 5.20 | Tratamiento de la seguridad de la información en acuerdos con proveedores | Cláusulas contractuales de seguridad, privacidad, auditoría, incidentes y terminación |
| 5.21 | Gestión de la seguridad de la información en la cadena de suministro TIC | Riesgo de cadena de suministro, subcontratistas, dependencias de integración y vulnerabilidades de proveedores |
| 5.23 | Seguridad de la información para el uso de servicios en la nube | Aprobación de nube, ubicación de datos, cifrado, registro de eventos y modelo de acceso |
| 8.15 | Registro | Eventos de autenticación, verificación, administración y relevantes para incidentes |
| 8.16 | Actividades de supervisión | Alertas, detección, revisión y escalado de actividad sospechosa |
| 5.24 | Planificación y preparación de la gestión de incidentes de seguridad de la información | Procedimientos operativos de incidentes de cartera, roles, rutas de comunicación y criterios de escalado |
| 5.25 | Evaluación y decisión sobre eventos de seguridad de la información | Triaje y clasificación de eventos relacionados con la cartera |
| 5.26 | Respuesta a incidentes de seguridad de la información | Contención, erradicación, recuperación y comunicación |
| 5.28 | Recopilación de evidencias | Preservación de registros, registros de investigación y cadena de custodia |
| 5.31 | Requisitos legales, estatutarios, regulatorios y contractuales | Mapeo de eIDAS2, GDPR, NIS2, DORA y obligaciones contractuales |
| 5.36 | Cumplimiento de políticas, normas y estándares de seguridad de la información | Pruebas internas de controles, excepciones y supervisión del cumplimiento |
Por último, ejecute una mini auditoría. Seleccione una transacción de alta mediante cartera y trace:
- la justificación de la solicitud de atributos;
- el paso de transparencia o el registro de consentimiento cuando proceda;
- el registro de eventos del sistema;
- la evidencia de autenticación de API;
- el registro de control de acceso del personal que visualiza el resultado del alta;
- el proveedor implicado;
- la regla de conservación;
- la ruta de clasificación de incidentes si esa transacción fuera fraudulenta o quedara expuesta.
Si no puede trazar el recorrido, el proceso aún no está preparado en términos de evidencias.
Cómo distintos auditores probarán el mismo flujo de cartera
Distintos auditores abordan la EUDI Wallet desde perspectivas profesionales diferentes. Las mismas evidencias pueden responder a múltiples preguntas si están bien estructuradas.
| Perfil del auditor | Foco probable de auditoría | Evidencias que solicitará |
|---|---|---|
| Auditor ISO/IEC 27001:2022 | Alcance, partes interesadas, riesgos, controles de la SoA, eficacia del control y evidencias documentadas | Alcance del SGSI, evaluación de riesgos, SoA, políticas, revisiones de acceso, registros, registros de proveedores |
| Auditor ISO/IEC 27007 o ISO/IEC 19011 | Pista de auditoría, muestreo, entrevistas, coherencia entre política e implementación | Muestras del ciclo de vida de usuarios, configuración de autenticación, registros de incidentes, entrevistas al personal |
| Evaluador orientado a NIST | Gobernanza, perfiles de riesgo, cadena de suministro, resultados de detección, respuesta y recuperación | Perfil actual y objetivo, POA&M, criticidad de proveedores, evidencias de supervisión y respuesta |
| Auditor COBIT 2019 | Objetivos de gobernanza, propiedad de procesos, madurez y prácticas de gestión | RACI, KPI de procesos, informes al órgano de dirección, gobernanza de proveedores, registros del programa de privacidad |
| Auditor ISACA ITAF | Fiabilidad de evidencias, pruebas de controles, trazabilidad y suficiencia | Registros inmutables, transacciones muestreadas, evidencias de acceso, aprobaciones de excepciones |
| Supervisor DORA o revisor interno | Marco de riesgo TIC, ciclo de vida de incidentes, registro de terceros y resiliencia operativa | Registro de riesgos TIC, clasificación de incidentes, registro de terceros, estrategia de salida, pruebas de resiliencia |
| Revisor GDPR | Base jurídica, minimización, transparencia, seguridad de PII y responsabilidad proactiva | Entrada de RoPA, EIPD, aviso de privacidad, regla de conservación, registros de acceso, evaluación de brecha de seguridad |
Zenith Controls ofrece detalle útil de metodología de auditoría para estas áreas. Para la gestión de identidades, los auditores suelen trazar identidades de usuario a través de la incorporación, modificación y terminación, conciliar registros de RR. HH. con listas de cuentas, inspeccionar cuentas de no empleados y cuentas de servicio, y buscar uso compartido de administradores. Para la autenticación segura, los auditores comparan políticas con configuraciones técnicas, revisan la cobertura de MFA, examinan controles de contraseña y sesión, e inspeccionan registros de inicios de sesión correctos y fallidos. Para privacidad y protección de PII, los auditores muestrean EIPD, procesos de solicitudes de los interesados, formación en privacidad, inventarios de PII, cifrado, registros de acceso y controles de conservación.
La Política de Auditoría y Supervisión del Cumplimiento de Clarysec explica claramente el objetivo de evidencias:
“Generar evidencias defendibles y una pista de auditoría en apoyo de requerimientos regulatorios, procedimientos legales o solicitudes de aseguramiento de clientes.”
De Política de Auditoría y Supervisión del Cumplimiento, sección “Objetivos”, cláusula de política 3.4.
Esa expresión, evidencias defendibles, es la diferencia entre una biblioteca de políticas y un sistema de cumplimiento preparado para auditoría.
Errores habituales en proyectos de preparación para carteras
El primer error es recopilar demasiados datos. Las carteras pueden facilitar la obtención de atributos verificados, pero GDPR empuja en sentido contrario: recopilar y conservar solo lo necesario. Si el equipo de producto solicita información de identidad completa cuando solo se requiere confirmación de edad, el diseño del control de privacidad ya es defectuoso.
El segundo error es ignorar las identidades no humanas. Las integraciones con carteras suelen depender de clientes de API, certificados, cuentas de servicio, scripts de automatización y secretos. Si esas identidades no tienen propietario, no se rotan, no se supervisan y no se retiran, el entorno de la parte usuaria es débil aunque el ecosistema de cartera sea sólido.
El tercer error es tratar a los proveedores como documentación de compras. Bajo NIS2 y DORA, la seguridad de proveedores es operativa. Se necesita diligencia debida, cláusulas contractuales, supervisión, cooperación ante incidentes, derechos de auditoría y planes de salida. Para entidades reguladas por DORA, el registro de terceros TIC es una evidencia central de cumplimiento.
El cuarto error es registrar eventos sin gobernanza. El exceso de registro puede crear riesgo de privacidad. La falta de registro destruye la capacidad de investigación. Defina eventos de autenticación, verificación, administración y relevantes para incidentes, proteja los registros frente a alteración, restrinja el acceso y alinee la conservación con las necesidades legales y de negocio.
El quinto error es no ensayar la notificación. NIS2 establece expectativas de notificación a 24 horas, 72 horas y un mes para incidentes significativos. DORA prevé informes iniciales, intermedios y finales para incidentes graves relacionados con las TIC. Si la primera vez que la organización mapea un incidente relacionado con la cartera con estos plazos es durante un evento real, la gobernanza ha fallado.
Convierta la adopción de EUDI Wallet en evidencias preparadas para auditoría
La EUDI Wallet cambiará el alta de clientes y la confianza digital en toda Europa. Pero para CISO, DPO, responsables de cumplimiento, auditores y propietarios de negocio, la jugada ganadora no es crear otro programa de cumplimiento aislado. La jugada ganadora es incorporar la adopción de la cartera al SGSI y mapearla con privacidad, identidad, autenticación, proveedores, registro de eventos, resiliencia y respuesta a incidentes.
Clarysec puede ayudarle a hacerlo de forma estructurada:
- Use Zenith Blueprint para situar la adopción de la cartera en la fase de Gestión de riesgos, paso 14 para referencias regulatorias cruzadas, paso 19 para autenticación segura y paso 23 para la implementación de controles de proveedores, privacidad y legales.
- Use Zenith Controls para mapear los controles de gestión de identidades, autenticación segura y privacidad de ISO/IEC 27002:2022 con evidencias de GDPR, NIS2, DORA, NIST y COBIT 2019.
- Use plantillas de políticas de Clarysec como Política de Cumplimiento Legal y Normativo, Política de Protección de Datos y Privacidad, Política de gestión de cuentas de usuario y privilegios, Política de registro y supervisión, Política de Seguridad de Terceros y Proveedores - pyme y Política de Auditoría y Supervisión del Cumplimiento para convertir obligaciones en prácticas con propietario, comprobables y auditables.
- Construya un paquete de evidencias de parte usuaria de la cartera antes del lanzamiento, no después de la primera solicitud de auditoría.
Si su organización prevé depender de la EUDI Wallet en 2026, ahora es el momento de plantear una pregunta: ¿podemos demostrar, con evidencias defendibles, que este flujo de identidad es seguro, lícito, resiliente y gobernado?
La respuesta de Clarysec es práctica: mapéelo, asígnele propietario, pruébelo y mantenga las evidencias preparadas.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council