Guía de evidencias de la enmienda de ISO 27001 sobre cambio climático

Son las 09:10 de la mañana de tu auditoría de seguimiento de ISO/IEC 27001:2022. El auditor ya ha revisado tu Registro de Riesgos, la Declaración de Aplicabilidad, las actas de revisión por la dirección, el registro de proveedores y el informe del ejercicio de continuidad del negocio. Entonces llega la pregunta que deja a la sala en silencio:
“Muéstreme cómo determinaron si el cambio climático es relevante para el SGSI.”
El CISO mira al responsable de cumplimiento. El responsable de cumplimiento abre el registro legal. Alguien menciona ESG. Otra persona dice que el proveedor del centro de datos tiene certificaciones ISO. El auditor espera.
Ese momento es la brecha práctica de evidencias creada por la enmienda climática de los sistemas de gestión ISO. La enmienda no pide a los equipos de seguridad que se conviertan en climatólogos, calculen las emisiones de carbono de la nube ni creen un “control de seguridad climática” decorativo. Formula una pregunta propia de un sistema de gestión mucho más directa: ¿ha considerado la organización si el cambio climático es relevante para su contexto y si las partes interesadas tienen requisitos relacionados con el clima que afectan al sistema de gestión?
Para ISO/IEC 27001:2022, eso significa que las evidencias deben conectarse a lo largo de las cláusulas 4 a 10: contexto, partes interesadas, alcance, planificación de riesgos, control operacional, evaluación del desempeño, revisión por la dirección y mejora continua. La enmienda no se supera diciendo “no aplicable” en una reunión. Se supera mostrando una decisión razonada, documentada y basada en riesgos.
Sarah, CISO de una fintech, se enfrentó a la misma pregunta unas semanas antes de la auditoría. Su primera reacción fue habitual: el cambio climático parecía quedar fuera del SGSI, mientras su equipo se centraba en ciberamenazas, brechas de datos, seguridad en la nube, preparación para DORA y diligencia debida de clientes. Pero, cuando tradujo la enmienda a lenguaje práctico de SGSI, el asunto se volvió concreto: los fenómenos meteorológicos severos podían afectar a la disponibilidad de una región de nube, un proveedor en una zona con estrés hídrico podía retrasar la sustitución de hardware crítico, un corte prolongado de electricidad podía interrumpir la dotación de personal para la respuesta a incidentes y los clientes podían exigir pruebas de resiliencia operativa.
Ese es el enfoque correcto. Trata el cambio climático como una entrada de contexto y resiliencia para el SGSI, no como un tema añadido de forma aislada.
El enfoque de Clarysec utiliza Zenith Blueprint: hoja de ruta de 30 pasos para auditores, Zenith Controls: guía de cumplimiento transversal y las plantillas de políticas de Clarysec para convertir una nueva pregunta de auditoría en evidencias trazables. El objetivo es sencillo: mostrar al auditor una cadena clara desde el contexto hasta el riesgo, del riesgo a los controles, de los controles a las evidencias, de las evidencias a la revisión por la dirección y de la revisión por la dirección a la mejora.
La enmienda cambia la pregunta de auditoría, no la misión del SGSI
El error más común es tratar la enmienda de ISO 27001 sobre cambio climático como un dominio de control separado. No lo es. Para un SGSI, la pregunta real es si el cambio climático puede afectar a los resultados previstos de seguridad de la información, especialmente la confidencialidad, integridad y disponibilidad.
La enmienda añade el cambio climático como consideración específica dentro de los requisitos de contexto de los sistemas de gestión ISO. Para ISO/IEC 27001:2022, los auditores suelen comprobar primero dos puntos:
- Cláusula 4.1, si la organización determinó si el cambio climático es una cuestión externa relevante.
- Cláusula 4.2, si las partes interesadas relevantes tienen requisitos relacionados con el clima.
La palabra clave es “determinó”. Una organización puede determinar que el cambio climático no es relevante, que solo es relevante para determinadas ubicaciones o servicios, o que es relevante para todo el SGSI. Pero la determinación debe estar documentada y respaldada por las dependencias reales de la organización.
Por ejemplo, un proveedor SaaS puede decidir que existe relevancia climática porque la disponibilidad de producción depende de un número reducido de regiones de nube, de un proveedor de servicios gestionados y de personal remoto de respuesta a incidentes. Una fintech puede conectar la enmienda con dependencias críticas de terceros de TIC, resiliencia operativa de DORA, notificación regulada de incidentes y responsabilidad proactiva del Consejo de Administración. Un fabricante puede centrarse en la disponibilidad de redes de tecnología operativa, la conectividad de planta, la monitorización remota y la interrupción de sedes físicas.
Un conjunto de evidencias maduro debe aparecer en los mismos lugares donde la organización ya demuestra que su SGSI funciona.
| Área del SGSI | Evidencias sobre cambio climático que esperan los auditores | Ejemplo práctico |
|---|---|---|
| Contexto | Determinación documentada de si las cuestiones relacionadas con el clima son relevantes para los resultados de seguridad de la información | Riesgo de inundación en la oficina principal, riesgo de calor en la región del centro de datos, inestabilidad energética que afecta a la disponibilidad del servicio |
| Partes interesadas | Clientes, autoridades reguladoras, aseguradoras, proveedores de servicios en la nube, inversores o consejos con expectativas de resiliencia, disponibilidad o divulgación | Un cliente empresarial exige evidencias de planificación de continuidad relacionada con el clima para servicios alojados |
| Alcance | Límites del alcance revisados frente a ubicaciones, servicios externalizados, regiones de nube, equipos de soporte y dependencias críticas | El alcance del SGSI confirma que el entorno de producción SaaS alojado en la nube y las operaciones de soporte permanecen dentro del alcance |
| Evaluación de riesgos | Escenarios de amenazas relacionados con el clima considerados cuando sean relevantes para la confidencialidad, integridad o disponibilidad | Una ola de calor prolongada aumenta la probabilidad de fallo de refrigeración del centro de datos e interrupción del servicio |
| SoA | Controles existentes del Anexo A justificados cuando tratan riesgos relacionados con el clima u obligaciones de cumplimiento | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 y A.8.13 referenciados en la justificación del tratamiento |
| Control operacional | Controles de continuidad del negocio, proveedores, incidentes, copias de seguridad, cambios y nube actualizados o confirmados | Se añade un escenario de interrupción regional al ejercicio de recuperación ante desastres |
| Revisión por la dirección | La dirección revisa cambios en el contexto, riesgos, hallazgos de auditoría, recursos, riesgo residual y acciones de mejora | La dirección aprueba el presupuesto de una prueba de conmutación por error en la nube tras revisar el escenario climático |
| Información documentada | Evidencias conservadas, controladas y recuperables | Registro de contexto, Registro de Riesgos, Registro de Cumplimiento, informe de prueba BCP, actas de revisión por la dirección |
Las evidencias de auditoría más sólidas no residen en un “archivo climático” independiente. Aparecen en los registros ordinarios del SGSI y demuestran que el sistema de gestión puede responder a cambios del contexto externo.
Empieza por el contexto, las partes interesadas y el alcance
La relevancia climática empieza en el contexto. La organización debe registrar una determinación clara: relevante, no relevante o parcialmente relevante. “Relevante” no significa catastrófico. Significa capaz de afectar a los resultados previstos de seguridad de la información.
En Zenith Blueprint, la fase de fundamentos y liderazgo del SGSI comienza con el análisis del contexto. El paso 1 indica:
Elemento de acción 4.1: Realiza una lluvia de ideas con una lista de factores internos y externos que sean relevantes para la seguridad de la información de tu organización.
La misma guía recomienda un análisis externo amplio, incluidos factores ambientales mediante técnicas como PESTLE. Aquí es donde la enmienda climática se vuelve operativa. En lugar de preguntar “¿tenemos un control climático?”, el equipo pregunta:
- ¿Qué ubicaciones físicas, centros de datos, regiones de nube, redes y proveedores dan soporte a los servicios incluidos en el alcance?
- ¿Podrían fenómenos meteorológicos severos, calor, incendios forestales, inundaciones, estrés hídrico, inestabilidad energética o interrupciones del transporte afectar a la disponibilidad, integridad o confidencialidad?
- ¿Solicitan los clientes evidencias de resiliencia climática o resiliencia operativa durante la diligencia debida de seguridad?
- ¿Imponen las autoridades reguladoras, aseguradoras, inversores o clientes del sector público expectativas de continuidad del negocio, recuperación ante desastres o disponibilidad?
- ¿Podrían los proyectos de adaptación climática introducir nuevos riesgos tecnológicos, como integraciones con sistemas de gestión de edificios, sensores IoT, monitorización ambiental o migración rápida a la nube?
- ¿Existen implicaciones de privacidad si la nueva monitorización incluye datos de empleados, ubicación, dispositivos o datos ambientales vinculados a personas?
Para el equipo fintech de Sarah, el taller de contexto produjo cuatro cuestiones externas realistas: exposición a tormentas en una región de centro de datos, concentración en una única región de nube, dependencia de un proveedor de hardware en una zona con estrés hídrico y expectativas regulatorias bajo DORA y NIS2.
El siguiente paso son las partes interesadas. La enmienda exige que las organizaciones determinen si las partes interesadas tienen requisitos relacionados con el clima. Estas partes pueden incluir clientes, autoridades reguladoras, aseguradoras, proveedores de servicios en la nube, inversores, consejos o proveedores críticos.
El paso 2 de Zenith Blueprint conecta este análisis con el alcance del SGSI:
Elemento de acción 4.3: Redacta una declaración del alcance del SGSI. Enumera lo que se incluye (unidades de negocio, ubicaciones, sistemas) y cualquier exclusión.
Esto importa porque la interrupción relacionada con el clima suele entrar a través de interfaces y dependencias. Una organización puede afirmar que su oficina no es sustancial porque la producción está alojada en la nube, pero el auditor puede preguntar si el soporte al cliente, el acceso privilegiado, la respuesta a incidentes, la administración de copias de seguridad, el escalado de proveedores o la comunicación de crisis dependen de personas, sedes o proveedores fuera del alcance.
La Política de Seguridad de la Información para grandes organizaciones de Clarysec establece la base:
La organización debe implantar y mantener un Sistema de Gestión de la Seguridad de la Información (SGSI) conforme a las cláusulas 4 a 10 de ISO/IEC 27001:2022.
También exige la estructura de evidencias que esperan los auditores:
El SGSI debe incluir límites del alcance definidos, una metodología de evaluación de riesgos, objetivos medibles y controles documentados justificados en la Declaración de Aplicabilidad (SoA).
Esas palabras son el núcleo de la preparación frente a la enmienda: límites del alcance, metodología de riesgos, objetivos medibles y justificación de la SoA.
Convierte el contexto climático en riesgos de seguridad de la información
La mejor evidencia rara vez es un riesgo genérico llamado “cambio climático”. El cambio climático es el factor de contexto. El escenario de riesgo debe describir la consecuencia para la seguridad de la información.
Los escenarios de riesgo sólidos se parecen a estos:
- Los fenómenos meteorológicos extremos interrumpen el acceso a la oficina principal durante un incidente de seguridad, retrasando la respuesta privilegiada y las comunicaciones con clientes.
- Una ola de calor regional aumenta la probabilidad de inestabilidad de refrigeración o energía en un centro de datos que soporta cargas de trabajo de producción.
- Una inundación afecta a la ubicación de la mesa de servicio de un proveedor crítico y retrasa la restauración de servicios gestionados de protección de endpoints.
- Los requisitos de resiliencia climática de clientes no se capturan en el Registro de Cumplimiento, lo que genera no conformidad contractual y hallazgos de auditoría.
- Una migración de emergencia a la nube para reducir la dependencia de una sede física elude el proceso estándar de cambios y la revisión de riesgo de proveedores.
- Dispositivos de monitorización de adaptación climática se conectan a la red corporativa sin registro de activos, registro de eventos ni gestión de vulnerabilidades.
Son riesgos de seguridad de la información porque afectan a la disponibilidad, la gestión de incidentes, el aseguramiento de proveedores, la gestión de activos, las obligaciones legales, el cambio seguro o la privacidad.
La Política de gestión de riesgos - pyme de Clarysec establece:
Todos los riesgos identificados deben registrarse en el Registro de Riesgos.
También refuerza la periodicidad de revisión:
Los riesgos deben revisarse trimestralmente y actualizarse cuando se produzcan eventos significativos.
Para grandes organizaciones, la Política de gestión de riesgos de Clarysec amplía el modelo de entradas:
Las entradas para la identificación de riesgos deben incluir, entre otras, hallazgos de auditoría, escaneos de vulnerabilidades, informes de pruebas de penetración, tendencias de incidentes, obligaciones legales y cambios operativos.
La relevancia climática puede surgir de cualquiera de esas entradas. Un hallazgo de auditoría de cliente puede identificar evidencias de resiliencia ausentes. Una actualización legal puede añadir obligaciones de resiliencia operativa. Una migración a la nube puede trasladar cargas de trabajo a un perfil de exposición regional diferente. Una prueba de continuidad del negocio puede revelar que el personal no puede acceder a procedimientos de recuperación durante un corte de electricidad.
| Cuestión contextual | Amenaza | Vulnerabilidad | Impacto en C-I-D | Riesgo de SGSI de ejemplo |
|---|---|---|---|---|
| Aumento de la frecuencia de tormentas regionales | Fallo prolongado de la red eléctrica o pérdida de conectividad del centro de datos | Diseño de producción en una única región y conmutación por error no probada | Impacto en la disponibilidad de plataformas orientadas al cliente, incumplimiento de SLA, daño reputacional | RR-31: pérdida de disponibilidad del servicio por interrupción influida por el clima en la región principal de alojamiento |
| Concentración de la cadena de suministro en una zona vulnerable al clima | Interrupción de operaciones de fabricación o soporte | Proveedor único y largos plazos de sustitución | Impacto en disponibilidad e integridad por infraestructura sin soporte o degradada | RR-32: interrupción de la cadena de suministro de TIC que retrasa el mantenimiento de seguridad y la sustitución de hardware |
| El tiempo severo afecta a la movilidad del personal y a la energía en los hogares | Los equipos de respuesta a incidentes no pueden coordinarse durante un incidente de alta gravedad | Dependencia excesiva de una ubicación, comunicación por canal alternativo débil | Impacto en disponibilidad y confidencialidad si se retrasan la contención y la notificación | RR-33: capacidad de respuesta a incidentes reducida durante una interrupción regional |
| Sensores ambientales añadidos a instalaciones | Nueva recogida de datos y dispositivos conectados a la red | Activos no registrados y reglas de conservación poco claras | Impacto en confidencialidad y privacidad por recogida innecesaria de datos personales | RR-34: la monitorización de adaptación climática introduce activos no gestionados y exposición de privacidad |
Cada riesgo debe tener propietario, probabilidad, impacto, decisión de tratamiento, posición de riesgo residual y fecha de revisión. Si la organización concluye que no existe un riesgo sustancial de seguridad de la información relacionado con el clima, esa conclusión también necesita justificación.
Usa la Declaración de Aplicabilidad para convertir la lógica de riesgo en lógica de control
Una vez registrados los escenarios relacionados con el clima, la siguiente pregunta es si los controles son necesarios y si la Declaración de Aplicabilidad refleja la decisión. Las cláusulas 6.1.1 a 6.1.3 de ISO/IEC 27001:2022 exigen acciones planificadas para riesgos y oportunidades, evaluación de riesgos, tratamiento de riesgos, controles necesarios, comparación con el Anexo A y una SoA con justificaciones de inclusión y exclusión.
En la fase de gestión de riesgos, el paso 13 de Zenith Blueprint ofrece un modelo práctico de trazabilidad:
Referenciar normativas de forma cruzada: si determinados controles se implantan específicamente para cumplir con el RGPD de la UE, NIS2 o DORA, puedes indicarlo en el Registro de Riesgos (como parte de la justificación del impacto del riesgo) o en las notas de la SoA.
Usa el mismo principio para la enmienda sobre cambio climático. No inventes un control. Asocia el escenario con los controles existentes de ISO/IEC 27002:2022 y explica por qué son aplicables.
| Escenario impulsado por el clima | Áreas de control probables de ISO/IEC 27002:2022 | Evidencias a conservar |
|---|---|---|
| El tiempo severo interrumpe el acceso a la oficina durante un incidente de seguridad | A.5.24 planificación y preparación de la gestión de incidentes de seguridad de la información, A.5.26 respuesta a incidentes de seguridad de la información, A.5.29 seguridad de la información durante una interrupción, A.5.30 preparación de las TIC para la continuidad del negocio | Plan de Respuesta a Incidentes, procedimiento de acceso remoto, prueba del árbol de llamadas, prueba del puente de coordinación de incidentes, lecciones aprendidas |
| El calor o la inestabilidad energética afectan a la disponibilidad de la nube o del centro de datos | A.5.23 seguridad de la información para el uso de servicios en la nube, A.5.30 preparación de las TIC para la continuidad del negocio, A.8.13 copia de seguridad de la información, A.5.19 seguridad de la información en las relaciones con proveedores | Aseguramiento de proveedores, arquitectura en la nube, prueba de conmutación por error, prueba de restauración de copias de seguridad |
| Una inundación afecta al soporte de un proveedor crítico de TIC | A.5.19 seguridad de la información en las relaciones con proveedores, A.5.21 gestión de la seguridad de la información en la cadena de suministro de TIC, A.5.22 supervisión, revisión y gestión de cambios de los servicios de proveedores, A.5.30 preparación de las TIC para la continuidad del negocio | Evaluación de riesgos de proveedores, cláusulas contractuales, registro de supervisión de proveedores, estrategia de salida |
| Aparecen nuevas expectativas regulatorias o de clientes sobre resiliencia | A.5.31 requisitos legales, estatutarios, regulatorios y contractuales, A.5.36 cumplimiento de políticas, reglas y normas de seguridad de la información, A.5.35 revisión independiente de la seguridad de la información | Actualización del Registro de Cumplimiento, revisión de políticas, hallazgo de auditoría interna, actas de revisión por la dirección |
| Un cambio tecnológico de emergencia elude la revisión | A.8.32 gestión de cambios, A.8.9 gestión de la configuración, A.5.8 seguridad de la información en la gestión de proyectos, A.5.23 seguridad de la información para el uso de servicios en la nube | Registro de cambio, aceptación del riesgo, revisión de proveedores, revisión posterior a la implementación |
| La monitorización ambiental introduce tratamiento de datos personales | A.5.9 inventario de información y otros activos asociados, A.5.34 privacidad y protección de información de identificación personal (PII), A.5.31 requisitos legales, estatutarios, regulatorios y contractuales, A.5.15 control de acceso | Registro de Activos, evaluación preliminar de EIPD, regla de conservación, revisión de accesos |
La Política de gestión de riesgos para grandes organizaciones explicita el desencadenante de revisión de la SoA:
La SoA debe revisarse tras cada evaluación de riesgos importante o cambio ambiental significativo.
Esa cláusula es muy relevante. Un cambio ambiental significativo puede ser literal, como una actualización de la exposición a inundaciones de una instalación, u operativo, como cambiar de proveedores de centros de datos, mover cargas de trabajo, abrir una nueva sede de soporte o aceptar un cliente regulado con requisitos de resiliencia.
Una justificación sólida de la SoA es específica:
“El control A.5.30 es aplicable porque RR-31 identifica una posible interrupción del servicio por tiempo extremo que afecta a las operaciones principales de soporte. El tratamiento incluye coordinación remota de incidentes, procedimientos de recuperación probados, ejercicio anual de preparación de TIC y validación de conmutación por error en la nube.”
Eso es más sólido que “Aplicable porque ISO lo exige”.
Usa evidencias de políticas para hacer que la enmienda sea repetible
La enmienda no debe crear una carrera puntual antes de la auditoría. Debe convertirse en parte del ciclo normal de revisión del sistema de gestión.
La Política de Cumplimiento Legal y Normativo - pyme de Clarysec establece:
Cualquier cambio que afecte al cumplimiento debe activar una revisión del Registro de Cumplimiento y de las políticas relevantes.
Añade la enmienda sobre cambio climático de los sistemas de gestión ISO al Registro de Cumplimiento y, después, referencia de forma cruzada las obligaciones relacionadas de clientes, regulatorias, contractuales, de seguros y de certificación. Si la organización está en un entorno NIS2 o DORA, vincula esas obligaciones con evidencias de continuidad del negocio, notificación de incidentes, aseguramiento de proveedores y gobernanza.
Para continuidad del negocio, la Política de Continuidad del Negocio y Recuperación ante Desastres - pyme de Clarysec espera evidencias:
de que los escenarios de interrupción se consideraron y probaron como parte de las evaluaciones de riesgos
Ahí es donde los escenarios climáticos se vuelven operativos. Un ejercicio de mesa para pérdida regional de energía, una prueba de restauración de copias de seguridad, una validación de conmutación por error en la nube o una simulación de indisponibilidad del soporte de un proveedor pueden respaldar la enmienda si están vinculados al Registro de Riesgos.
Para la gobernanza de auditoría, la Política de Auditoría y Supervisión del Cumplimiento - pyme de Clarysec establece:
Los hallazgos de auditoría y las actualizaciones de estado deben incluirse en el proceso de revisión por la dirección del SGSI.
Si una auditoría interna identifica evidencias débiles de la enmienda climática, el hallazgo no debe quedarse en una herramienta de seguimiento de auditoría. Debe alimentar la revisión por la dirección, la acción correctiva y la mejora continua.
Las evidencias de privacidad importan cuando la adaptación climática cambia el tratamiento de datos personales. La Política del Sistema de Gestión de la Privacidad de la Información de Clarysec exige disciplina de contexto:
[Ambos] El responsable de privacidad / responsable del PIMS DEBE documentar las cuestiones externas e internas del contexto de privacidad en REG01 anualmente y dentro de los 30 días posteriores a cualquier cambio sustancial.
También exige capturar los requisitos de las partes interesadas:
[Ambos] El responsable de privacidad / responsable del PIMS DEBE documentar las partes interesadas relevantes y sus requisitos del PIMS en REG01 anualmente y dentro de los 30 días posteriores a cualquier cambio sustancial.
Para riesgos de privacidad y EIPD, la Política de Evaluación de Riesgos de Privacidad y EIPD añade:
[Ambos] El responsable de privacidad / responsable del PIMS DEBE reportar el estado de riesgos de privacidad y EIPD de REG04 a REG12 trimestralmente y antes de cada revisión por la dirección.
La Política de Seguimiento, Auditoría y Mejora del PIMS proporciona un patrón de revisión por la dirección útil más allá de la privacidad:
[Ambos] La alta dirección DEBE revisar las entradas de no conformidad del PIMS, acción correctiva, resultados de supervisión, resultados de auditoría, riesgos de privacidad, aseguramiento de proveedores y cambios de partes interesadas en REG12 durante cada revisión por la dirección.
Y la Política de Información Documentada y Gestión de Evidencias del PIMS refuerza la indexación de evidencias:
[Todos] El responsable de privacidad / responsable del PIMS DEBE mantener un índice de información documentada del PIMS en REG12 antes de la publicación inicial del PIMS y trimestralmente a partir de entonces.
Para la preparación del SGSI frente a la enmienda climática, aplica la misma disciplina: mantén un índice de evidencias para que el equipo auditor pueda recuperar rápidamente registros de contexto, riesgos, SoA, continuidad, proveedores y revisión por la dirección.
Valor de cumplimiento transversal: ISO 27001, NIS2, DORA, RGPD de la UE, NIST CSF y COBIT
La enmienda de ISO 27001 sobre cambio climático es un requisito de sistemas de gestión ISO, pero las evidencias tienen un valor regulatorio y de aseguramiento más amplio.
NIS2 exige que las entidades esenciales e importantes apliquen medidas de gestión de riesgos de ciberseguridad adecuadas y proporcionadas mediante un enfoque multirriesgo. Article 21 cubre análisis de riesgos, gestión de incidentes, continuidad del negocio, copia de seguridad, recuperación ante desastres, gestión de crisis, seguridad de la cadena de suministro, desarrollo seguro, evaluación de la eficacia, formación, criptografía, control de acceso y gestión de activos. Los fenómenos meteorológicos severos, la inestabilidad energética y la interrupción de proveedores encajan de forma natural en esa perspectiva multirriesgo. Article 20 también exige que los órganos de dirección aprueben las medidas de gestión de riesgos de ciberseguridad y supervisen su implantación, lo que se alinea con las evidencias de revisión por la dirección de ISO/IEC 27001:2022.
DORA es especialmente relevante para las entidades financieras. Exige gestión del riesgo de las TIC, responsabilidad del órgano de dirección, planes de continuidad y recuperación, pruebas de resiliencia operativa digital, gestión del riesgo de terceros de TIC y mejora continua. Si una entidad financiera ya utiliza la revisión por la dirección del SGSI para aprobar acciones de continuidad de TIC relacionadas con el clima, las mismas evidencias pueden respaldar una narrativa de gobernanza de DORA.
El RGPD de la UE se vuelve relevante cuando la adaptación climática modifica el tratamiento de datos personales. Algunos ejemplos son la monitorización de seguridad de la plantilla, el seguimiento de ubicación durante fenómenos meteorológicos severos, nuevos sensores de edificios, monitorización ambiental vinculada a empleados o cambios de ubicación del tratamiento en la nube. La responsabilidad proactiva, la limitación de la finalidad, la minimización de datos, la seguridad, la conservación y la gobernanza de proveedores del RGPD de la UE siguen siendo aplicables durante una interrupción.
NIST CSF 2.0 proporciona lenguaje ejecutivo para las mismas evidencias. Su función GOVERN enfatiza el contexto organizativo, las expectativas de las partes interesadas, los requisitos legales y regulatorios, la estrategia de gestión de riesgos, los roles, la supervisión y el riesgo de la cadena de suministro. COBIT 2019 y los profesionales de aseguramiento orientados a ISACA suelen centrarse en la propiedad, las métricas de desempeño, la aceptación del riesgo, los objetivos de gobernanza, la gestión de incidentes y las evidencias de que la dirección sabe que los controles funcionan.
| Perspectiva de marco | Cómo ayudan las evidencias del SGSI relacionadas con el clima |
|---|---|
| ISO/IEC 27001:2022 | Demuestran contexto, partes interesadas, alcance, tratamiento de riesgos, SoA, revisión por la dirección y mejora continua |
| NIS2 | Respaldan la gestión de riesgos multirriesgo, la responsabilidad de la dirección, la continuidad del negocio, la gestión de incidentes y las evidencias de riesgo de proveedores |
| DORA | Respaldan la gobernanza del riesgo de TIC, continuidad, pruebas, gestión de dependencias de terceros y supervisión del órgano de dirección |
| RGPD de la UE | Respalda la responsabilidad proactiva cuando la adaptación climática cambia el tratamiento de datos personales, la monitorización, los proveedores, la conservación o las ubicaciones en la nube |
| NIST CSF 2.0 | Respalda resultados de GOVERN, expectativas de partes interesadas, comunicación del riesgo, riesgo de la cadena de suministro y planes de acción priorizados |
| COBIT 2019 y aseguramiento ISACA | Respaldan propiedad de la gobernanza, supervisión del desempeño, aceptación del riesgo, seguimiento de incidentes y trazabilidad de aseguramiento |
Zenith Controls resulta útil aquí porque ayuda a los equipos de cumplimiento a ver cómo el mismo objeto de evidencia respalda múltiples marcos. No es un conjunto separado de controles. Es una guía de cumplimiento transversal para mapear la lógica de controles de ISO/IEC 27001:2022 e ISO/IEC 27002:2022 con expectativas de auditoría, aseguramiento y regulación.
Para este tema, varios controles de ISO/IEC 27002:2022 son centrales. A.5.31 requisitos legales, estatutarios, regulatorios y contractuales respalda la obligación de identificar y mantener los requisitos aplicables. A.5.4 responsabilidades de la dirección respalda la responsabilidad del liderazgo. A.5.36 cumplimiento de políticas, reglas y normas de seguridad de la información respalda el aseguramiento de que las reglas se cumplen. A.5.29 y A.5.30 respaldan la seguridad de la información durante interrupciones y la preparación de las TIC para la continuidad del negocio. A.5.19, A.5.21 y A.5.22 respaldan la resiliencia de proveedores y de la cadena de suministro de TIC.
Zenith Controls establece:
El control 5.36 actúa como mecanismo de aplicación de las reglas definidas en 5.1.
En el contexto de la enmienda climática, esto significa que la organización no solo actualiza una política. Supervisa si realmente se realizan las revisiones de contexto, actualizaciones de riesgos, revisiones de SoA, pruebas de continuidad, revisiones de proveedores y acciones de revisión por la dirección.
La revisión por la dirección es el momento de la verdad a nivel del Consejo
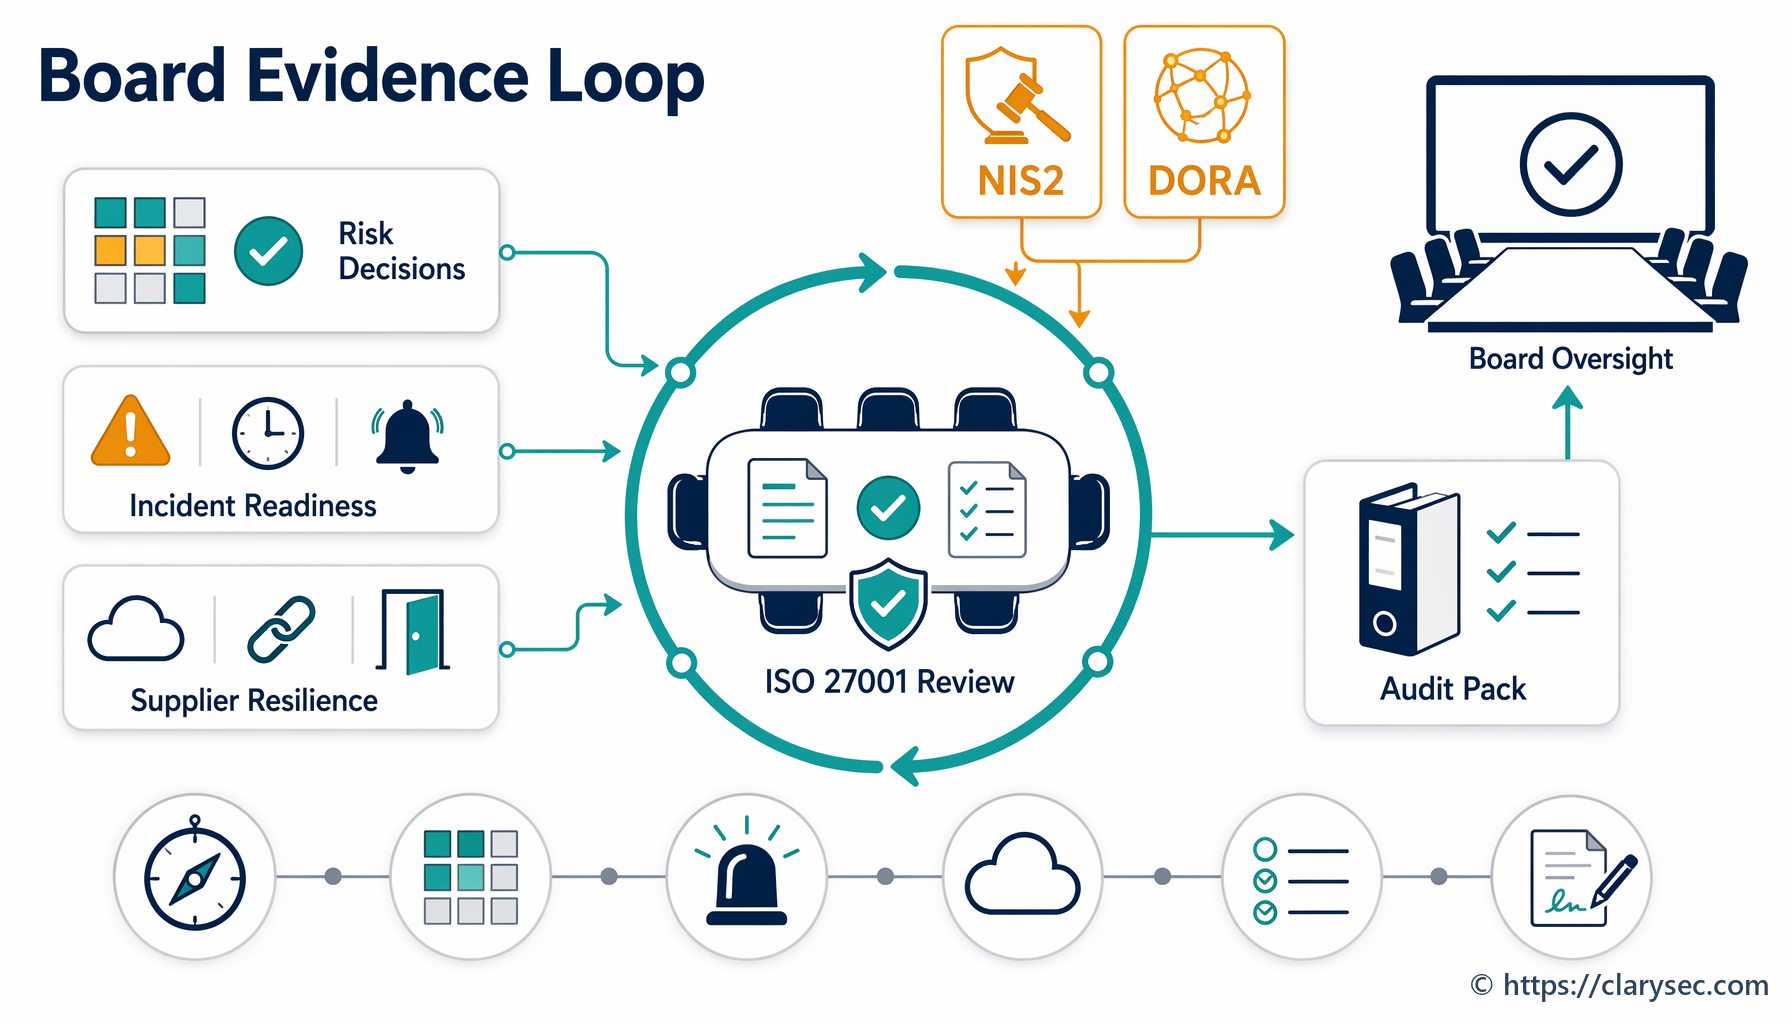
La cláusula 9.3 de ISO/IEC 27001:2022 exige que la alta dirección revise el SGSI a intervalos planificados para garantizar su continua idoneidad, adecuación y eficacia. Para la enmienda climática, la revisión por la dirección es donde las evidencias de contexto se convierten en rendición de cuentas del liderazgo.
Zenith Blueprint, en la fase de auditoría, revisión y mejora, paso 28, indica a los equipos que recopilen entradas de revisión por la dirección, entre ellas:
✓ Cambios en cuestiones externas e internas: resume cualquier cambio significativo en el contexto (cláusula 4.1) o en los requisitos de las partes interesadas (cláusula 4.2) desde que comenzó el proyecto de SGSI.
Sarah utilizó esa estructura para informar a su equipo directivo. Su diapositiva de revisión por la dirección fue concisa:
- ISO ha exigido considerar el cambio climático en el contexto del sistema de gestión.
- El equipo del SGSI determinó relevancia para disponibilidad de centros de datos, concentración en la nube, dependencia de proveedores y expectativas regulatorias.
- Se añadieron dos riesgos al Registro de Riesgos con probabilidad media-baja e impacto alto.
- El tratamiento utiliza controles existentes de preparación de TIC, gestión de proveedores, copias de seguridad, servicios en la nube y requisitos legales.
- Se solicita aprobación de la dirección para una prueba reforzada de recuperación ante desastres que simule inestabilidad energética regional.
Las actas registraron la decisión, los responsables de las acciones, las fechas límite y la aprobación de recursos. Esa es una evidencia de auditoría de alta calidad porque demuestra que la alta dirección revisó el asunto y tomó una decisión basada en riesgos.
La Política de Seguridad de la Información para grandes organizaciones de Clarysec exige que la revisión por la dirección incluya:
Decisiones sobre actualizaciones del alcance, controles y asignación de recursos
Un paquete sólido de revisión por la dirección sobre la enmienda climática debe incluir:
- Extracto del registro de contexto que muestre la determinación de relevancia climática.
- Extracto del registro de partes interesadas que muestre requisitos o justificación de ausencia de requisitos.
- Revisión del alcance que cubra ubicaciones, servicios en la nube, proveedores, equipos de soporte e interfaces.
- Entradas del Registro de Riesgos y estado del tratamiento.
- Cambios en la SoA o confirmación de que las justificaciones existentes siguen siendo suficientes.
- Resultados de pruebas de continuidad del negocio y recuperación ante desastres.
- Actualizaciones de aseguramiento de proveedores para nube, centro de datos, MSP, MSSP, telecomunicaciones, instalaciones y dependencias de soporte externalizado.
- Implicaciones para la respuesta a incidentes, incluidas dependencias de escalado y comunicación.
- Actualizaciones del registro legal y regulatorio.
- Solicitudes de recursos, decisiones y aceptación del riesgo residual.
- Acciones de mejora con responsables y fechas límite.
Si el asunto nunca llega a la revisión por la dirección, puede parecer meramente formal. Si llega a la revisión por la dirección a través de contexto, riesgos, controles y evidencias, parece un SGSI que funciona.
Hallazgos de auditoría comunes y cómo prevenirlos
La mayoría de los hallazgos sobre la enmienda climática son fallos de trazabilidad, no fallos técnicos.
| Hallazgo común | Por qué ocurre | Cómo prevenirlo |
|---|---|---|
| El contexto dice que el clima es relevante, pero el Registro de Riesgos no contiene nada | La organización documentó la cuestión, pero no la conectó con la planificación de la cláusula 6 | Añadir escenarios de riesgo específicos o documentar por qué no se requiere ningún escenario de riesgo |
| El clima se marca como no relevante pese a dependencias evidentes | La decisión ignoró ubicaciones, regiones de nube, proveedores u operaciones de soporte | Basar las decisiones de relevancia en dependencias reales y evidencias |
| Faltan requisitos de partes interesadas | No se revisaron expectativas de clientes, autoridades reguladoras, aseguradoras, inversores o Consejo | Revisar contratos, cuestionarios, obligaciones regulatorias, solicitudes de seguros y requisitos de información al Consejo |
| Las justificaciones de la SoA son genéricas | Los controles se listaron sin justificación de riesgos o cumplimiento | Vincular controles con identificadores de riesgo, obligaciones y evidencias de prueba |
| La revisión por la dirección menciona el clima, pero no registra ninguna decisión | El tema se debatió sin salidas | Capturar decisiones, responsables, recursos, aceptación del riesgo residual y fechas límite |
| Las pruebas de continuidad están desconectadas de la evaluación de riesgos | Los ejercicios BCP no se vincularon con escenarios identificados | Referenciar identificadores de riesgo en planes e informes de prueba |
| Se ignoran las dependencias de proveedores | La organización se centró solo en instalaciones internas | Incluir dependencias de nube, centro de datos, MSP, MSSP, telecomunicaciones, instalaciones, energía y soporte externalizado |
| Se omiten los impactos de privacidad | Los proyectos de adaptación introdujeron datos de monitorización o ubicación sin evaluación preliminar de EIPD | Evaluar los cambios de adaptación climática por sus impactos en el tratamiento de datos personales |
Tu paquete de evidencias preparado para auditoría
Antes de la próxima auditoría de seguimiento o recertificación, prepara un paquete de evidencias conciso. No tiene que ser enorme. Tiene que estar conectado.
| Elemento de evidencia | Qué debe demostrar |
|---|---|
| Entrada del registro de contexto | Que el cambio climático se consideró como cuestión externa y que la relevancia se determinó con justificación |
| Registro de partes interesadas | Que se identificaron o descartaron requisitos relevantes de clientes, autoridades reguladoras, aseguradoras, proveedores de servicios en la nube, Consejo u otras partes |
| Revisión del alcance | Que se consideraron ubicaciones, servicios en la nube, proveedores, operaciones de soporte e interfaces |
| Registro de Riesgos | Que se registraron escenarios de seguridad de la información impulsados por el clima o que existe una justificación documentada de ausencia de riesgo sustancial |
| Plan de Tratamiento de Riesgos | Que se definieron propietarios, controles, fechas, riesgo residual y decisiones de tratamiento |
| Declaración de Aplicabilidad | Que los controles existentes del Anexo A están justificados con lógica de riesgos y cumplimiento |
| Registro de Cumplimiento | Que se realiza seguimiento de la enmienda ISO y de las obligaciones relacionadas de NIS2, DORA, clientes, aseguradoras o contratos |
| Evidencias BCP y DR | Que los escenarios de interrupción se consideraron, probaron y vincularon con la evaluación de riesgos |
| Registros de aseguramiento de proveedores | Que las dependencias críticas de TIC se revisaron respecto de resiliencia, supervisión y consideraciones de salida |
| Actas de revisión por la dirección | Que la alta dirección revisó contexto, riesgos, recursos, decisiones, riesgo residual y acciones de mejora |
| Lista de verificación de auditoría interna | Que la enmienda se probó como parte de la auditoría o de la supervisión del cumplimiento |
| Índice de evidencias | Que los registros están controlados, son recuperables y tienen propietario |
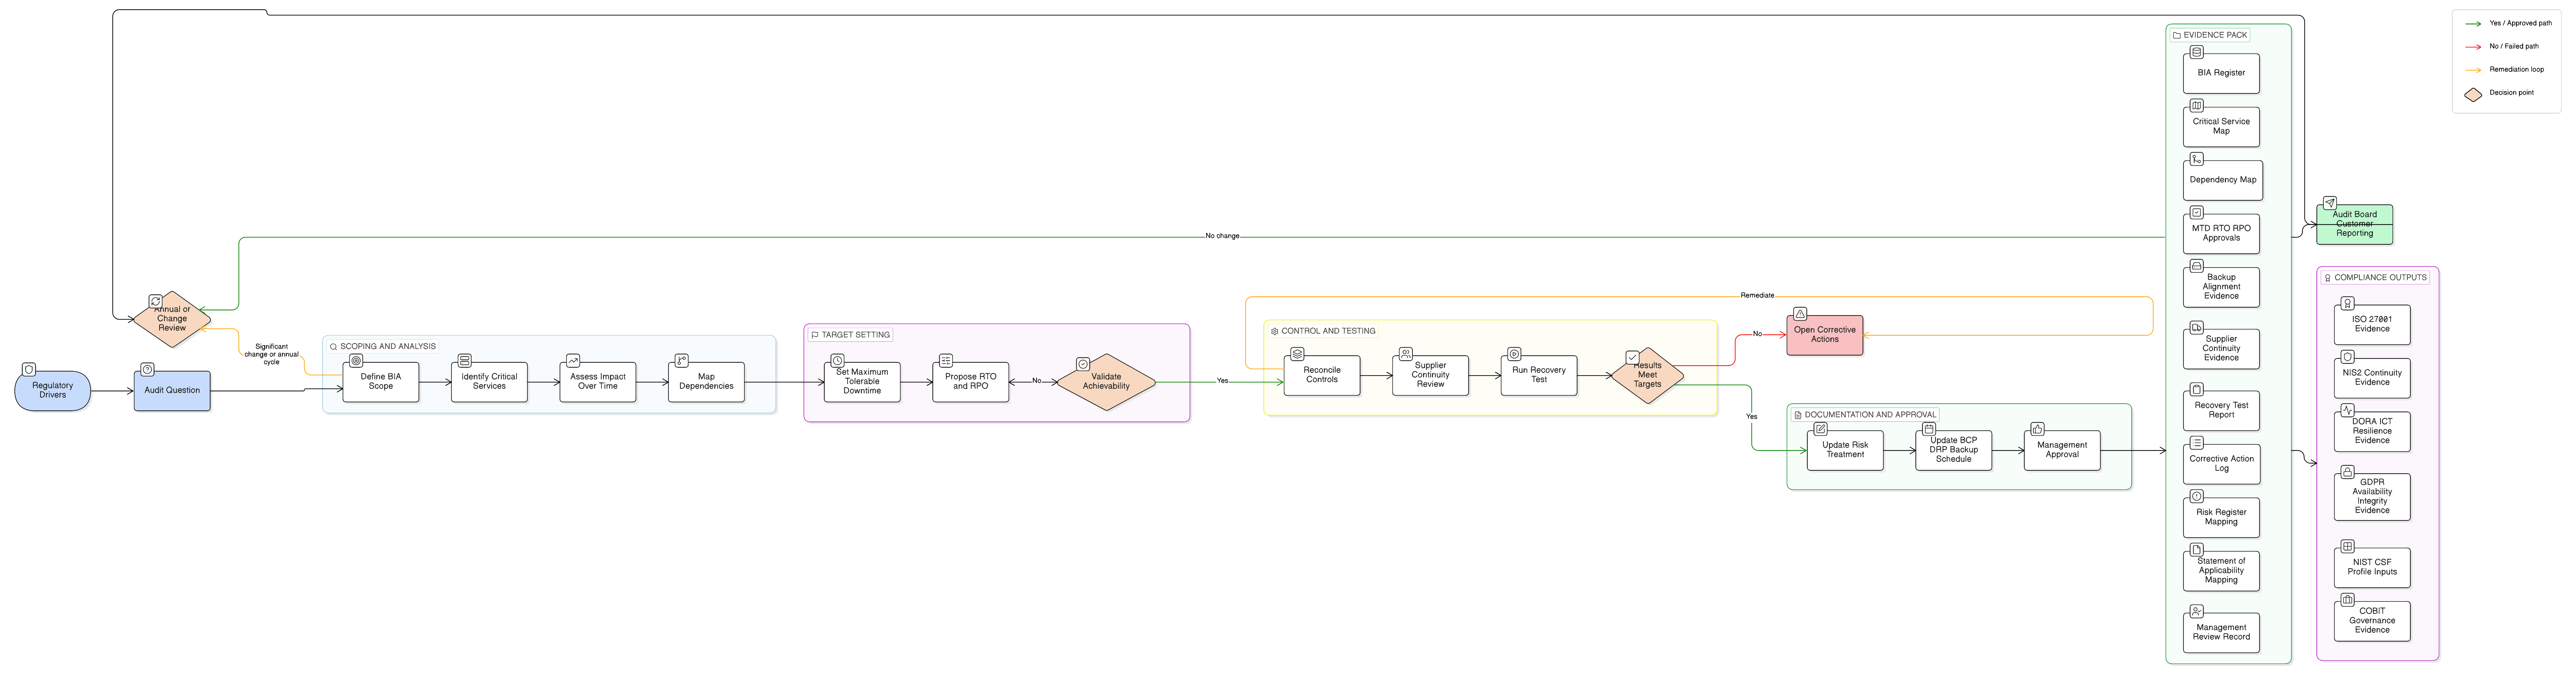
Ese paquete proporciona al auditor una trazabilidad clara: del contexto al riesgo, del riesgo al control, del control a la evidencia, de la evidencia a la revisión por la dirección y de la revisión por la dirección a la mejora.
Convierte la enmienda en evidencias, no en ansiedad
La enmienda de ISO 27001 sobre cambio climático no es una trampa documental si tu SGSI ya funciona como sistema de gestión. Es un recordatorio para demostrar que tu organización puede reconocer una cuestión externa cambiante, decidir si importa, evaluar su efecto sobre los resultados de seguridad de la información, actualizar riesgos y controles cuando sea necesario e involucrar a la alta dirección en la decisión.
Empieza con una revisión de evidencias de 60 minutos. Reúne el registro de contexto, el registro de partes interesadas, el alcance del SGSI, el Registro de Riesgos, la SoA, el informe de prueba BCP, el registro de proveedores, el Registro de Cumplimiento y las últimas actas de revisión por la dirección. Formula una pregunta: ¿podemos trazar la enmienda climática desde el contexto hasta la decisión del liderazgo?
Si la cadena está rota, repárala antes de que el auditor encuentre la brecha.
Clarysec puede ayudarte a construir esa trazabilidad rápidamente. Usa Zenith Blueprint: hoja de ruta de 30 pasos para auditores para ubicar el trabajo en las fases de implantación adecuadas, usa Zenith Controls: guía de cumplimiento transversal para mapear evidencias entre ISO/IEC 27001:2022, NIS2, DORA, RGPD de la UE, NIST CSF y aseguramiento orientado a COBIT, y usa las plantillas de políticas de Clarysec para que los registros sean repetibles, revisables y aptos para auditoría.
Programa una evaluación de evidencias de Clarysec sobre la enmienda climática y convierte una pregunta incómoda de auditoría en una respuesta segura y preparada para el Consejo.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council