Estrategia ITDR para ISO 27001, NIS2, DORA y GDPR

A las 3:00 de la madrugada de un martes, Sarah, la directora de seguridad de la información de FinScale, se despertó con el tipo de alerta que los responsables de seguridad modernos temen cada vez más. La sesión activa de un desarrollador sénior, autenticada mediante MFA apenas unas horas antes, se estaba utilizando desde un origen inusual para enumerar esquemas de bases de datos de producción.
No había baliza de malware. No había nota de ransomware. No había exploit de cortafuegos. Solo identidad.
El SOC detectó la actividad, pero la respuesta fue desordenada. ¿Se trataba de una elusión de MFA, de un token de sesión robado o de un compromiso del propio proveedor de identidad? ¿Quién tenía autoridad para finalizar la sesión activa? ¿Bastaba con revocar la contraseña o el equipo debía invalidar tokens de actualización, rotar credenciales de API y revisar concesiones OAuth? Para cuando la actividad fue contenida, el atacante había estado activo durante 47 minutos.
A la mañana siguiente, el incidente de seguridad se convirtió en un problema de gobernanza. El Consejo de Administración quería una explicación en lenguaje claro sobre si la ciberhigiene de FinScale había fallado bajo NIS2. El equipo de cumplimiento quería saber si el evento podía clasificarse como incidente importante relacionado con las TIC bajo DORA. El área jurídica necesitaba una respuesta jurídicamente defendible sobre si se había accedido a datos personales bajo GDPR Article 32 y si era necesaria una evaluación de violación de la seguridad de los datos personales. El auditor externo preguntó si los controles de ISO/IEC 27001:2022 estaban operando de forma eficaz, no solo documentados en políticas.
El problema de Sarah no era la falta de herramientas. FinScale tenía un proveedor de identidad, MFA, un SIEM, controles de endpoints, registros de nube y un proceso de respuesta a incidentes. El problema era que la gestión de identidades, el registro de eventos, la supervisión, la respuesta a incidentes, la evaluación de privacidad y el manejo de evidencias operaban en silos.
Ese es el problema de la detección y respuesta ante amenazas de identidad en 2026. ITDR ya no es solo una capacidad de operaciones de seguridad. Es un motor transversal de evidencias de cumplimiento para ISO/IEC 27001:2022, NIS2, DORA y GDPR Article 32.
Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint, el conjunto de políticas de Clarysec y Zenith Controls: The Cross-Compliance Guide Zenith Controls ayudan a las organizaciones a convertir los ataques basados en identidad, de investigaciones caóticas, en procesos de control repetibles y auditables.
Por qué la detección y respuesta ante amenazas de identidad ya es un asunto del Consejo de Administración
Los ataques basados en identidad funcionan porque abusan de rutas de acceso legítimas. Un atacante que roba un token de sesión, registra una aplicación OAuth maliciosa, compromete una cuenta de servicio o convence a un usuario mediante fatiga por notificaciones push de MFA puede parecer un usuario válido para sistemas que solo comprueban si la autenticación se realizó correctamente.
Esto hace que ITDR sea diferente de la defensa perimetral tradicional. Un programa maduro debe poder responder:
- ¿Qué identidades humanas, de servicio, de proveedor y de aplicación existen?
- ¿Qué identidades son privilegiadas, inactivas, compartidas o federadas externamente?
- ¿Qué eventos de autenticación son normales, de riesgo o imposibles?
- ¿Qué concesiones OAuth, tokens SaaS y credenciales de API pueden acceder a datos sensibles?
- ¿Qué alertas activan la categorización de incidentes, la preservación de evidencias y la toma de decisiones regulatorias?
- ¿Qué controles demuestran que el acceso a datos personales está protegido mediante medidas técnicas y organizativas adecuadas?
NIS2 convierte esto en un asunto de gobernanza. Article 20 exige que los órganos de dirección de entidades esenciales e importantes aprueben las medidas de gestión de riesgos de ciberseguridad, supervisen su implantación y reciban formación. Article 21 exige medidas técnicas, operativas y organizativas adecuadas y proporcionadas, incluidos análisis de riesgos, gestión de incidentes, continuidad del negocio, seguridad de la cadena de suministro, evaluación de la eficacia de los controles, ciberhigiene, formación, control de acceso, gestión de activos y autenticación multifactor o continua cuando proceda.
DORA ejerce una presión similar sobre las entidades financieras. Exige un marco documentado de gestión del riesgo de las TIC, responsabilidad del órgano de dirección, mecanismos de detección, gestión de incidentes, clasificación, notificación, pruebas de resiliencia y gestión del riesgo de terceros de TIC. DORA se aplica desde el 17 de enero de 2025. Para las entidades financieras también identificadas bajo NIS2, DORA funciona como el marco sectorial específico para las obligaciones solapadas de riesgo TIC e incidentes.
GDPR añade la capa de responsabilidad proactiva en materia de privacidad. Article 5 exige integridad, confidencialidad y responsabilidad proactiva. Article 4 define ampliamente una violación de la seguridad de los datos personales, incluido el acceso no autorizado a datos personales. Article 32 exige medidas técnicas y organizativas adecuadas para garantizar un nivel de seguridad adecuado al riesgo. En incidentes de identidad, los registros, los controles de acceso, los registros de autenticación y las evidencias del incidente pasan a ser esenciales para demostrar si los datos personales estaban protegidos.
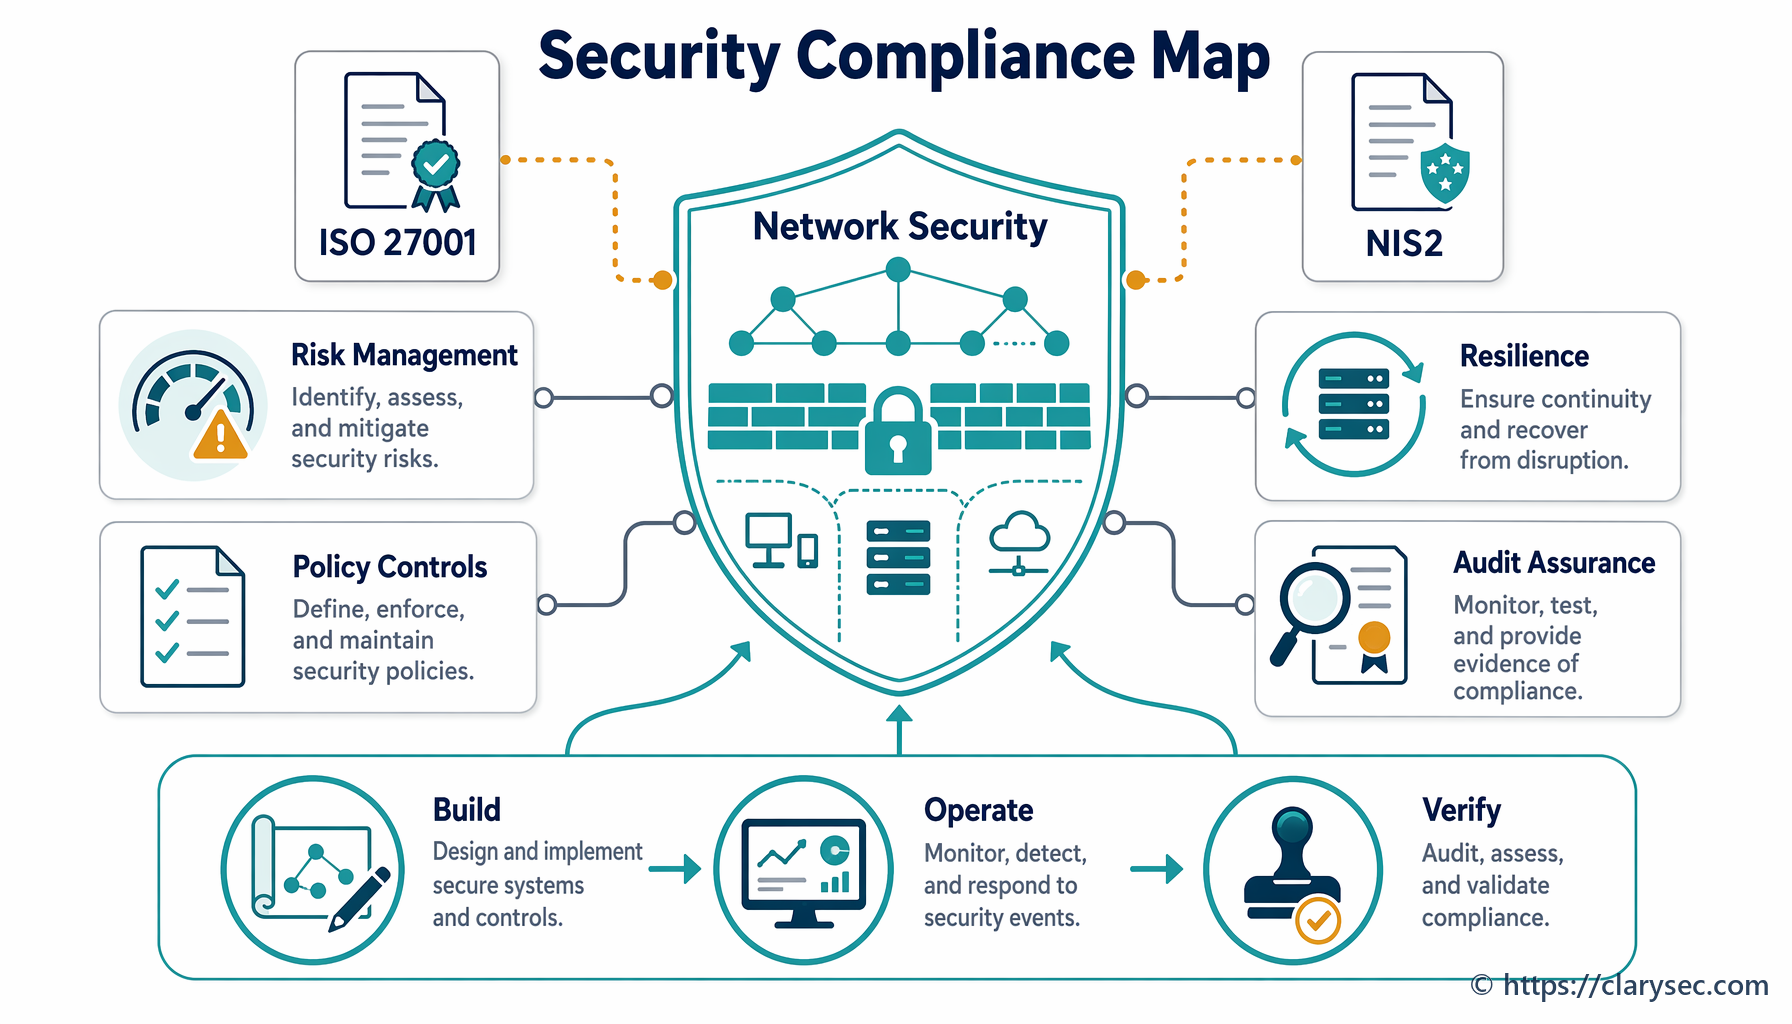
ISO/IEC 27001:2022 es el sistema de gestión que puede integrar estas obligaciones. La cláusula 4 exige que la organización comprenda su contexto, las partes interesadas y los requisitos legales, regulatorios y contractuales. La cláusula 6 exige evaluación de riesgos, tratamiento de riesgos, aprobación del propietario del riesgo y conservación de evidencias. El Anexo A incluye controles de gestión de identidades, autenticación segura, registro de eventos, supervisión, gestión de incidentes, recopilación de evidencias, relaciones con proveedores, servicios en la nube y protección de la privacidad.
ITDR debe formar parte del SGSI porque el riesgo de identidad solo se vuelve auditable cuando está delimitado, tiene propietario, se evalúa, se trata, se supervisa y se mejora.
El escenario de ataque basado en identidad que preocupa a los reguladores
Considere un proveedor de flujos de trabajo financieros en la nube que presta servicio a clientes de la UE. Utiliza Microsoft 365, una plataforma SaaS de soporte al cliente, infraestructura en la nube, un procesador de pagos y varias integraciones basadas en API. Un ingeniero sénior de soporte recibe una solicitud convincente para volver a conectar una aplicación de productividad. La pantalla de consentimiento OAuth solicita acceso de lectura al buzón y acceso sin conexión. El ingeniero la aprueba.
En cuestión de minutos, el atacante utiliza el token para buscar identificadores de clientes y adjuntos de soporte. Enumera pertenencias a grupos e intenta acceder a un portal de administración. MFA estaba habilitada, pero el atacante no necesita de nuevo la contraseña porque el token concede acceso persistente. El SOC observa acceso inusual al buzón, una nueva aplicación OAuth, intentos fallidos contra el portal de administración y actividad desde una ubicación geográfica inusual.
Este único escenario atraviesa varios dominios de control:
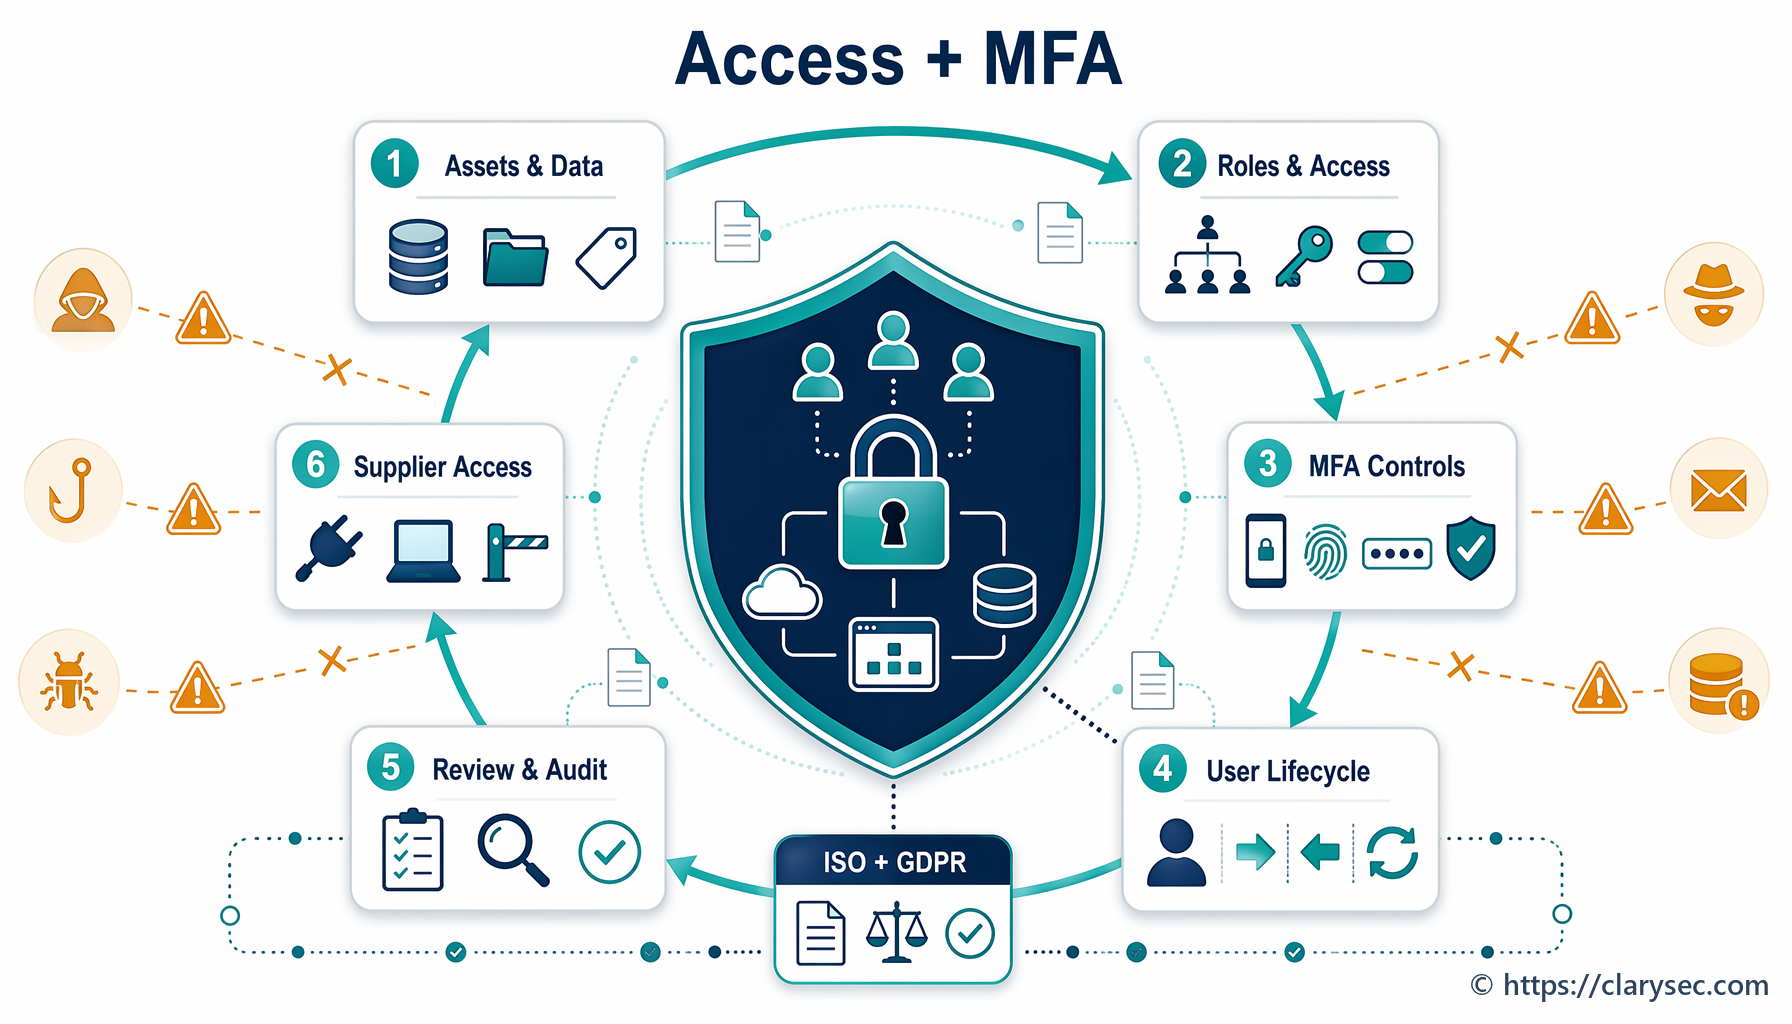
- Ciclo de vida de la identidad, porque el rol y los permisos del usuario determinan el radio de impacto.
- Autenticación segura, porque MFA por sí sola no evitó el abuso del token.
- Registro de eventos y supervisión, porque la detección depende de los registros del proveedor de identidad, de SaaS y de las aplicaciones.
- Respuesta a incidentes, porque las credenciales, sesiones, tokens y concesiones OAuth deben revocarse rápidamente.
- Recopilación de evidencias, porque puede producirse exposición de datos personales y notificación regulatoria.
- Gobernanza de proveedores y nube, porque los registros de SaaS y las API de auditoría forman parte de la cadena de evidencias.
- Protección de la privacidad, porque el acceso a datos personales debe evaluarse bajo GDPR.
La mejor pregunta no es “¿qué herramienta falló?”. La mejor pregunta es si la organización contaba con una cadena de controles ITDR diseñada, probada y auditable.
La cadena de controles de ISO 27001:2022 detrás de una ITDR eficaz
Los programas ITDR más eficaces conectan controles preventivos, controles detectivos, controles correctivos y controles evidenciales.
En Zenith Controls, el control 5.16 Gestión de identidades de ISO/IEC 27001:2022 se trata como un control preventivo que respalda la confidencialidad, integridad y disponibilidad. Se conecta directamente con 5.15 Control de acceso, 5.17 Información de autenticación, 5.18 Derechos de acceso, 5.19 Seguridad de la información en las relaciones con proveedores, 5.36 Cumplimiento de políticas, reglas y estándares de seguridad de la información, y 8.2 Derechos de acceso privilegiado.
Esto importa porque la detección de identidad falla cuando la gobernanza de identidades es débil. Si una cuenta de servicio no está documentada, una identidad de proveedor no está gestionada o una función privilegiada no tiene propietario, la supervisión puede detectar un evento, pero los responsables de respuesta no pueden interpretarlo con rapidez.
El control 8.5 Autenticación segura es otro pilar de ITDR. En Zenith Controls, se conecta con la gestión de identidades, la información de autenticación, los derechos de acceso privilegiado, la restricción de acceso a la información, las actividades de supervisión, la gestión de incidentes y la protección de la privacidad de la información de identificación personal (PII). La autenticación no termina al iniciar sesión. La gestión de sesiones, el manejo de tokens, la protección de credenciales y la trazabilidad forman parte de la misma historia de evidencias.
El control 8.16 Actividades de supervisión es la bisagra entre recopilar registros y tomar decisiones. Depende de 8.15 Registro de eventos y respalda 5.25 Evaluación y decisión sobre eventos de seguridad de la información, 5.26 Respuesta a incidentes de seguridad de la información y una gestión de incidentes más amplia. Para ITDR, 8.16 es el punto en el que el comportamiento sospechoso de identidad se convierte en un evento triado, un incidente declarado o un falso positivo documentado.
| Capacidad ITDR | Área de control ISO/IEC 27001:2022 | Por qué importa en un ataque basado en identidad | Evidencias esperadas por los auditores |
|---|---|---|---|
| Inventario de identidades | 5.16, 5.18, 8.2 | Muestra quién y qué puede acceder a los sistemas, incluidas cuentas de servicio y privilegiadas | Registro de identidades, propietarios de roles, resultados de revisiones de acceso, informe de cuentas inactivas |
| Autenticación segura | 5.17, 8.5 | Reduce el riesgo de robo de credenciales, elusión de MFA y secuestro de sesión | Configuración de MFA, ajustes de contraseña y token, aprobaciones de excepciones |
| Registro de eventos | 8.15 | Crea el registro necesario para la detección y la investigación | Fuentes de registros, ajustes de conservación, eventos de autenticación de muestra |
| Supervisión | 8.16 | Detecta anomalías, desplazamientos imposibles, abuso de tokens y elevaciones de privilegios | Reglas de SIEM, historial de alertas, notas de triaje, registros de ajuste de detección |
| Decisión de incidente | 5.24, 5.25, 5.26 | Convierte eventos sospechosos en incidentes gestionados | Ticket de incidente, clasificación de severidad, registro de escalado |
| Recopilación de evidencias | 5.28 | Preserva registros, tokens, exportaciones y cadena de custodia | Registro de evidencias, hashes, marcas temporales, registro de acceso, exportación forense |
| Aprendizaje y corrección | 5.27, 5.36 | Evita la recurrencia y demuestra la mejora de controles | Revisión posterior al incidente, acciones correctivas, evaluación de la eficacia de los controles |
La tabla no es un mapeo teórico. Es la cadena práctica de evidencias que un auditor, un miembro del Consejo de Administración o un regulador esperará tras un incidente de identidad.
Qué aportan las políticas de Clarysec: propiedad, desencadenantes y reglas de evidencias
Las herramientas de identidad no crean responsabilidad proactiva automáticamente. Durante una crisis, los responsables de respuesta necesitan autoridad para revocar sesiones, deshabilitar cuentas, exportar registros, preservar evidencias y tomar decisiones de escalado. Los auditores necesitan ver que estas acciones no fueron improvisadas.
El conjunto de políticas de Clarysec proporciona ese modelo operativo.
Desde la Política de gestión de cuentas de usuario y privilegios Política de gestión de cuentas de usuario y privilegios empresarial, la cláusula 5.9 de requisitos de gobernanza establece:
La organización deberá mantener un inventario detallado de todas las credenciales activas e inactivas, cuentas privilegiadas y cuentas de servicio de nivel de sistema. Este inventario deberá actualizarse de forma continua y revisarse trimestralmente.
Esto convierte el inventario de identidades en una obligación explícita de control. Es especialmente importante porque las cuentas de servicio, las claves de API y las credenciales inactivas son puntos ciegos habituales de ITDR.
La misma política establece en la cláusula 5.8 de requisitos de gobernanza:
Todas las actividades administrativas y las acciones de cuentas privilegiadas deben registrarse de forma resistente a manipulaciones y supervisarse para detectar anomalías o incumplimientos de políticas.
Esa cláusula conecta la gestión de accesos privilegiados con la detección. Una acción privilegiada no solo se permite o se deniega. Debe supervisarse para identificar comportamientos que no encajen con el usuario, el rol, el origen, la hora o el proceso de negocio.
Para organizaciones más pequeñas, la Política de gestión de cuentas de usuario y privilegios - pyme Política de gestión de cuentas de usuario y privilegios - pyme establece una expectativa concisa en la cláusula 8.1.1 de aplicación y cumplimiento:
El responsable de TI debe revisar periódicamente los registros del sistema para detectar intentos de acceso no autorizado, anomalías de inicio de sesión o cambios de privilegios no aprobados.
Aquí es donde empiezan muchos programas ITDR de pymes. No requiere un SOC grande. Requiere una propiedad nominal y una revisión periódica de las señales de identidad adecuadas.
La política de registro proporciona la base de evidencias. La Política de registro y supervisión - pyme Política de registro y supervisión - pyme especifica en la cláusula 5.4.2 de requisitos de gobernanza:
Registros de autenticación: intentos de inicio de sesión correctos y fallidos, duración de la sesión, uso de MFA
Esos campos no son opcionales. Ayudan a demostrar si el evento sospechoso implicó autenticación correcta, fallos repetidos, uso de MFA, persistencia de sesión o duración anómala.
La Política de registro y supervisión Política de registro y supervisión empresarial amplía el alcance de registro requerido en la cláusula 6.1.1 de requisitos de implantación de la política:
Todos los sistemas cubiertos deben generar registros que capturen: 6.1.1.1 Autenticación de usuarios e intentos de acceso 6.1.1.2 Actividades de usuarios privilegiados 6.1.1.3 Cambios de configuración 6.1.1.4 Intentos de acceso fallidos o eventos del sistema 6.1.1.5 Detecciones de malware y alertas de seguridad 6.1.1.6 Comunicaciones externas y activaciones de reglas de cortafuegos
Los cambios de configuración son especialmente importantes en ataques basados en identidad. Los atacantes suelen añadir concesiones OAuth, crear reglas de reenvío, registrar dispositivos, modificar métodos de MFA o crear rutas de acceso de emergencia.
La política de respuesta a incidentes concede después autoridad a los responsables de respuesta. La Política de respuesta a incidentes Política de respuesta a incidentes empresarial establece en la cláusula 6.2.1 de requisitos de implantación de la política:
El SOC debe aislar inmediatamente los sistemas afectados, revocar las credenciales comprometidas o bloquear el tráfico malicioso utilizando herramientas de seguridad de cortafuegos o endpoints.
La Política de respuesta a incidentes - pyme Política de respuesta a incidentes - pyme establece en la cláusula 4.2.2 de funciones y responsabilidades:
Implementa acciones de contención y recuperación, por ejemplo deshabilitando el acceso o restaurando copias de seguridad.
Para ITDR, revocar una contraseña no basta. Los runbooks deben incluir deshabilitación de cuentas, revocación de sesiones, invalidación de concesiones OAuth, rotación de secretos, restablecimiento de métodos de MFA y revisión de permisos delegados.
El manejo de evidencias marca la diferencia entre responder y demostrar. La Política de recopilación de evidencias y análisis forense Política de recopilación de evidencias y análisis forense empresarial establece en la cláusula 5.5 de requisitos de gobernanza:
Todas las evidencias recopiladas deberán identificarse de forma única, etiquetarse y almacenarse en un repositorio seguro con: 5.5.1 Verificación de integridad, como valores hash SHA-256 5.5.2 Registros de acceso con marca temporal 5.5.3 Entradas de cadena de custodia firmadas por cada custodio
La Política de recopilación de evidencias y análisis forense - pyme Política de recopilación de evidencias y análisis forense - pyme establece en la cláusula 6.1.1 de requisitos de implantación de la política:
Siempre debe crearse una copia forense o una exportación; la evidencia original nunca debe editarse directamente.
En el escenario de FinScale, esto significa que el SOC exporta registros del proveedor de identidad, registros de auditoría de SaaS, registros de acceso al buzón, registros de consentimiento OAuth, registros de revocación de sesiones y alertas de SIEM a un repositorio de evidencias con protección de integridad y cadena de custodia.
Construir la hoja de ruta ITDR con Zenith Blueprint
Zenith Blueprint traduce la cadena de controles en pasos de implantación.
En la fase Controls in Action, el paso 19, Technological Controls I, el Blueprint es directo respecto de la autenticación:
Siempre que sea posible, debe evitarse la autenticación basada únicamente en contraseña, especialmente para cuentas administrativas, consolas en la nube, herramientas de acceso remoto y cualquier sistema expuesto a internet. MFA, utilizando un segundo factor como una llave hardware, una aplicación móvil o biometría, es ahora una configuración de referencia, no un lujo. Mitiga los riesgos de robo de credenciales, phishing y ataques de fuerza bruta.
El mismo paso va más allá de las contraseñas. Exige almacenamiento y transmisión seguros de los datos de autenticación, manejo seguro de tokens de API, identificadores de sesión y credenciales OAuth, gestión de secretos para autenticación máquina a máquina, rotación de tokens, controles de duración de sesión, flags seguros de cookies y revisión de registros de autenticación.
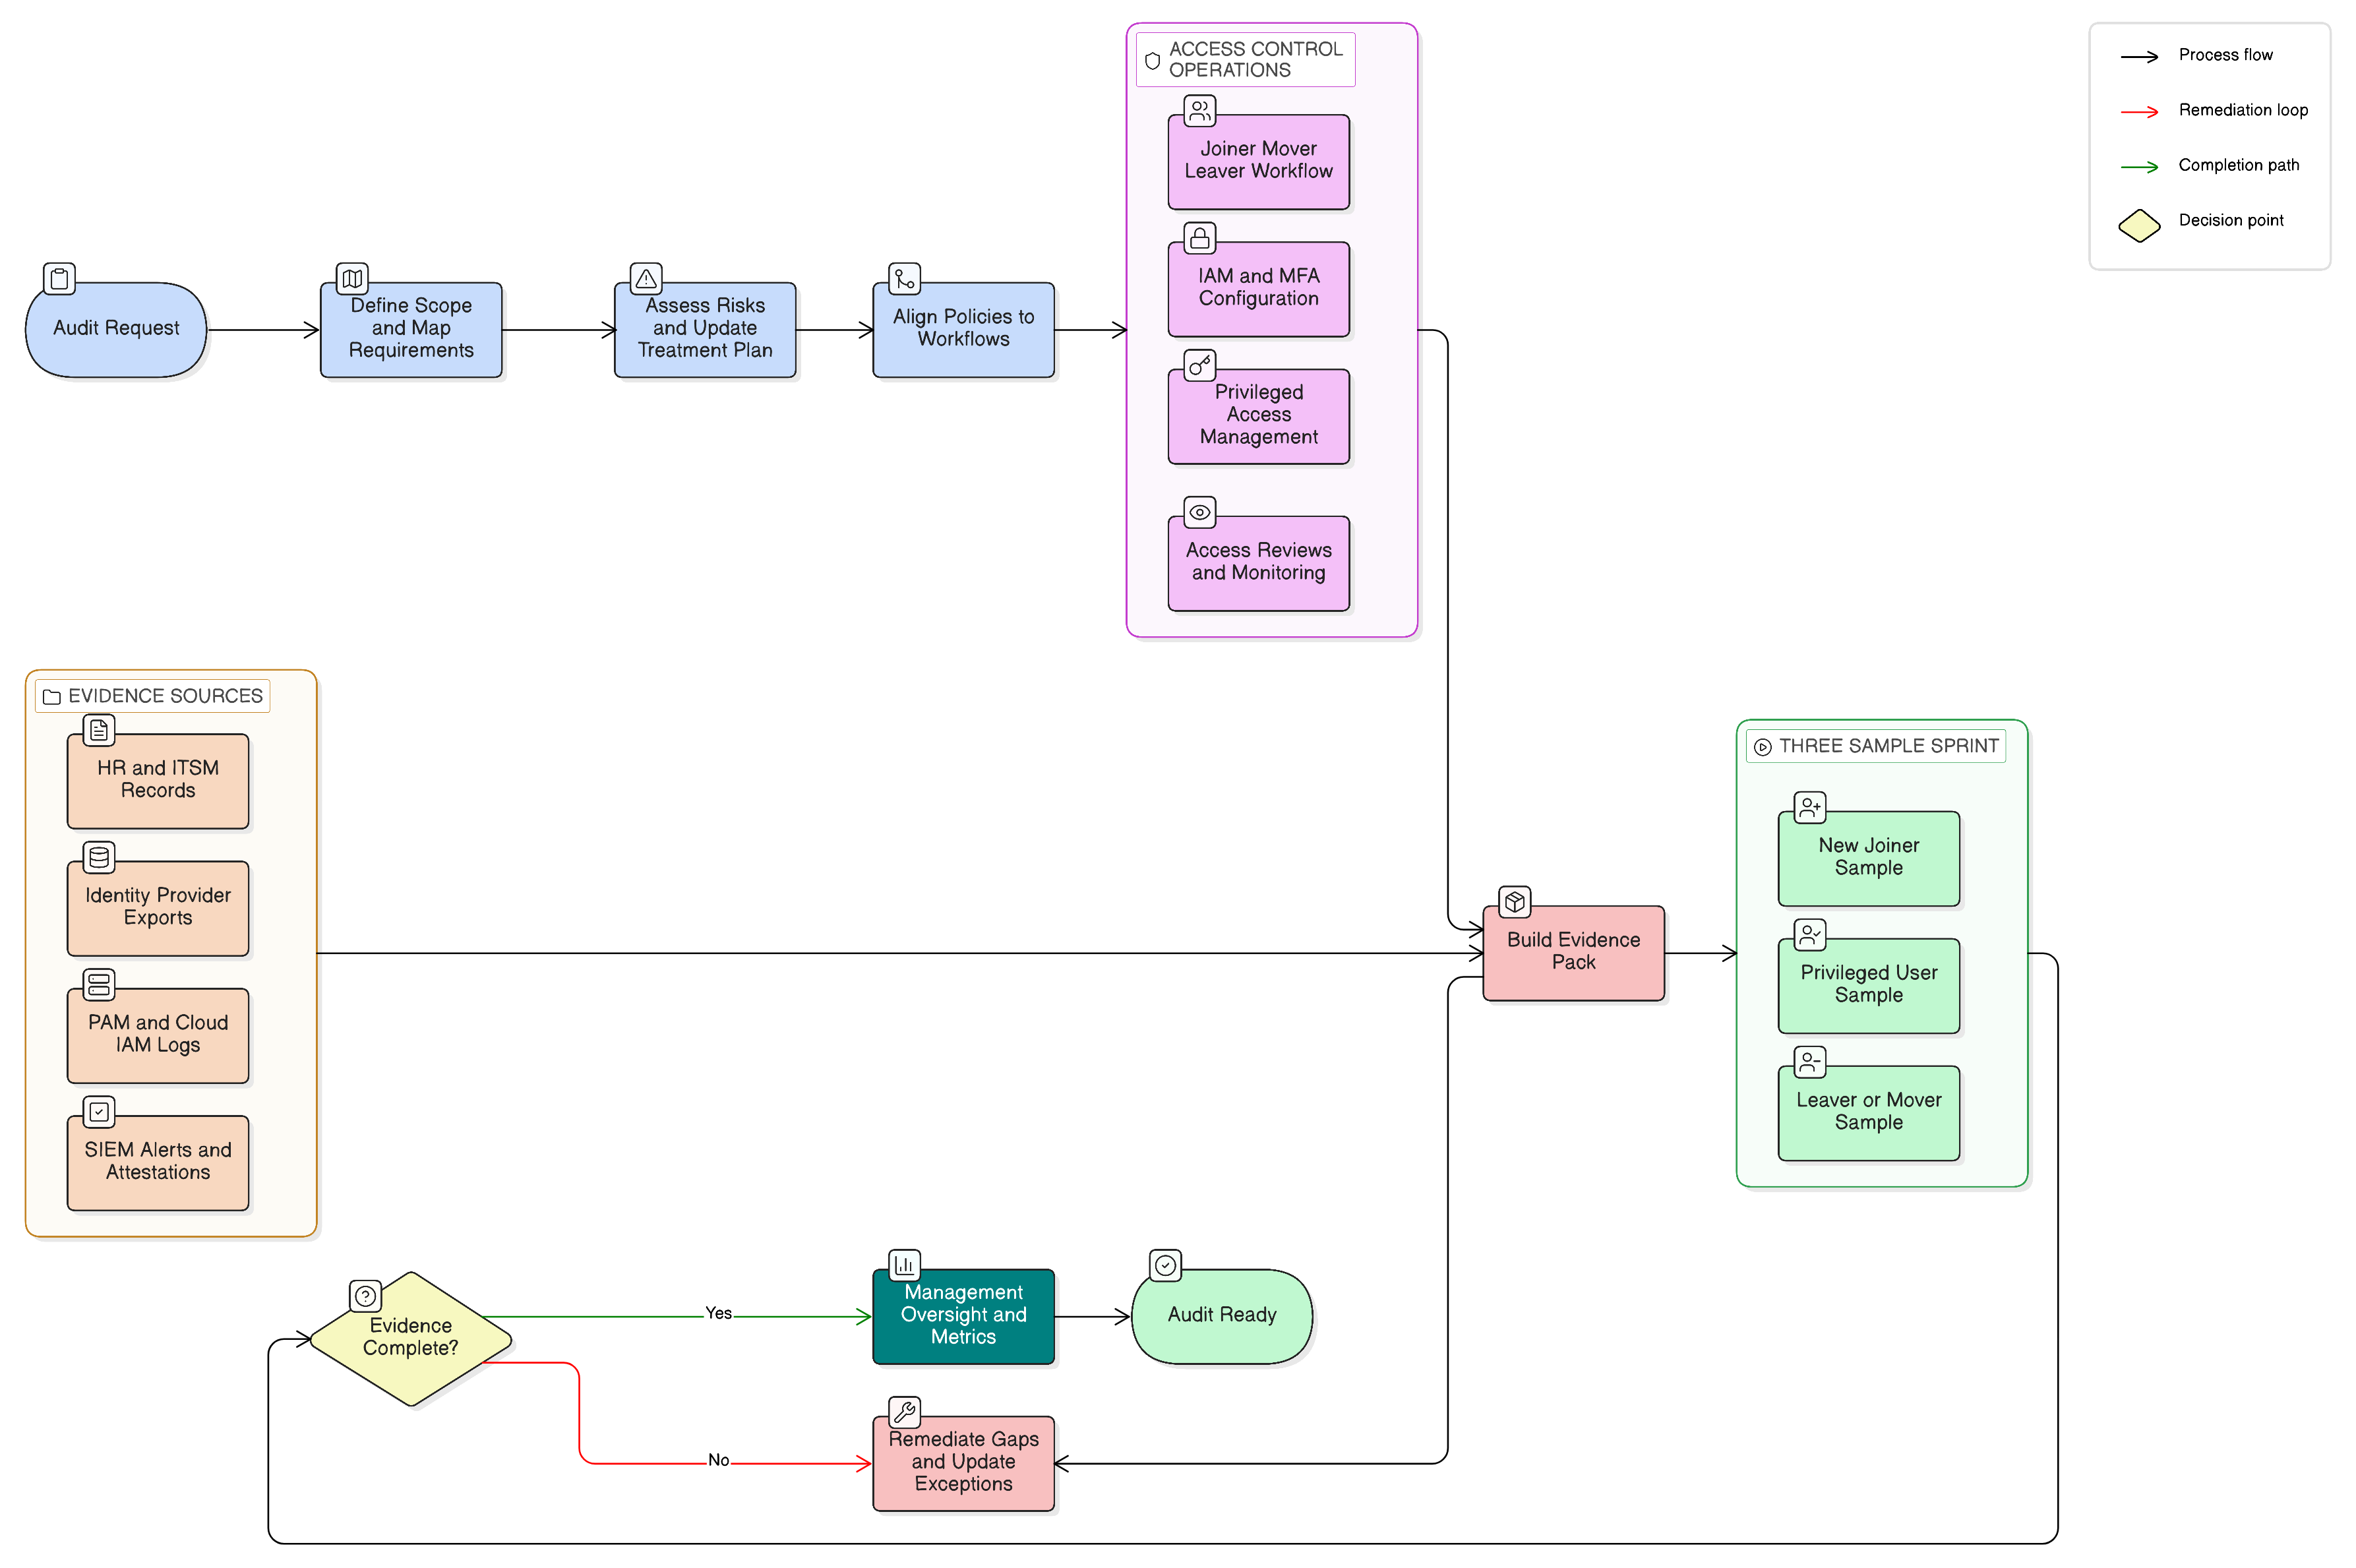
El paso 22, Organizational Controls, formaliza el ciclo de vida de los accesos. Guía a los equipos para integrar el aprovisionamiento y el desaprovisionamiento con Recursos Humanos, realizar revisiones de acceso trimestrales documentadas, definir tipos de identidad como cuentas individuales, compartidas y de servicio, aplicar MFA para cuentas privilegiadas, eliminar cuentas inactivas y rotar credenciales de servicio.
El paso 19 también proporciona la ruta de mejora del registro: reenviar registros críticos a un SIEM o agregador de registros, validar la conservación, rastrear un evento reciente mediante registros, documentar funcionalidades de integridad de registros y confirmar la generación de alertas por inicios de sesión fallidos o elevaciones de privilegios. La sincronización horaria importa porque la reconstrucción de incidentes falla cuando los registros del proveedor de identidad, SaaS, endpoint y nube no coinciden en las marcas temporales.
El paso 23, Organizational Controls for 5.19 to 5.37, valida las capacidades de gestión de incidentes. Exige un plan de respuesta a incidentes actualizado, eventos notificables definidos, ejercicios de mesa, decisiones documentadas, registros de comunicaciones, lecciones aprendidas y preservación de evidencias forenses, como instantáneas de registros, copias de seguridad y aislamiento seguro.
Una secuencia ITDR pragmática de Clarysec es la siguiente:
- Definir tipos de identidad y propietarios.
- Proteger la autenticación, los tokens y las sesiones.
- Recopilar registros de autenticación, privilegios y SaaS.
- Supervisar comportamientos de riesgo.
- Definir reglas de decisión de evento a incidente.
- Preservar evidencias.
- Notificar, recuperar y mejorar.
Un paquete de evidencias ITDR en una semana
Un “paquete de evidencias de incidente de identidad” focalizado es una de las formas más rápidas de exponer deficiencias. Elija un escenario de alto riesgo, por ejemplo: “Un usuario privilegiado de SaaS concede consentimiento a una aplicación OAuth no autorizada y el token se utiliza para acceder a datos de clientes”.
A continuación, construya el paquete de evidencias en una semana.
| Día | Acción | Referencia del toolkit de Clarysec | Resultado |
|---|---|---|---|
| Día 1 | Identificar sistemas, identidades y rutas de datos implicados en el escenario | Zenith Blueprint paso 22 y Política de gestión de cuentas de usuario y privilegios | Extracto del inventario de identidades, usuarios privilegiados, cuentas de servicio, aplicaciones SaaS, propietario de la información |
| Día 2 | Confirmar controles de autenticación y sesión | Zenith Blueprint paso 19 | Ajustes de MFA, duración de sesión, capacidad de revocación de tokens, excepciones |
| Día 3 | Validar fuentes de registros | Política de registro y supervisión | Registros del proveedor de identidad, registros de auditoría de SaaS, eventos de consentimiento OAuth, acciones privilegiadas |
| Día 4 | Crear lógica de detección | Zenith Controls 8.16 y resultados DETECT de NIST CSF | Alertas por nuevas concesiones OAuth, desplazamiento imposible, anomalías de MFA, cambios de privilegios |
| Día 5 | Ejecutar un ejercicio de mesa | Zenith Blueprint paso 23 y Política de respuesta a incidentes | Ticket de incidente, cronología, decisión de severidad, acciones de contención |
| Día 6 | Preservar evidencias | Política de recopilación de evidencias y análisis forense | Exportaciones forenses, hashes, registro de cadena de custodia, índice de evidencias |
| Día 7 | Mapear puntos de decisión regulatorios | Tratamiento de riesgos de ISO/IEC 27001:2022, NIS2, DORA, GDPR | Evaluación de notificación, evaluación de violación de la seguridad, plan de acciones correctivas |
Incluya al menos una traza real. Tome una anomalía reciente y benigna de inicio de sesión y demuestre cómo el equipo avanza desde la alerta hasta la identidad del usuario, dispositivo, IP de origen, método de MFA, duración de sesión, recursos SaaS accedidos, datos afectados y decisión de contención. Si la organización no puede reconstruir esa cadena en un ejercicio de mesa, tendrá dificultades durante un incidente real.
El resultado se convierte en evidencia reutilizable para auditorías internas de ISO/IEC 27001:2022, pruebas del proceso de incidentes TIC de DORA, supervisión de ciberhigiene de NIS2 y responsabilidad proactiva bajo GDPR.
Mapeo de ITDR con NIS2, DORA y GDPR Article 32
La fortaleza de un modelo ITDR unificado es que las mismas evidencias satisfacen múltiples obligaciones, respetando a la vez el lenguaje de cada marco.
NIS2 Article 21 espera medidas técnicas, operativas y organizativas proporcionadas y basadas en riesgos. Para ITDR, esto significa control de acceso, gestión de activos, ciberhigiene, formación, gestión de incidentes, evaluación de la eficacia de los controles y MFA o autenticación continua cuando proceda. Article 23 establece una notificación por fases para incidentes significativos, incluida una alerta temprana en 24 horas, notificación del incidente en 72 horas y un informe final en el plazo de un mes.
DORA Articles 8 to 14 exigen identificación de activos TIC y dependencias, protección y prevención, mecanismos de detección, continuidad y recuperación, aprendizaje y comunicación. Articles 17 to 19 exigen gestión de incidentes, identificación de causa raíz, indicadores de alerta temprana, clasificación por severidad y criticidad del servicio, escalado, notificación al órgano de dirección, notificación a la autoridad competente y notificación a clientes cuando se vean afectados intereses financieros.
GDPR exige medidas técnicas y organizativas adecuadas y responsabilidad proactiva demostrable. En ataques basados en identidad, las preguntas bajo GDPR incluyen si se produjo acceso no autorizado, qué datos personales se vieron implicados, si las salvaguardas estaban operando y si se activan los umbrales de notificación de violación de la seguridad.
| Elemento de evidencia | Valor para ISO/IEC 27001:2022 | Valor para NIS2 | Valor para DORA | Valor para GDPR Article 32 |
|---|---|---|---|---|
| Inventario de identidades y revisiones de acceso | Respalda el tratamiento de riesgos, los derechos de acceso y las evidencias de la Declaración de Aplicabilidad | Respalda el control de acceso y la gestión de activos | Respalda la identificación de activos TIC y funciones críticas | Muestra que el acceso se limitó a usuarios autorizados |
| Controles de MFA y sesión | Respaldan la autenticación segura y la reducción del riesgo | Respaldan la ciberhigiene y las medidas de autenticación | Respaldan los requisitos de protección y prevención | Muestra salvaguardas adecuadas frente al acceso no autorizado |
| Registros de autenticación y SaaS | Respaldan los controles de registro y supervisión | Respaldan la detección de incidentes y el detalle de notificación de 72 horas | Respaldan la detección, clasificación y análisis de causa raíz | Respaldan la evaluación de violaciones de la seguridad y la responsabilidad proactiva |
| Cronología y clasificación del incidente | Respaldan la gestión de incidentes y la evaluación de eventos | Respaldan la secuencia de notificación de incidentes significativos | Respaldan el proceso de incidentes TIC importantes | Respalda la toma de decisiones sobre violaciones de la seguridad de los datos personales |
| Repositorio de evidencias y cadena de custodia | Respaldan la recopilación de evidencias y la auditabilidad | Respaldan las comunicaciones con reguladores y CSIRT | Respaldan la revisión supervisora y el informe final | Respaldan el cumplimiento demostrable |
| Acciones correctivas y lecciones aprendidas | Respaldan la mejora continua | Respaldan medidas correctivas sin demora indebida | Respaldan el aprendizaje posterior al incidente | Respaldan la responsabilidad proactiva y la mejora basada en riesgos |
Para empresas fintech, la relación entre NIS2 y DORA importa. DORA se trata como el marco sectorial específico para entidades financieras dentro de su ámbito cuando existen obligaciones solapadas de riesgo TIC y notificación de incidentes. En la práctica, las organizaciones deben construir un único modelo de evidencias ITDR y mapear las decisiones de notificación a la vía legal aplicable.
Para organizaciones SaaS, nube, servicios gestionados, seguridad gestionada y plataformas digitales, el alcance de NIS2 debe verificarse cuidadosamente. NIS2 cubre muchos sectores de los Anexos I y II, incluida infraestructura digital, proveedores de servicios de computación en la nube, centros de datos, servicios de confianza, DNS, registros TLD, proveedores de servicios gestionados, proveedores de servicios de seguridad gestionados, mercados en línea, motores de búsqueda y plataformas de redes sociales. La delimitación de alcance y el análisis de partes interesadas de la cláusula 4 de ISO/IEC 27001:2022, por tanto, no son papeleo. Definen qué obligaciones debe abordar el SGSI.
Riesgo de identidad en proveedores y SaaS
Los incidentes de identidad suelen depender de evidencias de proveedores. ¿Puede el proveedor SaaS exportar registros de auditoría? ¿Muestra eventos de consentimiento OAuth? ¿Soporta controles de acceso seguros, registro de eventos y capacidades de protección de datos? ¿Están cubiertas contractualmente la asistencia en incidentes, la ubicación de los datos, la subcontratación, los derechos de acceso y las disposiciones de salida?
La Política de uso de la nube - pyme Política de uso de la nube - pyme de Clarysec incluye un requisito directo en la cláusula 5.2.4 de requisitos de gobernanza:
El servicio proporciona controles de acceso seguros, registro de eventos y capacidades de protección de datos
Esa frase simple es un control de adquisición. Si una plataforma SaaS no puede producir los registros de identidad necesarios para la respuesta a incidentes, crea riesgo de cumplimiento.
DORA lo explicita mediante las obligaciones de riesgo de terceros TIC. Las entidades financieras siguen siendo responsables del cumplimiento, deben mantener registros de contratos de servicios TIC, distinguir funciones críticas o importantes, llevar a cabo diligencia debida, evaluar el riesgo de concentración, incluir derechos de auditoría y acceso, definir asistencia en incidentes y garantizar estrategias de salida.
En Zenith Controls, el control 8.16 Actividades de supervisión de ISO/IEC 27001:2022 se conecta con 5.22 Supervisión, revisión y gestión de cambios de servicios de proveedores. Esto refleja la realidad operativa. Las alertas del proveedor de identidad, los registros de auditoría de SaaS, la actividad de administradores de la nube y las cuentas de proveedores de servicios gestionados forman parte de la superficie ITDR.
Cómo evaluarán ITDR los auditores
Un programa ITDR sólido debe resistir múltiples enfoques de auditoría. Cada audiencia formula preguntas diferentes, pero las evidencias deben proceder del mismo sistema de control.
Un auditor de ISO/IEC 27001:2022 preguntará si las amenazas de identidad están incluidas en la evaluación de riesgos, si los propietarios del riesgo aprobaron el tratamiento, si la Declaración de Aplicabilidad incluye controles relevantes del Anexo A, si las políticas están implantadas y si las evidencias muestran que los controles están operando. Puede tomar como muestra una cuenta privilegiada y trazar la aprobación, la configuración de MFA, la actividad de registros, la revisión de acceso y el desaprovisionamiento.
Un evaluador de NIST CSF 2.0 examinará los resultados GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND y RECOVER. ITDR encaja de forma natural en un perfil delimitado al compromiso de identidad, el abuso de tokens SaaS o el uso indebido de acceso privilegiado.
Un examinador de DORA buscará responsabilidad proactiva del órgano de dirección, funciones de negocio soportadas por TIC, mecanismos de detección, criterios de clasificación de incidentes, escalado, reglas de comunicación a clientes, análisis de causa raíz y dependencias de terceros TIC.
Un revisor de GDPR preguntará si la organización puede demostrar la seguridad adecuada de los datos personales. Examinará la restricción de acceso, la detección de acceso no autorizado, los registros que muestran qué datos pudieron haber sido accedidos, la evaluación de violaciones de la seguridad y las evidencias de responsabilidad proactiva.
Un auditor de COBIT 2019 o estilo ISACA examinará gobernanza, objetivos de control, propiedad, supervisión del desempeño y aseguramiento.
| Enfoque de auditoría | Pregunta ITDR típica | Evidencias que preparar |
|---|---|---|
| ISO/IEC 27001:2022 | ¿El riesgo de identidad se evalúa, se trata y se controla dentro del SGSI? | Registro de riesgos, Declaración de Aplicabilidad, política de acceso, revisiones de acceso, registros, resultados de auditoría interna |
| NIST CSF 2.0 | ¿Los resultados de identidad se gobiernan, se protegen, se detectan, se responden y se recuperan? | Perfil CSF, plan de deficiencias, inventario de identidades, reglas de supervisión, registros de respuesta |
| DORA | ¿Pueden los incidentes de identidad que afectan a servicios TIC detectarse, clasificarse, escalarse y notificarse? | Mapa de activos TIC, clasificación de incidentes, notificación a la dirección, informe de causa raíz |
| GDPR | ¿Puede la organización demostrar una protección adecuada del acceso a datos personales? | Registros de acceso a datos, evaluación de violación de la seguridad, paquete de evidencias, decisiones de riesgo de privacidad |
| COBIT 2019 e ISACA | ¿Los controles de identidad se gobiernan, miden y mejoran? | Propiedad de controles, métricas, registro de excepciones, informes a la dirección, seguimiento de remediación |
Zenith Controls es útil aquí porque actúa como guía de cumplimiento transversal. No crea “controles Zenith” separados. Mapea áreas de control de ISO/IEC 27001:2022 con controles ISO relacionados, otros estándares, expectativas de auditoría y relaciones de implantación.
Métricas que demuestran que ITDR está operando
Los Consejos de Administración y los auditores no necesitan ruido bruto del SIEM. Necesitan evidencias de que los controles de identidad funcionan y mejoran. Las métricas ITDR útiles incluyen:
- Porcentaje de cuentas privilegiadas con MFA resistente al phishing.
- Número de cuentas inactivas que superan el umbral de la política.
- Número de cuentas de servicio sin propietario o fecha de rotación.
- Porcentaje de plataformas SaaS críticas que envían registros de autenticación al SIEM.
- Tiempo medio para detectar actividad de identidad sospechosa.
- Tiempo medio para revocar sesiones y tokens comprometidos.
- Número de aplicaciones OAuth aprobadas, rechazadas o eliminadas.
- Porcentaje de incidentes de identidad con paquetes de evidencias completos.
- Número de hallazgos de revisiones de acceso vencidos.
- Número de plataformas de proveedores que carecen de los registros de identidad requeridos.
Estas métricas deben alimentar la revisión por la dirección de ISO/IEC 27001:2022, la supervisión de gobernanza de NIS2, los informes de riesgo TIC de DORA y las discusiones de responsabilidad proactiva bajo GDPR.
Hallazgos comunes de auditoría ITDR y correcciones
Clarysec observa habitualmente cinco hallazgos recurrentes.
Primero, las organizaciones habilitan MFA pero no supervisan el comportamiento de MFA. Corríjalo registrando cambios de método MFA, desafíos fallidos, desplazamiento imposible, registro de nuevos dispositivos e intentos push repetidos.
Segundo, las cuentas de servicio quedan excluidas de la gobernanza de identidades. Corríjalo inventariando cuentas de nivel de sistema, asignando propietarios, rotando secretos, eliminando credenciales embebidas y supervisando comportamiento anómalo de API.
Tercero, el consentimiento SaaS no está gestionado. Corríjalo restringiendo el consentimiento de usuarios, revisando aplicaciones OAuth, supervisando nuevas concesiones, documentando integraciones aprobadas y eliminando aplicaciones no utilizadas.
Cuarto, las evidencias se alteran durante la investigación. Corríjalo siguiendo la regla de la Política de recopilación de evidencias y análisis forense: crear copias o exportaciones forenses, no editar nunca directamente los originales y almacenar las evidencias con hashes y registros de cadena de custodia.
Quinto, la clasificación de incidentes es demasiado lenta. Corríjalo predefiniendo umbrales de eventos de identidad, incluido el compromiso de cuentas privilegiadas, el acceso a datos personales, el abuso de tokens SaaS con impacto en clientes, la interrupción de servicios críticos y el compromiso de identidades de proveedores.
Cada hallazgo tiene una respuesta de control, política y evidencias. Ese es el valor práctico de un programa ITDR unificado: define qué debe tener propietario, supervisarse, probarse, evidenciarse y mejorarse.
Convertir el riesgo de identidad en evidencias preparadas para auditoría
Si su próximo incidente de identidad ocurriera mañana, ¿podría demostrar quién accedió a qué, cómo se autenticó, qué token o sesión se utilizó, qué datos se tocaron, quién decidió la clasificación regulatoria y qué acciones correctivas se completaron?
Si la respuesta no es segura, empiece con un sprint focalizado de preparación ITDR.
Utilice Zenith Blueprint para estructurar la ruta de implantación en autenticación, ciclo de vida de los accesos, registro de eventos, supervisión, respuesta a incidentes y manejo de evidencias. Utilice las políticas de Clarysec de control de acceso, registro, nube, respuesta a incidentes y análisis forense para asignar propiedad y autoridad de respuesta. Utilice Zenith Controls para mapear la gestión de identidades, la autenticación segura y las actividades de supervisión con ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 y expectativas de auditoría.
El objetivo es simple: hacer que los ataques basados en identidad sean detectables, contenibles, notificables y defendibles.
Clarysec puede ayudarle a construir un paquete de evidencias ITDR, probarlo mediante un ejercicio de mesa y convertir los hallazgos en un plan de tratamiento de riesgos que su Consejo de Administración, regulador y auditor puedan entender. Empiece revisando la Política de registro y supervisión, la Política de gestión de cuentas de usuario y privilegios - pyme, Zenith Blueprint y Zenith Controls; después programe una evaluación de preparación ITDR para convertir el riesgo de identidad en evidencias preparadas para auditoría.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council