Gobernanza de datos personales para ISO/IEC 27701:2025 y el RGPD de la UE

La solicitud llegó a la bandeja de entrada del CISO con una sencillez engañosa: “Project Wellness”. Una fintech en rápido crecimiento quería analizar datos transaccionales existentes de clientes para ofrecer consejos personalizados de ahorro, recomendaciones de productos e información sobre riesgo de abandono. Marketing veía una oportunidad de interacción con clientes. Producto veía innovación. La dirección veía una ventaja competitiva.
El CISO vio una mina de gobernanza.
Los datos transaccionales se habían recogido para el procesamiento de pagos con una finalidad definida y una base jurídica. Ahora, la organización quería reutilizarlos para analítica de bienestar financiero, personalización de campañas y puntuación predictiva. Para acelerar la entrega, el equipo también quería enviar un conjunto de datos seudonimizado a un proveedor externo de analítica de IA.
No había ningún atacante en la red. No se había filtrado ninguna base de datos. Ningún ticket de incidente parpadeaba en rojo.
Y, aun así, aquí es exactamente donde empiezan muchos fallos de responsabilidad proactiva del RGPD de la UE.
La cuestión no es si la organización tiene un aviso de privacidad, un Delegado de Protección de Datos (DPD/DPO), un registro de bases jurídicas o un calendario de conservación. La pregunta de fondo es operativa: quién aprueba la nueva recogida de datos personales, quién confirma la necesidad, quién define el uso interno permitido, quién decide si el uso secundario es compatible, quién autoriza la comunicación a un proveedor y quién puede demostrar después la decisión.
Esa es la deficiencia de control que deben cerrar las implantaciones de un sistema de gestión de la información de privacidad ISO/IEC 27701:2025, o PIMS. El artículo 5 del RGPD de la UE exige que los datos personales se traten de forma lícita, leal y transparente, que se recojan con fines determinados, explícitos y legítimos, que se limiten a lo necesario, que sean exactos, que se conserven solo durante el tiempo necesario, que se protejan adecuadamente y que se gestionen bajo la responsabilidad proactiva del responsable del tratamiento. El artículo 6 del RGPD de la UE añade la base jurídica y la lógica de compatibilidad para el tratamiento ulterior. Pero esos principios solo son defendibles cuando se traducen en flujos de trabajo, registros, aprobaciones, reglas de acceso, controles de proveedores, supervisión y evidencias.
El enfoque de Clarysec es sencillo: tratar la gobernanza de la recogida, el uso y la comunicación de datos personales como un modelo operativo controlado, no como un memorando jurídico. El modelo se integra en la estructura del SGSI ISO/IEC 27001:2022, se amplía a los roles del PIMS ISO/IEC 27701:2025 y se evidencia mediante políticas, registros, Zenith Blueprint: hoja de ruta de 30 pasos para auditores y Zenith Controls: guía de cumplimiento transversal de Clarysec.
Por qué falla la gobernanza de datos personales aunque existan documentos de privacidad
La mayoría de los programas de privacidad no fallan porque nadie sepa que existe el RGPD de la UE. Fallan porque las decisiones de privacidad se toman dentro de solicitudes de producto, correos de incorporación de proveedores, exportaciones de hojas de cálculo, experimentos de paneles e iniciativas piloto de IA, sin un punto de control repetible.
Un patrón típico resulta familiar:
- Un equipo añade un nuevo campo a un formulario de registro porque mejora la segmentación.
- Nadie registra por qué ese campo concreto es necesario.
- Otro equipo reutiliza más tarde los datos para una finalidad distinta.
- Un proveedor recibe una exportación al amparo de un acuerdo de servicios amplio.
- El registro de actividades de tratamiento se actualiza después del lanzamiento, si es que se actualiza.
- Durante la auditoría, la organización puede mostrar un aviso de privacidad, pero no evidencias de decisión.
Los artículos 4 y 5 del RGPD de la UE definen el tratamiento de forma amplia. La recogida, el registro, el almacenamiento, el uso, la comunicación, la supresión y la destrucción cuentan como tratamiento. El artículo 5 también explicita la responsabilidad proactiva. Los responsables del tratamiento deben poder demostrar el cumplimiento de los principios.
Esto significa que la pregunta de auditoría no es solo: “¿Tiene una política?”. Es: “Muéstreme cómo se aprobó este elemento de datos concreto, por qué era necesario, cómo se utilizó, quién lo recibió y qué controles evitaron su uso indebido”.
Clarysec P17 Data Protection and Privacy Policy establece claramente la expectativa del ciclo de vida:
Formaliza las responsabilidades de la organización conforme a normas internacionales y marcos regulatorios, asegurando que los datos personales (PII) se recojan, traten, conserven, compartan y eliminen de forma lícita, segura y transparente.
Para pymes, Clarysec Data Protection and Privacy Policy - SME convierte el mismo principio en una regla operativa pragmática:
Los datos personales solo podrán recogerse cuando sean necesarios para una finalidad legítima, lícita o contractual.
Y, respecto de la minimización:
Solo deberán recogerse y conservarse los datos personales mínimos necesarios.
Estas declaraciones solo son eficaces cuando se aplican antes de que empiece el tratamiento. De lo contrario, siguen siendo lenguaje de privacidad sin prueba operativa.
El objetivo de control: detener el tratamiento no controlado en tres puntos de control
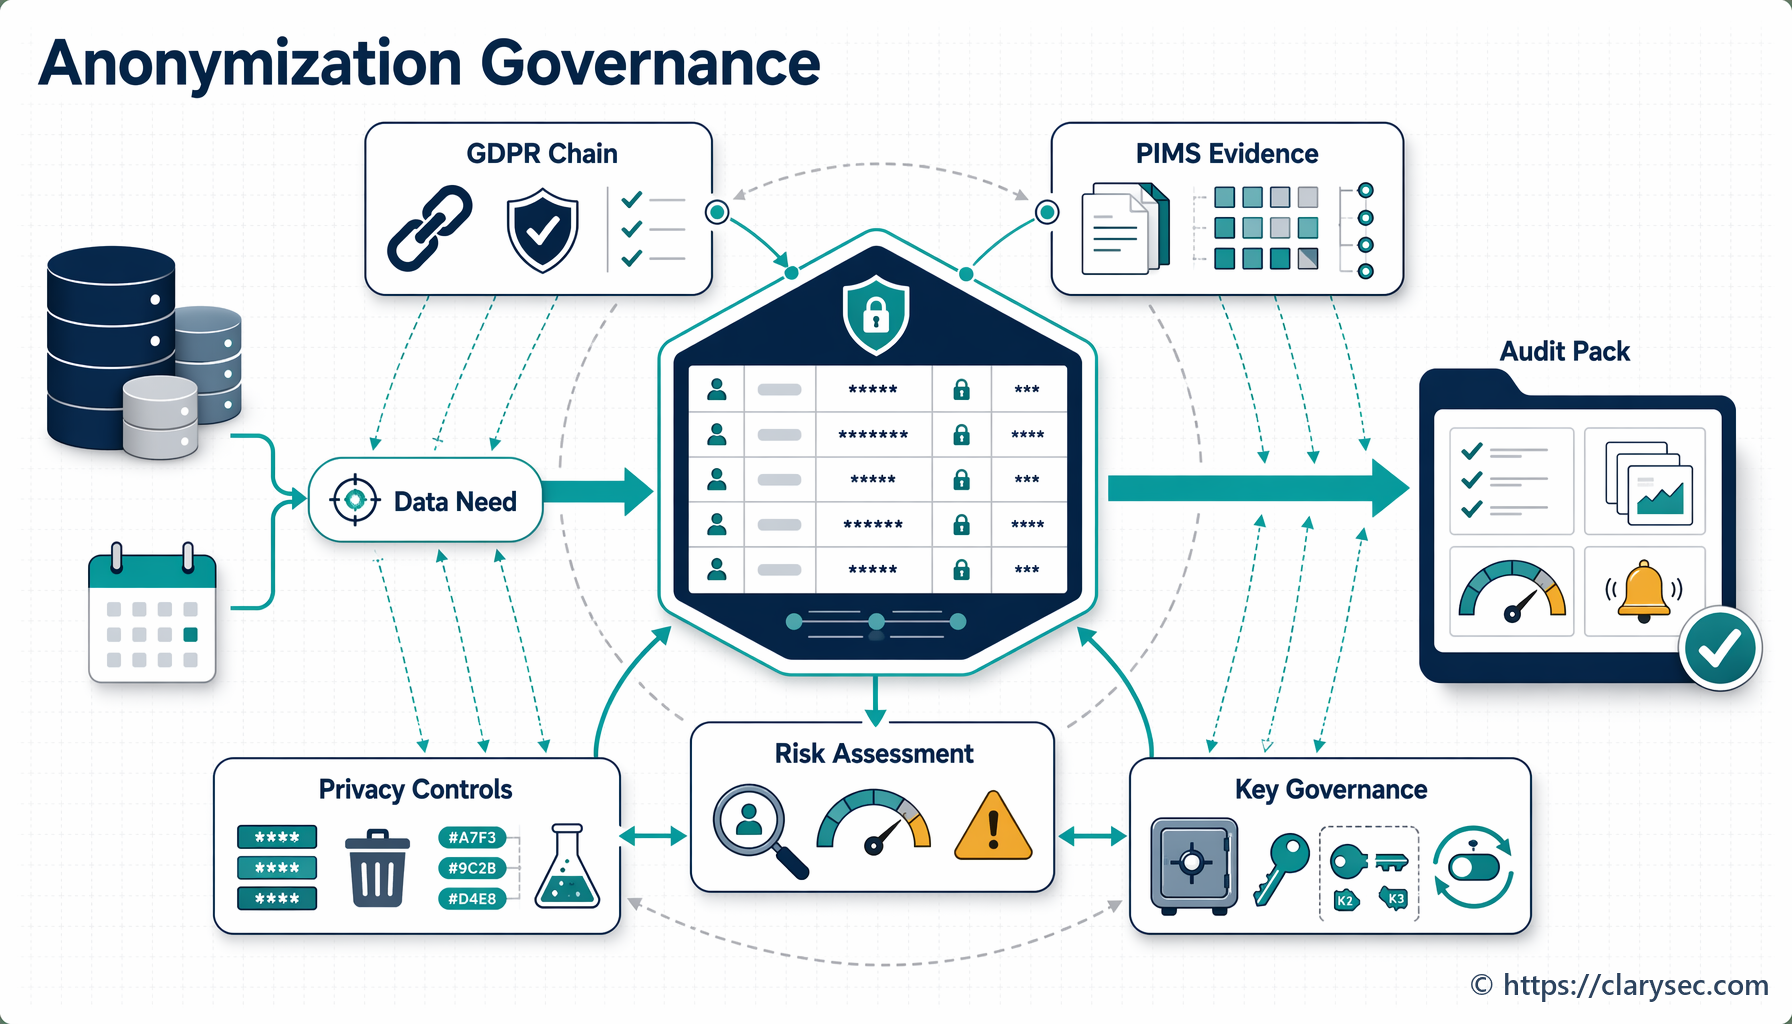
Un PIMS sólido debe controlar las decisiones sobre datos personales en tres momentos: antes de la recogida, antes del uso y antes de la comunicación.
Antes de la recogida, la organización debe saber qué quiere recoger, de quién, a través de qué canal, para qué finalidad, bajo qué base jurídica y por qué cada campo es necesario.
Antes del uso, la organización debe definir reglas de uso interno permitido. Atención al cliente, Customer Success, marketing, fraude, finanzas e ingeniería rara vez necesitan la misma visibilidad o la misma autorización para actuar sobre datos personales.
Antes de la comunicación, la organización debe saber quién es el destinatario, qué rol desempeña, por qué la comunicación es necesaria, dónde se realiza el tratamiento, qué categorías de datos personales se comparten, con qué frecuencia se produce el intercambio y qué fuente de autoridad permite la comunicación.
Clarysec PII09 PII Collection, Use, Disclosure and Sharing Policy está diseñada para esta capa de gobernanza. Utiliza el etiquetado de roles del PIMS, especialmente el rol de responsable del tratamiento, porque las decisiones de recogida, uso y comunicación suelen corresponder a la organización que determina los fines y medios.
Para la limitación de la recogida, PII09 PII Collection, Use, Disclosure and Sharing Policy exige:
[Responsable del tratamiento] El Propietario del proceso / responsable de negocio DEBE registrar en REG02 la finalidad de la recogida, la fuente o canal, las categorías de datos personales, las categorías de interesados y los elementos mínimos de datos antes de que comience cualquier nueva actividad de recogida o cualquier cambio material en la recogida.
A continuación, convierte la minimización en algo verificable:
[Responsable del tratamiento] El Propietario del proceso / responsable de negocio DEBE registrar en REG02 una justificación de necesidad para cada elemento de datos personales antes de recoger dicho elemento.
Ese requisito de “cada elemento de datos personales” marca la diferencia entre un inventario de tratamientos genérico y evidencias de responsabilidad proactiva a nivel de campo.
Para el uso interno, la misma política exige:
[Responsable del tratamiento] El Propietario del proceso / responsable de negocio DEBE registrar en REG02 las reglas aprobadas de uso interno para cada actividad de tratamiento antes de que comience el uso.
Para el uso secundario:
[Responsable del tratamiento] El Propietario del proceso / responsable de negocio DEBE registrar en REG02 una comprobación de compatibilidad del uso secundario antes de utilizar datos personales para una finalidad no aprobada previamente para la actividad de tratamiento.
Y para la comunicación externa:
[Responsable del tratamiento] El Responsable de proveedores/compras DEBE registrar en REG08 la identidad del destinatario, el rol del destinatario, la finalidad de la comunicación, las categorías de datos personales, la frecuencia de intercambio, la ubicación del tratamiento y la fuente de autoridad antes de que comience un intercambio externo recurrente.
Estas cláusulas ofrecen una respuesta clara cuando la dirección pregunta si la organización puede innovar con rapidez: sí, si la decisión supera un flujo de trabajo de gobernanza documentado y los controles se corresponden con la aprobación.
REG02 y REG08: la cadena de política a control de Clarysec
En las implantaciones de Clarysec, REG02 no es un inventario de tratamientos pasivo. Es el registro de decisiones sobre la finalidad de recogida, la base jurídica, las categorías de datos personales, la necesidad, las reglas de uso interno, la alineación con la conservación y la compatibilidad del uso secundario.
REG08 es el registro de control de comunicaciones e intercambios. Es especialmente importante para proveedores, socios, empresas del grupo, autoridades, subencargados del tratamiento, integraciones y exportaciones recurrentes.
Juntos crean una cadena de política a control que puede ser verificada por los equipos de privacidad, seguridad, compras y auditoría.
| Pregunta de gobernanza | Artefacto de evidencia | Desencadenante de política de Clarysec | Resultado práctico de control |
|---|---|---|---|
| ¿Qué datos personales estamos recogiendo? | Registro de tratamiento REG02 | Cláusula 4.1.1 de PII09 | La recogida se define antes del lanzamiento |
| ¿Por qué se necesita cada campo? | Justificación de necesidad por elemento de datos en REG02 | Cláusula 4.1.3 de PII09 | La minimización de datos queda evidenciada |
| ¿Cómo pueden los equipos utilizar los datos personales? | Reglas de uso interno en REG02 | Cláusula 4.2.1 de PII09 | El acceso y el uso quedan vinculados a la finalidad |
| ¿Podemos reutilizar datos personales para una nueva finalidad? | Comprobación de compatibilidad en REG02 | Cláusula 4.3.1 de PII09 | El uso secundario se aprueba, se condiciona o se bloquea |
| ¿Quién recibe datos personales externamente? | Registro de comunicación REG08 | Cláusula 4.4.2 de PII09 | La comunicación es trazable y autorizada |
| ¿Los proveedores están limitados a la necesidad de conocer? | Revisión de accesos del proveedor | Cláusula 6.2.1 de la política de terceros | El acceso del proveedor se minimiza |
Este modelo se alinea de forma natural con ISO/IEC 27001:2022. Las cláusulas 4 a 10 exigen que la organización comprenda el contexto, los requisitos de las partes interesadas, el alcance, las responsabilidades de liderazgo, la evaluación de riesgos, el tratamiento de riesgos, el control operacional, la evaluación del desempeño y la mejora. Las obligaciones de privacidad del RGPD de la UE y de ISO/IEC 27701:2025 pasan a formar parte del sistema de gestión, en lugar de constituir una isla de privacidad separada.
ISO/IEC 27002:2022 también respalda el modelo operativo. El control 5.31, requisitos legales, estatutarios, regulatorios y contractuales, ancla el RGPD de la UE y las obligaciones sectoriales. El control 5.34, privacidad y protección de datos personales, aborda la protección específica de la privacidad. El control 5.9, inventario de información y otros activos asociados, respalda el conocimiento de los datos. Los controles 5.12 y 5.13 respaldan la clasificación y el etiquetado. El control 5.14 gobierna la transferencia de información. Los controles 5.19 a 5.23 cubren relaciones con proveedores, acuerdos con proveedores, cadena de suministro TIC, supervisión de servicios de proveedores y servicios en la nube. El control 8.11 respalda el enmascaramiento de datos; el 8.12, la prevención de fuga de datos; el 8.15, el registro de eventos; el 8.16, las actividades de supervisión; y el 8.24, el uso de criptografía.
Zenith Blueprint sitúa estos controles en una ruta de implantación. En la fase Controls in Action, el paso 23 cubre los controles organizativos 5.19 a 5.37, incluido el control 5.34 de privacidad y protección de datos personales. Blueprint explica:
En el mundo actual impulsado por los datos, la información de identificación personal no es simplemente otro tipo de dato: es una representación profundamente sensible de la confianza. Nombres, direcciones, documentos de identidad, historiales médicos, datos financieros: estos datos cuentan una historia sobre personas reales.
Después establece la base operativa:
La base de este control es el conocimiento de los datos. La organización debe saber qué datos personales recoge, dónde residen, por qué se tratan y quién puede acceder a ellos.
Eso es lo que proporcionan REG02 y REG08 cuando se tratan como registros vivos de gobernanza.
Ejemplo práctico: aprobar Project Wellness sin perder el control
Volvamos al escenario de la fintech. La organización quiere analizar datos transaccionales de clientes para formular recomendaciones personalizadas de bienestar financiero. Marketing quiere utilizar los resultados para campañas. Producto quiere crear puntuaciones de abandono e interacción. Una plataforma externa de analítica de IA tratará parte del conjunto de datos.
Así gobernaría Clarysec la solicitud.
Paso 1: Crear o actualizar la actividad de tratamiento en REG02
El Propietario del proceso abre REG02 y registra la actividad de tratamiento antes de que empiece el trabajo.
| Campo de REG02 | Ejemplo de Project Wellness |
|---|---|
| Actividad de tratamiento | Analítica de bienestar financiero y funcionalidad de recomendaciones |
| Finalidad principal | Proporcionar a los clientes información personalizada sobre ahorro y orientación de productos |
| Categorías de interesados | Clientes minoristas, titulares de cuentas, usuarios autorizados |
| Categorías de datos personales | Categoría de transacción, importe de transacción, fecha de transacción, estado de la cuenta, productos contratados |
| Fuente o canal | Plataforma de pagos, registros de cuentas de clientes, sistemas de uso de productos |
| Base jurídica | Determinada por el asesor de privacidad o el responsable de privacidad en función del contexto del responsable del tratamiento |
| Conservación | Vinculada al calendario de conservación aprobado |
| Reglas de uso interno | Producto puede usar información agregada; Marketing requiere aprobación de uso secundario; Ingeniería debe utilizar conjuntos de datos enmascarados |
El punto importante es el momento. REG02 se actualiza antes de que comience el nuevo tratamiento, no después de que la funcionalidad ya esté en producción.
Paso 2: Registrar justificaciones de necesidad a nivel de campo
Marketing solicita inicialmente cinco años de historial transaccional completo, incluidos nombres de comercios, marcas temporales exactas, metadatos de tarjeta y atributos del perfil del cliente. El equipo de gobernanza cuestiona cada campo.
| Elemento de datos personales | Justificación de necesidad | Decisión |
|---|---|---|
| Categoría de transacción | Necesaria para identificar patrones de gasto para consejos de ahorro | Aprobado |
| Importe de transacción | Necesario para calcular rangos de tendencia y relevancia de recomendaciones | Aprobado con umbrales de agregación |
| Fecha de transacción | Necesaria para el análisis de tendencias | Aprobado a nivel mensual cuando sea posible |
| Nombre del comercio | No es necesario para la primera versión y aumenta el riesgo de reidentificación | Rechazado |
| Marca temporal exacta | No es necesaria para recomendaciones de bienestar | Rechazado |
| Correo electrónico del cliente | Necesario solo para la asociación con la cuenta, no para el entrenamiento del modelo | Restringido |
| Productos contratados | Necesarios para evitar recomendaciones irrelevantes | Aprobado con límites de acceso |
Esto es minimización de datos como evidencia, no como aspiración. La organización sigue obteniendo analítica útil, pero el conjunto de datos se limita a lo necesario para la finalidad aprobada.
Paso 3: Clasificar y etiquetar el conjunto de datos
El conjunto de datos se clasifica conforme a la política de Clarysec Data Classification and Labeling Policy. La versión para pymes exige:
El intercambio externo debe estar explícitamente autorizado y registrado.
La Data Classification and Labeling Policy empresarial añade una salvaguarda para información sensible:
Solo podrá compartirse externamente bajo un acuerdo de confidencialidad o salvaguardas contractuales equivalentes.
En la práctica, el conjunto de datos de Project Wellness no puede exportarse informalmente a una plataforma de IA. Necesita un registro de comunicación aprobado, salvaguardas contractuales, controles técnicos de transferencia y registros.
Zenith Blueprint, en el paso 22 relativo al control 5.12 Clasificación de la información, explica por qué esto importa:
Todo control de seguridad de la información que se haya escrito —restricción de acceso, cifrado, copia de seguridad, supervisión o eliminación— presupone una cosa: que la organización sabe qué está protegiendo.
Sin clasificación, las restricciones de acceso, el cifrado, la DLP y las reglas de conservación se convierten en conjeturas.
Paso 4: Definir reglas de uso interno antes del paso a producción
El Propietario del proceso registra en REG02 las reglas aprobadas de uso interno. Aquí es donde a menudo se detiene la deriva de finalidad.
Un conjunto de reglas defendible podría establecer:
- Producto puede utilizar métricas agregadas de rendimiento de recomendaciones.
- Atención al cliente puede ver si se mostró una recomendación a un cliente al gestionar una solicitud de soporte.
- Marketing no puede utilizar puntuaciones de bienestar a nivel individual para segmentación de campañas salvo que se complete una comprobación de compatibilidad del uso secundario.
- Finanzas no puede acceder a analítica detallada de bienestar salvo que exista una finalidad separada aprobada.
- Los desarrolladores no deben utilizar datos personales de producción en entornos de prueba.
- La evaluación de modelos de IA debe utilizar conjuntos de datos enmascarados, seudonimizados o agregados cuando sea viable.
Las dos últimas reglas se conectan con el control 8.11 de ISO/IEC 27002:2022, enmascaramiento de datos. Zenith Blueprint, paso 19, describe el enmascaramiento de datos como un método práctico para evitar la exposición innecesaria en entornos de prueba, conjuntos de datos de entrenamiento, plataformas de analítica, integraciones de terceros y canalizaciones de prueba de CI/CD.
Paso 5: Ejecutar la comprobación de compatibilidad del uso secundario
Más tarde, Marketing solicita utilizar las puntuaciones de bienestar para campañas dirigidas. Esa es una nueva finalidad. Conforme a la cláusula 4.3.1 de PII09 PII Collection, Use, Disclosure and Sharing Policy, el responsable de negocio debe registrar una comprobación de compatibilidad en REG02 antes de que comience el nuevo uso.
La comprobación debe evaluar:
- Si el marketing de bienestar financiero es compatible con la finalidad original del tratamiento.
- Qué se informó a los clientes en la recogida y en el aviso de privacidad.
- Si las inferencias derivadas de transacciones podrían ser sensibles o inesperadas.
- Si el nuevo uso podría generar presión, exclusión o elaboración de perfiles desleal.
- Si salvaguardas como agregación, exclusión voluntaria, seudonimización o segmentación a nivel de cuenta reducen el riesgo.
- Si la base jurídica sigue siendo válida.
- Si se requieren actualizaciones de transparencia o mecanismos de consentimiento.
El resultado puede ser aprobación, aprobación con salvaguardas o rechazo. El valor reside en que la decisión queda documentada antes de que empiece el uso.
Paso 6: Aprobar la comunicación externa mediante REG08
Si el proveedor de analítica de IA va a recibir datos, el Responsable de proveedores o compras registra en REG08:
| Campo de REG08 | Evidencia de decisión requerida |
|---|---|
| Identidad del destinatario | Nombre de la entidad jurídica, propietario del servicio y contacto del proveedor |
| Rol del destinatario | Encargado del tratamiento, subencargado del tratamiento, responsable independiente o corresponsable del tratamiento |
| Finalidad de la comunicación | Finalidad analítica definida vinculada a Project Wellness |
| Categorías de datos personales | Solo campos aprobados, excluidos los elementos de datos rechazados |
| Frecuencia de intercambio | Transferencia única, frecuencia por lotes o flujo de API |
| Ubicación del tratamiento | Países y regiones de alojamiento |
| Fuente de autoridad | Contrato, contrato de encargo del tratamiento, información documentada u otra base aprobada |
| Requisitos de seguridad | Cifrado, restricción de acceso, registro de eventos, supresión y notificación de incidentes |
| Requisitos de salida | Devolución, supresión, asistencia durante la transición y evidencias de auditoría |
Clarysec Third-Party and Supplier Security Policy - SME refuerza el acceso minimizado de proveedores:
Los proveedores solo deben recibir acceso a los sistemas y datos mínimos necesarios para desempeñar su función.
Esto es minimización de privacidad aplicada al acceso de proveedores y a la comunicación de datos.
Paso 7: Añadir aplicación técnica
Los registros de gobernanza deben estar respaldados por controles técnicos. Para Project Wellness, Clarysec normalmente recomendaría reglas de DLP para exportaciones, restricciones de acceso basado en roles, registro de eventos de acceso y transferencia, conjuntos de datos enmascarados para desarrollo, cifrado para transferencia y almacenamiento, revisiones de acceso de proveedores, diligencia debida de seguridad en la nube y muestreo periódico de REG02 y REG08 frente al comportamiento real de los sistemas.
Así es como ISO/IEC 27701:2025 y la responsabilidad proactiva del RGPD de la UE se convierten en evidencias operativas.
Mapeo de controles: de la decisión de privacidad a la aplicación de seguridad
La gobernanza de datos personales no es un control aislado. Es una relación entre requisitos de privacidad, controles de seguridad, gobernanza de proveedores y evidencias de auditoría.
Zenith Controls trata el control 5.34 de ISO/IEC 27002:2022, privacidad y protección de datos personales, como un control preventivo que respalda la confidencialidad, la integridad y la disponibilidad, con conceptos de ciberseguridad Identificar y Proteger y capacidades operativas en protección de la información, además de legal y cumplimiento.
Para 5.34, Zenith Controls mapea el ecosistema de controles circundante, incluidos inventario, clasificación, transferencia, acceso, identidad, nube, seguridad de proveedores, enmascaramiento, prevención de fugas, registro de eventos, supervisión y criptografía.
| Control ISO/IEC 27002:2022 | Nombre del control | Por qué importa para la gobernanza de datos personales |
|---|---|---|
| 5.9 | Inventario de información y otros activos asociados | Las existencias de datos personales deben conocerse antes de poder protegerlas |
| 5.12 | Clasificación de la información | Los datos personales deben clasificarse por sensibilidad y requisitos de manejo |
| 5.13 | Etiquetado de la información | Las etiquetas ayudan a aplicar reglas de manejo, intercambio y conservación |
| 5.14 | Transferencia de información | El movimiento de datos personales debe estar autorizado, protegido y ser trazable |
| 5.15 | Control de acceso | El acceso a datos personales debe limitarse a roles y finalidades aprobados |
| 5.16 | Gestión de identidades | Los usuarios y las identidades de servicio que acceden a datos personales deben estar gobernados |
| 5.19 | Seguridad de la información en las relaciones con proveedores | El riesgo de datos personales en proveedores debe identificarse y controlarse |
| 5.20 | Tratamiento de la seguridad de la información en acuerdos con proveedores | Los contratos deben incluir requisitos de seguridad y privacidad |
| 5.21 | Gestión de la seguridad de la información en la cadena de suministro TIC | Deben gestionarse los riesgos TIC aguas abajo y de subencargados del tratamiento |
| 5.22 | Supervisión, revisión y gestión de cambios de los servicios de proveedores | Los servicios de proveedores deben revisarse y los cambios deben evaluarse |
| 5.23 | Seguridad de la información para el uso de servicios en la nube | El tratamiento de datos personales en SaaS y nube debe estar gobernado |
| 5.31 | Requisitos legales, estatutarios, regulatorios y contractuales | Deben identificarse el RGPD de la UE, DORA, NIS2 y las obligaciones de clientes |
| 5.34 | Privacidad y protección de datos personales | La protección de datos personales debe implantarse conforme a los requisitos de privacidad |
| 8.11 | Enmascaramiento de datos | Los datos personales reales deben ocultarse cuando los datos completos no sean necesarios |
| 8.12 | Prevención de fuga de datos | El movimiento no autorizado de datos personales debe detectarse y prevenirse |
| 8.15 | Registro de eventos | El acceso, los cambios y las transferencias deben quedar evidenciados |
| 8.16 | Actividades de supervisión | La actividad sospechosa o no autorizada debe detectarse |
| 8.24 | Uso de criptografía | Los datos personales deben protegerse en almacenamiento y transferencia cuando sea necesario |
Respecto del enmascaramiento, Zenith Controls indica:
El enmascaramiento de datos (8.11) es una técnica utilizada con frecuencia para proteger datos personales en entornos no productivos o al compartir datos. Respalda directamente 5.34 al reducir la exposición de datos personales reales y, por tanto, disminuir el riesgo de privacidad.
En cuanto a la prevención de fuga de datos, la guía explica el límite práctico:
La DLP desempeña un papel directo en la protección de los datos personales. El control 8.12 aplica límites sobre cómo se puede acceder, compartir o mover datos personales, asegurando que no puedan filtrarse a través de canales no autorizados.
Por tanto, un auditor que pruebe la gobernanza de comunicaciones puede pedir no solo REG08, sino también políticas de DLP, registros de transferencias bloqueadas, controles de correo saliente, restricciones de compartición en la nube, requisitos de cifrado, registros de acceso de proveedores y evidencias de excepciones aprobadas.
Valor de cumplimiento transversal: RGPD de la UE, ISO/IEC 27701, NIS2, DORA, NIST y COBIT
La gobernanza de la recogida, el uso y la comunicación de datos personales está liderada por privacidad, pero sus evidencias respaldan obligaciones más amplias de ciberseguridad, resiliencia y gobernanza.
Los artículos 2 y 3 del RGPD de la UE definen un ámbito material y territorial amplio, que puede incluir SaaS, fintech y proveedores de servicios digitales fuera de la UE cuando prestan servicios a personas de la UE o supervisan su comportamiento. El artículo 5 exige limitación de la finalidad, minimización de datos, exactitud, limitación del plazo de conservación, integridad, confidencialidad y responsabilidad proactiva. El artículo 6 exige base jurídica y evaluación de compatibilidad para el tratamiento ulterior. El artículo 9 añade condiciones más estrictas para categorías especiales de datos, relevantes cuando intervienen elaboración de perfiles, datos próximos al ámbito de la salud, incorporación biométrica o atributos sensibles.
El artículo 21 de NIS2 exige que las entidades esenciales e importantes implanten medidas técnicas, operativas y organizativas proporcionadas de gestión del riesgo. Sus áreas mínimas incluyen análisis de riesgos, políticas de seguridad de los sistemas de información, gestión de incidentes, continuidad del negocio, seguridad de la cadena de suministro, desarrollo seguro, eficacia del control, formación, criptografía, seguridad de recursos humanos, control de acceso, gestión de activos y autenticación.
DORA exige que las entidades financieras mantengan un marco de gestión del riesgo TIC, responsabilidad del órgano de dirección, identificación de activos y dependencias TIC, controles de protección y prevención, detección, respuesta, recuperación, copia de seguridad, aprendizaje, gestión de incidentes, pruebas y gestión del riesgo de terceros TIC. También exige registros de información para contratos de servicios TIC, diligencia debida, derechos de auditoría, requisitos de seguridad y estrategias de salida.
NIST Cybersecurity Framework 2.0 aporta un lenguaje integrador de gobernanza. Su función GOVERN espera que los requisitos legales, regulatorios y contractuales, incluidas las obligaciones de privacidad, se comprendan y gestionen. También cubre estrategia de riesgo, roles, políticas, supervisión y gestión de riesgos de proveedores.
Los auditores de COBIT 2019 buscan objetivos de gobernanza, derechos de decisión, responsabilidad proactiva, propiedad de procesos, indicadores de rendimiento y evidencias de aseguramiento. Para la gobernanza de datos personales, esto significa que los requisitos de privacidad deben integrarse en la gobernanza empresarial, no gestionarse como un proceso lateral.
| Marco o régimen | Qué espera | Evidencias de Clarysec que ayudan |
|---|---|---|
| PIMS ISO/IEC 27701:2025 | Gobernanza de privacidad basada en roles para obligaciones de responsable del tratamiento y encargado del tratamiento | Cláusulas PII09, REG02, REG08, roles de privacidad, comprobaciones de compatibilidad |
| RGPD de la UE | Limitación de la finalidad, minimización, base jurídica, responsabilidad proactiva y tratamiento seguro | Justificaciones de necesidad, reglas de uso interno, aprobaciones de comunicación, DLP, registros de acceso |
| ISO/IEC 27001:2022 e ISO/IEC 27002:2022 | Controles del SGSI basados en riesgos para datos personales, proveedores, transferencias, acceso, enmascaramiento y supervisión | Declaración de Aplicabilidad, Plan de Tratamiento de Riesgos, 5.34, 5.12, 5.14, 8.11, 8.12 |
| NIS2 | Medidas operativas y organizativas de riesgo de ciberseguridad, seguridad de proveedores y responsabilidad de la dirección | Inventario de Activos, controles de proveedores, controles de incidentes y supervisión, informes al consejo |
| DORA | Gestión del riesgo TIC, protección de datos, riesgo de terceros, pruebas de resiliencia y derechos de auditoría | Registros de proveedores, cláusulas contractuales, controles de acceso, evidencias de pruebas, registros de comunicación |
| NIST CSF 2.0 | Gobernanza, requisitos legales, gestión de riesgos y resultados de protección de datos | Perfil Actual, Perfil Objetivo, mapeo de políticas, Registro de Riesgos, plan de acciones de control |
| COBIT 2019 | Responsabilidad de gobernanza, propiedad de procesos, aseguramiento y supervisión del desempeño | RACI, KPI de control, muestras de auditoría, actas de revisión por la dirección, seguimiento de excepciones |
Cómo prueban los auditores la misma capa de gobernanza
Una implantación sólida del PIMS debe resistir distintos estilos de auditoría.
Un auditor de ISO/IEC 27001:2022 e ISO/IEC 27701:2025 empezará por el alcance, las partes interesadas, los requisitos legales y contractuales, la evaluación de riesgos, la Declaración de Aplicabilidad, la planificación operacional y las evidencias documentadas. Puede muestrear actividades de tratamiento de REG02 y comprobar si controles como 5.34, 5.12, 5.14, 5.19 a 5.23, 8.11, 8.12, 8.15, 8.16 y 8.24 están implantados y supervisados.
Un auditor o regulador centrado en el RGPD de la UE probará la responsabilidad proactiva. Puede empezar por un aviso de privacidad, una reclamación, una solicitud de acceso del interesado o una comunicación a proveedor, y rastrear hacia atrás. ¿Por qué se recogieron estos datos? ¿Qué base jurídica se aplicó? ¿Se especificó la finalidad? ¿Era compatible el uso posterior? ¿Estaba autorizado el destinatario? ¿Se informó a las personas? ¿Se actualizaron los registros antes de que comenzara el tratamiento?
Un supervisor de DORA, cuando sea aplicable, se centrará en funciones de negocio soportadas por TIC, proveedores terceros de TIC, cláusulas contractuales, derechos de auditoría, protección de datos, comunicación de incidentes, pruebas de resiliencia y planificación de salida. Si se comparten datos personales de clientes con un proveedor crítico de analítica o nube, REG08, la diligencia debida de proveedores y los controles contractuales se convierten en evidencias centrales.
Un evaluador de NIST CSF enmarcará la cuestión mediante resultados de gobernanza. ¿Se gestionan los requisitos legales y regulatorios? ¿Están claros los roles y responsabilidades? ¿Se mantienen y aplican las políticas? ¿Se gobiernan los riesgos de proveedores? ¿Operan los resultados de protección de datos, supervisión y respuesta?
Un auditor de estilo COBIT o ISACA preguntará si los derechos de decisión están definidos, si los propietarios de negocio aceptan el riesgo de privacidad, si se mide el desempeño del control, si se realiza seguimiento de las excepciones y si la dirección recibe informes significativos.
| Perfil de auditor | Áreas clave de enfoque | Evidencias que exigirá |
|---|---|---|
| Auditor ISO 27001 e ISO 27701 | Integración de SGSI y PIMS, eficacia del control, evidencias documentadas | REG02, REG08, Declaración de Aplicabilidad, tratamiento de riesgos, evidencias de 5.34, registros de enmascaramiento |
| Regulador del RGPD de la UE | Base jurídica, limitación de la finalidad, minimización, transparencia, responsabilidad proactiva | Comprobaciones de compatibilidad, justificaciones de necesidad, avisos de privacidad, aprobaciones de comunicación |
| Supervisor de DORA | Riesgo TIC, resiliencia de terceros, supervisión del consejo, controles contractuales | Diligencia debida de proveedores, registro de contratos TIC, derechos de auditoría, plan de salida, procedimientos de incidentes |
| Evaluador NIS2 | Medidas de riesgo de ciberseguridad, cadena de suministro, preparación ante incidentes, responsabilidad de la dirección | Revisiones de proveedores, evidencias de supervisión, controles de acceso, Inventario de Activos, playbooks de incidentes |
| Auditor COBIT o ISACA | Madurez de gobernanza, roles, propiedad de procesos, métricas, aseguramiento | RACI, actas de gobernanza, KPI, seguimiento de excepciones, registros de revisión por la dirección |
Errores frecuentes que Clarysec encuentra en las implantaciones
El primer error es tratar el inventario de tratamientos como un ejercicio documental en lugar de como un punto de aprobación. Si REG02 se actualiza después del lanzamiento, no puede demostrar gobernanza previa.
El segundo es utilizar lenguaje de finalidad vago. “Analítica”, “mejora del servicio” o “conocimiento del cliente” rara vez son lo bastante específicos para controlar el uso interno o el uso secundario.
El tercero es la ausencia de necesidad a nivel de campo. La minimización de datos no puede demostrarse diciendo que todos los campos son útiles. La organización debe explicar por qué cada campo es necesario para la finalidad aprobada.
El cuarto es el uso secundario no controlado. Los datos recogidos para la administración de cuentas se convierten discretamente en inteligencia comercial, después en segmentación de marketing y después en entrenamiento de IA. Cada cambio de finalidad requiere análisis de compatibilidad y, en algunos casos, una nueva base jurídica o una actualización de transparencia.
El quinto es una gobernanza débil de las comunicaciones. Las listas de proveedores no son lo mismo que los registros de comunicación. REG08 vincula destinatario, rol, finalidad, categorías de datos personales, ubicación, frecuencia y fuente de autoridad en una única pista de aprobación.
El sexto es la falta de aplicación técnica. Las políticas pueden decir que los datos personales no deben salir de canales aprobados, pero el correo electrónico, las exportaciones, las unidades compartidas y las herramientas de analítica a menudo lo permiten. Aquí es donde los controles 5.14, 8.12, 8.15, 8.16 y 8.24 de ISO/IEC 27002:2022 se vuelven esenciales.
Plan práctico de inicio de 30 días
Las organizaciones no necesitan resolverlo todo a la vez. Empiece con una actividad de tratamiento de alto riesgo, preferiblemente una que implique elaboración de perfiles de clientes, analítica de IA, atributos sensibles, transferencia transfronteriza o una plataforma de terceros.
En la primera semana, identifique la actividad de tratamiento, el propietario, las categorías de datos personales, los sistemas, los proveedores y la finalidad actual. Confirme si la actividad ya está representada en REG02 y si la comunicación está representada en REG08.
En la segunda semana, complete justificaciones de necesidad a nivel de campo. Cuestione elementos de datos excesivos. Confirme la clasificación y el etiquetado. Identifique si el enmascaramiento, la agregación o la seudonimización pueden reducir el riesgo.
En la tercera semana, defina reglas de uso interno y ejecute cualquier comprobación de compatibilidad del uso secundario. Decida si los avisos de privacidad, las evaluaciones de base jurídica o los controles de los interesados requieren actualizaciones.
En la cuarta semana, valide registros de comunicación externa, acceso de proveedores, salvaguardas contractuales, términos del contrato de encargo del tratamiento, controles de transferencia, registro de eventos, DLP y obligaciones de supresión. Después, muestree el comportamiento real de los sistemas frente a las aprobaciones.
Al final de los 30 días, la dirección debería disponer de un paquete de evidencias concreto: REG02, REG08, registros de clasificación, matrices de acceso, evidencias de DLP y registro de eventos, diligencia debida de proveedores, salvaguardas contractuales, comprobaciones de compatibilidad y acciones de remediación abiertas.
De la política a la prueba
La gobernanza de la recogida, el uso y la comunicación de datos personales es donde la privacidad se vuelve real. Es la diferencia entre decir “cumplimos el RGPD de la UE” y demostrar que cada decisión de recogida, uso, reutilización y comunicación fue controlada antes de que se produjera el tratamiento.
El kit de herramientas de Clarysec ofrece a los equipos de privacidad, seguridad y cumplimiento una ruta práctica:
- Utilice PII09 PII Collection, Use, Disclosure and Sharing Policy para definir puntos de aprobación obligatorios.
- Utilice P17 Data Protection and Privacy Policy o Data Protection and Privacy Policy - SME para anclar un tratamiento lícito, leal, transparente y minimizado.
- Utilice Data Classification and Labeling Policy y Third-Party and Supplier Security Policy - SME para gobernar la clasificación, el intercambio y el acceso de proveedores.
- Siga Zenith Blueprint: hoja de ruta de 30 pasos para auditores para implantar el entorno de control en la secuencia adecuada.
- Utilice Zenith Controls: guía de cumplimiento transversal para comprender cómo los controles de ISO/IEC 27002:2022, como 5.34, 5.12, 5.14, 8.11 y 8.12, respaldan las expectativas del RGPD de la UE, NIS2, DORA, NIST y las auditorías.
Si su próxima auditoría, solicitud de diligencia debida de clientes o revisión del consejo pregunta cómo controla qué datos personales se recogen, cómo se utilizan y cuándo se comunican, no confíe solo en declaraciones de política.
Empiece con una actividad de alto riesgo. Cree el registro REG02. Justifique cada elemento de datos. Defina reglas de uso interno. Ejecute la comprobación de compatibilidad del uso secundario. Cree el registro de comunicación REG08. Después, pruebe si el acceso, la DLP, el enmascaramiento, el registro de eventos, el cifrado y los controles de proveedores se corresponden con la decisión.
Así es como ISO/IEC 27701:2025 y la responsabilidad proactiva del RGPD de la UE se convierten en evidencia.
Explore el kit de herramientas PIMS de Clarysec, empiece por PII09 PII Collection, Use, Disclosure and Sharing Policy y utilice Zenith Blueprint para transformar la gobernanza de privacidad de una intención de política en una prueba preparada para auditoría.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council