#Auditoría
Articles tagged with "Auditoría"
121 articles
La seguridad de redes es esencial para el cumplimiento de ISO 27001 y NIS2, ya que sustenta la gestión de riesgos, la resiliencia y el aseguramiento regulatorio de las organizaciones modernas.
Cómo pueden las pymes implantar control de acceso y MFA conforme a ISO 27001:2022 A.8.2, A.8.3 y el artículo 32 de GDPR, reduciendo el riesgo y demostrando el cumplimiento normativo.
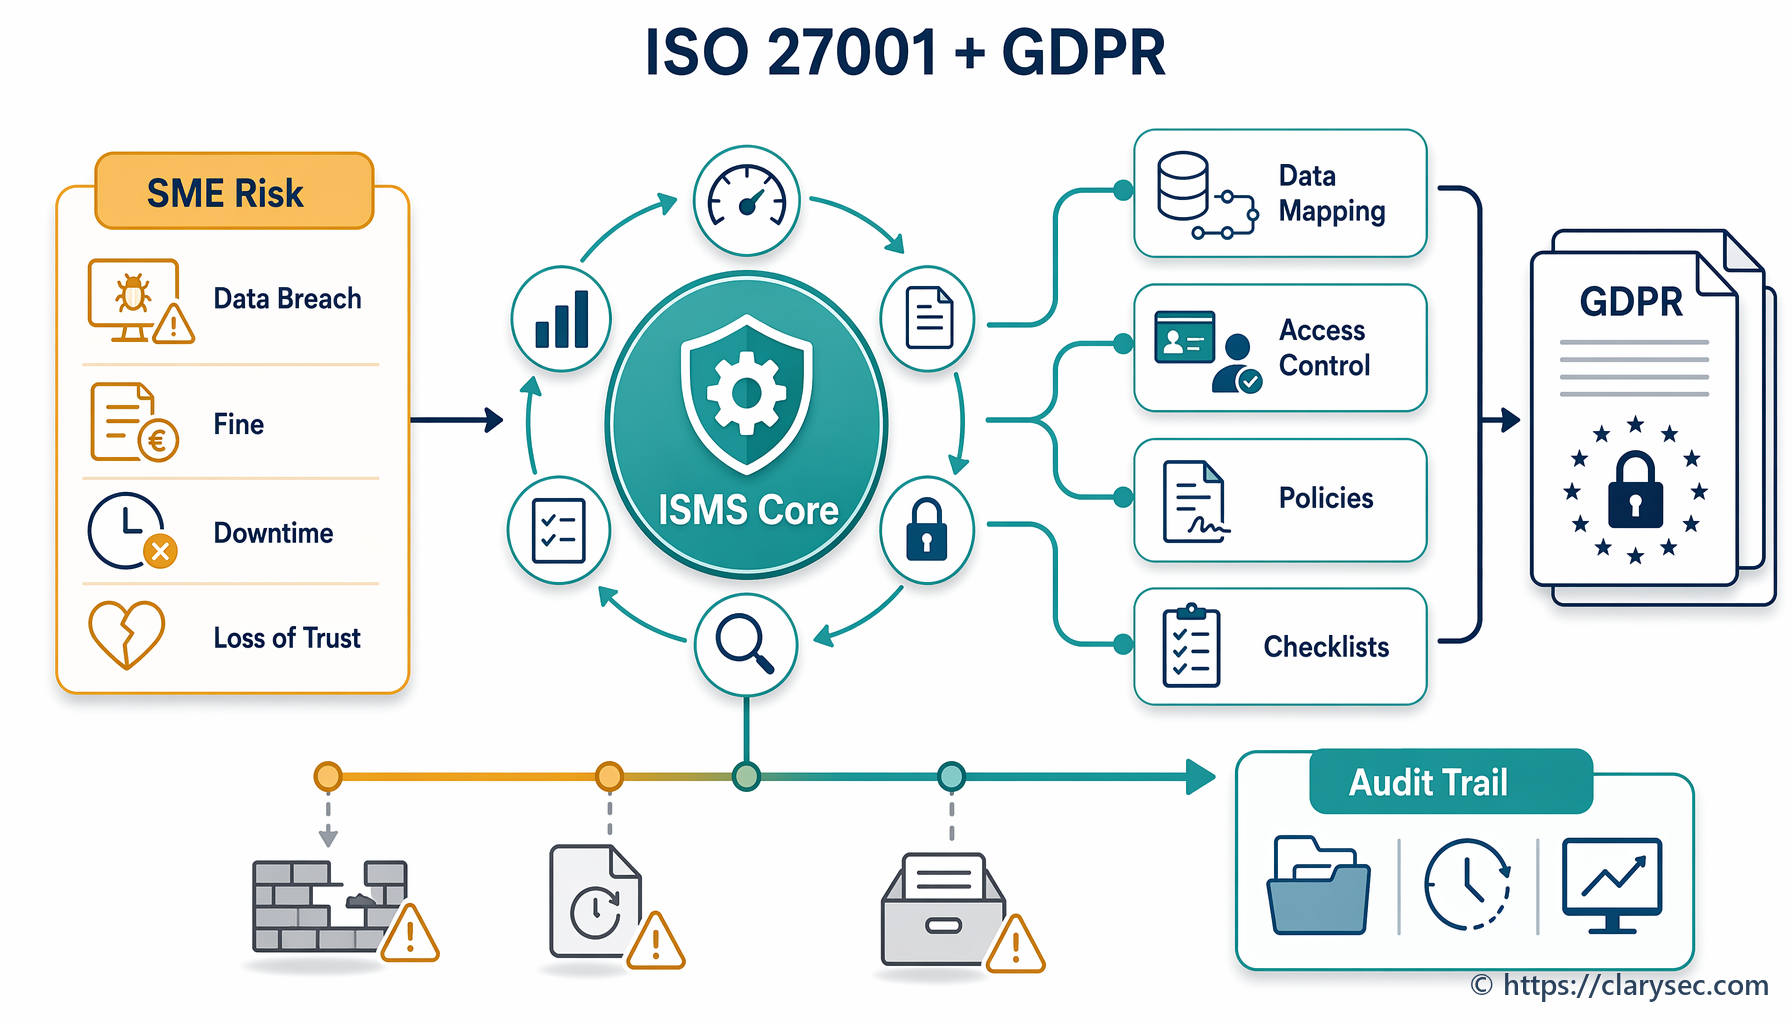
Aprenda cómo las pymes pueden aprovechar ISO/IEC 27001:2022 para construir un SGSI sólido que aborde de forma sistemática los requisitos del GDPR en materia de protección de datos.
Introducción
ISO 27001 es la norma internacional de referencia para los sistemas de gestión de la seguridad de la información (SGSI). Esta guía completa le orienta a través de los pasos esenciales para implementar ISO 27001 en su organización, desde la planificación inicial hasta la certificación.
¿Qué es ISO 27001?
ISO 27001 proporciona un enfoque sistemático para gestionar la información confidencial de la organización y garantizar su seguridad. Integra personas, procesos y sistemas de TI mediante la aplicación de un proceso de gestión de riesgos.