#Auditoría
Articles tagged with "Auditoría"
121 articles
Una guía práctica para directores de seguridad de la información (CISO) sobre el uso del modelado de amenazas como evidencia de seguridad desde el diseño para ISO 27001, NIS2, DORA, CRA, GDPR y aseguramiento ante clientes.
Una guía práctica de Clarysec para convertir las cláusulas contractuales de proveedores exigidas por NIS2 en evidencias de aseguramiento ISO/IEC 27001:2022 preparadas para auditoría, responsabilidad proactiva conforme al GDPR, alineación con DORA y gobernanza de proveedores a nivel del órgano de dirección.
Guía para CISO basada en escenarios para convertir el bastionado de Active Directory en evidencias listas para auditoría conforme a ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 y revisiones de gobernanza.
Guía práctica para CISO sobre el uso de ISO/IEC 27001:2022 y evidencias de políticas de Clarysec para gobernar el inventario, el acceso, la configuración, el registro y los proveedores de SaaS en el marco de NIS2, DORA y GDPR.
Guía práctica para crear en 2026 un registro de obligaciones de cumplimiento en ciberseguridad que mapee NIS2, DORA, GDPR, ISO/IEC 27001:2022 y contratos con clientes con responsables, controles, evidencias, auditorías y revisión por la dirección.
Guía práctica para CISO sobre cómo mapear las evidencias de las partes usuarias de la Cartera Europea de Identidad Digital (EUDI Wallet) con ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 y COBIT 2019 mediante políticas y conjuntos de herramientas de Clarysec.
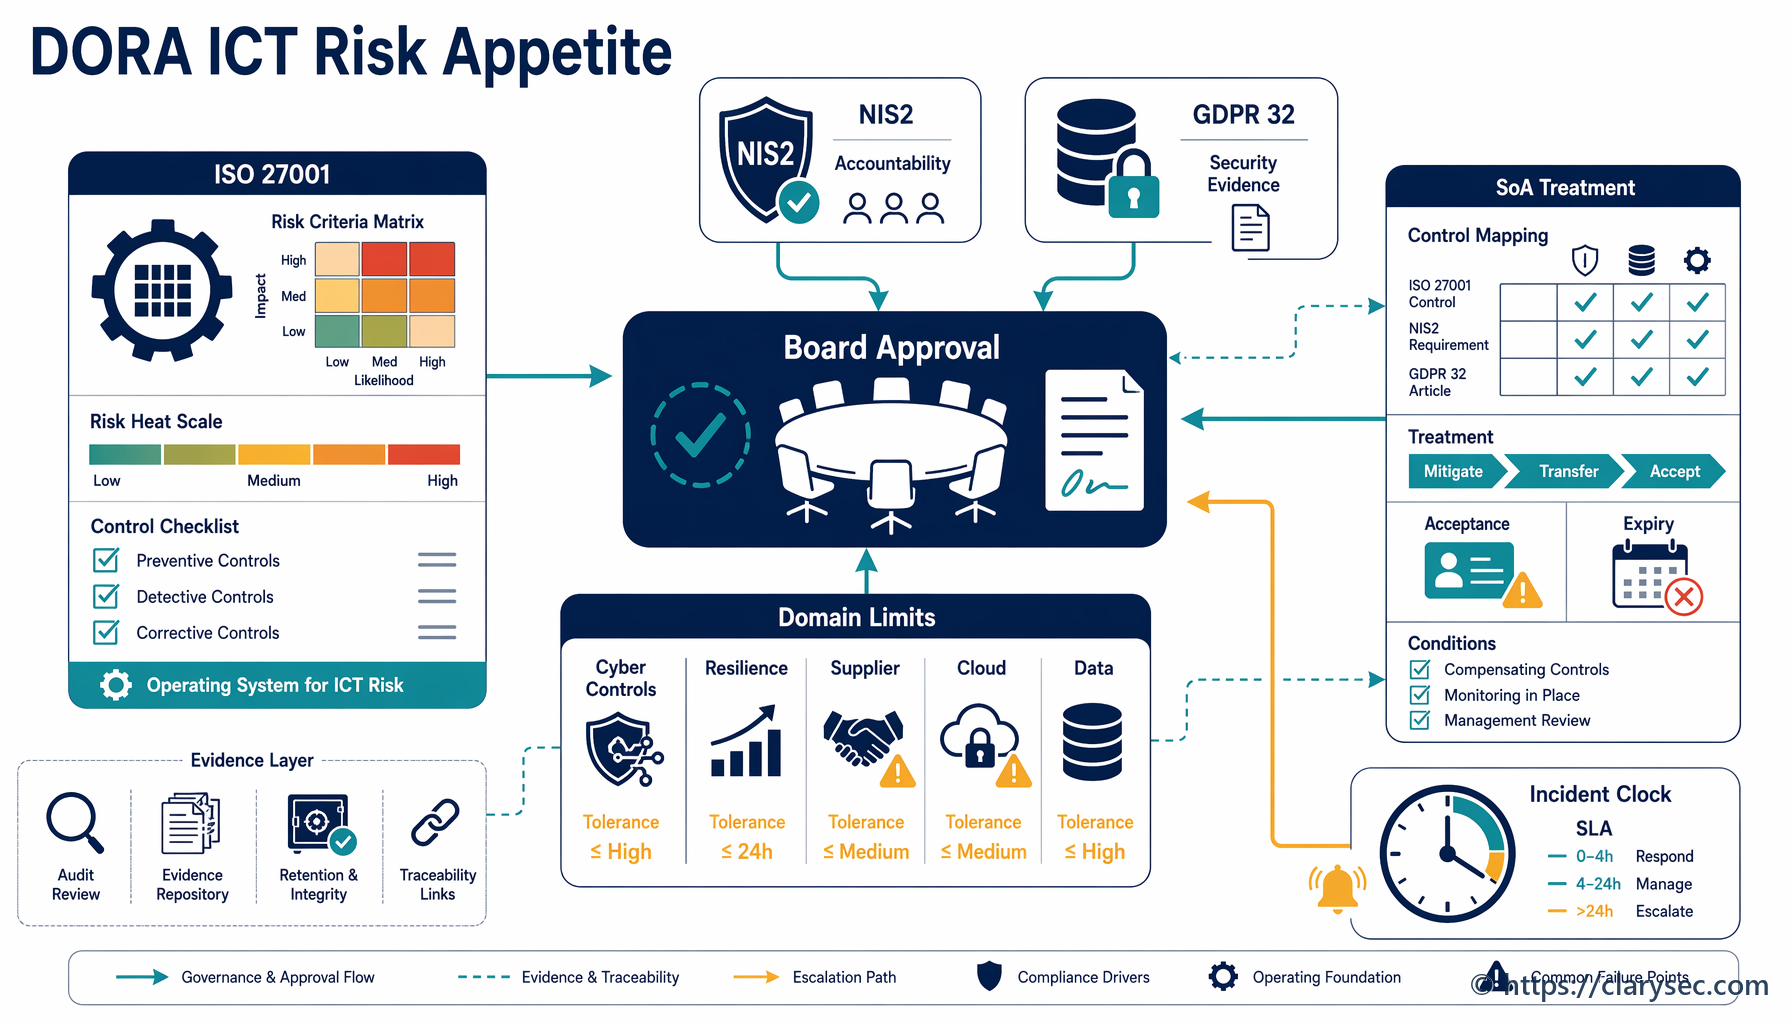
Guía práctica para CISO, responsables de riesgo y consejos de administración sobre cómo definir el apetito de riesgo TIC conforme a DORA, umbrales de tolerancia medibles, desencadenantes de escalado y reglas de aceptación del riesgo residual usando ISO/IEC 27001:2022, NIS2 y GDPR Article 32.
Aprenda a construir un ciclo de auditoría y revisión por la dirección del PIMS ISO 27701:2025 que demuestre la responsabilidad proactiva conforme al RGPD de la UE mediante evidencias, CAPA, decisiones de la dirección y mapeo de cumplimiento transversal.
La salida de un encargado del tratamiento es el punto donde convergen la gestión de proveedores, el gobierno de la privacidad, la baja de servicios en la nube y las evidencias de auditoría. Aprenda a construir un flujo de trabajo de certificados de supresión que respalde el cumplimiento de GDPR, DORA, ISO/IEC 27701:2025 e ISO/IEC 27001:2022.