#Continuidad Del Negocio
Articles tagged with "Continuidad Del Negocio"
28 articles
El gobierno de DNS y de los registradores de dominios ya es una cuestión de resiliencia a nivel del consejo de administración. Esta guía muestra cómo convertir DNSSEC, el bloqueo a nivel de registro, el acceso al registrador, los cambios de zona y la supervisión en evidencias de cumplimiento defendibles.
Aprende a utilizar la Declaración de Aplicabilidad de ISO 27001 como puente auditable entre NIS2, DORA, GDPR, tratamiento de riesgos, proveedores, respuesta a incidentes y evidencias.
Guía práctica para CISO sobre cómo definir el alcance del SGSI ISO 27001 en torno a servicios esenciales NIS2, funciones críticas o importantes DORA, tratamientos GDPR, activos, proveedores y evidencias de auditoría.
Guía práctica para directores de seguridad de la información, responsables de cumplimiento y consejos de administración sobre cómo convertir riesgos de ciberseguridad cualitativos en exposición financiera, evidencias ISO 27001, supervisión NIS2 y decisiones de resiliencia TIC conforme a DORA.
La regla de notificación en 24 horas de la Directiva NIS2 cambia las reglas del juego. Esta guía definitiva muestra a los responsables de seguridad de la información y a los auditores cómo diseñar un Plan de Respuesta a Incidentes resiliente y conforme, capaz de superar el escrutinio regulatorio y los ataques reales, utilizando las políticas y los kits de cumplimiento transversal de Clarysec.
Un ataque de ransomware se produce durante una reunión del consejo de administración. Sus copias de seguridad funcionan, pero ¿funciona también su seguridad? Descubra cómo implantar los controles de resiliencia de ISO/IEC 27001:2022 para mantener la seguridad bajo presión, satisfacer a los auditores y cumplir los exigentes requisitos de DORA y la Directiva NIS2 con la hoja de ruta experta de Clarysec.
Los desastres de auditoría no los causan cortafuegos débiles, sino tratar el cumplimiento normativo como una lista de verificación técnica. Descubre las estrategias de sistema de gestión de Clarysec, sus controles mapeados y sus políticas prácticas para un cumplimiento fluido de ISO 27001, NIS2 y DORA.
Los directores de seguridad de la información (CISO) y responsables de cumplimiento afrontan una nueva urgencia derivada de DORA y NIS2. Esta guía de referencia de Clarysec muestra cómo construir una resiliencia operativa sólida —en planes, controles, gestión de proveedores y auditorías— mediante la unificación de normas globales con pasos prácticos probados.
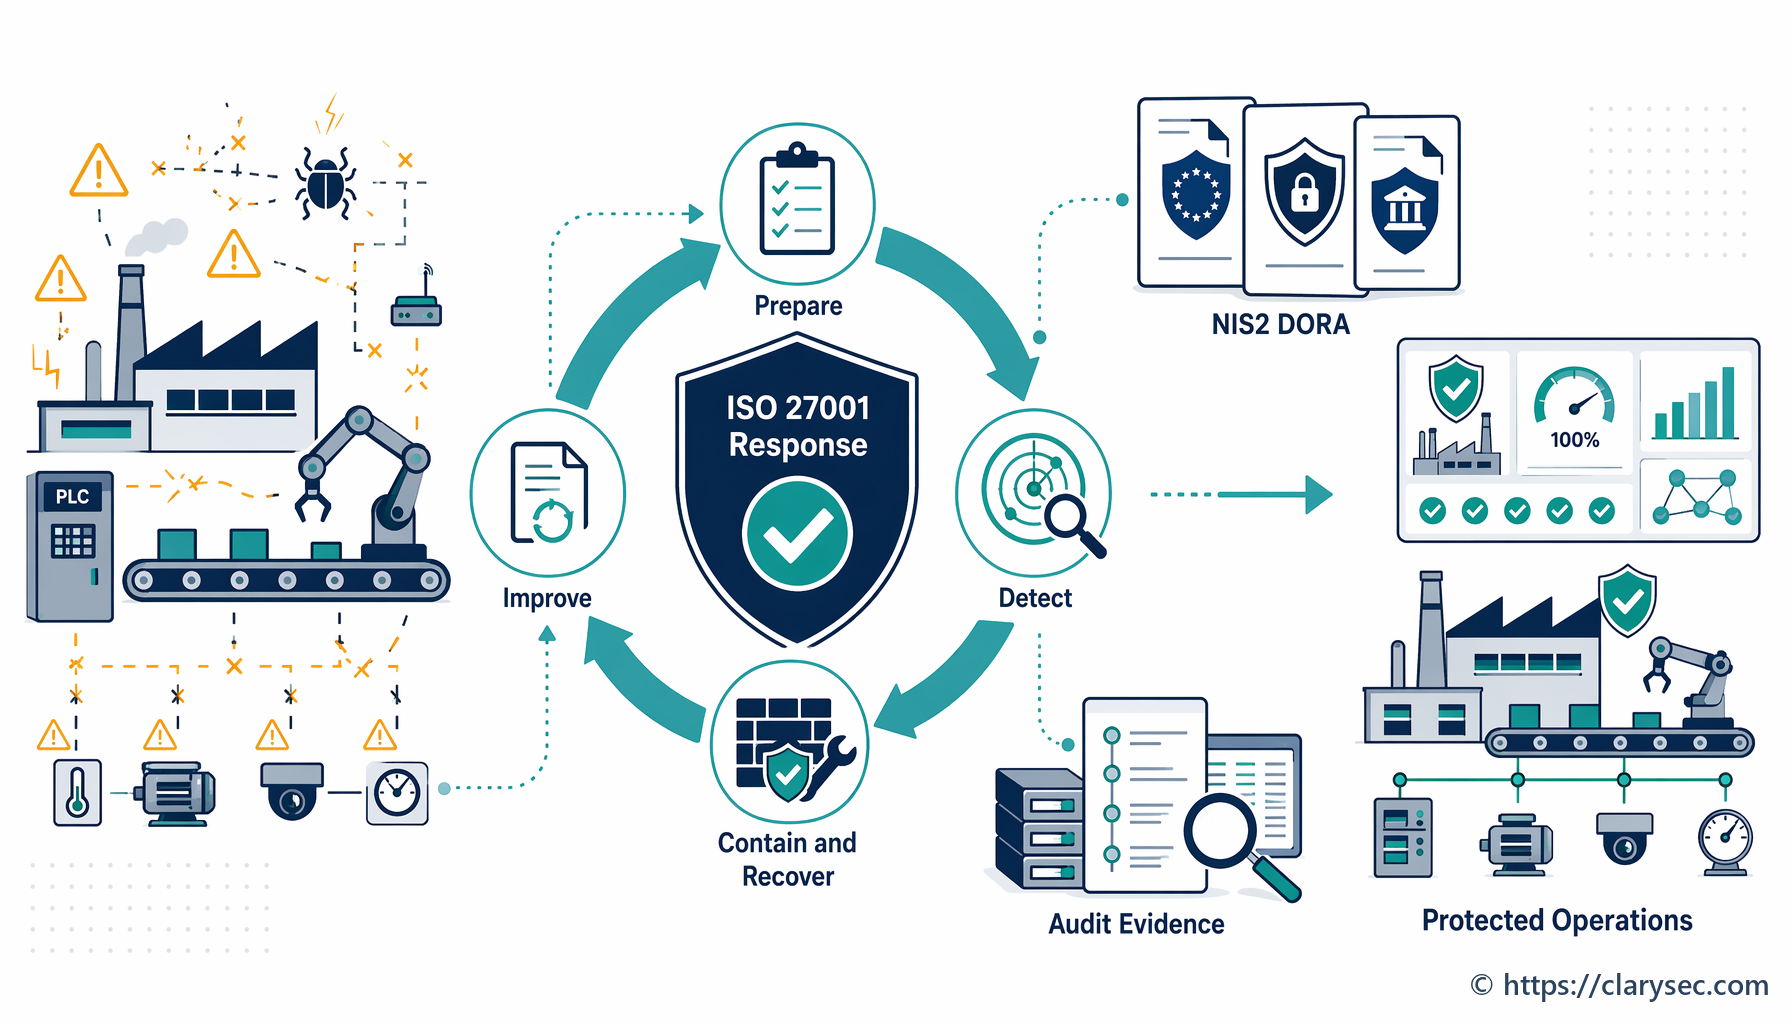
Guía para fabricantes sobre cómo construir un plan sólido de respuesta a incidentes alineado con ISO 27001 para proteger las operaciones y garantizar el cumplimiento.