#Cumplimiento
Articles tagged with "Cumplimiento"
10 articles
Una guía práctica para directores de seguridad de la información (CISO) sobre el uso del modelado de amenazas como evidencia de seguridad desde el diseño para ISO 27001, NIS2, DORA, CRA, GDPR y aseguramiento ante clientes.
Aprenda a construir un ciclo de auditoría y revisión por la dirección del PIMS ISO 27701:2025 que demuestre la responsabilidad proactiva conforme al RGPD de la UE mediante evidencias, CAPA, decisiones de la dirección y mapeo de cumplimiento transversal.
La regla de notificación en 24 horas de la Directiva NIS2 cambia las reglas del juego. Esta guía definitiva muestra a los responsables de seguridad de la información y a los auditores cómo diseñar un Plan de Respuesta a Incidentes resiliente y conforme, capaz de superar el escrutinio regulatorio y los ataques reales, utilizando las políticas y los kits de cumplimiento transversal de Clarysec.
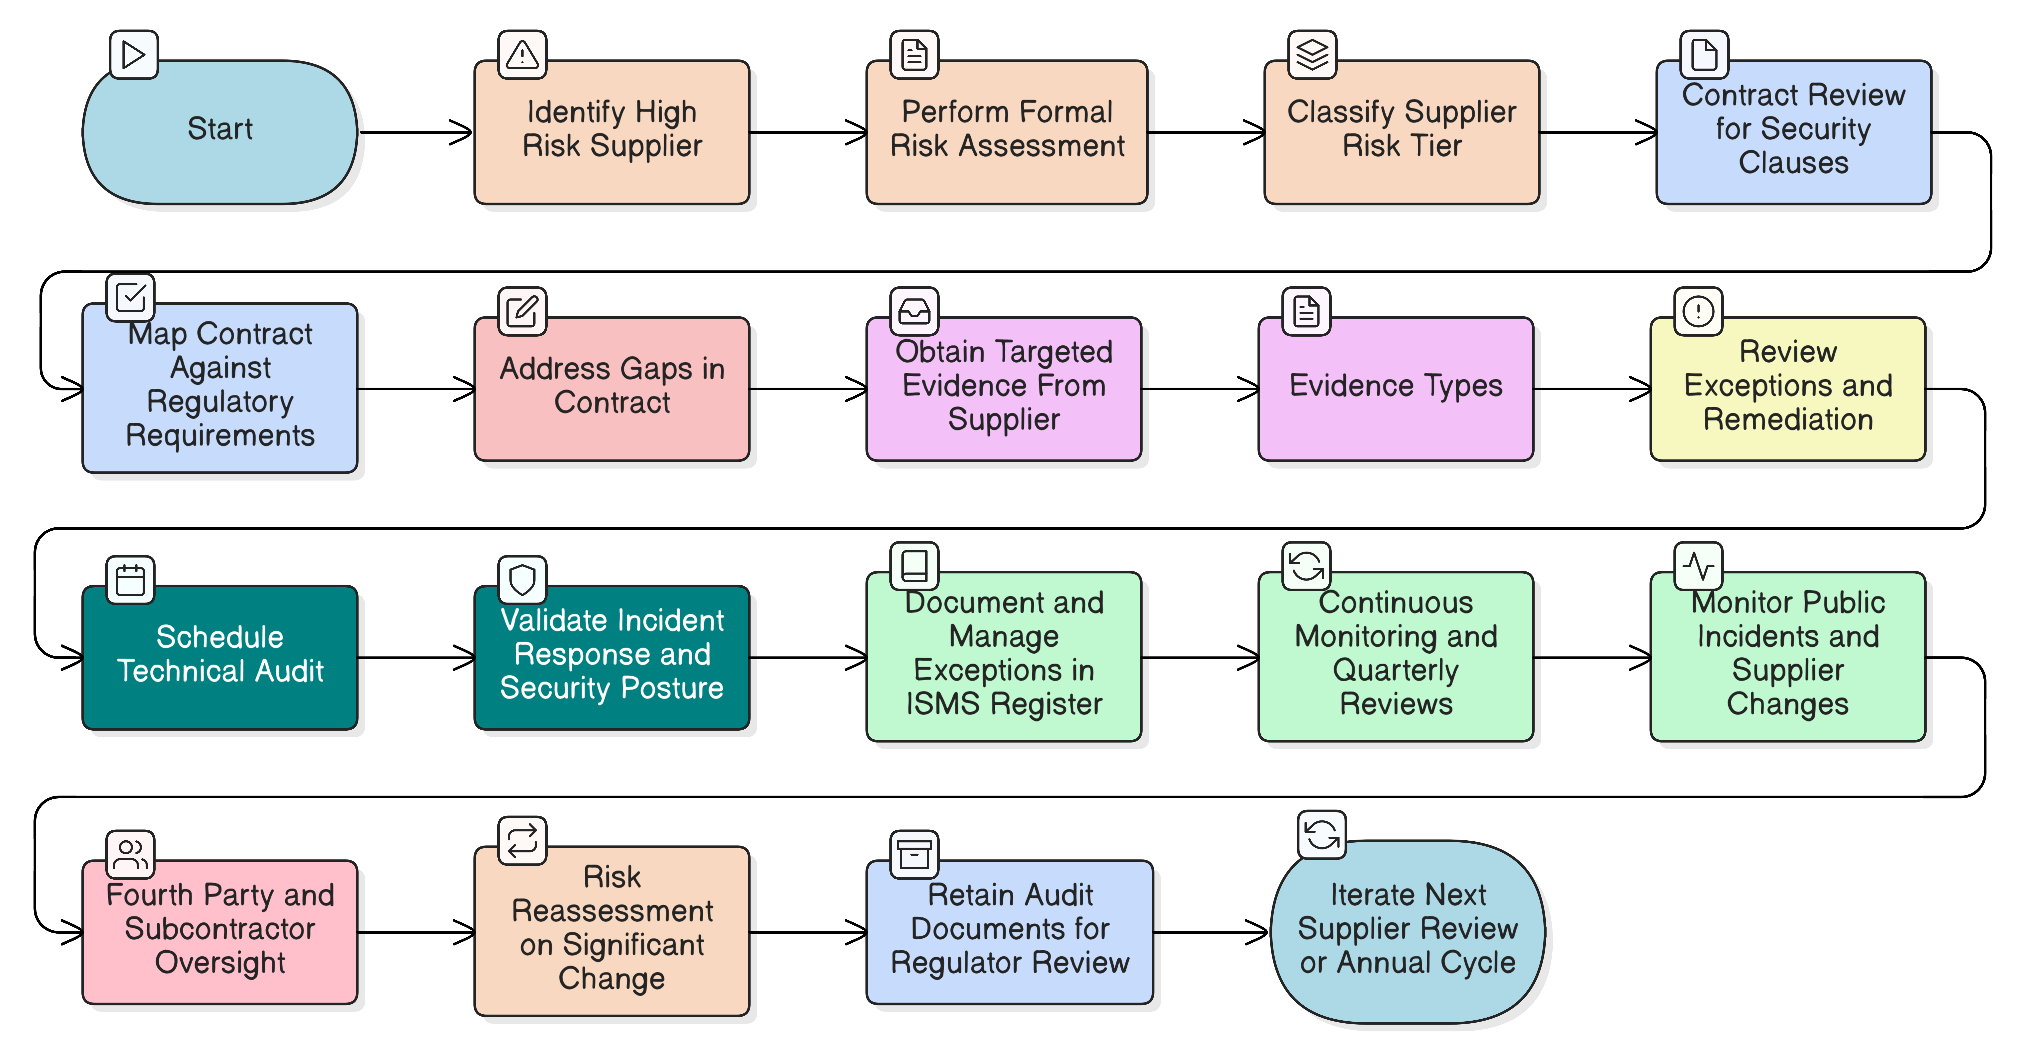
Nuestro artículo de referencia para CISO sobre cómo dominar las auditorías de proveedores de alto riesgo para NIS2 y DORA. Aprenda a implantar una estrategia de auditoría continua y basada en riesgos, aprovechando marcos probados, mandatos de políticas y listas de verificación operativas para satisfacer requisitos regulatorios exigentes.
Este artículo de referencia orienta a CISO y responsables de cumplimiento en un enfoque práctico para construir un programa de riesgo de la cadena de suministro conforme con NIS2. Combina visión regulatoria, controles accionables y la orientación experta de Clarysec para convertir la cadena de suministro, de vulnerabilidad crítica, en un activo resiliente y auditable.
Convierta el riesgo asociado a los datos heredados en una ventaja estratégica. Esta guía detallada abarca desde la definición de políticas y el saneamiento de soportes hasta la construcción de una pista de auditoría sólida para la eliminación de datos, combinando las hojas de ruta expertas y los kits de políticas de Clarysec.
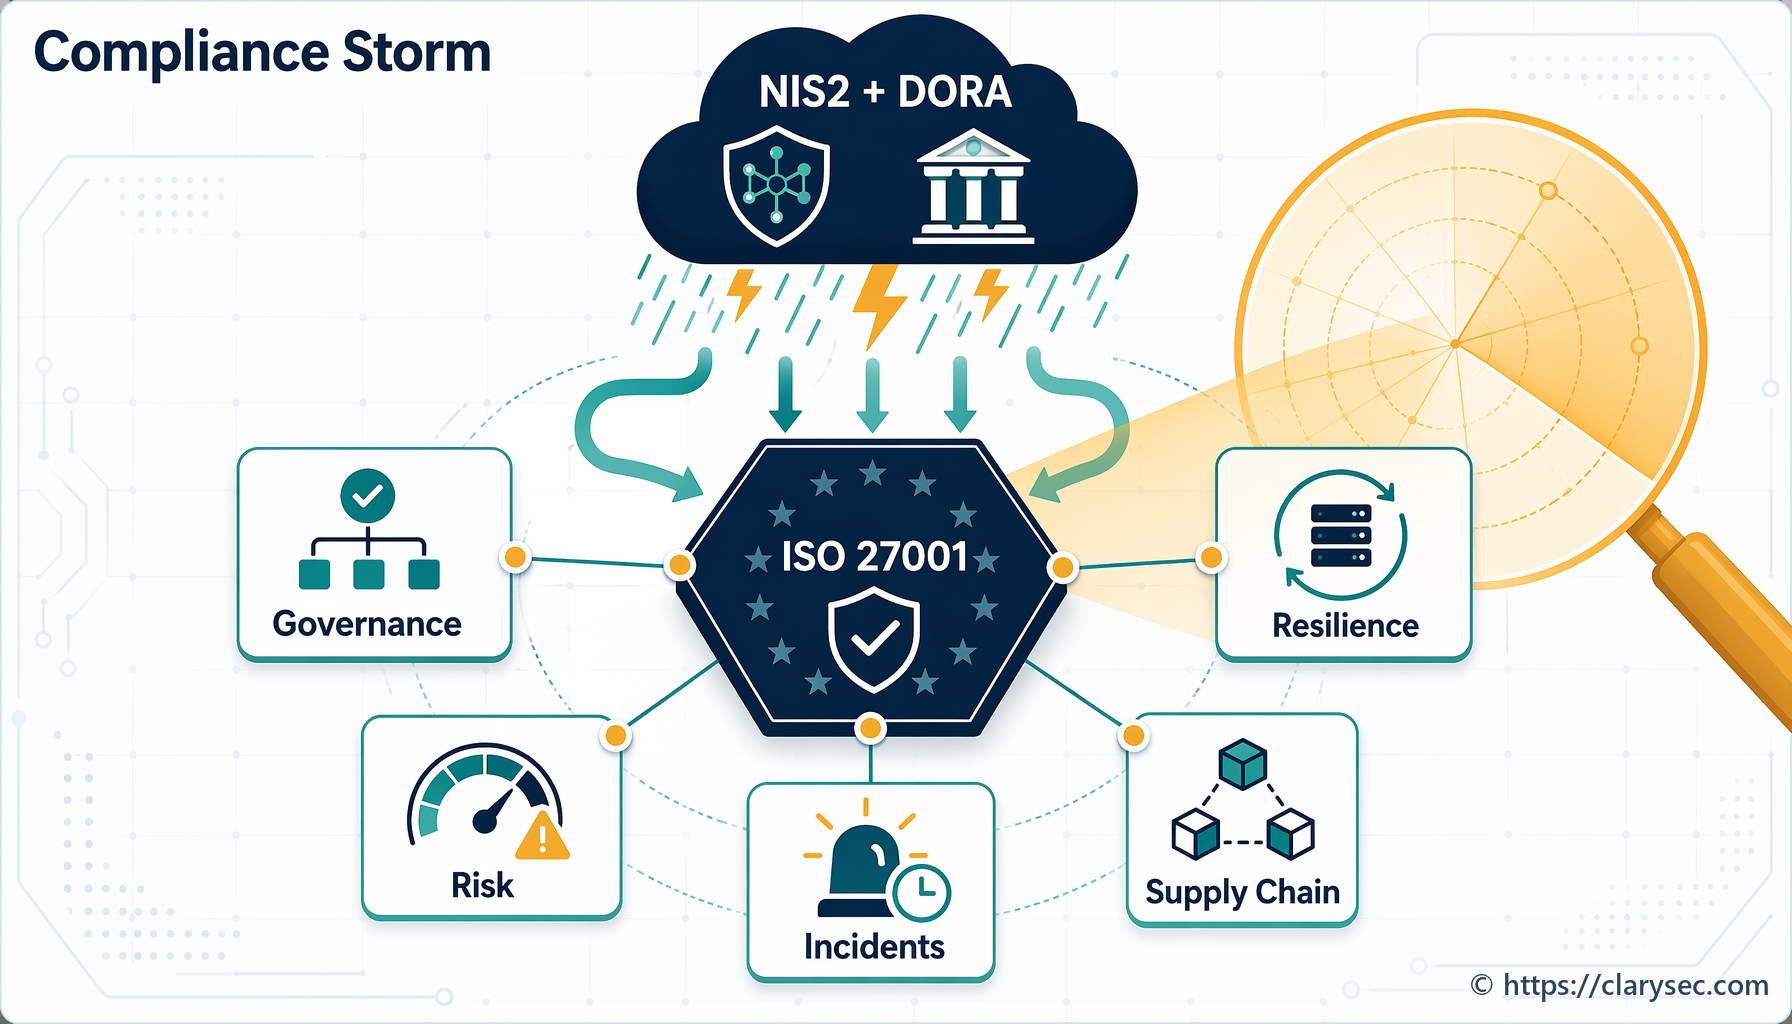
La Directiva NIS2 y el Reglamento DORA de la UE están transformando el cumplimiento en materia de ciberseguridad. Esta guía desglosa su impacto y ofrece una vía práctica hacia la preparación.
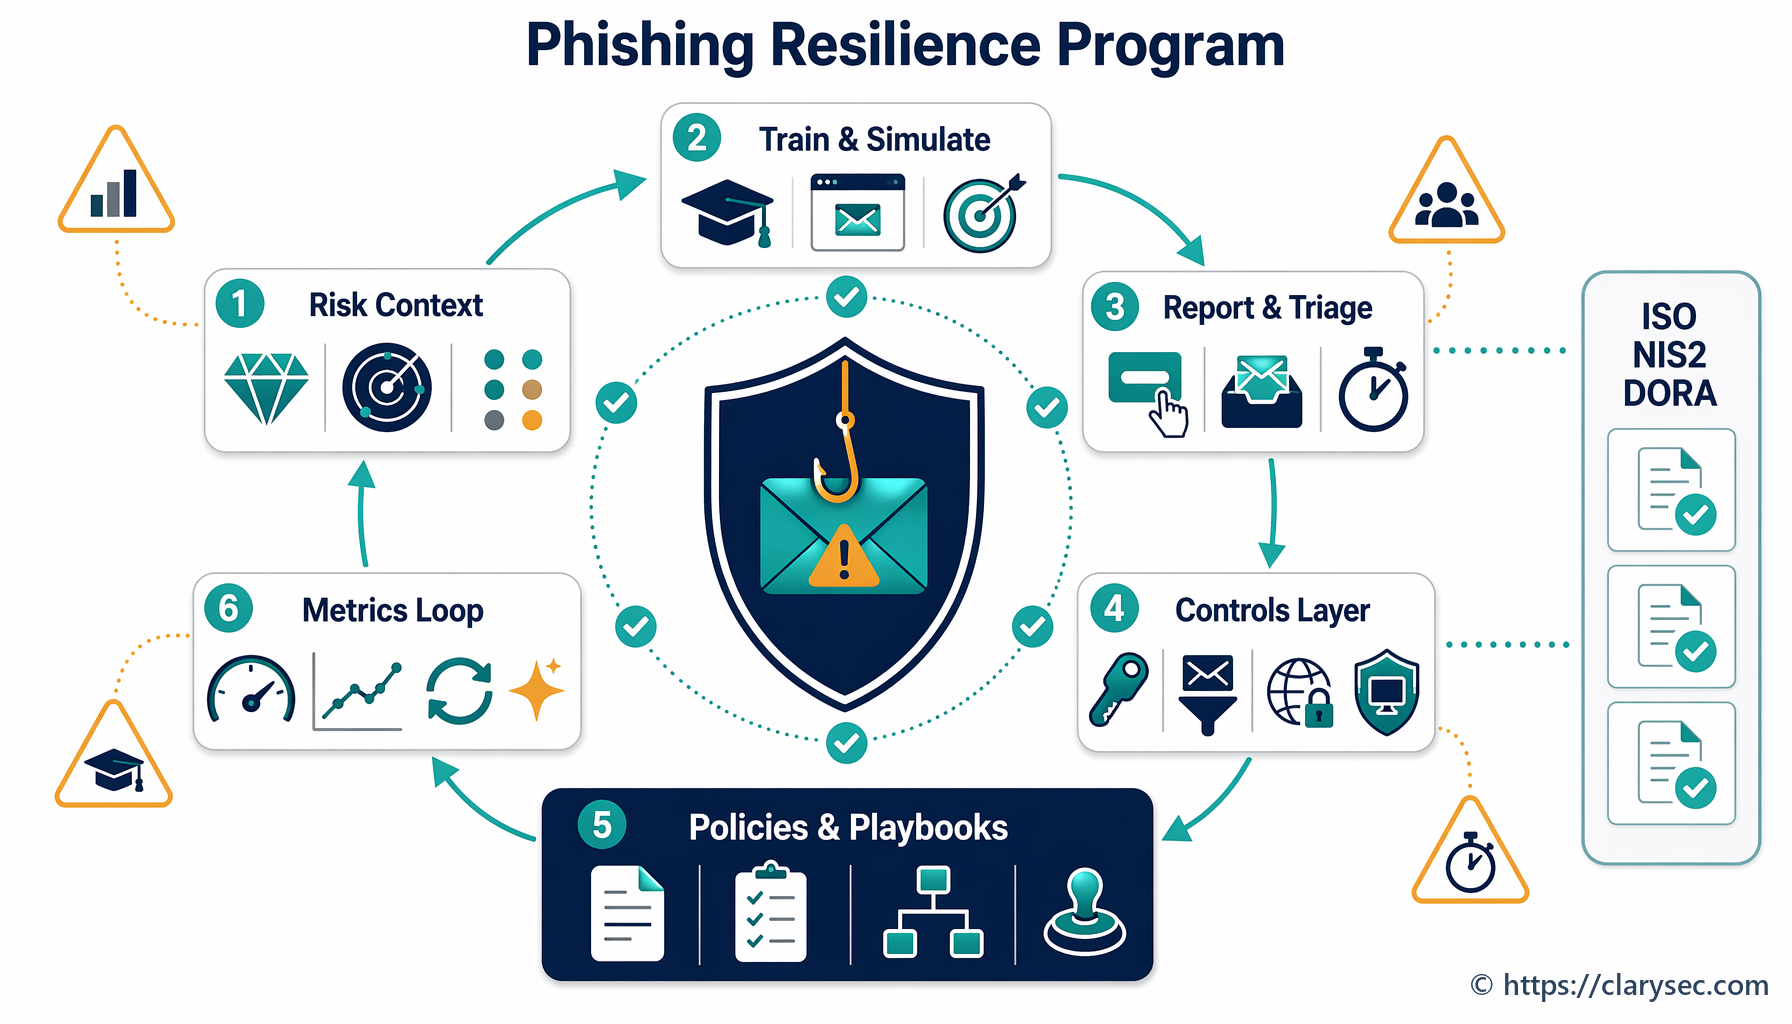
Guía práctica para responsables de seguridad de la información y responsables de pymes sobre cómo crear un programa sólido de resiliencia frente al phishing alineado con los requisitos de ISO 27001:2022, NIS2 y DORA.
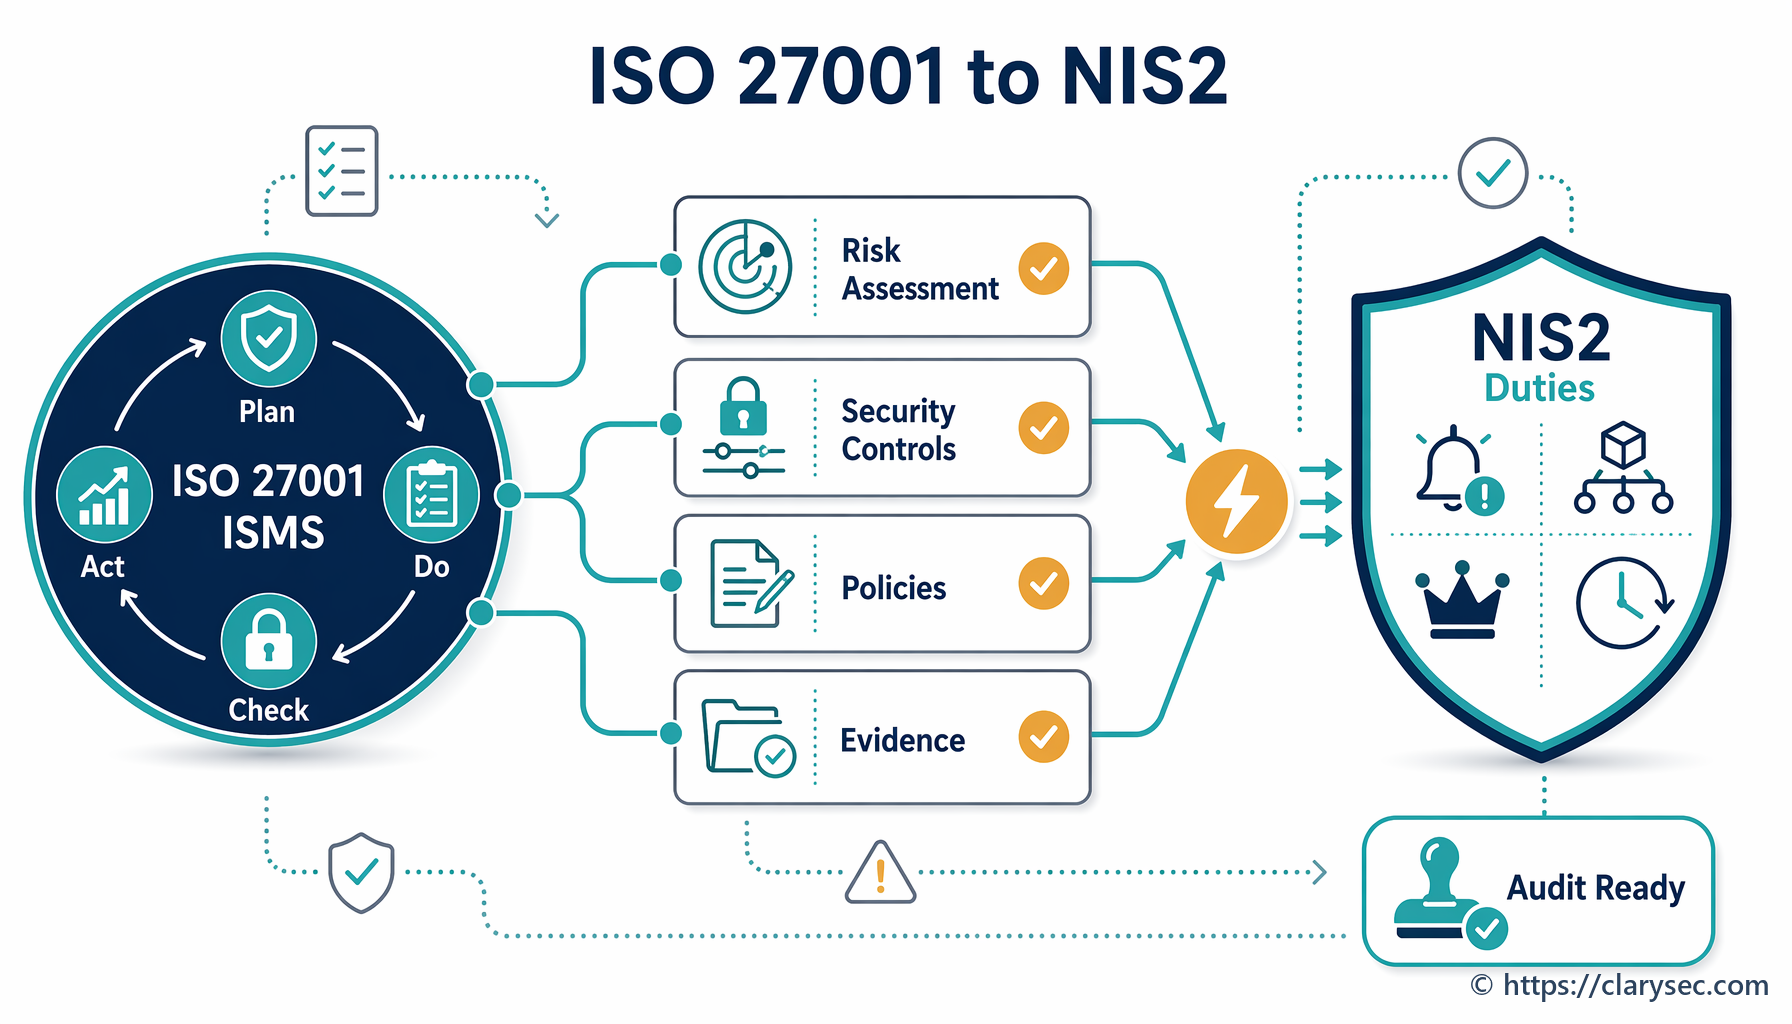
Descubra cómo la implantación de un SGSI conforme con ISO/IEC 27001:2022 proporciona un marco sólido para abordar directamente los requisitos esenciales de ciberseguridad de la Directiva NIS2.