#Gestión De Activos
Articles tagged with "Gestión De Activos"
17 articles
Los registros DNS huérfanos no son solo un problema de higiene en la nube. Evidencian si la propiedad de los activos, el control de cambios, la gestión de vulnerabilidades, la gobernanza de proveedores y la respuesta a incidentes funcionan realmente.
Las API en la sombra, los tokens débiles, la ausencia de límites de tasa y los registros inconsistentes ya son fallos de gobernanza. Esta guía de referencia muestra a los CISO cómo construir evidencias de seguridad de API para auditorías alineadas con ISO/IEC 27001:2022, NIS2, DORA, RGPD de la UE, NIST CSF 2.0 y COBIT.
Una guía unificada para CISO sobre la gestión de la postura de seguridad de los datos en 2026, que muestra cómo el descubrimiento de datos sensibles, la exposición de accesos y el riesgo de datos en la nube se convierten en evidencias reutilizables para ISO/IEC 27001:2022, NIS2, DORA y RGPD de la UE.
La reducción de la validez de los certificados TLS públicos convierte la renovación en un reto recurrente de gobierno, resiliencia y evidencias de auditoría. Esta guía muestra cómo gestionar los certificados como activos de seguridad gobernados bajo ISO/IEC 27001:2022, NIS2, DORA y el artículo 32 del RGPD de la UE.
Una hoja de ruta práctica para crear un expediente de seguridad del producto CRA utilizando ISO/IEC 27001:2022, gobernanza de SBOM, divulgación coordinada de vulnerabilidades, evidencias de proveedores y supervisión posterior a la comercialización.
Aprenda a convertir los derechos de los interesados del GDPR en flujos de trabajo de DSAR, supresión y limitación preparados para auditoría utilizando ISO/IEC 27001:2022, las políticas de Clarysec, Zenith Blueprint y Zenith Controls.
Guía práctica para CISO sobre el uso de la clasificación de datos y el etiquetado de la información como capa de evidencias para ISO/IEC 27001:2022, GDPR Article 32, NIS2 Article 21 y la gestión del riesgo TIC de DORA.
Guía práctica basada en escenarios para CISO y equipos de infraestructuras críticas que implantan seguridad OT conforme a NIS2 mediante el mapeo de ISO/IEC 27001:2022, ISO/IEC 27002:2022, IEC 62443, NIST CSF, RGPD de la UE, DORA y prácticas de evidencias de Clarysec.
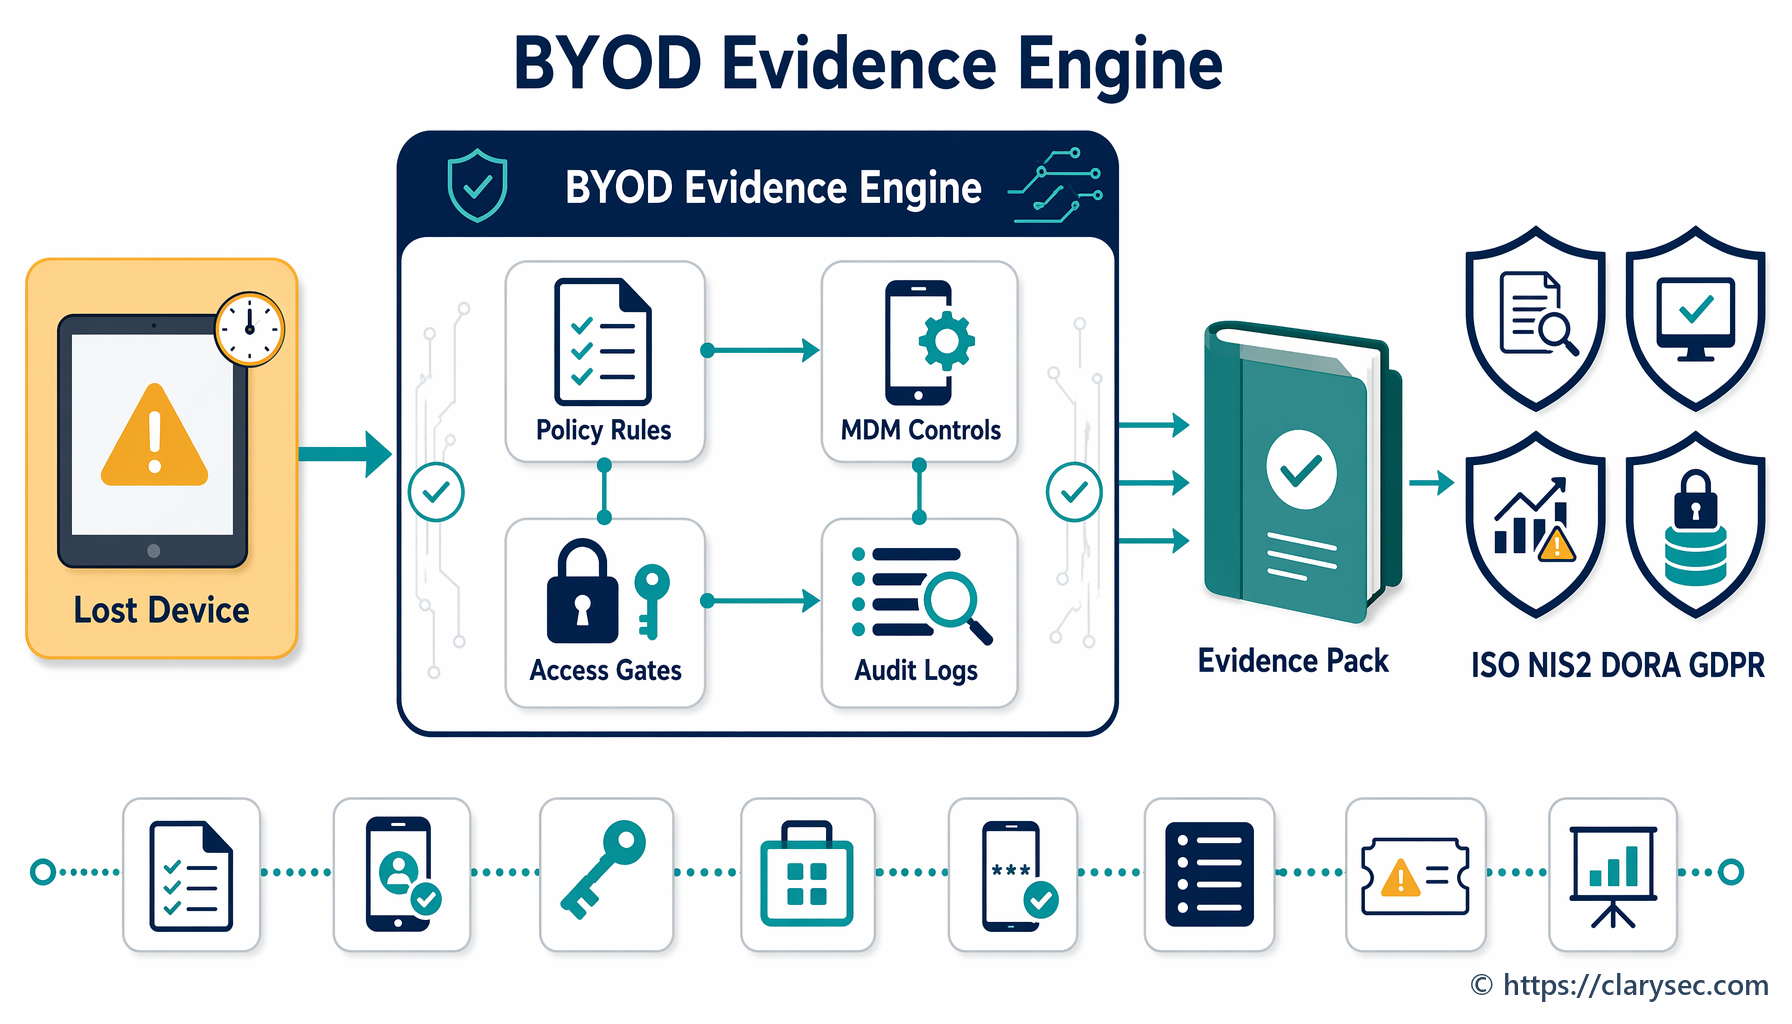
El acceso móvil y BYOD ya es una cuestión de cumplimiento a nivel del consejo de administración. Aprenda a convertir teléfonos y tabletas no gestionados en evidencias auditables para ISO 27001, NIS2, DORA y GDPR.