#Gestión De Proveedores
Articles tagged with "Gestión De Proveedores"
96 articles
Guía práctica de Clarysec para implantar un intercambio de inteligencia de ciberamenazas gobernado por ISO 27001 que respalde DORA Article 45, la cooperación NIS2, la divulgación segura conforme a GDPR, la participación en ISAC y evidencias listas para auditoría en 2026.
Guía unificada de 2026 para convertir las EIPD en evidencias de gobernanza preparadas para auditoría en materia de responsabilidad proactiva del RGPD de la UE, ISO/IEC 27001:2022, medidas de ciberseguridad de NIS2, cambios TIC de DORA y riesgo de proveedores.
Una hoja de ruta práctica para crear un expediente de seguridad del producto CRA utilizando ISO/IEC 27001:2022, gobernanza de SBOM, divulgación coordinada de vulnerabilidades, evidencias de proveedores y supervisión posterior a la comercialización.
Aprenda a convertir los derechos de los interesados del GDPR en flujos de trabajo de DSAR, supresión y limitación preparados para auditoría utilizando ISO/IEC 27001:2022, las políticas de Clarysec, Zenith Blueprint y Zenith Controls.
Guía práctica para CISO, responsables de cumplimiento, auditores y responsables de negocio sobre cómo convertir la inteligencia sobre amenazas en decisiones de riesgo ISO 27001, evidencia de higiene cibernética NIS2, evidencia de riesgo de las TIC DORA y registros de auditoría defendibles.
Guía práctica para CISO sobre la preparación de la notificación de vulnerabilidades del Reglamento de Ciberresiliencia de la UE en 2026 mediante la integración de ISO 27001:2022, CVD, SBOM, NIS2, DORA, GDPR y flujos de evidencias de Clarysec.
Una guía práctica para CISO sobre cómo gobernar regiones en la nube, copias de seguridad, registros, acceso de soporte y subencargados mediante ISO/IEC 27001:2022, el RGPD de la UE, NIS2 y DORA.
La autenticación del correo electrónico ya no es una tarea limitada al DNS. Aprende a convertir DMARC, SPF, DKIM, MTA-STS y TLS-RPT en evidencias gobernadas y preparadas para auditoría para ISO/IEC 27001:2022, NIS2, DORA, GDPR y NIST CSF 2.0.
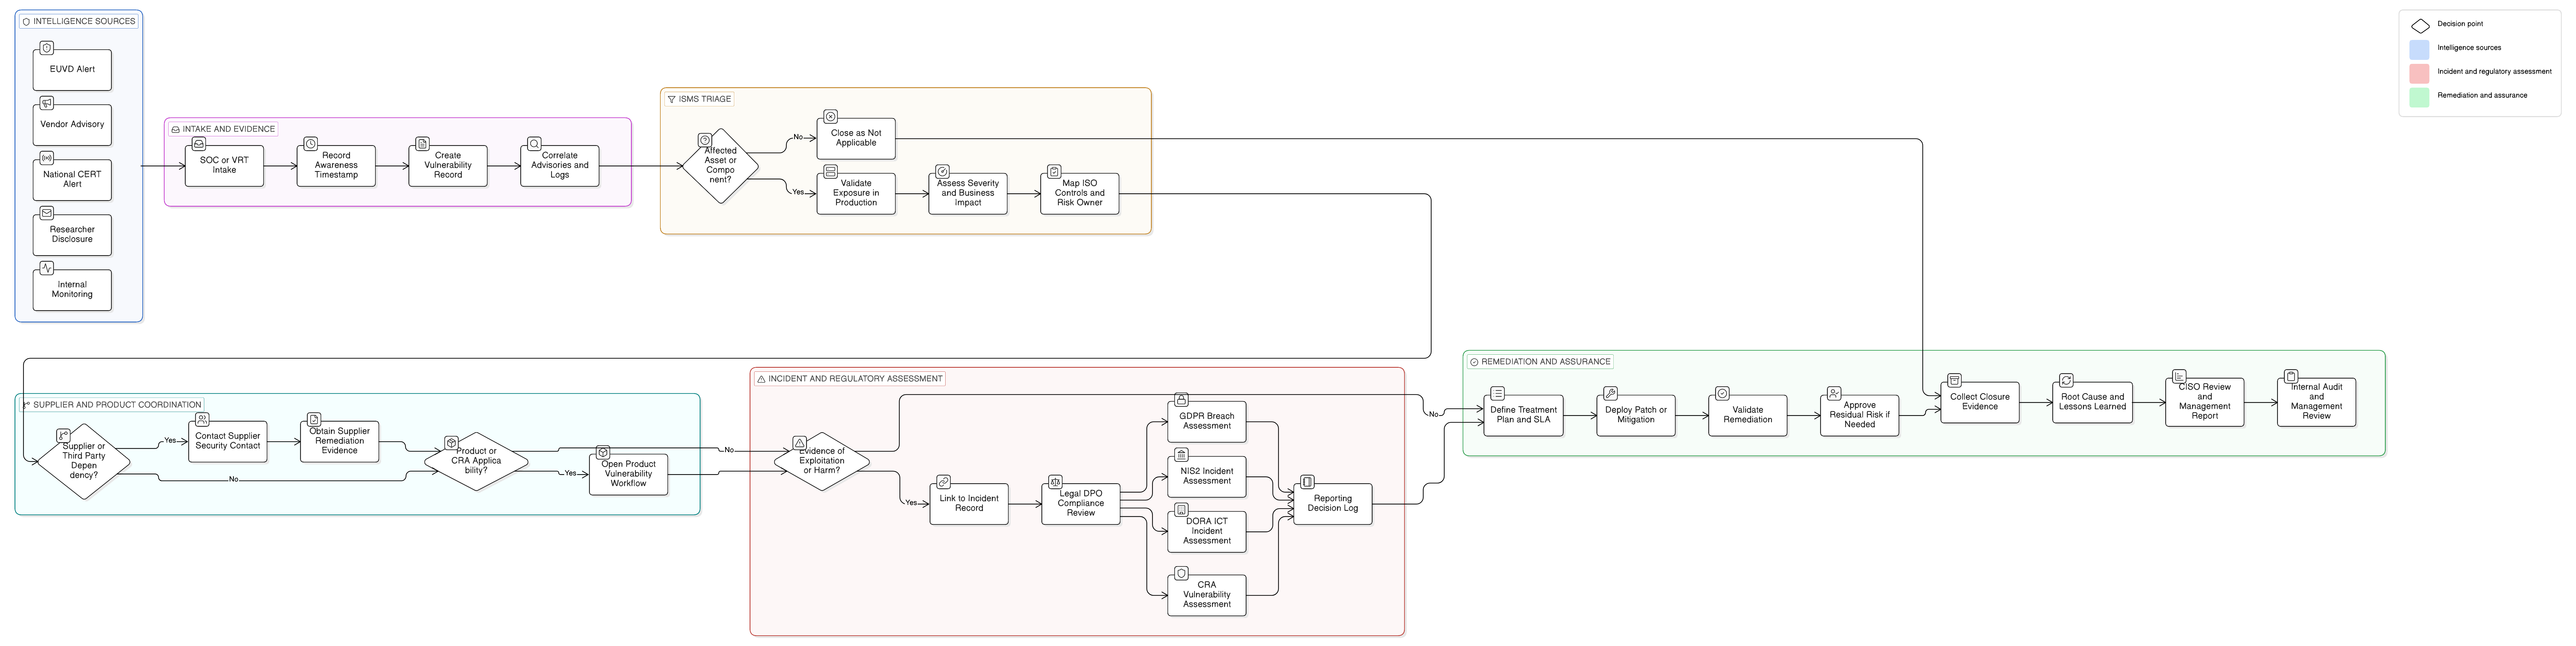
La EUVD de ENISA cambiará la forma en que las organizaciones de la UE consumen inteligencia de vulnerabilidades, gestionan la divulgación coordinada de vulnerabilidades, coordinan proveedores y documentan decisiones de notificación conforme a NIS2, DORA, GDPR y CRA. Esta guía muestra cómo ISO/IEC 27001:2022, las políticas de Clarysec, Zenith Blueprint y Zenith Controls convierten las alertas de vulnerabilidades en un modelo operativo auditable.