#Registro Y Monitorización
Articles tagged with "Registro Y Monitorización"
18 articles
Las API en la sombra, los tokens débiles, la ausencia de límites de tasa y los registros inconsistentes ya son fallos de gobernanza. Esta guía de referencia muestra a los CISO cómo construir evidencias de seguridad de API para auditorías alineadas con ISO/IEC 27001:2022, NIS2, DORA, RGPD de la UE, NIST CSF 2.0 y COBIT.
Los registros de seguridad son esenciales para la respuesta a incidentes, pero suelen contener información de identificación personal (PII). Esta guía operativa muestra cómo gobernar los registros en GDPR, ISO 27701, NIS2 y DORA.
Guía práctica para CISO sobre cómo construir una matriz de responsabilidad compartida en la nube que demuestre quién es responsable de cada control, qué evidencias se requieren y cómo se gobiernan los proveedores de servicios en la nube y los subencargados en ISO/IEC 27001:2022, NIS2, DORA y GDPR.
Guía práctica de Clarysec para implantar un intercambio de inteligencia de ciberamenazas gobernado por ISO 27001 que respalde DORA Article 45, la cooperación NIS2, la divulgación segura conforme a GDPR, la participación en ISAC y evidencias listas para auditoría en 2026.
Guía práctica basada en escenarios para la gestión segura de cambios con ISO/IEC 27001:2022, las políticas de Clarysec, Zenith Blueprint y Zenith Controls, orientada a respaldar NIS2, DORA, GDPR, NIST CSF 2.0 y evidencias de auditoría en 2026.
Una guía práctica para CISO sobre cómo construir un único modelo de evidencias de control de acceso para ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST y COBIT.
Guía práctica para CISO sobre cómo mapear la notificación de incidentes graves relacionados con las TIC conforme a DORA con los controles del Anexo A de ISO/IEC 27001:2022, evidencias de auditoría, cláusulas de políticas y herramientas de implantación de Clarysec.
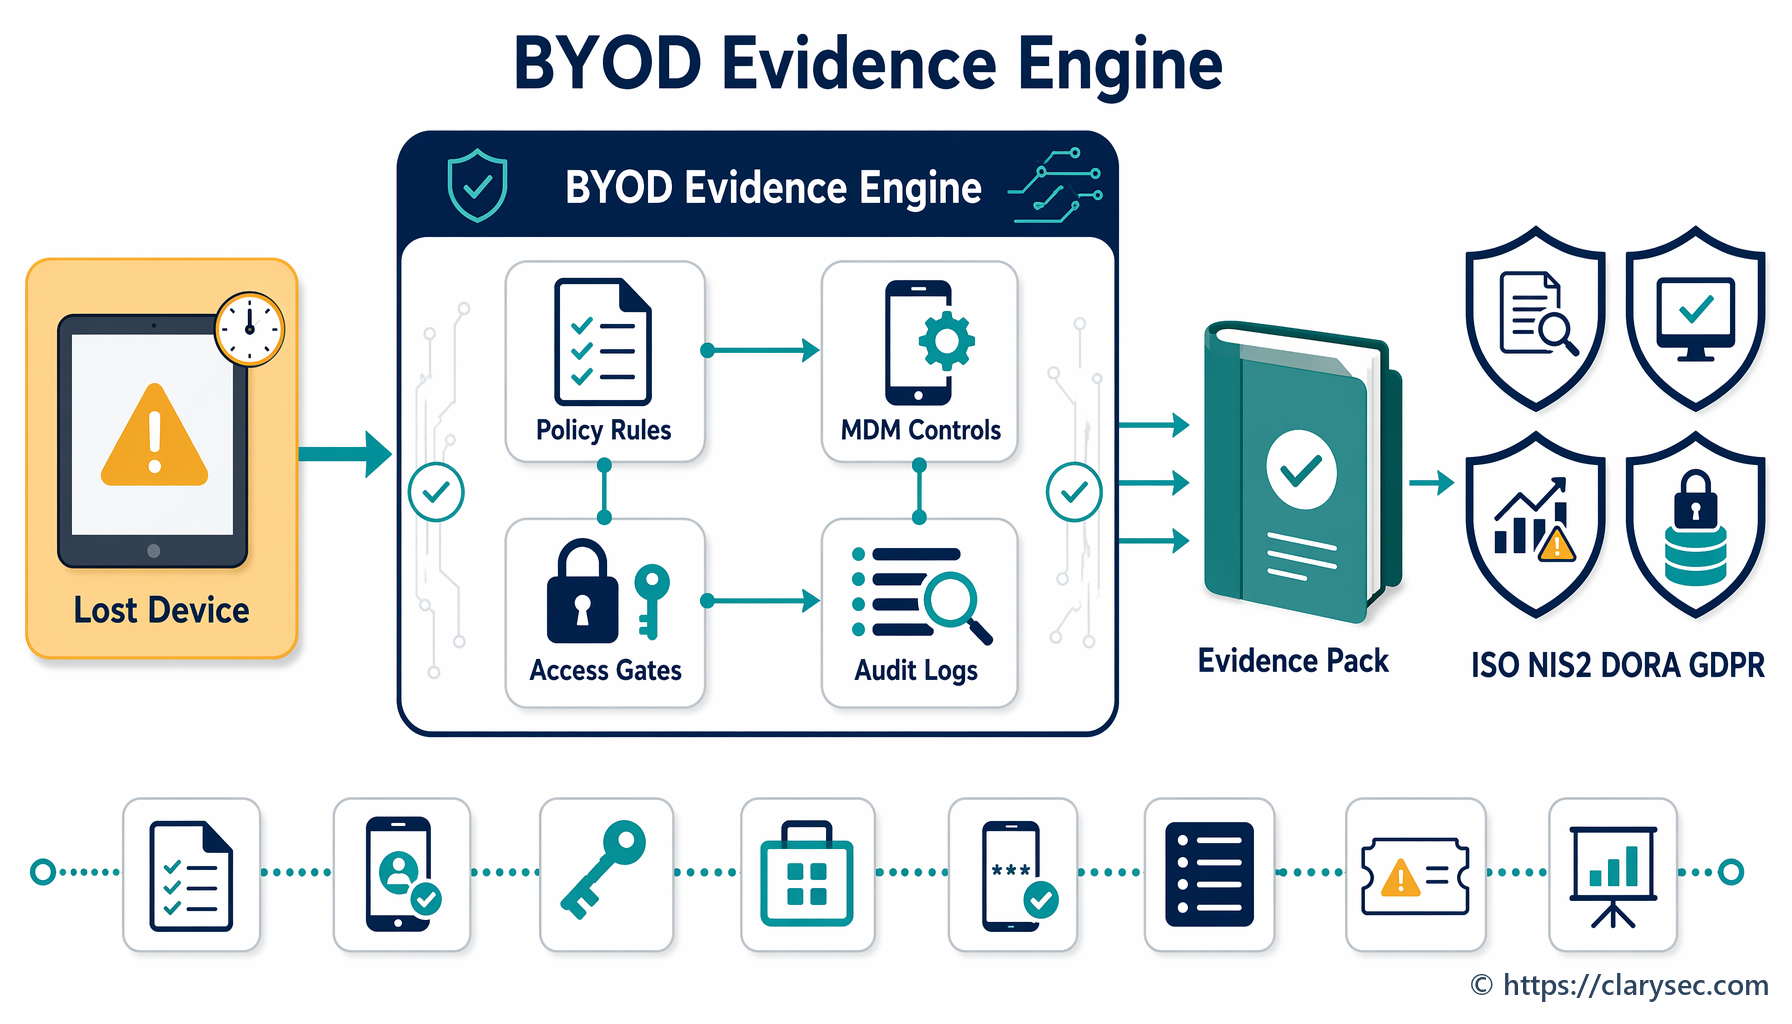
El acceso móvil y BYOD ya es una cuestión de cumplimiento a nivel del consejo de administración. Aprenda a convertir teléfonos y tabletas no gestionados en evidencias auditables para ISO 27001, NIS2, DORA y GDPR.
Guía práctica para construir un modelo unificado de clasificación de severidad de incidentes que vincule los incidentes graves de TIC de DORA, los incidentes significativos de NIS2 y el riesgo de brecha de seguridad conforme a GDPR con evidencias de ISO/IEC 27001:2022.