
PAM y cuentas break-glass para ISO 27001 en 2026
Guía práctica para 2026 sobre la gobernanza de la gestión de accesos privilegiados y las cuentas break-glass mediante ISO/IEC 27001:2022, políticas de Clarysec, Zenith Blueprint y Zenith Controls.
Articles tagged with "Registro Y Supervisión"
Guía práctica para 2026 sobre la gobernanza de la gestión de accesos privilegiados y las cuentas break-glass mediante ISO/IEC 27001:2022, políticas de Clarysec, Zenith Blueprint y Zenith Controls.

La reducción de la validez de los certificados TLS públicos convierte la renovación en un reto recurrente de gobierno, resiliencia y evidencias de auditoría. Esta guía muestra cómo gestionar los certificados como activos de seguridad gobernados bajo ISO/IEC 27001:2022, NIS2, DORA y el artículo 32 del RGPD de la UE.

Una guía práctica para CISO, responsables de cumplimiento y responsables de negocio que necesitan evidencias ISO 27001 defendibles para la responsabilidad de la dirección bajo NIS2, la gobernanza de DORA, la supervisión de proveedores y la seguridad del tratamiento conforme al artículo 32 de GDPR.

Guía práctica para CISO y equipos de cumplimiento sobre cómo gobernar la transferencia segura de archivos, mapear los controles de ISO/IEC 27001:2022 con GDPR, NIS2 y DORA, y generar evidencias listas para auditoría.

Guía basada en escenarios para implantar una gobernanza del acceso a datos personales preparada para auditorías en ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 y COBIT 2019 mediante políticas, registros, matrices de correspondencia y flujos prácticos de revisión de Clarysec.

Guía práctica para convertir la arquitectura Zero Trust de NIST SP 800-207 en evidencias listas para auditoría para ISO/IEC 27001:2022, NIS2, DORA, el RGPD de la UE y revisiones de seguridad de clientes.
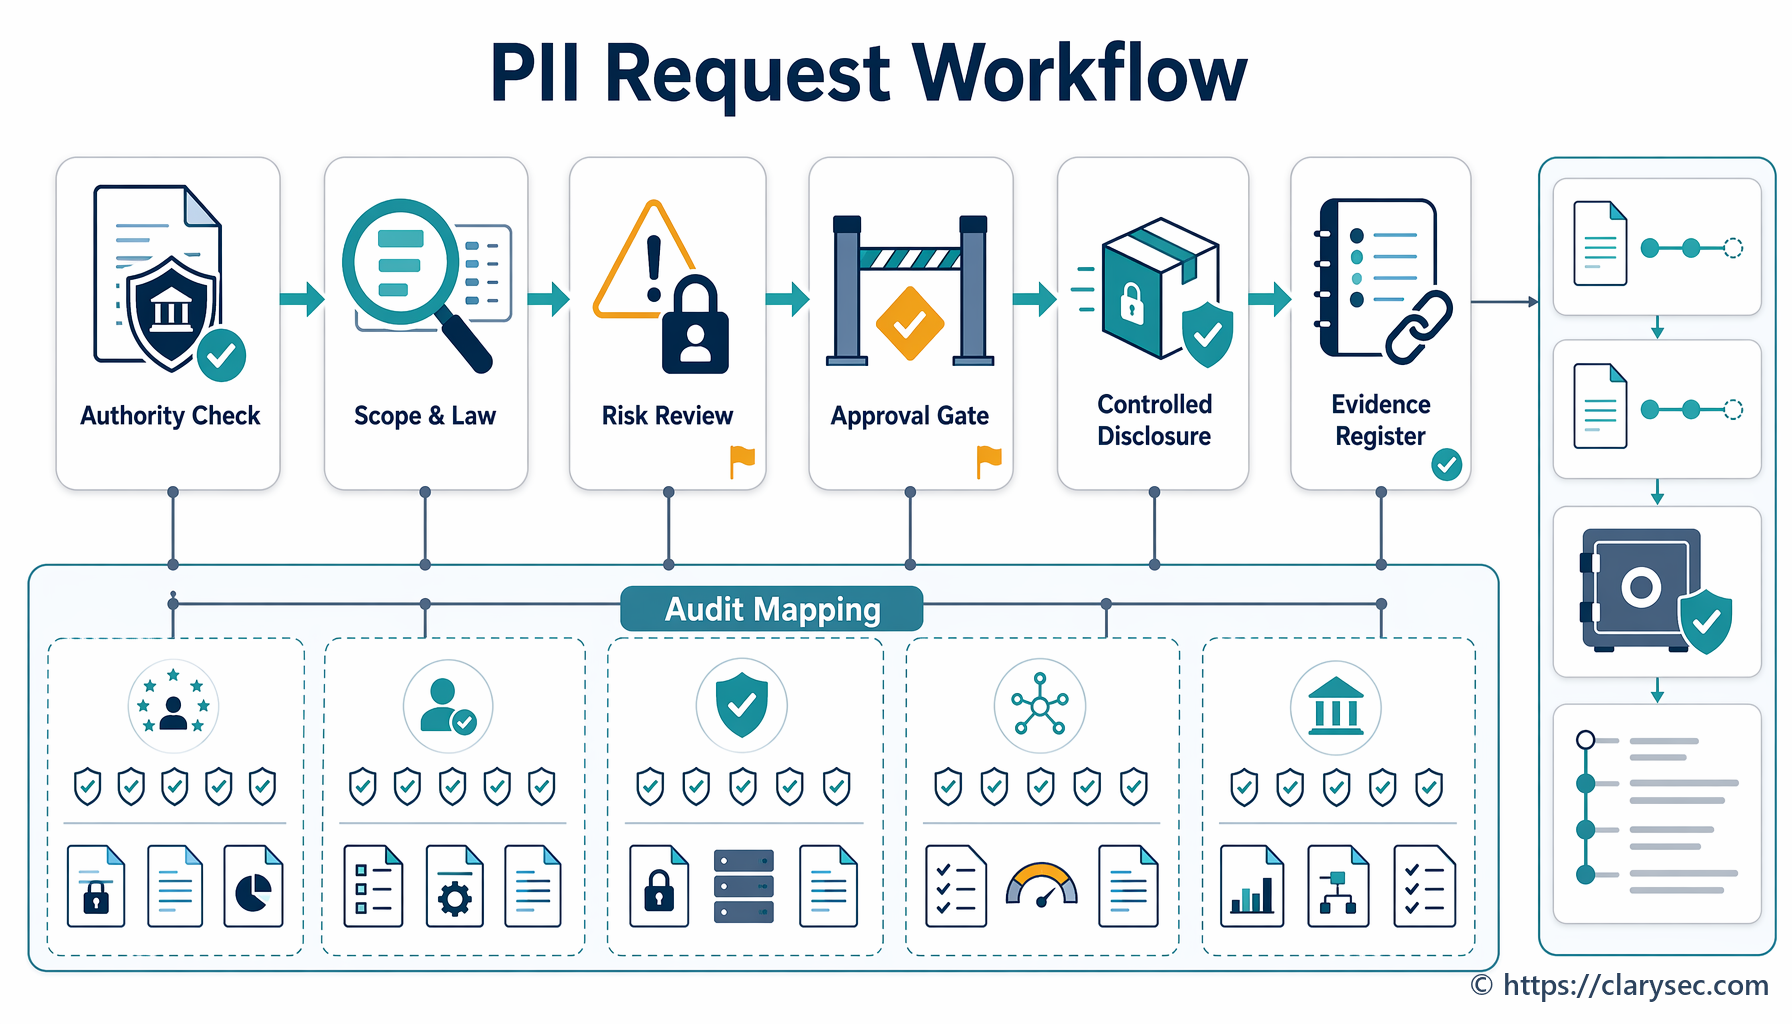
Un modelo práctico de gobernanza para validar, aprobar, minimizar, comunicar de forma segura, registrar y evidenciar solicitudes de comunicación de datos personales procedentes de fuerzas y cuerpos de seguridad y autoridades reguladoras con arreglo al RGPD de la UE, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 y los kits de políticas de Clarysec.

Guía práctica para prepararse frente al Reglamento de Cibersolidaridad de la UE utilizando evidencias de ISO/IEC 27001:2022, políticas de Clarysec, gobernanza de proveedores, respuesta a incidentes, registro de eventos, continuidad y mapeo de cumplimiento cruzado para NIS2, DORA, RGPD de la UE, NIST CSF 2.0 y COBIT 2019.

Una hoja de ruta práctica para crear un expediente de seguridad del producto CRA utilizando ISO/IEC 27001:2022, gobernanza de SBOM, divulgación coordinada de vulnerabilidades, evidencias de proveedores y supervisión posterior a la comercialización.