#Registro Y Supervisión
Articles tagged with "Registro Y Supervisión"
43 articles
Guía práctica para CISO sobre la supervisión continua del cumplimiento de NIS2 y DORA mediante ISO/IEC 27001:2022, responsabilidad sobre los controles, KPI, KRI, cadencia de evidencias, mapeo de políticas y evidencia preparada para auditoría.
Guía práctica para CISO sobre la divulgación coordinada de vulnerabilidades conforme a NIS2, DORA, GDPR de la UE e ISO/IEC 27001:2022, con redacción de políticas, flujo de recepción, escalado a proveedores, evidencias de auditoría y mapeo de controles.
Guía práctica para construir medidas técnicas y organizativas del artículo 32 del RGPD de la UE preparadas para auditoría mediante ISO 27001:2022, ISO 27005, NIS2, DORA y los kits de Clarysec.
Una hoja de ruta DORA 2026 práctica y preparada para auditoría para entidades financieras que implantan la gestión del riesgo TIC, la supervisión de terceros, la notificación de incidentes, las pruebas de resiliencia operativa y TLPT mediante las políticas de Clarysec, Zenith Blueprint y Zenith Controls.
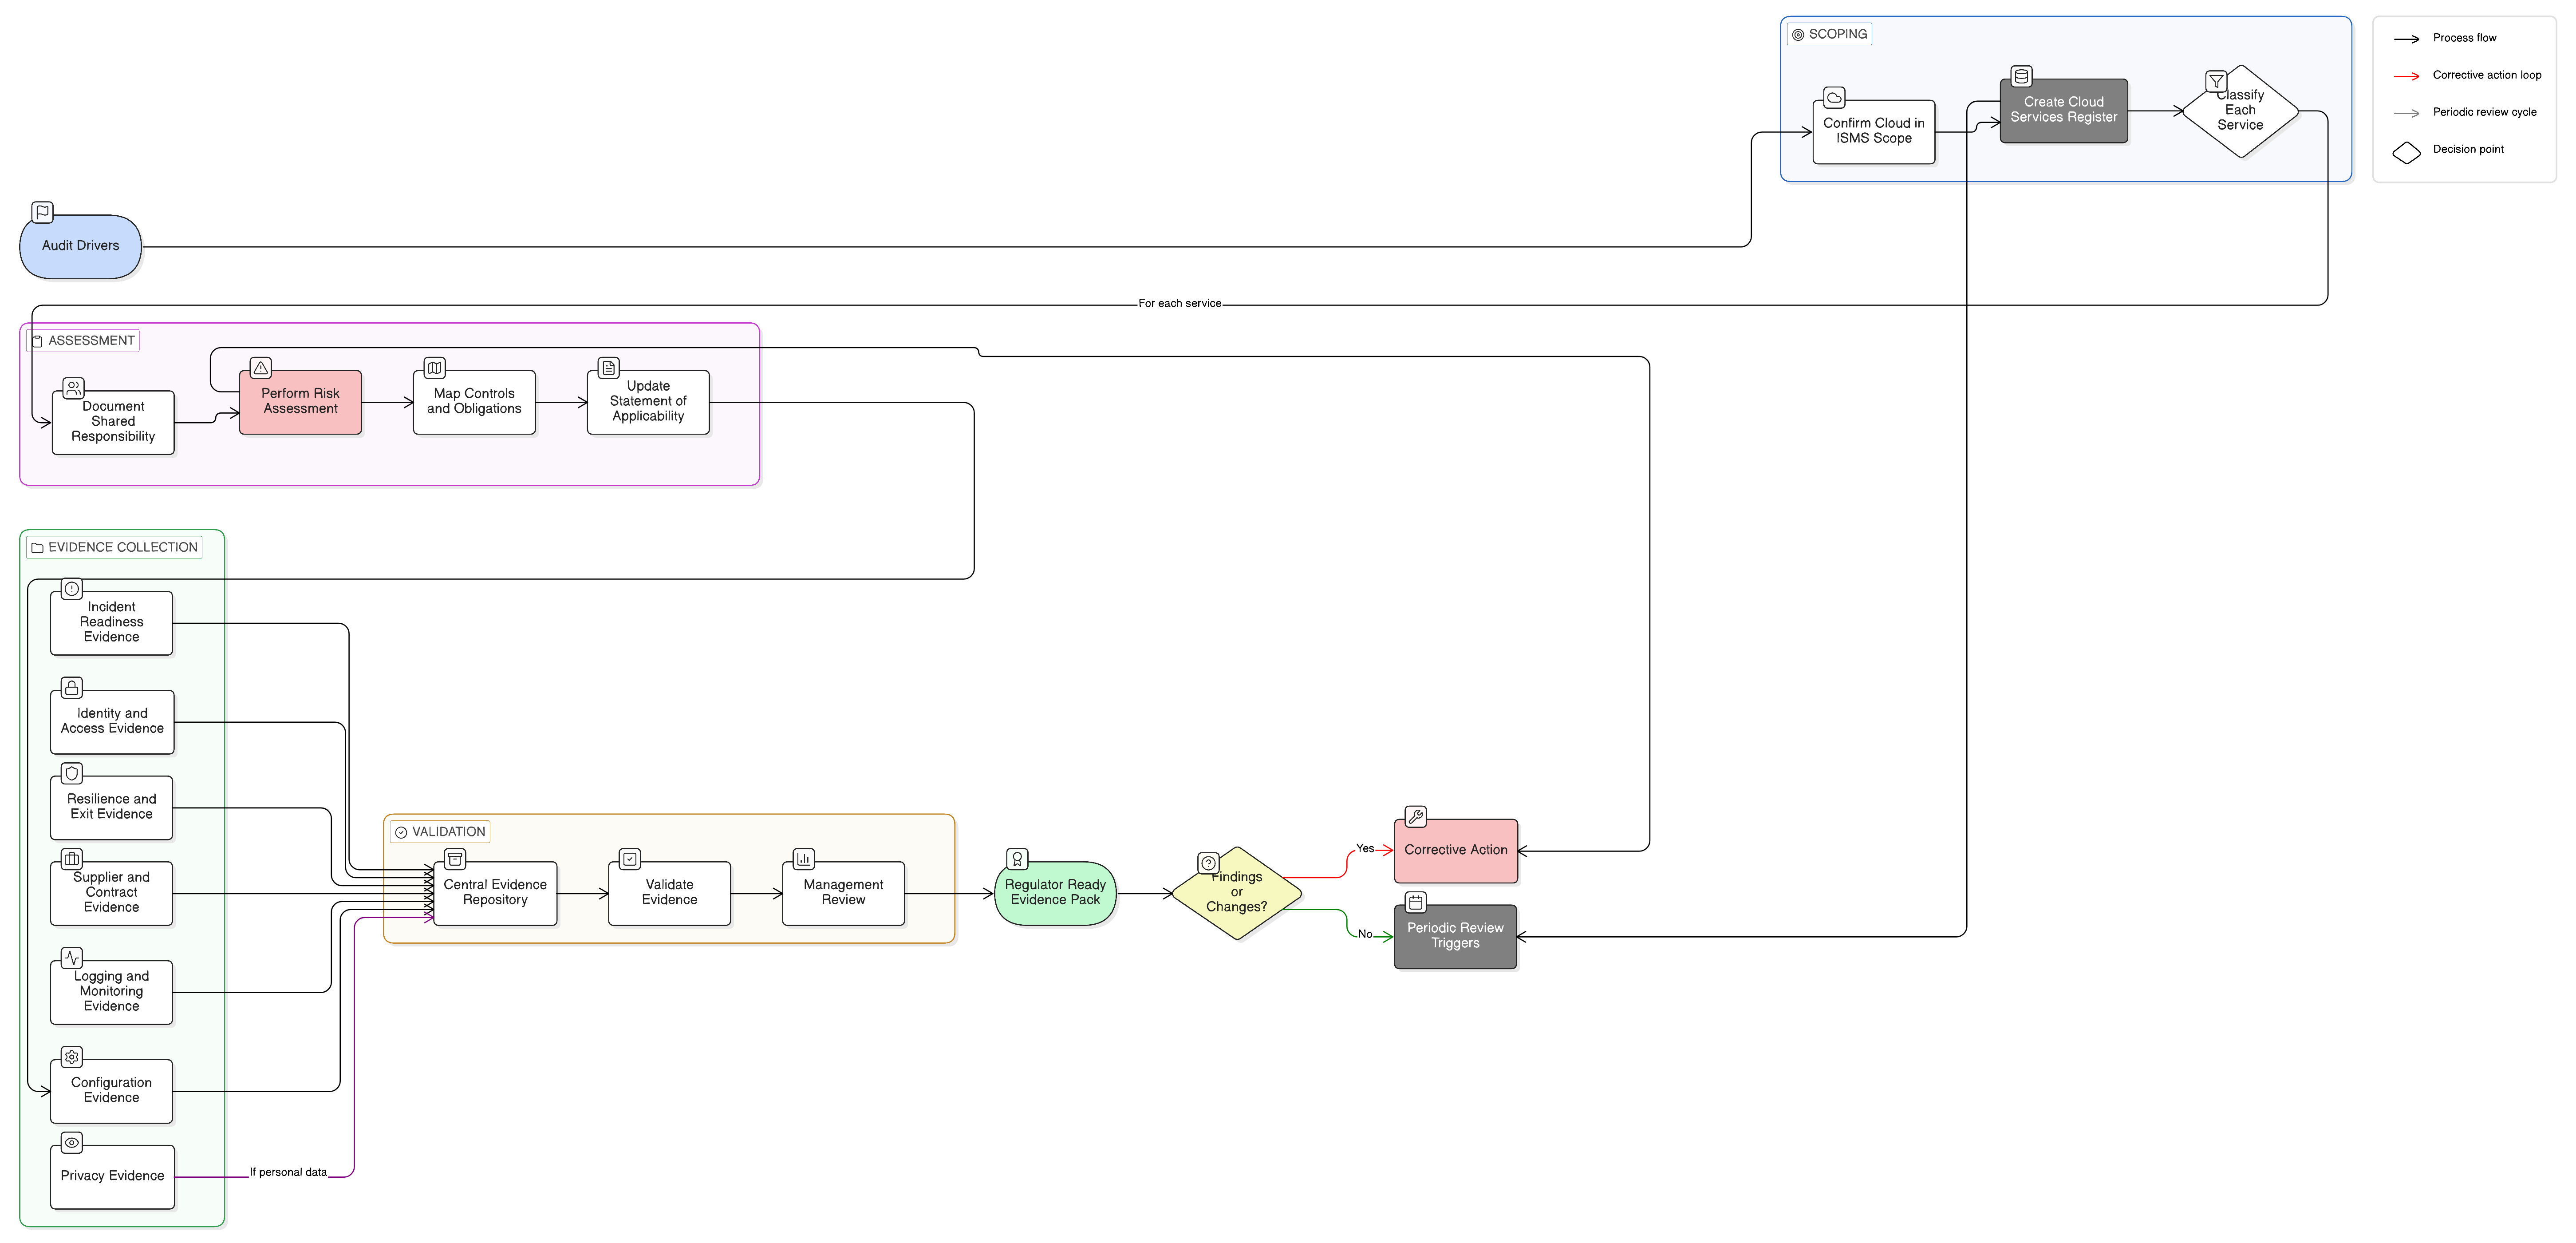
La evidencia de auditoría en la nube falla cuando las organizaciones no pueden demostrar la responsabilidad compartida, la configuración de SaaS, los controles de IaaS, la supervisión de proveedores, el registro de eventos, la resiliencia y la preparación ante incidentes. Esta guía muestra cómo Clarysec estructura evidencia apta para reguladores en ISO 27001:2022, NIS2, DORA y GDPR.
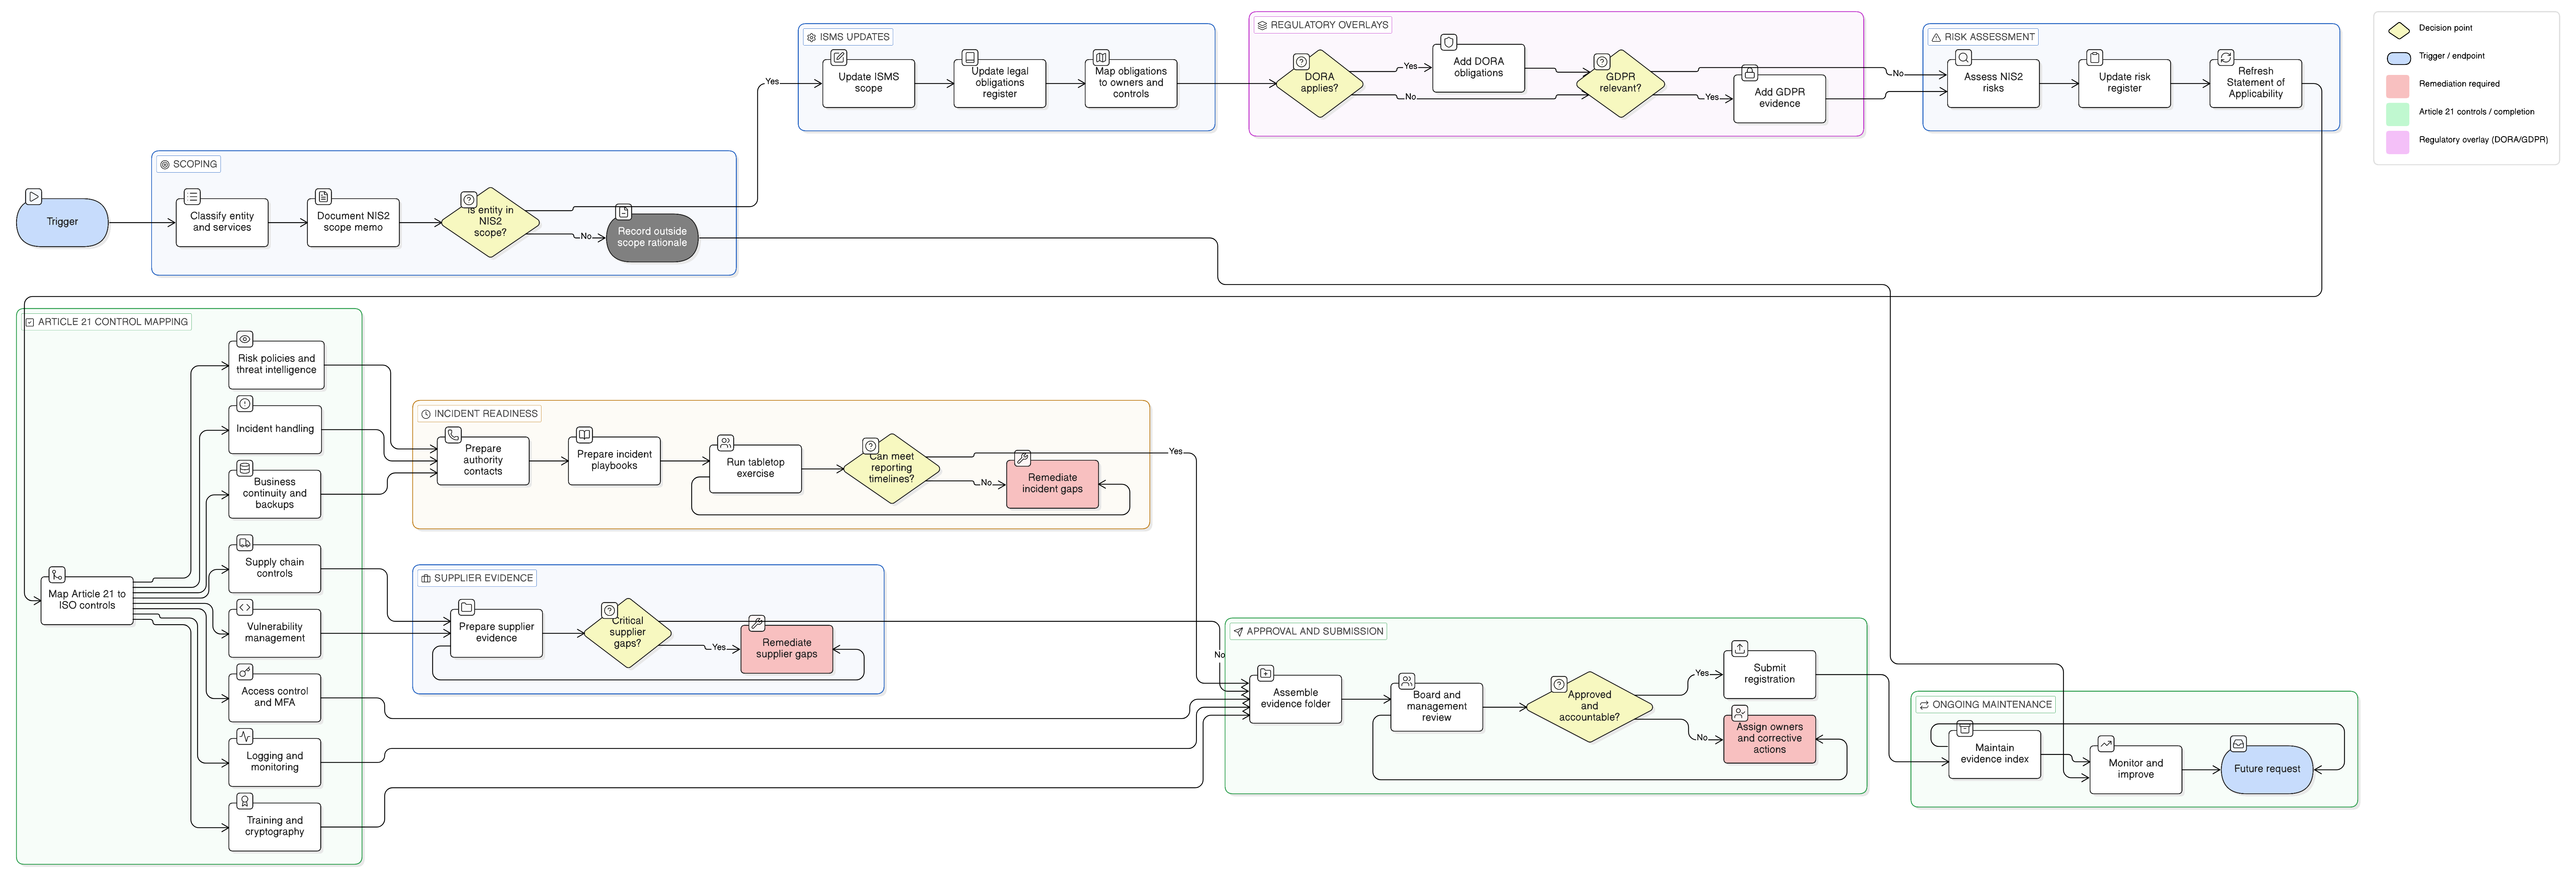
El registro NIS2 no es solo una presentación en un portal. Es el inicio de la visibilidad ante la supervisión. Aprenda a convertir el alcance de ISO 27001:2022, la gestión de riesgos, la respuesta a incidentes, los controles de proveedores, las correspondencias con DORA y el RGPD de la UE, y las evidencias conservadas en un paquete de evidencia NIS2 preparado para el regulador.
Guía práctica para definir, aprobar, supervisar, evidenciar y defender SLA de remediación de vulnerabilidades conforme a las expectativas de auditoría de ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 y COBIT 2019.
Una guía práctica para CISO, responsables de cumplimiento y proveedores de TIC sobre cómo gobernar un programa de pruebas de resiliencia operativa digital de DORA y convertir cada prueba en evidencia de auditoría reutilizable para ISO/IEC 27001:2022.
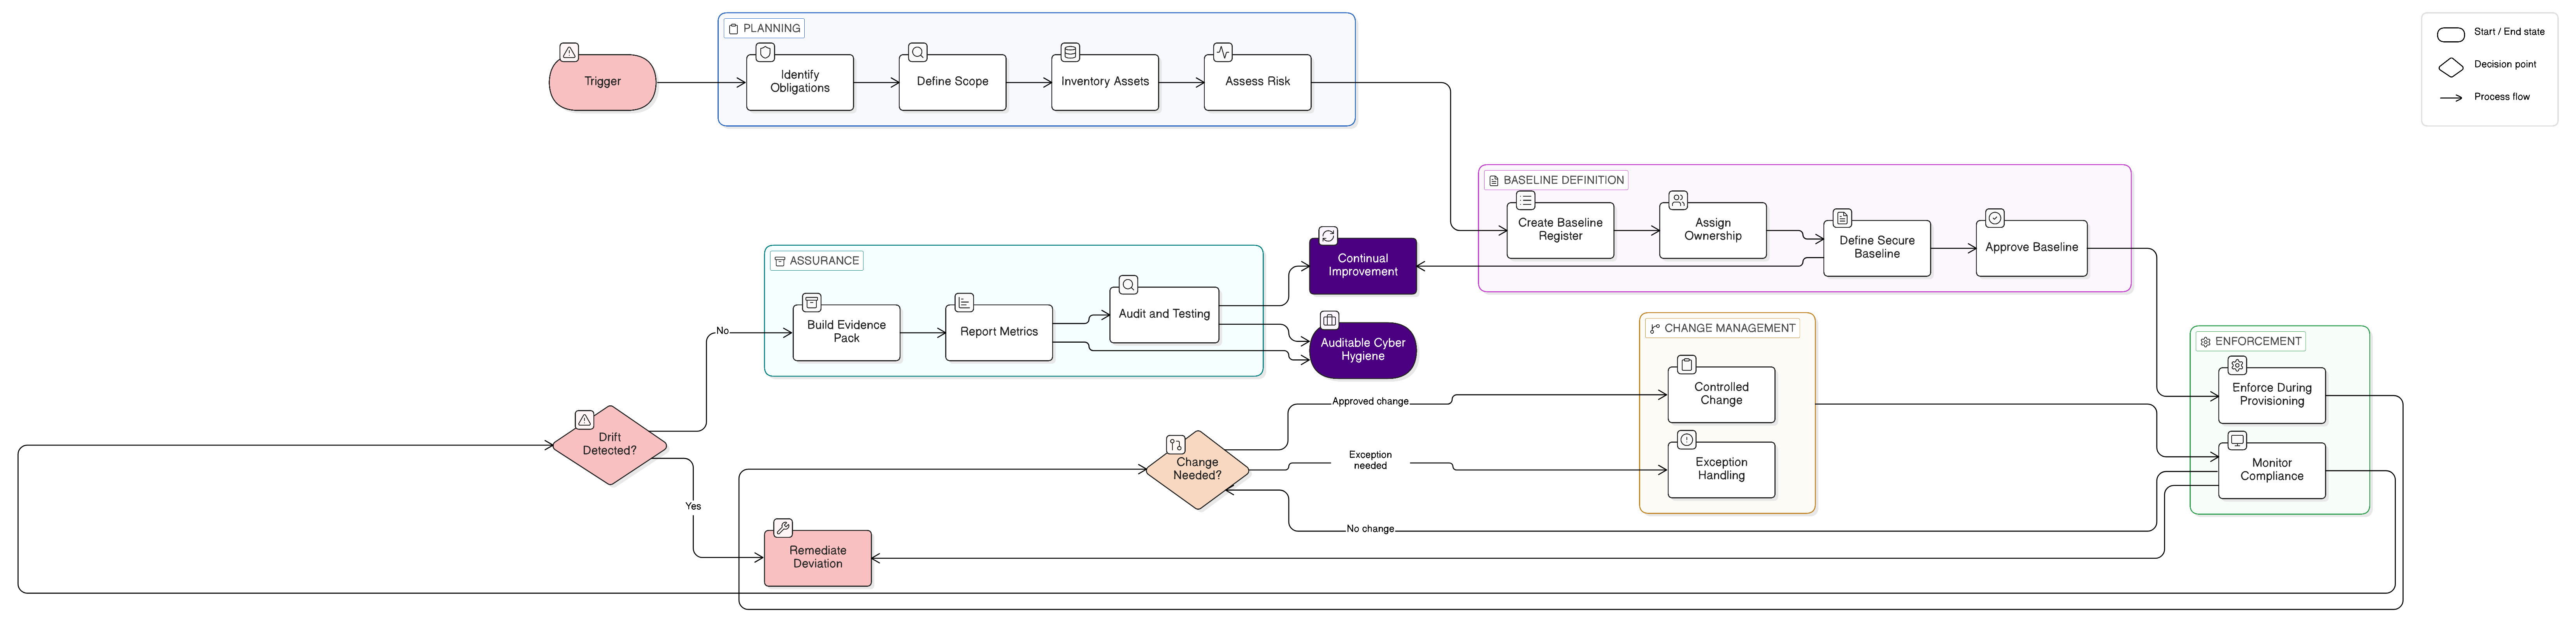
Las configuraciones de referencia seguras ya son un elemento probatorio esencial para ISO/IEC 27001:2022, NIS2, DORA, RGPD de la UE y revisiones de seguridad de clientes. Esta guía principal muestra cómo definir, aplicar, supervisar y evidenciar configuraciones de referencia seguras mediante políticas de Clarysec, Zenith Blueprint y Zenith Controls.