#Seguridad en La Nube
Articles tagged with "Seguridad en La Nube"
33 articles
Guía práctica para CISO sobre cómo construir una matriz de responsabilidad compartida en la nube que demuestre quién es responsable de cada control, qué evidencias se requieren y cómo se gobiernan los proveedores de servicios en la nube y los subencargados en ISO/IEC 27001:2022, NIS2, DORA y GDPR.
Guía basada en escenarios para implantar una gobernanza del acceso a datos personales preparada para auditorías en ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 y COBIT 2019 mediante políticas, registros, matrices de correspondencia y flujos prácticos de revisión de Clarysec.
Guía práctica para convertir la arquitectura Zero Trust de NIST SP 800-207 en evidencias listas para auditoría para ISO/IEC 27001:2022, NIS2, DORA, el RGPD de la UE y revisiones de seguridad de clientes.
Guía unificada de 2026 para convertir las EIPD en evidencias de gobernanza preparadas para auditoría en materia de responsabilidad proactiva del RGPD de la UE, ISO/IEC 27001:2022, medidas de ciberseguridad de NIS2, cambios TIC de DORA y riesgo de proveedores.
Una guía práctica para CISO sobre cómo gobernar regiones en la nube, copias de seguridad, registros, acceso de soporte y subencargados mediante ISO/IEC 27001:2022, el RGPD de la UE, NIS2 y DORA.
Guía práctica para CISO sobre el uso de la clasificación de datos y el etiquetado de la información como capa de evidencias para ISO/IEC 27001:2022, GDPR Article 32, NIS2 Article 21 y la gestión del riesgo TIC de DORA.
Guía práctica basada en escenarios para la gestión segura de cambios con ISO/IEC 27001:2022, las políticas de Clarysec, Zenith Blueprint y Zenith Controls, orientada a respaldar NIS2, DORA, GDPR, NIST CSF 2.0 y evidencias de auditoría en 2026.
Guía práctica para desarrollar estrategias de salida para proveedores terceros de servicios TIC conforme a DORA, respaldadas contractualmente, viables técnicamente, probadas y preparadas para auditoría.
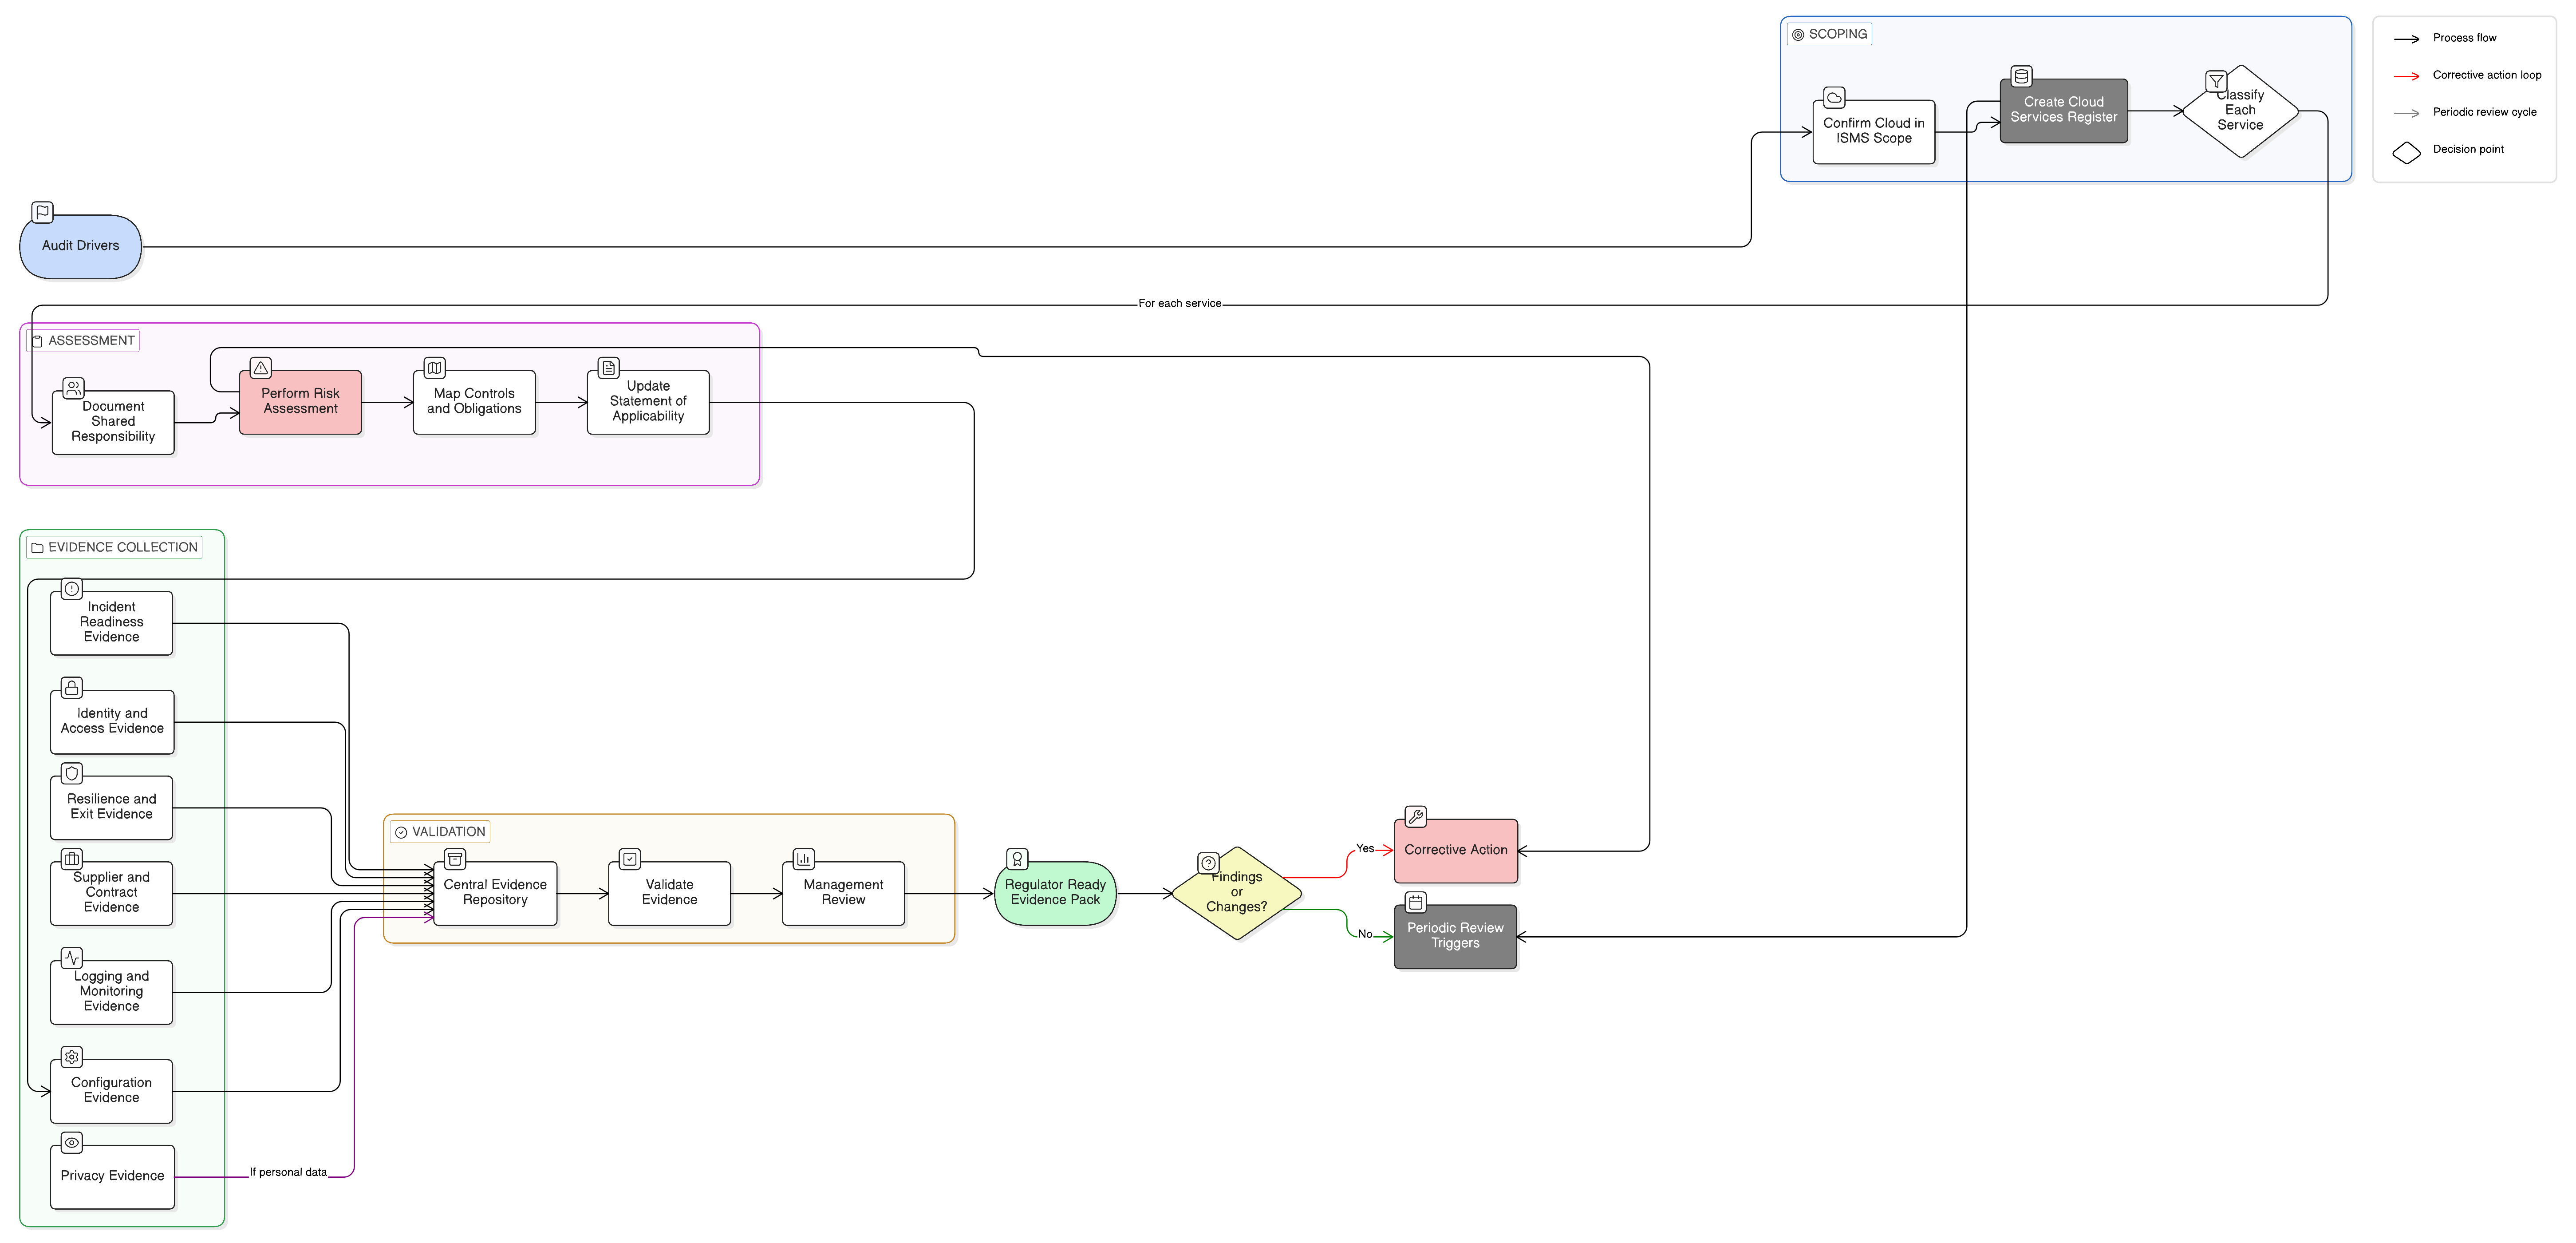
La evidencia de auditoría en la nube falla cuando las organizaciones no pueden demostrar la responsabilidad compartida, la configuración de SaaS, los controles de IaaS, la supervisión de proveedores, el registro de eventos, la resiliencia y la preparación ante incidentes. Esta guía muestra cómo Clarysec estructura evidencia apta para reguladores en ISO 27001:2022, NIS2, DORA y GDPR.