#Seguridad en La Nube
Articles tagged with "Seguridad en La Nube"
28 articles
El gobierno de DNS y de los registradores de dominios ya es una cuestión de resiliencia a nivel del consejo de administración. Esta guía muestra cómo convertir DNSSEC, el bloqueo a nivel de registro, el acceso al registrador, los cambios de zona y la supervisión en evidencias de cumplimiento defendibles.
La certificación EUCS para servicios en la nube puede reforzar el aseguramiento de proveedores cloud en 2026, pero debe mapearse en su SGSI de ISO 27001, en el proceso de gestión de riesgos de proveedores, en los contratos, en los procedimientos de respuesta a incidentes y en la evidencia de responsabilidad proactiva del GDPR.
Guía práctica para gobernar Microsoft Entra Conditional Access como sistema de control auditable, con mapeo de evidencias para ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST y COBIT.
Guía práctica para directores de seguridad de la información, responsables de cumplimiento y consejos de administración sobre cómo convertir riesgos de ciberseguridad cualitativos en exposición financiera, evidencias ISO 27001, supervisión NIS2 y decisiones de resiliencia TIC conforme a DORA.
Guía práctica para crear evaluaciones de impacto relativas a transferencias preparadas para auditorías de servicios en la nube, CCT, subencargados, medidas suplementarias y evidencias de ISO/IEC 27001:2022, NIS2 y DORA.
Guía práctica para CISO sobre la gobernanza de pipelines CI/CD como sistemas auditables de cadena de suministro de software, con procedencia de compilación, runners bastionados, artefactos firmados, evidencias de despliegue y mapeos de políticas de Clarysec.
Este artículo ofrece un playbook práctico para que los CISO gestionen la compleja intersección entre GDPR e IA. Presentamos un recorrido basado en escenarios para lograr que los productos SaaS con LLM sean conformes, con foco en datos de entrenamiento, controles de acceso, derechos de los interesados y preparación para auditorías en múltiples marcos.
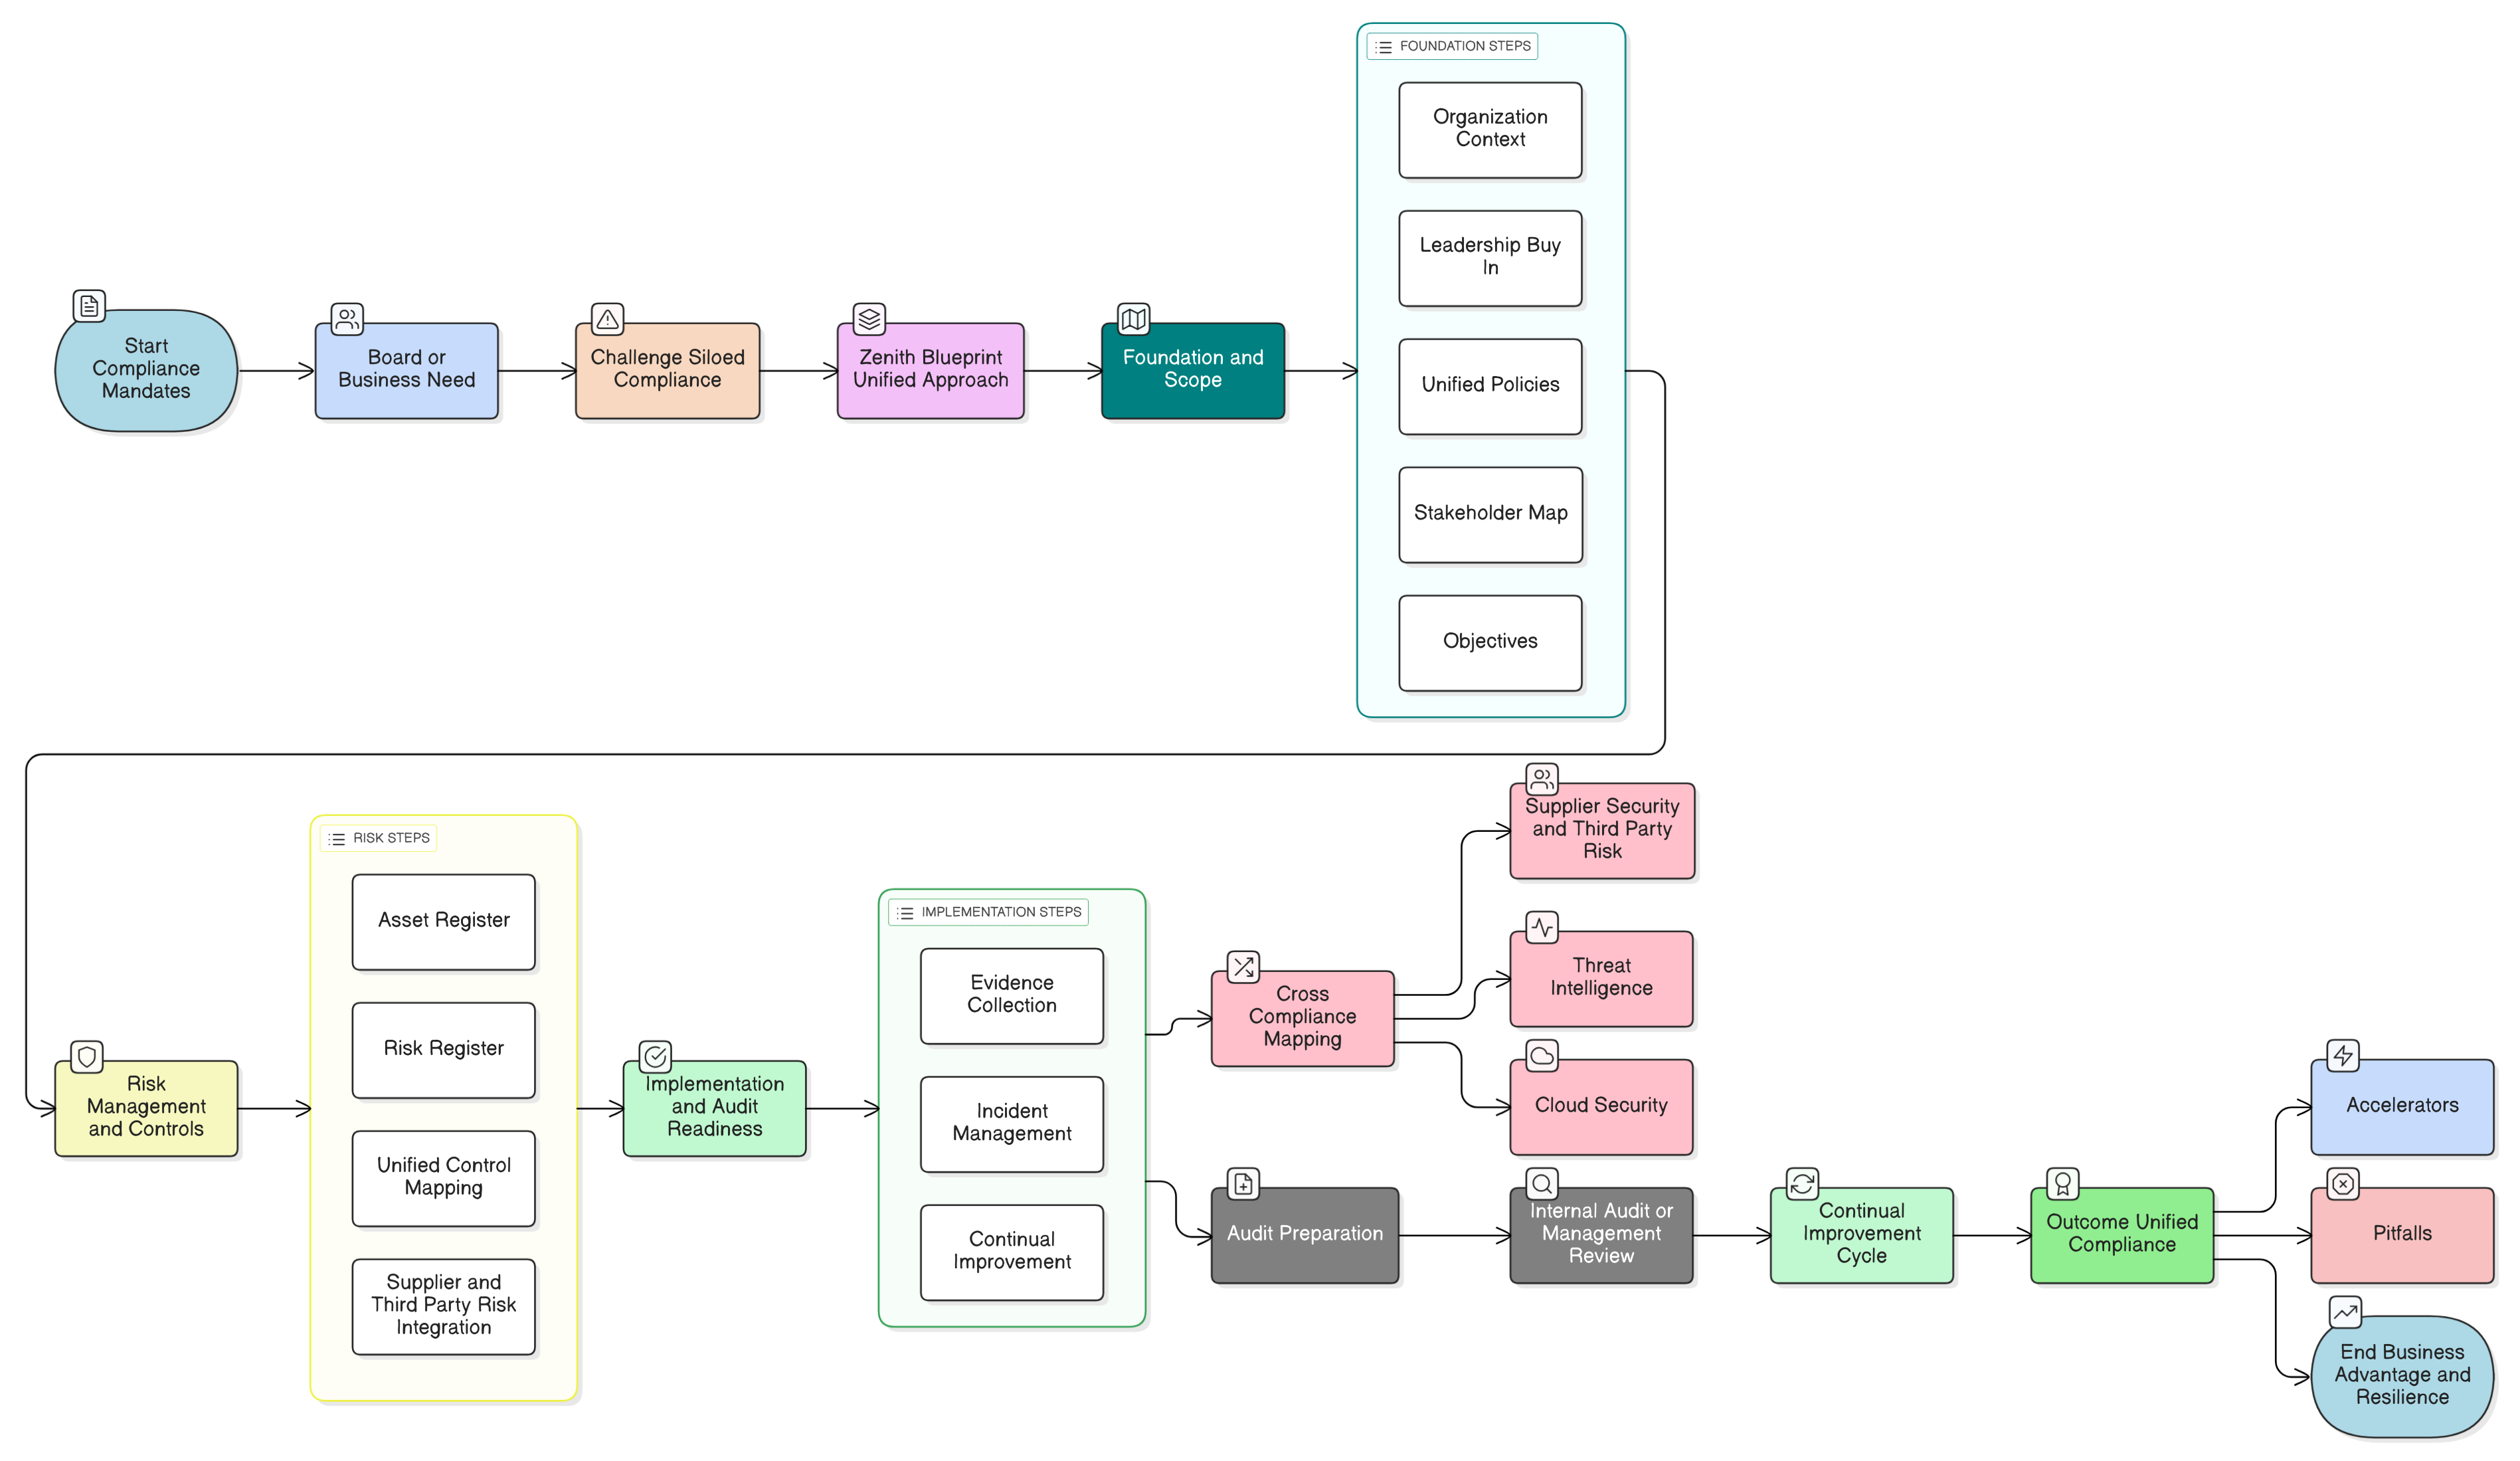
Zenith Blueprint de Clarysec proporciona el camino más rápido y fiable hacia el cumplimiento unificado de ISO 27001:2022, NIS2 y DORA. Descubra pasos prácticos, mapeos de controles y escenarios reales para que los CISO y los responsables de negocio alcancen una verdadera preparación para auditoría y resiliencia operativa.
CISO, responsables de cumplimiento y arquitectos de nube: descubran cómo operacionalizar los controles de seguridad en la nube de ISO 27001:2022 para lograr un cumplimiento continuo. Casos reales, tablas de mapeo técnico y planes de acción de Clarysec conectan seguridad, gobierno y preparación para auditorías en distintos marcos.