#SGSI
Articles tagged with "SGSI"
111 articles
El registro NIS2 no es solo una presentación en un portal. Es el inicio de la visibilidad ante la supervisión. Aprenda a convertir el alcance de ISO 27001:2022, la gestión de riesgos, la respuesta a incidentes, los controles de proveedores, las correspondencias con DORA y el RGPD de la UE, y las evidencias conservadas en un paquete de evidencia NIS2 preparado para el regulador.
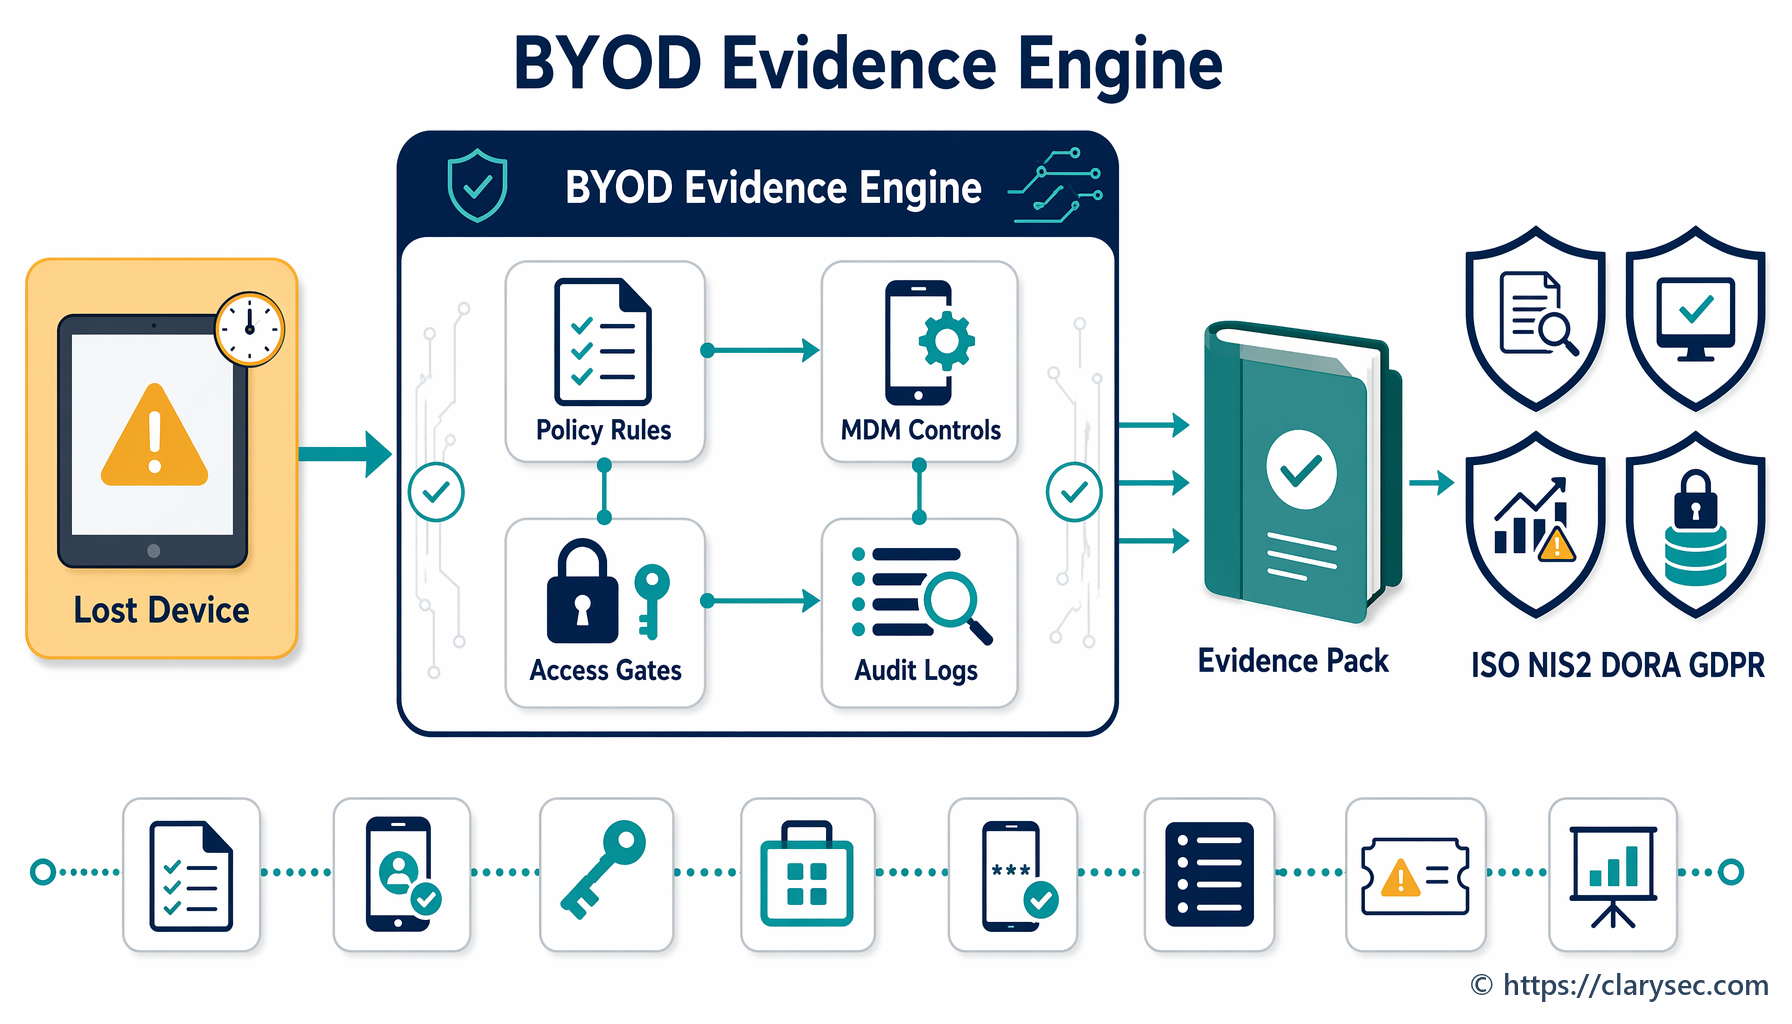
El acceso móvil y BYOD ya es una cuestión de cumplimiento a nivel del consejo de administración. Aprenda a convertir teléfonos y tabletas no gestionados en evidencias auditables para ISO 27001, NIS2, DORA y GDPR.
Guía práctica para definir, aprobar, supervisar, evidenciar y defender SLA de remediación de vulnerabilidades conforme a las expectativas de auditoría de ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 y COBIT 2019.
Las pruebas de copias de seguridad ya no son una mera práctica de higiene técnica. Los CISO deben demostrar capacidad de recuperación, cumplimiento de RTO/RPO, trazabilidad de controles y mejora continua.
Una guía práctica para CISO, responsables de cumplimiento y proveedores de TIC sobre cómo gobernar un programa de pruebas de resiliencia operativa digital de DORA y convertir cada prueba en evidencia de auditoría reutilizable para ISO/IEC 27001:2022.
Guía práctica para construir un modelo unificado de clasificación de severidad de incidentes que vincule los incidentes graves de TIC de DORA, los incidentes significativos de NIS2 y el riesgo de brecha de seguridad conforme a GDPR con evidencias de ISO/IEC 27001:2022.
VEX y CSAF se están convirtiendo en la capa de evidencias entre los SBOM, los avisos de proveedores, el triaje de vulnerabilidades y la evidencia ante reguladores. Esta guía muestra cómo gobernar las decisiones sobre el estado de las vulnerabilidades en ISO 27001, NIS2, DORA, GDPR y CRA.
Aprenda a utilizar la auditoría interna y la revisión por la dirección de ISO/IEC 27001:2022 como un motor unificado de evidencias para NIS2, DORA, GDPR, riesgo de proveedores, aseguramiento de clientes y rendición de cuentas del órgano de dirección.
Las configuraciones de referencia seguras ya son un elemento probatorio esencial para ISO/IEC 27001:2022, NIS2, DORA, RGPD de la UE y revisiones de seguridad de clientes. Esta guía principal muestra cómo definir, aplicar, supervisar y evidenciar configuraciones de referencia seguras mediante políticas de Clarysec, Zenith Blueprint y Zenith Controls.