COBIT 2019
Explore articles in the COBIT 2019 category
117 articles
Praktiline juhend infoturbejuhtidele ja privaatsusvaldkonna juhtidele isikuandmete kogumise, sisekasutuse, teisese kasutamise ja välise avalikustamise juhtimiseks ISO/IEC 27701:2025, GDPR-i ja Clarysec PIMS-i tööriistakomplektide alusel.
Rippuv DNS ei ole ainult pilvehügieeni probleem. See näitab, kas varade omandi- ja vastutussuhted, muudatuste juhtimine, haavatavuste haldus, tarnijate haldus ja intsidentidele reageerimine tegelikult toimivad.
MFA-väsimus ei ole kasutaja probleem ega ühe identiteedipakkuja seadistus. See on juurdepääsu juhtimise, seire, koolituse, intsidentidele reageerimise ja tõendusmaterjali küsimus, mis peab vastu pidama ISO 27001:2022, NIS2, DORA ja GDPR kontrollile.
Praktiline auditeerimisvalmis juhtimismudel alltöötlejate muudatusteadete, klientide vastuväidete, DPA uuenduste, edastamise tõendusmaterjali ja tarnijariski kontrollimeetmete jaoks.
Varjatud API-d, nõrgad tokenid, puuduvad päringusageduse piirangud ja ebaühtlane logimine on nüüd juhtimispuudused. See põhjalik juhend näitab infoturbejuhtidele, kuidas luua API-turbe tõendusmaterjali ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 ja COBIT-i auditiootustega kooskõlas.
Praktiline infoturbejuhi juhend ohumodelleerimise kasutamiseks turvalisuse kavandamise põhimõtte tõendusmaterjalina ISO 27001, NIS2, DORA, CRA, GDPR ja kliendikindluse jaoks.
Praktiline Clarysec juhend NIS2 tarnijalepingute klauslite teisendamiseks auditivalmiks ISO/IEC 27001:2022 kindlustandvaks tõendusmaterjaliks, GDPR vastutuseks, DORA kooskõlaks ja juhtorgani tasandi tarnijajuhtimiseks.
Praktiline Clarysec juhend ELi Cyber Resilience Act turbetoe perioodide määratlemiseks, heakskiitmiseks, seireks ja tõendamiseks ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 ning auditivalmis poliitikavastenduse kaudu.
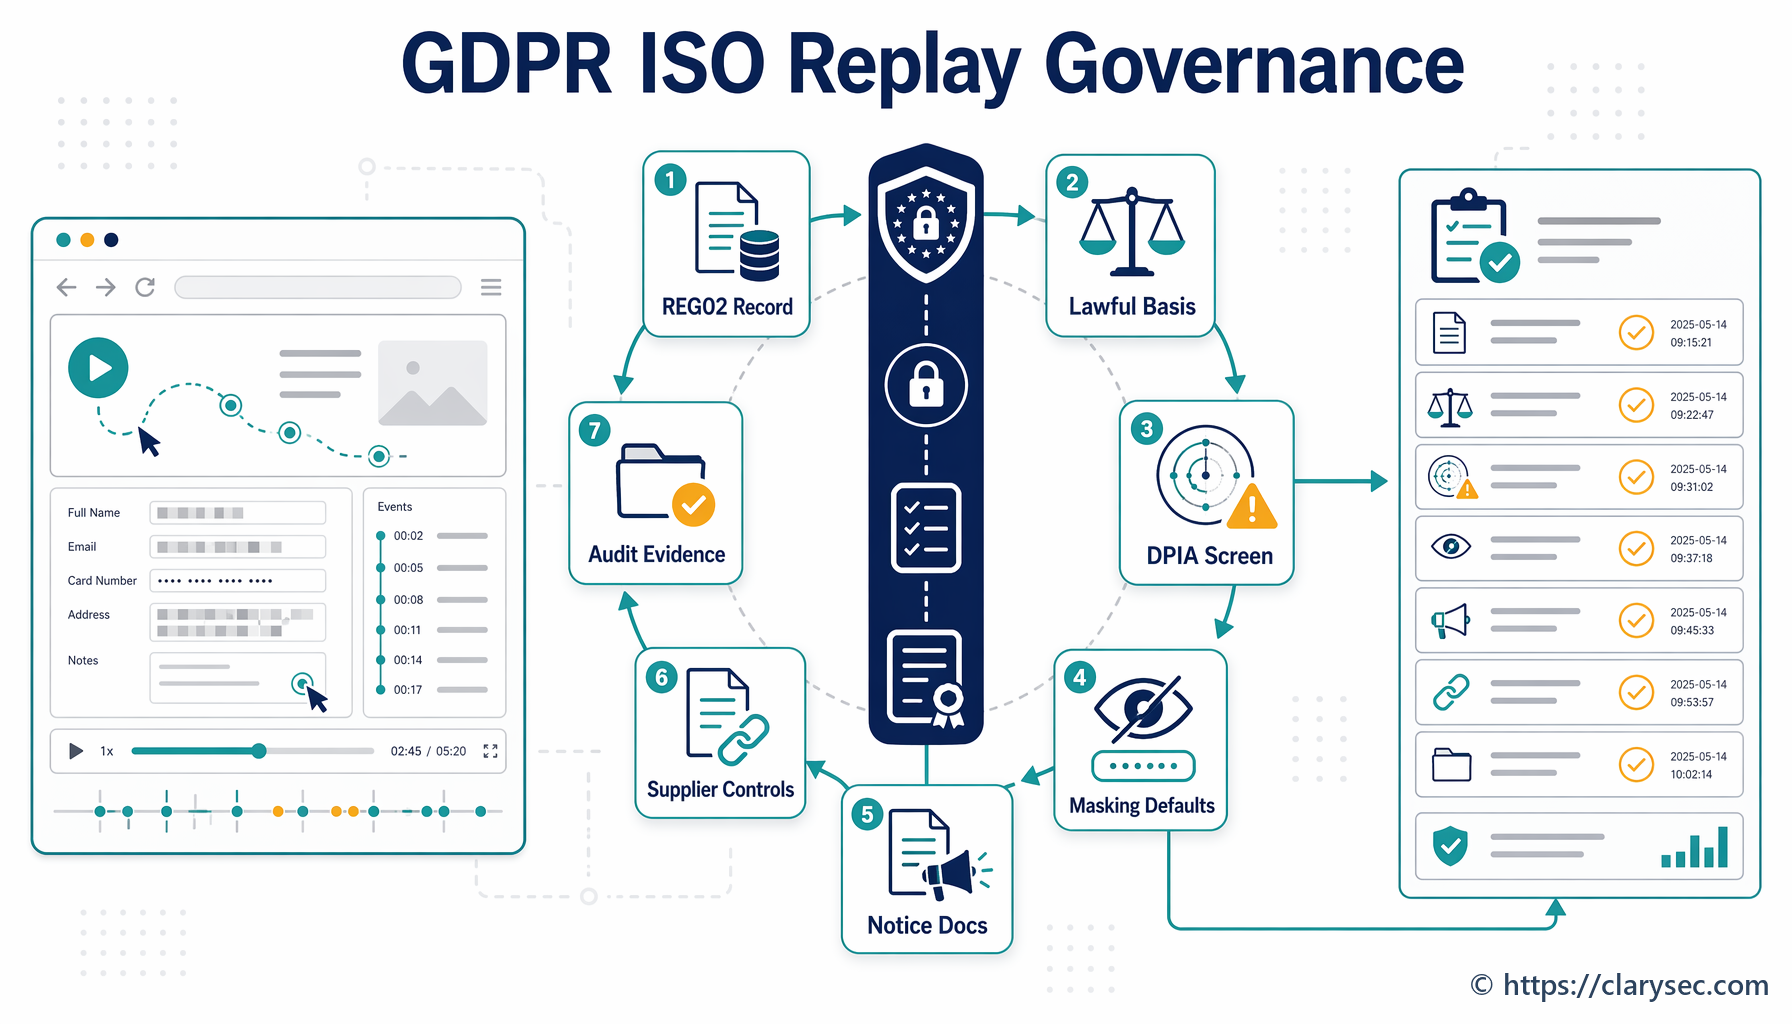
Tootetelemeetria ja seansi taasesitus võivad avaldada isikuandmeid (PII), autentimisandmeid, käitumismustreid, eriliiki isikuandmeid ja klientide töövooge. See põhjalik juhend näitab infoturbejuhtidele, privaatsusjuhtidele ja SaaS-i meeskondadele, kuidas juhtida telemeetriat ISO 27701:2025 PIMS-i praktikate, GDPR-i vastutuskohustuse, Clarysec poliitikate, Zenith Blueprinti ja Zenith Controlsi abil.