COBIT 2019
Explore articles in the COBIT 2019 category
117 articles
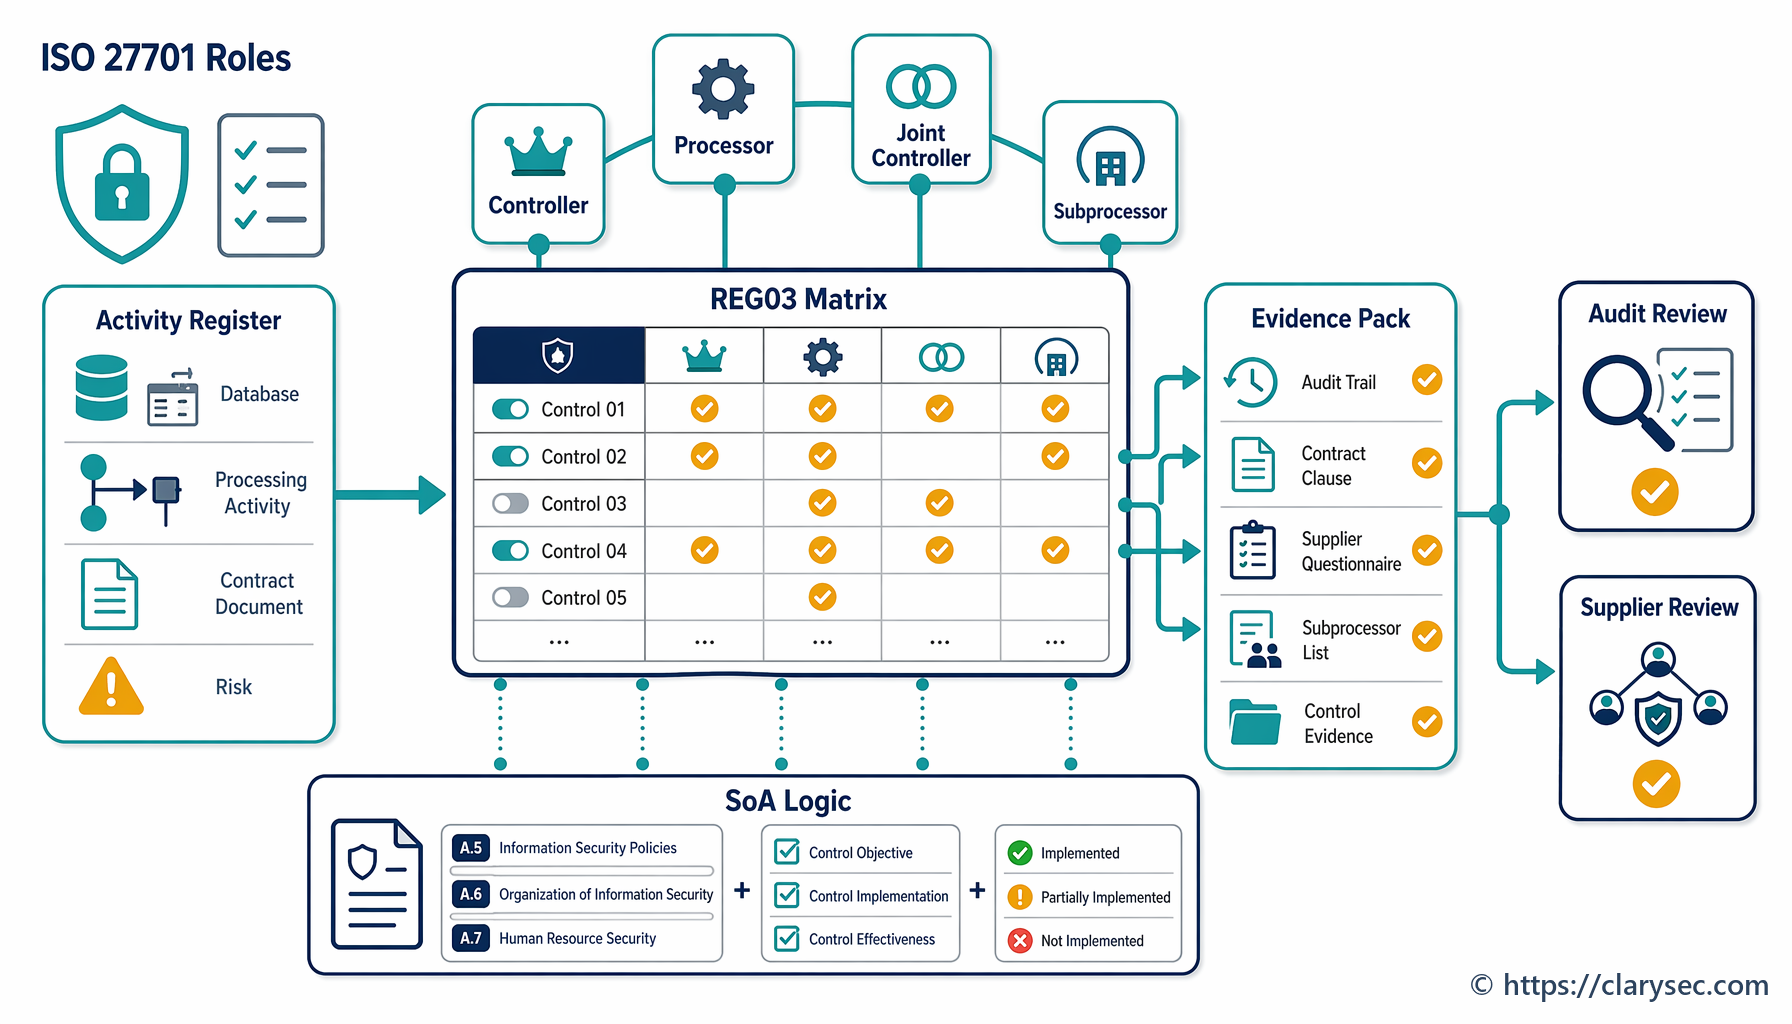
Õpi otsustama, millised ISO 27701 PIMS-i kontrollimeetmed kohalduvad GDPR-i vastutava töötleja, volitatud töötleja, kaasvastutava töötleja ja alltöötleja rollides, ning kuidas dokumenteerida auditivalmis tõendusmaterjali REG02, REG03, REG08, Clarysec poliitikate, Zenith Blueprinti ja Zenith Controlsi abil.
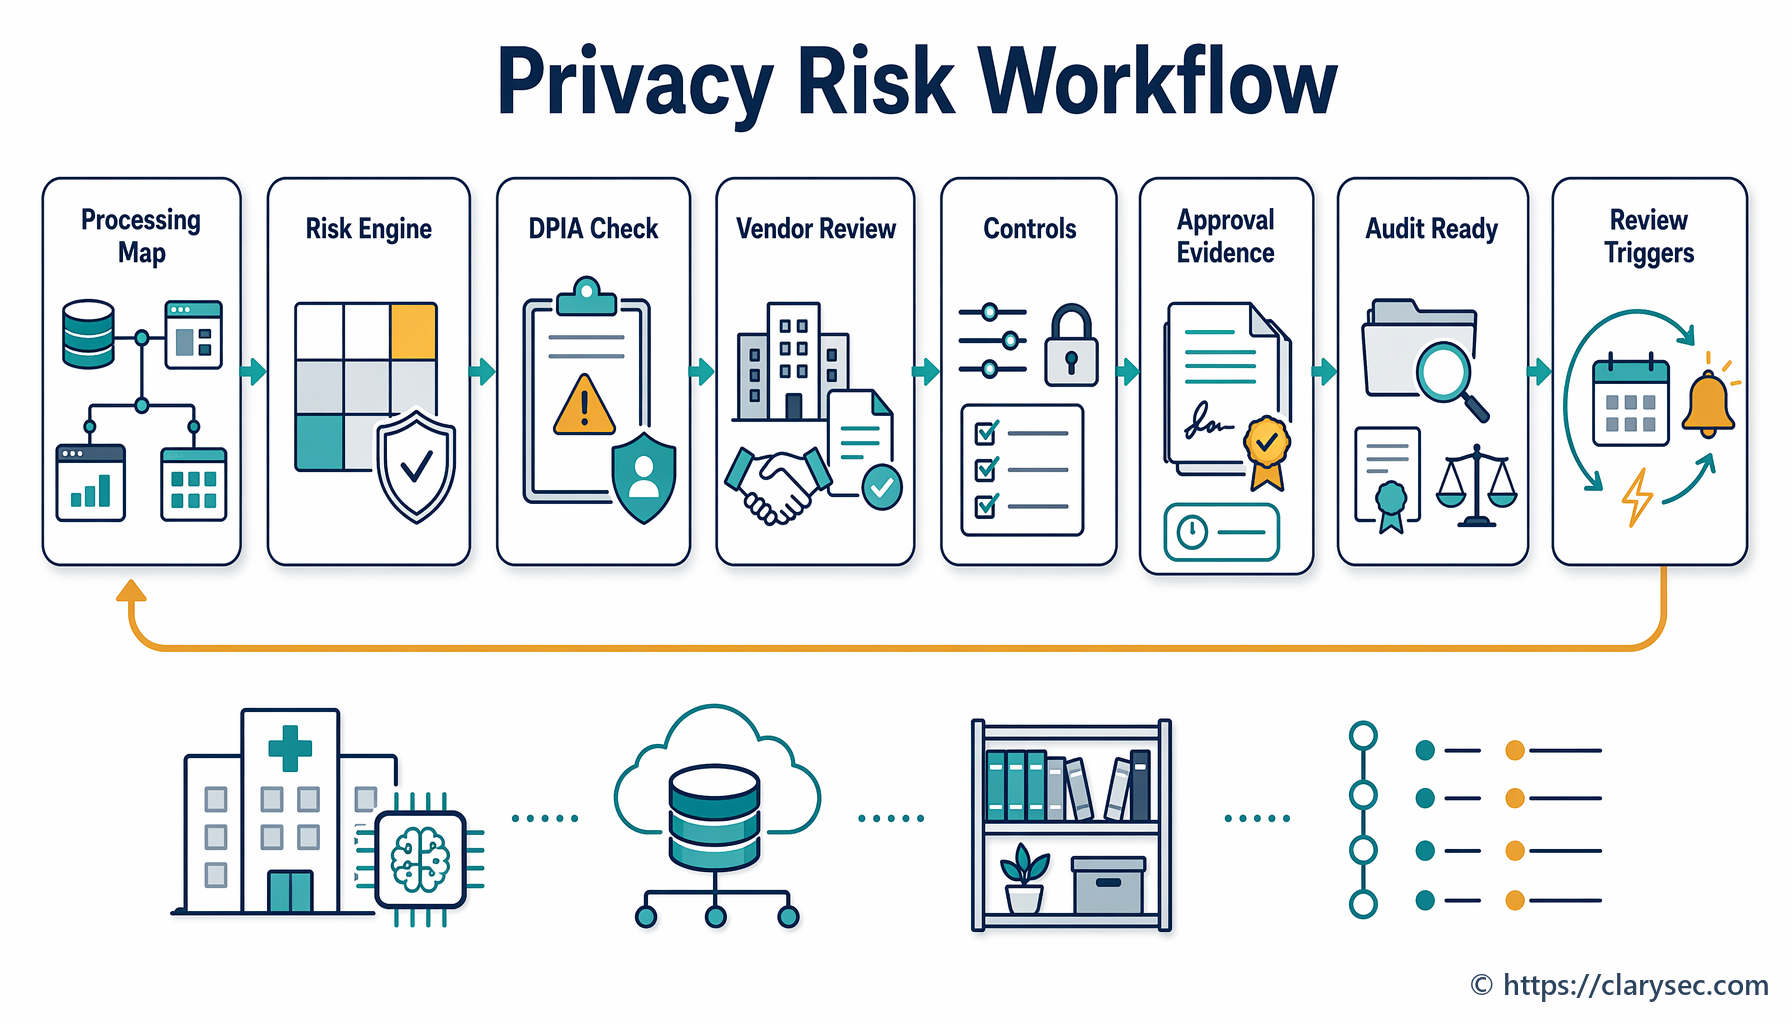
Praktiline ja stsenaariumipõhine juhend korratava privaatsusriskide hindamise töövoo loomiseks, mis seob RoPA, DPIA-d, tarnijad, ISO 27701:2025, GDPR-i vastutuspõhimõtte, ISO 27001, NIS2, DORA, NIST CSF 2.0 ja auditi tõendusmaterjali.
Praktiline juhend GDPR Article 26 kaasvastutavate töötlejate juhtimise auditeeritavaks muutmiseks ISO/IEC 27701:2025, Clarysec PIMS-i registrite, lepingute, õiguste töövoogude, rikkumiste käsitlemise juhendite ja raamistikeülese vastavuskaardistuse abil.
Praktiline 2026. aasta juhend ISO 27001-põhiseks andmete elutsükli juhtimiseks GDPR-i säilitamisnõuete, NIS2 küberhügieeni ja DORA IKT-riski kontekstis koos Clarysec poliitikaklauslite, kontrollivastenduste, audititõendite ja pilvekeskkonna kustutamise töövoogudega.
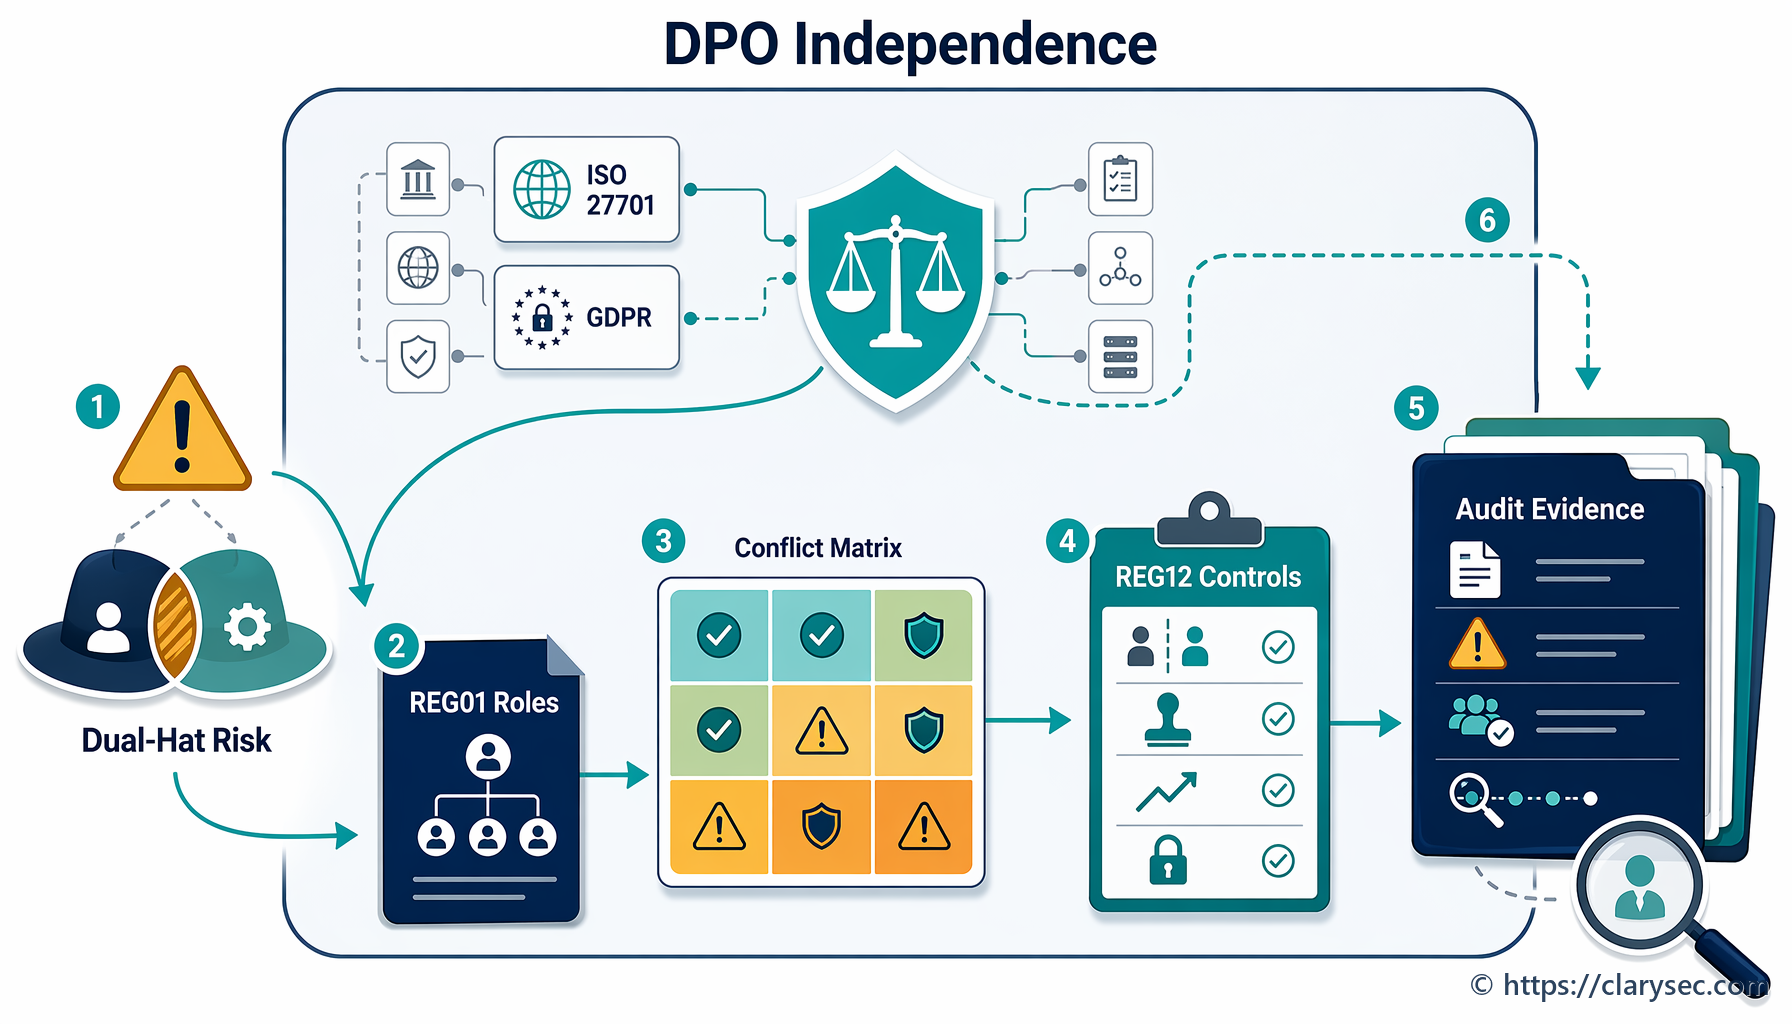
Praktiline juhtimisjuhend andmekaitseametniku sõltumatuse, huvide konfliktide haldamise, ISO/IEC 27701:2025 PIMS-i tõendusmaterjali, GDPR-i vastutuskohustuse ja raamistikeülese auditeerimisvalmiduse kohta.
Praktiline Clarysec juhend infoturbejuhtidele, andmekaitseametnikele, audiitoritele ja äriomanikele anonüümimise ja taastuvastamise riski juhtimiseks ISO 27701:2025, GDPR-i vastutuskohustuse, ISO/IEC 27001:2022 ning raamistikeülese vastavuse ootuste alusel.
Ühtne infoturbejuhi juhend andmeturbeoleku halduse kohta 2026. aastal, mis näitab, kuidas tundlike andmete tuvastamine, juurdepääsu avatuse riskid ja pilveandmete risk muutuvad taaskasutatavaks tõendusmaterjaliks ISO/IEC 27001:2022, NIS2, DORA ja GDPR jaoks.
Praktiline 2026. aasta juhend privilegeeritud juurdepääsu halduse ja break-glass-kontode juhtimiseks ISO/IEC 27001:2022, Claryseci poliitikate, Zenith Blueprinti ja Zenith Controlsi abil.
Avalike TLS-sertifikaatide lühem kehtivusaeg muudab uuendamise korduvaks juhtimise, talitluspidevuse ja auditi tõendusmaterjali väljakutseks. See juhend näitab, kuidas hallata sertifikaate juhitud turbevaradena ISO/IEC 27001:2022, NIS2, DORA ja GDPR Article 32 alusel.