COBIT 2019
Explore articles in the COBIT 2019 category
117 articles
Praktiline juhend infoturbejuhtidele, vastavusjuhtidele ja ettevõtete omanikele, kes vajavad kaitstavat ISO 27001 tõendusmaterjali NIS2 juhtorgani vastutuse, DORA juhtimise, tarnijate järelevalve ja GDPR Article 32 kohase töötlemise turvalisuse kohta.
Turbelogid on intsidentidele reageerimisel hädavajalikud, kuid sisaldavad sageli isikut tuvastavat teavet. See tegevusjuhis näitab, kuidas hallata logisid GDPR-i, ISO 27701, NIS2 ja DORA nõuete lõikes.
Praktiline juhend infoturbejuhtidele ja nõuetele vastavuse meeskondadele turvalise failiedastuse juhtimiseks, ISO/IEC 27001:2022 kontrollimeetmete vastendamiseks GDPR, NIS2 ja DORA nõuetega ning auditivalmis tõendusmaterjali loomiseks.
Praktiline infoturbejuhi juhend pilveteenuste jagatud vastutuse maatriksi koostamiseks: kuidas tõendada, kes vastutab iga kontrollimeetme eest, millist tõendusmaterjali on vaja ning kuidas pilveteenuse pakkujaid ja alltöötlejaid juhitakse ISO/IEC 27001:2022, NIS2, DORA ja GDPR lõikes.
Stsenaariumipõhine juhend auditiks valmis isikuandmetele juurdepääsu juhtimise loomiseks raamistikus ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 ja COBIT 2019, kasutades Clarysec poliitikaid, registreid, vastendustabeleid ja praktilisi läbivaatamise töövooge.
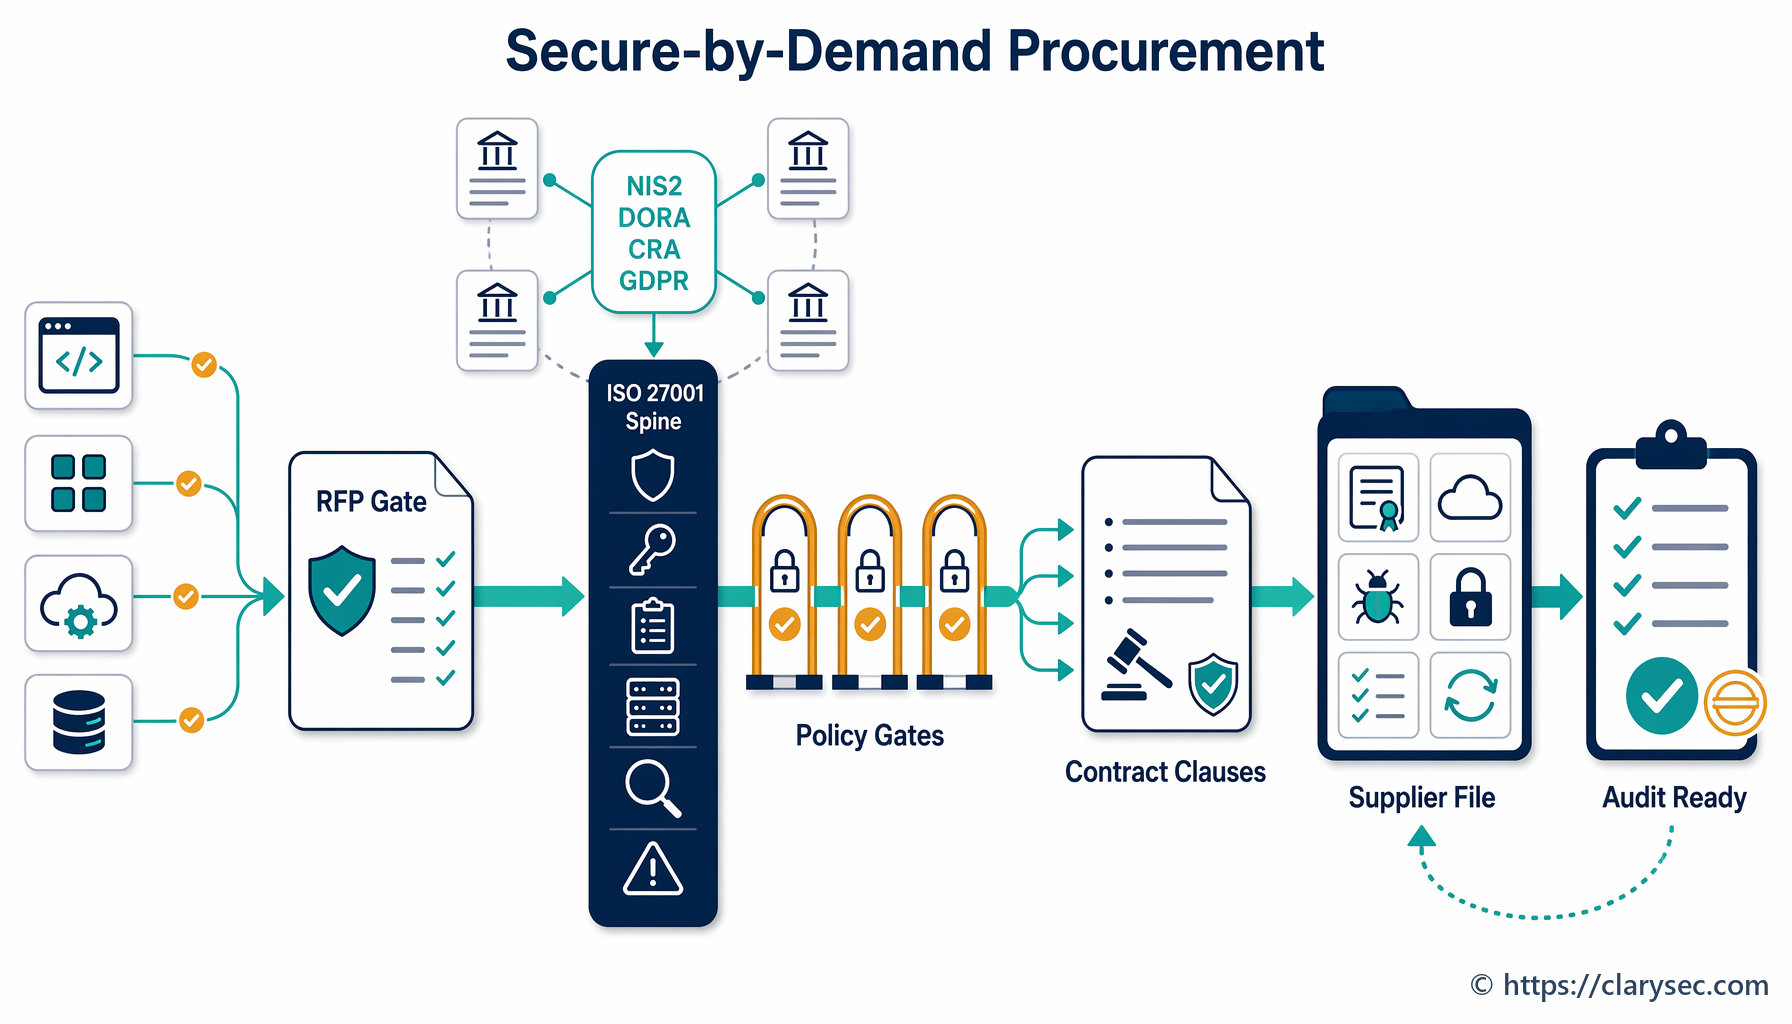
Turbenõuetest lähtuv hange toob tarnijaturbe, privaatsuse, talitluspidevuse ja tootekindluse ostuotsuse keskmesse. See põhijuhend näitab, kuidas Clarysec vastendab ISO/IEC 27001:2022 tarnijakontrollid NIS2, DORA, GDPR, CRA ootuste, NIST CSF 2.0 ja COBIT-põhise auditi tõendusmaterjaliga enne lepingute allkirjastamist.
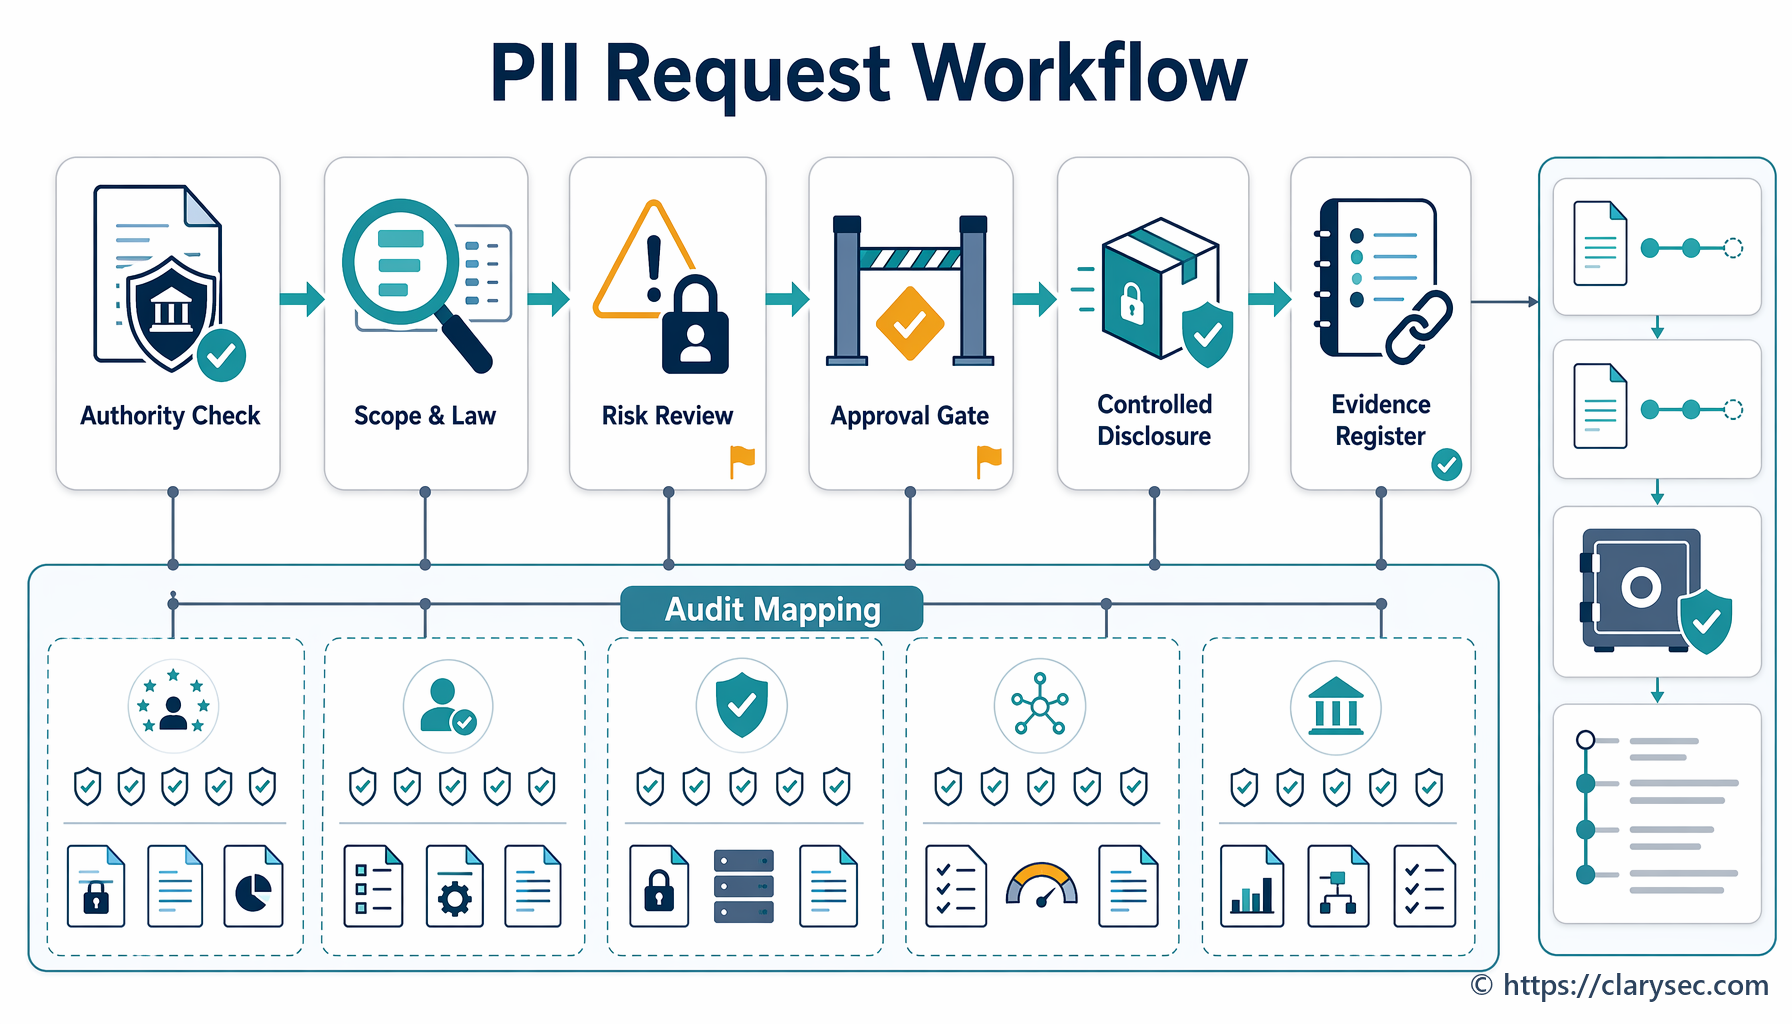
Praktiline juhtimismudel õiguskaitseasutuste ja regulaatorite isikuandmete avalikustamistaotluste valideerimiseks, heakskiitmiseks, minimeerimiseks, turvaliseks avalikustamiseks, registreerimiseks ja tõendamiseks GDPR-i, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 ja Clarysec poliitikakomplektide alusel.
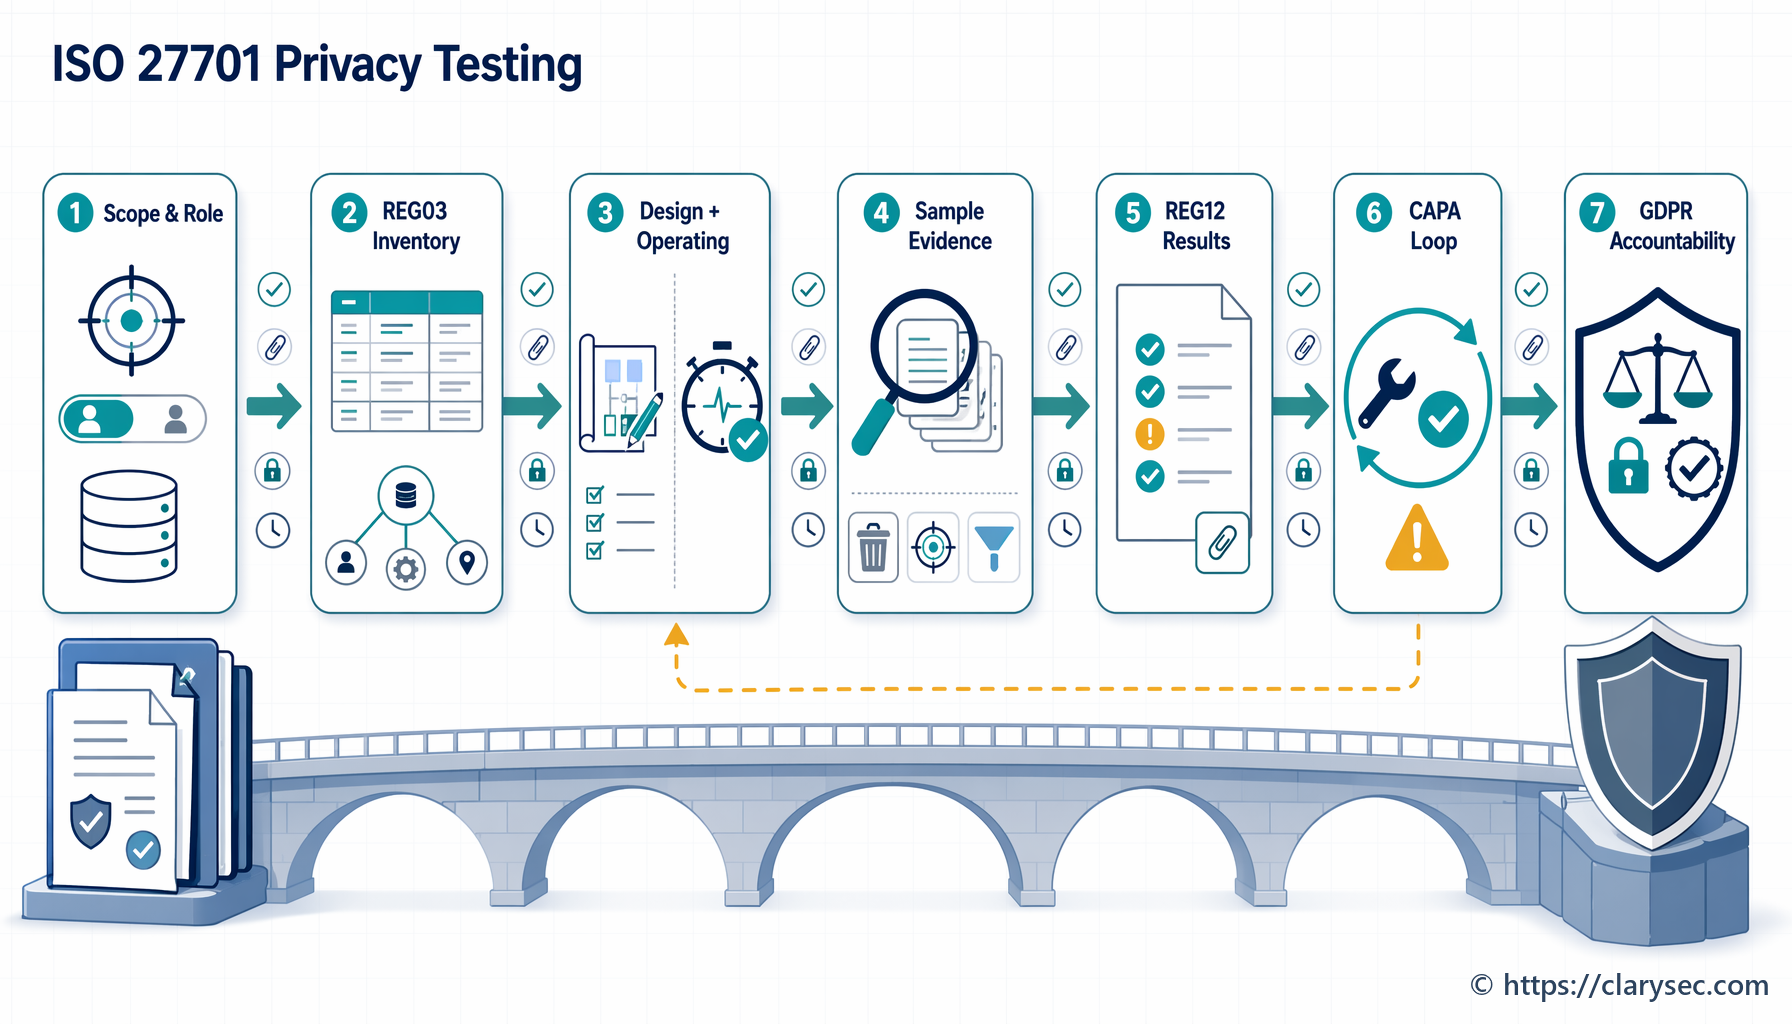
Praktiline Clarysec juhend infoturbejuhtidele, andmekaitseametnikele, audiitoritele ja nõuetelevastavuse meeskondadele, kes peavad testima ISO 27701:2025 PIMS-i kontrollimeetmeid, tõendama GDPR-i vastutuskohustuse täitmist ning ette valmistama tõendusmaterjali klientide, järelevalveasutuste ja sertifitseerimisauditite jaoks.
Praktiline juhend ELi kübersolidaarsuse määruseks valmistumiseks ISO/IEC 27001:2022 tõendusmaterjali, Clarysec poliitikate, tarnijajuhtimise, intsidentidele reageerimise, logimise, talitluspidevuse ning NIS2, DORA, GDPR, NIST CSF 2.0 ja COBIT 2019 vastavuse ristkaardistuse abil.