DORA
Explore articles in the DORA category
146 articles
Praktiline juhend ISO 27701:2025 privaatsusteabe haldussüsteemi loomiseks, mis toodab auditikõlblikku GDPR-i vastutuspõhimõtte tõendusmaterjali PII vastutavate töötlejate, volitatud töötlejate, tarnijate, riskiotsuste ja raamistikeüleste vastavuskohustuste kohta.
Kontrollimeetmete enesehindamine on operatiivne kiht ISO/IEC 27001:2022 kontrollimeetmete ning NIS2, DORA ja GDPR auditivalmis tõendusmaterjali vahel. See juhend näitab infoturbejuhtidele, GRC-juhtidele ja kontrollimeetmete omanikele, kuidas testida kontrollimeetmete ülesehitust, toimimise tõhusust, tõendusmaterjali kvaliteeti, valimivõttu, leide, CAPA tegevusi ja juhtkonna aruandlust Clarysec poliitikate, Zenith Blueprinti ja Zenith Controlsi abil.
Praktiline auditivalmis juhend infoturbejuhtidele, andmekaitseametnikele ja vastavusjuhtidele isikuandmetega seotud rikkumiste haldamiseks ISO/IEC 27701:2025, GDPR, NIS2 ja DORA alusel.
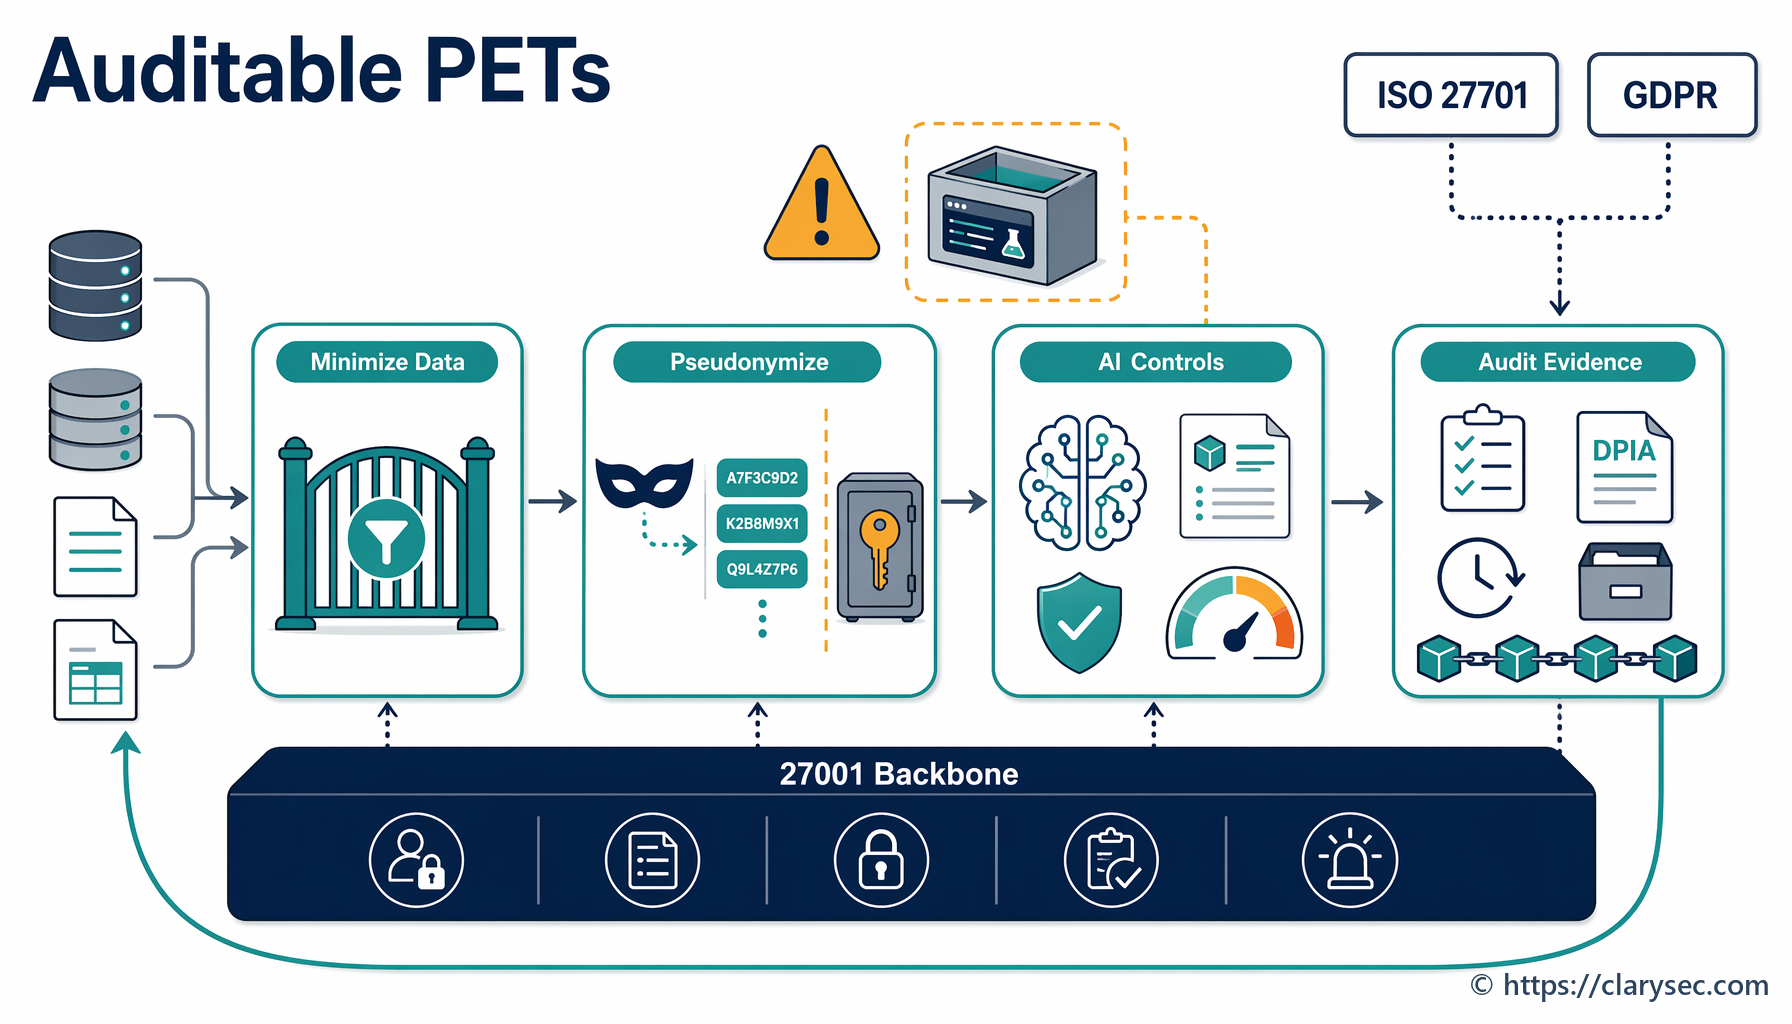
Praktiline PIMS-i käsiraamat privaatsust suurendavate tehnoloogiate kasutamiseks, et vähendada isikuandmete kokkupuudet, võimaldada analüütikat ja tehisintellekti kasutusjuhtumeid ning kaardistada kontrollimeetmed ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 ja COBIT 19 vahel.
Praktiline juhend DPO üleandmistoimiku koostamiseks, et kaitsta GDPR-i vastutuskohustust, ISO/IEC 27701:2025 PIMS-i tõendusmaterjali, DPIA-sid, RoPA-t, rikkumiste konteksti, andmesubjekti õiguste taotluste registreid ja auditi järjepidevust privaatsusjuhtimise muutumisel.
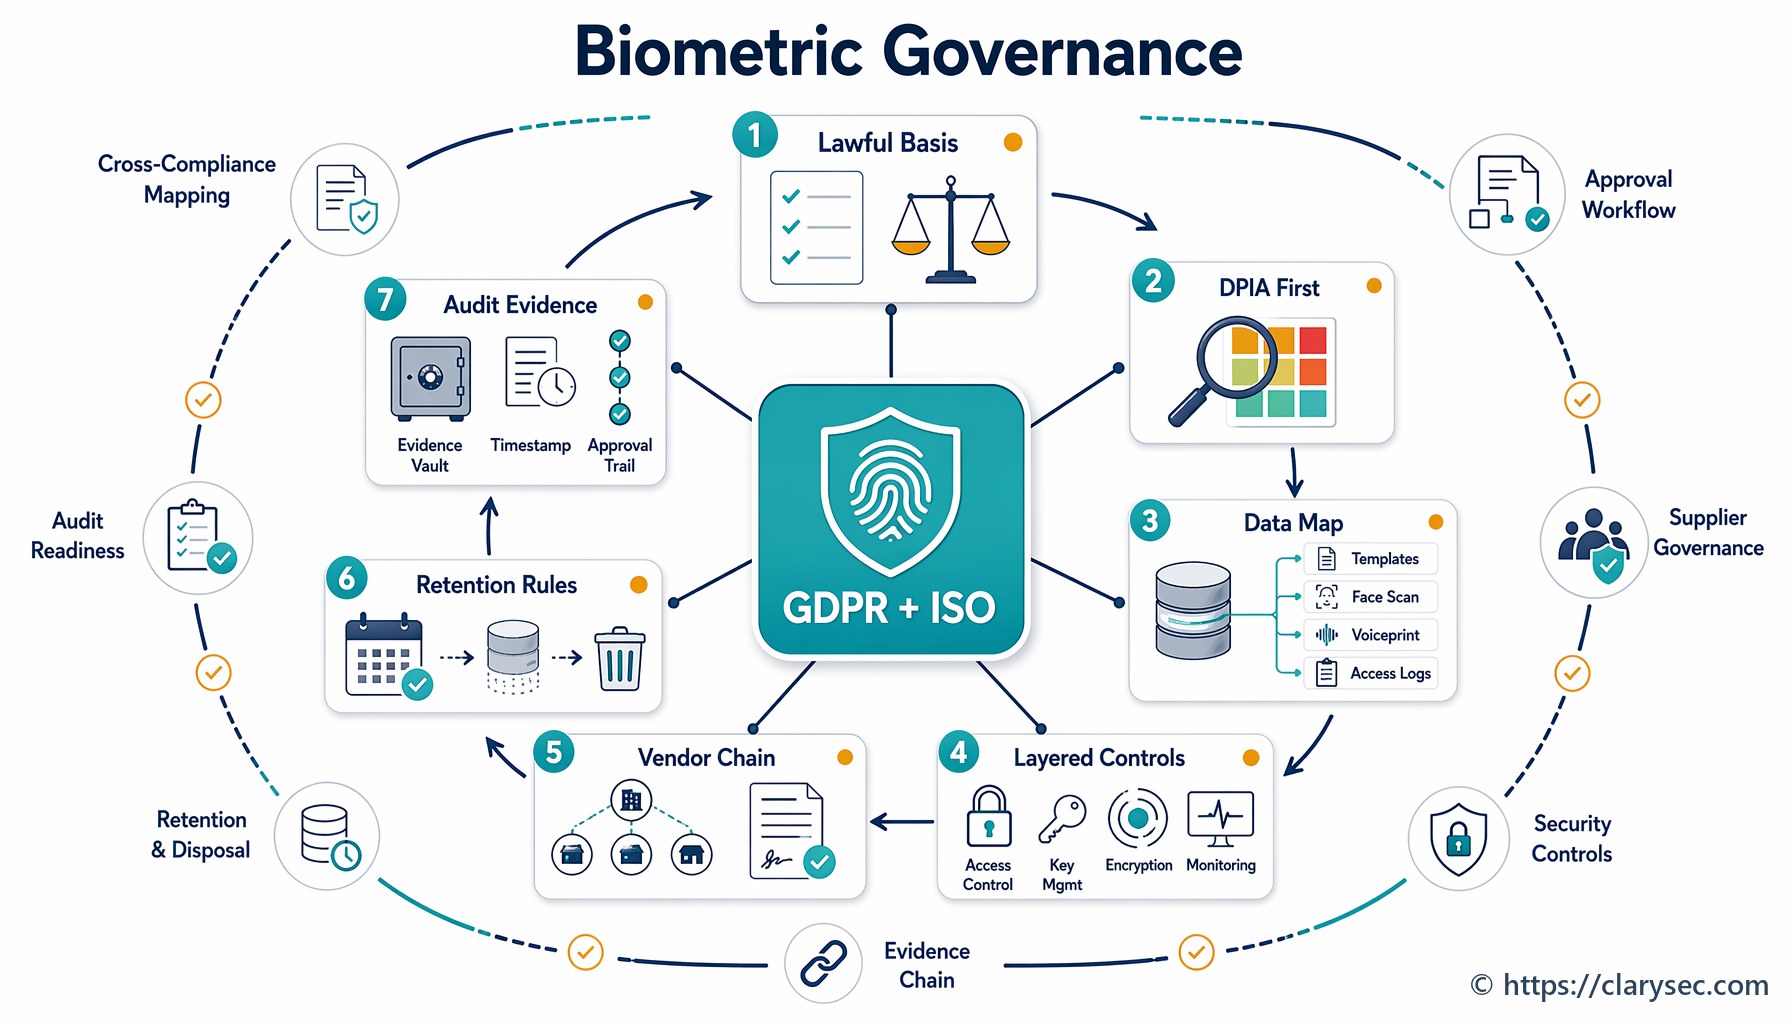
Praktiline juhend infoturbejuhile biomeetrilise autentimise, kasutajate registreerimise, töökoha juurdepääsu ja pettusekontrollide juhtimiseks GDPR-i aruandekohustuse, ISO/IEC 27701:2025 PIMS-i tõendusmaterjali, ISO/IEC 27001:2022 kontrollimeetmete ning Clarysec raamistikeülese vastavuskaardistuse kaudu.
Identiteediründed tekitavad nüüd regulatiivset kokkupuudet ISO 27001, NIS2, DORA ja GDPR raames. See juhend näitab, kuidas luua ühtne ITDR-programm Claryseci poliitikate, Zenith Blueprinti ja Zenith Controlsi abil.
Praktiline juhend ISO 27001 kliimamuutusi käsitleva muudatuse valmisoleku tõendamiseks ISMS-i konteksti, huvitatud poolte, riskihindamise, SoA põhjenduse, talitluspidevuse, tarnijate kindluse tagamise ja juhtkonna läbivaatamise tõendusmaterjali kaudu.
Praktiline juhend auditikindla rollipõhise privaatsusteadlikkuse koolituse ülesehitamiseks ISO/IEC 27701:2025, GDPR vastutuse, NIS2, DORA, NIST ja COBIT nõuete jaoks.