GDPR
Explore articles in the GDPR category
119 articles
Stsenaariumipõhine juhend auditiks valmis isikuandmetele juurdepääsu juhtimise loomiseks raamistikus ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 ja COBIT 2019, kasutades Clarysec poliitikaid, registreid, vastendustabeleid ja praktilisi läbivaatamise töövooge.
Praktiline juhend NIST SP 800-207 nullusalduse arhitektuuri teisendamiseks auditivalmis tõendusmaterjaliks ISO/IEC 27001:2022, NIS2, DORA, GDPR ja klientide turbeülevaatuste jaoks.
Turbenõuetest lähtuv hange toob tarnijaturbe, privaatsuse, talitluspidevuse ja tootekindluse ostuotsuse keskmesse. See põhijuhend näitab, kuidas Clarysec vastendab ISO/IEC 27001:2022 tarnijakontrollid NIS2, DORA, GDPR, CRA ootuste, NIST CSF 2.0 ja COBIT-põhise auditi tõendusmaterjaliga enne lepingute allkirjastamist.
Praktiline juhtimismudel õiguskaitseasutuste ja regulaatorite isikuandmete avalikustamistaotluste valideerimiseks, heakskiitmiseks, minimeerimiseks, turvaliseks avalikustamiseks, registreerimiseks ja tõendamiseks GDPR-i, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 ja Clarysec poliitikakomplektide alusel.
Praktiline Clarysec juhend infoturbejuhtidele, andmekaitseametnikele, audiitoritele ja nõuetelevastavuse meeskondadele, kes peavad testima ISO 27701:2025 PIMS-i kontrollimeetmeid, tõendama GDPR-i vastutuskohustuse täitmist ning ette valmistama tõendusmaterjali klientide, järelevalveasutuste ja sertifitseerimisauditite jaoks.
Praktiline juhend ELi kübersolidaarsuse määruseks valmistumiseks ISO/IEC 27001:2022 tõendusmaterjali, Clarysec poliitikate, tarnijajuhtimise, intsidentidele reageerimise, logimise, talitluspidevuse ning NIS2, DORA, GDPR, NIST CSF 2.0 ja COBIT 2019 vastavuse ristkaardistuse abil.
Praktiline Clarysec juhend ISO 27001-põhise küberohuteabe jagamise ülesehitamiseks, mis toetab DORA Article 45 nõudeid, NIS2 koostööd, GDPR-i nõuetele vastavat avalikustamist, ISAC-is osalemist ja auditiks sobivat tõendusmaterjali 2026. aastal.
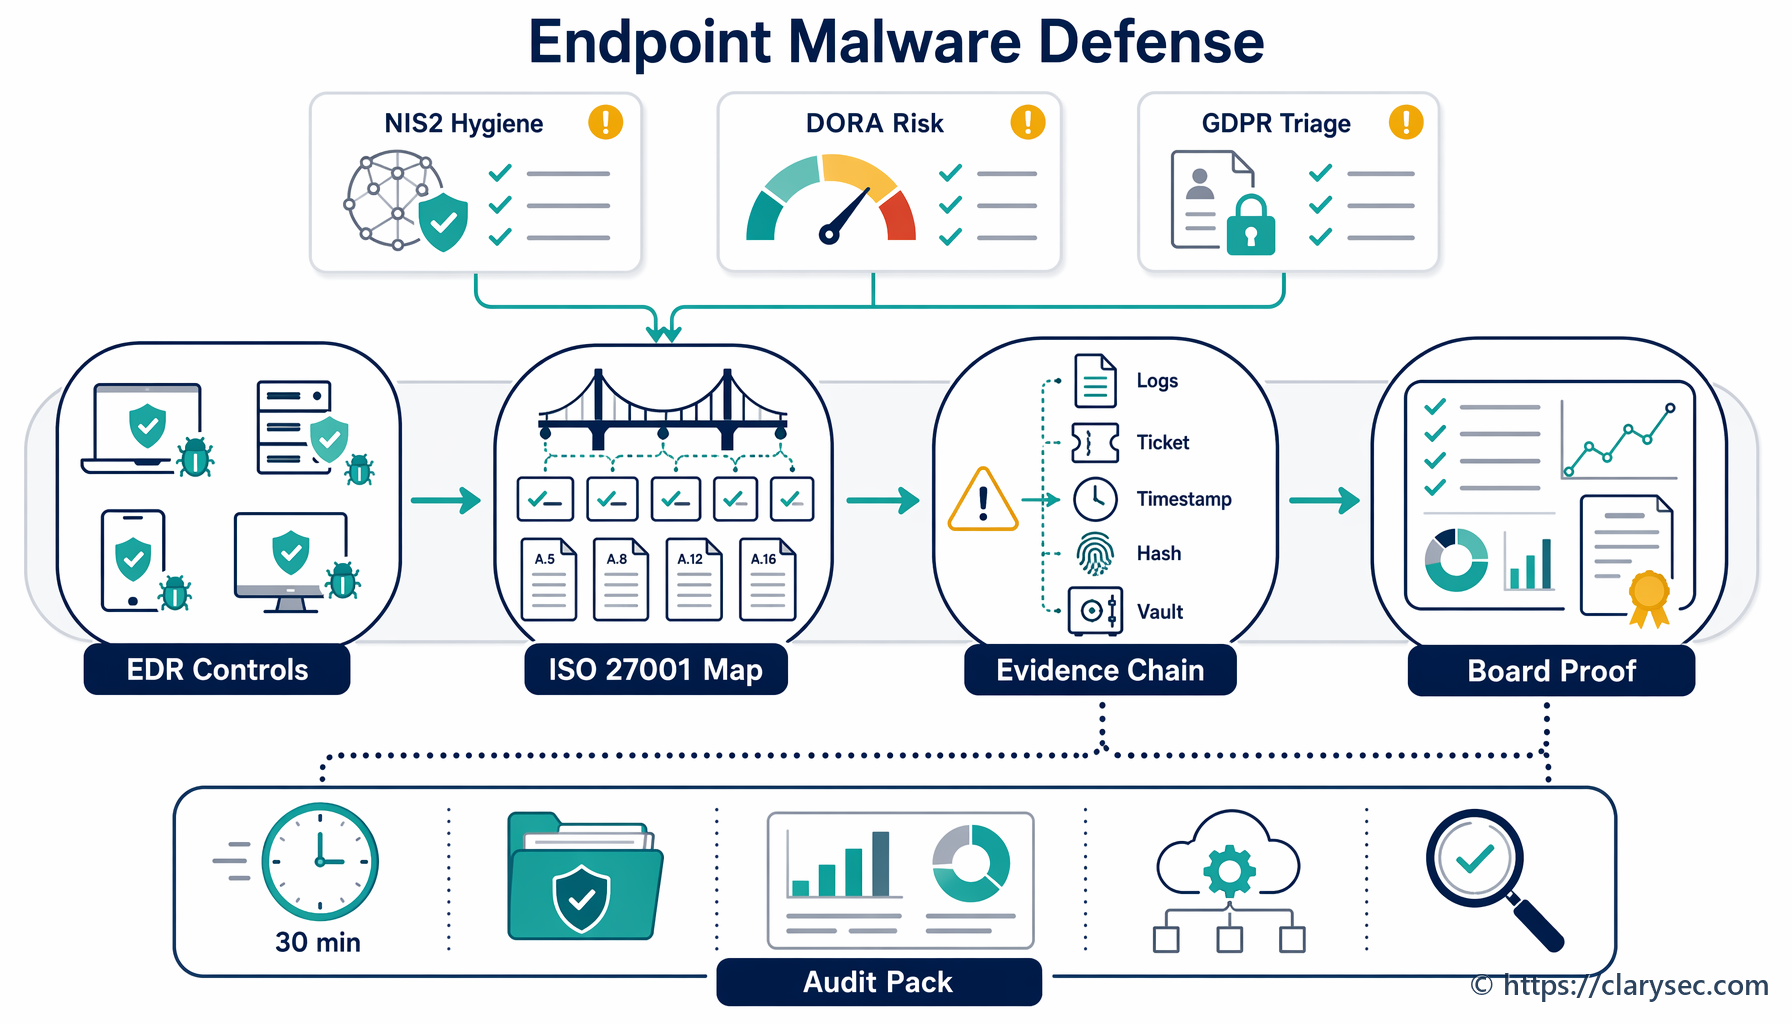
Lõppseadmete kaitse on nüüd nõuetelevastavuse tõendusmaterjali süsteem. Saa teada, kuidas kasutada ISO/IEC 27001:2022, Clarysec poliitikaid, Zenith Blueprinti ja Zenith Controlsi, et tõendada pahavarakaitset NIS2, DORA, GDPR Article 32, NIST CSF 2.0 ja auditivalmiduse jaoks.
Ühtne 2026. aasta juhend, kuidas muuta DPIA-d auditivalmis juhtimistõendusmaterjaliks GDPR-i vastutuse tõendatavuse, ISO/IEC 27001:2022, NIS2 küberjulgeolekumeetmete, DORA IKT-muudatuste ja tarnijariski kontekstis.