NIS2
Explore articles in the NIS2 category
128 articles
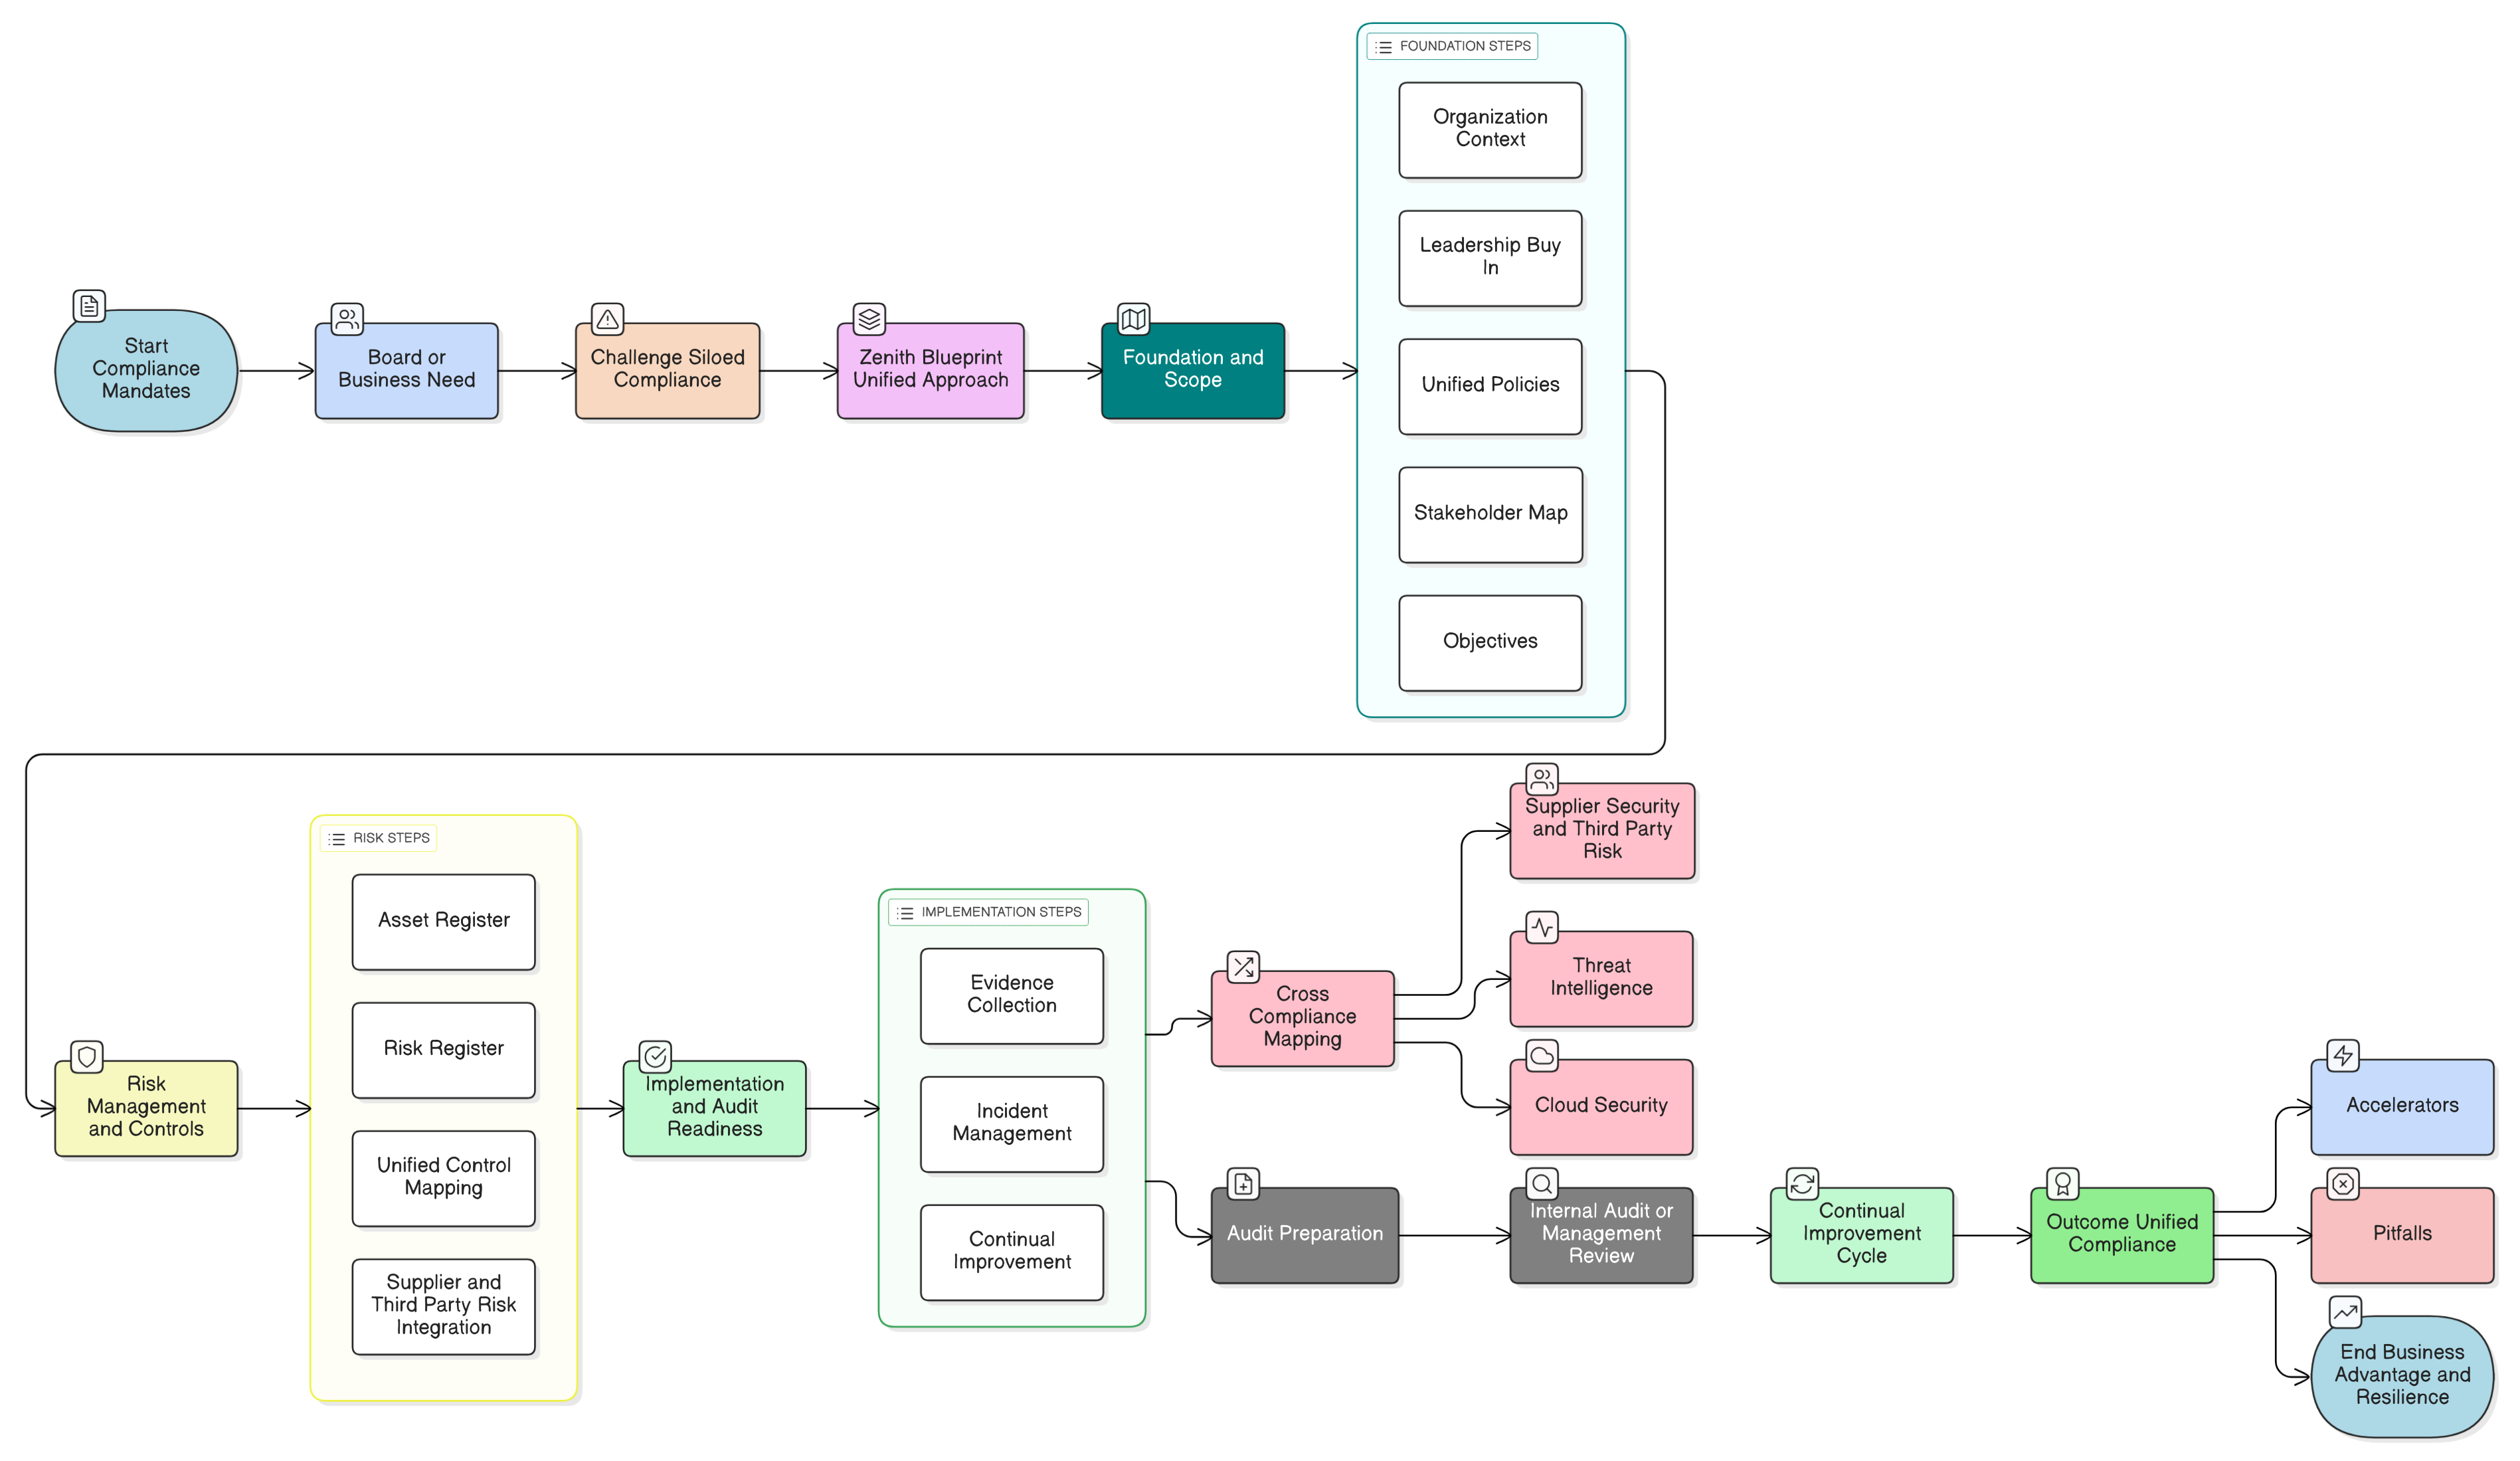
Clarysec’i Zenith Blueprint pakub kiireimat ja usaldusväärseimat ühtset lähenemist ISO 27001:2022, NIS2 ja DORA nõuete täitmiseks. Tutvuge praktiliste sammude, kontrollimeetmete kaardistuste ja realistlike stsenaariumidega, mis aitavad infoturbejuhtidel ja ärijuhtidel saavutada tegeliku auditi- ja tegevusvalmiduse.
Joonda oma intsidentidele reageerimise strateegia NIS2, DORA ja ISO/IEC 27001:2022 nõuetega Claryseci läbiproovitud praktikate, rakendatavate vastenduste ja tugevate poliitikate abil. Sisaldab realistlikke stsenaariume, praktilisi kontrollnimekirju ja samme auditikõlbliku tõendusmaterjali loomiseks.
Infoturbejuhid, vastavusjuhid ja pilvearhitektid: vaadake, kuidas muuta ISO 27001:2022 pilve kontrollimeetmed püsiva vastavuse osaks. Praktilised näited, tehnilised kaardistustabelid ja Clarysec rakendatavad tegevuskavad ühendavad turbe, juhtimise ja auditivalmiduse eri raamistikes.
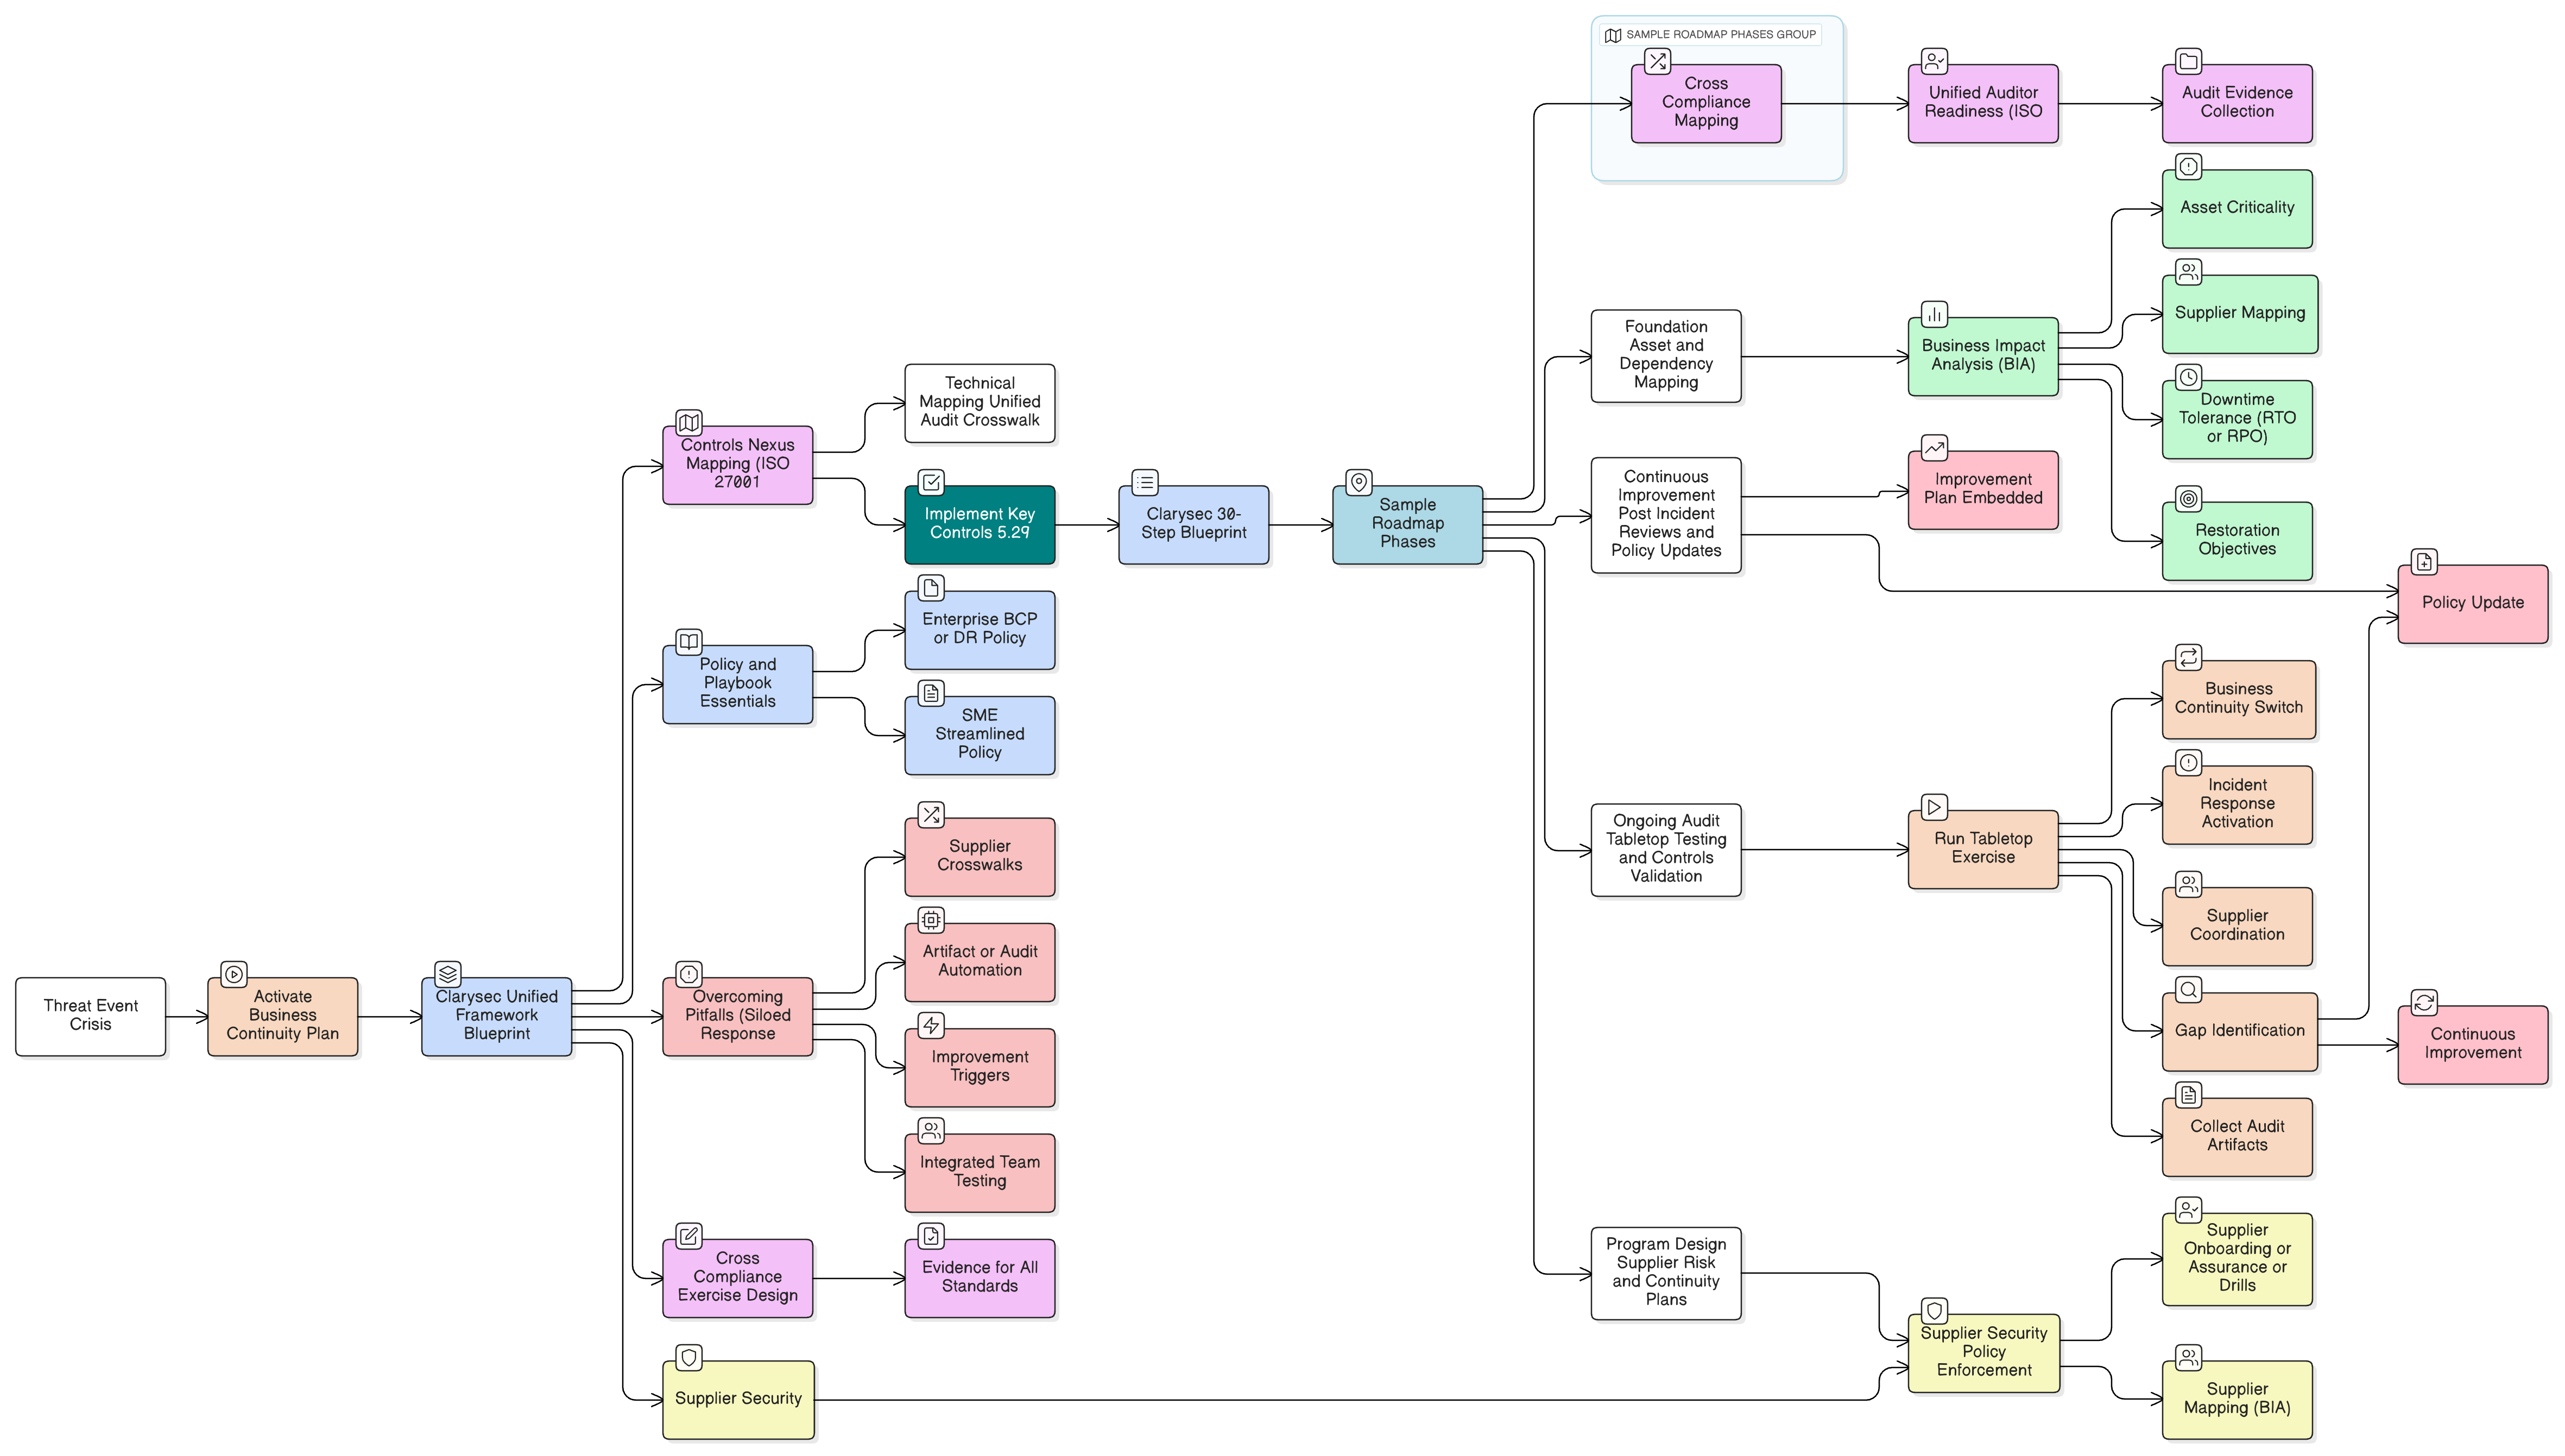
Infoturbejuhid ja vastavusjuhid seisavad DORA ja NIS2 tõttu silmitsi uue kiireloomulisusega. See Clarysec põhjalik juhend näitab, kuidas luua tugev tegevuskerksus plaanide, kontrollimeetmete, tarnijate halduse ja auditite üleselt, sidudes rahvusvahelised standardid läbiproovitud tegevussammudega.
Põhjalik juhend tarnijariskide juhtimise rakendamiseks alates juhatuse tasandi kriisidest kuni mitme raamistiku põhise auditieduni, kasutades tegelikke stsenaariume, Clarysec’i Zenith tööriistakomplekte ja praktilisi tegevusmudeleid, mis kaitsevad tarneahelat kogu selle elutsükli jooksul.
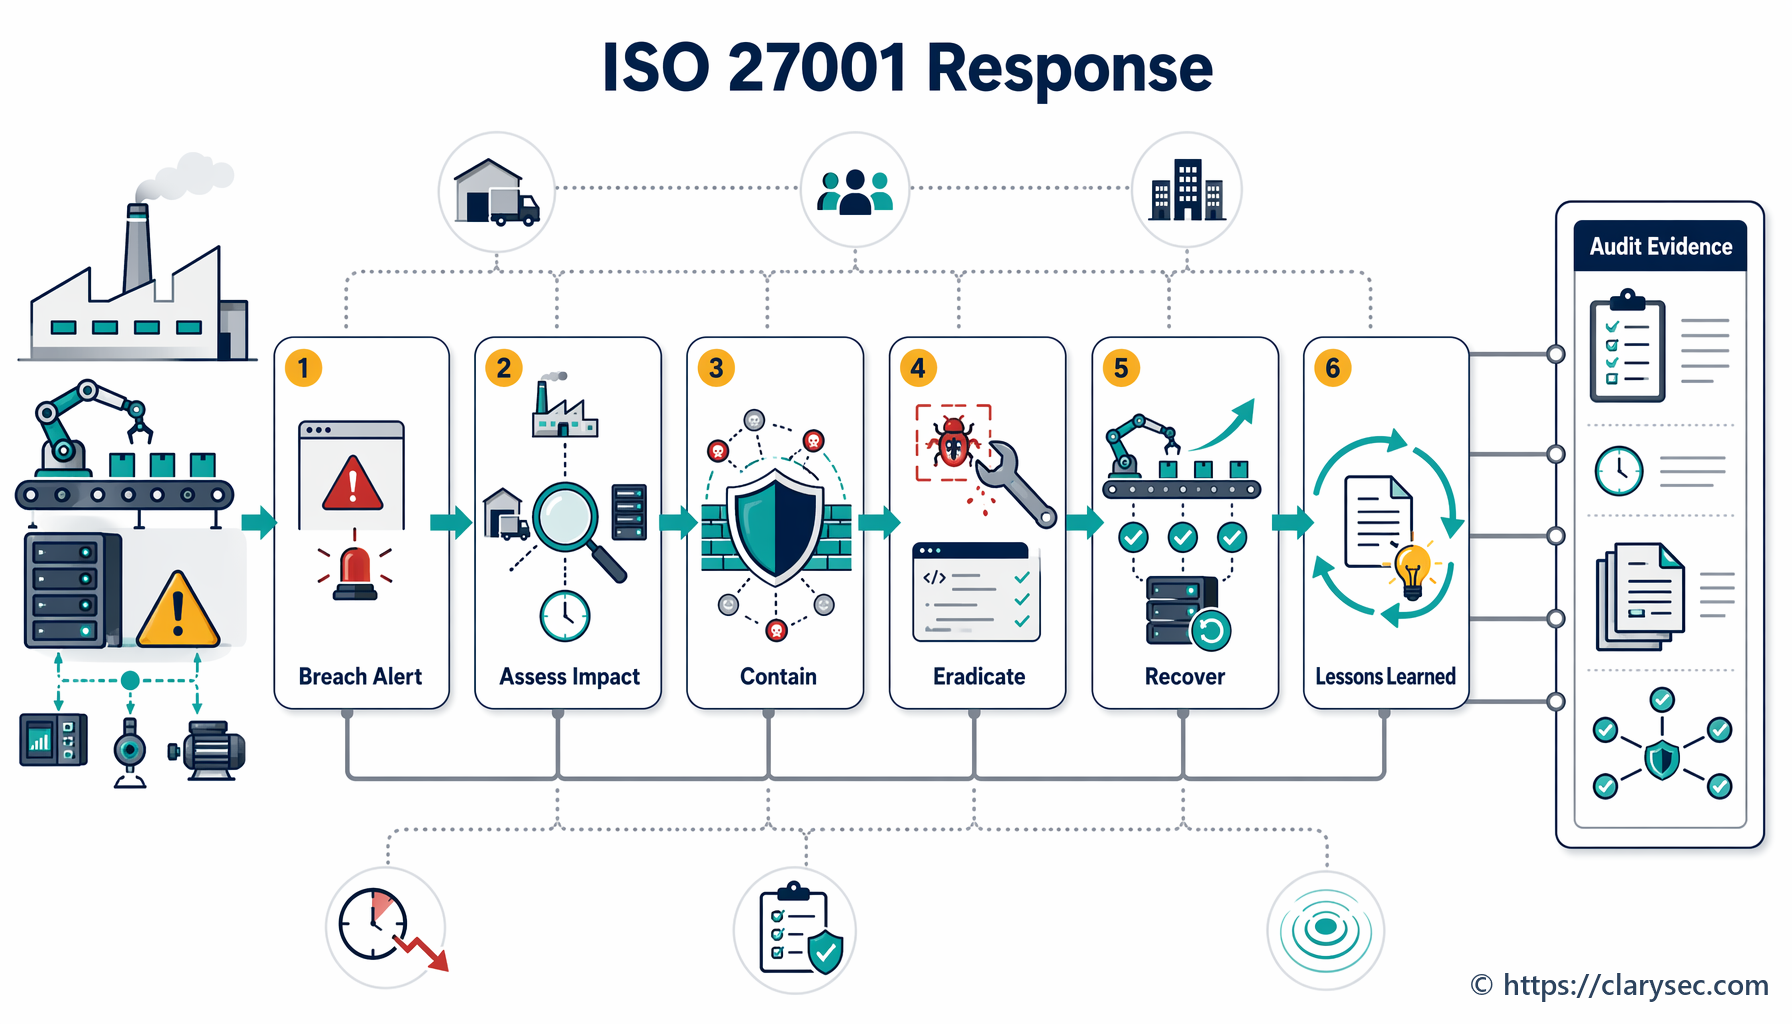
Viige ISO 27001 kohane infoturbeintsidentidele reageerimine kontrolli alla meie infoturbejuhi juhendi abil. Õppige tegeliku tootmisstsenaariumi põhjal alates ettevalmistusest kuni intsidendijärgse analüüsi ja nõuetelevastavuseni.
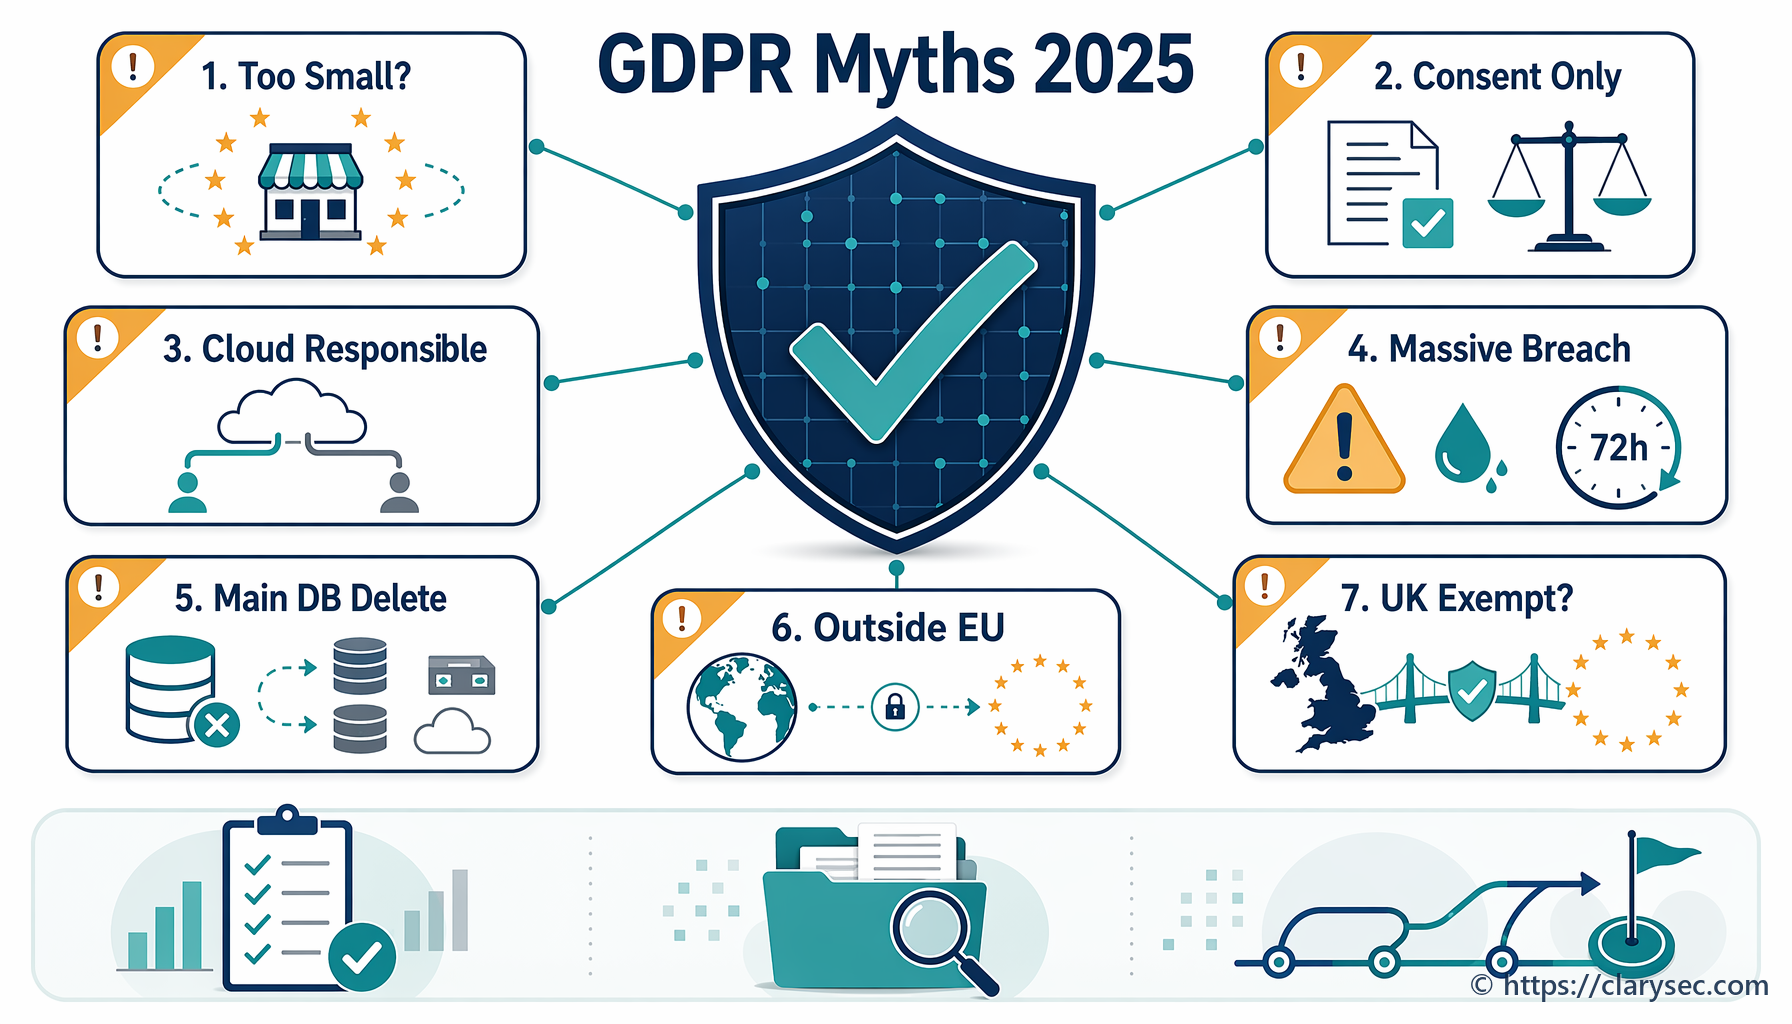
Selgitame, mis on 2025. aasta 7 peamise GDPR-i müüdi taga tegelikult tõsi. Meie ekspertjuhend kummutab levinud väärarusaamad nõusoleku, isikuandmetega seotud rikkumiste ja nõuetelevastavuse kohta.
Praktiline 2026. aasta juhend, kuidas muuta RoPA ja andmevoogude kaardistamine ühtseks tõendikihiks GDPR Article 30, NIS2 kriitiliste teenuste, DORA IKT-sõltuvuste ja ISO/IEC 27001:2022 auditite jaoks.
EL-i NIS2 direktiiv ja DORA määrus muudavad küberturbe vastavusnõudeid. See juhend selgitab nende mõju ja annab praktilise tee valmisoleku saavutamiseks.