DPO üleandmistoimik GDPR-i ja ISO 27701 jaoks

Teavitus jõudis Maria postkasti süütu teemareaga „Meeskonna uuendus“. David, tema kiiresti kasvava finantstehnoloogia ettevõtte andmekaitseametnik (DPO), oli vastu võtnud uue ametikoha. Ta lahkub kahe nädala pärast.
Alguses käsitles infoturbejuht Maria seda nagu iga muud kõrgema juhi lahkumist. Personaliosakond viib läbi lahkumisprotsessi, IT lõpetab juurdepääsu, õigusosakond vaatab avatud küsimused üle ja uus DPO saab üleandmiskõne. Seejärel algasid tegelikud küsimused.
„Kus on biomeetrilise sisselogimisfunktsiooni DPIA?“
„Kas ma näen kirjavahetust Belgia andmekaitseasutusega eelmise aasta piiriülese andmevoo päringu kohta?“
„Mis oli AI-põhise krediidiskooringu mudeli privaatsuse jääkriski aktsepteerimise põhjendus?“
Järgmisel esmaspäeval kell 08:17 soovis juhatus kindlust, et GDPR-i vastutuskohustus on jätkuvalt täidetud. Suur äriklient oli saatnud privaatsuse hoolsuskontrolli küsimustiku, milles küsiti viimast RoPA-t, DPIA registrit, rikkumisregistrit, alltöötlejate loendit, säilitamisgraafikut ja privaatsusnõuannete tõendusmaterjali. Tooteüksus soovis heakskiitu analüütikamuudatusele. Klienditugi menetles kolme andmesubjekti taotlust. Hankeüksus pidas uuesti läbirääkimisi volitatud töötleja lepingut. Infoturbefunktsioon uuris sündmust, mis võis hõlmata isikuandmeid.
Davidi üleandmine koosnes 30-minutilisest kõnest ja ühiskettast, mis oli täis ebajärjekindlaid kaustanimetusi. Kontekst, vaidlused, riskivalmiduse otsused, järelevalveasutustega suhtlemise ajalugu ja mitteametlikud nõuanded lahkusid koos temaga.
Just sellises olukorras tõendab privaatsusjuhtimine, et see on juhtimissüsteem, või paljastab, et see oli ühe inimese mälu.
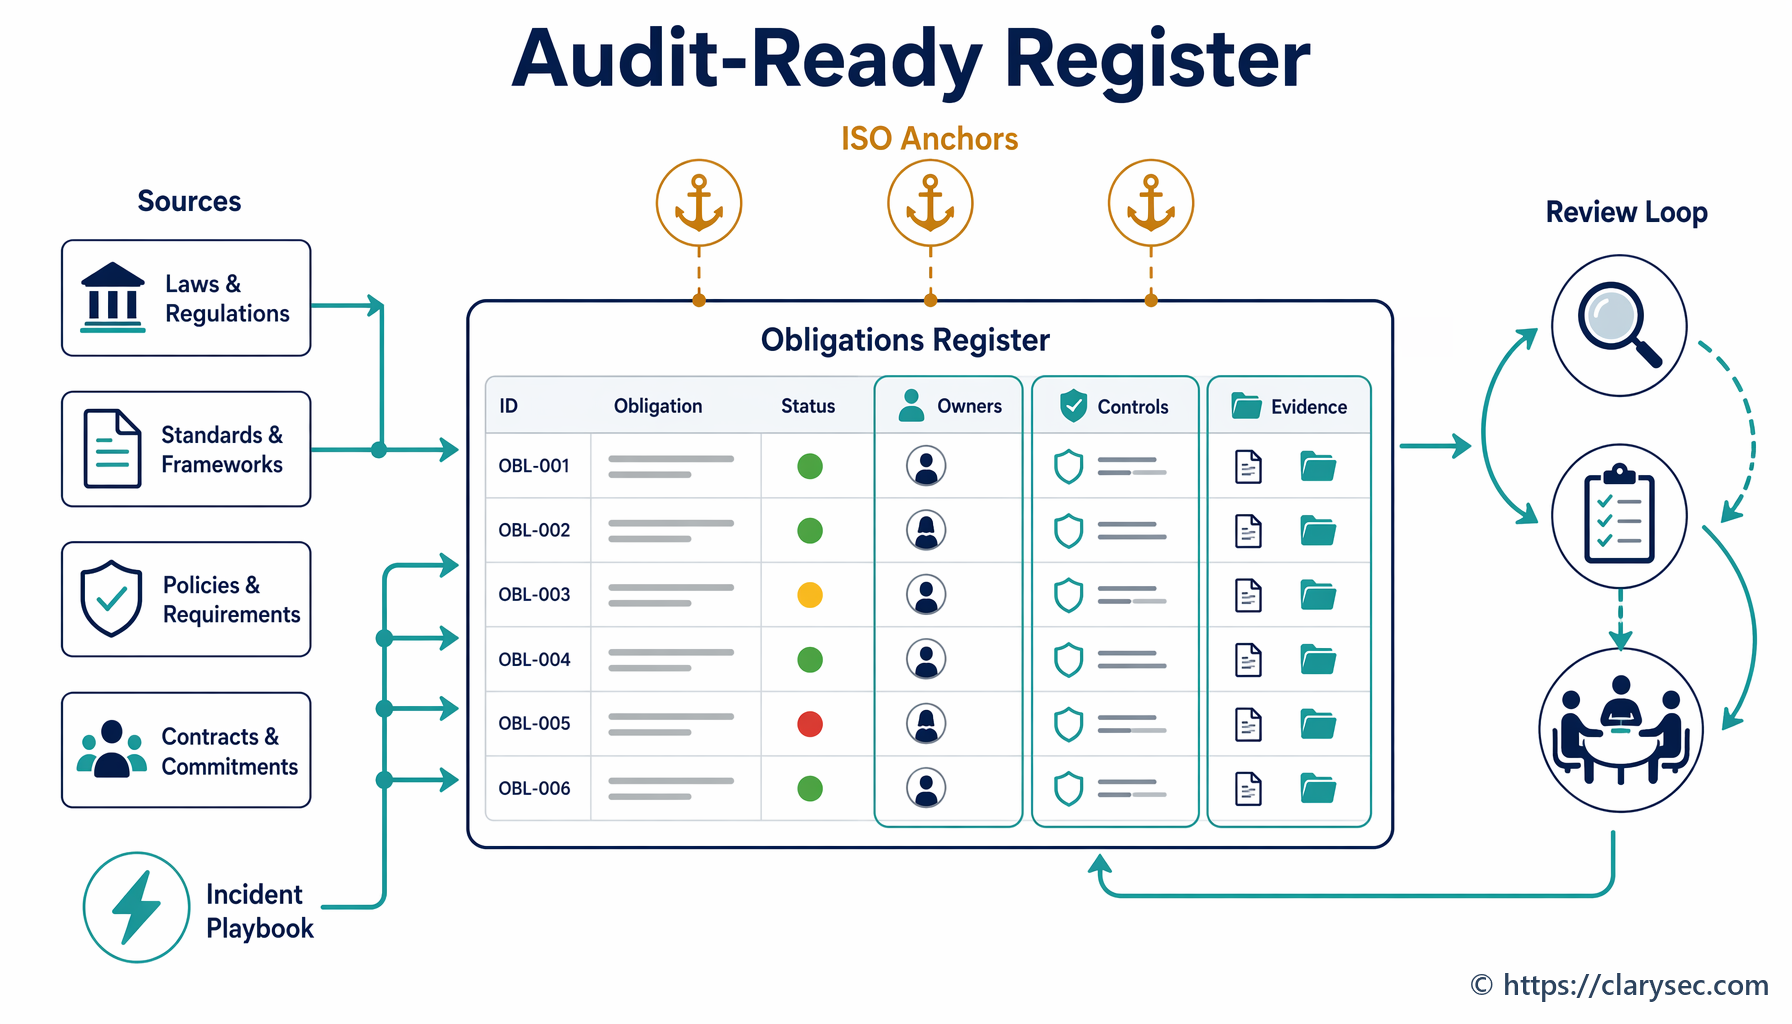
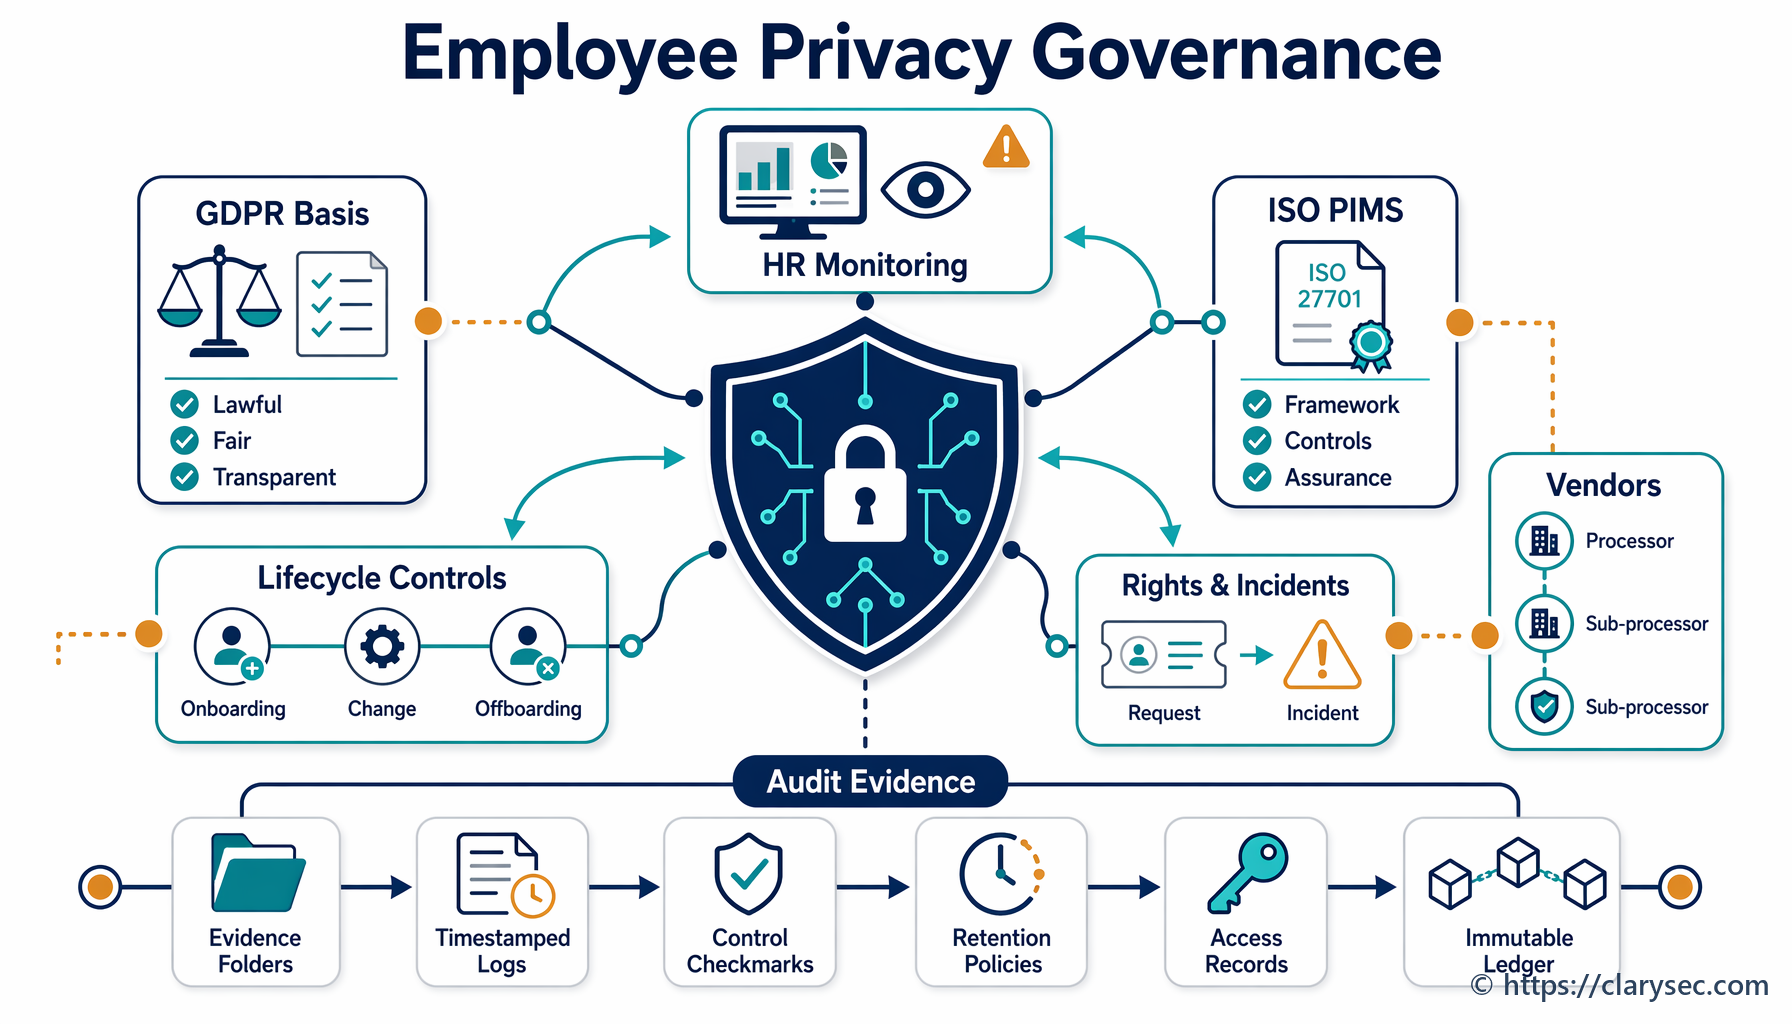
DPO üleandmistoimik GDPR-i ja ISO/IEC 27701:2025 jaoks ei ole personaliosakonna lahkumispakett. See on vastutuskohustuse järjepidevuse toimik. See ütleb uuele DPO-le, privaatsusjuhile, PIMS-i juhile, audiitorile, järelevalveasutusele või tippjuhtkonna sponsorile, mida töödeldakse, miks see on seaduslik, millised riskid on avatud, kus asub tõendusmaterjal, kellele kuulub järgmine tegevus ja millistest tähtaegadest ei tohi mööda minna.
Varjatud privaatsusrisk: vastutus on kinni ühes rollis
GDPR muudab vastutuskohustuse selgesõnaliseks. Article 5(2) nõuab, et vastutavad töötlejad vastutaksid seaduslikkuse, õigluse ja läbipaistvuse, eesmärgi piirangu, võimalikult väheste andmete kogumise, täpsuse, säilitamise piirangu, tervikluse ja konfidentsiaalsuse põhimõtete järgimise eest ning suudaksid seda tõendada. Articles 4, 6, 9, 10 ja 30 lisavad operatiivse sõnavara ja tõendusootused, mis peavad rollimuudatuse üle elama: isikuandmed, töötlemine, õiguslik alus, eriliiki isikuandmete töötlemise tingimused, rikkumise definitsioonid ja töötlemistoimingute register.
Küsimus ei ole selles, kas organisatsioonil oli pädev DPO. Küsimus on selles, kas privaatsusprogramm toimib ka siis, kui DPO vahetub.
Kui DPO lahkub, peab organisatsioon endiselt teadma järgmist.
- Millised töötlemistoimingud on aktiivsed, peatatud, kasutuselt kõrvaldatud või läbivaatamisel.
- Millised õiguslikud alused ja eriliiki isikuandmete töötlemise tingimused toetavad iga tegevust.
- Millised DPIA-d sisaldavad lahendamata riske või tingimuslikke heakskiite.
- Millised andmesubjekti taotlused on avatud, pikendatud, tagasi lükatud või vaidlustatud.
- Millistest rikkumistest on teatatud, millistest ei ole teatatud ja millised on veel hindamisel.
- Millised volitatud töötlejad, alltöötlejad ja edastusmehhanismid on kasutusel.
- Milline suhtlus järelevalveasutustega, kliendikohustused ja audititegevused on pooleli.
- Millist privaatsusnõu anti, millal seda anti ja milliste eelduste alusel.
See on klassikaline võtmeisiku sõltuvus. DPO mälust saab privaatsusotsuste, riskihindamiste ja regulatiivse suhtluse peamine hoidla. Kui see inimene lahkub, kaotab organisatsioon rohkem kui rollitäitja. Ta kaotab jälgitavuse, mida on vaja vastavuse tõendamiseks.
Clarysec Enterprise’i Privaatsusrollide, vastutuste ja aruandekohustuse poliitika [C1] muudab rolli ülemineku tõendusmaterjali kohustuseks:
[Kõik] Privaatsusjuht / PIMS-i juht PEAB registreerima rolli üleandmise tõendusmaterjali REG01-s ja REG12-s 10 tööpäeva jooksul pärast rollimuudatust.
Jaotisest „Rakendamine“, poliitika punkt 7.1.6.
Sama poliitika nõuab ka kommunikatsiooni tõendusmaterjali pärast ümbermääramist või lahkumist:
[Kõik] Privaatsusjuht / PIMS-i juht PEAB ajakohastama rollimuudatuse kommunikatsiooni tõendusmaterjali REG11-s 10 tööpäeva jooksul pärast rolli ümbermääramist või lahkumist.
Jaotisest „Vastutuse tõendusmaterjal ja kommunikatsioon“, poliitika punkt 4.5.4.
Need kaks punkti muudavad personalimuudatuse auditeeritavaks privaatsuse kontrollimeetmeks. Üleandmine ei ole enam mitteametlik teadmussiire. Sellest saab dokumenteeritud PIMS-i tõendusmaterjal.
Mis DPO üleandmistoimik tegelikult on
Hea DPO üleandmistoimik ei ole üks PDF. See on kontrollitud tõendusmaterjali kogum, millel on indeks, omanikud, lingid, staatuse väljad, otsuste ajalugu ja kättesaadavuse reeglid. See peab võimaldama uuel DPO-l mõista organisatsiooni privaatsuse seisundit tundidega, mitte nädalatega.
Mõtle sellest kui privaatsusprogrammi lennumeerikust. See peab näitama mitte ainult seda, mis juhtus, vaid ka seda, miks otsused tehti ja mis peab järgmiseks juhtuma.
Praktiline DPO üleandmistoimik peab vastama neljale küsimusele.
- Millised privaatsuskohustused ja otsused on praegu aktiivsed?
- Milline tõendusmaterjal tõendab, et neid kohustusi juhitakse?
- Kes vastutab iga avatud teema eest ülemineku ajal ja pärast seda?
- Millised riskid, tähtajad või regulatiivsed tundlikkused vajavad viivitamatut tähelepanu?
Toimik ei tohiks dubleerida iga kirjet. Dubleerimine tekitab aegunud tõendusmaterjali. Selle asemel peab toimik viitama autoriteetsele kirjele, selgitama staatust, määrama vastutuse ja märkima järgmise vajaliku otsuse.
Clarysec Enterprise’i PIMS-i dokumenteeritud teabe ja tõendusmaterjali haldamise poliitika [C2] loob tõendusmaterjali aluse:
[Kõik] Privaatsusjuht / PIMS-i juht PEAB pidama PIMS-i dokumenteeritud teabe indeksit REG12-s enne PIMS-i esmast avaldamist ja seejärel kord kvartalis.
Jaotisest „PIMS-i dokumenteeritud teabe ohje“, poliitika punkt 4.1.1.
See nõuab ka tõendusmaterjali kättesaamise registreerimist:
[Kõik] Privaatsusjuht / PIMS-i juht PEAB registreerima audititõendite kättesaamise taotlused ja täitmise staatuse REG12-s viie tööpäeva jooksul pärast taotluse saamist.
Jaotisest „Juurdepääs, kaitse, kättesaamine ja avalikustamine“, poliitika punkt 4.4.4.
Seetõttu tuleb DPO üleandmistoimik ehitada REG12 või samaväärse dokumenteeritud teabe indeksi ümber. Kui privaatsuse tõendusmaterjali ei ole ülemineku ajal võimalik kiiresti leida, ei toeta see vastutuskohustust siis, kui audiitor, klient või järelevalveasutus küsib tõendit.
Auditivalmis DPO üleandmistoimiku põhistruktuur
Claryseci rakendustes jaotatakse DPO üleandmistoimik tavaliselt kümneks jaotiseks. Need jaotised annavad uuele DPO-le ühe operatiivse vaate, asendamata autoriteetseid registrisüsteeme.
| Üleandmise jaotis | Eesmärk | Tüüpiline tõendusmaterjal |
|---|---|---|
| 1. PIMS-i kohaldamisala ja juhtimine | Määratleb piirid, komiteed, eskaleerimisteed ja vastutusmudeli | PIMS-i kohaldamisala, juhtimiskalender, eskaleerimiskaart, juhtkonna läbivaatamise tulemused |
| 2. Rollid ja delegeerimised | Näitab, kes omab, toetab ja kinnitab privaatsustegevusi | rolliregister, delegeerimislogi, REG01 kanded, REG11 kommunikatsioon |
| 3. RoPA ja töötlemistoimingute register | Näitab, milliseid isikuandmeid töödeldakse ja miks | RoPA, andmevoogude kaardid, õigusliku aluse register, andmekategooriate register |
| 4. DPIA ja kõrge riskiga otsuste toimik | Säilitab riskipõhjendused, nõuanded ja heakskiidud | DPIA register, DPIA aruanded, REG04 nõuanded, jääkriski otsused |
| 5. Andmesubjekti õiguste register | Kaitseb vastamistähtaegu ja järjepidevust | DSR-logi, valideerimiskirjed, vastusemallid, erandid |
| 6. Rikkumiste ja intsidentide privaatsustoimik | Säilitab rikkumise hindamise konteksti | rikkumisregister, teavitamisotsused, järelevalveasutusele saadetud teated, õppetunnid |
| 7. Volitatud töötlejate ja tarnijate privaatsustoimik | Säilitab kolmandate osapoolte vastutuskohustuse | volitatud töötlejate loend, andmetöötluslepingud, alltöötlejate teated, hoolsuskontroll, väljumisriskid |
| 8. Säilitamise ja kõrvaldamise toimik | Seob säilitamise piirangu ärireeglitega | säilitamisgraafik, kõrvaldamislogid, õigusliku säilitamiskohustuse register |
| 9. Järelevalveasutuste, klientide ja auditi toimik | Väldib kohustuste ja tõendusmaterjali puudujääkide ununemist | kirjavahetus asutustega, kliendikohustused, auditileiud, parandusmeetmed |
| 10. Ülemineku tegevusplaan | Muudab üleandmise kontrollitud täitmiseks | avatud tegevused, omanikud, tähtajad, prioriteet ja eskaleerimise staatus |
Toimiku kõige väärtuslikum osa ei ole sageli dokumendid ise. See on dokumentidevaheline kontekst. DPIA võib näidata järeldust, kuid uus DPO peab teadma ka seda, millist nõu anti, millised jääkriskid aktsepteeriti, millised tingimused lisati ja kas neid tingimusi endiselt seiratakse.
GDPR-i operatiivne selgroog: RoPA, DPIA-d, DSR-id, rikkumised ja õiguslik alus
DPO üleandmistoimik peab algama GDPR-i operatiivsest selgroost. Just siin ebaõnnestuvad paljud üleminekud, sest lahkuv DPO tunneb kirjete taga olevat ajalugu, kuid uus DPO näeb ainult fragmente.
Enterprise’i Andmekaitse ja privaatsuspoliitika [C3] määrab DPO vastutuse võtmekirjete eest:
Peab töötlemistoimingute registrit (RoPA) kooskõlas GDPR Article 30-ga.
Jaotisest „Rollid ja vastutused“, poliitika punkt 4.2.2.
See sätestab ka:
Juhib suhtlust järelevalveasutustega, viib läbi andmekaitsealaseid mõjuhinnanguid (DPIA-d) ja haldab rikkumisest teavitamise protsesse.
Jaotisest „Rollid ja vastutused“, poliitika punkt 4.2.3.
Ning õiguste haldamise kohta:
Andmekaitseametnik (DPO) peab pidama dokumenteeritud protsesse andmesubjekti taotluste (DSR) vastuvõtmiseks, valideerimiseks, jälgimiseks ja neile vastamiseks.
Jaotisest „Poliitika rakendamise nõuded“, poliitika punkt 6.4.1.
Need ei ole eraldi haldusülesanded. Need moodustavad vastutuskohustuse ahela.
Kui andmesubjekt taotleb kustutamist, vajab uus DPO RoPA-t süsteemide ja volitatud töötlejate tuvastamiseks, õigusliku aluse registrit kustutamise kohaldatavuse hindamiseks, säilitamisgraafikut säilitamise piirangu kontrollimiseks, tarnijakirjeid kustutamise koordineerimiseks allavoolu ning DSR-registrit ajakava ja vastuse tõendamiseks. Kui DPO vahetub taotluse menetlemise ajal, peab üleandmistoimik selle ahela säilitama.
Väiksemate organisatsioonide puhul kasutab Claryseci Andmekaitse ja privaatsuspoliitika VKE-dele [C4] proportsionaalsemat sõnastust, säilitades sama vastutuskohustuse põhimõtte:
Peab töötlemistoimingute kirjeid
Jaotisest „Rollid ja vastutused“, poliitika punkt 4.2.1.
See nõuab ka:
Privaatsuskoordinaator peab pidama kõigi isikuandmete töötlemistoimingute registrit, sealhulgas andmekategooriad, eesmärk, õiguslik alus ja säilitustähtajad
Jaotisest „Juhtimisnõuded“, poliitika punkt 5.2.1.
Ning õiguste taotluste kohta:
Kõik vastused andmesubjekti taotlustele tuleb logida turvalisse registrisse, mille juurdepääs on piiratud privaatsuskoordinaatori ja tegevjuhiga
Jaotisest „Poliitika rakendamise nõuded“, poliitika punkt 6.5.4.
Nii suurettevõtete kui ka VKE-de keskkondades peab üleandmistoimik sisaldama privaatsustoimingute juhtpaneeli, mis näitab RoPA, DPIA-de, DSR-ide, rikkumiste, säilitamise läbivaatamiste ja tarnijate läbivaatamiste staatust. Nii tõendab organisatsioon, et GDPR-i vastutuskohustus ei sõltu ühest inimesest.
ISO/IEC 27701:2025: rolli üleminek kontrollitud PIMS-i tõendusmaterjalina
ISO/IEC 27701:2025 laiendab privaatsusjuhtimise struktureeritud privaatsusteabe haldussüsteemiks. See tähendab, et rolli üleminekut tuleb käsitleda nagu iga muud kontrollitud protsessi: planeeritult, määratud vastutusega, tõendatult, läbivaadatult ja täiustatult.
Üleandmistoimik peab sisaldama PIMS-i järjepidevuse välju iga olulise privaatsusprotsessi kohta:
- Protsessi nimi, näiteks DPIA, RoPA, DSR, rikkumise hindamine või tarnija privaatsuse läbivaatamine.
- PIMS-i roll, näiteks DPO, privaatsusjuht, PIMS-i juht, vastutava töötleja esindaja või volitatud töötleja esindaja.
- Operatiivne roll, näiteks vastutav töötleja, volitatud töötleja, kaasvastutav töötleja või alltöötleja.
- Praegune omanik ja ajutine volitatud esindaja.
- Tõendusregistri viide.
- Viimase läbivaatamise kuupäev ja järgmise läbivaatamise kuupäev.
- Avatud otsused ja lahendamata riskid.
- Eskaleerimistee.
- Lingid poliitikapunktidele, protseduuridele ja mallidele.
- Auditi staatus, sealhulgas viimane tõendusmaterjali taotlus ja vastus.
Enterprise’i Privaatsusteabe haldussüsteemi poliitika [C5] muudab privaatsusnõuande eraldi tõendusobjektiks:
[Kõik] Andmekaitseametnik / privaatsusnõustaja PEAB registreerima privaatsusnõuanded PIMS-i kohaldamisala, DPIA kriteeriumide ja kõrge riskiga otsuste kohta REG04-s enne asjakohase otsuse heakskiitmist.
Jaotisest „Rollid ja vastutused“, poliitika punkt 5.1.3.
See punkt on üleandmise ajal kriitiline. DPIA aruanne võib näidata lõplikku heakskiitu, kuid REG04 või samaväärne privaatsusnõuannete register säilitab otsuse taga oleva professionaalse põhjenduse. Ilma selleta ei pruugi uus DPO suuta selgitada, miks organisatsioon kiitis heaks kõrge riskiga töötlemistoimingu või millised seiretingimused sellele lisati.
Clarysec seob rolli ülemineku ka laiema juhtimisega. Enterprise’i Juhtimisrollide ja vastutuste poliitika [C6] sätestab:
Delegeerimisi tuleb jälgida rollide ja vastutuste registris ning algne omanik säilitab lõpliku vastutuse.
Jaotisest „Poliitika rakendamise nõuded“, poliitika punkt 6.2.5.
See väldib kõige ohtlikumat üleminekulünka: kõik eeldavad, et keegi teine katab DSR-id, DPIA-d, rikkumise hindamised või järelevalveasutusele vastamise. Tugev DPO üleandmistoimik sisaldab delegeerimistabelit ja sätestab selgelt, kas iga vastutus on püsiv, ajutine või nõuandev.
Repositooriumi loomine Zenith Blueprinti abil
Üleandmistoimik on kasulik ainult nii palju, kui kasulik on selle taga olev repositoorium. Kaootiline ühisketas ei ole PIMS-i tõendusmaterjali süsteem.
Claryseci Zenith Blueprint: audiitori 30-sammuline teekaart [C7] käsitleb dokumentatsiooni elava juhtimissüsteemina. ISMS-i aluste ja juhtimise etapi 6. sammus „Dokumenteeritud teave ja ISMS-i teegi loomine“ soovitab Zenith Blueprint organisatsioonidel luua struktureeritud ISMS-i dokumentatsioonirepositooriumi:
Nüüd on hea aeg luua struktuur kogu ISMS-i dokumentatsiooni („ISMS-i teegi“) säilitamiseks. Näiteks:
✓ Põhikaust nimega „ISMS-i dokumentatsioon“, millel on alamkaustad, näiteks: ✓ Poliitikad ja protseduurid: sisaldab poliitikate kinnitatud versioone (nt infoturbepoliitika, IT-vahendite lubatud kasutuse poliitika) ja protseduure (intsidentidele reageerimise protseduur, varundusprotseduur jne). ✓ Riskihindamine ja SoA: kaust riskihindamise aruannete, riskiregistri (tööfaili) ja kohaldatavusdeklaratsiooni jaoks, kui see koostatakse. ✓ Koolituse ja teadlikkuse kirjed: koolituslogid, esitatud sisu koopiad, osalejate nimekirjad. ✓ Audit ja läbivaatamine: siseauditi aruanded, juhtkonna läbivaatamise koosoleku protokollid, parandusmeetmete logid. ✓ Intsidendikirjed: intsidendilogi, intsidendiaruanded, õppetundide dokumendid. ✓ Varad ja registrid: varade loendid, andmete klassifitseerimise tulemused jne. ✓ Annex A kontrollimeetmed või „kontrollimeetmete teek“: näiteks kontrollimeetmete loend ja dokumentatsioon selle kohta, kuidas need on rakendatud.
Veendu, et see repositoorium oleks kättesaadav, kuid turvaline. Näiteks võivad poliitikad olla kõigile töötajatele avaliku lugemisõigusega kaustas, kuid riskihindamise kaust võib olla piiratud ISMS-i meeskonna ja tippjuhtkonnaga.
ISMS-i aluste ja juhtimise etapp, samm 6: dokumenteeritud teave ja ISMS-i teegi loomine.
DPO üleandmistoimiku puhul saab samast mustrist PIMS-i teek. Praktiline ülataseme kaust on „PIMS-i DPO üleandmine ja vastutuskohustus“, piiratud juurdepääsuga DPO-le, privaatsusjuhile, õigusnõustajale, infoturbejuhile, siseauditile ja heakskiidetud tippjuhtidele.
| Kaust | Mida see sisaldab | Juurdepääsu suunis |
|---|---|---|
| 00 Üleandmise indeks | REG12 indeks, ülemineku kontrollnimekiri, omanike kaart | DPO, PIMS-i juht, siseaudit |
| 01 Juhtimine ja rollid | rolliregister, delegeerimised, komitee protokollid, eskaleerimisteed | DPO, tippjuhid, õigusosakond, CISO |
| 02 RoPA ja andmekaardid | RoPA, andmevoogude kaardid, õigusliku aluse kaardistus, andmekategooriad | DPO, privaatsusmeeskond, protsessiomanikud |
| 03 DPIA ja privaatsusnõuanded | DPIA-d, REG04 nõuanded, jääkriski heakskiidud, kõrge riskiga otsused | DPO, õigusosakond, riskiomanikud |
| 04 DSR-i haldus | DSR-register, mallid, valideerimistõendid, vastamise staatus | piiratud privaatsusmeeskond |
| 05 Rikkumised ja intsidendid privaatsuse vaatest | rikkumisregister, hindamismärkmed, teavitamisotsused, kirjad järelevalveasutustele | DPO, õigusosakond, CISO, intsidendimeeskond |
| 06 Volitatud töötlejad ja edastused | tarnijaregister, andmetöötluslepingud, alltöötlejate teated, edastamise hindamised | DPO, hange, õigusosakond, tarnijaomanik |
| 07 Säilitamine ja kõrvaldamine | säilitamisgraafik, kõrvaldamise tõendusmaterjal, õiguslikud säilitamiskohustused | DPO, kirjete omanik, õigusosakond |
| 08 Auditi ja järelevalveasutuste tõendusmaterjal | tõendusmaterjali taotlused, täitmise staatus, auditileiud, parandusmeetmed | DPO, siseaudit, vastavusfunktsioon |
| 09 Kliendikohustused | privaatsusküsimustikud, lepingulised kohustused, paranduslubadused | DPO, müügi õigusnõustajad, konto omanik |
| 10 Õppetunnid | intsidendijärgsed ülevaatused, auditi õppetunnid, parendustegevused | DPO, CISO, juhtkonna läbivaatamise meeskond |
VKE-de puhul saab sama põhimõtet rakendada lihtsamalt. Claryseci Auditi ja vastavuse seire poliitika VKE-dele [C8] sätestab:
Kogu tõendusmaterjal tuleb säilitada tsentraliseeritud auditi kaustas.
Jaotisest „Poliitika rakendamise nõuded“, poliitika punkt 6.2.1.
Küpsustase võib erineda, kuid põhimõte ei tohi muutuda. Privaatsuse tõendusmaterjal peab olema tsentraliseeritud, kontrollitud, indekseeritud ja kättesaadav.
ISO kontrollimeetmete ankrud: rollid, kirjed ja PII kaitse
DPO üleandmistoimik seostub tugevalt kolme ISO/IEC 27002:2022 organisatsioonilise kontrollimeetmega, mida käsitletakse Claryseci Zenith Controls: raamistikeülese vastavuse juhendis [C9]. Need on ISO kontrollimeetmed, mitte Zenithis loodud eraldi kontrollikomplekt.
| ISO/IEC 27002:2022 kontrollimeede | Kontrollimeetme teema | Miks see on DPO üleandmisel oluline |
|---|---|---|
| 5.2 Infoturberollid ja vastutused | Määratletud ja jaotatud turbevastutused | Näitab, kes vastutab privaatsusotsuste, delegeeritud ülesannete, jääkriski heakskiitude ja juhtkonnale eskaleerimise eest |
| 5.33 Kirjete kaitse | Kirjete kaitse kaotsimineku, hävimise, võltsimise ja loata juurdepääsu eest | Kaitseb RoPA, DPIA, DSR-i, rikkumiste, säilitamise, tarnijate ja järelevalveasutustega seotud tõendusmaterjali |
| 5.34 Privaatsus ja PII kaitse | Privaatsuse ja PII kaitse kooskõlas õiguslike, seadusest tulenevate, regulatiivsete ja lepinguliste nõuetega | Seob õigusliku aluse, õiguste käsitlemise, intsidendi eskaleerimise, volitatud töötlejate juhtimise ja läbipaistvuse |
Need kontrollimeetmed seostuvad ka ISO/IEC 27001:2022 juhtimissüsteemi nõuetega. Clause 5.3 nõuab organisatsiooniliste rollide, vastutuste ja volituste määramist ning teatavaks tegemist. Clause 7.5 nõuab dokumenteeritud teabe ohjet. Clause 6.1 nõuab riskide ja võimaluste käsitlemise planeerimist, sealhulgas riskikäsitlust. Clause 8.1 nõuab tegevuse planeerimist ja ohjet. Clause 9.1 nõuab seiret ja hindamist. Clause 10.2 nõuab parandusmeetmeid.
DPO üleandmistoimik toetab kõiki neid ootusi, muutes rolli ülemineku kontrollitud ja auditeeritavaks tõendusmaterjaliks.
Ühe sessiooni harjutus DPO üleandmistoimiku koostamiseks
Lahkumisavaldust ei pea ootama. Tee see harjutus enne DPO lahkumist, sisemise privaatsusauditi ajal või pärast uue privaatsusjuhi määramist.
Samm 1: loo üleandmise indeks
Ava REG12 või oma dokumenteeritud teabe indeks ja loo jaotis nimega „DPO üleandmistoimik“. Lisa väljad järgmise jaoks:
- Tõendusmaterjali objekt.
- Protsessivaldkond.
- Autoriteetne asukoht.
- Omanik.
- Varuomanik.
- Viimati läbi vaadatud.
- Järgmine läbivaatamine.
- Konfidentsiaalsustase.
- Avatud tegevus.
- Auditi asjakohasus.
Täida esimesed 25 kannet. Alusta RoPA-st, DPIA registrist, DSR-registrist, rikkumisregistrist, tarnijaregistrist, säilitamisgraafikust, privaatsusnõuannete registrist, järelevalveasutustega peetud kirjavahetuse toimikust, privaatsusriskide registrist ja PIMS-i kohaldamisalast.
Samm 2: koosta 30, 60 ja 90 päeva tähtaegade jälgimisloend
Loo punase tsooni juhtpaneel teemadele, mille tähtaeg saabub järgmise 30, 60 ja 90 päeva jooksul. Lisa:
- Avatud andmesubjekti taotlused.
- Ootel DPIA heakskiidud.
- Avatud rikkumiste hindamised.
- Järelevalveasutuse või kliendi vastamise tähtajad.
- Tarnija läbivaatamise kuupäevad.
- Edastamise või alltöötleja teate tähtajad.
- Säilitamise läbivaatamise verstapostid.
- Auditi parandusmeetmed.
See on leht, mida uus DPO loeb esimesena.
Samm 3: kaardista kõrge riskiga protsessid nimelistele omanikele
Kasuta rollide ja vastutuste registrit. Dokumenteeri iga protsessi puhul, kas lahkuv DPO oli vastutav, teostaja, konsulteeritav või informeeritav. Määra igale aktiivsele protsessile ajutine omanik. Jälgi delegeerimist ja teavita muudatusest kooskõlas Privaatsusrollide, vastutuste ja aruandekohustuse poliitika ning Juhtimisrollide ja vastutuste poliitikaga.
Samm 4: säilita otsustuskontekst
Lisa iga aktiivse DPIA või kõrge riskiga otsuse kohta lühike otsuste ajaloo märkus:
- Mida pakuti välja?
- Miks oli DPIA vajalik või miks seda ei peetud vajalikuks?
- Millist privaatsusnõu anti?
- Millised riskid jäävad alles?
- Kes aktsepteeris jääkriski?
- Milliseid tingimusi tuleb seirata?
Siin muutub REG04 hädavajalikuks. Ilma registreeritud nõuandeta võib uus DPO näha ainult lõplikku heakskiitu ja jätta märkamata selle taga olevad piirangud.
Samm 5: testi kättesaamist
Palu siseauditil või vastavusfunktsioonil küsida üleandmistoimikust viis objekti:
- RoPA kanne kõrge riskiga töötlemistoimingu kohta.
- Sama tegevuse DPIA ja nõuandekirje.
- Seda toetav volitatud töötleja leping.
- Andmetele kohalduv säilitamisreegel.
- Kõige hiljutisem DSR-i või rikkumise otsus, mis seda protsessi puudutab, kui selline on olemas.
Kui meeskond ei suuda neid poliitikas määratud ajaraami jooksul kätte saada, ei ole üleandmistoimik valmis.
Tarnija-, volitatud töötleja ja pilvesõltuvused
Paljud DPO üleminekud ebaõnnestuvad privaatsuse, hangete, turbe ja operatsioonide piiril.
Lahkuv DPO võib teada, et volitatud töötlejal on lahendamata auditileid, et alltöötleja teadet tuleb läbi vaadata või et lepingus puuduvad piisavad intsidendiabi tingimused. Kui seda teadmist ei talletata, pärib uus DPO varjatud riski.
Claryseci Kolmandate osapoolte ja tarnijate turbepoliitika VKE-dele [C10] seab tõendusmaterjali aluse:
Tarnijaregistrit peab pidama ja ajakohastama haldus- või hankekontakt. See peab sisaldama järgmist:
Jaotisest „Juhtimisnõuded“, poliitika punkt 5.4.
Üleandmistoimik peab seostama tarnijaregistri järgmisega:
- Andmetöötluslepingud.
- Alltöötlejate loendid.
- Edastusdokumentatsioon.
- Turbe hoolsuskontroll.
- Intsidendist teavitamise klauslid.
- Auditeerimisõigused.
- Väljumis- ja kustutamiskohustused.
- Avatud parandusmeetmed.
Siin muutuvad oluliseks ka NIS2 ja DORA.
NIS2 nõuab, et olulised ja tähtsad üksused võtaksid kasutusele asjakohased tehnilised, operatiivsed ja organisatsioonilised küberturbe riskijuhtimise meetmed. Selle riskijuhtimise valdkonnad hõlmavad intsidentide käsitlemist, talitluspidevust, tarneahela turvet, turvalist hankimist ja arendust, haavatavuste käsitlemist, tõhususe hindamist, küberhügieeni, koolitust, krüptograafiat, personaliturvet, juurdepääsukontrolli ja varahaldust.
DORA nõuab finantssektori üksustelt IKT-juhtimise, IKT-riski juhtimise, intsidentide klassifitseerimise ja teavitamise, digitaalse operatsioonilise toimepidevuse testimise ning IKT kolmanda osapoole riskijuhtimise säilitamist. Kriitiliste või oluliste funktsioonide puhul eeldab DORA ka tugevaid lepingulisi kaitsemeetmeid, juurdepääsu- ja auditeerimisõigusi, lõpetamisõigusi, väljumisstrateegiaid ja üleminekukorraldusi.
DPO üleandmistoimik peab tuvastama, kus privaatsusega seotud tarnijad kuuluvad ka operatsioonilise toimepidevuse kohustuste alla. Kui volitatud töötleja toetab kriitilist finantsteenust või olulist digitaalteenust, peab uus DPO mõistma tarnija tõrke, viibinud intsidenditeavituse või lepingunõrkuse regulatiivset mõju.
Intsidentide ja rikkumiste järjepidevus
Privaatsusrikkumise kontekst rikneb kiiresti. DPO ülemineku ajal on lihtne kaotada põhjendus, miks otsustati mitte teavitada, miks teavitus viibis või miks peeti konkreetset isikute rühma mõjutatuks.
GDPR määratleb isikuandmetega seotud rikkumise laialt, hõlmates isikuandmete juhuslikku või ebaseaduslikku hävitamist, kaotsiminekut, muutmist, loata avalikustamist või neile juurdepääsu. Intsidentidele reageerimine peab seetõttu sisaldama privaatsuse triaaži, mitte ainult tehnilist ohjeldamist.
Zenith Blueprint rõhutab kontrollimeetmete rakendamise etapi 23. sammus privaatsusega seotud kontrollimeetmete õiguslikku liidest:
Kontrollimeede toob ISMS-i ka õigusliku liidese. Privaatsusametnikud, õigusnõustajad või andmekaitseametnikud (DPO-d) peavad osalema isikuandmete käitlemise määratlemises, eriti rahvusvaheliste edastuste, piiriülese töötlemise või andmesubjekti õiguste, näiteks juurdepääsu, parandamise ja kustutamise puhul. Need ei ole lihtsalt õigused, vaid operatiivsed kohustused, mida tuleb toetada struktureeritud ja auditeeritavate protsessidega.
Auditi vaates on see kontrollimeede üha enam fookuses. Audiitorid, järelevalveasutused ja kliendid soovivad näha:
✓ Kus PII asub, ✓ Milline õiguslik alus reguleerib selle töötlemist, ✓ Kuidas juurdepääsu piiratakse, ✓ Kuidas intsidentidest teatatakse, ✓ Ja kuidas organisatsioon austab õigusi ning säilitab läbipaistvuse.
Kontrollimeetmete rakendamise etapp, samm 23: organisatsioonilised kontrollimeetmed (5.19–5.37).
Iga avatud või hiljuti suletud isikuandmetega seotud intsidendi kohta peab üleandmistoimik sisaldama rikkumise järjepidevuse lehte.
| Rikkumise järjepidevuse väli | Miks see on oluline |
|---|---|
| Intsidendi viide | Seob privaatsusanalüüsi turbeintsidendi kirjega |
| Tuvastamise kuupäev ja kellaaeg | Toetab teavitamise ajakava analüüsi |
| Mõjutatud süsteemid ja andmesubjektid | Määratleb ulatuse ja mõju |
| Vastutava töötleja või volitatud töötleja roll | Määrab teavitamis- ja lepingulised kohustused |
| Esmane privaatsushinnang | Säilitab varase triaaži põhjenduse |
| Turbe tõsiduse hinnang | Seob tehnilise tõsiduse privaatsusriskiga |
| Teavitamisotsus ja põhjendus | Selgitab, kas järelevalveasutust või isikuid tuli teavitada |
| Suhtlus järelevalveasutuse ja klientidega | Säilitab välised kohustused |
| Algpõhjus ja õppetunnid | Toetab parandusmeetmeid ja täiustamist |
| Parandusmeetmed ja omanikud | Väldib paranduslünki pärast üleminekut |
See toetab ka NIS2 ja DORA intsidendiootusi. NIS2 kasutab oluliste intsidentide puhul etapiviisilist teavitamist, sealhulgas varajast hoiatust, teavitust, vajaduse korral vahearuandeid ja lõpparuannet. DORA nõuab finantssektori üksustelt oluliste IKT-ga seotud intsidentide tuvastamist, haldamist, klassifitseerimist ja neist teavitamist koos esmase, vahe- ja lõpparuandluse ning algpõhjuse analüüsiga. Uus DPO peab suutma eristada turbeintsidenti, isikuandmetega seotud rikkumist, olulist NIS2 intsidenti ja olulist DORA IKT-ga seotud intsidenti, sealhulgas olukordi, kus üks sündmus käivitab mitu töövoogu.
Säilitamine ja kõrvaldamine: vaikne üleandmisrisk
Säilitamisreeglid aeguvad rolli üleminekul sageli, sest need paiknevad õigusvaldkonna, dokumendihalduse, IT ja ärivaldkonna omanike vahel. Samas nõuab GDPR-i säilitamise piirang, et isikuandmeid ei hoitaks kauem, kui töötlemise eesmärkide jaoks vajalik.
Enterprise’i Andmete säilitamise ja kõrvaldamise poliitika [C11] määrab privaatsuse kontrollirolli:
Vaatab läbi ja valideerib isikuandmete säilitamisgraafikud, et tagada jätkuva säilitamise õiguslik alus.
Jaotisest „Rollid ja vastutused“, poliitika punkt 4.3.2.
Üleandmistoimik peab tuvastama läbivaatamist vajavad säilitamisgraafikud, süsteemid, kus kustutamine on tehniliselt piiratud, õiguslikud säilitamiskohustused, arhiveeritud andmestikud, varukoopiate säilitamise probleemid ja volitatud töötlejate kustutamissõltuvused.
Kasulik test on lihtne. Vali üks RoPA kanne ja küsi, kas uus DPO suudab määrata säilitustähtaja, kustutamise algussündmuse, süsteemiomaniku, volitatud töötleja kaasatuse, varukoopiate käsitlemise ja viimase läbivaatamise tõendusmaterjali. Kui mitte, ei ole säilitamise vastutuskohustus üleminekuks valmis.
Raamistikeülene vastavuskaardistus: üks toimik, mitu ootust
Tugev DPO üleandmistoimik ei asenda õiguslikke kohustusi, kuid annab audiitoritele ja järelevalveasutustele sidusa tõendusjälje üle raamistike.
| Raamistik või regulatsioon | Mida see ootab | Kuidas DPO üleandmistoimik aitab |
|---|---|---|
| GDPR | Tõendatav vastutuskohustus, seaduslik töötlemine, õiguste käsitlemine, rikkumiste juhtimine ja volitatud töötlejate järelevalve | Säilitab RoPA, õigusliku aluse, DPIA-d, DSR-logid, rikkumisotsused ja volitatud töötlejate tõendusmaterjali |
| ISO/IEC 27701:2025 | PIMS-i juhtimine, rolliselgus, privaatsusriskide juhtimine ja dokumenteeritud tõendusmaterjal | Näitab privaatsusrolle, PIMS-i kohaldamisala, tõendusmaterjali indeksit, nõuandekirjeid ja protsessivastutust |
| ISO/IEC 27001:2022 | Riskipõhine juhtimissüsteem, juhtimine, määratud vastutused, dokumenteeritud teave ja kontrollimeetmete toimimine | Seob privaatsuse tõendusmaterjali ISMS-i kohaldamisala, riskikäsitluse, tarnijakontrollide, intsidentide ja talitluspidevusega |
| NIS2 | Juhtkonna vastutus, küberriski juhtimine, intsidentide käsitlemine, tarneahel ja koolitus | Tuvastab privaatsussõltuvused küberintsidentides, tarnijates, varades, juurdepääsus ja talitluspidevuses |
| DORA | IKT-juhtimine, intsidentidest teavitamine, testimine, kolmanda osapoole risk ja toimepidevus finantssektori üksuste jaoks | Seob privaatsuskirjed IKT-riski, kriitiliste tarnijate, intsidendi klassifitseerimise ja väljumise tõendusmaterjaliga |
| NIST CSF 2.0 | Govern, Identify, Protect, Detect, Respond ja Recover tulemused koos profiilide ja lünkade analüüsiga | Muudab üleandmise praeguseks profiiliks, sihtseisundi lünkade loendiks ja tegevusplaaniks |
| COBIT 2019 | Juhtimiseesmärgid, kontrollivastutus, tõendusmaterjali kvaliteet, vastutus ja toimivuse seire | Pakub rollipõhist tõendusmaterjali, otsuste jälgitavust, auditijälge ja juhtkonna järelevalvet |
NIST CSF 2.0 on eriti kasulik kommunikatsioonikihina. Selle GOVERN funktsioon eeldab, et õiguslikke, regulatiivseid, lepingulisi, privaatsuse ning kodanikuõiguste ja -vabadustega seotud kohustusi mõistetakse ja juhitakse. Selle organisatsiooniprofiilide meetod aitab organisatsioonidel määratleda praeguse ja sihtseisundi, koguda poliitika- ja riskisisendeid, tuvastada lünki ning luua prioriseeritud tegevusplaane.
Täpselt seda teeb DPO üleandmistoimik. See määratleb praeguse privaatsuse seisundi, tuvastab järjepidevuse sihtnõuded ja loob prioriseeritud parandusloendi.
Kuidas audiitorid DPO üleandmisprotsessi hindavad
Tõsine audiitor ei piirdu DPO nime küsimisega. Ta testib, kas privaatsusfunktsioon on vastupidav.
| Audiitori vaade | Tõenäoline küsimus | Üleandmistoimiku tõendusmaterjal |
|---|---|---|
| ISO/IEC 27001:2022 | Kas rollid, kirjed ja kontrollimeetmete vastutused säilivad personalimuudatuse ajal? | rolliregister, delegeerimislogi, REG12 tõendusmaterjali indeks, juurdepääsuõiguste läbivaatamine, poliitikaviited |
| ISO/IEC 27701:2025 | Kas PIMS jätkab toimimist, kui DPO vahetub? | PIMS-i kohaldamisala, DPIA kirjed, REG04 nõuanded, RoPA, DSR-protseduurid, rikkumiskirjed |
| GDPR | Kas organisatsioon suudab pärast DPO vahetumist privaatsuse vastutuskohustust tõendada? | RoPA, DPIA-d, DSR-register, rikkumisregister, õigusliku aluse kaardistus, kirjavahetus järelevalveasutustega |
| NIST CSF 2.0 | Kas praegust privaatsuse ja küberriski positsiooni mõistetakse ja sellest teavitatakse? | praegune profiil, sihtlüngad, riskiregister, tarnijate loend, intsidendi- ja taastetegevused |
| DORA | Kas IKT-intsidendi ja kolmandate osapoolte privaatsussõltuvused on operatsioonilise toimepidevuse jaoks säilitatud? | kriitiliste tarnijate kirjed, intsidendi klassifikatsioonid, lepinguregister, väljumisplaanid, testimise tõendusmaterjal |
| NIS2 | Kas juhtkonna, intsidendi, tarneahela ja talitluspidevuse vastutused on selged? | juhatuse aruandlus, intsidendi tööjuhis, tarnijaregister, talitluspidevuse seosed, koolituskirjed |
| COBIT 2019 | Kas vastutus on juhitud, seiratud ja tõendatud? | RACI, kontrollimeetmete omamine, auditijälg, parandusmeetmed, juhtkonna läbivaatamise protokollid |
Kõige tavalisem leid ei ole see, et üleandmistoimikut ei ole. See on see, et toimik ei seo tõendusmaterjali otsustega. Audiitorid ei taha ainult dokumente. Nad tahavad jälgitavust.
Tüüpilised ebaõnnestumismustrid ja Claryseci lahendused
Esimene ebaõnnestumismuster on postkasti üleandmine. Lahkuv DPO edastab e-kirju, kuid indekseeritud tõendusmaterjali registrit ei ole. Clarysec lahendab selle, suunates tõendusmaterjali REG12-sse ja sidudes iga objekti protsessi, omaniku ja läbivaatamise kuupäevaga.
Teine on mallipõhine üleandmine. Organisatsioonil on DPIA ja DSR-i mallid, kuid puudub ajakohane staatus. Clarysec lahendab selle punase tsooni juhtpaneeliga, mis näitab avatud tähtaegu, kõrge riskiga otsuseid ja lahendamata tegevusi.
Kolmas on poliitika ilma delegeerimiseta. Poliitikad ütlevad, et DPO vastutab privaatsuse eest, kuid keegi ei registreeri ajutist vastutust. Clarysec lahendab selle rollide ja vastutuste registri, rolli üleandmise tõendusmaterjali REG01-s ja REG12-s ning kommunikatsiooni tõendusmaterjali REG11-s kaudu.
Neljas on tarnijate pimeala. Volitatud töötlejate privaatsuskirjed ei ole seotud hanke- ja turbekirjetega. Clarysec lahendab selle, sidudes tarnijaregistri, andmetöötluslepingute repositooriumi, alltöötlejate loendi, intsidendiklauslid, väljumiskohustused ja turbe hoolsuskontrolli.
Viies on intsidendikonteksti lünk. Tehniline intsidendikirje on olemas, kuid privaatsusrikkumise põhjendus puudub. Clarysec lahendab selle, nõudes rikkumise järjepidevuse lehti, mis säilitavad teavitamisanalüüsi, andmesubjekti mõju, järelevalveasutuse otsused ja õppetunnid.
Sinu 30-päevane DPO üleandmisvalmiduse kontrollnimekiri
Kui sinu DPO või privaatsusjuht vahetuks homme, kas suudaksid tõendada järjepidevust? Kasuta seda kontrollnimekirja.
- Kinnita, et DPO, privaatsusjuht, PIMS-i juht ja varuomanikud on rolliregistris registreeritud.
- Registreeri rolli üleandmise tõendusmaterjal REG01-s ja REG12-s 10 tööpäeva jooksul.
- Ajakohasta rollimuudatuse kommunikatsiooni tõendusmaterjal REG11-s 10 tööpäeva jooksul.
- Veendu, et REG12 PIMS-i dokumenteeritud teabe indeks on ajakohane.
- Loo 30, 60 ja 90 päeva privaatsustähtaegade jälgimisloend.
- Vaata üle avatud DSR-id ja kinnita vastamise omanikud.
- Vaata üle kõik aktiivsed DPIA-d ja kõrge riskiga otsused.
- Kinnita, et REG04 sisaldab privaatsusnõuandeid PIMS-i kohaldamisala, DPIA kriteeriumide ja kõrge riskiga otsuste kohta.
- Võrdle RoPA-t süsteemide, tarnijate ja säilitamisgraafikutega.
- Vaata üle avatud ja hiljutised rikkumiste hindamised.
- Kinnita, et volitatud töötlejate, alltöötlejate ja tarnijate kirjed on täielikud.
- Valideeri isikuandmete säilitamisgraafikud.
- Testi viie kriitilise tõendusmaterjali objekti kättesaamist.
- Esita juhtkonnale ülemineku staatus.
- Lisa õppetunnid PIMS-i parendusplaani.
Tee privaatsuse järjepidevus enne rollimuudatust auditivalmis
Parim aeg DPO üleandmistoimiku koostamiseks on enne kellegi lahkumist, enne järelevalveasutuse päringut ja enne, kui intsident sunnib teemat lahendama.
Clarysec aitab organisatsioonidel muuta privaatsusjuhtimise operatiivseks tõendusmaterjaliks, ühendades poliitikamallid, PIMS-i registrid, üleandmise töövood, auditivalmis repositooriumid ja raamistikeülesed vastavuskaardistused. Alusta Zenith Blueprintist, mis annab 30-sammulise rakendamise teekaardi, kasuta Zenith Controlsi, et siduda ISO/IEC 27002:2022 kontrollimeetmed laiemate vastavusootustega, ning joonda oma sisemised punktid Claryseci privaatsuse ja tõendusmaterjali haldamise poliitikatega.
Kui sinu DPO vahetuks homme, kas organisatsioon säilitaks iga DPIA, rikkumisotsuse, RoPA kande ja järelevalveasutusele antud kohustuse taga oleva konteksti?
Kui vastus on ebakindel, on järgmine samm praktiline. Koosta üleandmise indeks, kaardista tõendusmaterjal, määra ajutised omanikud ja testi kättesaamist juba sel nädalal. Clarysec aitab muuta selle toimiku täielikuks, kontrollituks ja auditivalmis.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council