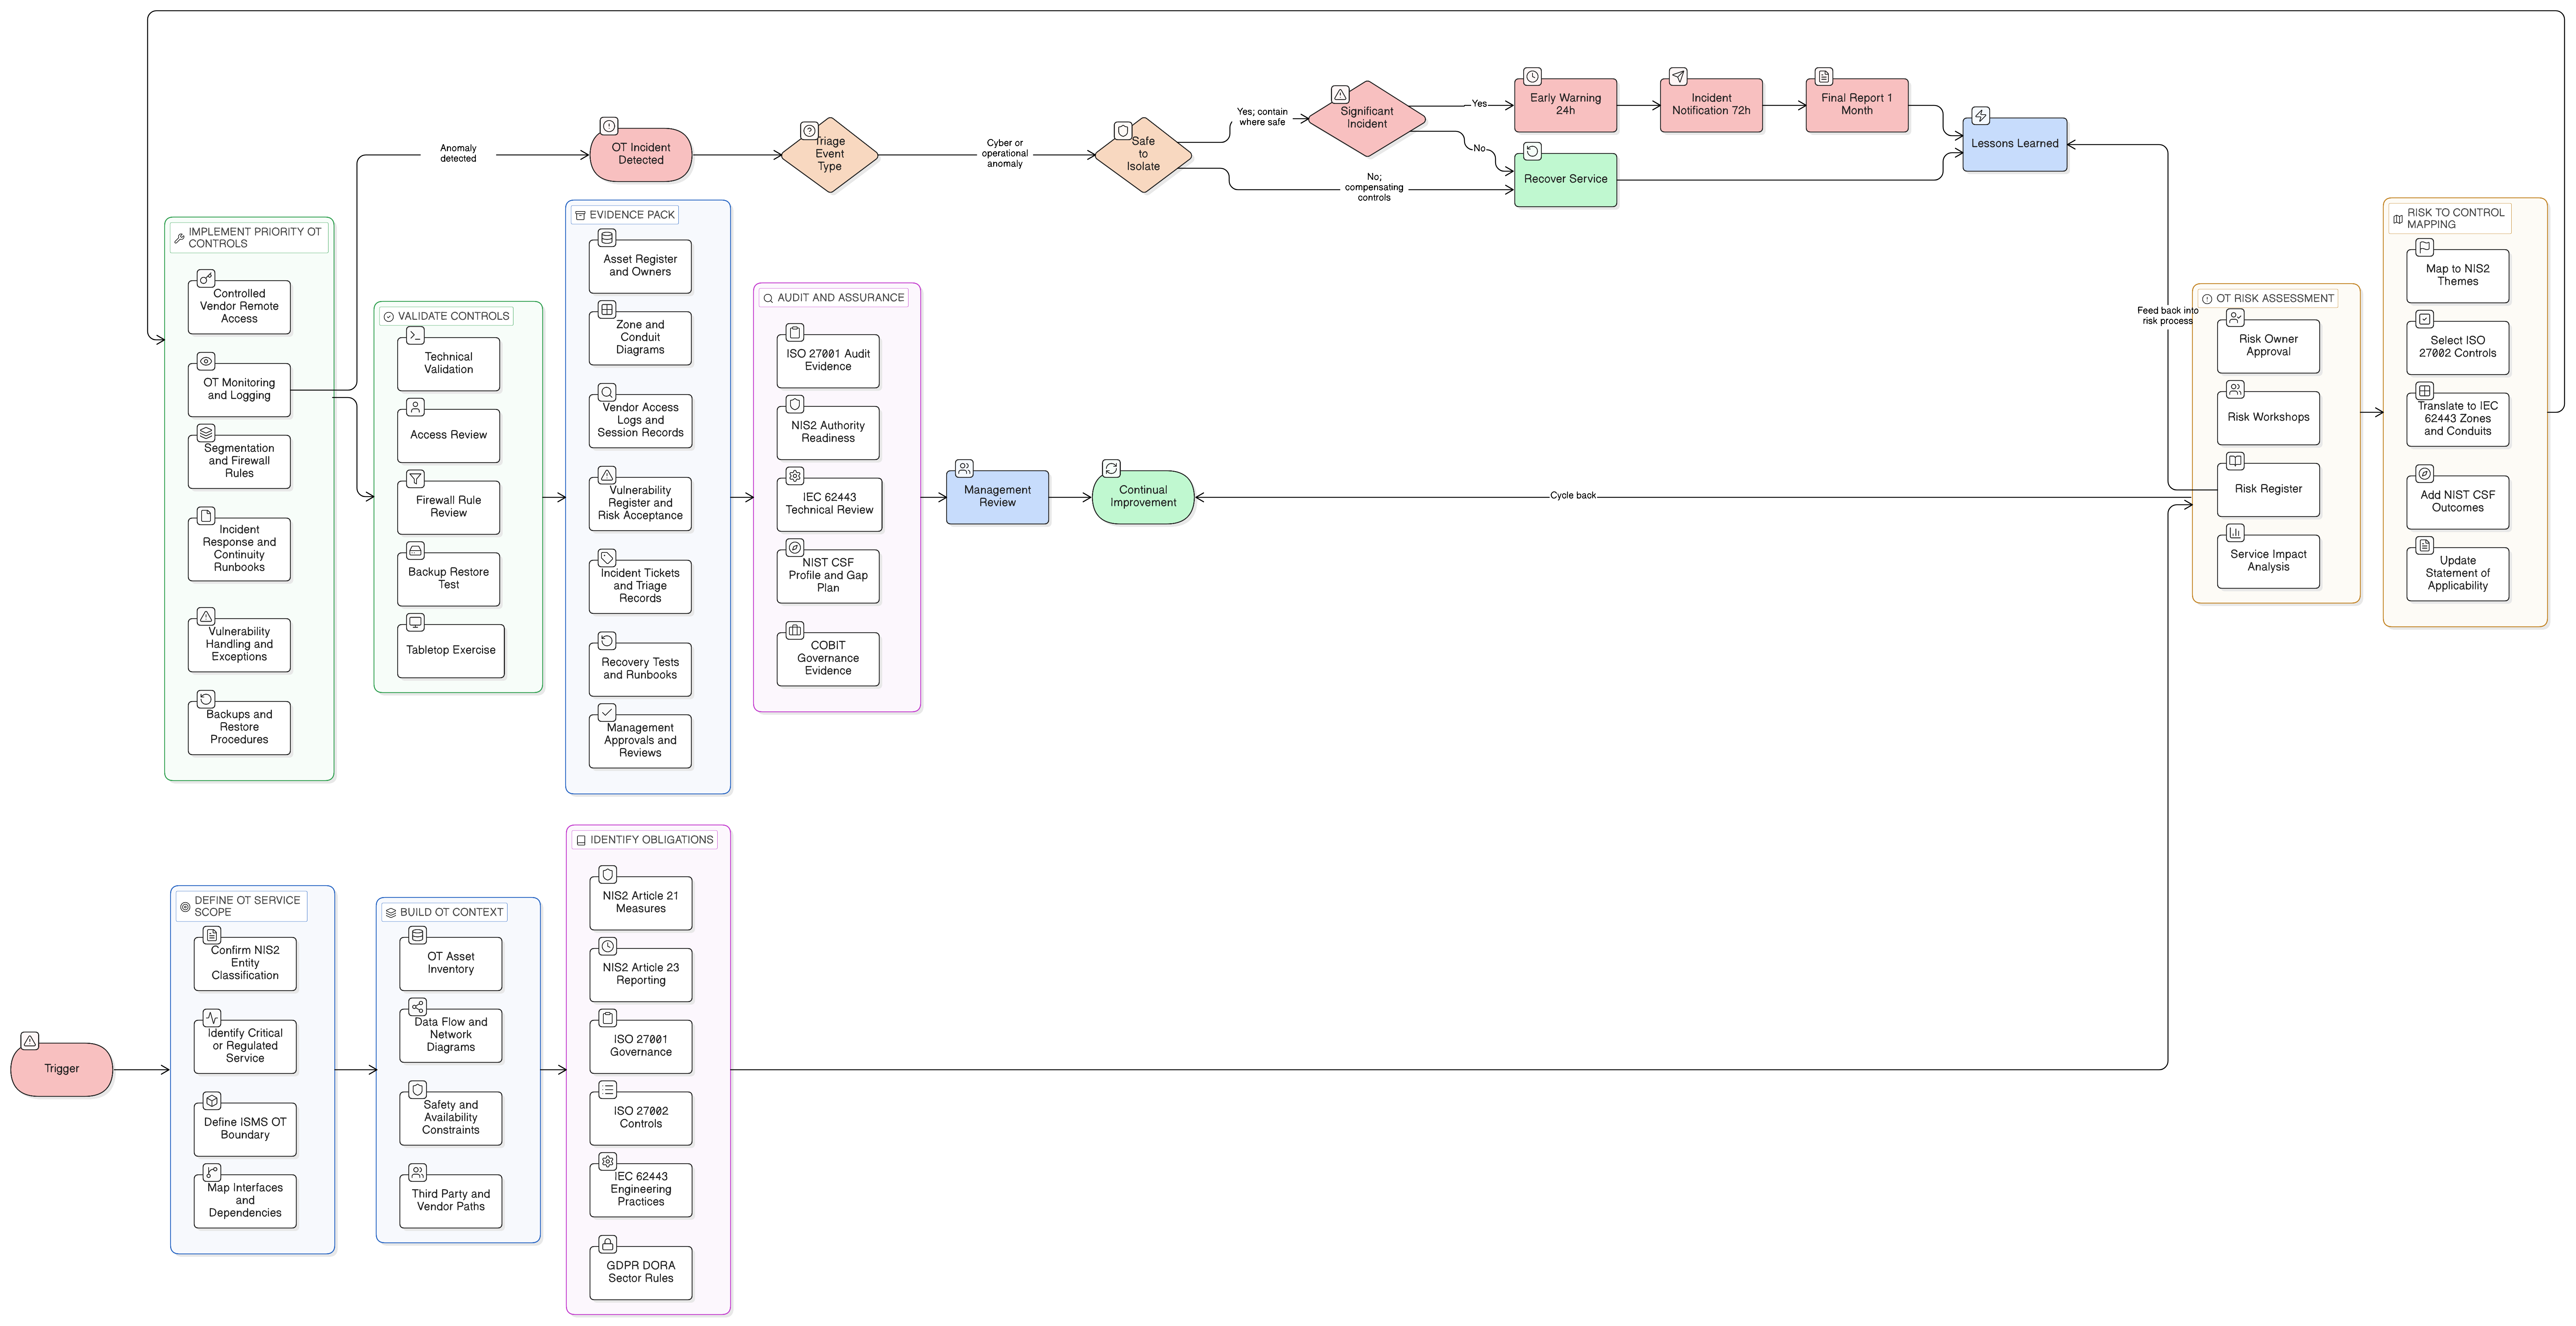
Elutsükli lõppu jõudnud tehnoloogia: ISO 27001 tõendusmaterjal NIS2 ja DORA jaoks

Toetuseta server, millest sai juhatuse probleem
Maria, kes on keskmise suurusega fintech-ettevõtte infoturbejuht, vaatab slaidi pealkirjaga „Teadaolevad riskid ja leevendusmeetmed“. Tema kolmanda kvartali juhatuse esitluseni on kaks päeva ning slaid ei mõju enam riskide ülevaatena, vaid pigem ülestunnistusena.
Windows 10 toe lõppemise järelmõju oli juba piisavalt valus. Kuid see oli vaid sügavama probleemi nähtav osa. Ühes taristu osas töötab kriitiline finantsrakendus endiselt Windows Server 2012 R2 platvormil. Teises osas kasutab ülevõtmisega kaasa tulnud OT-kontrollerite park proprietaarset püsivara, mida ei ole uuendatud alates ajast, mil tootja liideti teise tarnijaga. Võrguaudit on äsja märkinud põhilise VPN-seadme ametlikult elutsükli lõppu jõudnuks ning tulevasi püsivara turvapaiku ei ole ette nähtud.
Siis algab esmaspäevane riskikoosolek.
„Maksearuandluse rakendus töötab endiselt toetuseta operatsioonisüsteemil ja tarnija sõnul võtab asendusprojekt üheksa kuud.“
Infoturbejuht vaatab taristujuhi poole. Nõuetelevastavuse juht vaatab andmekaitsespetsialisti poole. Finantsjuht küsib, kas küberkindlustus seda katab. Tegevjuht küsib, kas süsteemi saab isoleerida. Siseaudit küsib riski aktsepteerimise kirjet. Keegi mainib NIS2, DORA ja GDPR Article 32 ning vestlus ei ole enam tehniline.
- aastal ei ole elutsükli lõppu jõudnud süsteemid ainult paikamise probleem. Need on tõendusmaterjali probleem. Need mõjutavad küberhügieeni, IKT-riski, tarnijajuhtimist, andmekaitsealast vastutust, intsidentidest teavitamist, talitluspidevust ja juhatuse järelevalvet.
Tehniline küsimus „Kas me saame selle paigata?“ on alles algus. Juhtimisküsimus on teravam:
Kas suudate tõendada, et iga toetuseta vara on teada, sellel on omanik, see on riskihinnatud, kontrollimeetmetega kaetud, seire all, ajaliselt piiritletud ja juhtkonna poolt läbi vaadatud?
Siin muutub ISO/IEC 27001:2022 praktiliseks. See annab infoturbejuhtidele, nõuetelevastavuse meeskondadele ja äriomanikele struktureeritud viisi muuta pärandtehnoloogia auditeeritavaks tõendusmaterjaliks: varakirjed, elutsükli staatus, riskiregistri kirjed, kohaldatavusdeklaratsiooni (SoA) otsused, erandite kinnitused, kompenseerivad kontrollimeetmed, segmenteerimisreeglid, tarnijatoe kirjed, migreerimisplaanid, seosed intsidentidele reageerimise juhenditega ja juhtkonna läbivaatamise protokollid.
Claryseci Zenith Controls: The Cross-Compliance Guide Zenith Controls käsitleb ISO/IEC 27002:2022 kontrollimeetmeid 5.9, 8.8 ja 8.9 elutsükli lõppu jõudnud tehnoloogia juhtimise kesksete kontrollidena: teabe ja muude seotud varade inventuur, tehniliste haavatavuste haldus ning konfiguratsioonihaldus. Need ei ole eraldiseisvad kontrollimeetmed. Need seovad kokku elutsükli juhtimise, haavatavuste käsitlemise, tugevdamise, seire, tarnijakindluse, kerksuse ja auditeerimisvalmiduse.
Miks elutsükli lõppu jõudnud tehnoloogia on nüüd vastavusrisk
Elutsükli lõppu jõudnud tehnoloogia hõlmab kõiki tooteid, komponente, teenuseid või integratsioone, millele tarnija ei paku enam tavapärast tuge, turvavärskendusi, püsivara parandusi, hoolduskohustusi ega ühilduvuskindlust. See võib endiselt toimida. See võib endiselt toetada tulu teenimist. See võib olla isegi ärikriitiline. Kuid kui tarnija ei paku enam regulaarset turbehooldust ega intsidendituge, muutub riskiprofiil.
- aasta varade kogum on lai. Organisatsioonid peavad tegelema toetuseta operatsioonisüsteemide, aegunud andmebaasimootorite, lõppenud tarnijatoe lepingute, pärand-Java käituskeskkondade, toetuseta VPN-seadmete, hooldusest väljas oleva tulemüüri püsivara, tööstuslike IoT-andurite, OT-kontrollerite, SaaS-i API aegumiste ja enam mitte hooldatavate pilveturu kujutistega.
Kaasaegsed regulatsioonid ei küsi ainult seda, kas süsteem töötab. Need küsivad, kas organisatsioon suudab juhtida riske teenustele, klientidele, andmesubjektidele ja laiemale ökosüsteemile.
NIS2 alusel nõuab Article 21 asjakohaseid ja proportsionaalseid tehnilisi, operatiivseid ja organisatsioonilisi meetmeid võrgu- ja infosüsteemide riskide juhtimiseks. Nõutavad meetmed hõlmavad riskianalüüsi, intsidentide käsitlemist, talitluspidevust, tarneahela turvalisust, haavatavuste käsitlemist, küberhügieeni, krüptograafiat, juurdepääsukontrolli ja varahaldust. Article 20 paneb juhtorganitele vastutuse küberturvalisuse riskijuhtimise meetmete heakskiitmise ja järelevalve eest. Seetõttu muutuvad toetuseta süsteemid juhtorgani tasandi küsimuseks, eriti oluliste ja tähtsate üksuste puhul.
Finantssektori ettevõtetele kohaldub DORA vahetult alates 17. jaanuarist 2025 ning loob IKT-riski jaoks detailse tegevusmudeli. See nõuab juhtimist ja korraldust Article 5 alusel, IKT-riski juhtimise raamistikku Article 6 alusel, IKT-varade ja sõltuvuste tuvastamist Article 8 alusel, kaitset ja ennetust Article 9 alusel, tuvastamist Article 10 alusel, reageerimist ja taastamist Article 11 alusel, varundamist ja taastamist Article 12 alusel, intsidendihaldust Article 17 alusel, intsidentide klassifitseerimist Article 18 alusel, intsidentidest teavitamist Article 19 alusel ning IKT kolmandate isikute riskijuhtimist Articles 28 to 30 alusel. Kui toetuseta vara toetab kriitilist või olulist funktsiooni, suureneb ootuste tase tõendusmaterjali suhtes.
GDPR lisab vastutuse tõendamise kohustuse. Article 5 nõuab terviklust ja konfidentsiaalsust ning vastutav töötleja peab suutma nõuete täitmist tõendada. Article 32 nõuab asjakohaseid tehnilisi ja korralduslikke meetmeid, et tagada riskile vastav turvalisuse tase, sealhulgas konfidentsiaalsus, terviklus, käideldavus, kerksus, taastamine ja vajaduse korral regulaarne testimine. Kui toetuseta süsteem töötleb isikuandmeid, peab organisatsioon põhjendama, miks jääkrisk on aktsepteeritav ja millised kaitsemeetmed on kasutusel.
NIST CSF 2.0 aitab seda tõlkida operatiivseks keeleks tulemuste GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND ja RECOVER kaudu. COBIT 2019 lisab juhtimisküsimused omandi, eesmärkide, riskivalmiduse, toimivuse seire ja kindlustandvate tegevuste kohta. ISO/IEC 27001:2022 pakub juhtimissüsteemi, mis seob need ootused üheks tõendusmaterjali mudeliks.
ISO 27001:2022 kontrollimeetmete ahel elutsükli lõppu jõudnud süsteemide jaoks
Elutsükli lõppu jõudnud tehnoloogia juhtimine ebaõnnestub siis, kui meeskonnad käsitlevad seda ühe kontrollimeetmena. Tegemist on ahelaga.
Esiteks vajab organisatsioon varade nähtavust. ISO/IEC 27001:2022 lisa A kontrollimeede 5.9, mida toetab ISO/IEC 27002:2022 kontrollisuunis 5.9, on alus, sest toetuseta tehnoloogiat ei saa juhtida, kui seda ei ole tuvastatud. Teie CMDB või vararegister peab sisaldama enamat kui hostinime ja omanikku. See peaks hõlmama elutsükli staatust, tarnijatoe kuupäeva, kriitilisust, andmete klassifikatsiooni, teenusesõltuvust, tarnijat, asukohta, tugilepingut ja riskiomanikku.
Teiseks vajab organisatsioon haavatavuste haldust. Lisa A kontrollimeede 8.8, tehniliste haavatavuste haldus, on koht, kus elutsükli lõppu jõudnud tehnoloogia muutub riskiotsuseks. Toetuseta süsteemidel võivad olla teadaolevad haavatavused, puuduvad paigad, nõrk krüptograafia, aegunud protokollid või komponendid, mida ei saa ilma asendamiseta parandada. Haavatavus võib olla tehniliselt nähtav, kuid operatiivselt raskesti kõrvaldatav.
Kolmandaks vajab organisatsioon konfiguratsioonihaldust. Lisa A kontrollimeede 8.9 on oluline, sest toetuseta süsteemid ei tohi triivida. Kui pärandserver peab tootmiskeskkonda jääma, peab selle konfiguratsiooni lähtealus olema rangem, mitte lõdvem. Teenuseid tuleb minimeerida, haldusjuurdepääsu piirata, ebaturvalised protokollid keelata, võrgu kokkupuudet vähendada ja seiret suurendada.
ISO/IEC 27001:2022 punktid 4, 5 ja 6 annavad juhtimisraamistiku. Organisatsioon määratleb oma konteksti ja huvitatud osapooled, määrab ISMS-i kohaldamisala, jaotab juhtkonna vastutuse, hindab infoturberiski, valib riskikäsitlused, koostab kohaldatavusdeklaratsiooni ja saab jääkriski heakskiidu. Punkt 6.1.2 käsitleb infoturbe riskihindamist. Punkt 6.1.3 käsitleb infoturbe riskikäsitlust. Seetõttu kuuluvad toetuseta süsteemid ISMS-i sisse, mitte mitteametlikku tabelisse, mille eest vastutab ainult taristumeeskond.
Claryseci poliitikate tõendusmaterjal, mida audiitorid ootavad
Tugev elutsükli lõpu programm peab põhinema poliitikatel. See ei ole vanade serverite loend. See on korratav otsustusprotsess.
VKE-de jaoks annab Claryseci Asset Management Policy - SME varahalduse poliitika VKE-dele lihtsa elutsükli nõude:
„Kui vara jõuab elutsükli lõppu või seda ei ole enam vaja, tuleb see turvaliselt kasutuselt kõrvaldada:“
See pärineb dokumendist Asset Management Policy - SME, jaotisest „Poliitika rakendamise nõuded“, poliitika punktist 6.5.1.
Ettevõttekeskkondade jaoks nõuab Claryseci Asset Management Policy varahalduse poliitika, et varakirjed sisaldaksid elutsükli tõendusmaterjali:
„Tagab, et iga varakirje sisaldab peamisi metaandmeid: kordumatu tunnus, vara tüüp, omanik, klassifikatsioonitase, asukoht ja elutsükli staatus.“
See pärineb dokumendist Asset Management Policy, jaotisest „Rollid ja vastutused“, poliitika punktist 4.3.2.
Fraas „elutsükli staatus“ on koht, kus paljud programmid ebaõnnestuvad. Nad teavad, et vara on olemas, kuid ei tea, kas sellele on tugi olemas, kas see on laiendatud toe all, kasutuselt kõrvaldamise ootel, isoleeritud, erandi all või ajutiseks riski aktsepteerimiseks heaks kiidetud.
OT ja IoT puhul sätestab Claryseci VKE Internet of Things (IoT) / Operational Technology (OT) Security Policy-sme asjade interneti (IoT) ja operatiivtehnoloogia (OT) turvapoliitika VKE-dele:
„Inventuur tuleb kord kvartalis läbi vaadata, et tuvastada aegunud, toetuseta või paikamata seadmed“
See pärineb jaotisest „Juhtimisnõuded“, poliitika punktist 5.1.2.
Ettevõtte IoT / OT Security Policy IoT / OT turvapoliitika teeb asendamisnõude selgeks:
„Toetuseta või elutsükli lõppu jõudnud seadmed tuleb tuvastada vararegistris ja seada asendamiseks prioriteediks.“
See pärineb jaotisest „Juhtimisnõuded“, poliitika punktist 5.3.3.
Võrgutaristul on oma tõendusmaterjali nõue. Claryseci VKE Network Security Policy-sme võrguturbe poliitika VKE-dele sätestab:
„Võrguseadmed tuleb hankida heakskiidetud tarnijatelt, kes pakuvad pidevat tuge ja püsivara turvapaiku“
See pärineb jaotisest „Juhtimisnõuded“, poliitika punktist 5.2.1.
Kui paikamine ei ole võimalik, peab erand olema ametlik. Claryseci ettevõtte Vulnerability and Patch Management Policy haavatavuste ja paikade halduse poliitika ütleb:
„Kui haavatavust ei saa määratletud SLA-de jooksul operatiivsete, tehniliste või tarnijast tulenevate piirangute tõttu kõrvaldada, tuleb esitada ametlik eranditaotlus.“
See pärineb jaotisest „Riskikäsitlus ja erandid“, poliitika punktist 7.1.
Claryseci VKE Information Security Policy-sme infoturbepoliitika VKE-dele muudab kõrvalekalded auditeeritavaks:
„Iga kõrvalekalle sellest poliitikast tuleb dokumenteerida, selgitades selgelt, miks kõrvalekalle on vajalik, millised alternatiivsed kaitsemeetmed on rakendatud ja milline kuupäev on määratud kordushindamiseks.“
See pärineb jaotisest „Riskikäsitlus ja erandid“, poliitika punktist 7.2.1.
Need punktid loovad üheskoos jälje, mida audiitorid järgivad: vara staatus, omanik, riskikirje, erand, kompenseerivad kontrollimeetmed, parandusmeetmete plaan, seire ja läbivaatamine.
Praktiline elutsükli mudel toetuseta tehnoloogia jaoks
Kõige kasulikum mudel on lihtne. Liigitage iga toetuseta või peagi toetuseta vara ühte viiest elutsükli seisundist.
| Elutsükli seisund | Tähendus | Nõutav tõendusmaterjal | Tüüpiline otsus |
|---|---|---|---|
| Toetatud | Tarnija pakub tavapäraseid turvavärskendusi ja tuge | Varakirje, toe viide, paikade staatus | Jätka seiret |
| Toe lõpp läheneb | Tarnijatoetus lõpeb planeerimisakna jooksul | Migreerimise omanik, sihtkuupäev, sõltuvuste kaart | Planeeri asendamine |
| Laiendatud tugi | Tarnija pakub tasulist või piiratud tuge | Leping, kohaldamisala, jääkrisk, eelarve heakskiit | Ajaliselt piiritletud riskikäsitlus |
| Toetuseta koos kompenseerivate kontrollimeetmetega | Tavapärane tugi puudub, kuid ärivajadus säilib | Riski aktsepteerimine, segmenteerimine, seire, erandikirje | Ajutine talumine |
| Kasutuselt kõrvaldamise ootel | Vara ei ole enam vajalik või asendus on valmis | Kasutuselt kõrvaldamise plaan, andmete migreerimine, turvalise kõrvaldamise tõendid | Kõrvalda kasutuselt |
See elutsükli seisund peab asuma vararegistris, mitte eraldi pärandsüsteemide failis. Kui kasutate CMDB-d, lisage väljad tarnijatoe kuupäeva, laiendatud toe staatuse, riskiomaniku, andmete klassifikatsiooni, teenuse kriitilisuse, kompenseerivate kontrollimeetmete, erandi aegumiskuupäeva ja migreerimise verstaposti jaoks.
Claryseci Risk Management Policy-sme riskijuhtimise poliitika VKE-dele annab riskikirje minimaalse struktuuri:
„Iga riskikirje peab sisaldama: kirjeldust, tõenäosust, mõju, skoori, omanikku ja riskikäsitluse plaani.“
See pärineb jaotisest „Juhtimisnõuded“, poliitika punktist 5.1.2.
Ettevõttemeeskondade jaoks toetab Claryseci Risk Management Policy riskijuhtimise poliitika sama riskipõhist distsipliini. Hea riskikirje on konkreetne, omanikuga seotud ja testitav.
| Väli | Näidiskirje |
|---|---|
| Riski ID | R-073 |
| Kirjeldus | Kriitiline finantsrakenduse server FIN-APP-01 töötab toetuseta operatsioonisüsteemil ega saa enam tarnija turvavärskendusi. |
| Ohustatud vara | FIN-APP-01, finantsandmed, isikuandmed ja aruandlusteenused |
| Tõenäosus | Kõrge, sest teadaolevad haavatavused võivad jääda paikamata ja automatiseeritud ärakasutus on levinud |
| Mõju | Kriitiline, sest kompromiteerimine võib põhjustada finantskahju, isikuandmete avalikustumise ja teenusekatkestuse |
| Riskiskoor | Kriitiline |
| Riskiomanik | Finantssüsteemide juht |
| Riskikäsitluse otsus | Aktsepteerida ajutiselt koos kompenseerivate kontrollimeetmetega |
| Riskikäsitluse plaan | Isoleerida server, piirata privilegeeritud juurdepääsu, suurendada seiret, hoida testitud varukoopiaid ja kõrvaldada süsteem kasutuselt Project Phoenixi kaudu 2027. aasta IV kvartaliks |
| Läbivaatamise tsükkel | Tehnilise tõendusmaterjali puhul igakuiselt ja juhtkonna aktsepteerimise puhul kord kvartalis |
See ei ole passiivne riski aktsepteerimine. See on dokumenteeritud äriotsus koos kontrollimeetmete, omandi, läbivaatamise ja sihtlõppkuupäevaga.
Zenith Blueprinti kasutamine protsessi auditeeritavaks muutmiseks
Kiireim viis mudeli operatiivseks rakendamiseks on kasutada töövoona Claryseci Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint.
Riskijuhtimise etapis, sammus 9, juhendab Zenith Blueprint organisatsioone varasid inventeerima ja haavatavusi tuvastama. See selgitab, et teabevarad hõlmavad tarkvara, operatsioonisüsteeme, pilveteenuseid, riistvara, võrguseadmeid, teenuseid, protsesse ja kolmandate isikute teenuseid. Samuti soovitab see organisatsioonidel registreerida nime, omaniku, asukoha ja klassifikatsiooni ning märkida isikuandmeid sisaldavad varad GDPR asjakohasuse ja kriitiliste teenuste varad võimaliku NIS2 kohaldatavuse jaoks.
Elutsükli lõppu jõudnud süsteemide puhul täiendage sammu 9 nelja lisaväljaga:
- Tarnijatoe staatus
- Toe lõppemise kuupäev
- Laiendatud toe lepingu viide
- Elutsükli otsus
Seejärel registreerige haavatavused, näiteks toetuseta tarkvaraversioon, paikamata püsivara, pärandkrüptimine, aegunud protokoll, tarnija ei väljasta enam parandusi või SaaS-i API versioon on aegunud.
Kontrollimeetmete rakendamise etapis, sammus 19, selgitab Zenith Blueprint haavatavuste haldust praktiliselt:
„Haavatavuste haldus on kaasaegse küberhügieeni üks kriitilisemaid valdkondi. Kuigi tulemüürid ja viirusetõrjevahendid pakuvad kaitset, võib nende mõju kaduda, kui paikamata süsteemid või väärkonfigureeritud teenused jäävad avatuks.“
See annab ka tegutsemisviisi süsteemidele, mida ei saa kohe paigata:
„Süsteemide puhul, mida ei saa kohe paigata, näiteks pärandtarkvara või seisaku piirangute tõttu, rakenda kompenseerivaid kontrollimeetmeid. See võib hõlmata süsteemi isoleerimist tulemüüri taha, juurdepääsu piiramist või seire suurendamist. Kõigil juhtudel registreeri ja aktsepteeri jääkrisk ametlikult, näidates, et probleemi ei ole unustatud.“
Zenith Blueprinti samm 13 annab riskikäsitluse valikud: maandada, vältida, üle kanda või aktsepteerida. Elutsükli lõppu jõudnud varade puhul tähendab vältimine sageli kasutuselt kõrvaldamist. Maandamine tähendab isoleerimist, tugevdamist, seiret ja asendamist. Ülekandmine võib hõlmata allhanget või tasulist tuge, kuid vastutus jääb alles. Aktsepteerimine peab olema selgesõnaline, heaks kiidetud, dokumenteeritud ja ajaliselt piiritletud.
Kompenseerivad kontrollimeetmed, mis vähendavad tegelikku riski
Kompenseerivad kontrollimeetmed ei tohi olla kosmeetilised. „Me aktsepteerime riski“ ei ole kontrollimeede. „See on tulemüüri taga“ võib olla ebapiisav, kui lai sisemine liiklus on lubatud.
Usaldusväärne kompenseerivate kontrollimeetmete kogum peab vähendama tõenäosust, piirama mõju ulatust, suurendama tuvastamist ja säilitama taastatavuse. Toetuseta serveri, VPN-seadme, OT-seadme või pärandrakenduse puhul peab tõendusmaterjali pakett hõlmama järgmist:
- Kinnitatud äriomanik ja tehniline omanik
- Internetile avatuse eemaldamine, välja arvatud juhul, kui see on ametlikult põhjendatud
- Piiratud võrgusegment või isoleeritud pärand-VLAN
- Lubatud loendiga lähte-, siht- ja pordivood
- MFA haldusjuurdepääsuks, kui see on tehniliselt võimalik
- Tugevdatud bastion-host halduseks
- Kasutamata teenuste, kontode ja protokollide eemaldamine
- Pärandkrüptograafia keelamine, kui see on võimalik
- Turvalise konfiguratsiooni lähtealus ja failide tervikluse seire
- Keskne logimine ja SIEM-i korrelatsioon
- Teavitused anomaalse käitumise, ebaõnnestunud sisselogimiste ja väljuvate ühenduste kohta
- Autenditud haavatavuse skannimised, kui see on ohutu
- Testitud varukoopiad ja taastamiskirjed
- Dokumenteeritud tarnijatoe piirangud
- Asendamise või kasutuselt kõrvaldamise kuupäev
- Igakuine läbivaatamine kõrge riskiga erandite puhul
Claryseci ettevõtte Endpoint Protection / Malware Policy lõppseadmete kaitse ja pahavara poliitika rõhutab määratletud tulemuse vajadust:
„Ajaliselt piiritletud parandusmeetmete plaan või kasutuselt kõrvaldamise ajakava“
See pärineb jaotisest „Riskikäsitlus ja erandid“, poliitika punktist 7.2.4.
Seire tõendusmaterjal on samuti hädavajalik. Claryseci ettevõtte Audit and Compliance Monitoring Policy auditi ja vastavusseire poliitika sätestab:
„Automaatseid tööriistu tuleb kasutada konfiguratsiooni vastavuse, haavatavuste halduse, paikade staatuse ja privilegeeritud juurdepääsu seireks.“
See pärineb jaotisest „Poliitika rakendamise nõuded“, poliitika punktist 6.4.1.
Kui pärandtulemüür on toetuseta, kas teie tööriistad suudavad tõendada selle püsivara versiooni, konfiguratsiooni lähtealust, privilegeeritud juurdepääsu ajalugu ja haavatavustega kokkupuudet? Kui pärandserver on isoleeritud, kas saate tõendada, et segmenteerimine töötab ka pärast võrgumuudatust? Need küsimused määratlevad auditeerimisvalmis tõendusmaterjali.
Elutsükli lõpu riski kaardistamine üle nõuderaamistike
Sama tõendusmaterjal võib nõuetekohaselt struktureerituna täita mitut kohustust. Allolev tabel seob peamise tõendusmaterjali ISO/IEC 27001:2022, NIS2, DORA, GDPR ja NIST CSF 2.0 nõuetega.
| Tõendusmaterjali üksus | ISO/IEC 27001:2022 ja ISO/IEC 27002:2022 seos | NIS2 asjakohasus | DORA asjakohasus | GDPR asjakohasus | NIST CSF 2.0 asjakohasus |
|---|---|---|---|---|---|
| Vararegister koos elutsükli staatusega | Punkt 6 riskiprotsess, lisa A 5.9 teabe ja muude seotud varade inventuur | Article 21(2)(i) juurdepääsukontroll ja varahaldus | Article 8 IKT-varade ja sõltuvuste tuvastamine | Article 5 vastutuse tõendamine ja Article 32 töötlemise turvalisus | ID.AM varahaldus |
| Toetuseta süsteemi riskikirje | Punktid 6.1.2 ja 6.1.3 riskihindamine ja riskikäsitlus | Article 21(2)(a) riskianalüüs ja infosüsteemide turvalisus | Article 6 IKT-riski juhtimise raamistik | Article 32 riskile vastavad meetmed | GV.RM ja ID.RA riskijuhtimine |
| Erandi heakskiit | Riskikäsitluse heakskiit ja kohaldatavusdeklaratsiooni põhjendus | Article 20 juhtorgani järelevalve | Article 5 juhtimine ja juhtkonna vastutus | Article 5 vastutuse tõendamine | GV.RR ja GV.OV rollid ja järelevalve |
| Kompenseerivad kontrollimeetmed | Lisa A 8.8 haavatavuste haldus ja 8.9 konfiguratsioonihaldus | Article 21(2)(e) haavatavuste käsitlemine ja hooldus | Articles 9, 10 ja 11 kaitse, tuvastamine, reageerimine ja taaste | Article 32 konfidentsiaalsus, terviklus, käideldavus ja kerksus | PR.PS, PR.IR ja DE.CM kaitse- ja seiretulemused |
| Tarnijatoe kirje | Lisa A tarnijasuhted ja IKT tarneahela kontrollimeetmed | Article 21(2)(d) tarneahela turvalisus | Articles 28 to 30 IKT kolmandate isikute risk ja lepingulised sätted | Volitatud töötleja ja turbekindlus, kui kaasatud on isikuandmed | GV.SC tarneahela riskijuhtimine |
| Migreerimise teekaart | Riskikäsitluse plaan ja pidev täiustamine | Article 21 parandavad riskimeetmed | Article 6 IKT-riski raamistik ja Article 13 õppimine ja areng | Meetmete jätkuv asjakohasus | CSF-profiili tegevuste kavandamine |
| Seire ja logimine | Lisa A 8.15 logimine ja 8.16 seiretegevused | Article 21 intsidentide käsitlemine ja tuvastusvalmidus | Articles 10, 17 ja 18 tuvastamine, intsidendihaldus ja klassifitseerimine | Rikkumise tuvastamise ja uurimise tõendusmaterjal | DE.CM ja RS.MA seire ja reageerimisanalüüs |
| Varunduse ja taaste test | Lisa A 8.13 teabe varundamine ja 5.30 IKT valmisolek talitluspidevuseks | Article 21(2)(c) talitluspidevus ja varunduse haldus | Articles 11 ja 12 reageerimine, taaste, varundus ja taastamine | Article 32 käideldavus ja taastamine | RC.RP taaste kavandamine |
NIS2 Article 23 on samuti oluline. Kui toetuseta süsteem põhjustab olulise intsidendi või aitab sellele kaasa, võib üksusel olla vaja astmelist teavitamist, sealhulgas varajane hoiatus 24 tunni jooksul, teavitus 72 tunni jooksul ja lõpparuanne ühe kuu jooksul. Seetõttu tuleb elutsükli lõppu jõudnud varad integreerida intsidentidele reageerimise juhenditesse, mitte käsitleda neid taustataristuna.
DORA intsidentide tõendusmaterjal on üksikasjalikum. Finantssektori ettevõtted peavad IKT-ga seotud intsidente tuvastama, haldama, registreerima, klassifitseerima ja neist teatama. Klassifitseerimisel arvestatakse mõjutatud kliente, mõjutatud tehinguid, mainekahju, kestust, geograafilist ulatust, andmekadusid, teenuste kriitilisust ja majanduslikku mõju. Kui pärandmaksekomponent või kliendiportaali sõltuvus on toetuseta, peab selle elutsükli staatus olema intsidendi klassifitseerimise ajal nähtav.
GDPR keskendub isikuandmetele. Kui toetuseta taristu töötleb isikuandmeid, peab organisatsioon näitama, miks valitud meetmed on riskiga proportsionaalsed, kuidas on kaitstud konfidentsiaalsus ja terviklus, kuidas hoitakse käideldavust ja taastamist ning kuidas rikkumiste tuvastamine toimib.
Tarnija ja SaaS-i elutsükli lõpp: varjatud sõltuvus
Paljud elutsükli lõpu probleemid ei asu andmekeskuses. Need paiknevad tarnijasõltuvustes.
SaaS-tarnija lõpetab API versiooni kasutuse. Hallatud tulemüüri teenuseosutaja teatab, et riistvaramudel ei saa enam püsivara värskendusi. Pilveturu kujutist ei hooldata enam. Maksetöötleja muudab integratsiooninõudeid. OT-tarnija pakub ainult tasulist laiendatud tuge. Andmebaasitarnija toetab toodet, kuid mitte versiooni, mida teie rakendus vajab.
NIS2 Article 21 nõuab, et üksused arvestaksid tarnijate haavatavusi, toodete kvaliteeti ja tarnijate küberturvalisuse praktikaid. DORA Articles 28 to 30 nõuavad finantssektori ettevõtetelt IKT kolmandate isikute riski juhtimist, IKT-teenuste kokkulepete registrite pidamist, kriitiliste või oluliste funktsioonide toe eristamist, riski hindamist enne lepingu sõlmimist, lepinguliste turbe- ja intsidendikohustuste lisamist ning väljumisstrateegiate hoidmist.
Kontrollimeetmete rakendamise etapis, sammus 23, kirjeldab Zenith Blueprint tarnijasuhte muutumise probleemi:
„Tarnijasuhe ei ole staatiline. Aja jooksul kohaldamisala muutub. Projekt laieneb. Integreeritakse uus süsteem. Väike tugileping muutub kriitiliseks andmetöötluslepinguks.“
See hoiatab ka, et tarnijate teenusemuudatused võivad toimuda „väljaspool ametlikku lepingu läbivaatamise protsessi, väljaspool turbejärelevalvet ja kaugel väljaspool algseid riskieeldusi.“
Elutsükli lõpu haldamiseks peavad tarnijalepingud määratlema paikade ja püsivara toe ootused, toote kasutuselt kõrvaldamise teavitustähtajad, haavatavuste avalikustamise kohustused, intsidendiabi, laiendatud toe piirangud, väljumistoe, andmete tagastamise, alltöövõtjate muudatused ja kindlustandvad õigused. DORA alusel võivad kriitilisi või olulisi funktsioone toetavad lepingud vajada ka toimivuseesmärke, koostööd asutustega, auditi- ja kontrolliõigusi, teenuseosutaja talitluspidevuse testimist ning üleminekuperioode väljumiseks.
Kuidas audiitorid teie tõendusmaterjali testivad
Elutsükli lõppu jõudnud varad on audiitoritele atraktiivsed, sest need näitavad, kas juhtimissüsteem töötab surve all. Küsimus ei ole ainult „Kas teil on toetuseta süsteeme?“ Enamikul organisatsioonidel on. Küsimus on „Kas te teate neid, juhite neid ja vähendate riski kontrollitud viisil?“
| Audiitori vaade | Tõenäoline auditiküsimus | Toimiv tõendusmaterjal |
|---|---|---|
| ISO/IEC 27001:2022 audiitor | Kas elutsükli lõppu jõudnud varad on tuvastatud, riskihinnatud, käsitletud ja kajastatud SoA-s? | Vararegister, riskihindamine, riskikäsitluse plaan, SoA põhjendus, erandite kinnitused, juhtkonna läbivaatamise protokollid |
| NIS2 järelevalvevaade | Kas juhtkond on heaks kiitnud asjakohased ja proportsionaalsed meetmed küberhügieeni, haavatavuste käsitlemise ja tarnijate jaoks? | Juhatuse protokollid, Article 21 kaardistus, haavatavuste tõendusmaterjal, tarnijatoe kirjed, parandusmeetmete plaan |
| DORA järelevalvevaade | Kas toetuseta IKT-vara toetab kriitilist või olulist funktsiooni ning kas see on kaetud IKT-riski, testimise, talitluspidevuse ja kolmandate isikute kontrollimeetmetega? | IKT-sõltuvuste kaart, kriitilise funktsiooni hindamine, kerksustestide tõendusmaterjal, tarnijaregister, väljumisplaan |
| GDPR ja andmekaitse vaade | Kas toetuseta süsteem töötleb isikuandmeid ning kas Article 32 meetmed on põhjendatud ja tõendatavad? | Andmeregister, töötlemisroll, riskihindamine, juurdepääsukontrollid, krüptimine, logimine, varukoopiate testid, rikkumise juhend |
| NIST CSF 2.0 vaade | Kas elutsükli ja haavatavuste lünkade jaoks on olemas praegune profiil, sihtprofiil ja prioriseeritud tegevuskava? | CSF-profiil, lünkade analüüs, teekaart, edenemismõõdikud |
| COBIT 2019 või ISACA-stiilis vaade | Kas juhtimiseesmärgid, omand, riskivalmidus, tulemusmõõdikud ja kindlustandvad tegevused on määratletud? | RACI, riskivalmidusega kooskõla, KPI- ja KRI-aruanded, kontrollimeetmete testimise tulemused, probleemide jälgimine |
Hea ISO audiitor järgib jälge kohaldamisalast riskihindamiseni, sealt riskikäsitluseni, SoA-ni ja rakendamise tõendusmaterjalini. NIS2 läbivaataja keskendub juhtkonna järelevalvele ja asjakohastele meetmetele. DORA läbivaataja küsib, kas toetuseta vara ohustab talitluspidevust. Andmekaitsespetsialist või GDPR audiitor küsib, kas kaasatud on isikuandmed ja kas kaitsemeetmed on tõendatavalt asjakohased.
Juhtkonna läbivaatamine: koht, kus pärandrisk muutub juhtimiseks
Toetuseta süsteemid peavad juhtkonna läbivaatamisel ilmuma riskiteemana, mitte ainult üksikute piletitena. Juhatus või juhtorgan ei pea arutama iga aegunud teeki, kuid ta vajab nähtavust olulise riskikokkupuute kohta.
Kasulik juhtkonna läbivaatamise pakett sisaldab järgmist:
- Toetatud, toe lõpu lähenemise, laiendatud toe ja toetuseta varade arv
- Kriitilisi teenuseid toetavad toetuseta varad
- Isikuandmeid töötlevad toetuseta varad
- Internetile avatud toetuseta varad
- Juhtkonna poolt aktsepteeritud kõrged ja keskmised riskid
- Järgmise 30, 60 ja 90 päeva jooksul aeguvad erandid
- Migreerimise teekaardi staatus ja eelarvepiirangud
- Tarnijate elutsükli lõpu teavitused ja toe lüngad
- Pärandtehnoloogiaga seotud intsidendid või peaaegu juhtumid
- Jääkriski trend ja tähtaja ületanud riskikäsitluse tegevused
See on kooskõlas ISO/IEC 27001:2022 juhtimise ja toimivuse ootustega, NIS2 juhtkonna vastutusega, DORA juhtimisega ja NIST CSF GOVERN tulemustega. See hoiab ära ka levinud tõrkemustri: risk on IT-le teada, kuid juhtkonnale nähtamatu.
Claryseci lähenemine auditeerimisvalmis elutsükli lõpu juhtimisele
Clarysec aitab organisatsioonidel muuta elutsükli lõppu jõudnud tehnoloogia haldamata nõrkusest struktureeritud kontrolliprogrammiks. Lähenemine ühendab Zenith Blueprinti, poliitikamallid ja Zenith Controls nõuderaamistike ülese kaardistuse.
Tüüpiline sisemine projekt või Claryseci toetatud töö kulgeb järgmises rütmis:
- Määratle kohaldamisala teenuse, äriprotsessi, geograafia ja regulatiivse kokkupuute alusel
- Tuvasta varad, omanikud, andmetüübid, tarnijad ja elutsükli staatus
- Klassifitseeri toetuseta ja peagi toetuseta tehnoloogia
- Seo varad kriitiliste teenuste, isikuandmete ja reguleeritud tegevustega
- Registreeri tehnilised haavatavused ja tarnijatoe piirangud
- Loo riskikirjed koos tõenäosuse, mõju, skoori, omaniku ja riskikäsitluse plaaniga
- Vali riskikäsitlus: maandada, vältida, üle kanda või aktsepteerida
- Määratle kompenseerivad kontrollimeetmed ja seire tõendusmaterjal
- Uuenda SoA-d ja poliitika erandite registrit
- Koosta migreerimise, asendamise või kasutuselt kõrvaldamise teekaart
- Vaata läbi tarnijalepingud ja laiendatud toe tingimused
- Teavita juhtkonda jääkriskist
- Testi tõendusmaterjali auditi vaates
Eesmärk ei ole teeselda, et iga pärandsüsteem saab kohe kaduda. Reguleeritud üksustel, tootjatel, SaaS-teenusepakkujatel, fintech-ettevõtetel ja VKE-del on sageli tegelikud operatiivsed piirangud. Eesmärk on muuta need piirangud selgesõnaliseks, kontrollituks ja ajaliselt piiritletuks.
Järgmised sammud: taltsutage tehnoloogiasurnuaed enne, kui audit seda teeb
Elutsükli lõppu jõudnud süsteemid ei ole läbikukkumise märk. Need on juhtimise test. Organisatsioonid, kes neid hästi haldavad, ei ole need, kellel pole üldse pärandtehnoloogiat. Need on organisatsioonid, kes suudavad tõendada, et iga pärandrisk on teada, sellel on omanik, see on kontrollitud, läbi vaadatud ja liigub sulgemise suunas.
Alustage sel nädalal kolme tegevusega:
- Lisage vararegistrisse elutsükli staatuse, tarnijatoe kuupäeva ja erandi aegumiskuupäeva väljad.
- Looge riskikirje iga toetuseta vara kohta, mis toetab kriitilisi teenuseid või töötleb isikuandmeid.
- Nõudke ajaliselt piiritletud erandit koos kompenseerivate kontrollimeetmetega iga süsteemi puhul, mida ei saa kohe paigata või asendada.
Clarysec saab aidata seda kiirendada tööriistadega Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint, Asset Management Policy varahalduse poliitika, Vulnerability and Patch Management Policy haavatavuste ja paikade halduse poliitika, Audit and Compliance Monitoring Policy auditi ja vastavusseire poliitika ja Zenith Controls: The Cross-Compliance Guide Zenith Controls.
Kui teie organisatsioonis on endiselt toetuseta operatsioonisüsteeme, aegunud võrguseadmeid, lõppenud tarnijatugi, pärand-OT-kontrollereid või kasutuselt kõrvaldamisele lähenevaid SaaS-sõltuvusi, ärge oodake järgmist intsidenti või auditileidu. Laadige alla Claryseci tööriistakomplektid, kaardistage oma tõendusmaterjal ja broneerige Claryseci hindamine, et muuta pärandtehnoloogia risk kaitstavaks ISO 27001:2022 tõendusmaterjali programmiks.
Saage PECB ISO/IEC 27001 Lead Implementeriks või Lead Auditoriks
- ✓ Ametlikud PECB õppematerjalid ja kaks eksamikatset
- ✓ Sertifitseerimistasu ja esimese aasta AMF hinnas, kui kohaldub
- ✓ Iseseisev õpe või otse veebis · kursus määratakse 1 tööpäeva jooksul
Frequently Asked Questions
Autorist

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council