GDPRi 72 tunni isikuandmetega seotud rikkumise tööjuhis infoturbejuhtidele

Teisipäeva öösel kell 02:13 käivitub häireteade.
Maria, kiiresti kasvava FinTech SaaS platvormi infoturbejuht, ärkab SOC-i eskalatsiooni peale: arendajakontolt tehakse anomaalseid andmebaasipäringuid. Konto pääses ligi tabelitele, mis sisaldasid klientide nimesid, e-posti aadresse, tehinguajalugu ja riiklikke isikukoode. Mõne minuti jooksul kinnitab meeskond, et arendaja autentimisandmed varastati andmepüügiründe käigus. Kokkupuute ajavahemik on ebaselge. Ründaja kavatsus ei ole teada. Mõjuulatust alles hinnatakse.
Tähtaeg hakkab jooksma nüüd.
GDPRi puhul võib Marial olla 72 tundi järelevalveasutuse teavitamiseks, kui intsident võib tõenäoliselt kaasa tuua riski füüsilistele isikutele. NIS2 puhul, kui ettevõte on oluline või tähtis üksus ja intsident on oluline, võib varajane hoiatus olla nõutav 24 tunni jooksul ning ametlik teavitus 72 tunni jooksul. DORA puhul võivad rakenduda ka finantssektori IKT-intsidentidest teatamise ja talitluspidevuse kohustused. Kliendid, kindlustusandjad, õigusnõustajad, tippjuhid ja audiitorid soovivad kõik vastuseid.
See on hetk, mil üldine intsidentidele reageerimise plaan sageli läbi kukub. Pahavara tööjuhis võib kirjeldada hosti isoleerimist. SOC-i protseduur võib kirjeldada logide säilitamist. Kuid ISO/IEC 27701:2025 kohane PII ja isikuandmetega seotud rikkumiste haldusprotsess peab surve all vastama keerukamatele küsimustele:
- Kas isikuandmed avalikustusid, muutusid, kadusid, hävisid või pääseti neile ligi ilma loata?
- Kas organisatsioon tegutseb vastutava töötleja, volitatud töötleja, kaasvastutava töötleja või allvolitatud töötlejana?
- Millal toimus teadasaamine ja milline tõendusmaterjal seda kinnitab?
- Kas GDPR Article 33 kohane regulatiivne teavitamine on nõutav?
- Kas mõjutatud füüsilistele isikutele esineb GDPR Article 34 tähenduses kõrge risk?
- Kui organisatsioon tegutseb volitatud töötlejana, kui kiiresti tuleb vastutavat töötlejat teavitada?
- Milline tõendusmaterjal tõendab otsust kuus kuud hiljem auditi käigus?
Kaose ja kontrolli erinevus ei seisne turbetööriistade arvus tehnoloogiavirnas. Küsimus on selles, kas organisatsioon on loonud distsiplineeritud privaatsusteabe juhtimissüsteemi ehk PIMS-i, mis seob intsidentidele reageerimise, privaatsuse juhtimise, tõendusmaterjali käitlemise, tarnijate eskaleerimise ja regulatiivse aruandluse üheks kaitstavaks elutsükliks.
Rikkumise haldamine algab enne, kui keegi ütleb „rikkumine“
Esimene operatiivne viga on eeldada, et PII või isikuandmetega seotud rikkumise haldamine algab alles pärast seda, kui õigusfunktsioon kinnitab isikuandmetega seotud rikkumise. Tegelikult algab protsess siis, kui inimene, süsteem, tarnija või klient märkab midagi, mis võib hõlmata isikuandmeid või PII-d.
Clarysec’i Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint paigutab selle inimliku käivitaja faasi Controls in Action, Step 16: People Controls II. Juhendis on öeldud:
„Tõhus intsidentidele reageerimise süsteem ei alga tööriistadest, vaid inimestest. Control 6.8 rõhutab, kui oluline on tagada, et iga töötaja, töövõtja või sidusrühm teaks, kuidas võimalikku turbeintsidenti ära tunda ja sellest teatada, ning tunneks end seda tehes turvaliselt ja volitatuna.“
See on oluline, sest paljusid privaatsusintsidente ei tuvasta esmalt SIEM. Need algavad sellest, et tugispetsialist näeb teise kliendi manust, palgatöötaja märkab valesti saadetud arvutustabelit, klient teatab teise kasutaja arvest või tarnija teatab kadunud sülearvutist.
Data Protection and Privacy Policy-sme Data Protection and Privacy Policy-sme, jaotise Rakendamine ja vastavus punkt 8.3.1 muudab selle viivitamatuks kohustuseks:
„Kõigist isikuandmetega seotud rikkumistest või kahtlustatavatest intsidentidest tuleb viivitamata teatada andmekaitsekoordinaatorile.“
Ettevõtteprogrammide puhul määrab Data Protection and Privacy Policy Data Protection and Privacy Policy, jaotise Rakendamine ja vastavus punkt 8.3.2 juhtimisvastutuse:
„Andmekaitseametnik (DPO) peab juhtima rikkumise ohjeldamist, analüüsi ja eskaleerimist kooskõlas ISO/IEC 27035 ning GDPR Articles 33 and 34 nõuetega.“
See on üleminek olukorrast „IT uurib asja“ olukorda „PIMS-i rikkumise elutsükkel on aktiveeritud“.
Esimene survepunkt: sündmus, turbeintsident, privaatsusintsident või PII rikkumine
Kell 02:13 on Maria meeskonnal häireteade. Neil ei ole veel kinnitatud teatamiskohustuslikku rikkumist. Esimene kriitiline otsus on klassifitseerimine.
Zenith Blueprint, Controls in Action faas, Step 23: Organizational controls, selgitab ISO/IEC 27002:2022 kontrolli 5.25, infoturbesündmuste hindamine ja otsustamine:
„Mitte iga anomaalia ei ole katastroof. Mitte iga teavitus ei viita kompromiteerimisele. Tegelikkuses on turvameeskonnad ja äriüksused üle ujutatud müraga: sisselogimiskatsed, logianomaaliad, väiksemad poliitikarikkumised, varjatud IT tegevus. Tegelik väljakutse ei seisne ainult tuvastamises, vaid selles, kuidas eristada kahjutut kahjulikust ja teada, mis nõuab eskaleerimist.“
Privaatsusrikkumise elutsükkel peab muutma selle eristuse korratavaks. See ei tohi sõltuda sellest, kes on parasjagu valves, milline jurist esimesena liitub või kas infoturbejuht tunneb end ebakindluses mugavalt.
Praktiline Clarysec’i klassifitseerimismudel eristab nelja etappi:
| Klassifitseerimise etapp | Küsimus | Tüüpiline vastutaja | Nõutav tõendusmaterjal |
|---|---|---|---|
| Sündmus | Kas toimus midagi ebatavalist? | Kasutajatugi, SOC, äriprotsessi omanik | Pilet, raport, häireteade, e-kiri, logiväljavõte |
| Turbeintsident | Kas sündmus ohustas või kompromiteeris infoturvet? | Intsidentidele reageerimise koordinaator | Intsidendipilet, triaažimärkmed, mõjutatud süsteemid |
| Privaatsusintsident | Kas sündmus võib hõlmata PII-d, isikuandmeid või privaatsuskohustusi? | Privaatsusjuht või DPO | PII kategooriad, andmesubjektid, töötlemisroll |
| Kinnitatud või kahtlustatav PII rikkumine | Kas PII avalikustus, kadus, muutus, hävis või pääseti sellele ligi õigusvastaselt või juhuslikult? | DPO, privaatsusjuht, õigusfunktsioon, äriprotsessi omanik | Riskihindamine, teavitamisotsus, tõendusmaterjali register |
Sõna „kahtlustatav“ on oluline. Clarysec ei soovita oodata täielikku kindlust enne privaatsusrikkumise töövoo avamist. Rikkumiste register tuleb avada siis, kui PII või isikuandmetega seotud rikkumist põhjendatult kahtlustatakse, ja seejärel uuendada seda faktide täpsustumisel.
PII Incident and Breach Management Policy PII Incident and Breach Management Policy, jaotise Klassifitseerimine ja rikkumise hindamine punkt 4.2.3 nõuab, et vastutavad töötlejad dokumenteeriksid otsuse enne väliseid toiminguid:
„[Vastutav töötleja] Andmekaitseametnik / privaatsusnõustaja PEAB hindama iga kinnitatud või põhjendatult kahtlustatava PII rikkumise korral riski mõjutatud andmesubjektidele ning registreerima teavitamissoovituse, riskipõhjenduse ja nõuande REG10-s enne välise teavitamisotsuse tegemist.“
See punkt on auditivalmis GDPRi rikkumisele reageerimise operatiivne tuum: hinda riski, dokumenteeri põhjendus, talleta nõuanne, tee otsus ja säilita tõendusmaterjal REG10-s.
72 tunni tähtaeg on tõendusmaterjali küsimus, mitte kalendri meeldetuletus
Paljud meeskonnad käsitlevad GDPRi 72 tunni teavitamisnõuet projektiplaani tähtajana. Tegeliku intsidendi korral on keeruline tõendada, millal teadasaamine toimus, mida sel hetkel teati, kui kiiresti organisatsioon tegutses ja miks teavitamisotsus oli põhjendatud.
Incident Response Policy-sme Incident Response Policy-sme, jaotise Eesmärk punkt 1.2 sõnastab eesmärgi järgmiselt:
„See poliitika võimaldab organisatsioonil vähendada kahju, kaitsta kliendiandmeid ja täita regulatiivseid kohustusi, näiteks GDPRi 72 tunni isikuandmetega seotud rikkumisest teavitamise nõuet.“
Data Protection and Privacy Policy-sme, jaotise Rakendamine ja vastavus punkt 8.3.3 sätestab:
„Kui see on nõutav, tuleb asutusi ja mõjutatud üksikisikuid teavitada 72 tunni jooksul.“
Ettevõtteprogrammide puhul sätestab Data Protection and Privacy Policy, jaotise Rakendamine ja vastavus punkt 8.3.3:
„Rikkumistest, mis ületavad õigusliku teavitamiskünnise, tuleb järelevalveasutusi teavitada 72 tunni jooksul.“
Eesmärk ei ole teatada igast anomaaliast. Eesmärk on teha kaitstav otsus piisavalt kiiresti, et nõutav teavitamine saaks toimuda õigeaegselt. Küps PIMS kasutab seetõttu sisemisi tähtaegu, mis on lühemad kui välised õiguslikud tähtajad.
| Aeg teadasaamisest | PIMS-i tegevus | REG10-s talletatav tõendusmaterjal |
|---|---|---|
| 0–4 tundi | Avada PII intsidendi kirje, määrata vastutaja, säilitada esmane tõendusmaterjal, tuvastada töötlemisroll | Vastuvõturaport, teadasaamise ajatempel, määratud rollid, esialgsed süsteemid ja seotud andmed |
| 4–12 tundi | Ohjeldada kokkupuude, tuvastada PII kategooriad, määrata vastutava või volitatud töötleja kohustused | Ohjeldamistoimingud, mõjutatud andmetüübid, rollihinnang, tarnija- või kliendisõltuvused |
| 12–24 tundi | Teha esialgne riskihindamine ja otsustada, kas järelevalveasutuse teavitamine on tõenäoline | Riskipõhjendus, tõenäoline mõju, ebakindlus, DPO nõuanne, õiguslik sisend |
| 24–48 tundi | Valmistada ette teavitus või teavitamata jätmise põhjendus, koordineerida kliendi- või vastutava töötleja teavitusi | Teavituse kavand, otsustuslogi, heakskiidud, klienditeavitused, viited tõendusmaterjalile |
| 48–72 tundi | Esitada nõutav teavitus, vajaduse korral dokumenteerida viivituse põhjendus, valmistada ette andmesubjektide teavitamine kõrge riski korral | Esitamise tõendusmaterjal, regulaatori viide, lõplik otsus, kommunikatsiooniplaan |
| Pärast 72 tundi | Jätkata uurimist, vajaduse korral uuendada regulaatorile esitatud teavet, teavitada andmesubjekte, kui see on nõutav, ja viia lõpule õppetundide analüüs | Järelraportid, parandusmeetmed, sulgemise heakskiit, parenduste tööjärg |
PII Incident and Breach Management Policy, jaotise Teavitamine ja kommunikatsioon punkt 4.4.1 teeb dokumenteerimisnõude selgesõnaliseks:
„[Vastutav töötleja] Privaatsusjuht / PIMS-i juht PEAB koostama iga kinnitatud PII rikkumise kohta dokumenteeritud regulatiivse teavitamisotsuse põhjendamatu viivituseta ja sisemise tähtaja jooksul, mis toetab kohaldatavaid väliseid teavitamistähtaegu, ning PEAB säilitama teavituse, teavitamata jätmise põhjenduse või viivituse põhjenduse REG10-s.“
Regulaator võib otsuse vaidlustada. Audiitor võib kontrollida, kas protsessi järgiti. Kuid kui organisatsioon saab näidata õigeaegset tõendusmaterjali, struktureeritud kriteeriume, DPO nõuannet ja dokumenteeritud põhjendust, on ta palju tugevamas positsioonis kui meeskond, kes ütleb: „Arutasime seda kõnes.“
Vastutavad ja volitatud töötlejad vajavad erinevaid rikkumise käsitlusteid
Kaasaegsed SaaS-ettevõtted tegutsevad sageli rohkem kui ühes privaatsusrollis. Maria FinTech platvorm võib olla vastutav töötleja oma otsetellijate suhtes ja volitatud töötleja ettevõtteklientide suhtes. Teises stsenaariumis võib B2B tugiportaal olla volitatud töötleja kliendipiletite manuste puhul, kuid vastutav töötleja oma sisemiste tugiteenuse metaandmete puhul.
See eristus muudab teavitamise teekonda.
| Kohustus | PII vastutava töötleja roll | PII volitatud töötleja roll |
|---|---|---|
| Esmane kohustus | Järelevalveasutuse ja mõjutatud andmesubjektide ees, kui künnised on täidetud | Mõjutatud vastutava töötleja või kliendi ees |
| Teavituse siht | Asjakohane järelevalveasutus ja kõrge riski korral mõjutatud andmesubjektid | Lepingus nimetatud klient või vastutav töötleja |
| Teavitamise käivitaja | Risk füüsiliste isikute õigustele ja vabadustele | Teadasaamine rikkumisest, mis mõjutab kliendi PII-d |
| Tähtaeg | Põhjendamatu viivituseta ja võimaluse korral 72 tunni jooksul pärast teadasaamist | Põhjendamatu viivituseta ja lepinguliste tähtaegade jooksul, sageli 24 või 48 tunni jooksul |
| Riskihindamine | Peab hindama riski füüsilistele isikutele ja otsustama Article 33 ja 34 kohase teavitamise | Esitab faktid, et vastutav töötleja saaks riski hinnata |
Volitatud töötlejate puhul sätestab PII Incident and Breach Management Policy, jaotise Teavitamine ja kommunikatsioon punkt 4.4.4:
„[Volitatud töötleja] Privaatsusjuht / PIMS-i juht PEAB teavitama mõjutatud vastutavat töötlejat või klienti põhjendamatu viivituseta ja mis tahes kohaldatava lepingulise tähtaja jooksul pärast seda, kui ta on saanud teada kliendi PII-d mõjutavast rikkumisest, ning PEAB registreerima esmased ja järelteavitused REG08-s ja REG10-s.“
Volitatud töötleja ei tohiks oodata vastutava töötleja GDPRi riskianalüüsi valmimist. Ta peab teavitama vastutavat töötlejat olemasolevate faktide alusel ja esitama uuendusi uurimise jätkudes. Seejärel otsustab vastutav töötleja oma töötlemise osas järelevalveasutuse teavitamise ja mõjutatud andmesubjektidele suunatud kommunikatsiooni.
Kõrge riskiga mõju korral füüsilistele isikutele peab vastutav töötleja hindama ka otsest teavitamist. PII Incident and Breach Management Policy punkt 4.4.3 sätestab:
„[Vastutav töötleja] Privaatsusjuht / PIMS-i juht PEAB koordineerima mõjutatud andmesubjektide teavitamist, kui rikkumise hindamine tuvastab kõrge riski või samaväärse teavitamise käivitaja, ning PEAB registreerima REG10-s kommunikatsiooni sisu, sihtrühma, ajastuse, edastusviisi ja heakskiidu tõendusmaterjali.“
Ettevõtte Data Protection and Privacy Policy, jaotise Rakendamine ja vastavus punkt 8.3.4 kinnitab seda:
„Kui tuvastatakse kõrge risk üksikisikutele, tuleb mõjutatud andmesubjekte teavitada põhjendamatu viivituseta, välja arvatud juhul, kui kohaldub erand (nt kasutusel on tugev krüptimine).“
See erand peab põhinema tõendusmaterjalil. Väide „andmed olid krüpteeritud“ ei ole piisav. Organisatsioon peab tõendama, et avalikustunud andmed olid volitamata isikutele loetamatud ja et asjakohaseid võtmeid ei kompromiteeritud.
Tarnijad võivad esimese 24 tunni edukuse määrata
Kolmandad osapooled hoiavad sageli fakte, mida on vaja klassifitseerimiseks ja teavitamiseks. Pilveteenuse pakkujal võivad olla juurdepääsulogid. Palgaarvestuse volitatud töötleja võib teada, millised töötajad olid mõjutatud. Hallatud teenusepakkuja võib olla teinud konfiguratsioonimuudatuse. Allvolitatud töötlejal võib olla kohtuekspertiisi telemeetria.
Seetõttu tuleb tarnijate rikkumistingimused kavandada enne intsidenti.
Third party and supplier security policy Third party and supplier security policy, jaotise Juhtimisnõuded punkt 5.3.3 hõlmab lepingulist juhtimist järgmises osas:
„Rikkumisest teavitamise tähtajad (nt 24 või 72 tunni jooksul, sõltuvalt kriitilisusest ja regulatiivsetest nõuetest).“
Väiksemate organisatsioonide puhul toetab Third-Party and Supplier Security Policy-sme Third-Party and Supplier Security Policy-sme samuti rikkumisest teavitamise tähtaegu tarnijate juhtimises.
Clarysec soovitab, et tarnijalepingud ja andmetöötluslepingud määratleksid:
- mida käsitatakse kahtlustatava PII või isikuandmetega seotud rikkumisena;
- keda tuleb teavitada ja millise kanali kaudu;
- esmase teavitamise tähtaja, mis on sageli lühem kui vastutava töötleja regulatiivne tähtaeg;
- esimeses teavituses nõutavad miinimumfaktid;
- uuenduste sageduse uurimise ajal;
- tõendusmaterjali säilitamise kohustused;
- allvolitatud töötlejatele edasiantava teavitamiskohustuse;
- toe regulaatorite ja andmesubjektidega suhtlemisel;
- intsidendijärgsed parandusmeetmete kohustused.
Kui tarnijalepingud kasutavad ebamääraseid väljendeid nagu „niipea kui praktiliselt võimalik“, võib vastutava töötleja GDPRi tähtaeg sõltuda teise organisatsiooni sisemisest vaidlusest. See ei ole kaitstav toimimismudel.
Tõendusmaterjal muudab reageerimise kaitstavaks vastavuseks
Maria intsidendi ajal vajab meeskond autentimislogisid, andmebaasipäringute kirjeid, andmepüügi tõendusmaterjali, juurdepääsukontrolli muudatusi, mõjutatud klientide loendeid, ohjeldamistoiminguid, DPO nõuannet ja kommunikatsiooni kavandeid. B2B SaaS portaali stsenaariumis võib meeskond vajada ekraanitõmmiseid, objektisalvestuse õigusi, tugipiletite ID-sid, IAM-i muudatusi ja rentnikeüleseid juurdepääsulogisid.
Tõendusmaterjal tuleb säilitada nõuetekohaselt. Lahtised ekraanitõmmised, vestluste ekspordid ja isiklikud kaustad ei ole piisavad.
Zenith Blueprint, Controls in Action faas, Step 23, käsitleb ISO/IEC 27002:2022 kontrolli 5.28, tõendite kogumine:
„Kui toimub infoturbeintsident, on reageerimise üks kriitilisemaid, kuid sageli tähelepanuta jäetud elemente tõendusmaterjal. Mitte logid, mitte ekraanitõmmised, mitte lahtised kirjeldused, vaid nõuetekohaselt säilitatud, tõendite valduse ahelat järgivad ja manipuleerimist taluvad tõendid.“
Evidence Collection and Forensics Policy Evidence Collection and Forensics Policy, jaotise Juhtimisnõuded punkt 5.5 sätestab:
„Kõik kogutud tõendid tuleb unikaalselt identifitseerida, märgistada ja säilitada turvalises repositooriumis koos järgmisega:“
PII Incident and Breach Management Policy, jaotise Tõendusmaterjal, dokumenteerimine ja konfidentsiaalsus punkt 4.5.1 seob selle tõendusmaterjali PIMS-i kirjega:
„[Mõlemad] Intsidentidele reageerimise koordinaator PEAB säilitama iga kahtlustatava või kinnitatud PII intsidendi kohta täieliku REG10 kirje alates vastuvõtust kuni sulgemiseni, sealhulgas faktid, ajastuse, klassifikatsiooni, hindamise, tegevused, otsused, teavitused, viited tõendusmaterjalile ja sulgemise staatuse.“
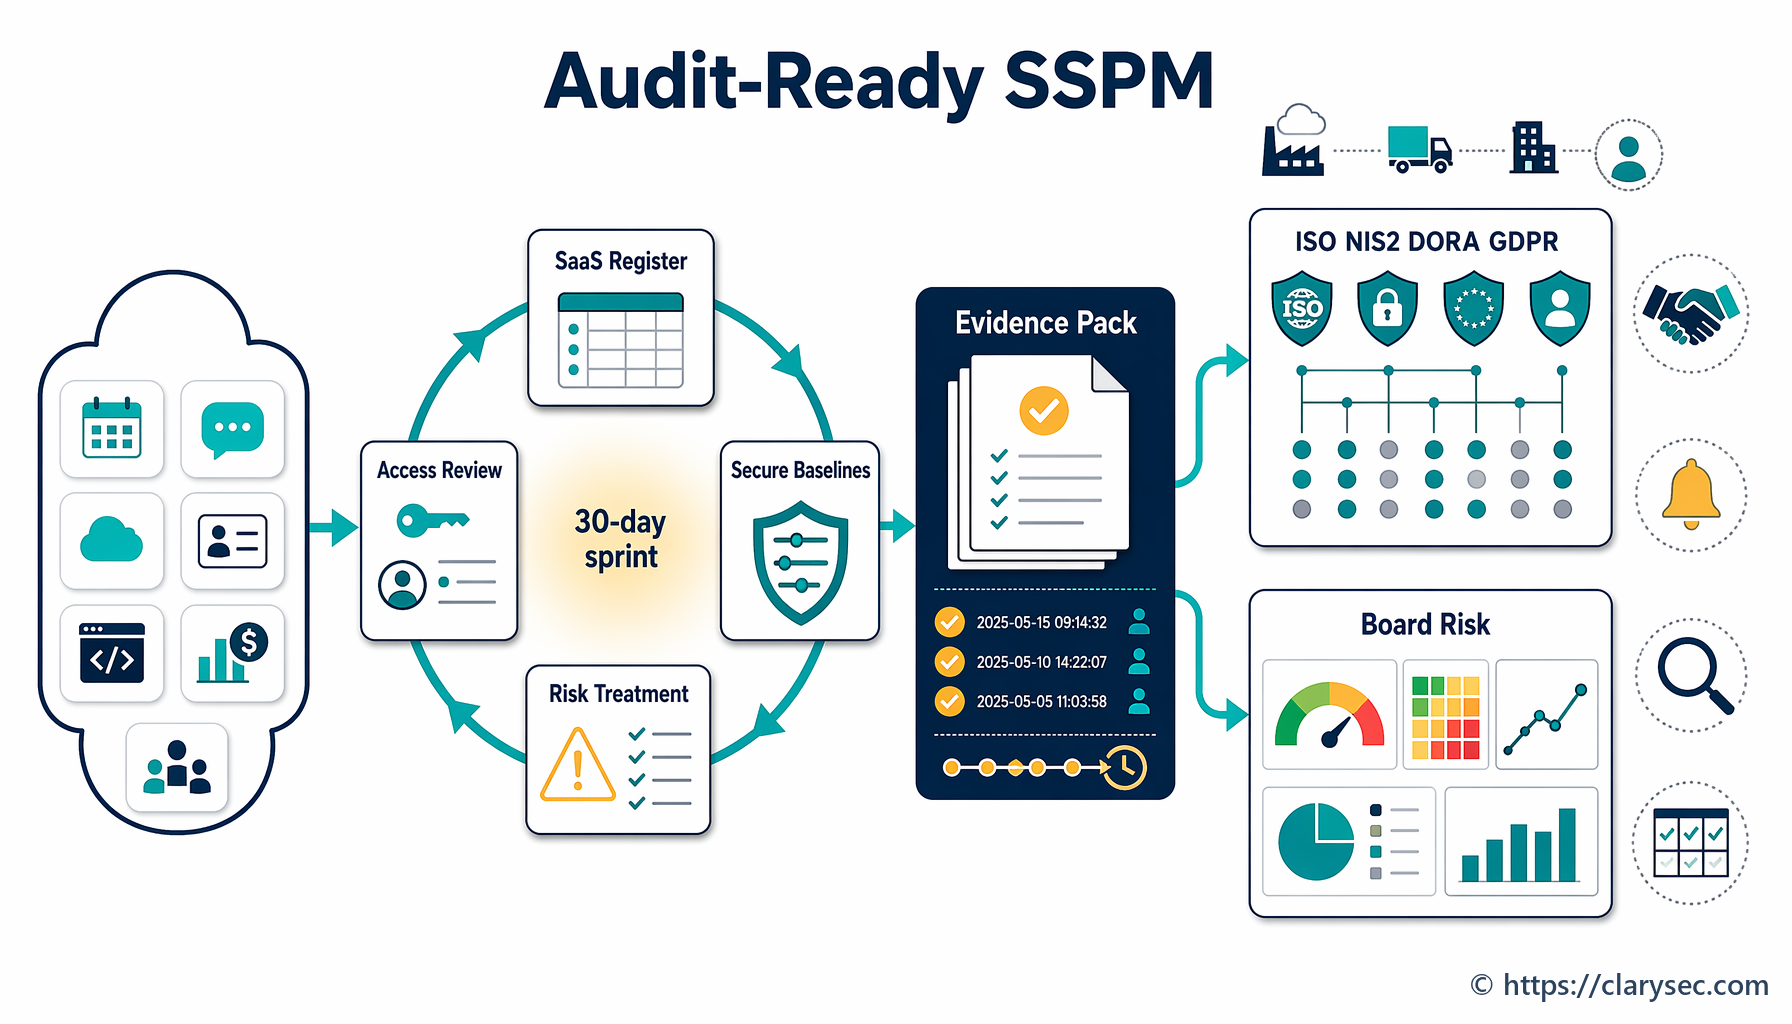
REG10-st saab intsidendi ühtne tõeallikas. REG08 talletab kliendi või vastutava töötleja teavitused, kui need on kohaldatavad. Koos võimaldavad need turbe-, privaatsus-, õigus- ja auditimeeskondadel töötada ühise tõendusmaterjali aluse põhjal.
| REG10 väli | Näidiskanne |
|---|---|
| Intsidendi ID | PII-2026-034 |
| Teadasaamise ajatempel | 2026-06-23 02:13 UTC, SOC-i häireteade kinnitatud |
| Töötlemisroll | Vastutav töötleja otsetellijate suhtes, volitatud töötleja ettevõtteklientide andmestike suhtes |
| Seotud PII | Nimed, tööalased e-posti aadressid, tehinguajalugu, riiklikud isikukoodid |
| Esmane klassifikatsioon | Kinnitatud turbeintsident koos kahtlustatava PII rikkumisega |
| Ohjeldamine | Arendaja autentimisandmed tühistatud, seansid lõpetatud, mõjutatud andmebaasi juurdepääs piiratud |
| Riskihindamine | Ligipääs saadi mitteavalikele identifikaatoritele, identiteedipettuse riski ei saa välistada |
| Teavitamisotsus | Järelevalveasutuse teavitamine vastutava töötleja andmete osas heaks kiidetud, ettevõttekliente teavitatud vastutavate töötlejatena |
| Viited tõendusmaterjalile | Autentimislogi E-034-01, päringuekspordi fail E-034-02, andmepüügi artefakt E-034-03 |
| Sulgemine | Algpõhjus kõrvaldatud, MFA kontrollimeetmeid tugevdatud, andmepüügikoolitus ajakohastatud, kliendijäreltegevused lõpule viidud |
Eesmärk ei ole bürokraatia. Eesmärk on vältida olukorda, kus organisatsioon peab pärast regulaatori kõnet taastama mälu hajutatud Slacki sõnumitest.
ISO 27701 PIMS-i reageerimise vastendamine ISO 27001 ja ISO 27002-ga
Küps PII ja isikuandmetega seotud rikkumiste protsess paikneb privaatsuse juhtimise ja infoturbe juhtimise ristumiskohas.
ISO/IEC 27001:2022 punktid 4.1–4.4 nõuavad, et organisatsioonid mõistaksid konteksti, huvitatud osapooli, ISMS-i kohaldamisala ja juhtimissüsteemi protsesse. PII ja isikuandmetega seotud rikkumiste haldamise puhul tähendab see, et protsess peab enne intsidendi toimumist kajastama regulatiivseid kohustusi, kliendilepinguid, töötlemisrolle, tarnijasõltuvusi ja sektoripõhiseid kohustusi.
Zenith Controls: The Cross-Compliance Guide Zenith Controls aitab vastendada intsidendikontrolle laiemasse kindluse tagamise mudelisse. Kõige asjakohasemad ISO/IEC 27002:2022 kontrollid on:
| ISO/IEC 27002:2022 kontroll | Käsitlus Zenith Controlsis | Miks see on PII rikkumise haldamisel oluline |
|---|---|---|
| 5.24 Infoturbeintsidentide halduse planeerimine ja ettevalmistus | Korrigeeriv kontrollimeede, reageerimine ja taastamine, juhtimine ning infoturbesündmuste haldus | Määratleb plaanid, rollid, eskaleerimisteed, kommunikatsioonimallid ja valmisoleku privaatsusrikkumisteks |
| 5.25 Infoturbesündmuste hindamine ja otsustamine | Tuvastav kontrollimeede, tuvastamine ja reageerimine, infoturbesündmuste haldus | Loob struktureeritud otsustuspunkti privaatsusintsidentide ja kahtlustatavate PII rikkumiste klassifitseerimiseks |
| 5.26 Reageerimine infoturbeintsidentidele | Korrigeeriv kontrollimeede, reageerimine ja taastamine, infoturbesündmuste haldus | Käivitab ohjeldamise, koordineerimise, teavitamise toe, taastamise ja sidusrühmadega suhtlemise |
| 5.28 Tõendite kogumine | Tõendusmaterjali säilitamine ja uurimise usaldusväärsus kogu intsidendi elutsükli jooksul | Toetab GDPRi vastutust, kohtuekspertiisi kvaliteeti, regulaatori küsimustele vastamist ja auditi kaitstavust |
| 6.8 Infoturbesündmustest teatamine | Inimestel põhinev teavituskanal ja teadlikkuse koolitus | Tagab, et töötajad, töövõtjad ja sidusrühmad teatavad kahtlustatavatest PII intsidentidest kiiresti |
ISO/IEC 27035 toetab struktureeritud intsidentide haldamist. ISO/IEC 27037 toetab digitaalsete tõendite käitlemist. ISO/IEC 29134 võib toetada privaatsusmõju hindamise loogikat, kui rikkumise parandusmeetmed näitavad vajadust põhjalikuma DPIA läbivaatamise järele. ISO/IEC 27701:2025 toob seejärel juhtimissüsteemi privaatsusrollide konteksti, mõju andmesubjektidele, vastutava ja volitatud töötleja kohustused ning PIMS-i tõendusmaterjali nõuded.
Üks intsident, mitu regulatiivset vaadet
Maria intsident ei ole ainult GDPRi küsimus. Kuna ettevõte osutab pilveteenuseid finantssektori klientidele, võivad kohalduda ka NIS2 ja DORA. Kliendilepingud võivad nõuda teavitamist 24 tunni jooksul. Küberkindlustus võib nõuda kiiret teavitamist. Sisemine juhtimine võib nõuda juhatuse aruandlust.
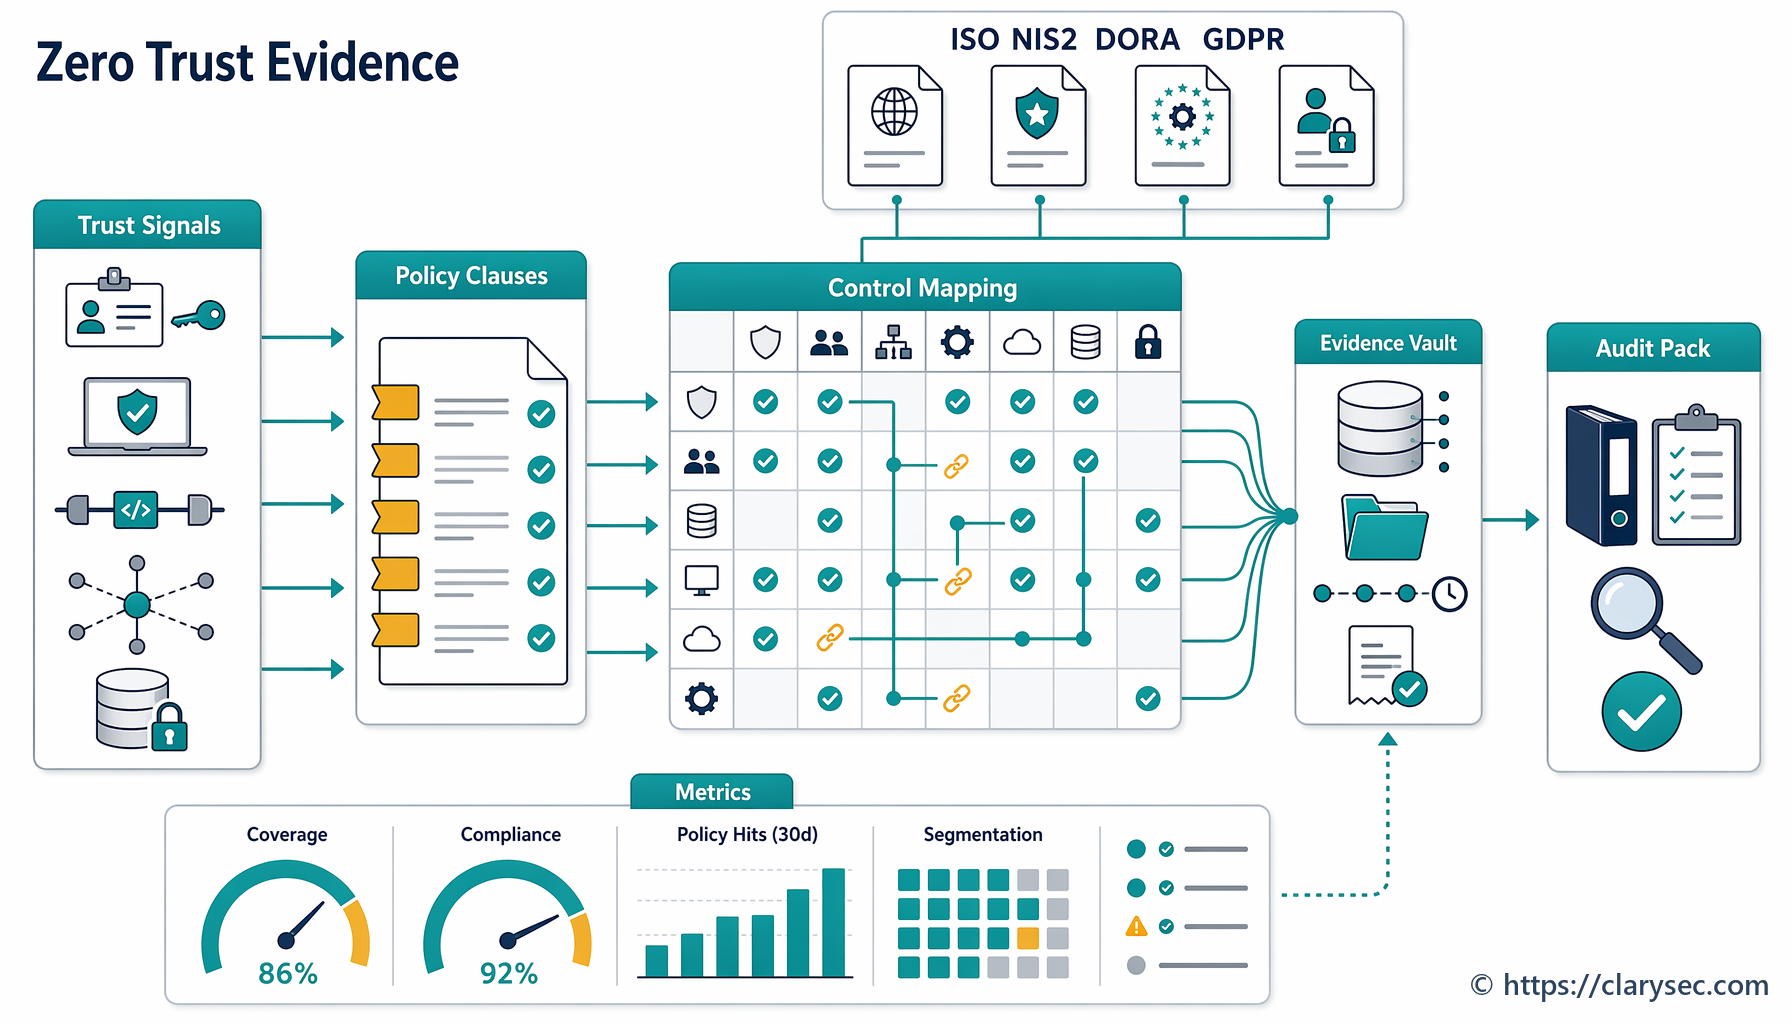
Iga raamistiku jaoks eraldi narratiivide koostamine loob vastuolude riski. Clarysec’i meetod on säilitada üks tõendusmaterjali alus ja koostada sellest raamistikupõhised väljundid.
| Raamistik või regulatsioon | Intsidendi vaade | Clarysec’i tõendusmaterjali aluse väljund |
|---|---|---|
| GDPR | Isikuandmetega seotud rikkumine, risk füüsilistele isikutele, järelevalveasutuse teavitamine, mõjutatud andmesubjektide teavitamine | REG10 otsuse kirje, DPO nõuanne, Article 33 ja 34 põhjendus, kommunikatsiooni tõendusmaterjal |
| ISO/IEC 27701:2025 | PIMS-i juhtimine, vastutava ja volitatud töötleja kohustused, andmesubjekti risk, privaatsuse tõendusmaterjal | PII intsidendi klassifikatsioon, rollihinnang, REG08 ja REG10, parandusmeetmed |
| ISO/IEC 27001:2022 | ISMS-i kontekst, huvitatud osapooled, intsidentidele reageerimise protsess, pidev täiustamine | Intsidendikirje, riskikäsitluse uuendused, juhtkonna läbivaatamise sisend, kontrollimeetme tõhususe tõendusmaterjal |
| NIS2 | Olulise intsidendi käsitlemine, etapiviisiline aruandlus, kõiki ohte hõlmavad turbemeetmed | 24 tunni varajase hoiatuse tõendusmaterjal, 72 tunni intsidenditeavituse pakett, ühe kuu lõpparuande tugi |
| DORA | IKT-ga seotud intsidendihaldus finantsüksustele ja digitaalne operatsiooniline toimepidevus | IKT mõju faktid, kolmandate osapoolte sõltuvused, toimepidevuse testimise tagasiside, intsidenditeavituse tugi |
| NIST CSF 2.0 | Praegune profiil ja sihtprofiil, prioriseeritud tegevuskava, riskikommunikatsioon | Puudujääkide uuendused, sihtparendused, juhatuse tasandi riskinarratiiv |
| COBIT 2019 | Juhtimine, juhtimiseesmärgid, vastutus, kontrollimeetmete toimivus | RACI, otsustuslogid, protsessimõõdikud, parandusmeetmete jälgimine |
NIS2 Article 21 kehtestab küberturbe riskijuhtimise meetmed, sealhulgas intsidentide käsitlemise, talitluspidevuse, tarneahela turbe, tõhususe hindamise, küberhügieeni, krüptograafia, juurdepääsukontrolli, varahalduse, MFA ja turvalise side. NIS2 Article 23 kehtestab oluliste intsidentide etapiviisilise aruandluse, sealhulgas varajase hoiatuse 24 tunni jooksul, intsidenditeavituse 72 tunni jooksul, uuendused nõudmisel ja lõpparuande hiljemalt ühe kuu jooksul pärast intsidenditeavitust.
DORA kohaldub alates 17. jaanuarist 2025 ning kehtestab finantsüksustele ühtsed nõuded IKT-riski juhtimiseks, IKT-ga seotud intsidentidest teatamiseks, digitaalse operatsioonilise toimepidevuse testimiseks, teabe jagamiseks ja IKT kolmanda osapoole riskijuhtimiseks. FinTech tarnija puhul võib üks intsident seega olla GDPRi rikkumine, NIS2 oluline intsident, klientide jaoks DORA-ga seotud IKT-sündmus ja lepinguline teavitussündmus.
Kuidas audiitorid elutsüklit testivad
Audiitorid ei piirdu tavaliselt küsimusega „näidake oma intsidentidele reageerimise poliitikat“. Nad testivad, kas elutsükkel toimib tõendusmaterjali surve all.
ISO/IEC 27701:2025 või ISO/IEC 27001:2022 audiitor küsib, kuidas privaatsusintsidendid sisenevad ISMS-i ja PIMS-i, kes klassifitseerib sündmusi, kuidas erinevad vastutava ja volitatud töötleja kohustused ning kuidas intsidendid käivitavad parandusmeetmeid.
GDPRi audiitor või järelevalveasutus keskendub teadasaamise ajale, riskile füüsilistele isikutele, DPO kaasatusele, teavitamise põhjendusele, mõjutatud andmesubjektide teavitamisele ja vastutusele. Nad võivad valimi alusel kontrollida ka intsidente, millest ei teavitatud, et hinnata, kas teavitamata jätmise põhjendus dokumenteeriti.
NIS2 või DORA läbivaatamine hindab olulise intsidendi künniseid, etapiviisilist aruandlust, IKT mõju, kolmandate osapoolte sõltuvusi, toimepidevuse mõjusid ning seda, kas aruandlus oli kooskõlas asjakohase pädeva asutuse või kliendi nõuetega.
NIST CSF 2.0 hindaja küsib, kas intsident muutis organisatsiooni praegust profiili ja sihtprofiili. COBIT 2019 läbivaataja keskendub juhtimisele, vastutusele, protsessi omamisele, mõõdikutele ja parandusmeetmete jälgimisele.
Tugev auditi tõendusmaterjali pakett peaks sisaldama järgmist:
| Tõendusmaterjali üksus | Miks audiitorid seda küsivad |
|---|---|
| REG10 intsidendikirje | Tõendab vastuvõttu, ajastust, klassifikatsiooni, hindamist, otsuseid, teavitusi ja sulgemist |
| REG08 kliendi või vastutava töötleja teavitamise kirje | Tõendab volitatud töötleja kommunikatsiooni ja kliendiuuenduste ajalugu |
| Algne raport või häireteade | Näitab, kuidas intsident tuvastati ja millal teadasaamine algas |
| Põhitegevuste ajajoon | Näitab ohjeldamist, hindamist, heakskiite ja teavitamisotsuseid |
| Töötlemisrolli hinnang | Tõendab vastutava ja volitatud töötleja kohustuste eristamist |
| PII kategooriad ja mõjutatud andmesubjektid | Toetab riskihindamist ja teavituse ulatust |
| DPO või privaatsusnõustaja soovitus | Tõendab vastutustundlikku privaatsusalast nõu enne välist otsust |
| Teavitus või teavitamata jätmise põhjendus | Toetab GDPR Article 33 ja 34 vastutust |
| Tõendusmaterjali hoidla indeks | Näitab tõendusmaterjali terviklust ja tõendite valduse ahela distsipliini |
| Algpõhjus ja parandusmeetmete plaan | Näitab pidevat täiustamist ja kontrollimeetmete tõhususe ülevaatust |
Siin on Zenith Controls äriliselt ja operatiivselt väärtuslik. See aitab vastendada sama tõendusmaterjali ISO/IEC 27002:2022 intsidendikontrollide, GDPRi vastutuse, NIS2 intsidentide käsitlemise, DORA toimepidevuse ootuste, NIST CSF-i kommunikatsiooni ja COBITi juhtimisega, ilma et auditilugu tuleks iga kord uuesti üles ehitada.
Esimese 24 tunni toimimisrütm
Realistlik PII rikkumise tööjuhis peab olema praktiline, mitte teoreetiline. Võtame näiteks rentnikeülese SaaS kokkupuute, millest klient teatab kell 08:12.
Kell 08:12 saab kliendiedu meeskond teate ja järgib Zenith Blueprint Step 16 kirjeldatud teavitamiskäitumist. Pilet märgistatakse kahtlustatava PII intsidendina.
Kell 08:25 avab intsidentidele reageerimise koordinaator REG10. Kirje sisaldab teadasaamise ajatemplit, teavitajat, süsteemi, kahtlustatavaid andmetüüpe ja vastutajat.
Kell 09:02 pöörab arendus õiguste muudatuse tagasi. Logid eksporditakse enne rotatsiooni. Tõendusmaterjali haldur märgistab kliendiraporti, IAM-i muudatuse, juurdepääsulogide ekspordi ja ohjeldamise kinnituse turvalises repositooriumis.
Kell 10:30 määrab privaatsusjuht, et organisatsioon tegutseb klienditoe manuste suhtes volitatud töötlejana. PII Incident and Breach Management Policy punkti 4.4.4 kohaselt tuleb mõjutatud vastutavatest töötlejatest kliente teavitada põhjendamatu viivituseta ja lepinguliste tähtaegade jooksul. Avatakse REG08.
Kell 12:00 hindab DPO riski andmesubjektidele. Andmed näivad olevat piiratud, kuid mõned manused võivad sisaldada töötajate nimesid ja sisemisi ID-sid. DPO registreerib riskipõhjenduse ja soovituse REG10-s.
Kell 15:00 saavad mõjutatud vastutavatest töötlejatest kliendid esmase teavituse: mis juhtus, millal see tuvastati, mis ohjeldati, milline PII võib olla seotud, mida veel analüüsitakse ja millal saabub järgmine uuendus.
Kell 18:00 saab juhtkond lühikokkuvõtte: klienditeavitused on saadetud, kliendi PII-ga seotud regulaatori teavitamisotsused kuuluvad vastutavatele töötlejatele, sisemist vastutava töötleja töötlemist hinnatakse endiselt, tõendusmaterjal on säilitatud ja algpõhjuse analüüs on käimas.
See rütm hoiab ära kõige levinumad rikkumiste käsitlemise ebaõnnestumised: möödalastud tähtajad, segased rollid, dokumenteerimata nõuanded ja kontrollimatu kommunikatsioon.
Levinud ebaõnnestumise mustrid, mis tuleb enne järgmist häireteadet kõrvaldada
Kõige kahjulikumad privaatsusrikkumiste ebaõnnestumised ei tulene harilikult ühest puuduvast dokumendist. Need tulenevad katkestustest turbe, privaatsuse, õigusfunktsiooni, tarnijate ja äriprotsesside omanike vahel.
Clarysec näeb sageli järgmisi mustreid:
- Intsidentidele reageerimise plaanid on olemas, kuid PII rikkumise klassifitseerimine puudub.
- GDPRi 72 tunni teavitamine on mainitud, kuid sisemised tähtajad ei ole õiguslikust tähtajast lühemad.
- Volitatud töötleja eskaleerimine viibib, sest meeskonnad ootavad täielikku algpõhjuse analüüsi.
- Tarnijalepingud ei nõua kiiret rikkumisest teavitamist ega tõendusmaterjali tuge.
- DPO nõuanne on suuline ja seda ei kanta kunagi rikkumiste registrisse.
- Kõrge riskiga andmesubjektide teavitamist kaalutakse liiga hilja.
- Tõendusmaterjali hoitakse isiklikes kaustades, vestluslõimedes või piletikommentaarides.
- Teavitamata jätmise otsuseid ei dokumenteerita.
- Õppetunnid ei uuenda kontrollimeetmeid, koolitust, tarnijaklausleid ega riski käsitlemise plaane.
Zenith Blueprint, Step 23, kirjeldab, miks struktuur on oluline:
„Ilma struktuurita muutub intsidentidele reageerimine rapsimiseks. E-kirjad lendavad, koosolekuid kutsutakse kokku ning otsuseid tehakse emotsionaalselt või ebajärjekindlalt. Küps ISMS muudab reageerimise aga distsipliiniks.“
See distsipliin on ISO/IEC 27701:2025 kohase PII rikkumise haldamise eesmärk.
Looge Clarysec’i PII rikkumise elutsükkel
Clarysec’i lähenemine ühendab kolm kihti.
Esiteks annab Zenith Blueprint rakendamise teekaardi. Step 16 tagab, et inimesed tunnevad kahtlustatavaid intsidente ära ja teatavad neist. Step 23 muudab hindamise, otsustamise, reageerimise ja tõendite kogumise operatiivseks ISO/IEC 27002:2022 kontrollide 5.25, 5.26 ja 5.28 kaudu.
Teiseks määratleb poliitikakomplekt volitused ja kohustused. VKE-poliitikad muudavad teavitamise, 72 tunni teadasaamise ja intsidentide registrid väiksematele organisatsioonidele praktiliseks. Ettevõttepoliitikad määravad DPO juhtrolli, rikkumise künnised, mõjutatud andmesubjektide teavitamise, tarnijate teavitamistingimused, tõendusmaterjali käitlemise ja kohtuekspertiisi juhtimise. PIMS-spetsiifiline PII Incident and Breach Management Policy lisab rollipõhised vastutava ja volitatud töötleja kohustused, REG08 ja REG10, teavitamise põhjenduse ning sulgemise tõendusmaterjali.
Kolmandaks toimib Zenith Controls raamistikeülese vastavuse kompassina. See vastendab intsidendi planeerimise, hindamise, reageerimise ja tõendusmaterjali integreeritud vaates ISO/IEC 27002:2022, GDPR, NIS2, DORA, NIST CSF 2.0 ja COBIT-stiilis kindluse tagamise ootuste lõikes.
Infoturbejuhtide jaoks vähendab see operatiivset segadust. DPOde jaoks loob see kaitstava privaatsusotsuste jälje. Vastavusjuhtide jaoks seob see ühe intsidendikirje mitme regulatiivse väljundiga. Audiitorite jaoks loob see jälgitava tõendusmaterjali. Tippjuhtide jaoks vähendab see tõenäosust, et hallatav privaatsusintsident muutub regulatiivseks ja mainekriisiks.
Teie järgmine samm
Ärge oodake kella 2 öösel käivituvat häireteadet, et avastada, kas teie PII rikkumise protsess toimib.
Alustage sel nädalal kolme tegevusega:
- Vaadake üle, kas teie intsidendi vastuvõtuprotsess kogub selgesõnaliselt kahtlustatavaid PII intsidente.
- Kinnitage, et vastutava ja volitatud töötleja rikkumiskohustused on poliitikates, lepingutes ja tõendusmaterjali registrites eristatud.
- Viige läbi lauaõppus realistliku stsenaariumiga, näiteks kompromiteeritud autentimisandmed, rentnikeülene kokkupuude, valesti saadetud palgafail, kadunud krüpteeritud sülearvuti või tarnija kompromiteerimine.
Clarysec saab aidata teil selle operatiivseks muuta Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint, Zenith Controls: The Cross-Compliance Guide Zenith Controls ja ISO/IEC 27701:2025 PIMS-i poliitikakomplekti kaudu, sealhulgas PII Incident and Breach Management Policy PII Incident and Breach Management Policy, Data Protection and Privacy Policy Data Protection and Privacy Policy, Incident Response Policy-sme Incident Response Policy-sme, Third party and supplier security policy Third party and supplier security policy ja Evidence Collection and Forensics Policy Evidence Collection and Forensics Policy.
Laadige alla Clarysec’i PIMS-i tööriistakomplekt, broneerige rikkumisvalmiduse hindamine või leppige kokku demo, et muuta oma GDPRi 72 tunni reageerimine rapsimisest distsiplineeritud, auditivalmis protsessiks.
Omandage PECB ISO/IEC 27701 sertifikaat ja looge oma PIMS
- ✓ Ametlikud PECB õppematerjalid ja kaks eksamikatset
- ✓ Sertifitseerimistasu ja esimese aasta AMF hinnas, kui kohaldub
- ✓ Iseseisev õpe või otse veebis · kursus määratakse 1 tööpäeva jooksul
Frequently Asked Questions
Autorist

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council