Terviseandmete juhtimiskorraldus EHDS-valmiduseks

On esmaspäeva hommikul kell 08.20 ja koosolekukutse pealkiri on petlikult lihtne: „EHDS-valmidus“.
Kiiresti kasvava MedTech-ettevõtte infoturbejuht Anya liitub kõnega koos privaatsusjuhi, kliiniliste operatsioonide direktori, hankejuhi ja õigusnõustajaga. Haiglavõrgustik soovib ühendada oma patsiendiportaali ettevõtte analüütikaplatvormiga. Teaduspartner soovib pseudonüümitud andmekogumeid. Pilveteenuse pakkuja salvestab varukoopiaid mitmes EL-i regioonis. Tugiteenuse tarnija võib vajada ajutist juurdepääsu tootmiskeskkonna logidele. Õigusosakond küsib, kas organisatsioon tegutseb iga andmevoo puhul vastutava töötleja, volitatud töötleja, kaasvastutava töötleja või alltöötlejana.
Seejärel esitab juhatus kõige olulisema küsimuse: „Kas suudame tõendada, et oleme Euroopa terviseandmeruumiks valmis?“
See küsimus ei küsi õigusnormide loetelu. See küsib, kas organisatsioon suudab surve all tõendada kontrollitud, seaduslikku, turvalist ja vastutustundlikku terviseandmete töötlemist. GDPR käsitleb terviseandmeid juba eriliiki isikuandmetena. ISO/IEC 27701:2025 tõstab ootusi privaatsusteabe haldussüsteemile ehk PIMS-ile, mis näitab vastutuskohustust praktikas. ISO/IEC 27001:2022 annab juhtimissüsteemi aluse turberiskile, tegevuse ohjele, siseauditile, juhtkonnapoolsele läbivaatusele ja pidevale täiustamisele. NIS2 lisab küberturbe juhtimise, intsidentide käsitlemise ja tarneahela vastupidavuse paljudele tervishoiu-, digi-, pilve-, SaaS- ja IKT-teenuste ökosüsteemidele. DORA võib samuti olla asjakohane, kui terviseandmed seonduvad kindlustuse, maksete, reguleeritud finantsteenuste või finantssektori üksusi toetavate IKT-teenustega.
Tegelik väljakutse ei ole teadmine, et terviseandmed on tundlikud. Seda teavad kõik. Väljakutse on tõendada, et iga kogumine, jagamissündmus, volitatud töötleja suhe, juurdepääsuõiguse andmine, säilitamisreegel ja DPIA otsus on juhitud, läbi vaadatud ja tõendatud.
Claryseci lähenemine on sihilikult praktiline. Me ühendame Zenith Blueprint: audiitori 30-sammuline teekaart, PIMS-i poliitikakomplekti ja Zenith Controls: raamistikeülese vastavuse juhendi toimivaks terviseandmete juhtimismudeliks, mis peab vastu nii regulaatori küsimusele kui ka audiitori valimipõhisele päringule.
Miks terviseandmete juhtimiskorraldus on teistsugune
Terviseandmed ei ole lihtsalt järjekordne väli andmeregistris. Need võivad avaldada diagnoose, ravimeetodeid, geneetilisi näitajaid, puudeid, ravimikasutuse ajalugu, vaimse tervise seisundit, biomeetrilisi tunnuseid, viljakusega seotud teavet, kliinilisi tulemusi ning andmeid sugulaste või haavatavate isikute kohta.
GDPR Article 9 käsitleb terviseandmeid eriliiki isikuandmetena ja üldjuhul keelab nende töötlemise, kui konkreetne tingimus ei kohaldu. Näited hõlmavad sõnaselget nõusolekut, tervishoiuga seotud eesmärke, rahvatervist, kaitsemeetmetega teadusuuringuid, elulisi huve või muud EL-i või liikmesriigi õigusele tuginevat seaduslikku tingimust. GDPR Article 5 muudab privaatsuspõhimõtted samuti vastutuskohustuseks. Isikuandmeid tuleb töödelda seaduslikult, õiglaselt ja läbipaistvalt, koguda kindlaksmääratud ja õiguspärastel eesmärkidel, minimeerida, hoida täpsena, säilitada ainult nii kaua kui vajalik ning kaitsta loata või ebaseadusliku töötlemise ja juhusliku kaotsimineku, hävitamise või kahjustumise eest. Vastutav töötleja peab suutma vastavust tõendada.
EHDS-valmiduse puhul peab terviseandmete juhtimiskorraldus vastama seitsmele operatiivsele küsimusele:
- Milliseid terviseandmeid me töötleme ja kus neid säilitatakse?
- Millist rolli täidame iga tegevuse puhul: vastutav töötleja, volitatud töötleja, kaasvastutav töötleja või alltöötleja?
- Milline õiguslik alus ja eriliiki isikuandmete töötlemise tingimus kohaldub?
- Kas privaatsusriskide esmane hindamine või DPIA on enne kõrge riskiga töötlemise alustamist tehtud?
- Kes pääseb terviseandmetele ligi ja kui sageli see juurdepääs läbi vaadatakse?
- Millised vastuvõtjad, volitatud töötlejad, alltöötlejad ja pilveteenuse pakkujad on kaasatud?
- Milline tõendusmaterjal tõendab säilitamist, pseudonüümimist, turvalist edastamist, intsidendivalmidust ja tarnijate nõuetekohasuse hindamist?
ISO/IEC 27701:2025 aitab need vastused PIMS-ina struktureerida. ISO/IEC 27001:2022 annab selgroo konteksti, kohaldamisala, eestvedamise, riskihindamise, riskikäsitluse, kohaldatavusavalduse, tegevuse ohje, seire, siseauditi, juhtkonnapoolse läbivaatuse ja parendamise kaudu. Punktid 4.1 kuni 4.4 nõuavad, et organisatsioonid määratleksid konteksti, huvitatud osapooled, nõuded, kohaldamisala ja sõltuvused. See on EHDS-valmiduse õige lähtekoht, sest terviseandmete vood hõlmavad tavaliselt haiglaid, laboreid, pilveplatvorme, kliinilisi partnereid, teadusasutusi, tugiteenuse tarnijaid ja mõnikord avaliku sektori asutusi.
Reaalsetes projektides näeme sageli viga, kus terviseandmete juhtimiskorraldust käsitletakse privaatsusteate koostamise harjutusena. Privaatsusteade on oluline, kuid see ei tõenda, et tugiinsener ei saa patsiendiloge eksportida, et teadusuuringu andmekogum on nõuetekohaselt pseudonüümitud, et volitatud töötleja leping sisaldab Article 28 tingimusi või et säilitustöö tegelikult kustutas aegunud kirjed.
Claryseci mudel: üks tõendusahel eesmärgist kõrvaldamiseni
Claryseci terviseandmete juhtimiskorralduse mudel algab lihtsast põhimõttest: kui terviseandmeid ei ole võimalik jälgida eesmärgist kõrvaldamiseni, ei ole teil EHDS-valmidust, vaid dokumentatsioonirisk.
Zenith Blueprint kirjeldab privaatsuskontrollide mõtteviisi selgelt sammus 23, organisatsioonilised kontrollimeetmed 5.19 kuni 5.37:
„isikut tuvastav teave ei ole lihtsalt järjekordne andmetüüp, vaid usalduse sügavalt tundlik väljendus.“
Terviseandmete puhul on see eriti tõsi. Patsient ei koge rikkumist kontrollimeetme tõrkena. Ta kogeb seda väärikuse, konfidentsiaalsuse ja raviekosüsteemi vastu tuntava usalduse kaotusena.
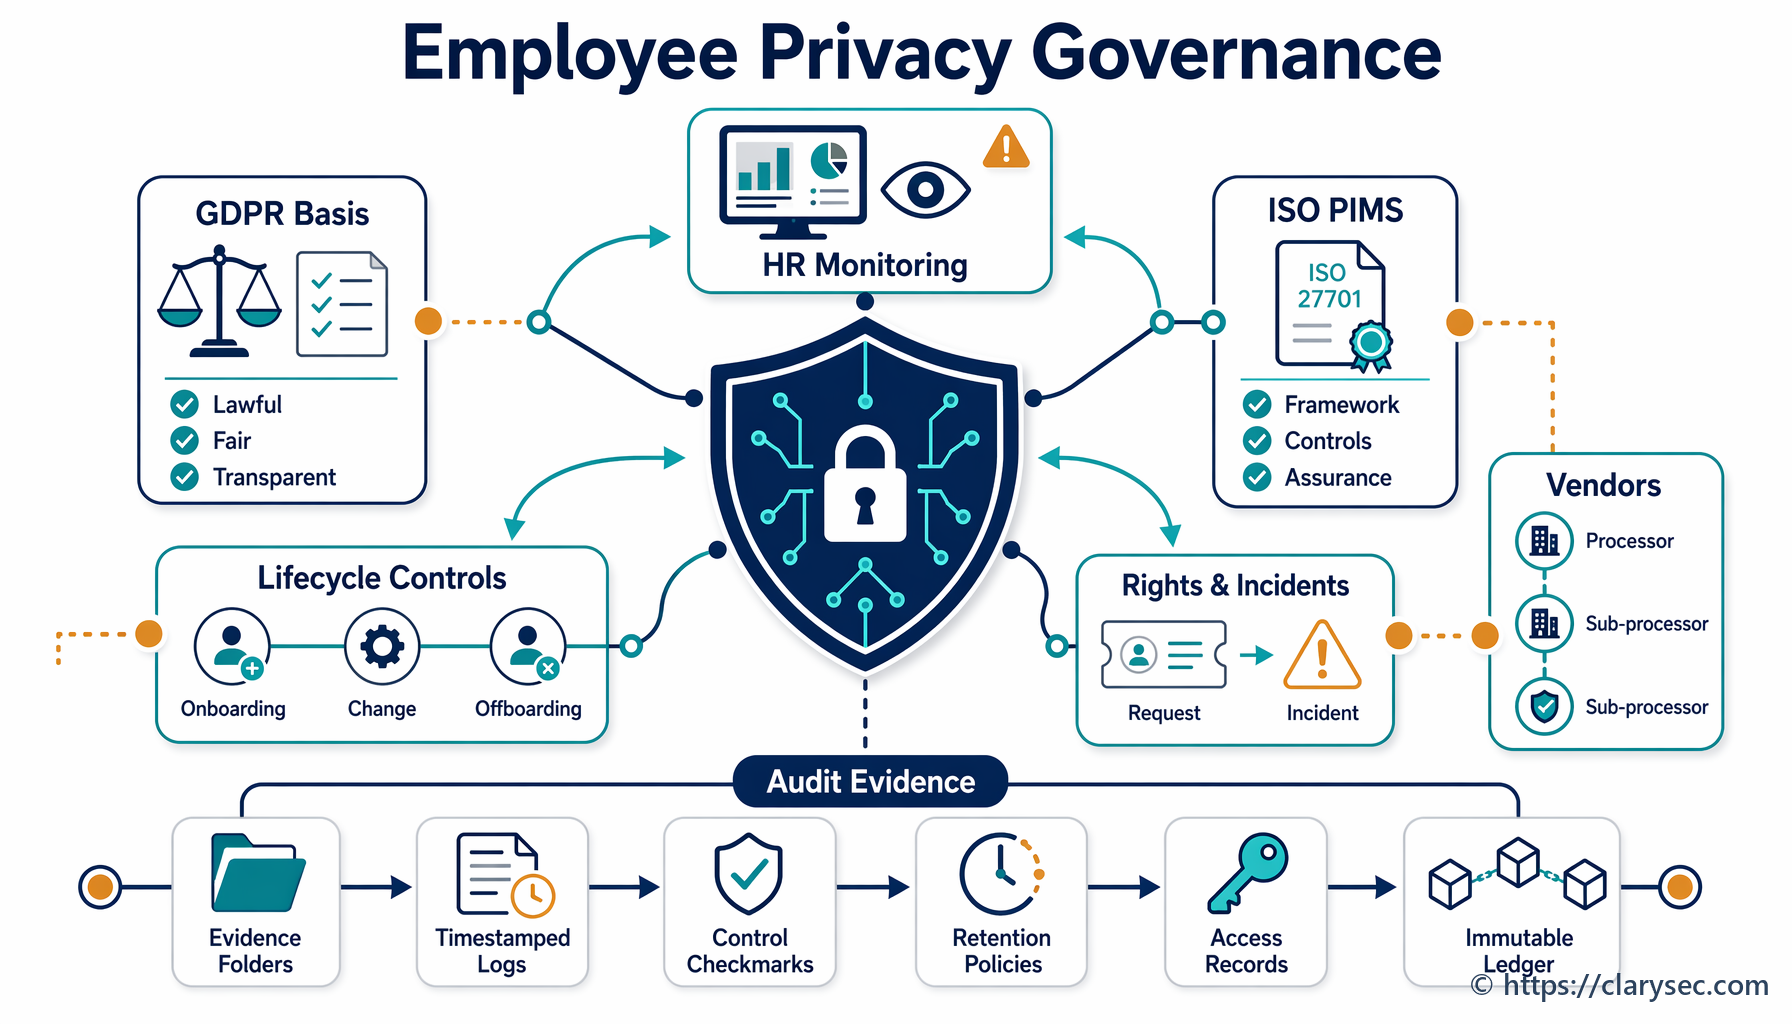
Clarysec loob tõendusahela nelja omavahel seotud kihi abil.
| Kiht | Terviseandmete juhtimiskorralduse küsimus | Claryseci artefakt |
|---|---|---|
| Töötlemise juhtimine | Miks me neid terviseandmeid töötleme ning millises rollis, millisel õiguslikul alusel ja millise eriliiki isikuandmete töötlemise tingimuse alusel? | PII register, õigusliku aluse kirje, REG02 |
| Privaatsusriskide juhtimine | Kas tegemist on kõrge riskiga töötlemisega ja kas DPIA vajaduse hindamine on enne töötlemise algust tehtud? | Privaatsusriskide hindamine, DPIA töövoog, REG04 |
| Jagamise ja tarnijate juhtimine | Kes andmeid saab, kus neid töödeldakse ja millised lepingulised kontrollimeetmed kohalduvad? | Välise jagamise register, tarnija hoolsuskontroll, REG08 |
| Juurdepääsu ja tõendusmaterjali juhtimine | Kellel on juurdepääs, kuidas seda läbi vaadatakse ja millised logid tõendavad kontrollimeetmete toimimist? | Juurdepääsuõiguste läbivaatuse register, logimise tõendusmaterjal, REG12 |
Nii saab organisatsioon minna auditisse ja näidata, et sama terviseandmete kasutusjuhtum on kaetud ärilise eesmärgi, privaatsusõiguse, infoturbe kontrollimeetmete, tarnijate nõuetekohasuse hindamise ja tegevustasandi tõendusmaterjaliga.
Alusta rollide selgusest enne kontrollimeetmete kavandamist
Terviseandmete projektid ebaõnnestuvad sageli juba esimesel juhtimistakistusel, sest meeskonnad ei suuda rollides kokku leppida. Haigla võib patsiendiravi puhul olla vastutav töötleja. Digitaalne terviseplatvorm võib portaaliandmete majutamisel olla volitatud töötleja. Sama platvorm võib oma töötajate andmete või kliendikontode haldamise puhul olla vastutav töötleja. Kaks teadusasutust võivad olla kaasvastutavad töötlejad, kui nad määravad ühiselt uuringu eesmärgid ja vahendid. Pilveanalüütika pakkuja võib olla alltöötleja.
Claryseci PIMS-i poliitikakomplekt on loodud seda rollipõhist tegelikkust arvestades. See kasutab PIMS-i töörollide silte, näiteks Mõlemad, Vastutav töötleja, Volitatud töötleja, Kaasvastutav töötleja ja Alltöötleja. See on oluline, sest kohustused muutuvad sõltuvalt sellest, kas organisatsioon määrab eesmärgid ja vahendid või töötleb andmeid dokumenteeritud juhiste alusel.
Vastutava töötleja poolel nõuab PII töötlemisregistri ja õigusliku aluse poliitika, et eriliiki isikuandmete töötlemise tingimus dokumenteeritakse enne töötlemist. Vastutava töötleja eesmärgi ja õigusliku aluse kirjete jaotise punkt 4.2.6 sätestab:
„[Tingimuslik] Protsessiomanik / äriprotsessi omanik PEAB registreerima eriliiki isikuandmete töötlemise tingimuse REG02-s enne eriliiki PII töötlemist.“
EHDS-valmiduse jaoks on see üks olulisemaid kontrollimeetmeid kogu juhtimiskihis. See takistab mõtteviisi „kogume seda, sest platvorm vajab seda“. Terviseandmete väljal peab olema eesmärk, õiguslik alus, eriliiki isikuandmete töötlemise tingimus, säilitamisreegel, omanik ja töötlemiskontekst.
Praktiline terviseandmete töötlemisregister võib välja näha nii.
| Registriväli | Näide kaugjälgimisplatvormi kohta |
|---|---|
| Töötlemistoiming | Vererõhunäitude pidev kogumine |
| PIMS-i roll | Haiglast kliendi puhul volitatud töötleja, platvormikonto andmete puhul vastutav töötleja |
| Andmekategooriad | Patsiendi ID, seadme ID, näidud, ajatempel, teavituse staatus |
| Eesmärk | Kaugravi seire ja kliiniline eskaleerimine |
| GDPR-i õiguslik alus | Dokumenteeritud vastutava töötleja juhise või vastutava töötleja õigusliku aluse alusel |
| Article 9 tingimus | Tervishoiuga seotud eesmärk või muu dokumenteeritud eriliiki isikuandmete töötlemise tingimus |
| Säilitustähtaeg | Lepinguline ja kliiniline säilitamisgraafik |
| Andmete asukoht | EL-i pilveregioon ja varukoopiaregioon |
| Vastuvõtjad | Haigla kasutajad, tugiteenuse osutaja, majutusteenuse osutaja |
| DPIA viide | REG04-DPIA-2026-011 |
| Juurdepääsuõiguste läbivaatuse viide | REG12-Q2-2026 |
Andmekaitse ja privaatsuspoliitika - VKE väljendab sama distsipliini kujul, mida väiksemad organisatsioonid saavad praktiliselt rakendada. Juhtimisnõuete punkt 5.2.1 sätestab:
„Andmekaitsekoordinaator peab pidama registrit kõigi isikuandmete töötlemistoimingute kohta, sealhulgas andmekategooriad, eesmärk, õiguslik alus ja säilitustähtajad.“
Sellest registrist saab privaatsusteadete, volitatud töötlejate lepingute, juurdepääsukontrolli disaini, säilitamiskonfiguratsiooni ja auditivalimi alus.
DPIA-d on muudatuste ohje kontrollväravad, mitte paberitöö
GDPR-i alusel võib kõrge riskiga töötlemine kaasa tuua DPIA vajaduse. Terviseandmete kontekstis on risk harva hüpoteetiline. Suuremahuline töötlemine, süstemaatiline jälgimine, profiilianalüüs, haavatavad isikud, eriliiki isikuandmed ja uuenduslik tehnoloogia võivad kõik nõuda struktureeritud privaatsusriskide hindamist.
Privaatsusriskide hindamise ja DPIA poliitika muudab selle töötlemiseelseks kontrollväravaks. DPIA käivitajate ja nõude määramise jaotise punkt 4.2.2 sätestab:
„[Vastutav töötleja] Protsessiomanik / äriprotsessi omanik PEAB suunama suuremahulist töötlemist, süstemaatilist jälgimist, profiilianalüüsi, automatiseeritud otsuseid, eriliiki PII-d, süüdimõistvate kohtuotsuste või süüteoandmeid, haavatavaid andmesubjekte, uuenduslikku tehnoloogiat või olulise töötlemismuudatusega töötlemist hõlmavad tegevused enne töötlemise algust privaatsusjuhile / PIMS-i juhile REG04-s.“
See punkt ennetab levinud ebaõnnestumismustrit: arendus ehitab integratsiooni valmis, müük kuulutab tootmiskeskkonda kasutuselevõtu kuupäeva välja ja privaatsusfunktsioonilt palutakse projekt heaks kiita pärast seda, kui arhitektuur on juba fikseeritud.
Zenith Blueprint lõimib privaatsuse turvamuudatuste läbivaatamisse. Samm 23 käsitleb ISO/IEC 27002:2022 kontrolli 5.34, PII privaatsus ja kaitse, ning seob selle andmeteadlikkuse, klassifitseerimise, juurdepääsukontrolli, maskeerimise, kustutamise ja krüptimisega. Samm 19 lisab praktilised auditikontrollid andmete minimaalsuse, teabe kustutamise, maskeerimise, pseudonüümimise, testandmete ja andmelekkekaitse kohta. DPIA ei ole seega pelgalt õigusmemo. See peab andma tehnilised ja korralduslikud tegevused.
Praktiline Claryseci DPIA töövoog uue EHDS-ile suunatud jagamisprojekti jaoks järgib järgmist järjestust:
- Loo või ajakohasta terviseandmete voo REG02 töötlemiskirje.
- Käivita REG04 hindamine, sest kaasatud on eriliiki terviseandmed ja väline jagamine.
- Tuvasta riskid konfidentsiaalsusele, terviklusele, käideldavusele, patsientide õigustele, õiglusele, eesmärgi piirangule ja taasidentifitseerimisele.
- Vali kontrollimeetmed, näiteks pseudonüümimine, rollipõhine juurdepääs, EL-is majutamise piirang, tarnijalepingute klauslid, logimine, säilitamispiirangud, DLP, krüptimine ja intsidendi tööjuhised.
- Ajakohasta REG08 vastuvõtja identiteedi, rolli, töötlemiskoha, jagamissageduse ja volituse allikaga.
- Ajakohasta REG12 tundlikku PII-d töötlevate süsteemide kvartaalse juurdepääsuõiguste läbivaatamise nõuetega.
- Seo riskikäsitlus ISO/IEC 27001:2022 riskiregistri ja kohaldatavusavaldusega.
- Planeeri tõendusmaterjali läbivaatamine siseauditis ja juhtkonnapoolses läbivaatamises.
Oluline on, et iga otsus jätaks auditeeritava jälje.
Juurdepääsukontroll peab olema konkreetne, läbi vaadatud ja tõendatud
Enamik terviseandmete rikkumisi ei nõua keerukat ründajat. Mõnikord on probleemiks ülemäärane juurdepääs, jagatud administraatorikontod, tootmisandmete kopeerimine testimisse või tugikasutajate juurdepääsu säilimine pärast projekti lõppu.
Claryseci ettevõtte andmekaitse ja privaatsuspoliitika sätestab:
„Kõik süsteemid peavad vaikimisi rakendama vähima privileegi põhimõtet.“
VKE-de andmekaitse ja privaatsuspoliitika - VKE väljendab sama tegevuslikku ootust lihtsas sõnastuses:
„Kasutajate juurdepääs isikuandmetele peab piirduma rollidega, millel on dokumenteeritud äriline vajadus.“
ISO/IEC 27701:2025 ja GDPR-i terviseandmete juhtimiskorralduse puhul peab vähimate õiguste põhimõte arvestama kliinilisi rolle, tugifunktsiooni rolle, analüütikarolle, teadusrolle, hädaolukorra juurdepääsu, break-glass-protseduure ning tootmiskeskkondade ja tootmisväliste keskkondade eraldamist.
PII turbe ja juurdepääsukontrolli poliitika lisab konkreetse tõendusmaterjali nõude. Juurdepääsukontrolli baastaseme jaotise punkt 4.2.3 sätestab:
„[Mõlemad] Süsteemiomanik / rakenduse omanik PEAB vähemalt kord kvartalis üle vaatama kasutajate juurdepääsu kõrge mõjuga või tundlikku PII-d töötlevatele süsteemidele ning registreerima läbivaatamise tulemuse REG12-s.“
Kvartaalne juurdepääsuõiguste läbivaatamise tõendusmaterjal on auditikuld. Privaatsusaudiitor saab võtta REG12-st valimi ja võrrelda seda personalikirjete, piletite kinnituste, privilegeeritud juurdepääsu logide ja rakenduserollidega. Turvaaudiitor saab testida, kas privilegeeritud kasutajatel on MFA, seansside logimine ja hädaolukorra juurdepääsu seire. COBIT 2019 või ISACA audiitor otsib tavaliselt protsessi omamist, kontrollimeetmete toimivust, erandeid ja juhtkonna järelevalvet.
Tugev terviseandmete juurdepääsuõiguste läbivaatamine peab kinnitama, et igal kasutajal on määratud äriline omanik, iga roll vastab praegusele tööülesandele või lepingulisele eesmärgile, kasutuseta kontod on eemaldatud, privilegeeritud kontod on tavakontodest eraldatud, hädaolukorra juurdepääs on logitud ja läbi vaadatud, tugiteenuse tarnija juurdepääs on ajaliselt piiratud ja piletiga seotud, API-võtmed ja teenusekontod on hõlmatud, pseudonüümitud andmekogumitele juurdepääs jääb piiratuks ning kinnitused, eemaldamised, erandid ja parandusmeetmete kuupäevad on REG12-s registreeritud.
Audiitorid ei küsi üksnes, kas juurdepääsuõiguste läbivaatused toimuvad. Nad küsivad, mis läbivaatamise tulemusel muutus.
Pseudonüümimine on kaitsemeede, mitte maagiline kustutamine
EHDS-valmidus suurendab tähelepanu teisesele kasutamisele, teadusuuringutele, analüütikale, kvaliteedi parendamisele ja andmete jagamisele. Pseudonüümimine on sageli õige kaitsemeede, kuid see ei eemalda andmeid automaatselt privaatsuse juhtimiskorralduse kohaldamisalast. Taasidentifitseerimise risk, seostamisvõtmed, väikesed kohordid, harvikhaiguste näitajad ja metaandmed võivad kõik tundlikkuse säilitada.
Claryseci andmete maskeerimise ja pseudonüümimise poliitika on selgesõnaline:
„Käsitle maskeeritud ja pseudonüümitud andmekogumeid tundlike andmetena, millele kohalduvad juurdepääsulogid, säilitamiskontrollid ja intsidentidele reageerimise protseduurid.“
Andmete maskeerimise ja pseudonüümimise poliitika - VKE annab praktilise käivitaja:
„Pseudonüümimist tuleb kasutada juhul, kui andmete seostamine on vajalik isikuid avaldamata:“
Zenith Controls käsitleb ISO/IEC 27002:2022 kontrolli 5.34, PII privaatsus ja kaitse, ennetava kontrollimeetmena, mis on seotud konfidentsiaalsuse, tervikluse ja käideldavusega. See seob 5.34 seotud kontrollidega, sealhulgas 5.9 teabe ja muude seotud varade register, 5.12 teabe klassifitseerimine, 5.14 teabe edastamine, 5.15 juurdepääsukontroll, 5.16 identiteedihaldus, 5.23 infoturve pilveteenuste kasutamisel, 8.10 teabe kustutamine, 8.11 andmete maskeerimine ja 8.12 andmelekkekaitse.
See vastendus on oluline. Pseudonüümitud teadusuuringu väljavõtet ei reguleeri ainult maskeerimisskript. See vajab ka klassifitseerimist, juurdepääsu heakskiitu, turvalist edastamist, pilvekontrolle, säilitamist, logimist ja muudatuste läbivaatamist. Kui seostamisvõti asub andmekogumiga samas keskkonnas või kui analüütikud saavad andmekogumeid kombineerides haruldasi seisundeid tuvastada, jääb privaatsusrisk kõrgeks.
| Kontrollieesmärk | Praktiline rakendamine |
|---|---|
| Vähendada tuvastatavust | Asenda otsesed identifikaatorid pseudonüümidega ja eemalda ebavajalikud kvaasiidentifikaatorid |
| Kaitsta seostamisvõtmeid | Säilita võtmed eraldi, piira juurdepääsu, logi kogu juurdepääs ja määra vastutavad hoidjad |
| Piirata eesmärki | Seo andmekogum heakskiidetud uurimisküsimuse või lepingulise eesmärgiga |
| Kontrollida vastuvõtjaid | Registreeri vastuvõtja identiteet, roll, asukoht, jagamissagedus ja volituse allikas REG08-s |
| Turvaline edastamine | Kasuta heakskiidetud krüpteeritud portaali, API-t või SFTP-d kooskõlas andmete klassifikatsiooniga |
| Piirata säilitamist | Konfigureeri aegumine ja kustutamise töövoog koos tõenduslogidega |
| Jälgida kasutust | Vaata üle juurdepääsulogid, ekspordid ja ebatavaline allalaadimiskäitumine |
| Valmistuda intsidentideks | Hõlma pseudonüümitud andmekogumid rikkumise hindamise ja intsidentidele reageerimise kohaldamisalasse |
Tarnijate ja volitatud töötlejate juhtimine on koht, kus valmisolek sageli murdub
Terviseandmete ökosüsteemid sõltuvad suuresti tarnijatest. Pilvemajutus, hallatud turvateenused, kasutajatoe teenused, seadmetootjad, API-lüüsid, analüütikatarnijad, e-allkirja platvormid, identiteedipakkujad ja teadusuuringute volitatud töötlejad võivad kõik puutuda kokku tundlike andmete või metaandmetega.
GDPR Article 28 nõuab, et vastutavad töötlejad kasutaksid volitatud töötlejaid, kes annavad piisavad tagatised, ning seoksid töötlemise lepingutingimustega. NIS2 käsitleb tarneahela turvalisust samuti keskse küberturbemeetmena. Selle juhtimismudel nõuab, et juhtorganid kinnitaksid küberturbe riskijuhtimise meetmed ja teeksid nende üle järelevalvet, ning pööraksid tähelepanu otsestele tarnijatele, teenuseosutajatele, tarnijate haavatavustele, küberturbepraktikatele ja turvalisele arendusele.
Volitatud töötlejate, alltöötlejate ja kolmandate osapoolte privaatsuse haldamise poliitika sätestab:
„[Mõlemad] Privaatsusjuht / PIMS-i juht PEAB enne heakskiitu käivitama REG04-s privaatsusriskide ja DPIA vajaduse hindamise kõrge riskiga volitatud töötlejate suhete ja oluliste kolmanda osapoole privaatsusmuudatuste puhul ning REG04 viide tuleb registreerida REG08-s.“
PII kogumise, kasutamise, avalikustamise ja jagamise poliitika lisab jagamiskirje:
„[Vastutav töötleja] Tarnija / hankejuht PEAB enne korduva välise jagamise algust registreerima REG08-s vastuvõtja identiteedi, vastuvõtja rolli, avalikustamise eesmärgi, PII kategooriad, jagamissageduse, töötlemiskoha ja volituse allika.“
Ettevõtte andmekaitse ja privaatsuspoliitika nõuab, et hanke-, õigus- ja vastavusmeeskonnad kontrolliksid volitatud töötlejate vastavust:
„Hanke- ning õigus- ja vastavusmeeskonnad peavad kontrollima vastavust GDPR Article 28 nõuetele ning nõudma kõigi kõrge riskiga tarnijate iga-aastast kordushindamist.“
VKE-de jaoks keskendub kolmandate osapoolte ja tarnijate turbepoliitika - VKE praktilisele kindlustandvale punktile, mis ilmneb terviseandmete auditites pidevalt. Poliitika rakendamise nõuete punkt 6.2.4 sätestab:
„Kui tarnijatelt nõutakse andmete säilitamist väljaspool asukohta, peab ettevõte saama kindluse andmekaitse, füüsilise turbe ja geograafilise salvestuskoha kohta (nt ainult EL-is majutamine, kui GDPR seda nõuab).“
Zenith Blueprint, samm 23, kontroll 5.20, Infoturbe käsitlemine tarnijalepingutes, selgitab, miks see peab olema lepinguline, mitte eelduslik:
„Tarnijate puhul ei saa usaldus tugineda eeldustele. See tuleb lepinguliselt fikseerida.“
Terviseandmete puhul peaksid tarnijalepingud hõlmama teenusekirjeldusi, andmekategooriaid, töötlemiskohti, alltöövõtu kontrolle, konfidentsiaalsust, juurdepääsukontrolli, krüptimist, intsidendist teatamise tähtaegu, auditeerimisõigusi, kustutamist või tagastamist, turvalise arenduse ootusi, toimepidevuskohustusi ja tuge regulatiivsete taotluste käsitlemisel.
Säilitamine ja kõrvaldamine on EHDS-i unustatud tõendusprobleem
Terviseandmete juhtimiskorraldus keskendub sageli kogumisele ja jagamisele, kuid säilitamine on koht, kus paljud organisatsioonid koguvad vaikset riski. Vanad ekspordid, testandmekogumid, varukoopiad, hüljatud teadusuuringute väljavõtted, arhiveeritud tugipiletid ja aegunud seadmelogid võivad püsida kaua pärast algse eesmärgi lõppemist.
GDPR Article 5 nõuab säilitamise piirangut. Andmete säilitamise ja kõrvaldamise poliitika seob selle põhimõtte operatiivpoliitikaga:
„Tagada, et isikut tuvastava teabe (PII) säilitamine vastab andmekaitseõigusaktidele ja organisatsiooni privaatsusteadetele.“
Zenith Controls seob ISO/IEC 27002:2022 kontrolli 5.33, Kirjete kaitse, kirjete kaitsmisega seotud kontrollidega 5.12 teabe klassifitseerimine, 5.15 juurdepääsukontroll, 5.31 õiguslikud, seadusjärgsed, regulatiivsed ja lepingulised nõuded, 5.36 vastavus infoturbepoliitikatele, -reeglitele ja -standarditele, 7.14 seadmete turvaline kõrvaldamine või taaskasutus, 8.10 teabe kustutamine, 8.13 teabe varundamine ja 5.26 reageerimine infoturbeintsidentidele. See on elutsüklivaade, mida audiitorid eeldavad: kirjeid tuleb vajaduse ajal kaitsta, vajaduse korral taastada, kasutamise ajal piirata ja säilitustähtaja lõppedes turvaliselt hävitada.
Zenith Blueprint palub sammus 19 audiitoritel kontrollida, et automaatsed kustutamis- ja säilitamispoliitikad oleksid repositooriumides ja pilvesalvestuses rakendatud, kasutuselt kõrvaldatud süsteemide puhul kasutataks turvalist kustutamist või krüptograafilist kustutamist, kõrge riskiga kustutamislogisid peetaks ja vaadataks läbi ning aegunud andmekandjad hävitataks füüsiliselt.
| Andmekategooria | Säilitamise juhtimiskorraldus |
|---|---|
| Kliinilised operatiivandmed | Järgi õiguslikke, lepingulisi ja raviga seotud säilitamisnõudeid koos dokumenteeritud vastutava töötleja juhisega, kui see on kohaldatav |
| Platvormi telemeetria ja logid | Minimeeri identifikaatorid, määra lühike operatiivne säilitustähtaeg ning kaitse logisid tundlikena, kui need avaldavad tervisetegevust |
| Teadusuuringute ja teisese kasutamise andmekogumid | Seo heakskiidetud eesmärgiga, rakenda vajaduse korral juhtimispõhist heakskiitu ning määra ette aegumiskuupäev või läbivaatamise kuupäev |
| Varukoopiad ja arhiivid | Joonda varukoopiate säilitamine talitluspidevuse vajadustega ja taga, et taastamine ei tooks aegunud andmeid aktiivkasutusse tagasi |
Küps programm testib ka kustutamist. Säilitamisgraafikust ei piisa. Audiitor võib küsida tõendit, et patsiendiekspordi tähtaeg möödus, teadusuuringu andmekogum kustutati, varukoopia aegus ja tarnija kinnitas lepingu lõppedes hävitamise.
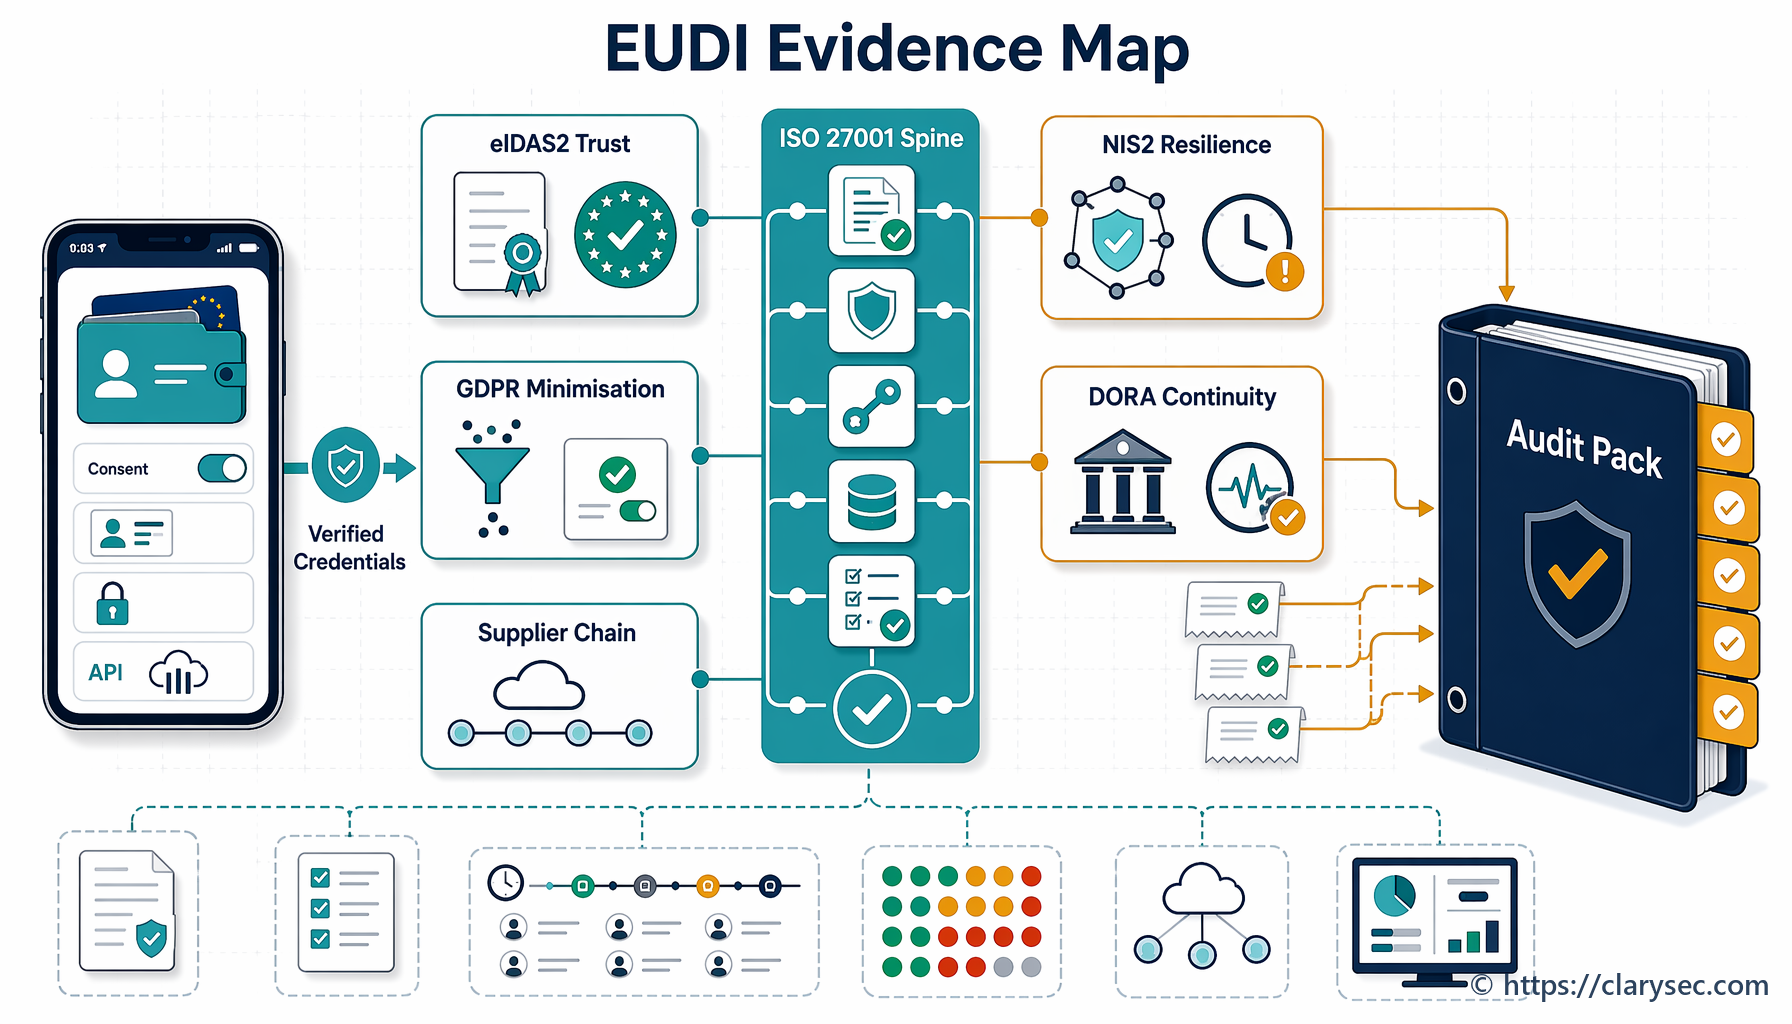
Raamistikeülene vastavus: üks terviseandmete kontrollimudel, mitu vaatenurka
Terviseandmete juhtimiskorralduse programmi ei saa ehitada eraldi ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, NIST CSF 2.0, COBIT 2019 ja DORA jaoks. See tekitab dubleerivad registrid, vastuolulise tõendusmaterjali ja väsinud meeskonnad.
Clarysec kasutab Zenith Controls-i raamistikeülese vastavuse kompassina. See ei loo paralleelseid kontrolle. See kaardistab ametlikud kontrollikontseptsioonid üheks tegevuslikuks looks.
| Juhtimisvaldkond | GDPR-i ja PIMS-i vajadus | ISO/IEC 27001:2022 ja ISO/IEC 27002:2022 tugi | NIS2, DORA, NIST, COBIT asjakohasus |
|---|---|---|---|
| Terviseandmete register | Vastutuskohustus, õiguslik alus, eriliiki isikuandmete töötlemise tingimus, rollide selgus | Kohaldamisala, varade register, PII kaitse, klassifitseerimine | NIST GV.OC-03 kohustused ja COBIT-i juhtimiseesmärgid |
| DPIA ja privaatsusrisk | Kõrge riskiga töötlemise hindamine ja maandamine | Riskihindamine, riskikäsitlus, muudatusteadlik kontrollimeetmete disain | NIST GV.RM riskimeetod ja NIS2 riskijuhtimise meetmed |
| Tarnijate nõuetekohasuse hindamine | Article 28, volitatud töötlejate tagatised, alltöötlejate kontroll | Tarnijasuhted, lepingud, IKT-tarneahel, pilve juhtimiskorraldus | NIS2 tarneahel, DORA IKT kolmanda osapoole risk, NIST GV.SC |
| Juurdepääsukontroll | Vajaduspõhimõte ja konfidentsiaalsus | Juurdepääsukontroll, identiteedihaldus, juurdepääsuõigused, logimine | NIS2 juurdepääsu- ja varahaldus, DORA konfidentsiaalsus, COBIT-i seire |
| Säilitamine ja kõrvaldamine | Säilitamise piirang ja vastutuskohustus | Kirjete kaitse, kustutamine, varundamine, turvaline kõrvaldamine | NIST-i parenduskavad ja COBIT-i teabe elutsükli juhtimine |
| Intsidendivalmidus | Isikuandmetega seotud rikkumise hindamine ja teavitamine | Intsidendiplaanid, sündmuste hindamine, reageerimine, tõendite kogumine | NIS2 aruandlusmudel, DORA intsidendi elutsükkel, COBIT-i teenuse järjepidevus |
NIS2 on eriti asjakohane keskmistele ja suurematele üksustele tervishoius, pilveteenustes, hallatud teenustes, hallatud turvateenustes, digitaalses taristus ja muudes hõlmatud sektorites. Selle tegevuslik tuum sarnaneb juhtimissüsteemiga: juhtkonna vastutus, riskianalüüs, intsidentide käsitlemine, talitluspidevus, tarneahela turvalisus, turvaline arendus, kontrollimeetmete tõhusus, koolitus, krüptograafia, personaliturve, juurdepääsukontroll, varahaldus ja vajaduse korral MFA.
DORA on oluline siis, kui terviseandmeid töötlev organisatsioon teenindab reguleeritud finantsüksusi, kindlustusökosüsteeme, maksevooge või finantssektori tegevust toetavaid IKT-teenuseid. Isegi kui DORA ei kohaldu otseselt, on selle distsipliin kasulik terviseandmete volitatud töötlejatele, kes soovivad tõendada vastupidavust.
NIST CSF 2.0 annab juhtkonnale sobiva keele. Selle GOVERN Function nõuab, et õiguslikke, regulatiivseid, lepingulisi, privaatsus- ja kodanikuvabaduste kohustusi mõistetaks ja juhitaks. Selle profiilide meetod aitab organisatsioonidel määratleda praeguse ja sihtseisundi, analüüsida lünki ning koostada prioriseeritud tegevuskavasid. Terviseandmete puhul võib sellest profiilist saada EHDS-valmiduse juhtkonna juhtpaneel.
Kuidas audiitorid testivad teie terviseandmete juhtimiskorraldust
Erinevad audiitorid vaatavad sama terviseandmete keskkonda eri nurkade alt. Tugev programm näeb neid vaatenurki ette ja valmistab tõendusmaterjali ette üks kord.
| Audiitori profiil | Peamised fookusvaldkonnad | Eeldatav tõendusmaterjal |
|---|---|---|
| ISO/IEC 27001:2022 audiitor | Kohaldamisala, huvitatud osapooled, riskihindamine, riskikäsitlus, kohaldatavusavaldus, siseaudit, juhtkonnapoolne läbivaatus | ISMS-i kohaldamisala, riskiregister, SoA, juurdepääsuõiguste läbivaatused, tarnijate tõendusmaterjal, intsidendiprotseduurid, säilitamislogid |
| ISO/IEC 27701:2025 ja GDPR audiitor | Rollide selgus, õiguslik alus, Article 9 tingimus, DPIA, volitatud töötlejate kontroll, õiguste käsitlemine, säilitamine | REG02, REG04, RoPA, DPIA väljundid, Article 28 lepingud, REG08, säilitamisgraafik, kustutamise tõendusmaterjal |
| NIST CSF 2.0 hindaja | GOVERN väljundid, riskistrateegia, rollid, kohustused, tarneahela juhtimiskorraldus, profiilid | Organisatsiooni profiil, sihtprofiil, lünkade plaan, tarnijate prioritiseerimine, seire tõendusmaterjal |
| COBIT 2019 või ISACA audiitor | Juhtimiseesmärgid, protsessi omamine, võimekus, mõõdikud, erandid, juhtkonna järelevalve | Kontrollimeetmete toimivuse mõõdikud, probleemilogid, riski aktsepteerimise kirjed, juhtkonnapoolse läbivaatuse väljundid |
VKE-de andmekaitse ja privaatsuspoliitika - VKE toetab seda nõudega:
„Andmekaitsekoordinaator peab hindama privaatsusriske kord aastas ja suuremate süsteemimuudatuste ajal.“
See punkt sulgeb levinud auditilünga. Register peab olema elav ning privaatsusriski tuleb süsteemide või töötlemise olulisel muutumisel uuesti hinnata.
30-päevane EHDS-valmiduse sprint Claryseciga
Organisatsioonidele, kellel on juba ISMS-i või PIMS-i alus, soovitab Clarysec fokusseeritud 30-päevast sprinti, et tuua esile suurimad terviseandmete juhtimiskorralduse lüngad.
1. nädal: kaardista terviseandmete tegelik olukord
Vali üks kriitiline terviseandmete teenus, näiteks patsiendiportaal, kaugjälgimisplatvorm, labori integratsioon, terviseandmetega kahjunõuete andmekogum või teadusuuringu väljavõte. Loo või ajakohasta töötlemisregister. Tuvasta vastutava töötleja, volitatud töötleja, kaasvastutava töötleja ja alltöötleja rollid. Registreeri andmekategooriad, eesmärgid, õiguslik alus, eriliiki isikuandmete töötlemise tingimus, süsteemid, asukohad, vastuvõtjad ja säilitamine.
Kasuta lähtealusena PII töötlemisregistri ja õigusliku aluse poliitikat ning andmekaitse ja privaatsuspoliitikat.
2. nädal: tee DPIA ja riskikäsitlus
Käivita REG04 hindamine eriliiki isikuandmete töötlemise, välise jagamise, haavatavate isikute, süstemaatilise jälgimise või olulise muudatuse korral. Tõlgi DPIA riskid turbe- ja privaatsuskontrollideks. Seo need kontrollid ISO/IEC 27001:2022 riskikäsitlusplaani ja kohaldatavusavaldusega.
Kasuta Zenith Blueprint-i sammu 23 PII kaitse ja tarnijakontrollide jaoks ning sammu 19 kustutamise, maskeerimise, pseudonüümimise, testandmete ja DLP kontrollide jaoks.
3. nädal: valideeri tarnijad ja jagamine
Täida REG08 korduva välise jagamise kohta. Kinnita Article 28 volitatud töötleja tingimused, alltöötlejate kontrollid, töötlemiskohad, auditeerimisõigused, intsidendist teavitamise kohustused, tagastamise või kustutamise tingimused ja tarnijate nõuetekohasuse hindamise tõendusmaterjal. Pilve- ja hallatud teenuste pakkujate puhul vaata üle andmete asukoht, krüptimine, logimine, varundamine, vastupidavus ja väljumiskokkulepped.
Kasuta volitatud töötlejate, alltöötlejate ja kolmandate osapoolte privaatsuse haldamise poliitikat, PII kogumise, kasutamise, avalikustamise ja jagamise poliitikat ning kolmandate osapoolte ja tarnijate turbepoliitikat - VKE, kui organisatsioon kasutab VKE poliitikakomplekti.
4. nädal: testi juurdepääsu, säilitamist ja audititõendusmaterjali
Tee valitud süsteemi kohta näidisjuurdepääsuõiguste läbivaatus ja registreeri tulemused REG12-s. Testi, kas säilitamisreeglid on tehniliselt rakendatud. Kinnita, et pseudonüümitud andmekogumeid käsitletakse endiselt tundlikena. Vaata üle logimise ja intsidentidele reageerimise protseduurid. Koosta tõendusmaterjali pakett nii, nagu audiitor võtaks teenuse homme valimisse.
Tugev tõendusmaterjali pakett sisaldab töötlemiskirjet, rolli määramist, õiguslikku alust, eriliiki isikuandmete töötlemise tingimust, DPIA vajaduse hindamist, vajaduse korral DPIA väljundit, andmevoo skeemi, tarnijate ja jagamise registrit, volitatud töötleja lepingut, alltöötlejate loendit, juurdepääsuõiguste läbivaatuse tulemusi, säilitamisgraafikut, kustutamisloge, maskeerimise või pseudonüümimise tõendusmaterjali, intsidendile reageerimise protseduuri, rikkumise triaaži töövoogu ning juhtkonnapoolse läbivaatuse või riski aktsepteerimise kirjet.
Juhatuse tasandi küsimus: kas suudate usaldust tõendada?
EHDS-valmidus premeerib organisatsioone, kes suudavad tõendada kontrollitud, seaduslikku, turvalist ja vastutustundlikku terviseandmete jagamist. See paljastab organisatsioonid, mis tuginevad mitteametlikele heakskiitudele, puudulikele registritele, üldistele tarnijalepingutele, haldamata eksportidele ja testimata säilitamisgraafikutele.
Hea uudis on see, et töö ei pea olema killustatud. ISO/IEC 27701:2025 annab privaatsuse juhtimisstruktuuri. GDPR annab õigusliku vastutuskohustuse lähtealuse. ISO/IEC 27001:2022 ja ISO/IEC 27002:2022 annavad turbejuhtimise ja kontrolliarhitektuuri. NIS2, DORA, NIST CSF 2.0 ja COBIT 2019 annavad täiendavad juhtimise, vastupidavuse, tarnijate ja auditi vaatenurgad.
Clarysec koondab need üheks tõendusmaterjalile tuginevaks toimimismudeliks. Zenith Blueprint annab meeskondadele 30-sammulise teekaardi. Zenith Controls annab raamistikeülese vastavuskaardistuse selliste kontrollide jaoks nagu PII privaatsus ja kaitse, infoturve tarnijasuhetes, infoturbe käsitlemine tarnijalepingutes ja kirjete kaitse. Claryseci PIMS-i poliitikad muudavad kohustused määratavateks tegevusteks, registriteks, läbivaatusteks ja tõendusmaterjaliks.
Kui teie organisatsioon töötleb terviseandmeid ning valmistub ISO/IEC 27701:2025, GDPR-i vastutuskohustuse ja Euroopa terviseandmeruumi valmiduse jaoks, alustage ühest teenusest ja tõendage ahel eesmärgist kõrvaldamiseni.
Clarysec saab aidata teil luua või valideerida terviseandmete töötlemisregistri, rakendada REG02, REG04, REG08 ja REG12 tõendusmaterjali töövooge, joondada ISO/IEC 27701:2025 PIMS-i juhtimiskorralduse ISO/IEC 27001:2022 kontrollidega, kaardistada GDPR, NIS2, DORA, NIST CSF 2.0 ja COBIT 2019 nõuded Zenith Controls abil, koostada auditiks valmis tõendusmaterjali Zenith Blueprint abil ning juurutada ettevõtte või VKE privaatsuse, tarnijate, juurdepääsu, pseudonüümimise ja säilitamise poliitikad.
Teie järgmine tegevus on lihtne: valige kõrgeima riskiga terviseandmete voog ja tehke 30-päevane valmidussprint. Kui tõendusahel katkeb, näitab Claryseci tööriistakomplekt täpselt, kust seda parandada.
Saage PECB ISO/IEC 27001 Lead Implementeriks või Lead Auditoriks
- ✓ Ametlikud PECB õppematerjalid ja kaks eksamikatset
- ✓ Sertifitseerimistasu ja esimese aasta AMF hinnas, kui kohaldub
- ✓ Iseseisev õpe või otse veebis · kursus määratakse 1 tööpäeva jooksul
Frequently Asked Questions
Autorist

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council