ISO 27001 kliimamuutusi käsitleva muudatuse tõendusmaterjali juhend

Kell on 09.10 teie ISO/IEC 27001:2022 järelevalveauditi hommikul. Audiitor on juba läbi vaadanud teie riskiregistri, kohaldatavusavalduse, juhtkonna läbivaatamise protokollid, tarnijaregistri ja talitluspidevuse õppuse aruande. Seejärel esitab ta küsimuse, mis tabab ruumi ootamatult:
„Näidake, kuidas te määrasite kindlaks, kas kliimamuutus on ISMS-i jaoks asjakohane.“
Infoturbejuht vaatab vastavusjuhi poole. Vastavusjuht avab õigusnõuete registri. Keegi mainib ESG-d. Keegi teine ütleb, et andmekeskuse teenuseosutajal on ISO sertifikaadid. Audiitor ootab.
See hetk näitab praktilist tõenduslünka, mille on tekitanud ISO juhtimissüsteemide kliimamuutusi käsitlev muudatus. Muudatus ei nõua, et turbemeeskonnad muutuksid kliimateadlasteks, arvutaksid pilveteenuste süsinikuheidet või looksid formaalse „kliimaturbe meetme“. See esitab märksa otsesema juhtimissüsteemi küsimuse: kas organisatsioon on hinnanud, kas kliimamuutus on tema konteksti seisukohast asjakohane, ja kas huvitatud pooltel on kliimaga seotud nõudeid, mis mõjutavad juhtimissüsteemi?
ISO/IEC 27001:2022 puhul tähendab see, et tõendusmaterjal peab siduma punktid 4 kuni 10: konteksti, huvitatud pooled, kohaldamisala, riskide planeerimise, operatiivse ohje, toimivuse hindamise, juhtkonna läbivaatamise ja pideva parendamise. Muudatust ei läbita sellega, et koosolekul öeldakse „ei kohaldu“. See läbitakse põhjendatud, dokumenteeritud ja riskipõhise otsuse esitamisega.
Fintech-ettevõtte infoturbejuht Sarah seisis sama küsimusega silmitsi mõni nädal enne auditit. Tema esimene reaktsioon oli tuttav: kliimamuutus tundus ISMS-ist väljaspool, samal ajal kui tema meeskond keskendus küberohtudele, andmekaitserikkumistele, pilveturbele, DORA valmisolekule ja klientide hoolsuskontrollile. Kui ta aga tõlkis muudatuse praktilisse ISMS-i keelde, muutus teema konkreetseks: ränk ilm võib mõjutada pilveregiooni käideldavust, veepuudusega piirkonnas asuv tarnija võib viivitada kriitilise riistvara väljavahetamisega, pikaajaline elektrikatkestus võib häirida intsidentidele reageerimise mehitamist ning kliendid võivad nõuda operatsioonilise toimepidevuse tõendamist.
See on õige raamistik. Käsitle kliimamuutust ISMS-i konteksti ja toimepidevuse sisendina, mitte juurdepoogitud teemana.
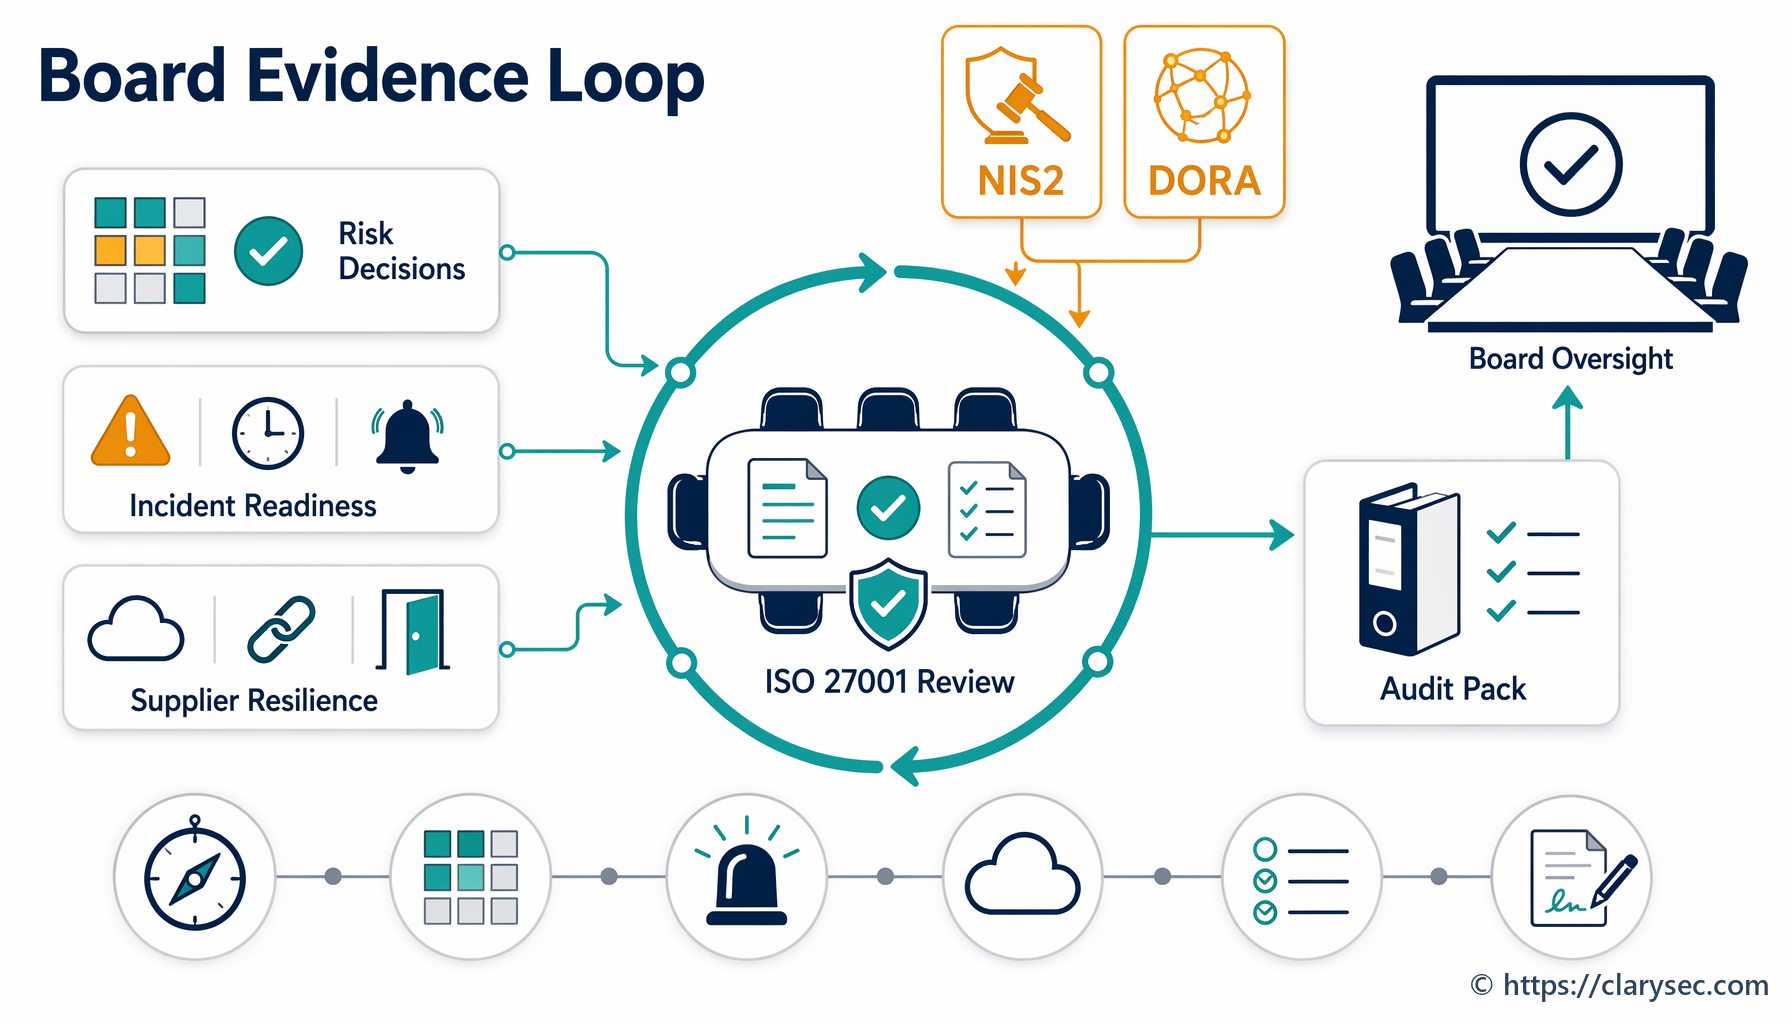
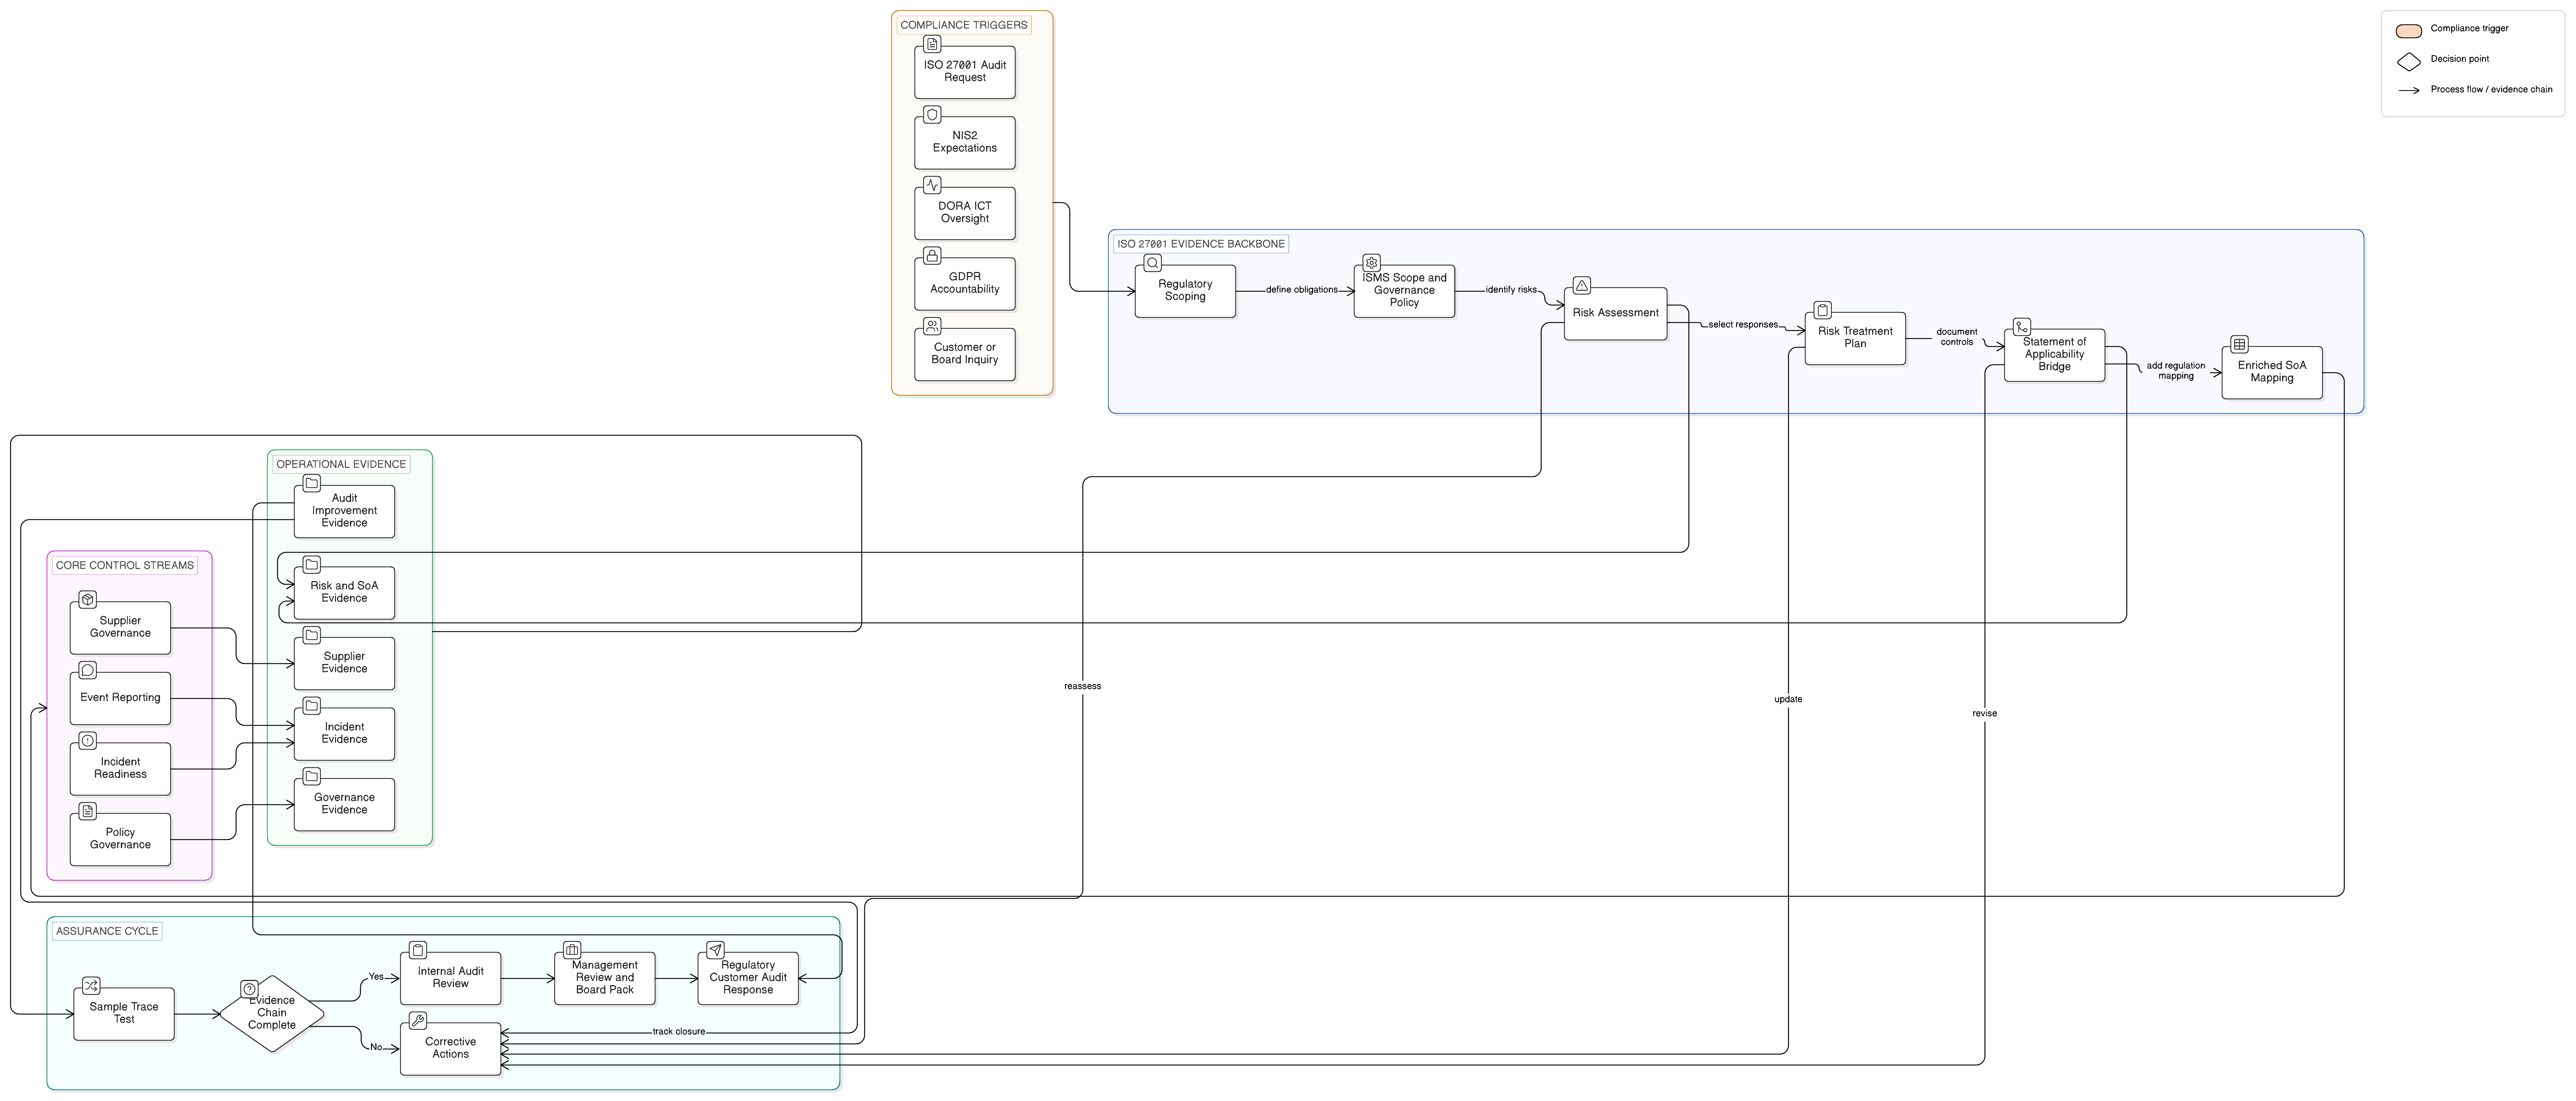
Clarysec lähenemine kasutab Zenith Blueprint: audiitori 30-sammuline teekaart, Zenith Controls: raamistikeülese vastavuse juhend ja Clarysec poliitikamalle, et muuta uus auditiküsimus jälgitavaks tõendusmaterjaliks. Eesmärk on lihtne: näidata audiitorile selget ahelat kontekstist riskini, riskist turvameetmeteni, turvameetmetest tõendusmaterjalini, tõendusmaterjalist juhtkonna läbivaatamiseni ning juhtkonna läbivaatamisest parendamiseni.
Muudatus muudab auditiküsimust, mitte ISMS-i eesmärki
Kõige sagedasem viga on käsitleda ISO 27001 kliimamuutusi käsitlevat muudatust eraldi kontrollivaldkonnana. Seda see ei ole. ISMS-i puhul on tegelik küsimus selles, kas kliimamuutus võib mõjutada kavandatud infoturbe tulemusi, eelkõige konfidentsiaalsust, terviklust ja käideldavust.
Muudatus lisab kliimamuutuse konkreetse kaalutlusena ISO juhtimissüsteemi kontekstinõuete alla. ISO/IEC 27001:2022 puhul testivad audiitorid tavaliselt esmalt kaht punkti:
- Punkt 4.1, kas organisatsioon määras kindlaks, kas kliimamuutus on asjakohane väline teema.
- Punkt 4.2, kas asjakohastel huvitatud pooltel on kliimaga seotud nõudeid.
Võtmesõna on „määras kindlaks“. Organisatsioon võib otsustada, et kliimamuutus ei ole asjakohane, on asjakohane ainult teatud asukohtade või teenuste puhul või on asjakohane kogu ISMS-i ulatuses. Kuid see määratlus peab olema dokumenteeritud ja tuginema organisatsiooni tegelikele sõltuvustele.
Näiteks võib SaaS-i teenuseosutaja otsustada, et kliimaga seotud asjakohasus on olemas, sest tootmiskeskkonna käideldavus sõltub vähestest pilveregioonidest, hallatud teenuse pakkujast ja kaugtööl tegutsevast intsidentidele reageerimise personalist. Fintech-ettevõte võib siduda muudatuse kriitiliste IKT-teenuseid osutavate kolmandatest isikutest teenuseosutajate sõltuvuste, DORA operatsioonilise toimepidevuse, reguleeritud intsidenditeavituse ja juhatuse vastutusega. Tootmisettevõte võib keskenduda OT-võrgu käideldavusele, tehase ühenduvusele, kaugseirele ja füüsilise asukoha häiretele.
Küps tõendusmaterjali kogum peab paiknema samades kohtades, kus organisatsioon juba tõendab oma ISMS-i toimimist.
| ISMS-i valdkond | Audiitorite oodatav kliimamuutuse tõendusmaterjal | Praktiline näide |
|---|---|---|
| Kontekst | Dokumenteeritud kindlaksmääramine, kas kliimaga seotud teemad on infoturbe tulemuste seisukohast asjakohased | Üleujutusrisk põhibüroole, kuumarisk andmekeskuse regioonile, energiasüsteemi ebastabiilsus, mis mõjutab teenuse käideldavust |
| Huvitatud pooled | Kliendid, regulaatorid, kindlustusandjad, pilveteenuse pakkujad, investorid või juhtorganid, kellel on toimepidevuse, käideldavuse või avalikustamise ootused | Äriklient nõuab tõendusmaterjali kliimaga seotud talitluspidevuse planeerimise kohta majutatud teenuste puhul |
| Kohaldamisala | Kohaldamisala piirid on läbi vaadatud asukohtade, allhanketeenuste, pilveregioonide, tugimeeskondade ja kriitiliste sõltuvuste suhtes | ISMS-i kohaldamisala kinnitab, et pilvekeskkonnas majutatud SaaS-i tootmiskeskkond ja tugitoimingud jäävad kohaldamisalasse |
| Riskihindamine | Kliimaga seotud ohustsenaariume on kaalutud seal, kus need on konfidentsiaalsuse, tervikluse või käideldavuse seisukohast asjakohased | Pikaajaline kuumalaine suurendab andmekeskuse jahutuse tõrke ja teenusekatkestuse tõenäosust |
| SoA | Olemasolevad lisa A meetmed on põhjendatud seal, kus need käsitlevad kliimaga seotud riski või vastavuskohustusi | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 ja A.8.13 on viidatud käsitluse põhjenduses |
| Operatiivne ohje | Talitluspidevuse, tarnijate, intsidentide, varunduse, muudatuste ja pilveteenuste meetmed on ajakohastatud või kinnitatud | Katastroofitaaste õppusesse lisati piirkondliku katkestuse stsenaarium |
| Juhtkonna läbivaatamine | Juhtkond vaatab läbi konteksti muutused, riskid, auditileiud, ressursid, jääkriski ja parendustegevused | Juhtkond kinnitab kliimastsenaariumi läbivaatamise järel pilve ümberlülituse testi eelarve |
| Dokumenteeritud teave | Tõendusmaterjal on säilitatud, kontrollitud ja kättesaadav | Kontekstiregister, riskiregister, vastavusregister, BCP testiaruanne, juhtkonna läbivaatamise protokollid |
Kõige tugevam audititõendus ei asu eraldi „kliimafailis“. See kajastub tavapärastes ISMS-i kirjetes ja näitab, et juhtimissüsteem suudab reageerida välise konteksti muutustele.
Alusta kontekstist, huvitatud pooltest ja kohaldamisalast
Kliimaga seotud asjakohasus algab kontekstist. Organisatsioon peab kirja panema selge määratluse: asjakohane, mitteasjakohane või osaliselt asjakohane. „Asjakohane“ ei tähenda katastroofilist. See tähendab suutlikkust mõjutada kavandatud infoturbe tulemusi.
Zenith Blueprintis algab ISMS-i aluste ja juhtimise etapp kontekstianalüüsiga. Samm 1 ütleb:
Tegevuspunkt 4.1: Koostage ajurünnaku käigus loetelu sisemistest ja välistest teguritest, mis on teie organisatsiooni infoturbe seisukohast asjakohased.
Sama juhis soovitab laia välist analüüsi, sealhulgas keskkonnategureid selliste meetodite nagu PESTLE abil. Siin muutub kliimamuudatus operatiivseks. Küsimuse „Kas meil on kliimameede?“ asemel küsib meeskond:
- Millised füüsilised asukohad, andmekeskused, pilveregioonid, võrgud ja tarnijad toetavad kohaldamisalasse kuuluvaid teenuseid?
- Kas ränk ilm, kuumus, maastikupõlengud, üleujutused, veepuudus, energiasüsteemi ebastabiilsus või transpordihäired võivad mõjutada käideldavust, terviklust või konfidentsiaalsust?
- Kas kliendid küsivad turbe hoolsuskontrolli käigus tõendusmaterjali kliimatoimepidevuse või operatsioonilise toimepidevuse kohta?
- Kas regulaatorid, kindlustusandjad, investorid või avaliku sektori kliendid kehtestavad talitluspidevuse, katastroofitaaste või käideldavuse ootusi?
- Kas kliimaga kohanemise projektid võivad tekitada uusi tehnoloogiariske, näiteks hoonehaldussüsteemide integratsioone, IoT andureid, keskkonnaseiret või kiiret pilvemigratsiooni?
- Kas uuel seirel on privaatsusmõju, kui see hõlmab töötaja, asukoha, seadme või keskkonnaandmeid, mis on inimestega seostatavad?
Sarah’ fintech-meeskonna kontekstitöötoa tulemusel tuvastati neli realistlikku välist teemat: tormidega seotud kokkupuude andmekeskuse regioonis, koondumine ühte pilveregiooni, sõltuvus riistvaratarnijast veepuudusega piirkonnas ning regulatiivsed ootused DORA ja NIS2 alusel.
Järgmine samm on huvitatud pooled. Muudatus nõuab organisatsioonidelt kindlaksmääramist, kas huvitatud pooltel on kliimaga seotud nõudeid. Sellised pooled võivad olla kliendid, regulaatorid, kindlustusandjad, pilveteenuse pakkujad, investorid, juhtorganid või kriitilised tarnijad.
Zenith Blueprinti samm 2 seob selle analüüsi ISMS-i kohaldamisalaga:
Tegevuspunkt 4.3: Koostage ISMS-i kohaldamisala avaldus. Loetlege, mis on kaasatud (äriüksused, asukohad, süsteemid), ja kõik välistused.
See on oluline, sest kliimaga seotud häired jõuavad sageli organisatsiooni liideste ja sõltuvuste kaudu. Organisatsioon võib öelda, et tema büroo ei ole oluline, sest tootmiskeskkond on pilvekeskkonnas, kuid audiitor võib küsida, kas klienditugi, privilegeeritud juurdepääs, intsidentidele reageerimine, varundusadministreerimine, tarnija eskaleerimine või kriisikommunikatsioon sõltub inimestest, asukohtadest või tarnijatest väljaspool kohaldamisala.
Clarysec ettevõtte Infoturbepoliitika seab baastaseme:
Organisatsioon peab rakendama ja hoidma toimivana infoturbe juhtimissüsteemi (ISMS) kooskõlas ISO/IEC 27001:2022 punktidega 4 kuni 10.
See nõuab ka tõendusmaterjali struktuuri, mida audiitorid ootavad:
ISMS peab sisaldama määratletud kohaldamisala piire, riskihindamise metoodikat, mõõdetavaid eesmärke ja dokumenteeritud turvameetmeid, mis on põhjendatud kohaldatavusavalduses (SoA).
Need sõnad on muudatuseks valmisoleku tuum: kohaldamisala piirid, riskimetoodika, mõõdetavad eesmärgid ja SoA põhjendus.
Muuda kliimakontekst infoturberiskideks
Parim tõendusmaterjal ei ole tavaliselt üldine risk nimega „kliimamuutus“. Kliimamuutus on kontekstitegur. Riskistsenaarium peab kirjeldama infoturbe tagajärge.
Tugevad riskistsenaariumid näevad välja nii:
- Äärmuslik ilm häirib turbeintsidendi ajal juurdepääsu põhibüroole, viivitades privilegeeritud reageerimist ja kliendikommunikatsiooni.
- Piirkondlik kuumalaine suurendab jahutuse või elektritoite ebastabiilsuse tõenäosust andmekeskuses, mis toetab tootmiskeskkonna töökoormusi.
- Üleujutus mõjutab kriitilise tarnija teeninduskeskuse asukohta, viivitades hallatud lõppseadmete kaitse teenuste taastamist.
- Klientide kliimatoimepidevuse nõuded ei ole vastavusregistris kajastatud, tekitades lepingulise mittevastavuse ja auditileiud.
- Erakorraline pilvemigratsioon füüsilise asukoha sõltuvuse vähendamiseks möödub standardmuudatuse ja tarnijariski läbivaatamisest.
- Kliimaga kohanemise seireseadmed ühendatakse ettevõtte võrku ilma varade registreerimise, logimise või haavatavuste halduseta.
Need on infoturberiskid, sest need mõjutavad käideldavust, intsidentide käsitlemist, tarnijate kindluse tagamist, varahaldust, õiguslikke kohustusi, turvalisi muudatusi või privaatsust.
Clarysec Riskijuhtimise poliitika - VKE sätestab:
Kõik tuvastatud riskid tuleb kanda riskiregistrisse.
See rõhutab ka läbivaatamise sagedust:
Riskid tuleb läbi vaadata kord kvartalis ja ajakohastada oluliste sündmuste korral.
Ettevõtete jaoks laiendab Clarysec Riskijuhtimise poliitika sisendmudelit:
Riskide tuvastamise sisendid peavad hõlmama muu hulgas auditileide, haavatavuse skannimisi, penetratsioonitestimise aruandeid, intsidentide suundumusi, õiguslikke kohustusi ja operatiivseid muudatusi.
Kliimaga seotud asjakohasus võib tekkida neist sisenditest ükskõik millisest. Kliendiauditi leid võib tuvastada puuduva toimepidevuse tõendusmaterjali. Õiguslik uuendus võib lisada operatsioonilise toimepidevuse kohustusi. Pilvemigratsioon võib viia töökoormused teistsuguse piirkondliku kokkupuutega keskkonda. Talitluspidevuse test võib näidata, et personal ei pääse elektrikatkestuse ajal taastamisprotseduuridele ligi.
| Kontekstuaalne teema | Oht | Haavatavus | Mõju C-I-A-le | ISMS-i riski näide |
|---|---|---|---|---|
| Piirkondlike tormide sageduse kasv | Pikaajaline elektrivõrgu rike või andmekeskuse ühenduvuse kadu | Ühe regiooni tootmiskeskkonna disain ja testimata ümberlülitus | Käideldavuse mõju kliendile suunatud platvormidele, SLA rikkumine, mainekahju | RR-31: Teenuse käideldavuse kadu kliimamõjuga häire tõttu põhimajutusregioonis |
| Tarneahela koondumine kliimahaavatavasse piirkonda | Häire tootmis- või tugitegevustes | Ainult ühe tarnija kasutamine ja pikad asendamise tähtajad | Käideldavuse ja tervikluse mõju toetuseta või halvenenud taristu tõttu | RR-32: IKT tarneahela häire viivitab turbega seotud hooldust ja riistvara väljavahetamist |
| Ränk ilm mõjutab personali liikumist ja kodust elektrivarustust | Intsidentidele reageerijad ei saa kõrge tõsidusega intsidendi ajal koordineeritult tegutseda | Ülemäärane sõltuvus ühest asukohast, nõrk alternatiivkanali kaudu toimuv side | Käideldavuse ja konfidentsiaalsuse mõju, kui ohjeldamine ja teavitamine viibivad | RR-33: Intsidentidele reageerimise võimekus väheneb piirkondliku häire ajal |
| Rajatistesse lisatakse keskkonnaandurid | Uus andmekogumine ja võrku ühendatud seadmed | Registreerimata varad ja ebaselged säilitamisreeglid | Konfidentsiaalsuse ja privaatsuse mõju ebavajaliku isikuandmete kogumise tõttu | RR-34: Kliimaga kohanemise seire tekitab haldamata varad ja privaatsusriski |
Igal riskil peab olema omanik, tõenäosus, mõju, käsitlusotsus, jääkriski seisund ja läbivaatamise kuupäev. Kui organisatsioon järeldab, et olulist kliimaga seotud infoturberiski ei ole, vajab ka see järeldus põhjendust.
Kasuta kohaldatavusavaldust riskiloogika muutmiseks turvameetmete loogikaks
Kui kliimaga seotud stsenaariumid on registreeritud, on järgmine küsimus, kas turvameetmed on vajalikud ja kas kohaldatavusavaldus kajastab otsust. ISO/IEC 27001:2022 punktid 6.1.1 kuni 6.1.3 nõuavad riskide ja võimaluste jaoks kavandatud tegevusi, riskihindamist, riskikäsitlust, vajalikke meetmeid, lisa A võrdlust ning SoA-d koos kaasamise ja välistamise põhjendustega.
Riskijuhtimise etapis annab Zenith Blueprinti samm 13 praktilise jälgitavuse mudeli:
Viidake regulatsioonidele risti: kui teatud kontrollimeetmeid rakendatakse spetsiaalselt GDPR, NIS2 või DORA nõuete täitmiseks, võite märkida selle kas riskiregistris (riski mõju põhjenduse osana) või SoA märkustes.
Kasuta sama põhimõtet kliimamuutusi käsitleva muudatuse puhul. Ära leiuta uut turvameedet. Kaardista stsenaarium olemasolevatele ISO/IEC 27002:2022 meetmetele ja selgita, miks need kohalduvad.
| Kliimast lähtuv stsenaarium | Tõenäolised ISO/IEC 27002:2022 meetmevaldkonnad | Säilitatav tõendusmaterjal |
|---|---|---|
| Ränk ilm häirib turbeintsidendi ajal juurdepääsu büroole | A.5.24 Infoturbeintsidentide halduse planeerimine ja ettevalmistus, A.5.26 Infoturbeintsidentidele reageerimine, A.5.29 Infoturve häire ajal, A.5.30 IKT valmisolek talitluspidevuseks | Intsidentidele reageerimise plaan, kaugjuurdepääsu protseduur, kontaktiahela test, intsidendi koordineerimiskanali test, õppetunnid |
| Kuumus või energiasüsteemi ebastabiilsus mõjutab pilve- või andmekeskuse käideldavust | A.5.23 Infoturve pilveteenuste kasutamisel, A.5.30 IKT valmisolek talitluspidevuseks, A.8.13 Teabe varundamine, A.5.19 Infoturve tarnijasuhetes | Tarnijate kindluse tagamine, pilvearhitektuur, ümberlülituse test, varukoopia taastamistest |
| Üleujutus mõjutab kriitilise IKT-tarnija tuge | A.5.19 Infoturve tarnijasuhetes, A.5.21 Infoturbe haldamine IKT tarneahelas, A.5.22 Tarnijate teenuste seire, läbivaatamine ja muudatuste haldus, A.5.30 IKT valmisolek talitluspidevuseks | Tarnija riskihindamine, lepinguklauslid, tarnija seirekirje, väljumisstrateegia |
| Ilmnevad uued regulatiivsed või kliendi toimepidevuse ootused | A.5.31 Õiguslikud, seadusest tulenevad, regulatiivsed ja lepingulised nõuded, A.5.36 Infoturbepoliitikate, -reeglite ja -standardite järgimine, A.5.35 Infoturbe sõltumatu läbivaatamine | Vastavusregistri uuendus, poliitika läbivaatamine, siseauditi leid, juhtkonna läbivaatamise protokollid |
| Erakorraline tehnoloogiamuudatus möödub läbivaatamisest | A.8.32 Muudatuste juhtimine, A.8.9 Konfiguratsioonihaldus, A.5.8 Infoturve projektijuhtimises, A.5.23 Infoturve pilveteenuste kasutamisel | Muudatuse kirje, riski aktsepteerimine, tarnija läbivaatamine, rakendamisjärgne läbivaatamine |
| Keskkonnaseire toob kaasa isikuandmete töötlemise | A.5.9 Teabe ja muu seotud vara register, A.5.34 Privaatsus ja isikut tuvastava teabe kaitse, A.5.31 Õiguslikud, seadusest tulenevad, regulatiivsed ja lepingulised nõuded, A.5.15 Juurdepääsukontroll | Vararegister, DPIA vajaduse hindamine, säilitamisreegel, juurdepääsuõiguste läbivaatamine |
Ettevõtte Riskijuhtimise poliitika muudab SoA käivitaja selgesõnaliseks:
SoA tuleb läbi vaadata pärast iga suuremat riskihindamist või olulist keskkonnamuutust.
See punkt on väga asjakohane. Oluline keskkonnamuutus võib olla sõnasõnaline, näiteks rajatise ajakohastatud üleujutusohuga kokkupuude, või operatiivne, näiteks andmekeskuse teenuseosutajate vahetamine, töökoormuste ümberpaigutamine, uue tugiasukoha avamine või reguleeritud kliendi vastuvõtmine, kellel on toimepidevusnõuded.
Tugev SoA põhjendus on konkreetne:
„Meede A.5.30 on kohaldatav, sest RR-31 tuvastab võimaliku teenusekatkestuse äärmusliku ilma tõttu, mis mõjutab põhilisi tugitoiminguid. Käsitlus hõlmab intsidentide kaugkoordineerimist, testitud taastamisprotseduure, iga-aastast IKT-valmisoleku õppust ja pilve ümberlülituse valideerimist.“
See on tugevam kui „Kohaldub, sest ISO nõuab seda.“
Kasuta poliitikatõendeid, et muuta muudatus korduskasutatavaks
Muudatus ei tohiks tekitada ühekordset auditieelset rabelemist. See peab saama osaks juhtimissüsteemi tavapärasest läbivaatamistsüklist.
Clarysec Õigusnormidele vastavuse poliitika - VKE sätestab:
Iga vastavust mõjutav muudatus peab käivitama vastavusregistri ja asjakohaste poliitikate läbivaatamise.
Lisa ISO juhtimissüsteemi kliimamuutusi käsitlev muudatus vastavusregistrisse ning viita risti seotud kliendi-, regulatiivsetele, lepingulistele, kindlustus- ja sertifitseerimiskohustustele. Kui organisatsioon tegutseb NIS2 või DORA keskkonnas, seo need kohustused talitluspidevuse, intsidenditeavituse, tarnijate kindluse tagamise ja juhtimise tõendusmaterjaliga.
Talitluspidevuse puhul eeldab Clarysec Talitluspidevuse ja katastroofitaaste poliitika - VKE tõendusmaterjali:
et häirestsenaariume kaaluti ja testiti riskihindamiste osana
Siin muutuvad kliimastsenaariumid operatiivseks. Piirkondliku elektrikatkestuse lauaõppus, varukoopia taastamise harjutus, pilve ümberlülituse valideerimine või tarnija toe katkestuse simulatsioon võivad kõik muudatust toetada, kui need on seotud riskiregistriga.
Auditi juhtimise puhul sätestab Clarysec Auditi ja vastavuse seire poliitika - VKE:
Auditileiud ja staatusuuendused tuleb kaasata ISMS-i juhtkonna läbivaatamise protsessi.
Kui siseaudit tuvastab nõrga kliimamuudatuse tõendusmaterjali, ei tohi leid jääda auditijälgijasse. See peab liikuma juhtkonna läbivaatamisse, parandusmeetmetesse ja pidevasse parendamisse.
Privaatsuse tõendusmaterjal on oluline seal, kus kliimaga kohanemine muudab isikuandmete töötlemist. Clarysec Privaatsusteabe haldussüsteemi poliitika nõuab kontekstidistsipliini:
[Mõlemad] Privaatsusjuht / PIMS-i juht PEAB dokumenteerima välised ja sisemised privaatsuse konteksti teemad REG01-s igal aastal ning 30 päeva jooksul pärast iga olulist muudatust.
See nõuab ka huvitatud poolte nõuete kajastamist:
[Mõlemad] Privaatsusjuht / PIMS-i juht PEAB dokumenteerima asjakohased huvitatud osapooled ja nende PIMS-i nõuded REG01-s igal aastal ning 30 päeva jooksul pärast iga olulist muudatust.
Privaatsusriskide ja DPIA-de puhul lisab Privaatsusriskide hindamise ja DPIA poliitika:
[Mõlemad] Privaatsusjuht / PIMS-i juht PEAB esitama privaatsusriski ja DPIA staatuse REG04-st REG12-sse kord kvartalis ja enne iga juhtkonna läbivaatamist.
PIMS-i seire, auditi ja parendamise poliitika annab juhtkonna läbivaatamise mustri, mis on kasulik ka väljaspool privaatsust:
[Mõlemad] Tippjuhtkond PEAB iga juhtkonna läbivaatamise ajal REG12-s läbi vaatama PIMS-i mittevastavuse, parandusmeetme, seiretulemuse, auditi tulemuse, privaatsusriski, tarnijate kindluse tagamise ja huvitatud poolte muutuste sisendid.
Ja PIMS-i dokumenteeritud teabe ja tõendusmaterjali halduse poliitika tugevdab tõendusmaterjali indekseerimist:
[Kõik] Privaatsusjuht / PIMS-i juht PEAB hoidma PIMS-i dokumenteeritud teabe indeksit REG12-s enne PIMS-i esmast avaldamist ja seejärel kord kvartalis.
ISMS-i kliimamuudatuseks valmisoleku puhul kasuta sama distsipliini: hoia tõendusmaterjali indeksit, et auditimeeskond saaks kiiresti kätte konteksti, riski, SoA, talitluspidevuse, tarnijate ja juhtkonna läbivaatamise kirjed.
Raamistikeülese vastavuse väärtus: ISO 27001, NIS2, DORA, GDPR, NIST CSF ja COBIT
ISO 27001 kliimamuutusi käsitlev muudatus on ISO juhtimissüsteemi nõue, kuid tõendusmaterjalil on laiem regulatiivne ja kindlust andev väärtus.
NIS2 nõuab, et olulised ja tähtsad üksused rakendaksid sobivaid ja proportsionaalseid küberturbe riskijuhtimise meetmeid, kasutades kõiki ohte hõlmavat käsitlust. Article 21 hõlmab riskianalüüsi, intsidentide käsitlemist, talitluspidevust, varundust, katastroofitaastet, kriisijuhtimist, tarneahela turvet, turvalist arendust, tõhususe hindamist, koolitust, krüptograafiat, juurdepääsukontrolli ja varahaldust. Ränk ilm, energiasüsteemi ebastabiilsus ja tarnijahäired sobituvad sellesse kõiki ohte hõlmavasse vaatesse loomulikult. Article 20 nõuab ka, et juhtorganid kinnitaksid küberturbe riskijuhtimise meetmed ja teeksid järelevalvet nende rakendamise üle, mis on kooskõlas ISO/IEC 27001:2022 juhtkonna läbivaatamise tõendusmaterjaliga.
DORA on eriti asjakohane finantssektori üksuste jaoks. See nõuab IKT-riski juhtimist, juhtorgani vastutust, talitluspidevuse ja taastamise plaane, digitaalse operatsioonilise toimepidevuse testimist, IKT kolmanda osapoole riskijuhtimist ja pidevat parendamist. Kui finantsorganisatsioon kasutab juba ISMS-i juhtkonna läbivaatamist kliimaga seotud IKT talitluspidevuse tegevuste kinnitamiseks, saab sama tõendusmaterjal toetada DORA juhtimisnarratiivi.
GDPR muutub asjakohaseks siis, kui kliimaga kohanemine muudab isikuandmete töötlemist. Näited hõlmavad töötajate ohutuse seiret, asukoha jälgimist ränga ilma ajal, uusi hooneandureid, töötajatega seotud keskkonnaseiret või pilvetöötluse asukoha muudatusi. GDPR-i vastutus, eesmärgi piirang, andmete minimaalsus, turvalisus, säilitamine ja tarnijate halduskorraldus jäävad häire ajal täielikult kohaldatavaks.
NIST CSF 2.0 annab samale tõendusmaterjalile juhtkonna jaoks sobiva keele. Selle GOVERN-funktsioon rõhutab organisatsiooni konteksti, sidusrühmade ootusi, õiguslikke ja regulatiivseid nõudeid, riskijuhtimise strateegiat, rolle, järelevalvet ja tarneahela riski. COBIT 2019 ja ISACA suunitlusega kindluse tagamise spetsialistid keskenduvad sageli vastutusele, tulemusnäitajatele, riski aktsepteerimisele, juhtimiseesmärkidele, probleemihaldusele ja tõendusmaterjalile, et juhtkond teab, et turvameetmed toimivad.
| Raamistiku vaade | Kuidas kliimaga seotud ISMS-i tõendusmaterjal aitab |
|---|---|
| ISO/IEC 27001:2022 | Näitab konteksti, huvitatud pooli, kohaldamisala, riskikäsitlust, SoA-d, juhtkonna läbivaatamist ja pidevat parendamist |
| NIS2 | Toetab kõiki ohte hõlmavat riskijuhtimist, juhtkonna vastutust, talitluspidevust, intsidentide käsitlemist ja tarnijariski tõendusmaterjali |
| DORA | Toetab IKT-riskide juhtimist, talitluspidevust, testimist, kolmandate osapoolte sõltuvuste haldust ja juhtorgani järelevalvet |
| GDPR | Toetab vastutust seal, kus kliimaga kohanemine muudab isikuandmete töötlemist, seiret, tarnijaid, säilitamist või pilve asukohti |
| NIST CSF 2.0 | Toetab GOVERN-tulemusi, sidusrühmade ootusi, riskikommunikatsiooni, tarneahela riski ja prioriseeritud tegevusplaane |
| COBIT 2019 ja ISACA kindluse tagamine | Toetab juhtimise vastutust, toimivuse seiret, riski aktsepteerimist, probleemide jälgimist ja kindluse tagamise jälgitavust |
Zenith Controls on siin kasulik, sest see aitab vastavusmeeskondadel näha, kuidas sama tõendusmaterjali objekt toetab mitut raamistikku. See ei ole eraldi turvameetmete kogum. See on raamistikeülese vastavuse juhend ISO/IEC 27001:2022 ja ISO/IEC 27002:2022 kontrolliloogika kaardistamiseks auditi, kindluse tagamise ja regulatiivsete ootustega.
Selle teema puhul on kesksed mitu ISO/IEC 27002:2022 meedet. A.5.31 Õiguslikud, seadusest tulenevad, regulatiivsed ja lepingulised nõuded toetab kohaldatavate nõuete tuvastamise ja haldamise kohustust. A.5.4 Juhtkonna vastutusalad toetab juhtkonna vastutust. A.5.36 Infoturbepoliitikate, -reeglite ja -standardite järgimine toetab kindlust, et reegleid järgitakse. A.5.29 ja A.5.30 toetavad infoturvet häire ajal ja IKT valmisolekut talitluspidevuseks. A.5.19, A.5.21 ja A.5.22 toetavad tarnijate ja IKT tarneahela toimepidevust.
Zenith Controls sätestab:
Kontroll 5.36 toimib punktis 5.1 määratletud reeglite rakendamise mehhanismina.
Kliimamuudatuse kontekstis tähendab see, et organisatsioon ei uuenda ainult poliitikat. Ta jälgib, kas konteksti läbivaatamised, riskide uuendused, SoA läbivaatamised, talitluspidevuse testid, tarnijate läbivaatamised ja juhtkonna läbivaatamise tegevused ka tegelikult toimuvad.
Juhtkonna läbivaatamine on juhtorgani tasandi otsustav hetk
ISO/IEC 27001:2022 punkt 9.3 nõuab, et tippjuhtkond vaataks ISMS-i kavandatud ajavahemike järel läbi, tagamaks selle jätkuv sobivus, piisavus ja tõhusus. Kliimamuudatuse puhul on juhtkonna läbivaatamine koht, kus konteksti tõendusmaterjal muutub juhtkonna vastutuseks.
Zenith Blueprinti auditi, läbivaatamise ja parendamise etapi samm 28 suunab meeskondi koguma juhtkonna läbivaatamise sisendeid, sealhulgas:
✓ Muutused välistes ja sisemistes teemades: võtke kokku kõik olulised konteksti (punkt 4.1) või huvitatud poolte nõuete (punkt 4.2) muutused alates ISMS-i projekti algusest.
Sarah kasutas seda struktuuri juhtkonnale ülevaate andmiseks. Tema juhtkonna läbivaatamise slaid oli lühike:
- ISO on kehtestanud kohustuse kaaluda kliimamuutust juhtimissüsteemi kontekstis.
- ISMS-i meeskond määras kindlaks asjakohasuse andmekeskuse käideldavuse, pilve koondumise, tarnijasõltuvuse ja regulatiivsete ootuste puhul.
- Riskiregistrisse lisati kaks riski keskmiselt madala tõenäosuse ja kõrge mõjuga.
- Käsitluses kasutatakse olemasolevaid meetmeid IKT valmisoleku, tarnijahaldus, varukoopiate, pilveteenuste ja õiguslike nõuete jaoks.
- Juhtkonnalt taotletakse kinnitust täiendatud katastroofitaaste testile, mis simuleerib piirkondlikku elektrivarustuse ebastabiilsust.
Protokollidesse kanti otsus, tegevuste omanikud, tähtajad ja ressursside kinnitamine. See on kvaliteetne audititõendus, sest see näitab, et tippjuhtkond vaatas teema läbi ja tegi riskipõhise otsuse.
Clarysec ettevõtte Infoturbepoliitika nõuab, et juhtkonna läbivaatamine hõlmaks:
Otsuseid kohaldamisala, turvameetmete ja ressursside jaotamise uuendamise kohta
Tugev kliimamuudatuse juhtkonna läbivaatamise pakett peab sisaldama:
- Kontekstiregistri väljavõtet, mis näitab kliimaga seotud asjakohasuse kindlaksmääramist.
- Huvitatud poolte registri väljavõtet, mis näitab nõudeid või nende puudumise põhjendust.
- Kohaldamisala läbivaatamist, mis hõlmab asukohti, pilveteenuseid, tarnijaid, tugimeeskondi ja liideseid.
- Riskiregistri kandeid ja käsitluse staatust.
- SoA muudatusi või kinnitust, et olemasolevad põhjendused on jätkuvalt piisavad.
- Talitluspidevuse ja katastroofitaaste testitulemusi.
- Tarnijate kindluse tagamise uuendusi pilve, andmekeskuse, MSP, MSSP, telekomi, rajatiste ja sisseostetud toe sõltuvuste kohta.
- Intsidentidele reageerimise mõju, sealhulgas eskaleerimise ja kommunikatsiooni sõltuvused.
- Õigus- ja regulatiivse registri uuendusi.
- Ressursitaotlusi, otsuseid ja jääkriski aktsepteerimist.
- Parendustegevusi koos omanike ja tähtaegadega.
Kui teema ei jõua kunagi juhtkonna läbivaatamisele, võib see tunduda formaalne. Kui see jõuab juhtkonna läbivaatamisele konteksti, riski, turvameetmete ja tõendusmaterjali kaudu, näeb see välja nagu toimiv ISMS.
Levinud auditileiud ja kuidas neid ennetada
Enamik kliimamuudatuse leide on jälgitavuse, mitte tehnilised puudused.
| Levinud leid | Miks see tekib | Kuidas ennetada |
|---|---|---|
| Kontekst ütleb, et kliima on asjakohane, kuid riskiregister vaikib | Organisatsioon dokumenteeris teema, kuid ei sidunud seda punkti 6 planeerimisega | Lisa konkreetsed riskistsenaariumid või dokumenteeri, miks riskistsenaarium ei ole vajalik |
| Kliima on märgitud mitteasjakohaseks vaatamata ilmsetele sõltuvustele | Otsuses eirati asukohti, pilveregioone, tarnijaid või tugitoiminguid | Põhjenda asjakohasuse otsuseid tegelike sõltuvuste ja tõendusmaterjaliga |
| Huvitatud poolte nõuded puuduvad | Kliendi, regulaatori, kindlustusandja, investori või juhtorgani ootusi ei vaadatud läbi | Vaata läbi lepingud, küsimustikud, regulatiivsed kohustused, kindlustuspäringud ja juhatuse aruandlusnõuded |
| SoA põhjendused on üldised | Meetmed loetleti ilma riski- või vastavuspõhjenduseta | Seo meetmed riski ID-de, kohustuste ja testitõenditega |
| Juhtkonna läbivaatamine mainib kliimat, kuid otsust ei fikseeri | Teemat arutati ilma väljunditeta | Fikseeri otsused, omanikud, ressursid, jääkriski aktsepteerimine ja tähtajad |
| Talitluspidevuse testimine on riskihindamisest lahutatud | BCP õppusi ei seostatud tuvastatud stsenaariumidega | Viita riskide ID-dele testiplaanides ja aruannetes |
| Tarnijasõltuvusi eiratakse | Organisatsioon keskendus ainult sisemistele rajatistele | Kaasa pilve, andmekeskuse, MSP, MSSP, telekomi, rajatiste, elektritoite ja sisseostetud toe sõltuvused |
| Privaatsusmõju jääb märkamata | Kohanemisprojektid tõid kaasa seire või asukohaandmed ilma DPIA vajaduse hindamiseta | Hinda kliimaga kohanemise muudatusi isikuandmete töötlemise mõju suhtes |
Sinu auditiks valmis tõendusmaterjali pakett
Enne järgmist järelevalve- või resertifitseerimisauditit koosta lühike tõendusmaterjali pakett. See ei pea olema mahukas. See peab olema seostatud.
| Tõendusmaterjali ese | Mida see peab tõendama |
|---|---|
| Kontekstiregistri kanne | Kliimamuutust kaaluti välise teemana ja asjakohasus määrati kindlaks koos põhjendusega |
| Huvitatud poolte register | Klientide, regulaatorite, kindlustusandjate, pilveteenuse pakkujate, juhtorgani või muude poolte asjakohased nõuded tuvastati või välistati |
| Kohaldamisala läbivaatamine | Kaaluti asukohti, pilveteenuseid, tarnijaid, tugitoiminguid ja liideseid |
| Riskiregister | Kliimast lähtuvad infoturbestsenaariumid registreeriti või olemas on dokumenteeritud põhjendus olulise riski puudumise kohta |
| Riski käsitlemise plaan | Omanikud, meetmed, kuupäevad, jääkrisk ja käsitlusotsused on määratletud |
| Kohaldatavusavaldus | Olemasolevad lisa A meetmed on põhjendatud riski- ja vastavusloogikaga |
| Vastavusregister | ISO muudatust ja seotud NIS2, DORA, kliendi, kindlustusandja või lepingulisi kohustusi jälgitakse |
| BCP ja DR tõendusmaterjal | Häirestsenaariume kaaluti, testiti ja seoti riskihindamisega |
| Tarnijate kindluse tagamise kirjed | Kriitilised IKT-sõltuvused vaadati läbi toimepidevuse, seire ja väljumiskaalutluste suhtes |
| Juhtkonna läbivaatamise protokollid | Tippjuhtkond vaatas läbi konteksti, riski, ressursid, otsused, jääkriski ja parendustegevused |
| Siseauditi kontrollnimekiri | Muudatust testiti auditi või vastavuse seire osana |
| Tõendusmaterjali indeks | Kirjed on kontrollitud, kättesaadavad ja neil on omanik |
See pakett annab audiitorile selge jälje: kontekstist riskini, riskist turvameetmeni, turvameetmest tõendusmaterjalini, tõendusmaterjalist juhtkonna läbivaatamiseni ning juhtkonna läbivaatamisest parendamiseni.
Muuda muudatus tõendusmaterjaliks, mitte ärevuseks
ISO 27001 kliimamuutusi käsitlev muudatus ei ole paberitöö lõks, kui sinu ISMS toimib juba juhtimissüsteemina. See on ajend tõendada, et organisatsioon suudab märgata muutuvat välist teemat, otsustada selle olulisuse üle, hinnata selle mõju infoturbe tulemustele, ajakohastada vajaduse korral riske ja turvameetmeid ning kaasata otsusesse tippjuhtkonna.
Alusta 60-minutilise tõendusmaterjali läbivaatamisega. Võta kaasa kontekstiregister, huvitatud poolte register, ISMS-i kohaldamisala, riskiregister, SoA, BCP testiaruanne, tarnijaregister, vastavusregister ja viimase juhtkonna läbivaatamise protokollid. Esita üks küsimus: kas saame jälgida kliimamuudatust kontekstist juhtkonna otsuseni?
Kui ahel on katki, paranda see enne, kui audiitor lünga leiab.
Clarysec aitab sul selle jälgitavuse kiiresti üles ehitada. Kasuta Zenith Blueprint: audiitori 30-sammuline teekaart, et paigutada töö õigesse rakendusetappi, kasuta Zenith Controls: raamistikeülese vastavuse juhend, et kaardistada tõendusmaterjal ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF ja COBIT 2019 kindluse tagamise vahel, ning kasuta Clarysec poliitikamalle, et muuta kirjed korratavateks, läbivaadatavateks ja auditiks valmis.
Broneeri Clarysec kliimamuudatuse tõendusmaterjali hindamine ja muuda ebamugav auditiküsimus kindlaks, juhtorganile sobivaks vastuseks.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council