ISO/IEC 27701:2025 üleminekuplaan GDPR-i PIMS-i jaoks

Juhatuse küsimus, mis paljastab privaatsuse tõendusmaterjali lünga
Anya, kiiresti kasvava FinTech-ettevõtte infoturbejuht, vaatas juhatuse koosoleku päevakorda. Käibeprognooside ja turulaienemise vahele oli lisatud punkt, mis oli hõivanud kogu tema nädala: GDPR-i nõuete täitmine ja ISO/IEC 27701:2025 valmisolek.
Ettevõttel oli GDPR-i programm olemas. Olemas olid andmekaitseametnik, privaatsusteated, andmetöötluslepingud, DPIA mall ja andmesubjekti taotluste protsess. Müügimeeskond oli ettevõtteklientidele juba öelnud, et ettevõte liigub ISO/IEC 27701:2025 privaatsusteabe haldussüsteemi ehk PIMS-i suunas. Tooteüksus valmistas ette tehisintellekti toega analüütikafunktsiooni, mis töötleks kliendi kasutajate käitumist, tugipileteid, arveldusmetaandmeid ja kontotegevust. Suur EL-i klient oli küsinud tõendusmaterjali selle kohta, et vastutava töötleja ja volitatud töötleja kohustusi juhitakse eraldi.
Ebamugav tõde ei olnud see, et privaatsusdokumentatsioon puudus. Probleem oli tõendusmaterjalis.
Töötlemisregister ei näidanud järjepidevalt õiguslikku alust, säilitamist, alltöötleja sõltuvusi, rahvusvahelisi edastusi ega seda, kas ettevõte tegutses iga töötlemise eesmärgi puhul vastutava töötleja või volitatud töötlejana. Tarnijate läbivaatamised keskendusid infoturbele, kuid mitte piisavalt privaatsusjuhistele, kustutamisele, rikkumise korral osutatavale abile, auditeerimisõigustele ja alltöötlejatele edasiantavatele kohustustele. Inseneritiimil olid turbeülevaatused, kuid lõimitud andmekaitse põhimõte ei rakendunud alati siis, kui funktsioon muutis töötlemise eesmärki. Siseaudit testis GDPR-i kõrgel tasemel, kuid ei suutnud alati siduda kohustust omaniku, kontrollimeetme, registri, testi ja juhtkonna läbivaatamise otsusega.
See on ISO/IEC 27701:2025 ülemineku tegelik väljakutse. See ei ole ainult sertifitseerimisprojekt. See on küpsustest: kas teie organisatsioon suudab privaatsust juhtida hallatava süsteemina, mitte õigusdokumentide kaustana?
GDPR-ist lähtuvate organisatsioonide jaoks on vastus laiendada ISO/IEC 27001:2022 infoturbe juhtimissüsteem privaatsuse haldussüsteemiks, mis ühendab PIMS-i kohaldamisala, töötlemistoimingute kirjed, privaatsusriskide hindamise, DPIA-d, tarnijajuhtimise, rikkumiste käsitlemise, kontrollimeetmete kaardistamise, siseauditi ja pideva täiustamise.
Miks killustunud GDPR-i vastavusprogramm auditikoormuse all murdub
Paljud organisatsioonid käsitlevad privaatsusnõuete täitmist infoturbest eraldiseisva töövoona. Õigusosakond haldab lepinguid. IT haldab krüptimist. Hankeüksus haldab tarnijaid. Andmekaitseametnik vastab andmesubjekti juurdepääsutaotlustele. Tootemeeskonnad toovad turule uusi funktsioone. Turbefunktsioon käsitleb intsidente. Iga funktsioon võib teha vajalikku tööd, kuid ilma ühtse toimimismudelita muutub privaatsuse tõendusmaterjal killustatuks.
See tekitab neli korduvat probleemi.
Esiteks dubleerivad meeskonnad tööd. Turbe- ja privaatsusriskide hindamised võivad kasutada erinevaid metoodikaid, erinevat skoorimist ja erinevaid omanikke.
Teiseks tekivad lüngad kolmandate osapoolte teenustes, pilvekonfiguratsioonides, analüütikatorustikes, tugivahendites ja uutes arendusprojektides, sest kellelgi ei ole täielikku ülevaadet isikut tuvastava teabe voogudest.
Kolmandaks muutub juhatusele ja klientidele kindluse andmine keeruliseks. Eraldiseisvate poliitikate kogum ei tõenda, et privaatsuskohustused on rakendatud, seiratud ja täiustatud.
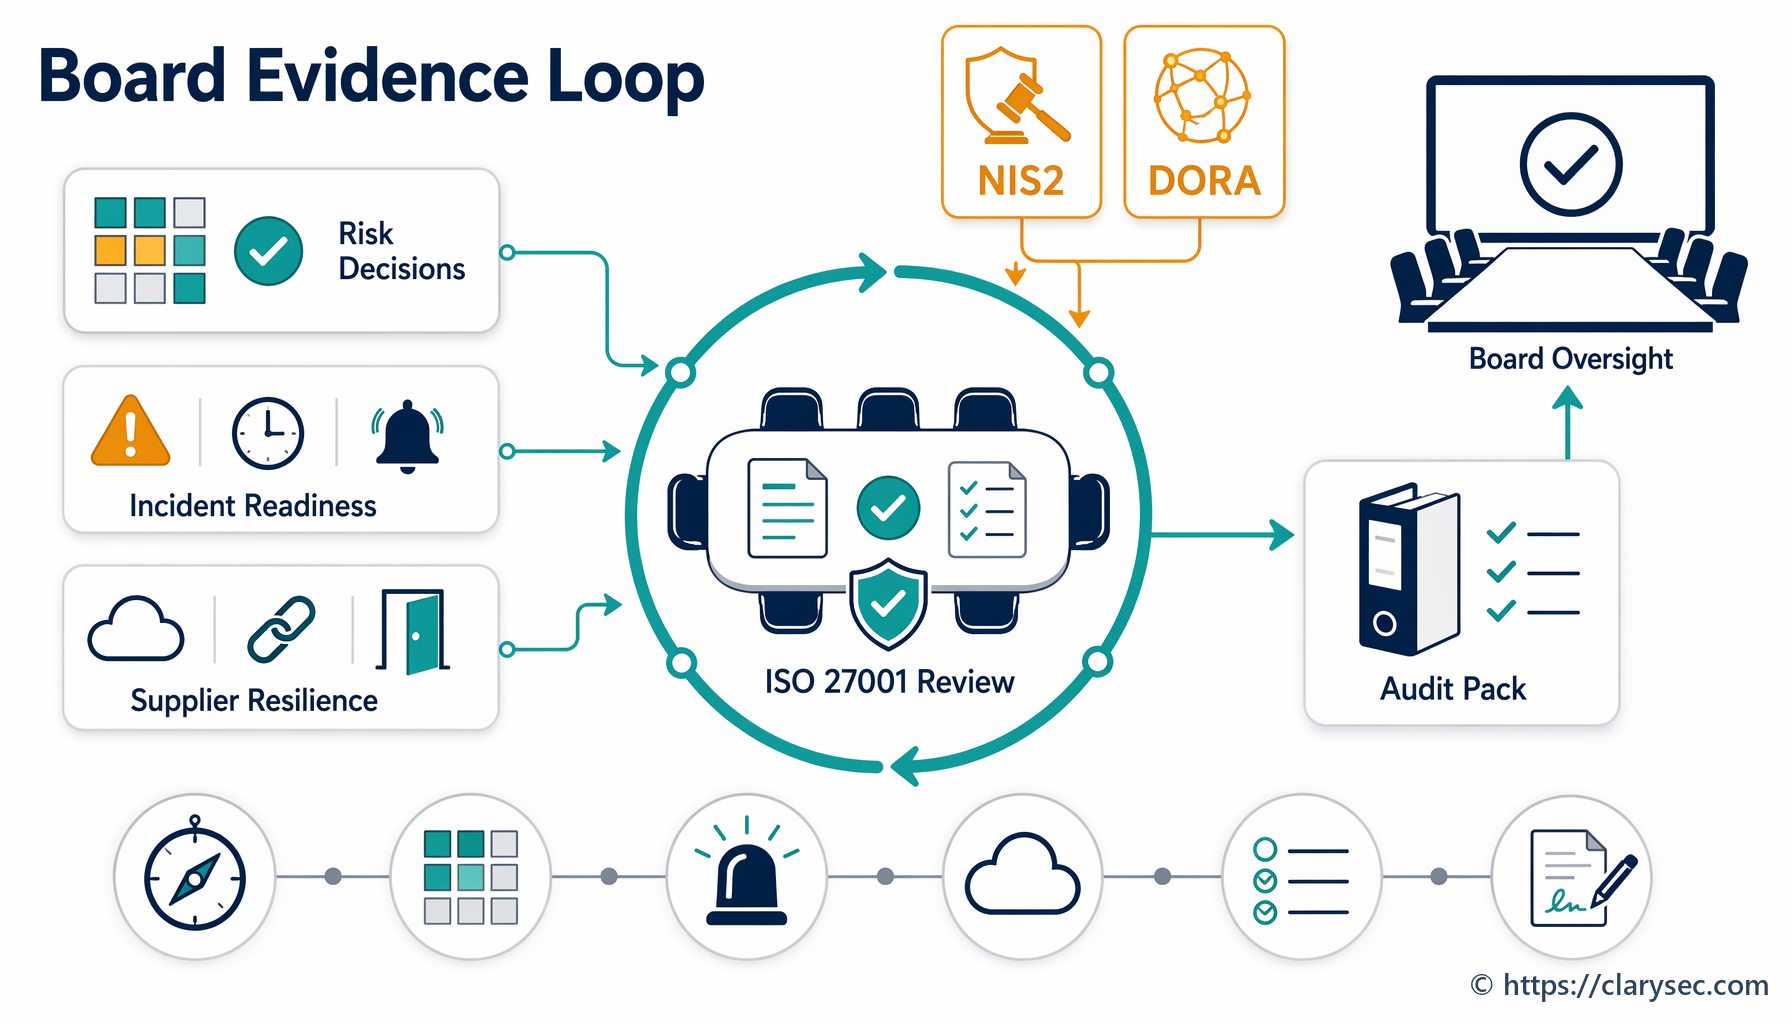
Neljandaks lähenevad tänapäevased regulatiivsed ootused üha enam üksteisele. GDPR eeldab vastutuse põhimõtte täitmist ja tõendusmaterjali. NIS2 eeldab juhtimist, riskijuhtimist, intsidentide käsitlemist, juurdepääsukontrolli, varahaldust ja tarneahela turvalisust. DORA eeldab, et finantssektori ettevõtjad juhivad IKT-riski, intsidente, toimepidevuse testimist, kolmandate osapoolte lepinguid ja väljumisstrateegiaid. Silo-põhine privaatsusprogramm ei suuda neid kõiki tõhusalt toetada.
Tugevam lähenemine on rajada ISO/IEC 27701:2025 üleminek ISO/IEC 27001:2022 ISMS-ile. ISO/IEC 27001:2022 annab juhtimissüsteemi struktuuri konteksti, huvitatud osapoolte, kohaldamisala, riskihindamise, riskikäsitluse, eesmärkide, tegevuse planeerimise, siseauditi, juhtkonna läbivaatamise, parandusmeetmete ja pideva täiustamise jaoks. ISO/IEC 27002:2022 annab kontrollimeetmete aluse õiguslike kohustuste, varade registri, tarnijasuhete, pilveteenuste, juurdepääsukontrolli, logimise, seire, kustutamise, maskeerimise ning isikut tuvastava teabe privaatsuse ja kaitse jaoks.
Üleminek peab vastama viiele küsimusele:
- Mis on PIMS-i kohaldamisala, sealhulgas vastutava töötleja, volitatud töötleja, kaasvastutava töötleja ja alltöötleja rollid?
- Millised töötlemistoimingud, andmekategooriad, eesmärgid, õiguslikud alused, vastuvõtjad, edastused ja säilitamisreeglid kuuluvad kohaldamisalasse?
- Millised privaatsusriskid nõuavad DPIA-d, riskikäsitlust, heakskiitu ja jääkriski aktsepteerimist?
- Millised poliitikad, kontrollimeetmed, lepingud, tehnilised kaitsemeetmed ja kirjed tõendavad GDPR-i vastutuse põhimõtte täitmist?
- Kuidas kinnitavad siseaudit ja juhtkonna läbivaatamine, et PIMS toimib ja paraneb?
1. etapp: kinnitage PIMS-i kohaldamisala enne poliitikate ümberkirjutamist
Tugev ISO/IEC 27701:2025 üleminekuplaan ei alga kõigi privaatsuspoliitikate ümberkirjutamisest. See algab juhtimisest ja kohaldamisalast.
Olemasolev ISMS-i kohaldamisala on lähtepunkt, kuid PIMS-i kohaldamisala peab selgelt tuvastama isikut tuvastava teabe töötlemise, äriüksused, teenused, süsteemid, regioonid, pilvekeskkonnad, tarnijad ja privaatsusrollid. Juhatus või tippjuhtkond peab mõistma, miks üleminek on oluline, eriti seal, kus kliendid, regulaatorid või sektoripõhised kohustused, näiteks DORA, sõltuvad tõendatavast privaatsuse ja toimepidevuse tõendusmaterjalist.
Clarysec’i privaatsusteabe haldussüsteemi poliitika [PIMS-i poliitika] muudab kohaldamisala heakskiitmise kohustuslikuks:
[Mõlemad] Tippjuhtkond PEAB heaks kiitma PIMS-i kohaldamisala REG01-s enne PIMS-i esmast rakendamist ja 30 päeva jooksul pärast mis tahes olulist muudatust.
Üleminekuprogrammide puhul, mis kasutavad Clarysec’i poliitikakogu punktide numeratsiooni, on see punktis 4.1.1 sätestatud põhiootus. See on oluline, sest vaikimisi eeldatud privaatsuse kohaldamisala on üks levinumaid auditi nõrkusi. Kui tootesari, jurisdiktsioon, töötlemisroll, tarnija, pilveregioon või äriprotsess oluliselt muutub, ei tohi PIMS-i kohaldamisala jääda tõlgendamise küsimuseks.
Sama poliitika muudab ülemineku ka juhitavaks programmiks:
[Mõlemad] Privaatsusvaldkonna juht / PIMS-i juht PEAB dokumenteerima PIMS-i rakendusplaani REG12-s enne PIMS-i kasutuselevõttu või PIMS-i olulist muudatust.
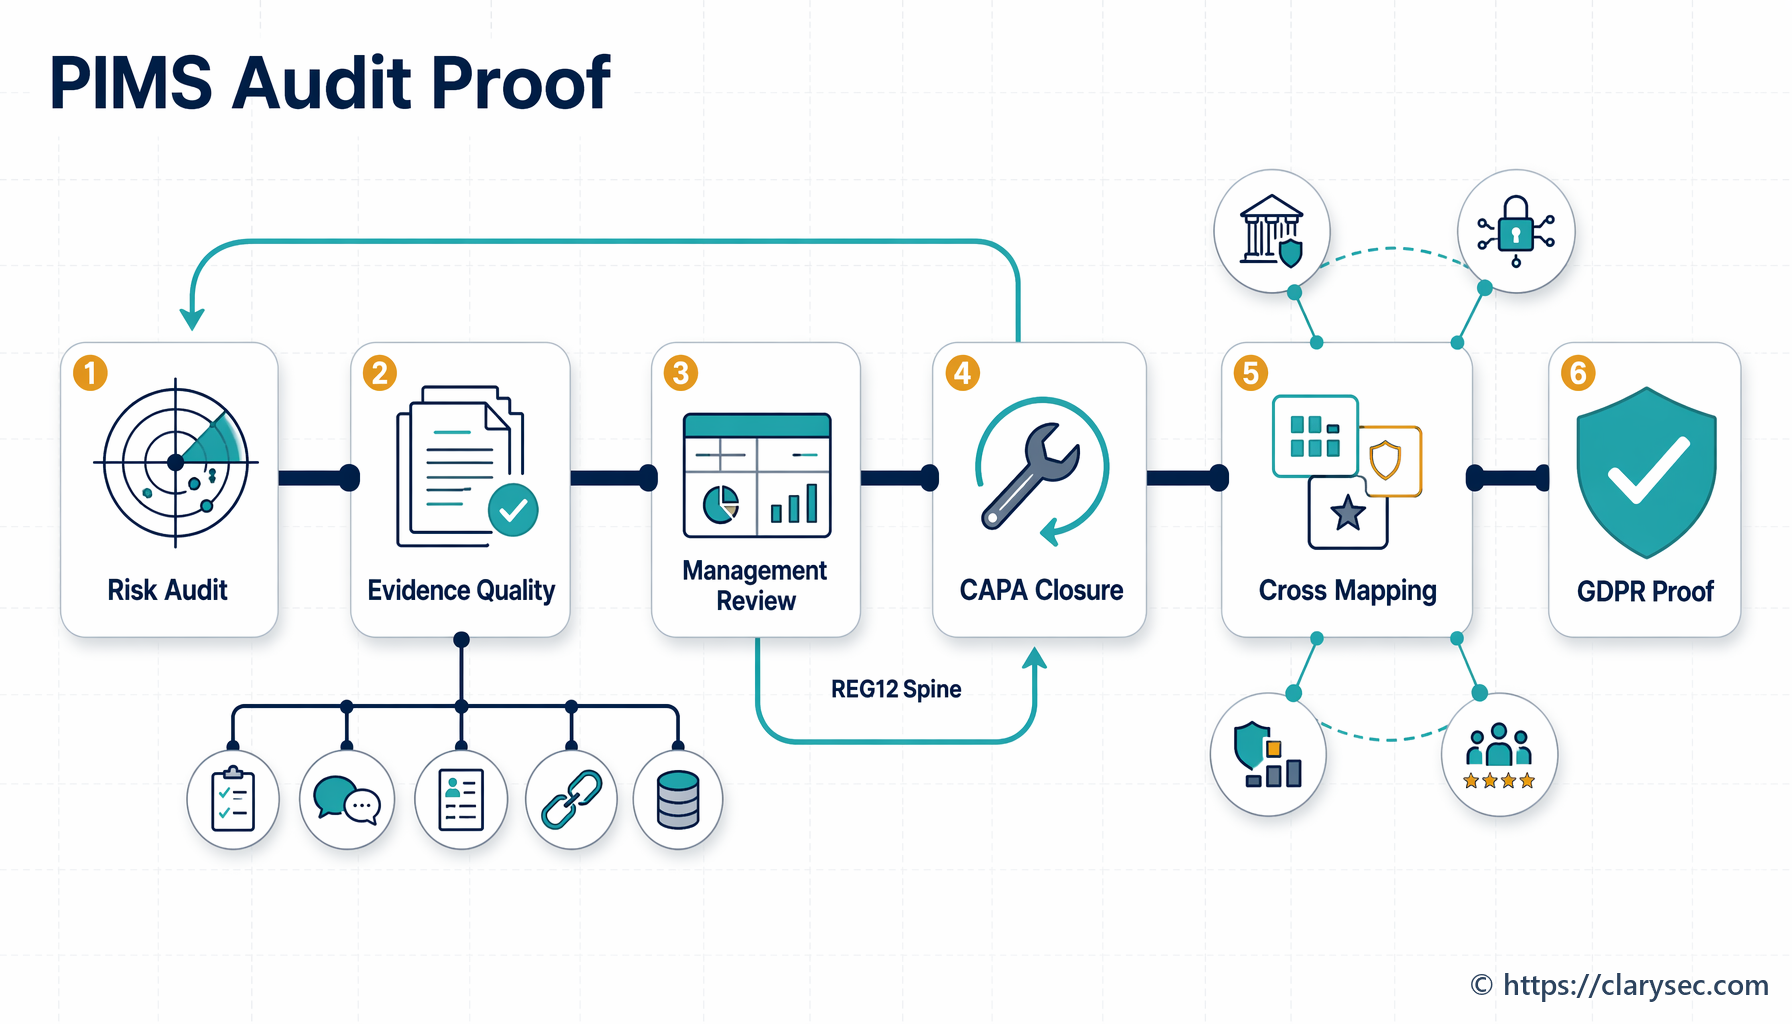
REG12 ei ole administratiivne lisakoormus. See on ülemineku juhtimisalus. See peab näitama, mis muutub, miks see on oluline, kes vastutab, millist tõendusmaterjali on vaja, millised riskid on avatud ja millal valmisolekut testitakse.
2. etapp: looge registripõhine üleminekuinventuur
GDPR-i privaatsuse haldussüsteemide puhul peaks esimene praktiline tulemus olema tõendusmaterjali inventuur, mitte poliitika ümberkirjutamine. Clarysec kasutab registripõhist lähenemist, sest registrid muudavad privaatsuse kavatsuse auditikõlblikuks tõendusmaterjaliks.
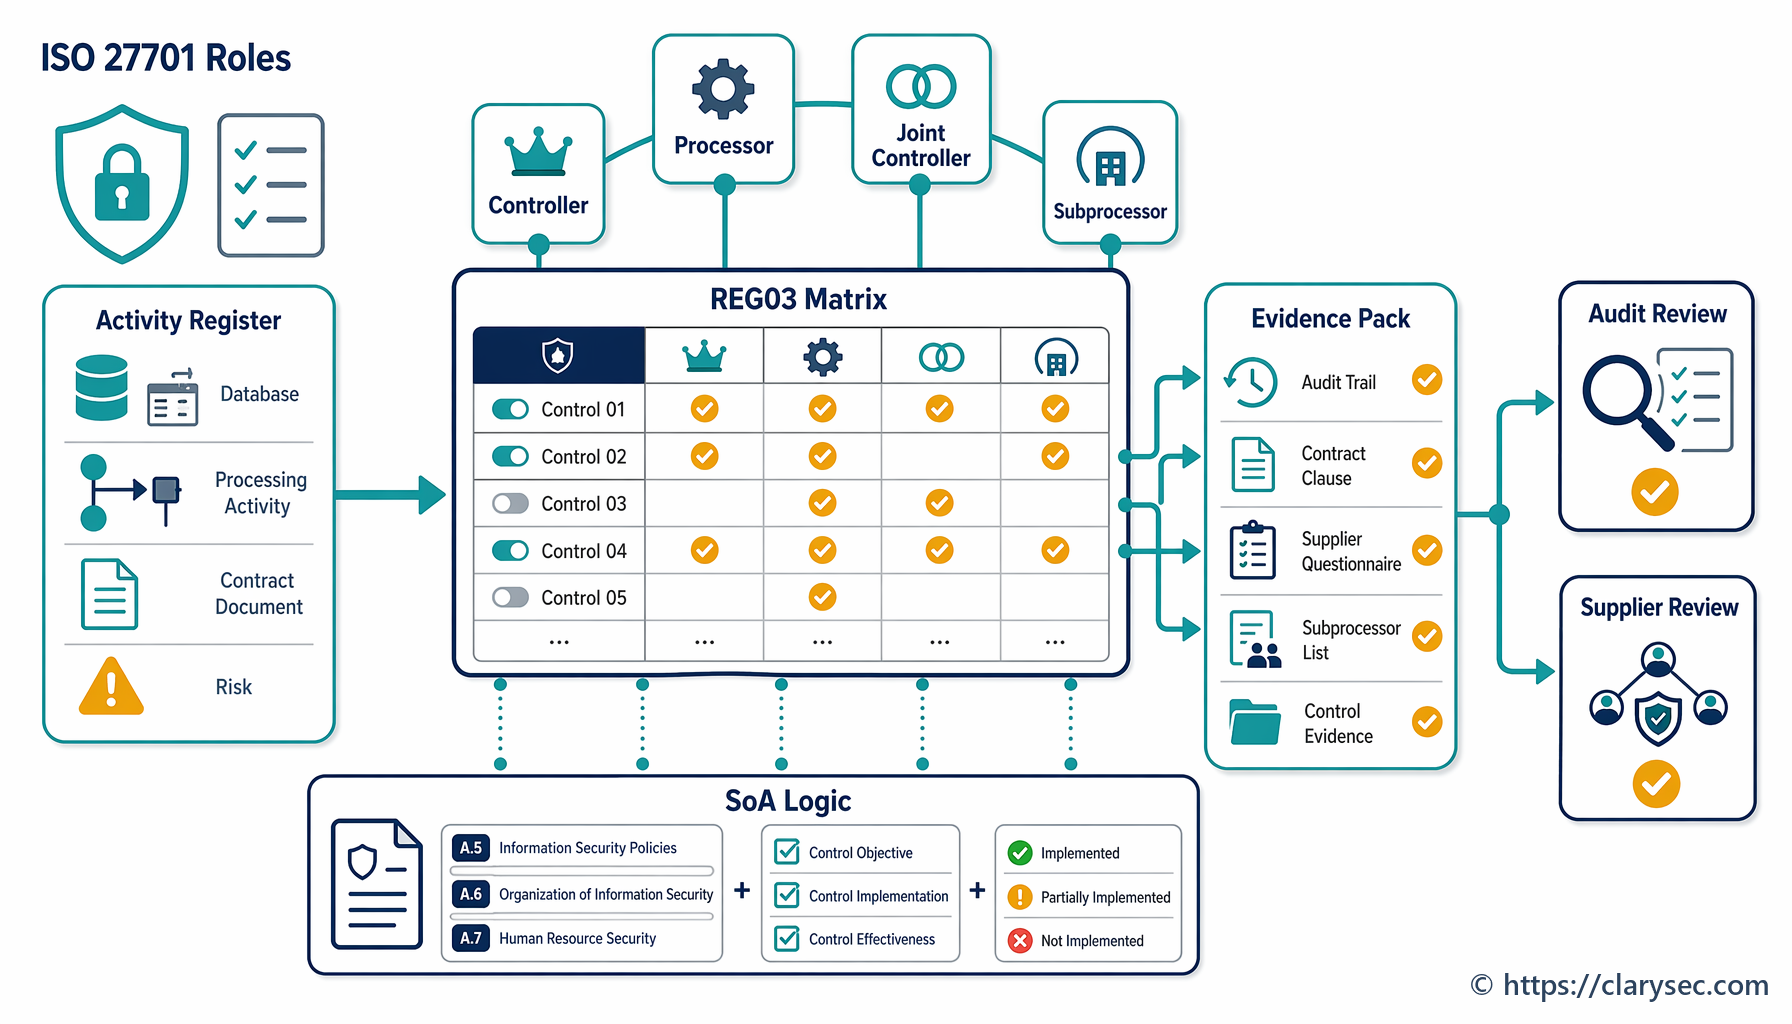
PIMS-i kohaldamisala REG01-s seotakse töötlemistoimingutega REG02-s, kontrollimeetmete kohaldatavusega REG03-s, privaatsusriskide ja DPIA vajaduse hindamisega REG04-s ning rakendamise planeerimisega REG12-s.
Andmekaitse ja privaatsuspoliitika - SME [SME privaatsuspoliitika] seab baastaseme:
Andmekaitsekoordinaator peab pidama kõigi isikuandmete töötlemistoimingute registrit, sealhulgas andmekategooriad, eesmärk, õiguslik alus ja säilitustähtajad
Suuremate keskkondade puhul tõstab andmekaitse ja privaatsuspoliitika [P17 andmekaitse ja privaatsuspoliitika] juhtimise ootust:
Organisatsioon peab pidama ametlikku andmekaitse juhtimisraamistikku, mis on integreeritud infoturbe juhtimissüsteemi (ISMS), et tagada selle poliitika rakendamine.
See integreerimine on ülemineku põhimõte. Töötlemisregister ilma riskikäsitluseta on tabel. DPIA ilma kontrollimeetme vastutuseta on õigusmemo. Tarnija andmetöötlusleping ilma seireta on lepingusahtel. ISO/IEC 27701:2025 üleminekutöö peab tooma need artefaktid ühte juhitud PIMS-i.
| Ülemineku element | Kogutav tõendusmaterjal | Clarysec’i artefakt |
|---|---|---|
| PIMS-i kohaldamisala | Äriüksused, süsteemid, regioonid, töötlemisrollid, välistused, sõltuvused | REG01 PIMS-i kohaldamisala |
| Töötlemistoimingud | Eesmärk, õiguslik alus, andmekategooriad, andmesubjektid, säilitamine, vastuvõtjad, edastused | REG02 töötlemisregister |
| Kontrollimeetmete kohaldatavus | Kaasatud kontrollimeetmed, välistatud kontrollimeetmed, rakendamise staatus, põhjendus | REG03 PIMS-i kontrollimeetmete kohaldatavus |
| DPIA käivitajad | Kõrge riskiga töötlemine, uued eesmärgid, eriliiki isikuandmed, seire, automatiseeritud otsused | REG04 privaatsusriskide ja DPIA vajaduse hindamine |
| Üleminekuplaan | Omanikud, verstapostid, auditigraafik, juhtkonna läbivaatamise sisendid, parandusmeetmed | REG12 PIMS-i rakendusplaan |
See inventuur toetab ka NIST Cybersecurity Framework 2.0 laadis praegust profiili ja sihtprofiili. Praegune profiil dokumenteerib olemasolevad privaatsusprotsessid, kontrollimeetmed ja tõendusmaterjali. Sihtprofiil määratleb soovitud ISO/IEC 27701:2025-ga kooskõlas oleva PIMS-i. Nende vaheline lünk muutub ülemineku tööjärjeks.
3. etapp: kaardistage GDPR-i vastutuse põhimõte PIMS-i
GDPR-i vastutuse põhimõte on privaatsuse tõendusmaterjali selgroog. GDPR kohaldub töötlemisele EL-is asuva tegevuskoha kontekstis ning võib kohalduda ka väljaspool EL-i asuvatele vastutavatele töötlejatele või volitatud töötlejatele, kes pakuvad EL-is olevatele isikutele kaupu või teenuseid või jälgivad nende käitumist. GDPR määratleb isikuandmed laialt, hõlmates otseseid ja kaudseid identifikaatoreid. See eristab vastutavaid töötlejaid volitatud töötlejatest ning määratleb isikuandmetega seotud rikkumise turvarikkumisena, mis põhjustab isikuandmete juhusliku või õigusvastase hävitamise, kaotsimineku, muutmise, loata avalikustamise või neile loata juurdepääsu.
Ülemineku planeerimisel on oluline mõista, et GDPR-i nõudeid ei täida väide „meil on turbekontrollid“. Artikkel 5 nõuab seaduslikku, õiglast ja läbipaistvat töötlemist, eesmärgi piirangut, võimalikult väheste andmete kogumist, õigsust, säilitamise piirangut, terviklust ja konfidentsiaalsust ning tõendatavat vastutust. Artikkel 6 nõuab õiguslikku alust. Artikkel 9 lisab eriliiki isikuandmetele rangemad tingimused. Artikkel 25 nõuab lõimitud andmekaitset ja vaikimisi andmekaitset. Artikkel 28 nõuab volitatud töötlejate juhtimist. Artikkel 32 nõuab töötlemise turvalisust.
Clarysec’i õigusnormidele vastavuse poliitika - SME [SME õigusnormidele vastavuse poliitika] annab väiksematele organisatsioonidele lihtsa lähtepunkti:
Tegevjuht peab pidama lihtsat ja struktureeritud vastavusregistrit, milles on loetletud:
Ettevõtte taseme õigusnormidele vastavuse poliitika [P37 õigusnormidele vastavuse poliitika] on selgem:
Kõik õiguslikud ja regulatiivsed kohustused tuleb kaardistada konkreetsete poliitikate, kontrollimeetmete ja omanikega infoturbe juhtimissüsteemis (ISMS).
See lause eristab mitteametlikku GDPR-i nõuete täitmist auditivalmis privaatsuse juhtimisest. Iga oluline GDPR-i kohustus tuleb kaardistada poliitika, kontrollimeetme, omaniku, registrivälja ja tõendusmaterjali allikaga.
| GDPR-i kohustuse valdkond | PIMS-i ülemineku tõendusmaterjal | Operatiivne omanik |
|---|---|---|
| Õiguslik alus ja eesmärgi piirang | REG02 töötlemiskirje eesmärgi, õigusliku aluse, rolli ja läbivaatamise kuupäevaga | Privaatsusvaldkonna juht ja protsessiomanik |
| Lõimitud ja vaikimisi andmekaitse | Muudatuse sisendi kontrollnimekiri, DPIA vajaduse hindamine, arhitektuuri ülevaatus, heakskiidukirje | Tooteomanik ja turbearhitekt |
| Volitatud töötlejate juhtimine | Andmetöötlusleping, tarnija riskihindamine, alltöötlejate loend, auditeerimisõigused, rikkumise korral abi käsitlev klausel | Hange ja õigusosakond |
| Andmesubjekti õigused | Taotluste logi, isikusamasuse kontrolli kirje, täitmise tõendusmaterjal, erandiotsused | Privaatsustoimingud |
| Isikuandmetega seotud rikkumise käsitlemine | Intsidendikirje, tõsiduse hindamine, teavitamisotsus, õppetunnid | Intsidendihaldur ja andmekaitseametnik |
| Säilitamine ja kustutamine | Säilitamisgraafik, kustutamise tõendusmaterjal, erandi heakskiit | Andmete omanik ja IT-operatsioonid |
Vastutava töötleja ja volitatud töötleja tõendusmaterjal tuleb hoida lahus. Vastutav töötleja peab tõendama õiguslikku alust, läbipaistvust, õiguste käsitlemist, eesmärgiotsuseid ja säilitamist. Volitatud töötleja peab tõendama töötlemist dokumenteeritud juhiste alusel, alltöötlejate juhtimist, vastutava töötleja abistamist, turvameetmeid, rikkumisest teavitamise tuge ning tagastamist või kustutamist teenuse lõppedes. Kui organisatsioon tegutseb mõlemas rollis, ei piisa ühest üldisest tõendusmudelist.
4. etapp: kasutage SoA-d privaatsuse kontrollimeetmete sillana
Levinud üleminekuviga on luua eraldiseisev PIMS-i kontrollimeetmete tabel, jättes ISMS-i kohaldatavusdeklaratsiooni muutmata. See loob kaks konkureerivat kontrollimeetmete universumit.
ISO/IEC 27001:2022 nõuab, et riskikäsitluse otsused kajastuksid kohaldatavusdeklaratsioonis. Clarysec’i riskijuhtimise poliitika [riskijuhtimise poliitika] sätestab:
Kohaldatavusdeklaratsioon (SoA) peab kajastama kõiki käsitlusotsuseid ja seda tuleb ajakohastada iga kord, kui kontrollimeetmete katvus muutub.
ISO/IEC 27701:2025 üleminekul muutub SoA sillaks ISMS-i ja PIMS-i vahel. Kui DPIA või privaatsusriskide käsitlemine lisab krüptimise, andmete maskeerimise, kustutamise kontrollimeetmed, nõusolekumehhanismid, volitatud töötleja hoolsuskontrolli, juurdepääsupiirangud või DSAR-töövoo seire, peavad SoA ja REG03 seda otsust kajastama.
Zenith Blueprint: audiitori 30-sammuline teekaart [Zenith Blueprint] rõhutab seda 6. sammus:
✓ Täiendavad kontrollimeetmed: kas on kontrollimeetmeid väljaspool lisa A-d, mida võiksite kaasata? ISO 27001
lubab lisada SoA-sse muid kontrollimeetmeid. Näiteks võib olla soov kaasata
vastavus NIST CSF-ile või konkreetsed privaatsuskontrollid ISO 27701-st.
Ärge suruge privaatsuskohustusi kontrollimeetmetesse, kuhu need ei sobi. Lisage vajaduse korral privaatsusspetsiifilisi kontrollimeetmeid, kuid juhtige neid sama riskikäsitluse, vastutuse, rakendamise staatuse, tõendusmaterjali ja auditi mudeli kaudu.
ISO/IEC 27002:2022 kontrollimeetmed, mis toetavad üleminekut
Zenith Controls: raamistikeülese vastavuse juhendis [Zenith Controls] on ISO/IEC 27701:2025 ülemineku keskmes kaks ISO/IEC 27002:2022 kontrollimeedet: 5.31 õiguslikud, seadusjärgsed, regulatiivsed ja lepingulised nõuded ning 5.34 isikut tuvastava teabe privaatsus ja kaitse.
Kontrollimeede 5.31 on vastavuse keskne sõlm. See toetab õiguslike, regulatiivsete, seadusjärgsete ja lepinguliste nõuete tuvastamist, dokumenteerimist, omanikustamist ja läbivaatamist. See seostub loomulikult GDPR-i vastutuse põhimõtte, NIS2 juhtimise, DORA IKT-riskikohustuste, klientide privaatsusklauslite ja pilvetöötluse kohustustega.
Kontrollimeede 5.34 on operatiivse privaatsuse ankur. Zenith Controls selgitab sõltuvust selgelt:
Teabevarade register (5.9) peaks hõlmama isikut tuvastava teabe andmekogumeid (kliendiandmebaasid, personalifailid). See toetab 5.34, tagades, et organisatsioon teab, millist isikut tuvastavat teavet tal on ja kus see asub; see on esimene samm selle kaitsmiseks.
Kontrollimeetmete vastavustabelit tuleb kasutada praktilise disaini kontrollnimekirjana.
| ISO/IEC 27002:2022 kontrollimeede | Ülemineku olulisus GDPR-i PIMS-i jaoks |
|---|---|
| 5.9 Teabe ja muude seotud varade register | Tuvastab isikut tuvastava teabe hoidlad, süsteemid, omanikud ja andmevood |
| 5.12 Teabe klassifitseerimine | Märgistab isikut tuvastava teabe ja eriliiki isikuandmed, et rakenduksid tugevamad kontrollimeetmed |
| 5.14 Teabe edastamine | Kontrollib isikuandmete sisemisi ja väliseid edastusi |
| 5.15 Juurdepääsukontroll | Rakendab teadmisvajaduse põhimõttel juurdepääsu isikut tuvastavale teabele |
| 5.16 Identiteedihaldus | Tagab, et isikut tuvastavale teabele juurdepääsuga identiteedid on juhitud ja jälgitavad |
| 5.19 Infoturve tarnijasuhetes | Toetab tarnijate privaatsust, volitatud töötlejate kindluse tagamist ja kolmandate osapoolte seiret |
| 5.20 Infoturbe käsitlemine tarnijalepingutes | Lisab lepingutesse turbe- ja privaatsusnõuded |
| 5.21 Infoturbe juhtimine IKT tarneahelas | Toetab alltöötlejate ja IKT-sõltuvuste juhtimist |
| 5.23 Infoturve pilveteenuste kasutamisel | Tagab, et pilveteenuse pakkujad täidavad privaatsuse, asukoha, kustutamise ja lepingulisi ootusi |
| 5.31 Õiguslikud, seadusjärgsed, regulatiivsed ja lepingulised nõuded | Kaardistab GDPR-i, DORA, NIS2, kliendi- ja lepingulised kohustused |
| 5.33 Kirjete kaitse | Toetab tõendusmaterjalina kasutatavate kirjete säilitamist, terviklust ja kaitset |
| 5.34 Isikut tuvastava teabe privaatsus ja kaitse | Toetab privaatsuskontrollimeetmeid kogu isikut tuvastava teabe elutsüklis |
| 5.35 Infoturbe sõltumatu läbivaatamine | Toetab siseauditit ja välist kindluse andmist |
| 5.36 Infoturbe poliitikate, reeglite ja standardite järgimine | Testib, kas privaatsuskontrollimeetmeid järgitakse |
| 5.8 Infoturve projektijuhtimises | Lõimib privaatsuse ja turbe projektijuhtimisse |
| 8.10 Teabe kustutamine | Toetab säilitamise piiranguid ja kustutamiskohustusi |
| 8.11 Andmete maskeerimine | Kaitseb isikut tuvastavat teavet tootmisvälistes ja analüütika kasutusjuhtudes |
| 8.15 Logimine | Annab tõendusmaterjali isikut tuvastava teabega seotud juurdepääsu ja tegevuse kohta |
| 8.16 Seiretegevused | Tuvastab kahtlase tegevuse ja toetab intsidendi uurimist |
| 8.32 Muudatuste juhtimine | Tagab privaatsusmõju läbivaatamise enne tootmiskeskkonna muudatusi |
Siin muutub privaatsus operatiivseks. Iga kõrge riskiga töötlemistoimingu puhul küsige: millised varad hoiavad isikut tuvastavat teavet, kuidas see on klassifitseeritud, kes sellele ligi pääseb, kuhu seda edastatakse, millised pilveteenused seda töötlevad, milline säilitamisreegel kehtib, milline seire tuvastab väärkasutuse ja milline tõendusmaterjal näitab, et need kontrollimeetmed toimivad?
Näidistöövoog: tehisintellekti toega analüütikafunktsiooni kasutuselevõtt
Naaseme Anya FinTech-ettevõtte juurde. Tootemeeskond soovib käivitada tehisintellekti toega analüütikafunktsiooni, mis töötleb kasutajaidentifikaatoreid, kontotegevust, toe metaandmeid, arveldusmetaandmeid ja käitumuslikke signaale. Mõned ettevõtte kliendid võivad kasutada väljundeid töötajate jälgimiseks, mis suurendab privaatsusriski.
PIMS-i ülemineku töövoog peab käsitlema kasutuselevõttu kontrollitud privaatsussündmusena.
1. samm: ajakohastage REG02 töötlemisrollide ja eesmärkide jaoks
Protsessiomanik loob või ajakohastab töötlemiskirje. Kohustuslikud väljad hõlmavad eesmärki, andmekategooriaid, andmesubjektide kategooriaid, õiguslikku alust või volitatud töötleja juhist, säilitustähtaega, süsteeme, tarnijaid, vastuvõtjaid, edastusi ja rollikonteksti.
Kui ettevõte on kliendianalüütika puhul volitatud töötleja, peab REG02 näitama töötlemist kliendi juhiste alusel. Kui ettevõte kasutab koondandmeid ka oma toote parendamiseks, võib see eraldi eesmärk muuta ta teisese töötlemise puhul vastutavaks töötlejaks. Kirje ei tohi rolle hägustada.
2. samm: viige lõpule REG04 vajaduse hindamine
Clarysec’i privaatsusriskide hindamise ja DPIA poliitika [privaatsusriskide hindamise ja DPIA poliitika] nõuab:
[Mõlemad] Protsessiomanik / ettevõtte omanik PEAB tegema kõigi kohaldamisalasse kuuluvate aktiivsete REG02 töötlemistoimingute baastaseme REG04 vajaduse hindamise 30 tööpäeva jooksul pärast PIMS-i kohaldamisala heakskiitmist või kohaldamisala laiendamist.
Vajaduse hindamine peab tuvastama seire, profiilianalüüsi, eriliiki isikuandmed, haavatavad isikud, uue tehnoloogia, ulatusliku töötlemise, piiriülesed andmeedastused või muutunud eesmärgi. Kui lävendid on täidetud, käivitub DPIA.
3. samm: tehke DPIA ja määratlege riskikäsitlus
P17 andmekaitse ja privaatsuspoliitika nõuab:
Kõik olulised muudatused süsteemides või protsessides, mis hõlmavad isikuandmeid (PII), peavad nõudma dokumenteeritud andmekaitsealast mõjuhinnangut (DPIA), mille vaatab läbi andmekaitseametnik (DPO).
Clarysec’i teegis on see seotud punktiga 5.6. DPIA peab hindama riske, nagu ülemäärane kogumine, ebaselge eesmärk, taasidentifitseerimine, kliendi administraatori loata juurdepääs, ebaselge säilitamine ja alltöötleja kokkupuude. Riskikäsitlus võib hõlmata väljataseme minimeerimist, pseudonüümimist, kliendi konfiguratsioonikontrolle, vaikimisi säilitussätteid, tugevamat auditilogimist, andmetöötluslepingu ajakohastusi, tooteteateid ja mudelikoolituse piiranguid.
4. samm: ajakohastage REG03 ja SoA
PIMS-i poliitika nõuab:
[Mõlemad] Privaatsusvaldkonna juht / PIMS-i juht PEAB pidama REG03 registrit koos kaasatud kontrollimeetmete, välistatud kontrollimeetmete, rakendamise staatuse ja põhjendusega kord aastas ning 30 päeva jooksul pärast iga privaatsusriski käsitluse muudatust.
Kui DPIA lisab maskeerimise tootmisvälise analüütika jaoks, administraatori juurdepääsu logimise, kustutamise kontrollimeetmed, tarnijaklauslid või kliendi konfiguratsiooni kaitsemeetmed, tuleb REG03 ja SoA ajakohastada.
5. samm: tõendage lõimitud andmekaitset
SME privaatsuspoliitika sõnastab põhimõtte selgelt:
Lõimitud andmekaitse ja vaikimisi andmekaitse tuleb rakendada kõigis uutes süsteemides ja teenustes
Tõendusmaterjal peab hõlmama DPIA-d, arhitektuuri ülevaatust, andmete minimaalsuse otsust, juurdepääsumudelit, logimiskonfiguratsiooni, säilitussätet, testitulemusi, väljalaske heakskiitu ja kasutuselevõtujärgset läbivaatamist. Nii muutub funktsiooni kasutuselevõtt taaskasutatavaks PIMS-i tõendusmaterjaliks.
Tarnijate privaatsuse juhtimine DORA ja NIS2 maailmas
Tarnijate privaatsuse juhtimine on koht, kus paljud üleminekud ebaõnnestuvad. GDPR-i artikkel 28 nõuab, et vastutavad töötlejad kasutaksid volitatud töötlejaid, kes annavad piisavad tagatised, ning sätestaksid volitatud töötleja kohustused kirjalikes lepingutes. DORA artiklid 28 kuni 30 nõuavad, et finantssektori ettevõtjad juhiksid IKT kolmanda osapoole riski, peaksid lepinguliste kokkulepete registreid, teeksid hoolsuskontrolli, lisaksid auditeerimisõigused ja väljumistingimused, juhiksid alltöövõttu ning käsitleksid kriitilisi või olulisi funktsioone. NIS2 artikkel 21 nõuab tarneahela turvameetmeid, sealhulgas tarnijate haavatavuste, küberturbepraktikate ja turvalise arenduse protseduuride arvestamist.
ISO/IEC 27002:2022 kontrollimeede 5.19, infoturve tarnijasuhetes, on operatiivne ankur. Zenith Controls kaardistab selle valdkonna tarnijalepingute, IKT tarneahela turvalisuse, teabeedastuse, vastavuse seire, lubatud kasutuse, GDPR-i volitatud töötleja kohustuste, NIS2 tarneahela küberturbe, DORA IKT kolmanda osapoole riski, NIST-i tarnijajuhtimise ja COBIT-i tarnijahaldustega.
| Tarnijakategooria | Vajalik privaatsuse tõendusmaterjal |
|---|---|
| Kliendi isikut tuvastavat teavet käsitlev volitatud töötleja | Andmetöötlusleping, juhised, tehnilised ja korralduslikud meetmed, alltöötlejate loend, rikkumisest teavitamise tugi, auditeerimisõigused |
| Alltöötleja SaaS-i tarneahelas | Edasiantavad kohustused, asukoht, edastusmehhanism, kustutamiskohustus, muudatusteavitused |
| Pilvemajutuse pakkuja | Regiooni valik, krüptimine, juurdepääsukontrollid, intsidendiabi, kustutamise ja tagastamise tingimused |
| Tugivahendi pakkuja | Juurdepääsupiirang, piletiandmete redigeerimine, säilitamine, logimine, tugipersonali konfidentsiaalsus |
| Analüütika- või tehisintellekti pakkuja | Eesmärgi piirang, mudelikoolituse piirang, pseudonüümimine, loobumis- või konfiguratsioonikontrollid |
DORA kohaldamisalasse kuuluvate finantssektori ettevõtjate puhul peab see tõendusmaterjal seostuma IKT kolmandate osapoolte registrite ning kriitiliste või oluliste funktsioonide hindamistega. NIS2 üksuste puhul toetavad samad tarnijakirjed tarneahela riskijuhtimist. NIST CSF 2.0 puhul joondub tarnijajuhtimine GOVERN-funktsiooniga, eriti tarneahela riskijuhtimise tulemustega. COBIT 2019 puhul joondub tarnijajuhtimine selliste eesmärkidega nagu APO10 Managed Vendors ja DSS-i tarnijatega seotud operatiivsed kontrollid.
Intsidendi- ja rikkumisvalmidus tuleb integreerida
Privaatsuse üleminekuplaanid keskenduvad sageli liiga palju dokumentatsioonile ja liiga vähe rikkumiste käsitlemisele. See on ohtlik, sest GDPR, NIS2 ja DORA eeldavad kõik distsiplineeritud intsidendiprotsesse, kuigi lävendid ja teatamistähtajad erinevad.
GDPR nõuab hindamist, kas turvasündmus põhjustas isikuandmetega seotud rikkumise ja kas järelevalveasutust või mõjutatud isikuid tuleb teavitada. NIS2 kehtestab oluliste intsidentide etapiviisilise aruandluse, sealhulgas varajase hoiatuse 24 tunni jooksul, teavituse 72 tunni jooksul ja lõpparuande ühe kuu jooksul. DORA nõuab, et finantssektori ettevõtjad tuvastaksid, haldaksid, klassifitseeriksid, registreeriksid, teavitaksid, reageeriksid ja õpiksid IKT-ga seotud intsidentidest, kasutades oluliste intsidentide puhul etapiviisilist aruandlust.
| Intsidendi tõendusmaterjal | GDPR-i eesmärk | NIS2 või DORA eesmärk |
|---|---|---|
| Intsidendi klassifitseerimise kirje | Määrab, kas toimus isikuandmetega seotud rikkumine | Määrab olulise või olulise IKT-intsidendi klassifikatsiooni |
| Andmemõju hindamine | Tuvastab mõjutatud andmesubjektid ning riski õigustele ja vabadustele | Toetab tõsiduse ja mõju aruandlust |
| Ajajoone logi | Tõendab teada saamise aega, eskaleerimist, otsuseid ja teavitamise ajastust | Toetab etapiviisilist aruandlust ja suhtlust regulaatoriga |
| Algpõhjuse analüüs | Toetab parandusmeetmeid ja vastutust | Toetab lõpparuandlust ja toimepidevuse parandamist |
| Õppetunnid | Ajakohastab DPIA-sid, kontrollimeetmeid, koolitust ja tarnijate järelevalvet | Toidab testimist, auditit ja juhtkonna läbivaatamist |
NIST CSF 2.0 toetab seda tsüklit Detect-, Respond-, Recover- ja Govern-tulemite kaudu. Üleminekumeeskond peab tagama, et privaatsusrikkumise otsused on lõimitud turbeintsidendi töövoogu ega toimi eraldiseisva õigusliku järelmõttena.
Üks teekaart, mitu vastavustulemust
ISO/IEC 27701:2025 üleminek muutub väärtuslikumaks, kui see vähendab dubleerivat vastavustööd. Zenith Blueprint, 14. samm, soovitab GDPR-i, NIS2 ja DORA ristviitamist, et organisatsioonid saaksid näidata, kuidas riskikäsitlus ja kontrollimeetmed täidavad mitut kohustust:
Iga regulatsiooni puhul, kui see on kohaldatav, võite koostada lihtsa kaardistustabeli (näiteks
aruande lisana), milles loetletakse regulatsiooni peamised turbenõuded ja
vastavad kontrollimeetmed/poliitikad teie ISMS-is.
Privaatsuse ülemineku planeerimisel peab kaardistus olema praktiline ja tõendusmaterjalipõhine.
| Raamistik | Mida audiitorid või hindajad eeldavad | PIMS-i ülemineku vastus |
|---|---|---|
| GDPR | Vastutuse põhimõte, õiguslik alus, DPIA-d, volitatud töötlejate juhtimine, rikkumiste käsitlemine, õiguste toetamine | REG02, REG04, DPIA kirjed, andmetöötluslepingute register, rikkumisotsuste logid, DSAR-i tõendusmaterjal |
| NIS2 | Riskianalüüs, intsidentide käsitlemine, talitluspidevus, tarneahela turvalisus, juurdepääsukontroll, varahaldus | ISMS-i riskiregister, tarnijatasemed, intsidendi töövoog, juurdepääsuõiguste ülevaatused, varade register |
| DORA | IKT-riskiraamistik, intsidenditeavitus, toimepidevuse testimine, IKT kolmanda osapoole risk, lepinguklauslid | IKT-sõltuvuste register, kriitiliste tarnijate kaardistus, intsidendiaruanded, testimise tõendusmaterjal, väljumisplaanid |
| NIST CSF 2.0 | Juhtimine, õiguslikud ja privaatsuskohustused, riskiprofiilid, tarnijarisk, intsidendi- ja taastetulemused | Praegune profiil ja sihtprofiil, vastavuskaardistus, tarnijate seire, reageerimise ja taaste tõendusmaterjal |
| COBIT 2019 | Privaatsusprogrammi juhtimine, vastavuse seire, tarnijalepingud, operatiivsed privaatsuskontrollid | Juhatuse aruandlus, vastavusregister, APO ja DSS-iga joondatud tõendusmaterjal, siseauditi leiud |
Zenith Controls-is toetab ISO/IEC 27002:2022 kontrollimeede 5.31 õiguslikku ja regulatiivset jälgitavust GDPR-i vastutuse põhimõtte, DORA vastavuskohustuste, NIS2 juhtimisootuste, NIST CSF 2.0 GV.OC-03 ja COBIT-i välise vastavuse seire ulatuses. Kontrollimeede 5.34 toetab GDPR-i artikleid 25 ja 32, isikut tuvastava teabe elutsükli kaitset, pilves isikut tuvastava teabe töötlemise ootusi ning privaatsust arvestavaid turbekontrolle.
Tulemus ei ole lihtsustatud mudel „üks kontrollimeede võrdub ühe seadusega“. See on kaitstav tõendusmudel, kus üks hästi kavandatud kontrollimeetmete kogum toetab mitut kindluse andmise vajadust.
Kuidas audiitorid üleminekut testivad
Tugev üleminekuplaan arvestab audititehnikatega.
ISO juhtimissüsteemi audiitor alustab kohaldamisalast, huvitatud osapooltest, õiguslikest nõuetest, riskidest, eesmärkidest, operatiivsetest kontrollimeetmetest, siseaudititest, juhtkonna läbivaatamistest, mittevastavustest ja parendamisest. Ta kontrollib, kas PIMS-i kohaldamisala on heaks kiidetud, kas privaatsuskohustused on lisatud vastavusregistrisse, kas kontrollimeetmed on SoA-s põhjendatud ja kas rakendamise tõendusmaterjal vastab deklareeritud kohaldamisalale.
Privaatsusaudiitor võtab valimi töötlemiskirjetest, DPIA-dest, DSAR-idest, rikkumisotsustest, volitatud töötlejate lepingutest, säilitamiskontrollidest ja projektide kasutuselevõtust. Ta ei aktsepteeri poliitikas väljendatud kavatsust, kui toimimise tõendusmaterjal puudub.
NIST-iga joondatud hindaja otsib juhtimist, õiguslikke ja lepingulisi kohustusi, sihtprofiile, tarnijariski, seiret, reageerimist ja taaste tõendusmaterjali.
COBIT 2019 audiitor keskendub juhatuse järelevalvele, vastavusaruandlusele, tarnijajuhtimisele, rollidele ja vastutustele ning sellele, kas privaatsusriski juhitakse kogu teabe elutsüklis.
Clarysec’i PIMS-i seire, auditi ja parendamise poliitika [PIMS-i seire, auditi ja parendamise poliitika] muudab auditiprogrammi kohustuslikuks:
[Kõik] Siseauditi / vastavuse läbivaataja PEAB koostama riskipõhise PIMS-i siseauditi programmi REG12-s kord aastas enne esimest kavandatud PIMS-i audititsüklit.
Auditi ja vastavuse seire poliitika [auditi ja vastavuse seire poliitika] rakendab sama distsipliini ISMS-i tasandil:
Riskipõhine auditiplaan tuleb koostada ja heaks kiita kord aastas, võttes arvesse:
Väiksemate organisatsioonide puhul hoiab Auditi ja vastavuse seire poliitika - SME [SME auditi ja vastavuse seire poliitika] auditi planeerimise fookuses:
Plaan peab määratlema peamised läbivaadatavad süsteemid ja poliitikad, keskendudes järgmisele:
Ülemineku ajal ei pea esimene siseaudit testima kõike. See peab testima kõige suuremaid üleminekuriske: puudulikud töötlemiskirjed, puuduvad DPIA käivitajad, nõrgad tarnijate privaatsusklauslid, testimata rikkumisotsused, ebaselged vastutava töötleja ja volitatud töötleja rollid ning SoA mittevastavus.
Praktiline 90-päevane ISO/IEC 27701:2025 ülemineku teekaart
Realistlik teekaart peab olema piisavalt lühike, et seda ellu viia, ja piisavalt struktureeritud, et luua tõendusmaterjali.
| Ajakava | Ülemineku eesmärk | Peamised väljundid |
|---|---|---|
| Päevad 1–15 | Kohaldamisala ja juhtimise kehtestamine | REG01 heakskiit, sponsor, rollikaart, vastavusregistri ajakohastus, REG12 üleminekuplaan |
| Päevad 16–35 | Privaatsuse tõendusmaterjali lähtebaasi loomine | REG02 korrastamine, andmekategooriad, eesmärgid, õiguslikud alused, säilitamine, süsteemid, tarnijad, edastused |
| Päevad 36–55 | Privaatsusriskide ja DPIA vajaduse hindamise läbiviimine | REG04 vajaduse hindamine, DPIA käivitajad, riskikäsitluse otsused, jääkriski heakskiidud |
| Päevad 56–70 | Kontrollimeetmete, lepingute ja kaitsemeetmete ajakohastamine | REG03 ajakohastus, SoA ajakohastus, andmetöötluslepingute parandusmeetmed, juurdepääs, kustutamine, maskeerimine, logimine, pilvekontrollid |
| Päevad 71–85 | Tõendusmaterjali testimine siseauditi kaudu | Valimipõhine audit ühe vastutava töötleja protsessi, ühe volitatud töötleja teenuse, ühe tarnija, ühe DPIA, ühe DSAR-i ja ühe rikkumisstsenaariumi kohta |
| Päevad 86–90 | Juhtkonna läbivaatamine ja valmisoleku otsustamine | Läbivaatamise tegevused, tarnijaprobleemid, intsidendid, auditileiud, privaatsuse eesmärgid, välise hindamise otsus |
90-päevane eesmärk ei tähenda, et kõik parandusmeetmed suletakse. See tähendab, et juhtkonnal peab olema heakskiidetud kohaldamisala, usaldusväärne tõendusmaterjali lähtebaas, prioriseeritud riskikäsitlus, fookustatud audititulemused ja juhtkonna otsus valmisoleku kohta.
Muutke üleminek tõendusmaterjalipõhiseks
ISO/IEC 27701:2025 üleminekus on edukad mitte need organisatsioonid, kellel on kõige pikem privaatsuspoliitika. Edukad on need, kes suudavad tõendada, kuidas privaatsuskohustused liiguvad seadusest kohaldamisalasse, kohaldamisalast töötlemiskirjetesse, töötlemiskirjetest riskihindamisse, riskihindamisest kontrollimeetmetesse, kontrollimeetmetest tõendusmaterjalini ja tõendusmaterjalist parendamiseni.
Clarysec aitab meeskondadel muuta selle ülemineku praktiliseks. Meie PIMS-i poliitikakomplekt, GDPR-i kaardistused, vastutava töötleja ja volitatud töötleja tõendusmaterjali registrid, DPIA töövood, tarnijate privaatsuse juhtimise mallid, rikkumiste käsitlemise materjalid, juhtkonna läbivaatamise päevakorrad, Zenith Blueprint ja Zenith Controls annavad infoturbejuhtidele, andmekaitseametnikele, vastavusjuhtidele, audiitoritele ja protsessiomanikele struktureeritud tee privaatsuskavatsusest auditivalmis toimimiseni.
Kui teie organisatsioon valmistub ISO/IEC 27701:2025 jaoks, alustage sel nädalal kolme tegevusega: kinnitage PIMS-i ülemineku kohaldamisala REG01-s, täitke REG02 oma kõrgeima riskiga teenuse jaoks ja tehke esimene REG04 vajaduse hindamine. Seejärel kasutage Clarysec’i, et muuta see tõendusmaterjali kogum täielikuks GDPR-iga kooskõlas olevaks PIMS-i ülemineku teekaardiks, mis on valmis klientide, audiitorite, regulaatorite ja juhatuse jaoks.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council